
2026年10月21日、PHPプロジェクトは、認証不要でリモートコード実行に至る可能性がある二つの重大な脆弱性を公表しました。WordPressを使うサイトの担当者は、まずサイトが実際に使うPHPのバージョンと、ホスティング事業者の修正状況を確認してください。修正版への更新が基本です。WordPress本体やプラグインだけを更新しても、サーバー上のPHPが自動で更新されるとは限りません。
対象はWordPress固有の欠陥ではなく、WordPressを動かすPHP実行環境の脆弱性です。PHPの公式勧告は、PHP-FPM、Apacheのmod_php、php-cgi、FrankenPHP、LiteSpeedなど、Webリクエストを処理するPHP環境に注意を求めています。ただし、構成ごとに実証された攻撃経路と必要条件は違います。「WordPressサイトなら必ず侵害済み」「すべての環境で同じ攻撃が成立する」とは言えません。
この記事では、PHP公式の緊急勧告と二つのセキュリティ勧告(CVE-2026-109618)、セキュリティ勧告(CVE-2026-109619)を基に、WordPress運営者が判断・実施できる手順を整理します。情報確認日は2026年10月22日です。ホスティング事業者の配布状況や対応画面は更新されるため、実作業時には最新の公式案内を再確認してください。
今回、何が発表されたのか
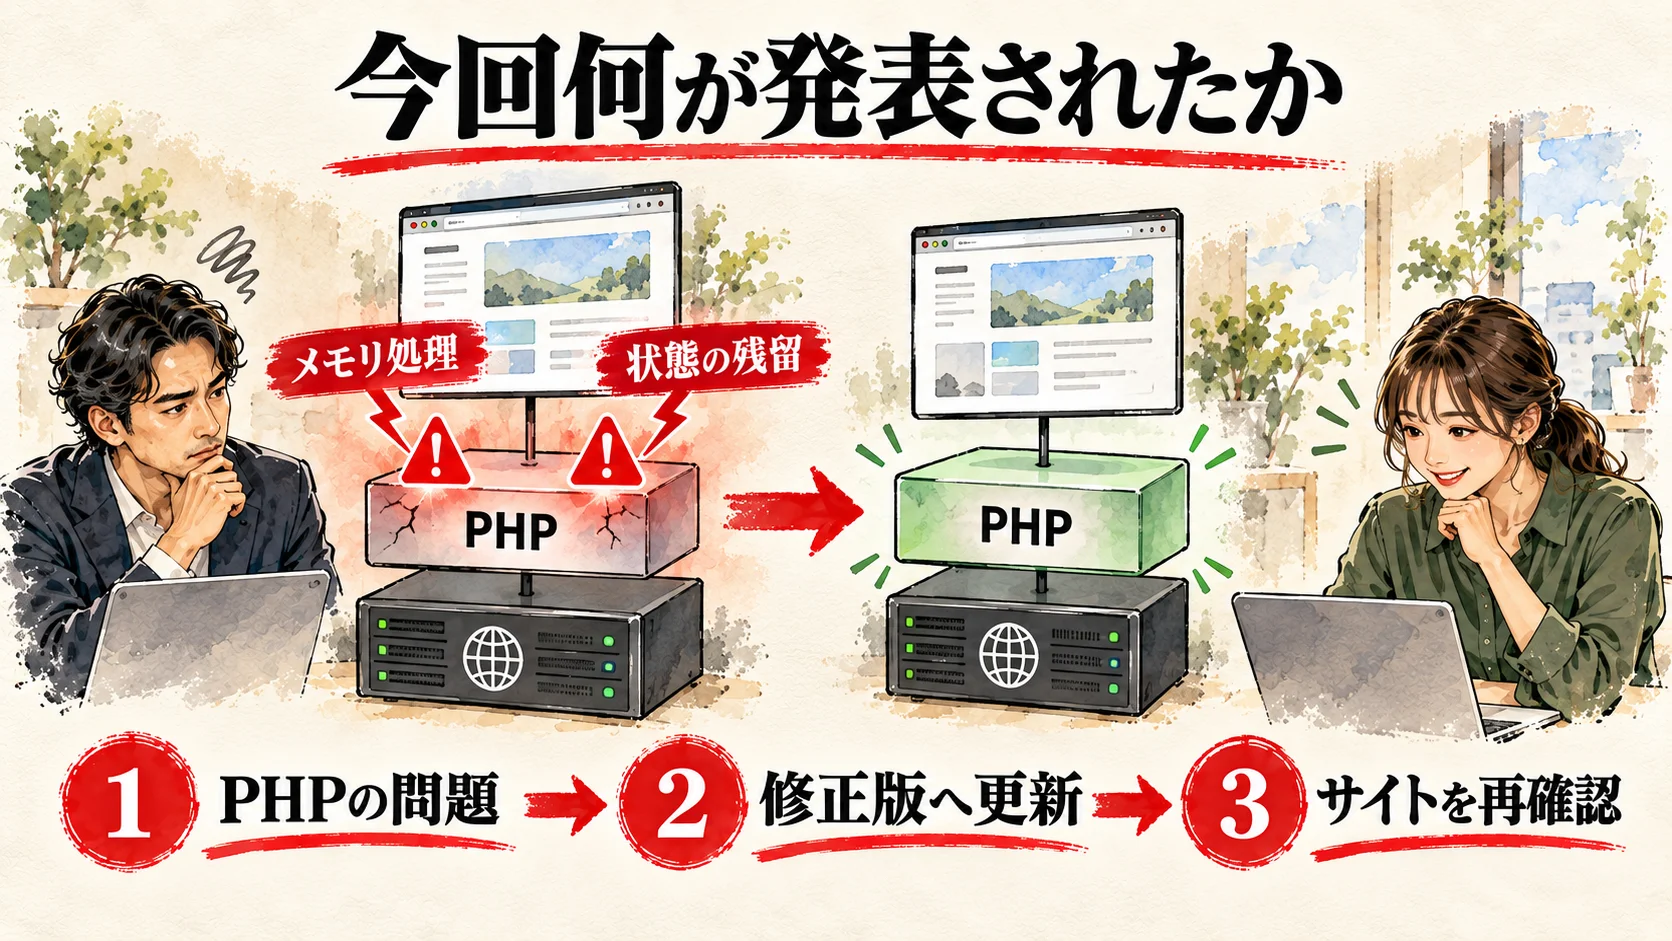
PHPプロジェクトは、次の二つの脆弱性を修正したPHP 8.5.12、8.4.27、8.3.36、8.2.35への迅速な更新を呼びかけています。両方とも、条件がそろえば認証なしの遠隔から、Webサーバー上のPHPワーカーの権限で任意コードを実行され得るという内容です。単なる画面表示の不具合ではなく、運営サイトとサーバーの安全性に関わります。
| 識別子 | PHP公式の要約 | WordPress担当者が理解すべき点 |
|---|---|---|
| CVE-2026-109618 | メモリ不足時の処理によって、内部リクエストデータが不完全な状態のまま終了処理に渡る | アプリケーションのコードが動く前でも成立する経路がmod_phpで実証されています。PHPを更新することが完全な対策です |
| CVE-2026-109619 | 前のリクエストの内部状態がメモリ解放後に残り、次のリクエストで参照される | 同じワーカーが扱うリクエスト間の状態管理の問題です。特定設定を切るだけでは全経路を塞げません |
「認証不要」とは、管理画面のID・パスワードを知らない相手にも攻撃を試みる入口があり得ることです。一方、実際の成立にはサーバー構成、PHPの設定、アプリケーションの実行経路などの条件があります。PHP公式はmod_phpについて、アプリケーション固有のコードが始まる前に攻撃が成立する実証例を示し、特に高リスクと評価しています。FPMも安全と判断してよいわけではありませんが、同じmod_phpの実証経路をそのまま当てはめるのは不正確です。
修正版は「新しいメジャーバージョン」だけではありません
今回の修正版は、8.5系なら8.5.12、8.4系なら8.4.27、8.3系なら8.3.36、8.2系なら8.2.35です。運用中のPHPが8.4系なら、必ずしも直ちに8.5系へ切り替える必要はありません。まず、利用中の系列に対応する修正版をホストが提供するか確認します。ただし、長期的にはWordPress・テーマ・プラグインの互換性を確認しつつ、サポートされる新しい系列へ移行する計画も必要です。
PHP 8.1以前はPHPプロジェクトから通常の更新を受けません。一部のLinuxディストリビューションや長期サポート事業者は修正をバックポートする場合があります。表示されるバージョン番号だけで、ベンダー提供の修正の有無は断定できません。古いPHPを使っている場合は、提供元がこの二つのCVEに対する修正を配布したか、パッケージ番号とアドバイザリをセットで確認してください。PHP公式は7.4、8.0、8.1のソース向け最小バックポートも公開していますが、共用レンタルサーバー利用者が自分でそれを適用する手順ではありません。
WordPress本体のアップデートとは別の作業です
WordPressはPHP上で動きます。WordPress本体、テーマ、プラグインの更新は引き続き重要ですが、今回の修正箇所はPHPの実行環境です。管理画面に「WordPressは最新版」と表示されても、PHPが未修正なら対策完了とは言えません。逆にPHPを更新しても、WordPress本体やプラグインの別の脆弱性が消えるわけではありません。運営責任者は、アプリケーション更新とサーバー環境更新を別の台帳で管理してください。
原因は何か:二つの不具合を分けて理解する
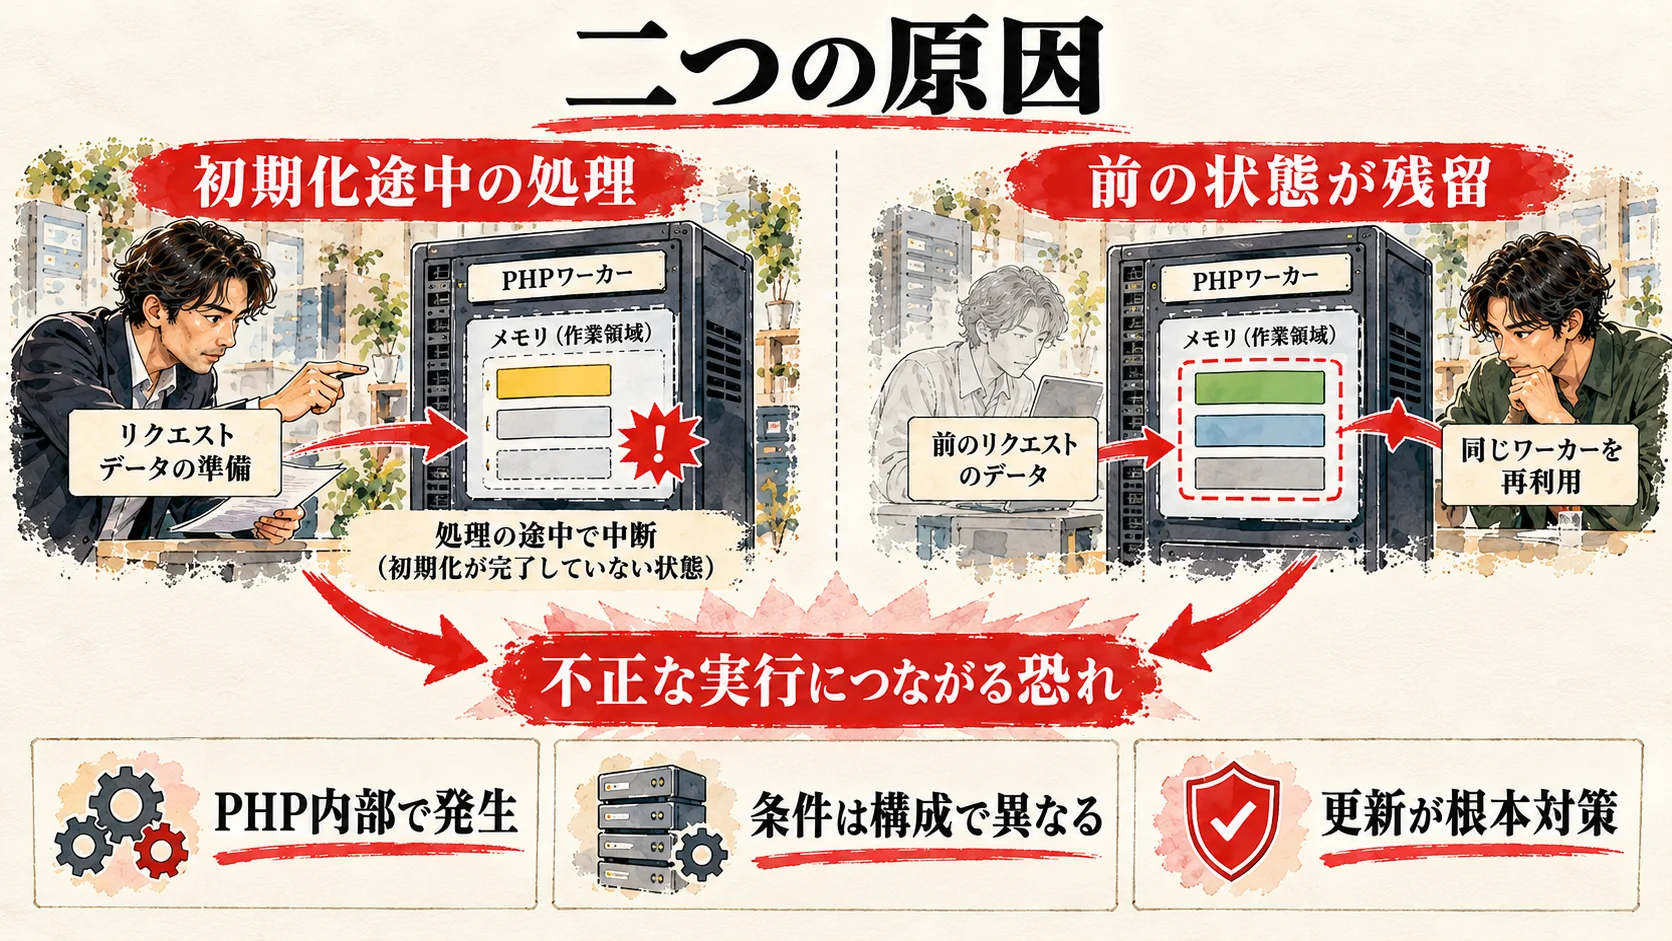
今回の原因は「WordPressの入力フォームが危険だから」でも「あるプラグインが必ず感染しているから」でもありません。PHP内部で、Webリクエストを処理する際のメモリと状態の扱いに不備が見つかりました。対策を判断する上で必要な範囲に絞って説明します。攻撃手順や再現用の入力値をサイト運営者が試す必要はありません。
CVE-2026-109618:メモリ不足から不正な内部状態を使う問題
PHPはメモリ不足が起きたとき、現在の処理から離脱します。一部の場面では、リクエスト用の内部データがまだ完全に初期化されていない段階でメモリ確保に失敗すると、その後の終了処理が不正な状態を有効なデータとして扱ってしまいます。PHPの勧告によると、複数のメモリ不足の誘発経路があり、特にマルチパート形式のリクエストでは、見かけの送信量制限内でも内部メモリを大きく使う条件がありました。
mod_phpは起動段階の処理が失敗してもリクエスト終了処理を実行するため、アプリケーションのコードが動く前の経路が実証されています。FPMでは同じ起動失敗時に子プロセスが終了するため、この経路をそのまま再利用できません。しかし正常に起動した後にも条件付きの経路があり、PHP公式はFPMを対象外とはしていません。FrankenPHPとLiteSpeedにもそれぞれの構造に応じた懸念が記載されています。実証の範囲と理論上の可能性は分けて読みます。
CVE-2026-109619:前のリクエストの状態が残る問題
PHPのワーカーは、複数のWebリクエストを順番に処理することがあります。本来は各リクエストの終了時に、そのリクエストだけの内部状態を確実に消す必要があります。ところが致命的なエラーや一部の警告・セッション処理などを経ると、解放済みメモリを指す状態が残り、同じワーカーが次のリクエストを処理するときにその状態を使う経路がありました。これがいわゆるuse-after-freeです。
成立には、古い状態を残す操作と、次のリクエストでそれを読む操作が必要です。PHP公式はmod_phpでの実証例のほか、セッションのアップロード進捗機能に関わる経路をmod_phpとFPMで検証しています。一方、アプリケーション・拡張機能・設定次第で他の経路もあり得るため、「セッション機能だけ止めれば安全」とは説明していません。display_errorsをオフにして警告を画面から隠しても、内部で状態が参照される問題は解決しません。
この原因から導ける対応の優先順位
最優先は修正を含むPHPパッケージへの更新です。次に、更新したPHPがWordPressを実際に処理していること、全ワーカーが新しい実行環境で再起動されていることを確かめます。暫定的な設定変更は特定の攻撃経路の露出を下げるだけで、根本原因を修正しません。また、ログに異常がないことは「侵害されていない」「脆弱でない」の証明にはなりません。現状確認、更新、動作検証、侵害兆候の確認を一つの作業として扱います。
どのWordPressサイトが対象か
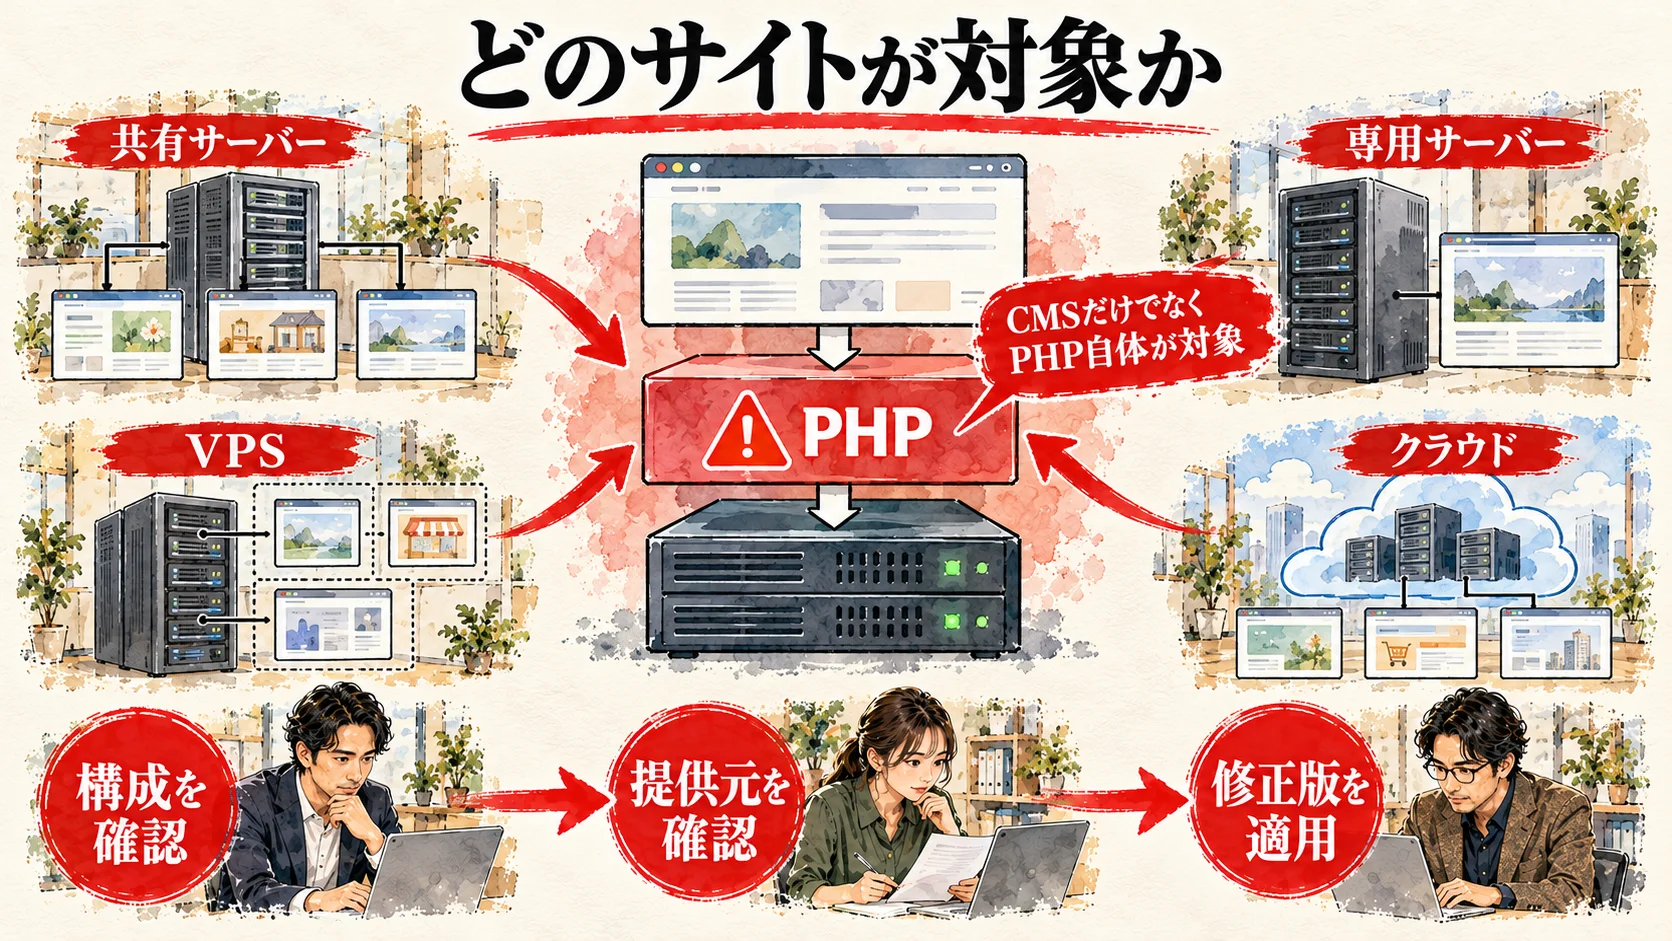
対象判断の単位は「WordPressを使っているか」だけではなく、公開サイトの実際のPHPバージョン、パッチの適用状況、Webリクエストを処理する方式、事業者の管理範囲です。同じWordPressを使う二つのサイトでも、レンタルサーバーの更新状況やPHP-FPM・mod_phpの構成が違えば、リスクの内容は違います。ただし個別構成の確認が済まない間、公開サイトを低リスクと決めつけないでください。
| 運用形態 | まず確認する人 | 最初の確認事項 | 修正を行う主体 |
|---|---|---|---|
| 共用レンタルサーバー | サイト運営者・制作会社 | 管理画面のPHP版、事業者のCVE対応告知、適用予定 | 原則としてホスティング事業者。利用者が選択できる系列の切替は利用者 |
| マネージドWordPress | サイト運営者・提供会社 | サイトで有効なPHP版、全ノードの更新、互換性試験と切戻し | 契約に定める管理者。自動適用と決めつけず確認 |
| VPS・クラウド・専用サーバー | インフラ担当者 | OSとパッケージ、PHP実行方式、ロードバランサー配下の全台 | サーバー管理者・委託先 |
| コンテナ構成 | 開発・SRE担当者 | ベースイメージ、実行中イメージ、全レプリカのデプロイ | イメージとデプロイを管理するチーム |
「PHP 8.3」とだけ表示されても十分ではありません
今回のPHP公式リリースで修正された8.3系は8.3.36です。8.3.35と8.3.36は違います。しかしOS提供パッケージでは、表示される上流版番号を維持したまま安全修正だけを取り込む「バックポート」があります。したがって、特にLinuxディストリビューションやホスティング事業者の独自ビルドでは、8.3.xの数字だけを見て適用済みと断定も未対応と断定もできません。事業者には、CVE-2026-109618とCVE-2026-109619の両方を修正したパッケージ識別子と適用日を確認します。
攻撃されやすさと、被害の有無は別です
PHP公式は、mod_phpで認証前にアプリケーションコードが始まる前から攻撃できる実証例を示しています。FPMなどに同じ条件を機械的に当てはめてはいけませんが、FPMにも別の経路が記載されています。公開サイトなら「ログインを制限したから大丈夫」「ファイルアップロード画面がないから無関係」とは言えません。脆弱な環境であることと、既に攻撃・侵害を受けたことも別です。後者にはログ、ファイル、アカウント、通信などの証拠確認が必要です。
PHPのバージョンと修正状況をどう確認するか
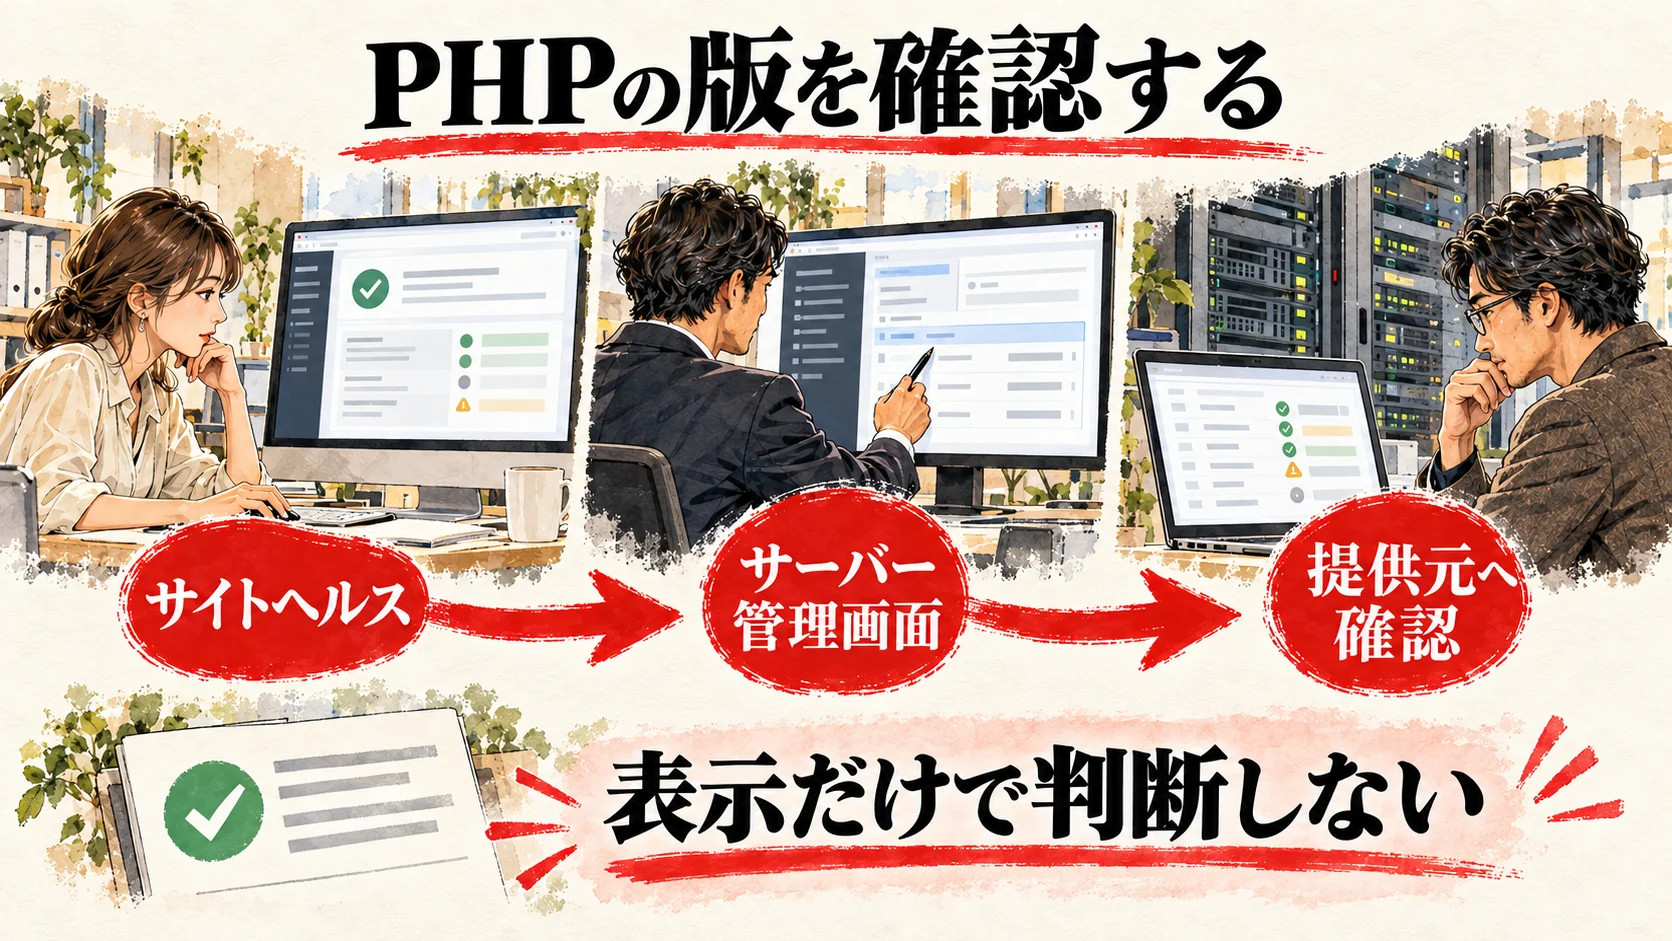
作業の最初に、対象のドメイン、サブドメイン、ステージング、管理画面のそれぞれを一覧にします。公開ドメインが同じでも、別のWebサーバーや別PHPプールが管理画面・APIを処理する場合があります。担当者、確認時刻、表示バージョン、ホストの回答、パッケージ番号を一行ずつ記録し、未確認を空欄のまま「対応済み」にしないでください。
WordPress管理画面では「サイトヘルス」のサーバー情報を見る
管理画面へログインし、「ツール」→「サイトヘルス」→「情報」→「サーバー」→「PHPバージョン」を確認します。これはWordPress公式のPHP更新ガイドにある手順です。情報タブの名称や表示位置は環境・言語設定で多少違います。管理者権限がない場合はスクリーンショットや一時的な権限付与を管理者へ依頼してください。公開のWebページにphpinfo()を置く方法は、構成情報を第三者に見せるため避けます。
サイトヘルスの表示は有用ですが、全ワーカー・全サーバーの更新確認をそれだけで済ませないでください。ロードバランサー配下に古いノードが残る可能性、PHPのCLIとWeb実行環境が異なる可能性、事業者独自のバックポートがある可能性があります。php -vの出力はコマンドライン用PHPの確認には役立ちますが、必ずしもWordPressを処理するFPMやmod_phpと同じではありません。
契約先に聞く項目を具体化する
ホストの告知に「PHP更新済み」とだけ書かれていても、自分の契約プラン・サーバー・PHP系列に適用済みか確認します。問い合わせでは、CVE番号を明記し、(1)自サイトで稼働中のPHP系列とパッケージ、(2)二つのCVEの修正適用状況、(3)Web実行方式、(4)全ノード・全ワーカーへの反映日時、(5)利用者のPHP切替作業の要否、(6)互換性不具合時の切戻し方法、(7)関連ログの保存期間と提供可否を尋ねます。
件名:WordPressサイトのPHP脆弱性対応確認(CVE-2026-109618/CVE-2026-109619)
契約中のサイトで実際に動いているPHPのバージョンと、両CVEの修正適用状況を教えてください。バックポートの場合は修正済みパッケージ番号と適用日時もお願いします。PHP-FPM/mod_php等の実行方式、全ノードへの反映予定、利用者側で必要な操作、互換性不具合時の切戻し方法、調査に使えるログの範囲についてもご案内ください。
問い合わせを送ったら、受付番号と回答期限を台帳に残します。返事を待つ間は外部からの管理画面アクセスや公開プラグインの棚卸しを進めますが、管理画面のURLを変える、プラグインを一律停止するだけで今回のPHPの問題を解決したとは扱いません。
WordPressサイトのPHPを安全に更新する手順
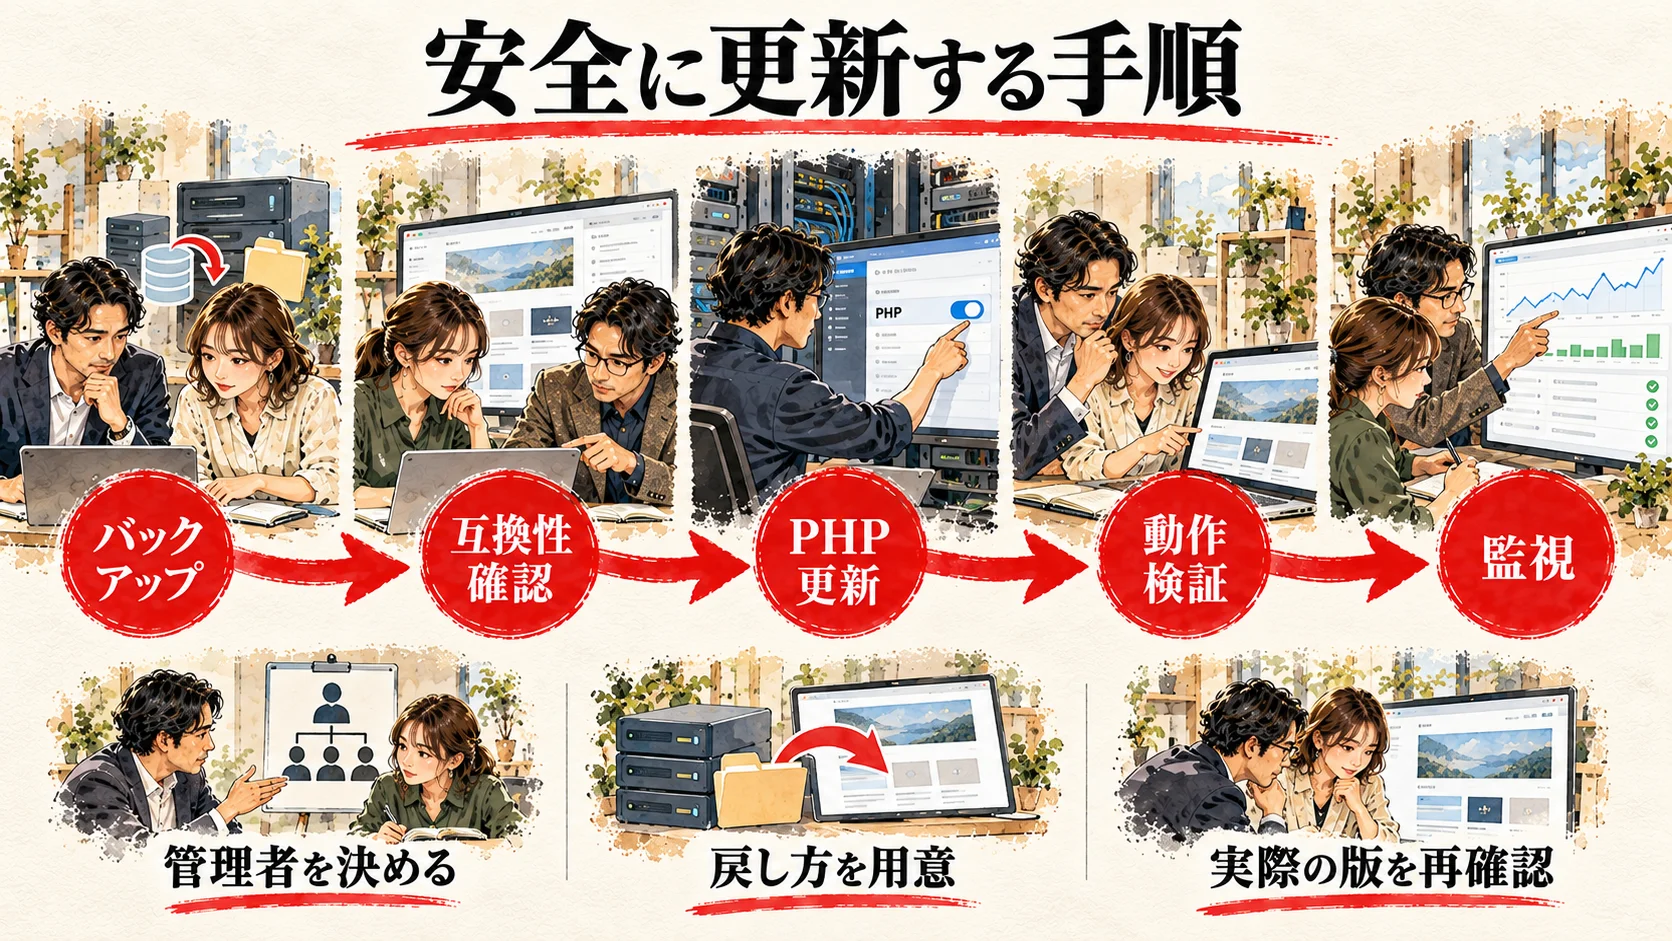
「すぐ更新する」と「何も確認せず本番を切り替える」は同じではありません。PHP公式が更新を強く推奨しているため、着手を後回しにしない一方、公開サイトを止めないための短い準備と検収が必要です。サイト担当者、サーバー担当者、制作会社の役割を決め、修正を含むパッケージが届き次第、速やかに適用します。日程は契約先の提供時刻と社内体制に合わせますが、単なる次回定例保守まで先送りする判断は避けてください。
1. 対象環境と責任者を確定する
最初の成果物は、対象URL・PHP実行環境・サーバー・管理者・バックアップ担当・検収担当の一覧です。企業サイト本体だけでなく、問い合わせフォーム、採用ページ、会員ページ、サブドメイン、ステージング、別のWordPressインスタンスも確認します。CDNが前面にあっても、オリジンサーバーでPHPが動いていれば対象です。静的配信だけのページは直接PHPを使わないかもしれませんが、管理画面やAPIだけPHPで動く構成もあります。
共用サーバーなら、PHPパッケージ自体の更新は事業者の作業です。利用者がコントロールパネルでPHP系列を選ぶ方式なら、どの選択肢が今回の修正済みかを事業者に確認します。VPSやコンテナなら、OSパッケージ管理者またはイメージの管理者が更新します。依頼者、作業者、確認者を分けて記録し、誰も更新を担当していない状態をなくします。
2. バックアップと復旧手順を先に確保する
WordPressでは、ファイルだけでなくデータベースにも記事、設定、ユーザー情報が入っています。WordPress公式のバックアップ案内を参考に、データベース、wp-content、設定ファイル、必要なサーバー設定を復元できる形で保管します。バックアップの取得時刻、保存先、保管担当、戻す手順を記録してください。バックアップファイルが作られているだけでは十分ではなく、必要な情報が入り、復元権限があることを確かめます。
セキュリティ修正そのものはPHP更新なので、バックアップから古いWordPressファイルを戻してもPHPを修正したことにはなりません。切戻しは互換性障害を解消する一時的な手段です。古い未修正PHPに戻す必要が生じたら、その状態のまま公開を続けず、代替の修正済みパッケージ、機能停止、アクセス制限、移行を事業者と決めてください。復旧判断の責任者と連絡先を更新前に指定します。
3. 互換性を短時間で重点確認する
確認対象はWordPress本体、稼働中テーマ、必須プラグイン、独自コード、決済・フォーム・会員連携です。WordPress公式のPHP更新ガイドも、テーマとプラグインの互換性確認とバックアップを勧めています。すべてのページを目視する時間がない場合でも、売上と問い合わせに直結する機能から優先して検証します。プラグインの更新が必要な場合は、変更履歴と互換性情報を確認し、PHP更新と同時に無計画な大量更新をしない方が原因の切り分けが容易です。
| 検証対象 | 更新前に記録する正常状態 | 更新後の合格条件 | 失敗時の初動 |
|---|---|---|---|
| トップ・主要記事・固定ページ | HTTP応答、表示、ナビゲーション | 200応答、重大なレイアウト崩れなし | PHPエラーログを確認し、対象テーマ・プラグインを切り分ける |
| 問い合わせフォーム | テスト送信先、確認・完了画面 | 送信・通知・スパム対策が動作 | フォーム設定、メール送信ログ、外部連携を確認 |
| 管理画面 | ログイン、記事保存、メディア追加 | 権限どおり操作できる | 管理画面のPHPエラーとプラグイン競合を確認 |
| EC・予約・会員 | テスト用の安全な操作手順 | 注文・予約・ログインの主要導線が動作 | 新規処理を一時停止し、影響範囲を調査 |
| バッチ・外部連携 | 実行時刻、API通知、失敗時の再実行方法 | 定時処理とWebフックが再開 | キューと重複送信に注意して再実行 |
本番の実データで支払い・通知のテストを繰り返すと、二重請求や顧客への誤送信につながります。テストアカウント・安全な決済モード・社内通知先を用意し、実施条件を関係者に共有します。ステージングがある場合は先に試験し、ステージングと本番のPHP設定や拡張機能が一致するかも確かめます。
4. 修正済みPHPを適用し、全ワーカーへ反映する
利用中の系列に対応するPHP公式の修正版、または両CVEに対するベンダーのバックポート済みパッケージを適用します。WordPressの「更新」ボタンではこの処理を代替できません。事業者の管理画面に切替項目がある場合も、対象プラン、反映に必要な再起動、待機時間、複数ノードの状態を確認してください。自社管理サーバーでは、システム担当者がディストリビューションのアドバイザリとパッケージ管理ツールに従って適用し、必要なPHP-FPMやWebサーバーの再起動・ローリング更新を行います。
デプロイ後は一つのCLI出力だけで完了とせず、実際のWordPressのサイトヘルスでPHPを確認し、事業者の修正済みパッケージ情報と照合します。PHP-FPMの古いワーカーやコンテナの古いレプリカが残らないよう確認します。閲覧者によって異なるサーバーへ振り分けられる環境なら、運用担当者が全ノード・全プールの状態を点検します。旧ワーカーを確実に入れ替えたことが完了条件です。
5. 公開ページ・管理画面・ログを検収する
更新直後に、代表ページ、問い合わせ、ログイン、画像・PDF配信、記事編集、必要なバッチを試します。担当者がチェック表へ実施日時と結果を記録し、PHPエラー、Webサーバーの5xx、アクセス増減、フォームの送信失敗を監視します。通常の閲覧ができても、夜間バッチや特定のプラグインだけ失敗する可能性があるため、次の処理サイクルまで監視担当を置きます。
失敗した場合は、まず変更前後のログ差分で原因を探し、互換性のないテーマ・プラグイン・独自コードを修正します。復旧時間が限られるなら、問い合わせ導線や決済だけ一時停止する方が、安全でないPHP版へ全面的に戻すより適切な場合があります。古いPHPへの切戻しを選ぶ場合は、脆弱な状態での公開範囲を制限し、修正済み環境への再移行期限と責任者を決めます。事業者へ障害連絡する際は、変更時刻、PHP版、エラーログの該当箇所、再現URL、影響機能を渡します。ただしログを共有するときは個人情報と認証情報を削除してください。
完了報告に書くべきこと
「PHPを更新しました」だけでは検証不能です。対象サイト、実行環境、更新前・更新後のパッケージまたはPHP版、両CVEへの適用根拠、適用時刻、全ワーカーの再起動、機能テスト結果、残存する問題と期限を書きます。ホストのバックポートで番号が旧版のままなら、その事業者のアドバイザリへのリンクとパッケージ番号を添えます。緊急変更後にWordPress・プラグインの通常更新を別途実施する予定も明記します。
今すぐ更新できないときの暫定的な露出低減
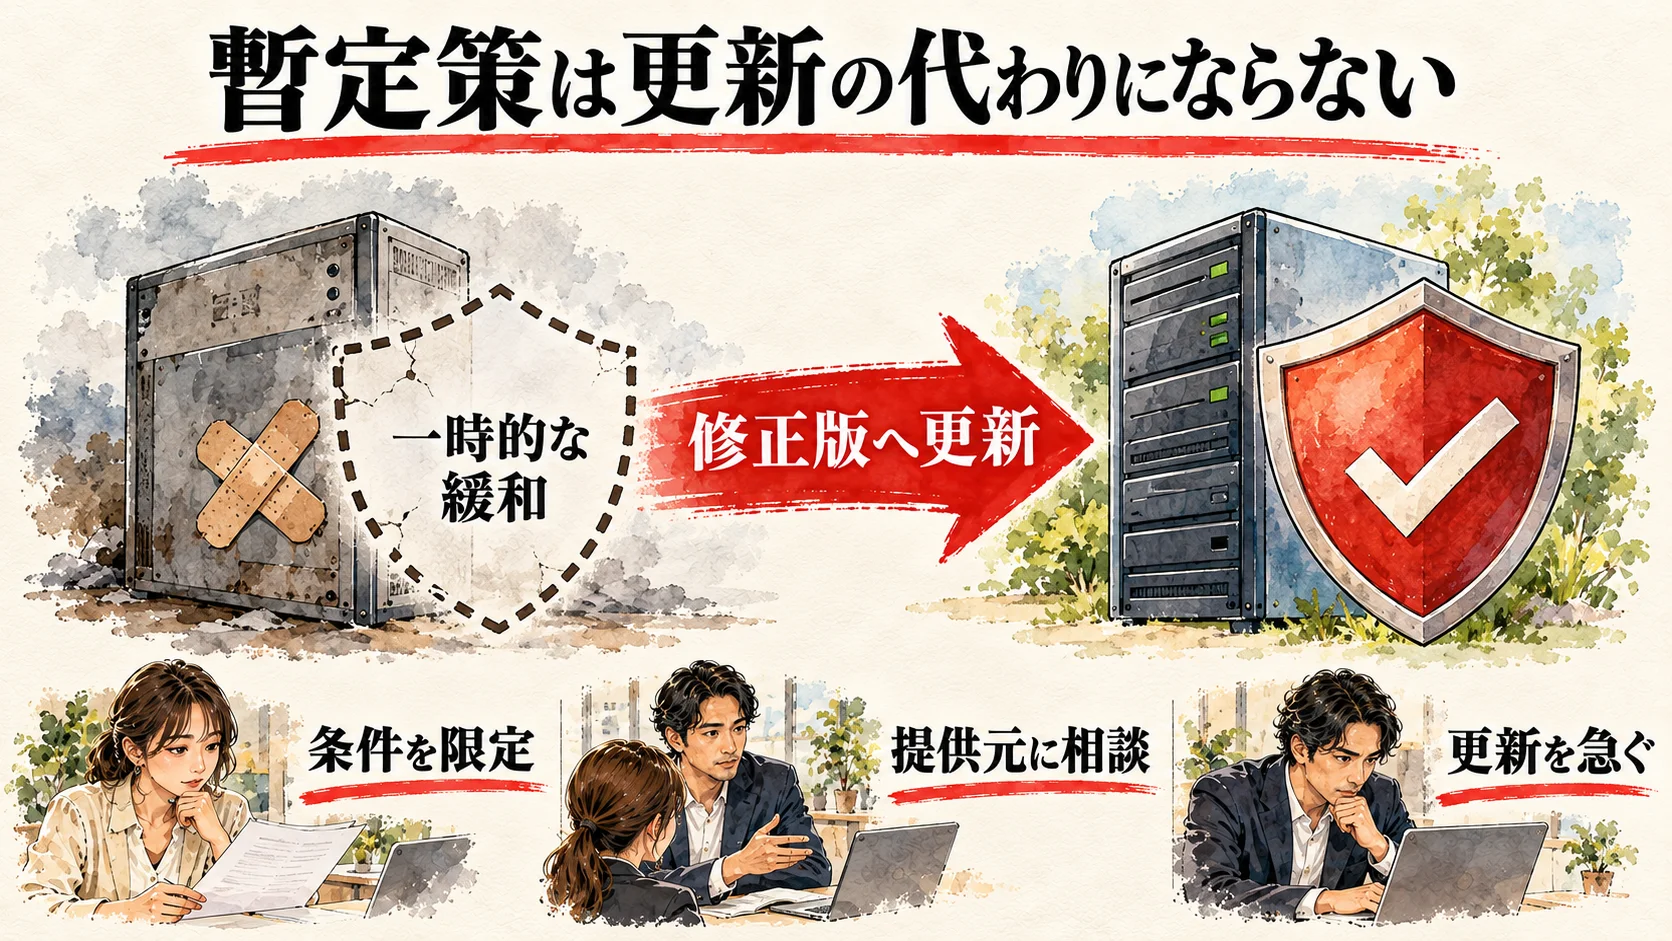
PHP公式は、完全な対策は修正済みPHPへの更新だけと明記しています。設定を変えたら安全になるという意味ではありません。下記は特定の攻撃経路の成立条件を減らすための一時措置です。ホスティング事業者の管理範囲にある設定を利用者が勝手に変更できないことも多く、設定変更は可用性やアップロード・会員機能に影響します。サーバー管理者と影響試験を行った上で、更新完了までの短い橋渡しとして扱います。
CVE-2026-109618:メモリ不足の誘発を減らす
PHP公式は、更新できない場合の条件付きの策として、管理者が上書きされない形でmemory_limit=-1を適用し、アプリケーション側が有限の値に戻さないことを確認する方法を示します。これはPHPの制御可能なメモリ上限による失敗経路を減らすものですが、基盤側でメモリ確保に失敗する可能性は残ります。無制限にすれば安全、という意味ではありません。ホスト全体のメモリを使い切る可用性リスクがあるため、コンテナ・cgroup等の境界とワーカー単位の障害分離を管理者が検討します。PHP公式は代替策としてRLIMIT_ASやRLIMIT_DATAを推奨していません。
また、post_max_sizeを低く設定し、ファイルアップロードが不要なら8M、必要なら32Mを例示しています。upload_max_filesizeはpost_max_sizeより小さくします。Webサーバーやプロキシ側では、長さ情報のないリクエストも含め、デコード後の本文サイズ、入力フィールド数、マルチパートのパート数、ヘッダー数、ネスト深度を制御するよう案内しています。ただし、画像アップロード、フォーム添付、商品CSV取り込みに必要な容量はサイトごとに違います。値をコピーして本番へ入れる前に、業務機能の上限と実際の制限レイヤーを管理者に確認します。
CVE-2026-109619:確認済み経路の露出を減らす
PHP公式は、session.upload_progress.enabled=0をリクエスト解析前に効く管理者設定で適用し、全ワーカーを再起動することを挙げています。PHP 8.5ではfatal_error_backtraces=0も確認済み経路を減らす例です。ini_set()やFPMの.user.iniは、必要なタイミングより遅く適用されるため、その代替になりません。古い・無効なPHP設定から起動前に警告が出る場合は設定を直し、攻撃者が到達できる致命的エラーやタイムアウトも減らします。ただし、これらを組み合わせても他の状態経路までは保証されません。
PHP公式アドバイザリは、低性能を許容する場合にFPMのワーカーを1リクエストごとに入れ替えるpm.max_requests=1への言及もありますが、性能影響と運用負荷が大きく、全経路の完全な修正ではありません。一般のWordPress運営者が管理画面から試すための設定ではなく、インフラ担当者が緊急時の選択肢として評価するものです。WAF、CDN、管理画面のIP制限は多層防御として役立つ場合がありますが、今回の欠陥の修正ではありません。特定の攻撃パターンだけに依存して「対策済み」と記録しないでください。
暫定措置の終了条件を先に決める
暫定措置を入れるときは、設定者、設定時刻、対象サーバー、検証した機能、更新予定、削除・再評価の条件を記録します。修正済みPHPを適用した後は、業務上必要なアップロード制限やリソース制限を再設計し、緊急設定を放置しないでください。特にmemory_limit=-1は恒久運用に適さない環境もあります。修正を待つ間にホストから回答が来ない場合は、公開機能の一時縮小や別の修正済み環境への移行を検討します。
侵害の有無はどう確認するか
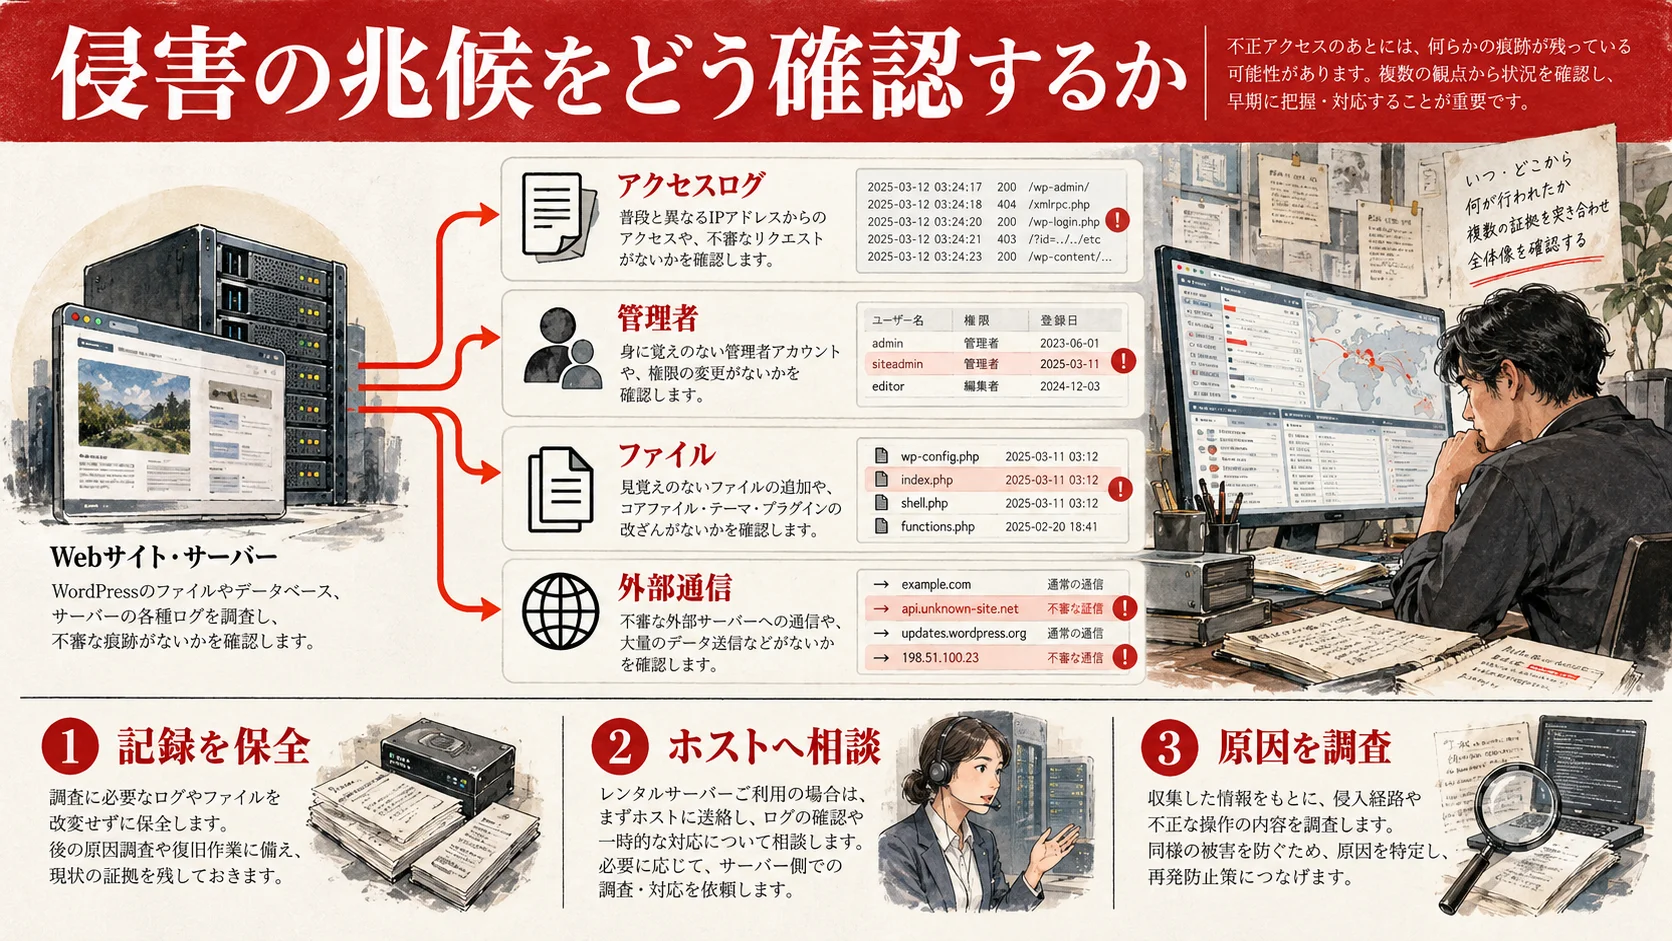
PHPの修正は今後の攻撃を防ぐための重要な作業ですが、修正前に不正な操作があったかどうかは別に確認します。もっとも、今回の二つの脆弱性について、PHP公式が「この文字列がログにあれば攻撃成功」といった万能の判定方法を示しているわけではありません。ログに痕跡がない=安全、PHPを更新した=過去の侵害が消えた、とは判断しないでください。事業者や専門担当者と、複数の証拠を突き合わせます。
最初に保全する情報
調査が必要そうな場合は、対象期間のWebアクセスログ、PHPエラーログ、Webサーバー・WAFログ、管理画面のログイン履歴、ホストの更新履歴、ファイル変更履歴を保全します。コンテナ・クラウドならインスタンスとデプロイ履歴も対象です。ログを消す可能性のあるキャッシュ削除や一括クリーンアップを先に行わず、調査担当と保存順を決めます。保持期間が短いレンタルサーバーでは早めに事業者へ保全を依頼します。閲覧権限を持つ人と保管場所を限定し、個人情報が含まれるログを記事や公開チケットへ貼り付けないでください。
異常を探す観点
アクセスログでは、通常と異なる大量のPOSTやマルチパートリクエスト、同じ送信元からの反復、特定のURLに偏る5xx増加などを調べます。ただし、普通のアップロードやクローラーにも似た形があり、これだけで攻撃成功を判断できません。PHP・Webサーバーログではメモリ不足、異常終了、起動前の設定警告、致命的エラー、ワーカー再起動、タイムアウトの時刻をアクセスの変化と照らし合わせます。PHP公式はログの欠落や警告レベルの設定によって観測できない場合もあると注意しています。
WordPress側では、新しい管理者アカウント、予期しない権限変更、不審なプラグイン・テーマ、wp-content配下の不明なPHPファイル、意図しないリダイレクト、外部への通信、投稿・設定の改変を確認します。ホスト側のファイル整合性監視や改ざん検知があれば比較対象にします。ただし、侵害の兆候が「WordPressの管理画面」に出ないこともあります。今回の脆弱性でコードが実行されれば、PHPワーカーの権限でサーバー上の操作が可能になり得るためです。
不審な痕跡が見つかった場合の初動
侵害が疑われるときは、作業責任者を一人決め、時刻・証拠・変更内容を記録します。まず影響サイトの公開範囲を制限し、原因となる未修正PHPを修正します。調査のために証拠を保存した上で、管理者アカウント、データベース、サーバー、外部連携の認証情報を影響範囲に応じて変更・無効化します。漏えいした可能性がある情報、決済・会員への影響、法令や契約上の報告義務は、企業の情報セキュリティ担当と必要に応じて専門家・法務で判断してください。
改ざんが確認された場合に、怪しいファイルを一つ削除しただけで復旧完了としないでください。永続化の仕組みや別アカウント、クロン、外部連携が残ることがあります。信頼できるバックアップ・クリーンな環境からの再構築、パッチ適用、認証情報のローテーション、再監視までを復旧計画に含めます。ログ確認の結果「侵害なし」と断定するのではなく、調べた期間、利用可能なログ、未確認の範囲を明記します。
今回の対応を次の脆弱性にも使える運用へ変える
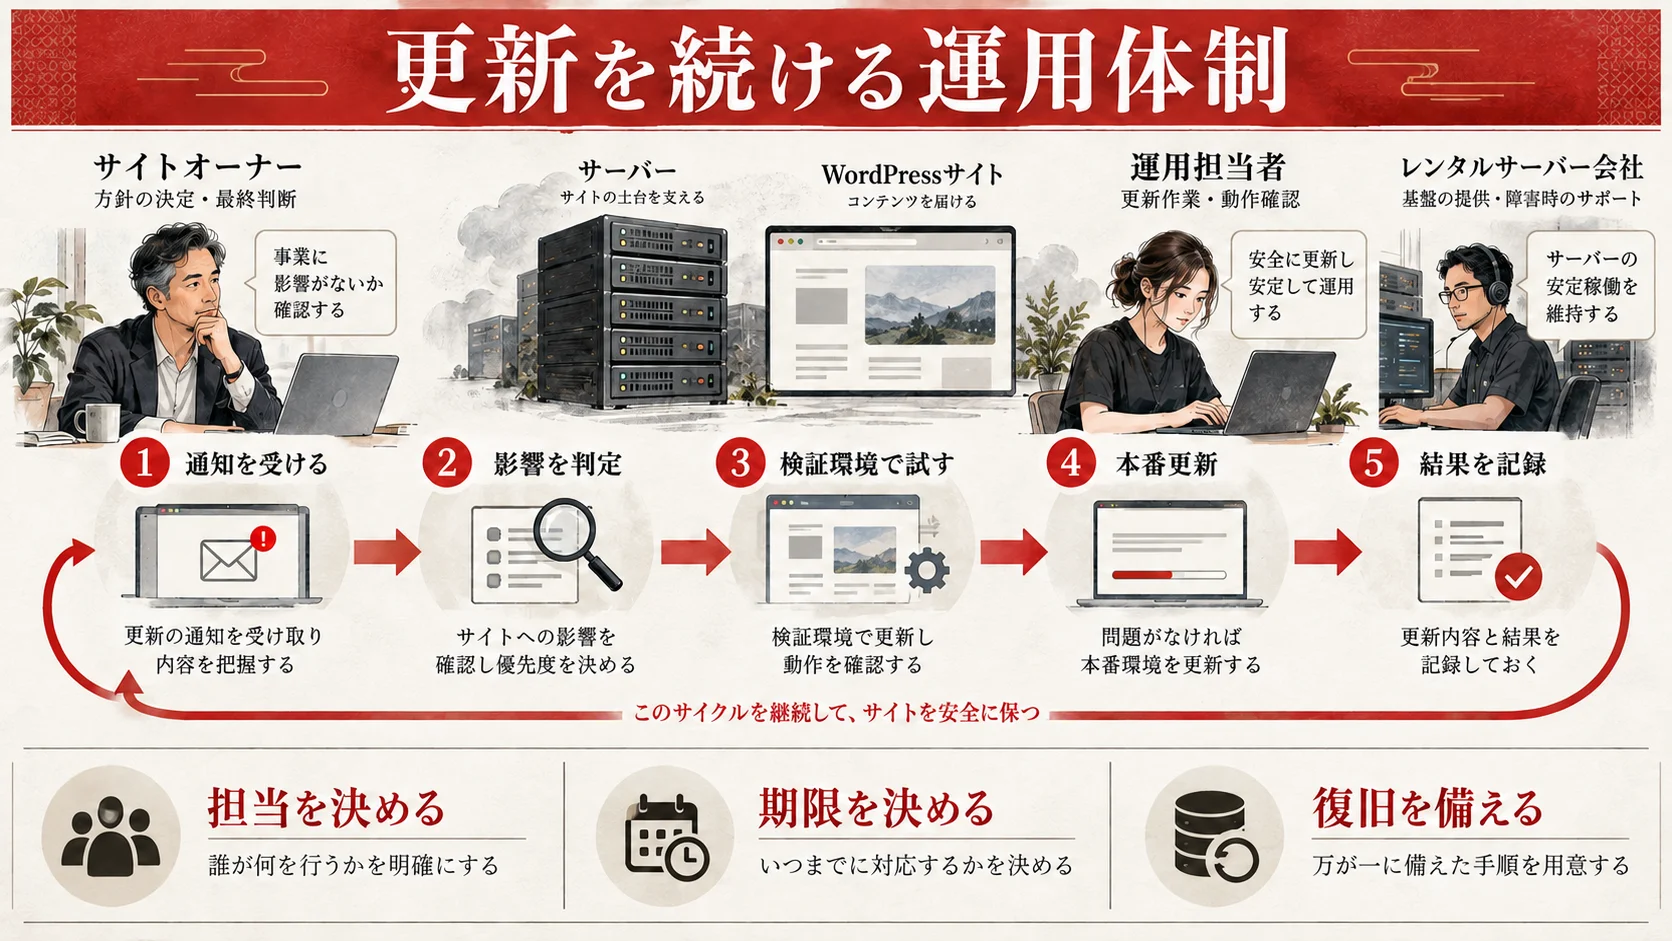
今回のような実行環境の脆弱性では、WordPress管理画面の更新通知だけを見ていても対応が遅れます。PHP、Webサーバー、OS、WordPress本体、プラグイン・テーマ、外部サービスのどれを誰が管理するかを可視化してください。難しい仕組みより、脆弱性の発表から対象判定、更新、検収まで止まらない責任分担が重要です。
更新台帳は「対象判定」と「完了判定」を分ける
台帳には、サイトURL、事業者、サーバー、PHP実行方式、PHP系列、パッケージ番号、WordPress版、重要プラグイン、連絡先、バックアップ場所を記録します。脆弱性ごとに「未確認」「対象外と根拠あり」「対象・更新待ち」「暫定措置中」「適用済み・未検収」「検収済み」を分けます。対象外の根拠には、静的配信でPHP実行がない、または提供元が該当CVEを修正したパッケージを適用済みと確認できた、といった具体的な資料が必要です。
今回なら完了条件は、(1)二つのCVEへの修正適用を確認できる、(2)WordPressを処理する全環境に反映される、(3)主要な表示・フォーム・管理・連携が動く、(4)エラーログに新しい重大障害がない、(5)侵害確認の範囲を記録した、の五つです。どれかが未完了なら「残件あり」と書きます。更新前後のスクリーンショットだけでは、ホストのバックポートや全ノードの適用を証明できない場合があります。
役割分担と緊急連絡先を固定する
サイト責任者は公開継続・停止の判断と関係者への連絡、制作会社はWordPressの機能検収、サーバー担当はPHPパッケージの適用とワーカー再起動、セキュリティ担当はログ・侵害兆候の調査を担当する形が考えられます。中小企業では一人が複数の役割を担ってもかまいませんが、役割そのものを空欄にしないでください。ホスティング事業者の緊急窓口、契約者番号、制作会社の時間外連絡先、復旧判断者を平時から共有します。
公開サイトを運営する事業者は、PHP・WordPressの更新通知を受け取る担当メールアドレスを、個人の退職で使えなくならない共有窓口にします。ホストからの案内が届いても、契約プランが対象か読めない場合は問い合わせる運用を決めます。通知を受けた後の社内一次判定は、サイト責任者とサーバー担当で速やかに行い、関係部署へ影響する業務機能を共有します。
30・60・90日で恒常化する
最初の30日は、今回のパッチ対応の完了確認、全WordPressサイトとPHP環境の棚卸し、バックアップと復元担当の確認を行います。すべてのサイトでPHP版・ホスト・責任者が分かることを完了条件にします。見つかった古いPHP系列は、ベンダーのサポート根拠と移行期限を台帳に入れます。
60日までに、ステージングでのPHP更新試験を定型化し、トップ・フォーム・管理画面・重要な取引の検収表を整えます。更新時に修正済みパッケージが全ノードへ適用される確認方法をホストと合意します。制作会社と保守契約があるなら、PHP更新が契約範囲に含まれるか、緊急時の追加費用と対応時間を明記します。
90日までに、四半期ごとの復元演習、月次のPHP・WordPress更新点検、脆弱性の重大度に応じた緊急対応基準を運用します。問い合わせフォームや会員機能の障害検知を設け、更新後も稼働が見えるようにします。更新したかどうかだけでなく、更新から何時間後に完了を確認できたか、未管理のサイトが減ったかを指標にします。30・60・90日は例であり、今回の緊急パッチを90日後まで待つ計画ではありません。
まず使う初動チェックリスト
| 順番 | 行うこと | 担当と完了の証拠 |
|---|---|---|
| 1 | 公開WordPressと管理画面・サブドメインを列挙する | サイト責任者が対象URL一覧を確認 |
| 2 | サイトヘルスでWeb実行中のPHP版を確認する | 制作・運用担当が日時と画面を記録 |
| 3 | ホストに両CVEの修正状況と全ノード反映を確認する | 事業者回答・パッケージ番号・適用日時 |
| 4 | データベースとファイルのバックアップ、復元手順を確認する | バックアップ担当が保存先と復元権限を確認 |
| 5 | 修正済みPHPを適用し、必要なワーカーを入れ替える | サーバー担当が適用ログと全環境を確認 |
| 6 | 表示、フォーム、ログイン、決済等の重要機能を試す | 検収担当が成功・失敗と再現手順を記録 |
| 7 | ログと改ざん兆候を調べ、残件と再確認期限を決める | セキュリティ・サイト責任者が調査範囲を記録 |
この順番は、バックアップの確認を終えるまでパッチ適用を無期限に待つという意味ではありません。事業者が自動で緊急更新する環境では、更新と並行してバックアップ・検収・調査を行います。何か一つが遅れた場合は、別の担当が先に進められる作業を進めてください。
よくある質問
WordPressを最新版にすれば今回の脆弱性は解消しますか?
いいえ。今回の修正対象はPHPです。WordPress本体、テーマ、プラグインを更新することは重要ですが、PHPの修正適用とは別に確認します。サーバーのPHPが修正済みか、ホストのアドバイザリや実行環境の情報で検証してください。
PHP 8.2、8.3、8.4、8.5のどれにすればよいですか?
まず利用中の系列で修正版が提供されるか確認します。今回のPHP公式修正版は8.2.35、8.3.36、8.4.27、8.5.12です。OS・ホストがバックポートしたパッケージでも修正済みの場合があります。別系列へ上げるときは、WordPress、テーマ、プラグイン、独自コードの互換性を検証します。単純に数字が一番大きい版へ切り替えるより、修正の有無と運用可能性を併せて決めてください。
PHP 8.1以前なら必ず未修正ですか?
PHPプロジェクトによる通常の更新はありません。ただしLinuxディストリビューションや長期サポート事業者のバックポートにより、両CVEに対する修正が配布される場合があります。ホストにパッケージ番号と対応根拠を確認し、根拠が取れない場合は修正済みのサポート系列への移行を優先してください。古い系列を使い続ける際は、今回以外の将来の脆弱性への対応も考える必要があります。
サイトヘルスで修正版の番号が見えたら完了ですか?
重要な確認の一つですが、それだけでは十分ではありません。複数サーバー・PHPプールがある場合の全台反映、ワーカー再起動、ホストのバックポート、WordPressの重要機能の検収、異常ログの確認も必要です。逆に表示番号が古く見えても、事業者が修正をバックポートしている場合があるため、CVE対応の公式回答と照合してください。
不審なアクセスが見当たらなければ、攻撃は受けていませんか?
断定できません。保存期間や記録設定によってログが欠け、攻撃がPHPの詳細ログに残らない可能性もあります。サイト運営者が見える範囲のログで異常がないことは一つの情報ですが、ファイル変更、アカウント、外部通信、ホスト側ログなども併せて確認し、「どこまで調べたか」を記録してください。
WAFやWordPressのセキュリティプラグインで代替できますか?
代替できません。悪意あるトラフィックの一部を抑える可能性はありますが、PHP公式は修正済みPHPへの更新だけを完全な対策としています。WAFやプラグインは多層防御として使い、PHP更新の完了条件を変えないでください。
まとめ:まずPHPの修正状況を確認し、更新と検収を一体で進める
今回の二つのPHP脆弱性は、WordPress本体ではなく、その実行環境に関わります。対象となるWeb向けPHPを使っているなら、PHP公式の修正版または両CVEを修正したベンダーパッケージへの更新を急ぎます。mod_phpの実証例を理由に他の構成を安全と決めつけず、同時に全サイトが侵害済みと煽らないことが重要です。
実務では、「PHP版の確認 → 事業者の修正根拠確認 → バックアップ・互換性確認 → 更新 → 全ワーカー反映 → 機能検収 → 侵害兆候確認」の順に進めます。サイト担当者がサーバーの詳細を知らなくても、CVE番号と対象URLを示して契約先に質問すれば初動を始められます。根本対策が終わるまでの設定変更は、あくまで一時的な露出低減策です。
確認日:2026年10月22日。公式情報はPHPの緊急勧告、CVE-2026-109618の勧告、CVE-2026-109619の勧告、WordPress公式のPHP更新案内、WordPress公式のバックアップ案内です。サイト運用全体の見直しには、ホームページ保守の進め方とWordPress保守の費用・依頼範囲も参考になります。
まずはセキュリティの達人に相談する

PHPの脆弱性への対応は、利用中の環境、サーバー会社の案内、更新後の動作確認を一体で進めます。セキュリティの達人では、現状と事業への影響を伺い、確認する範囲、対策の優先順位、次に取る行動を一緒に整理します。診断や改修などの具体的な支援内容は、対象と状況を確認したうえでご案内します。
ご相談時は対象サイトやシステム、困っている症状を分かる範囲でお知らせください。パスワード、秘密鍵、顧客の個人情報はフォームへ記載しないでください。緊急の被害が疑われる場合は、社内の事故対応窓口とサーバー事業者への連絡を優先してください。



