
WordPressサイトでPHP 7.4・8.0・8.1が表示されたら、PHP本家のサポートは終了しています。2026年10月21日に公表された二つの重大なPHP脆弱性についても、PHPプロジェクトはこれら旧系列の通常の更新版を提供していません。ただし、Linuxディストリビューションや長期サポート事業者、ホスティング会社が独自に修正をバックポートしている場合があります。古いバージョン番号だけで「修正済み」とも「未修正」とも断定せず、CVE-2026-109618とCVE-2026-109619の両方の適用証拠を提供元に確認してください。
確認できないまま「サイトは動いているから大丈夫」と放置することは避けます。一方、互換性を調べずに本番のPHPを一気に切り替えると、問い合わせフォームや決済が止まる恐れがあります。この記事では、今すぐ確認する項目、バックポートの見分け方、更新前の試験、止まった場合の戻し方、事業を止めずに旧PHPから抜ける計画を、WordPress担当者の立場で整理します。今回の脆弱性の全体像はPHPの重大な脆弱性とWordPressの対応策も参照してください。情報確認日は2026年10月22日です。
まず何を判断すべきか
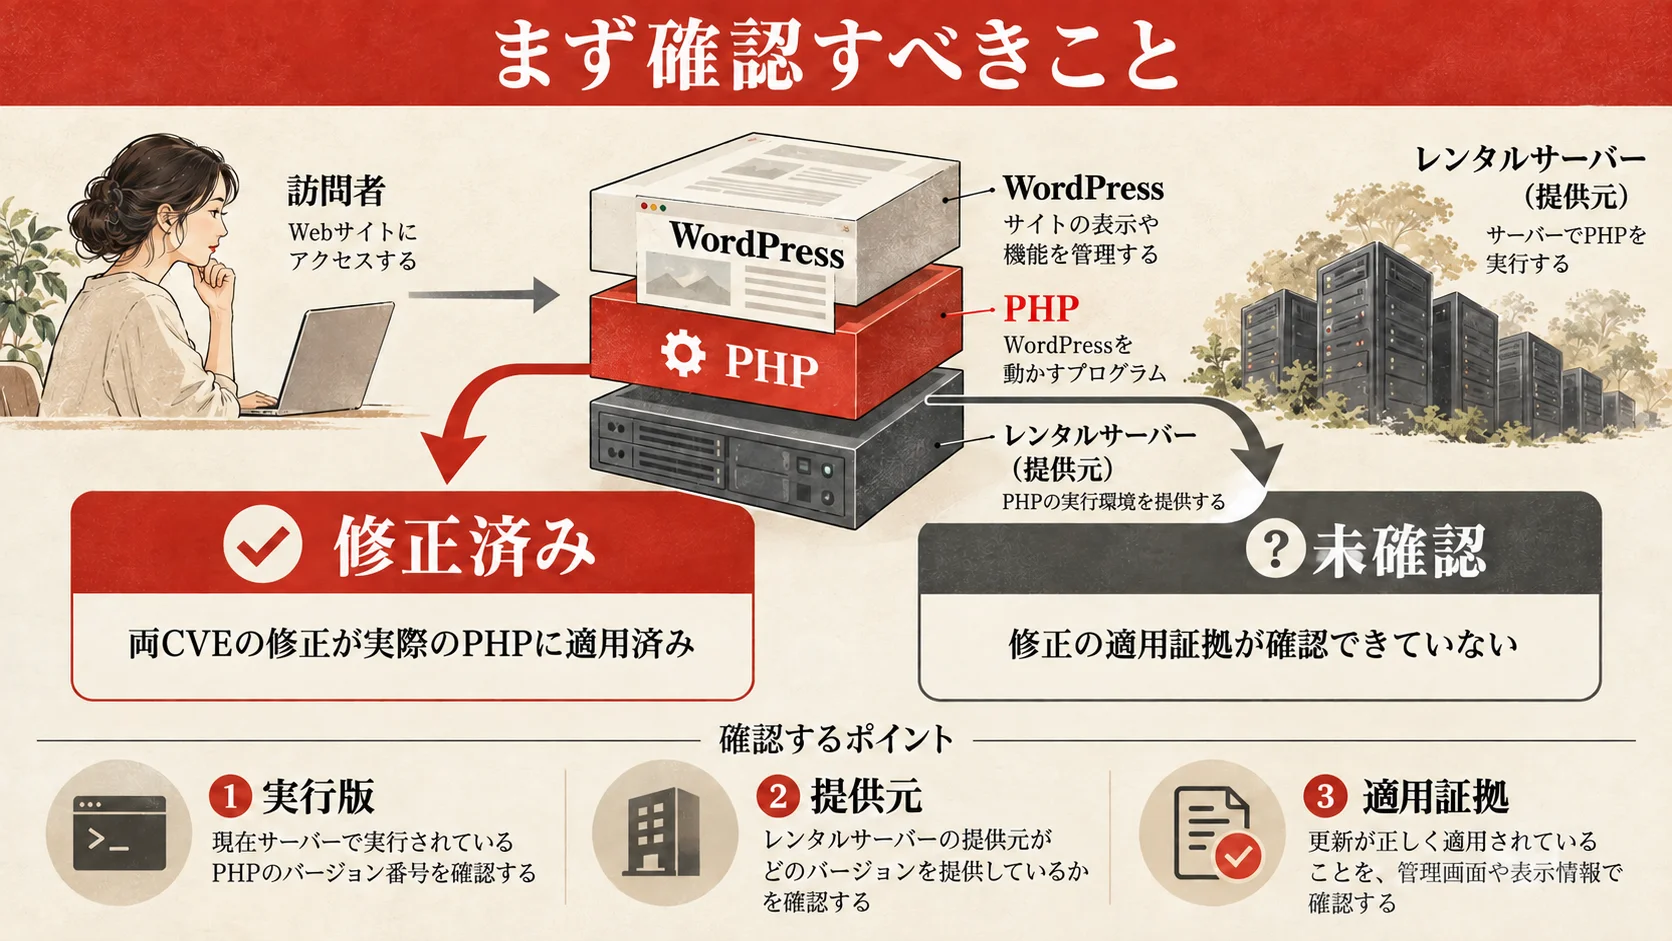
最初の問いは「PHP 7.4だから今すぐ攻撃成功するか」ではありません。自社の公開サイトで動くPHPに、今回の二つの修正が届いているかです。PHP公式の緊急勧告は、認証なしの遠隔コード実行につながり得るCVE-2026-109618とCVE-2026-109619について、修正版8.5.12、8.4.27、8.3.36、8.2.35への更新を強く求めています。PHP 8.1以前にはPHP本家から通常の更新が出ません。公式は、ディストリビューションやLTS事業者のバックポートを確認するか、サポートされる系列へ移るよう案内しています。
表面に見えるPHP番号が古い場合でも、事業者がそのソースへ修正を組み込んだパッケージを配布している可能性はあります。逆に「WordPressは最新版」「サーバーは自動更新」とだけ聞いても、二つのCVEが適用済みとは分かりません。対象判定と侵害有無の判定も分けます。脆弱な版を動かしていた可能性があることは、サイトが既に侵害された証明ではありません。更新前後のログやファイルの調査は別に行います。
| 今の状態 | 今日の判断 | 担当者の次の行動 | 完了と認める証拠 |
|---|---|---|---|
| PHP 7.4・8.0・8.1と表示される | 本家のサポートは終了。修正状況は未判定 | 契約先に両CVEの対応とパッケージ番号を質問 | 公式アドバイザリまたは契約先の書面回答と適用日時 |
| ホストが「対策済み」とだけ回答 | 自社サイトへの反映は未確認 | 対象プラン・サーバー・全ノードを特定して再質問 | 自サイトで動くパッケージ識別子と両CVEへの対応 |
| バックポート済みを確認 | 今回の修正は確認。長期運用課題は残る | WordPressと周辺機能の移行計画を開始 | 証拠を台帳に保存し、サポート系列への期限を設定 |
| 未修正・回答なし | 緊急対応が必要 | 提供元へ期限を設定し、機能縮小や移行を検討 | 修正版適用と本番動作検収 |
この表は一般的な意思決定の整理です。実際のリスクはWebサーバー方式、公開機能、パッチ状態、データの重要度によって変わります。PHP公式はWebリクエストを扱うPHP-FPM、mod_php、php-cgi、FrankenPHP、LiteSpeedなどを対象に挙げ、特にmod_phpにはアプリケーション実行前の攻撃経路が実証されていると説明しています。ログイン画面に二要素認証を入れたことだけでは、PHP実行環境の修正にはなりません。
事実と推測を最初に分ける
社内報告には「PHP 7.4、未修正」と推測だけを書かないでください。まず観測事実として、WordPressサイトヘルスのPHP表示、サーバー管理画面の設定、契約プラン、ホストの回答日時を書きます。次に、両CVEの適用有無を「確認済み」「未確認」「未適用」に分けます。バックポートについては、提供元のパッケージ番号やアドバイザリがなければ未確認です。担当者がこの区別を記録すれば、経営者は「何を待っているか」を判断できます。
PHPの脆弱性情報は発表直後にホスト側の配布状況が変わります。記事を読んだ日時と、実作業時に参照した告知日時を分けて残してください。「昨日は未対応」と「今日も未対応」は同じではありません。検索結果の古いスニペットやSNSの投稿ではなく、PHP公式と契約先の最新の案内を使います。
PHP本家のサポート終了とバックポートは別の話
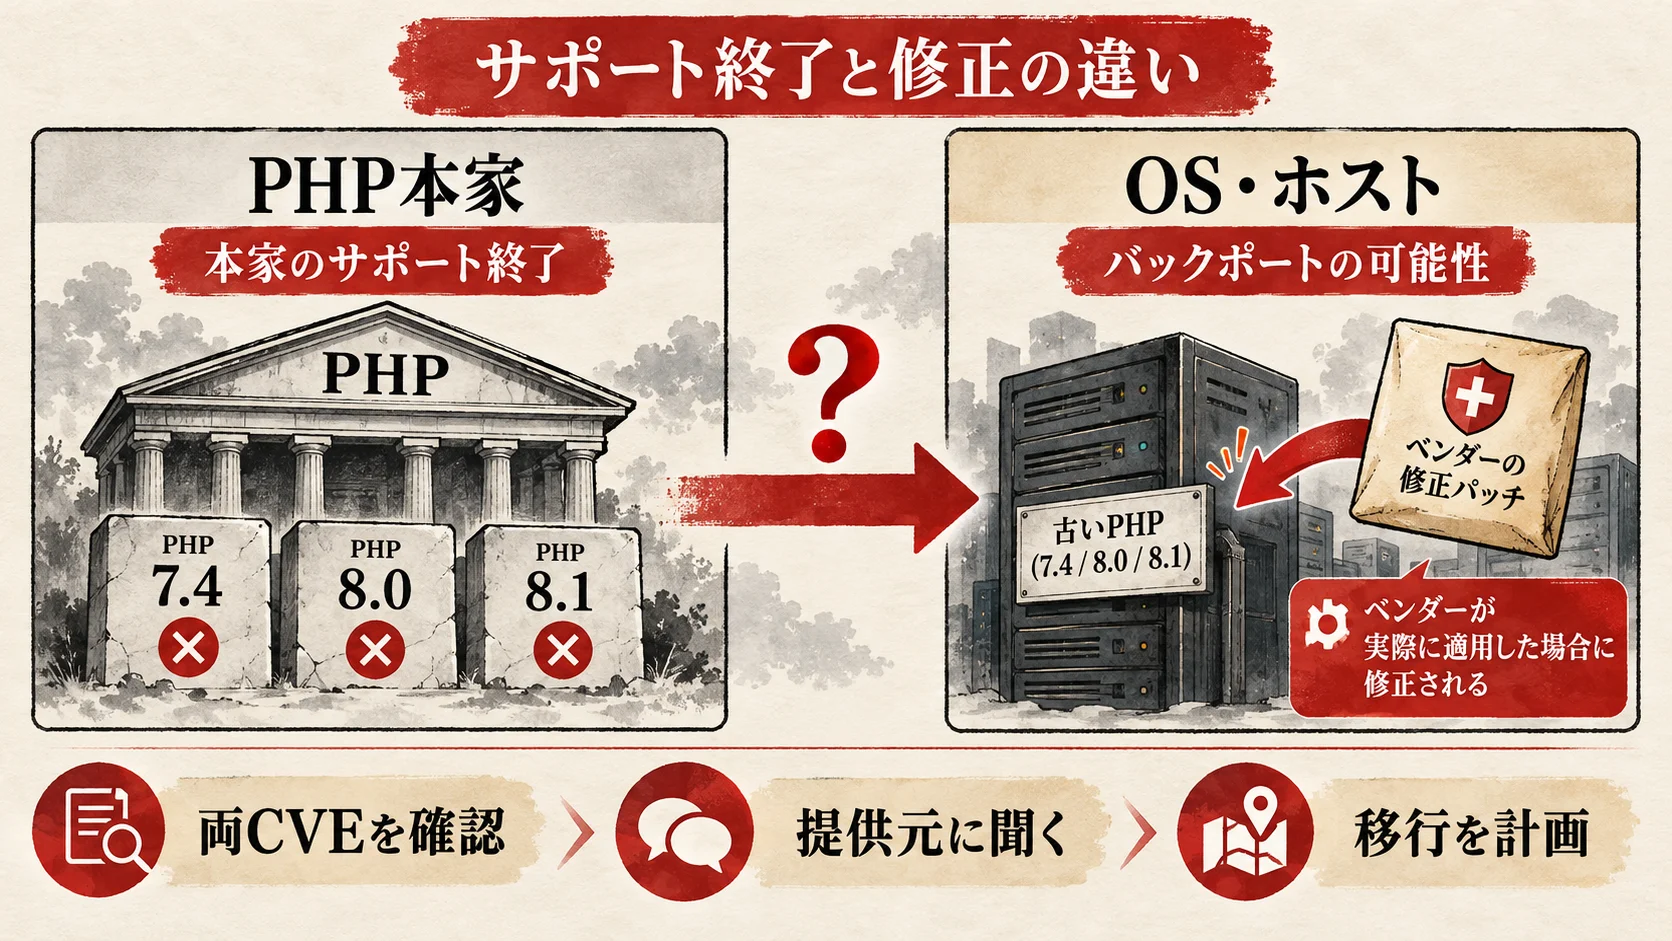
PHP公式のサポート表では、2026年10月22日時点でPHP 8.2、8.3、8.4、8.5がサポート対象です。8.2は2026年12月31日にセキュリティサポート終了予定です。8.3は2027年12月31日、8.4は2028年12月31日、8.5は2029年12月31日までのセキュリティサポート予定が示されています。PHP 7.4、8.0、8.1はこの表のサポート対象にありません。更新が必要な長期的理由はここにあります。
ただし、PHP本家がサポートを終えても、ディストリビューションが保守契約のもとで修正だけを古い系列へ移植することがあります。これがバックポートです。例えば製品画面にPHP 8.1.xと表示されても、OS側の追加リビジョンが二つのCVEを修正済みなら、上流版番号だけを見た評価とは違います。一方、単に「8.1.xだからホストが面倒を見ているだろう」と期待するのも危険です。バックポートは提供者、製品、パッケージ、契約、適用時刻で証明するものです。
PHP公式は今回の重大性を踏まえ、PHP 7.4・8.0・8.1向けに最小限のソース・バックポートを公開しています。これは自力ビルドやLTS提供者の支援用で、一般の共用レンタルサーバー利用者がWordPress管理画面から適用するものではありません。また、ソース・バックポートが公開されたことと、自社サーバーに組み込まれたことは別です。提供元のビルド、配布、再起動、全ノード反映までを確認する必要があります。
| 言葉 | 誰が行うか | 何が分かるか | それだけでは分からないこと |
|---|---|---|---|
| PHP本家の修正版 | PHPプロジェクト | 8.2~8.5系列の修正リリース | 契約先がいつ自社サーバーへ適用したか |
| ソース・バックポート | PHPプロジェクト等がパッチを提示 | 旧系列へ修正を移植する材料 | 実際の製品へのビルド・配布・適用 |
| OSベンダーの修正パッケージ | ディストリビューション/LTS事業者 | 特定パッケージにCVE修正を含む根拠 | Webサイトがそのパッケージで動いているか |
| ホスティング会社の適用 | 契約先 | 自社契約サーバーへの導入状況 | すべてのアプリ・ノードの動作検収 |
WordPressが動くことと安全に運用できることは違う
WordPress公式の動作要件はPHP 8.3以上を推奨しています。同時に、互換性のためPHP 7.4以上でも動作する場合があると説明し、古い系列は公式サポート終了による脆弱性のリスクを明記しています。したがって「WordPressが表示されている」ことは、安全性や今後の保守性の証明にはなりません。古いテーマやプラグインがPHP 8.3以降で動かないなら、その互換性問題を把握して改修・代替・撤去を計画します。
WordPress公式の一般向けPHP更新ガイドには、PHP 8.3以上なら現時点で更新不要と読める案内があります。しかし今回の緊急修正はメジャー・マイナー番号だけでは判定できません。8.3系列でも8.3.36、8.4系列でも8.4.27といった修正水準が問題です。一般的な推奨版の説明を今回のCVE適用証拠として使わず、PHP公式の勧告と提供元の修正情報を優先してください。
旧系列を使い続ける契約上の限界
LTS事業者の有償パッチがある場合、短期間の継続運用を選べることがあります。ただし、対象製品・リリース・契約期間・修正範囲は事業者ごとに異なります。今回の二つのCVEだけ修正されても、将来のすべてのPHP欠陥や拡張機能、OS、WordPressプラグインまで保証されるわけではありません。契約終了日と、次にサポート系列へ上げる日付を同じ台帳に置きます。バックポートは移行までの橋であり、永続的な免罪符ではありません。
なぜ古いPHPが残るのか、事業影響は何か
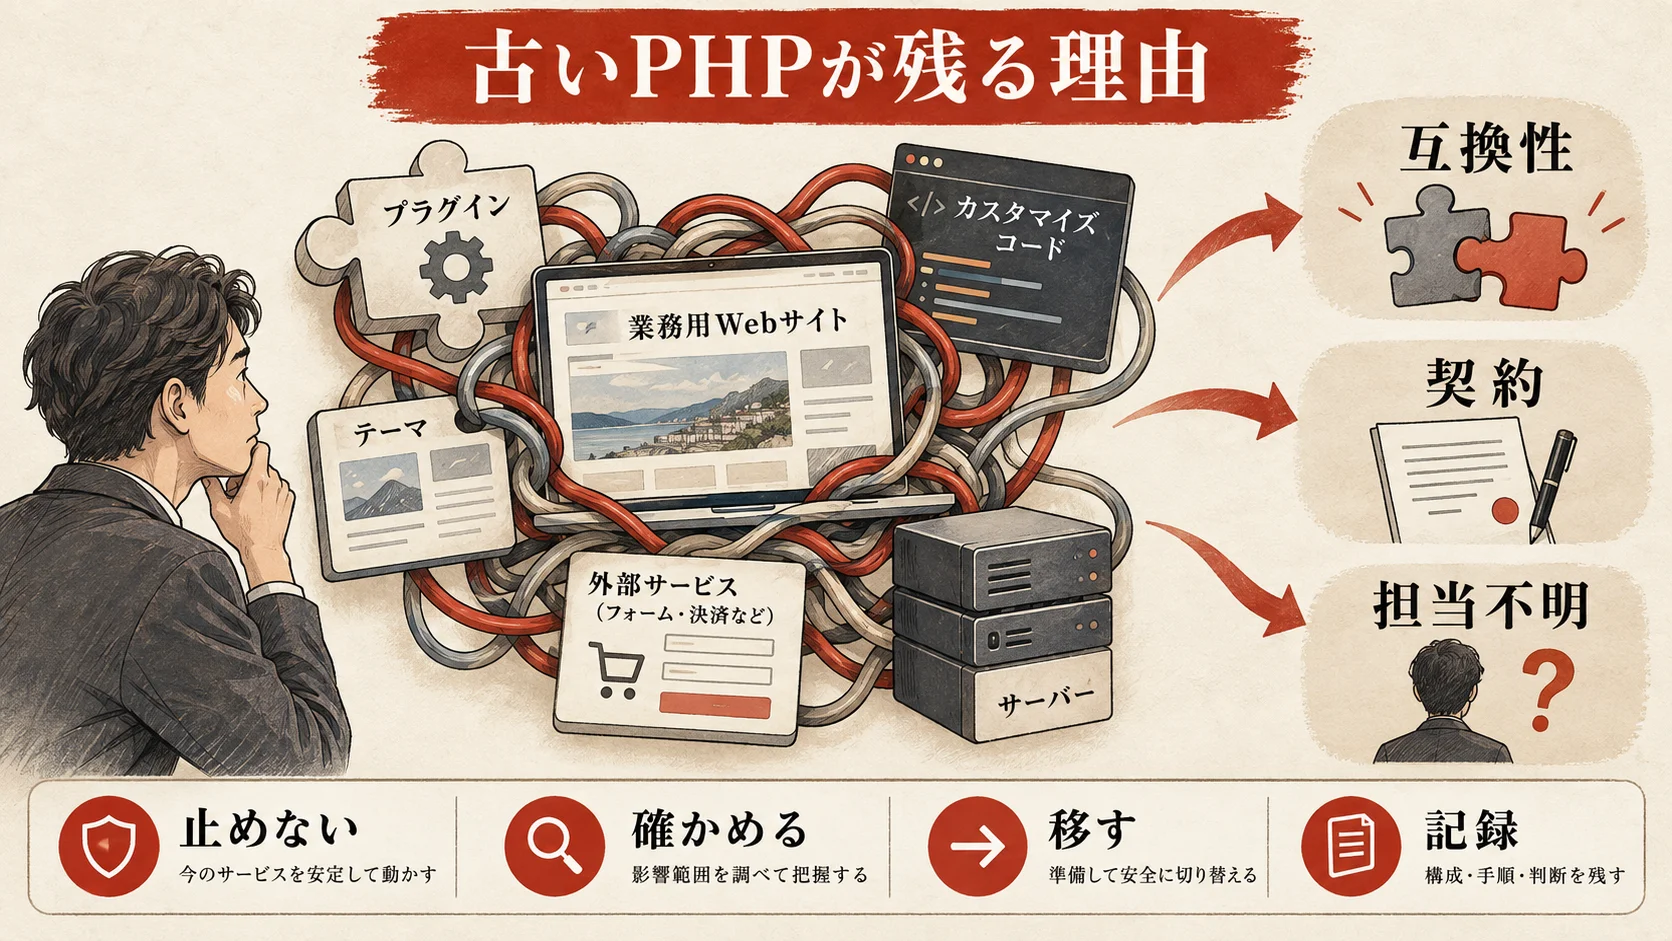
旧PHPが残る主因は、技術担当者の怠慢だけではありません。独自テーマ、販売終了プラグイン、顧客管理システムとの連携、決済、フォーム、古いサーバー契約などが一つのサイトに積み重なり、誰が動作保証するのか分からなくなるからです。更新で機能停止する懸念を放置すると、結果として安全修正の導入も遅れます。まず依存関係を可視化し、「止めてはいけない業務」を軸に移行順序を決めてください。
例えば企業サイトなら、トップページより問い合わせフォームの停止が機会損失につながる場合があります。ECなら注文・決済・在庫連携のどれか一つが止まるだけで売上計上と顧客対応に影響します。会員サイトならログイン、退会、個人情報閲覧、メール送信が連動します。記事を読むだけで意思決定できるよう、影響額を一律に決めるのではなく、自社の1日当たりの問い合わせ件数、注文件数、再送が必要な通知数を基準に見積もります。
| サイト例 | 更新時に止まると困る機能 | 更新を先送りした場合のリスク | 先に試験する条件 |
|---|---|---|---|
| BtoB企業サイト | 問い合わせ、資料請求、採用応募 | 見込み客の取りこぼし、受付データの欠落 | テスト送信が届き、管理者へ通知される |
| ECサイト | カート、決済、受注メール、在庫同期 | 注文停止、誤請求、顧客情報への影響 | テスト決済と取消・在庫反映が再現する |
| 会員制サイト | ログイン、権限、更新課金 | 会員の利用停止、サポート負荷 | 複数権限でログイン・主要操作が通る |
| メディアサイト | 記事表示、検索、広告、投稿 | 広告収益・運営作業への影響 | 主要記事表示と編集・予約投稿が通る |
互換性を理由に無期限延期しない
「PHPを上げると壊れるかもしれない」は調査すべき仮説です。テーマ・プラグインの更新履歴、開発者の対応表、ステージング環境でのテストを揃えれば、壊れる箇所を特定できます。そこで、使っていないプラグインを撤去する、代替製品へ移す、独自コードの非互換部分を改修するなどの選択肢が生まれます。止まる箇所を知らないまま旧版を維持する方が、緊急時の選択肢を狭めます。
事業者が旧版PHPを維持していても、テーマやプラグインの開発元がその版を試験しなくなる場合があります。そのため「PHPだけパッチ済み」は必要条件の一つであって、サイト全体の安全性・保守性の十分条件ではありません。WordPress本体、テーマ、プラグイン、OS、バックアップ、アクセス権、監視を別々に点検してください。今回のCVE対応の証拠と、サイト全体の保守健全性は別の報告にします。
社内で予算を決めるための比較方法
移行費を「サーバーの月額差」だけで比べないでください。最低限、(1)現行LTSやホストの追加保守費、(2)互換性調査・改修費、(3)ステージングと検収の人件費、(4)停止が起きた場合の損失、(5)再発時の緊急対応費を並べます。金額を推測で決めず、現行サイトの売上・問い合わせの実績と各社の見積もりから比較します。今回の脆弱性だけでなく、次の脆弱性にも対応できる状態を買うための投資として評価します。
自社サイトでバックポート済みかを確かめる
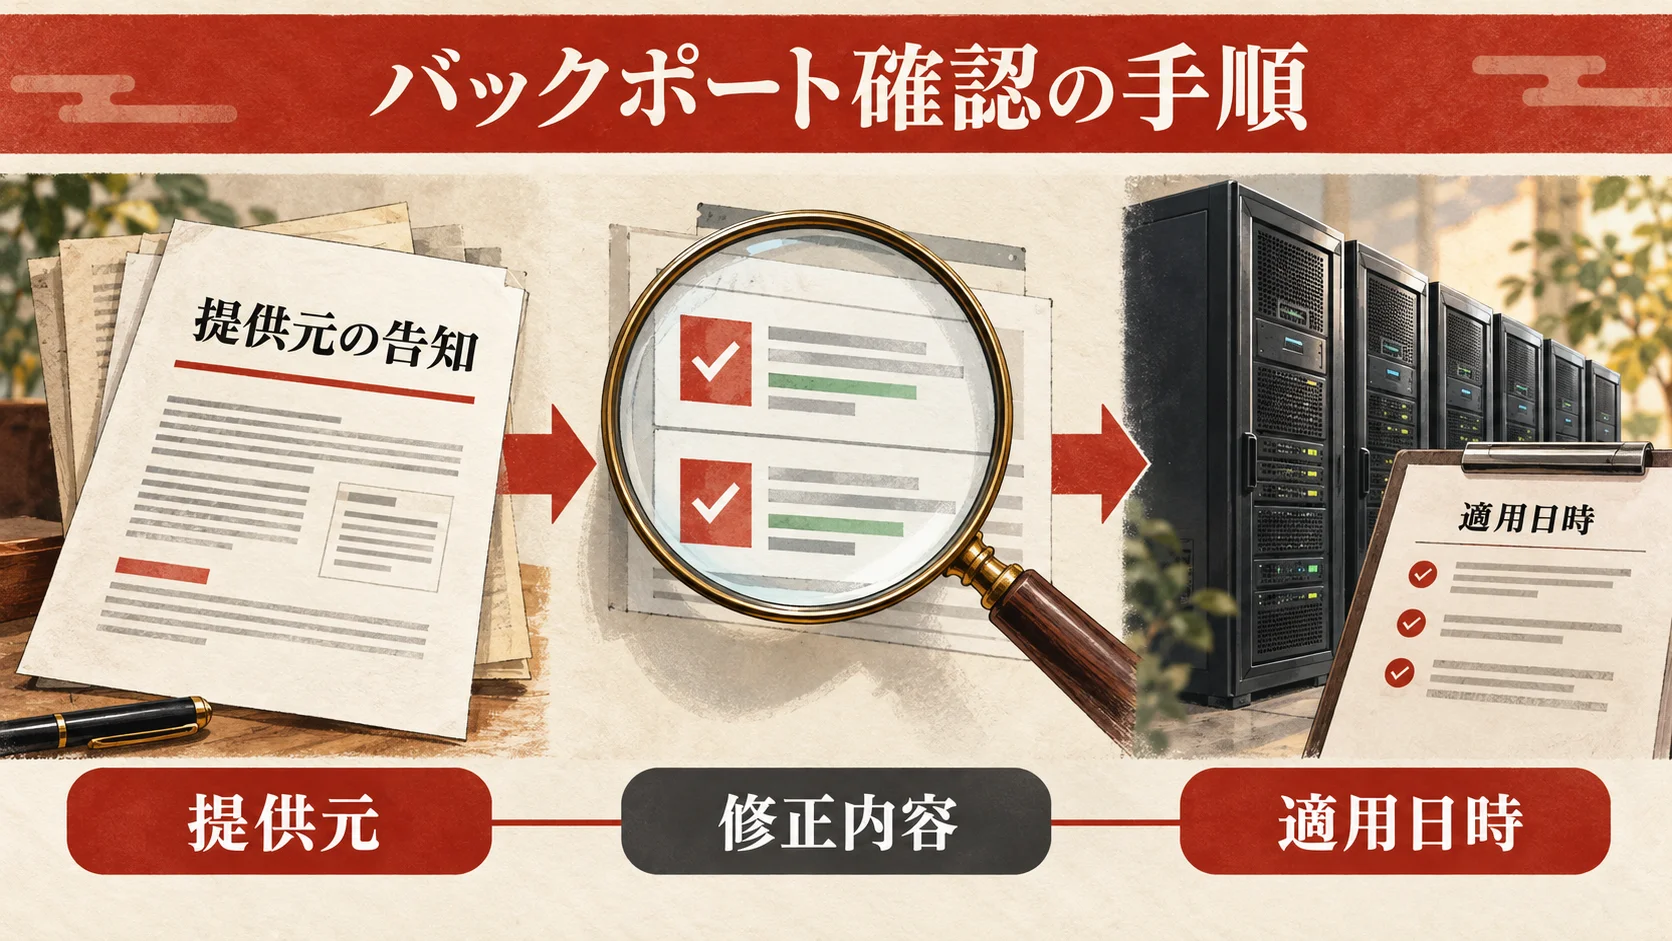
確認は「画面に何と表示されるか」から始め、最後は「何が実際に動き、どの修正が含まれるか」に到達します。WordPress管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」からPHPバージョンを見られます。WordPress公式ガイドもこの方法を案内しています。ただし、表示は上流の版番号を示すことが多く、OSパッケージのバックポート識別子や全サーバーの状態まで証明しません。閲覧権限がない場合は管理者やホストへ確認を依頼します。公開ディレクトリにphpinfo()を置いて調べる方法は、サーバー情報を第三者へ露出させるため避けてください。
次にサーバーの提供元を特定します。共用レンタルサーバーなら契約プラン、管理画面のサーバー番号、サイトのドメインを控えます。マネージドWordPressなら提供元がPHPの更新を管理するか、利用者が系列を選ぶかを契約内容で確認します。VPS・専用サーバーならOSとPHPパッケージの提供元をインフラ担当に聞きます。php -vはコマンドラインの実行版を表示するため、Webから動くWordPressのPHP-FPMやmod_phpと一致しない場合があります。CLI表示一つで公開サイトの安全性を判断しないでください。
提供元に聞くべき証拠は三層ある
第一はCVE番号です。CVE-2026-109618とCVE-2026-109619の両方が対象で、片方だけの説明では不十分です。第二はパッケージまたはビルド識別子です。古いPHP系列なら、上流版番号を保持したまま修正を組み込んだ可能性があります。第三は自社サイトへの反映日時と範囲です。提供元が修正パッケージを公開しただけでは、自サイトのサーバー、コンテナ、全ノード、全ワーカーに届いた証明になりません。
問い合わせ文面は次のように具体化します。個人情報やログイン情報を問い合わせ本文に貼らず、契約を識別するための受付番号などは事業者の安全な窓口で扱ってください。
件名:PHPの重大脆弱性2件の適用状況確認(CVE-2026-109618/CVE-2026-109619)
当社WordPressサイトで実際に動くPHPは7.4/8.0/8.1系列と表示されています。両CVEを修正したパッケージ・ビルドの識別子、根拠となるアドバイザリ、当社契約サーバーへの適用日時を教えてください。Web側の実行方式、全ノードと全ワーカーへの反映状況、利用者側で必要な操作、未適用の場合の予定日時もお願いします。PHPの新しい系列へ移す場合に選択できる版、互換性試験環境、切戻し方法、障害時の窓口もご案内ください。
回答が「弊社のPHPは安全です」だけなら、対象CVEと自社環境の根拠を再質問します。回答が取れない場合は、未確認として経営・サイト責任者に共有し、代替の修正済み環境、公開範囲の縮小、ホスト移転を検討します。ただし、事業者が独自のパッチを詳細公開できない事情もあり得ます。その場合も、両CVEに対応したことを契約先として書面で確認し、反映日時と責任範囲を残すことはできます。第三者の記事の推測で「対応済み」にしないでください。
バックポート回答を受けた後の検収
ホストが修正済みと回答したら、まず回答日と自社サイトのサーバー識別子が一致するか確認します。複数サイトでPHP系列が異なる場合はサイトごとに記録します。ロードバランサーやコンテナがあれば、古い実行環境が残っていないか担当者に確認します。WordPressのサイトヘルスに見える番号が変わらなくても、パッケージ識別子とホストのアドバイザリが両CVEを含み、実際に適用済みなら、今回の修正確認の根拠になります。一方、サイトヘルスの番号だけ新しくても、Webワーカーが再起動されず古い実行物が残る可能性はあるため、運用側の確認が必要です。
バックポートの確認後も、管理者アカウント、フォーム、注文、投稿編集、エラーログを軽く点検します。ただし、この点検は過去の侵害がなかったことを保証しません。異常が見つかればログ保全と専門調査を先に行います。緊急対応の完了報告には「対象」「適用証拠」「反映時刻」「機能テスト」「未確認事項」「次の移行期限」の六つを含めます。
旧PHPからどの順番で移行するか
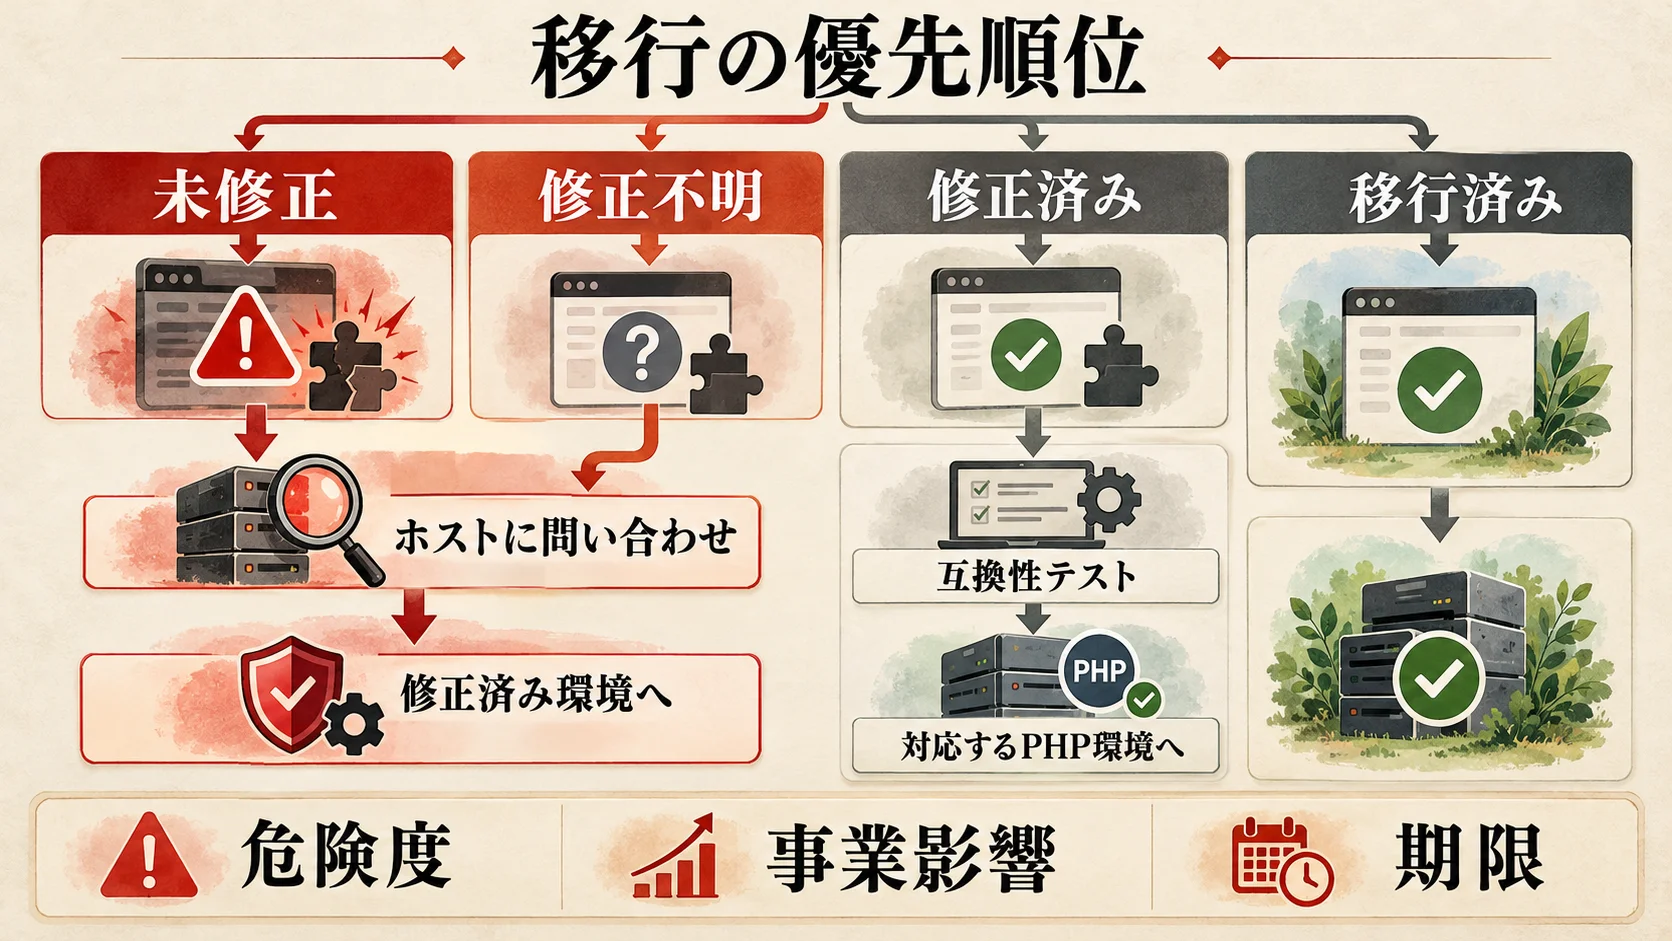
優先順位は、単純に「7.4から先、8.1は後」だけでは決まりません。両CVEの修正が未確認で、公開範囲が広く、問い合わせ・決済・個人情報を扱うサイトから先に対応します。PHP 7.4にバックポートが適用済みの小規模な非公開サイトより、8.1でも未修正の公開ECサイトの方が緊急性は高い場合があります。版番号と同時に、修正状態、事業影響、公開機能、復旧可能性を評価します。
最初の決定は「今日から何を守るか」です。ホストが修正パッケージを既に提供しているなら、適用を優先します。修正が未提供なら、提供予定と代替手段を確認します。新しいPHPへの切替が短時間で可能なら、ステージングの重点試験を経て切り替えます。主要機能の非互換が明らかな場合は、その機能を隔離・一時停止してサイト全体を修正済み環境へ移す方法も検討します。いずれも、担当者と期限がない「検討中」で止めないことが重要です。
| 修正状態 | 公開・事業影響 | 推奨する判断 | 同時に残す課題 |
|---|---|---|---|
| 未修正または不明 | 高い | ホストに緊急回答を求め、更新・移行を最優先 | ログ保全、必要なら一部機能の公開制限 |
| 未修正または不明 | 低い | 露出面を縮小しつつ、修正済み環境へ期限付き移行 | 本番と同じ経路が他にないか確認 |
| バックポート済み | 高い | 今回のCVEは証拠付きで検収し、互換性調査を開始 | 旧PHPの契約期限、周辺機能の保守状態 |
| サポート中の修正版へ移行済み | 高低問わず | 全ノード・業務導線を検収 | 次回の定例パッチと脆弱性通知体制 |
架空ケースA:小規模な企業サイト
例として、PHP 7.4の企業サイトで問い合わせフォームと資料請求を受けている場合を考えます。これは実在の企業の実績ではなく、判断手順を示す架空例です。担当者は営業と制作会社、インフラは共用ホストが管理します。まずホストへ両CVEの適用証拠とPHP 8.3以上への切替可否を聞きます。同時にフォームのテスト送信先、現行の1日当たり問い合わせ件数、バックアップを確認します。ホストが修正済み旧系列を提供していれば短期的な露出は減りますが、古いフォームプラグインの代替を決めて移行期限を設定します。完了条件は、修正適用証拠、フォーム送信成功、管理者通知、公開ページ表示の記録です。
架空ケースB:独自決済があるECサイト
PHP 8.0で動くECサイトでは、決済プラグインが新しいPHPに対応していないとします。これも架空の例です。単純な即時切替で注文が止まる危険があります。担当者はEC責任者、決済事業者、制作会社、サーバー管理者です。修正済みPHPを提供できるかホストへ確認しながら、決済プラグインの更新版や代替導入を並行して進めます。試験環境ではテスト決済、返金・取消、在庫連動、メール通知、管理画面の受注処理まで検証します。切替後に注文エラー率が増えたら新規注文を一時停止する基準を決め、未修正PHPへ安易に戻さず、修正済み環境で決済機能を復旧させます。
架空ケースC:複数ノードの会員サイト
PHP 8.1のコンテナが複数台で会員機能を処理するサイトでは、更新用イメージを作っても、古いレプリカがロードバランサー配下に残る可能性があります。架空の例として、運用責任者が全レプリカと夜間バッチを列挙し、修正済みイメージを段階的にデプロイします。会員ログイン、権限ごとの閲覧、退会、通知メールをテストアカウントで確認します。完了条件は全レプリカが修正済みイメージを実行し、旧ワーカーがなく、主要機能と監視が正常なことです。サイトヘルスの単一画面だけではこの条件を満たしません。
期間を区切った移行計画
当日から数日で、両CVEの適用状況、事業影響、バックアップ、ホスト窓口を確定します。その後、サイトの複雑さに応じて、1~2週間でステージングと互換性試験、数週間単位で独自コードやプラグインの更新を進めます。これらは作業計画の例であり、今回の重大な脆弱性の修正を数週間先送りしてよいという意味ではありません。緊急パッチまたは修正済み環境への移行を先行し、長期の互換性改修は並走させます。日程は契約先の配布状況と障害リスクに基づき責任者が決定します。
WordPressを止めずに更新する実行手順
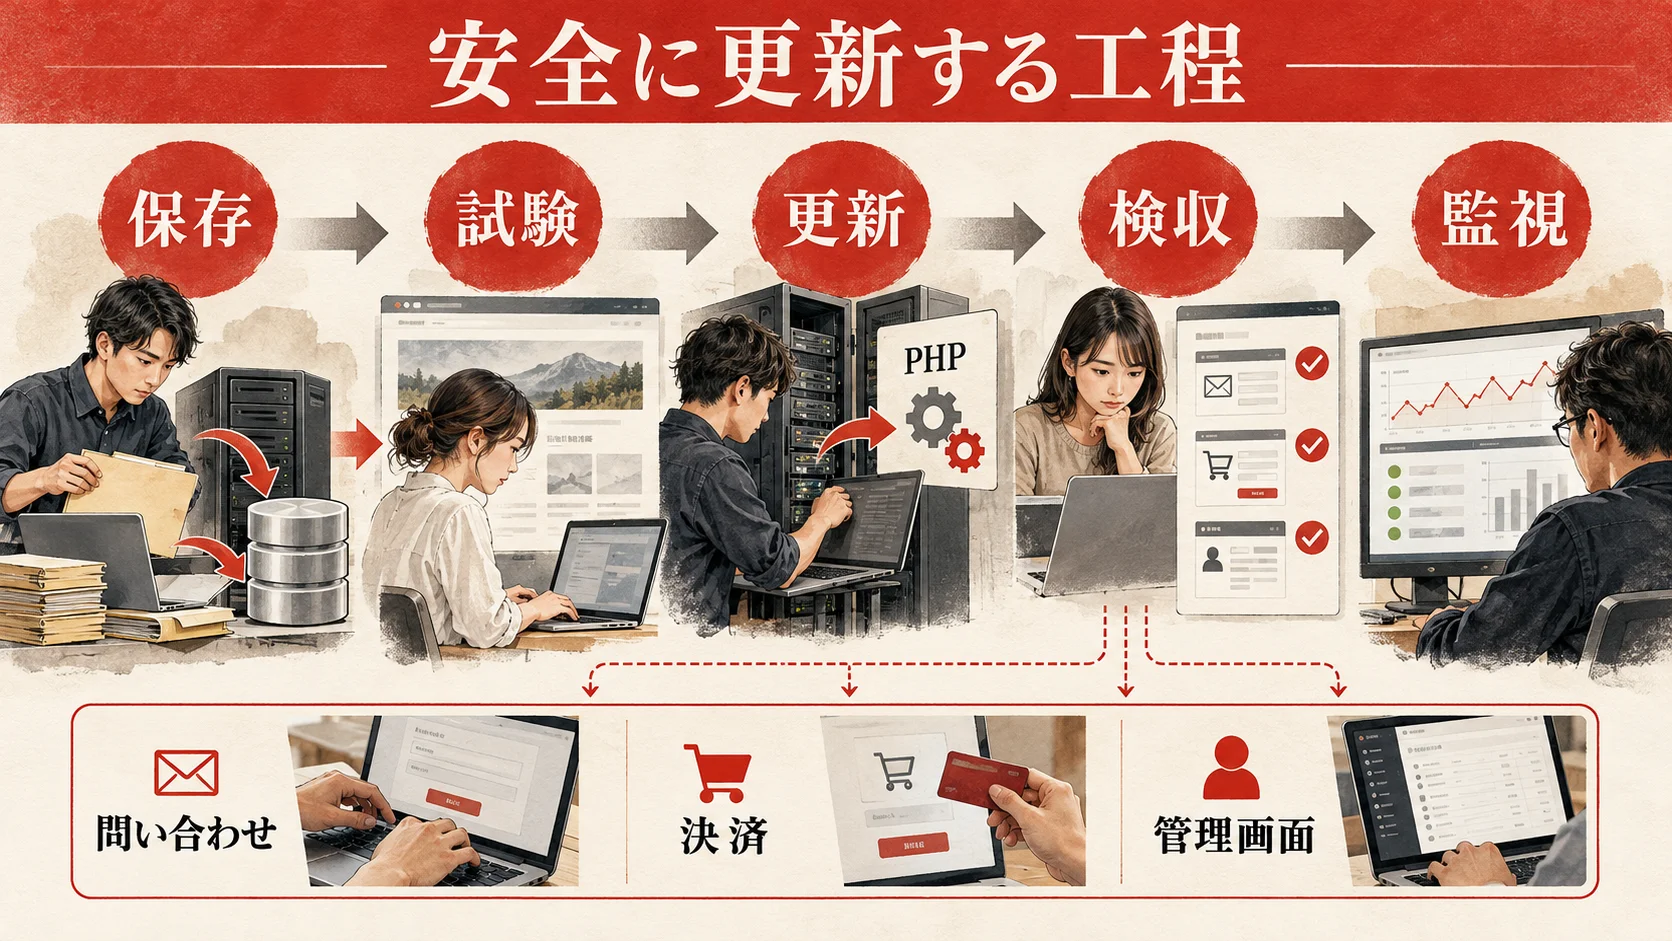
WordPress公式はPHP更新前にバックアップとテーマ・プラグインの互換性確認を勧めています。今回のような緊急修正では、準備を短く、検収を重点的に設計します。「いつか全部テストする」ではなく、更新前に売上・問い合わせに直結する数本の導線を選びます。技術担当者がパッチを適用し、事業担当者が利用者視点で合否を判定する二段階が必要です。
1. 対象と変更責任者を確定する
成果物はサイトURL、ホスト、PHP実行方式、OS・パッケージ、管理者、作業者、承認者、切戻し判断者の一覧です。WordPress本体以外に、別ドメインのフォーム、決済API、採用ページ、夜間バッチ、ステージングも含めます。DNSやCDNだけ見てオリジンのPHPを見落とさないでください。共用ホストならパッケージ更新は事業者の担当で、利用者は系列の切替や検収を担う場合があります。契約で責任分界を確認します。
2. バックアップと復元可能性を確かめる
データベース、WordPressファイル、wp-content、設定ファイル、外部ストレージを確認します。WordPress公式のバックアップ案内に従い、取得日時、保存場所、復元に必要な権限、所要時間を記録してください。バックアップが存在しても古すぎる、DBが含まれない、復元したことがない場合は復旧策として不十分です。可能ならステージングで復元試験を行い、テスト時のメール送信・決済を本番へ誤送信しないよう隔離します。
3. 互換性と重要機能を試験する
利用中テーマ、プラグイン、独自コード、PHP拡張、外部連携の対応情報を調べます。ステージングに本番に近いPHP設定を用意し、代表ページ、管理画面、問い合わせフォーム、検索、ログイン、予約投稿、必要な決済を確認します。エラーログに非推奨警告や致命的エラーが出たら、発生する機能と再現条件を記録します。すべてのプラグインを一度に更新すると原因の切り分けが難しくなるため、必要な更新を順序立てて行います。
| 試験対象 | 更新前の基準 | 合格条件 | 異常時の戻し方 |
|---|---|---|---|
| 主要ページ | 表示、HTTP応答、画像 | 200応答、重要な崩れなし | エラーログとテーマ差分を確認 |
| 問い合わせ | テスト送信・通知先 | 送信・通知・保存が成功 | フォーム連携を切り分け、別受付導線を提示 |
| 管理画面 | ログイン・記事保存 | 権限どおり編集可能 | プラグインとPHPログを確認 |
| 決済・予約 | 安全なテスト手順 | 注文・取消・通知が整合 | 新規処理を一時停止し、データを照合 |
| 定時処理 | 実行時刻と成果物 | バッチが失敗なく終了 | 重複実行を避けて再実行 |
4. 修正済み環境へ切り替える
PHP 8.2以降の今回の公式修正版、あるいは両CVEを含む提供元の修正パッケージを適用します。PHP 8.2は2026年末のサポート終了が近いため、長期利用を前提にせず、WordPressと周辺機能の互換性を確認して8.3以上への計画も立てます。どの版を選ぶかはWordPress本体、プラグイン、ホストの対応状況によります。「とにかく最新系列にすれば必ず動く」とは断定できません。
運用担当者はPHP-FPMやWebサーバーの再起動、コンテナの再デプロイ、全ノードへの反映を確認します。共用ホストなら反映時刻と対象サーバーを提供元に確認します。自社管理の環境でコマンドを実行する場合も、ディストリビューションの正規パッケージ管理と変更手順に従い、一般記事のコマンドを無検証で本番へコピーしません。CLI版とWeb版が異なることがあるため、公開WordPressの実行環境を別途確認します。
5. 検収、監視、切戻し判断
切替後に全ノードの修正適用根拠を確認し、上記の試験表を本番の安全なテスト条件で実施します。フォーム送信やECテストは実顧客へ通知・請求しない方法を決めます。続いてPHPエラー、Webサーバーの5xx、フォーム失敗、決済失敗、レスポンス時間を観測します。昼間は正常でも夜間バッチだけ失敗することがあるため、次の処理サイクルまで責任者を置きます。
切戻しの選択肢は事前に分けます。テーマやプラグインの変更だけ戻してPHPは修正済みのまま保つ、問題機能だけ停止して代替導線を出す、修正済みの別系列へ移す、といった方法を優先します。未修正の旧PHPへ戻す必要がある場合は、そのまま公開を続ける決定を技術担当だけでしません。露出を制限し、事業責任者とホストが再修正の期限を定めます。切戻しを実行した時刻、原因、影響件数、顧客への対応も残します。
すぐに更新できない場合の現実的な対応
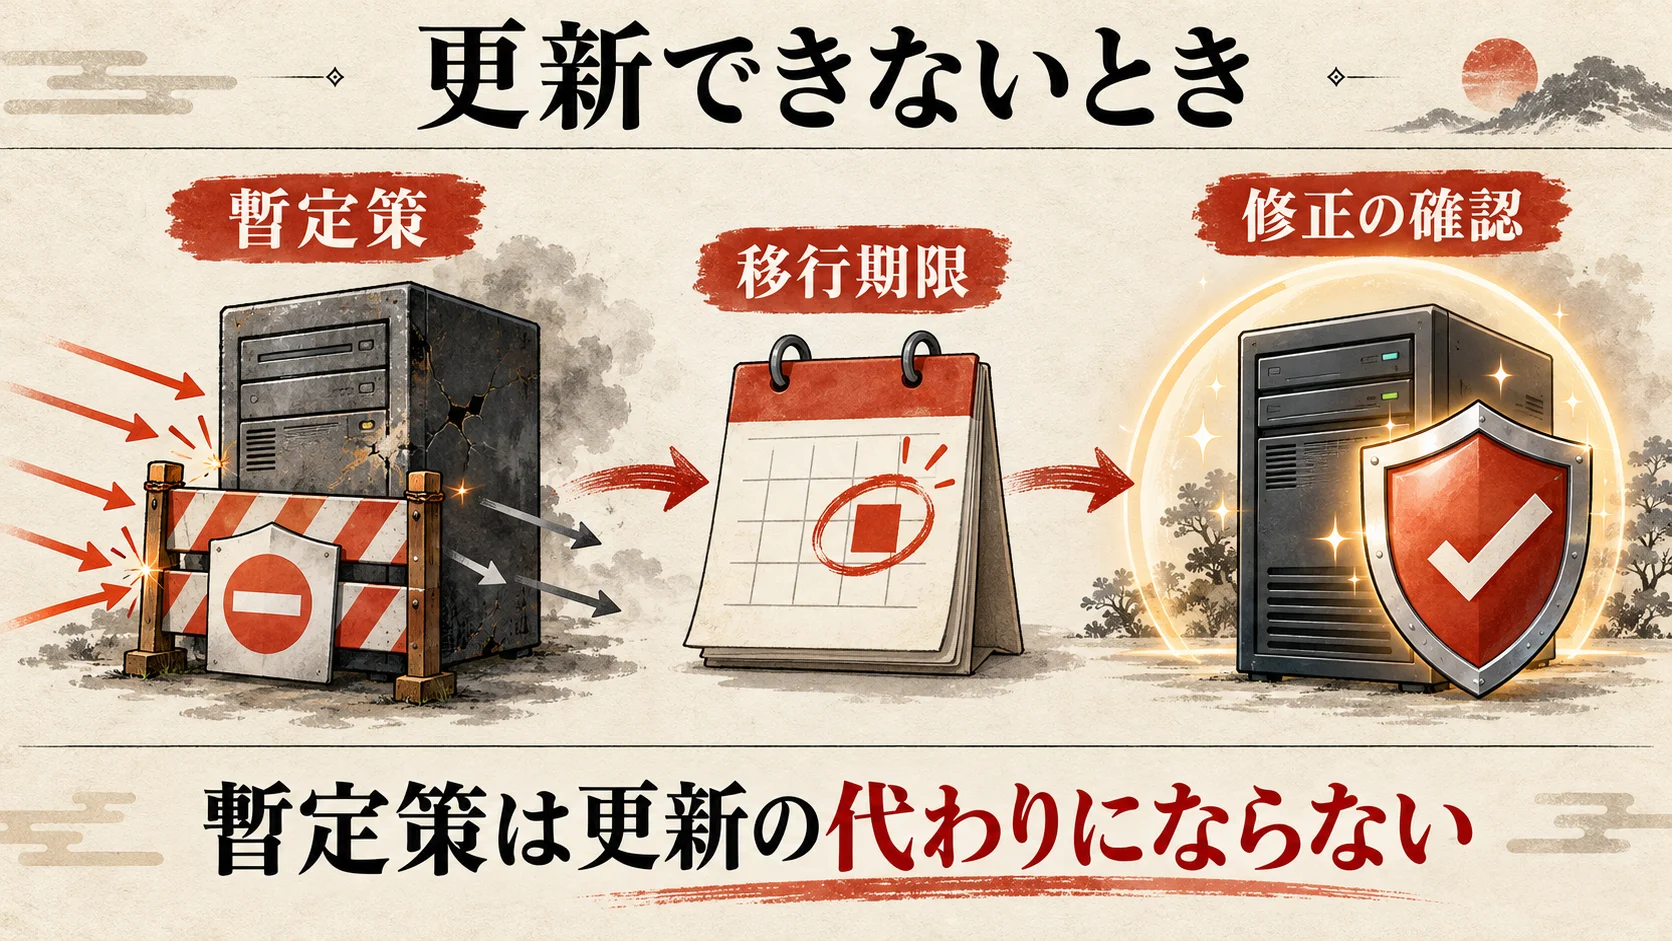
更新待ちの間にも手は打てますが、暫定策は完全な対策ではありません。PHP公式勧告は、今回の欠陥に対して完全な緩和策はなく、修正済みPHPへの更新が唯一安全な選択だと明記しています。WAFを入れた、管理画面のURLを変えた、ログインを制限した、というだけで対策完了とは報告しません。条件の一部を下げる策は、公開範囲と事業への影響を確認してサーバー管理者が選びます。
まず契約先に、修正パッケージの提供予定と、修正済みの別系列へ切り替えられるかを聞きます。次に、使っていないフォームやファイルアップロードなど公開機能の整理を行います。ただし、今回の一つの欠陥はアプリケーションコード実行前の経路がmod_phpで実証されているため、WordPressのプラグインを一つ止めれば安全という意味ではありません。インフラ側の設定・容量制限やワーカー再起動などは、PHP公式勧告の条件に従って専門担当者が評価します。設定がフォーム添付や画像投稿を壊すこともあるため、変更前後の試験が必要です。
「暫定的に続ける」判断に期限を設ける
旧PHPを続けるなら、暫定措置の責任者、対象サイト、設定変更の影響、ホストの回答日、修正予定、移行期限を一枚にまとめます。両CVEのバックポートが確認できるまで「修正済み」の印は付けません。回答が得られない、提供予定が示されない、業務に必要な機能が未修正環境から離せない場合は、サイトの一部公開停止や修正済みホストへの移転を検討します。移転はDNS、データベース、メール、フォーム、決済、バックアップの移行を伴うため、停止時間と切戻しを計画します。
WAFやCDNは一般的な防御層として役立つ場合がありますが、今回のPHP内部の欠陥自体を直しません。通信パターンだけに依存した防御は、攻撃条件が変われば抜ける可能性があります。管理画面IP制限も認証画面の露出低減であって、認証前に成立し得るPHPレベルの問題を全て止める策ではありません。ユーザーへ「当面はWAFで安全」と宣伝せず、更新日時が決まるまでの短い橋渡しとして扱います。
侵害の兆候があるならパッチと調査を並行する
修正前に不審な管理者追加、予期しないPHPファイル、外部への通信、異常なエラーや大量POSTが見つかったら、アクセスログ、PHPログ、ファイル変更履歴を保全します。ただし、これらがあるだけで今回のCVEによる侵害とは特定できず、ないから無事とも言えません。ホストやセキュリティ担当と調査範囲を決め、必要なら公開範囲を制限し、認証情報を影響範囲に応じて変更します。修正済みPHPへの更新は過去の侵害を消しません。改ざんが確認されたら、信頼できる環境からの再構築と権限・秘密情報の見直しまで行います。
次の脆弱性に備える保守体制
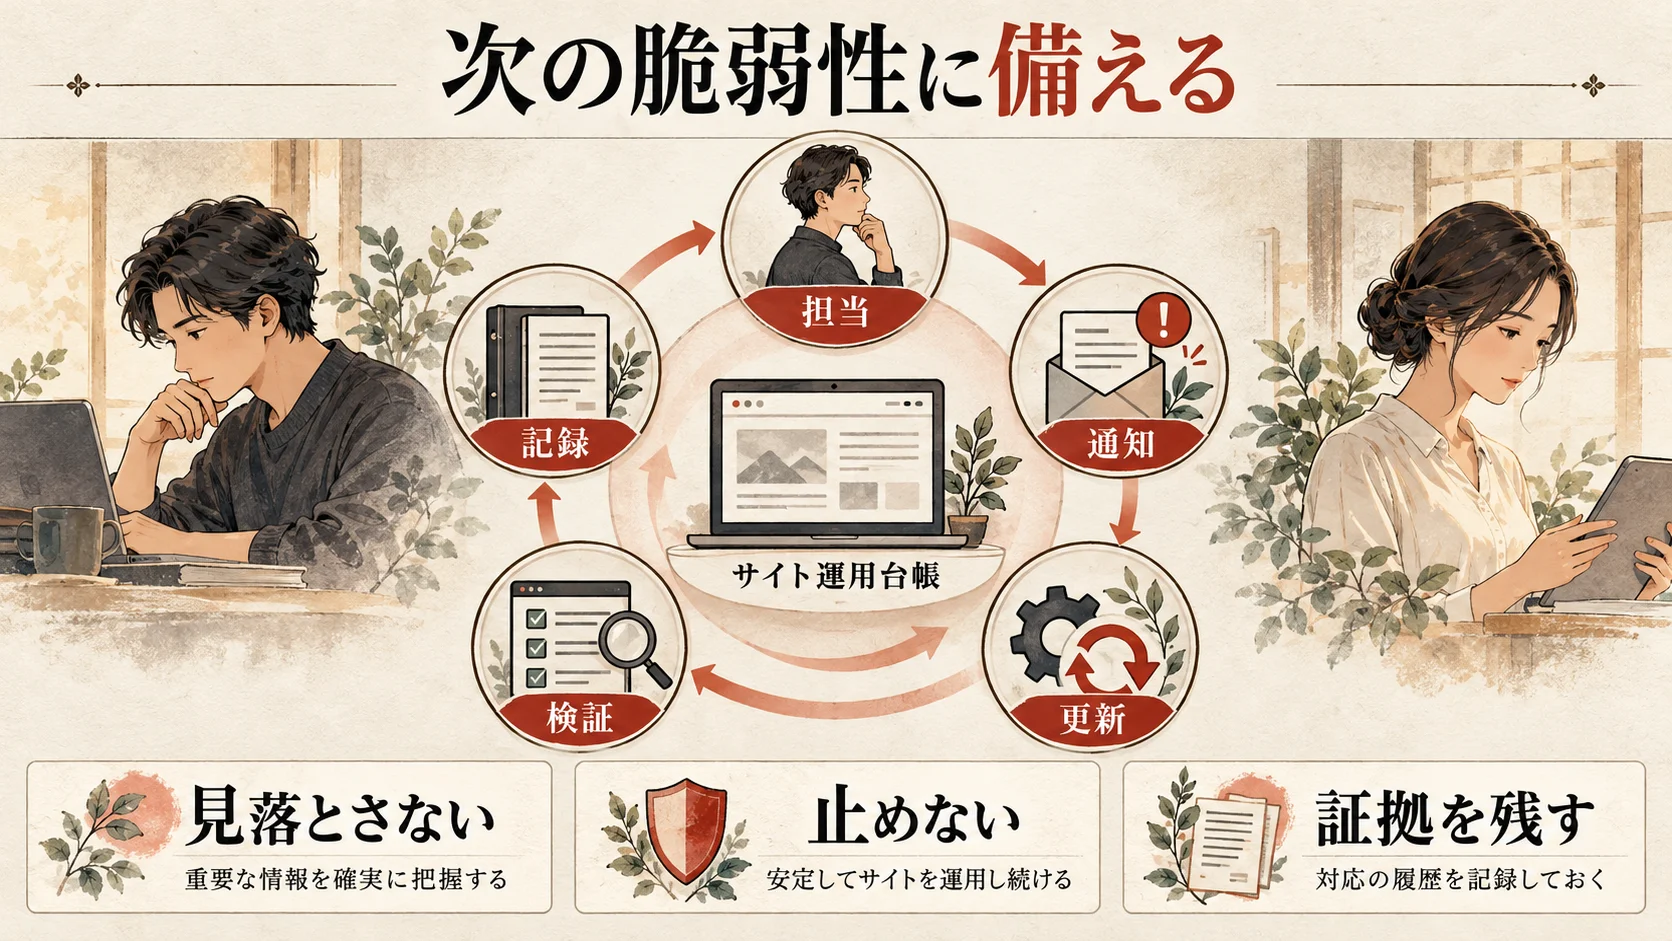
今回の教訓は「WordPress管理画面だけを見ても、実行環境の修正は分からない」ことです。運営台帳に、WordPress本体、テーマ、プラグイン、PHP、OS、ホスト、CDN、バックアップ、外部連携の担当者を分けて記録します。PHPの発表を誰が読むか、対象判定を誰が行うか、誰が更新し、誰が問い合わせ・注文などの機能を検収するかを決めます。担当者の名前だけでなく、欠勤時の代替担当と契約先の窓口を残してください。
30・60・90日の改善例
30日以内は、旧PHPのサイト一覧、各サイトの契約先、両CVEの適用根拠、バックアップ、重要機能、問い合わせ窓口を揃えます。ここで緊急修正を待つという意味ではありません。今回の修正は可能な限り速やかに適用した上で、運用の穴を塞ぎます。60日以内は、古いテーマ・プラグインの代替判断、ステージング環境の整備、サポート系列への移行試験を行います。90日以内は、移行を完了または期限付きの未完了項目として経営判断に上げ、月次のパッチ確認と四半期の復旧訓練を始めます。期間は例であり、サイトの規模と契約で調整してください。
| 頻度 | 担当 | 入力情報 | 成果物・完了条件 |
|---|---|---|---|
| 脆弱性公表時 | インフラ・制作の責任者 | PHP公式、OS/ホストの告知、自社台帳 | 対象・対象外・未確認を証拠付きで分類 |
| 更新時 | 作業者とサイト運営者 | 修正パッケージ、バックアップ、試験項目 | 全ノードの適用、重要導線の検収 |
| 毎月 | 保守担当 | PHP/WordPress/拡張の版と更新履歴 | 未更新理由、次回期限、担当者の記録 |
| 四半期 | サイト責任者 | バックアップ、障害記録、問い合わせ実績 | 復元試験と停止時の代替導線の確認 |
指標を「更新した回数」だけにしないでください。公表から対象判定までの時間、未確認サイト数、修正適用までの時間、重要導線の検収率、切戻しが必要だった件数を追います。問い合わせ数と売上を持つサイトなら、停止中の機会損失も記録します。ただし、数字が少ないから危険がないという推論はしません。担当者と事業責任者が同じ台帳を見て、未確認を放置しないための指標です。
よくある質問
Q. PHP 7.4と表示されたら必ず今回の脆弱性が残っていますか?
A. 断定できません。PHP本家のサポートは終了していますが、OSやホストが両CVEをバックポートしている可能性があります。契約先のアドバイザリ、パッケージ識別子、自サイトへの適用日時を確認してください。何も証拠がなければ未確認として緊急に問い合わせます。
Q. WordPressを最新版にしたらPHPの問題も修正できますか?
A. できません。WordPress本体とPHP実行環境は別です。WordPress更新は重要ですが、今回の二つのCVEはPHP側の修正が必要です。WordPressの更新通知が消えても、サーバー上のPHPを別途確認してください。
Q. PHP 8.3に変えれば今回の対策は完了ですか?
A. 「8.3」という系列名だけでは不足します。PHP公式の修正版は8.3.36です。OSやホストのバックポートを使う場合は、両CVEを含む修正パッケージと自サイトへの反映を確認します。WordPress公式の一般的な推奨版と、今回の緊急パッチ水準は分けて判断してください。
Q. ホストがバックポート済みと言ったら、旧PHPを永久に使えますか?
A. いいえ。今回の二つのCVEの修正確認と、PHP本家の長期サポートは別です。将来の脆弱性、拡張機能、テーマ・プラグインの互換性、LTS契約の終了を考え、サポート中の系列への移行期限を決めます。
Q. 互換性が心配なので、何も変えない方が安全ですか?
A. 互換性リスクと未修正のセキュリティリスクを別々に管理します。バックアップ、ステージング、重要機能の試験、切戻し条件を用意して更新します。動かない箇所があれば機能単位で代替策を検討し、未修正PHPへの無期限の切戻しを避けます。
Q. 今すぐ調べる時間がありません。何を一つだけすべきですか?
A. サイトヘルスのPHP版を控え、ホスティング会社へ二つのCVEの修正適用状況を上の文面で問い合わせてください。回答を待つ間に、誰がサイトとバックアップを管理しているかを確認します。未知のまま「対応済み」と記録しないことが出発点です。
まとめ:今日の完了条件を明確にする
旧PHPの表示があるサイトでは、本家のサポート終了を前提に、提供元のバックポート有無と自社サイトへの適用を証拠付きで確認します。未修正なら速やかに修正済み環境へ移し、修正済みでもサポート系列へ移る計画を作ります。互換性試験、バックアップ、問い合わせ・決済などの検収、切戻し条件を先に決めれば、更新を「安全か停止か」の二択にしなくて済みます。今回の対応を、次の脆弱性でも同じ手順で動ける保守体制へ変えてください。
参考・出典(2026年10月22日確認):PHP公式の緊急勧告、PHP公式サポート表、WordPress公式の動作要件、WordPress公式のPHP更新ガイド、WordPress公式のバックアップ案内。
まずはセキュリティの達人に相談する

旧PHPのバックポート適用は、契約先の回答と実行環境を確認し、計画的な移行の要否を判断します。セキュリティの達人では、現状と事業への影響を伺い、確認する範囲、対策の優先順位、次に取る行動を一緒に整理します。診断や改修などの具体的な支援内容は、対象と状況を確認したうえでご案内します。
ご相談時は対象サイトやシステム、困っている症状を分かる範囲でお知らせください。パスワード、秘密鍵、顧客の個人情報はフォームへ記載しないでください。緊急の被害が疑われる場合は、社内の事故対応窓口とサーバー事業者への連絡を優先してください。



