
GMOインターネット株式会社が提供する「お名前.com デスクトップクラウド」で、第三者による不正アクセスが発生しました。2026年10月24日までの公式発表では、サービスのシステムにセキュリティ上の問題があり、不正アクセスと顧客情報の外部持ち出しを確認したとしています。一部の利用者からは、証券・FXなどの取引口座で身に覚えのない操作や取引があったとの報告も寄せられています。一方、最初の侵入経路、悪用された具体的な弱点、攻撃プログラムの詳細は公表されていません。「原因は特定の脆弱性だった」「全契約者の情報が漏れた」と断定する段階ではありません。
この記事では、GMOインターネットとお名前.comが10月21日から24日に公開した第1〜5報を基に、確認された事実、まだ調査中の事実、利用者が今日行うべき対応を分けて整理します。特に取引ツールを利用していた方は、記事を最後まで読んでから動くより、まず安全な別端末で取引口座の認証情報を変更し、すべてのセッションを切断し、取引履歴を確認してください。最新の指示は必ずお名前.comの公式お知らせでも確認してください。本記事の情報確認日・基準時点は2026年10月26日です。調査や補償手続きは更新され得るため、後日の情報は公式発表を優先してください。
何が起きたのか
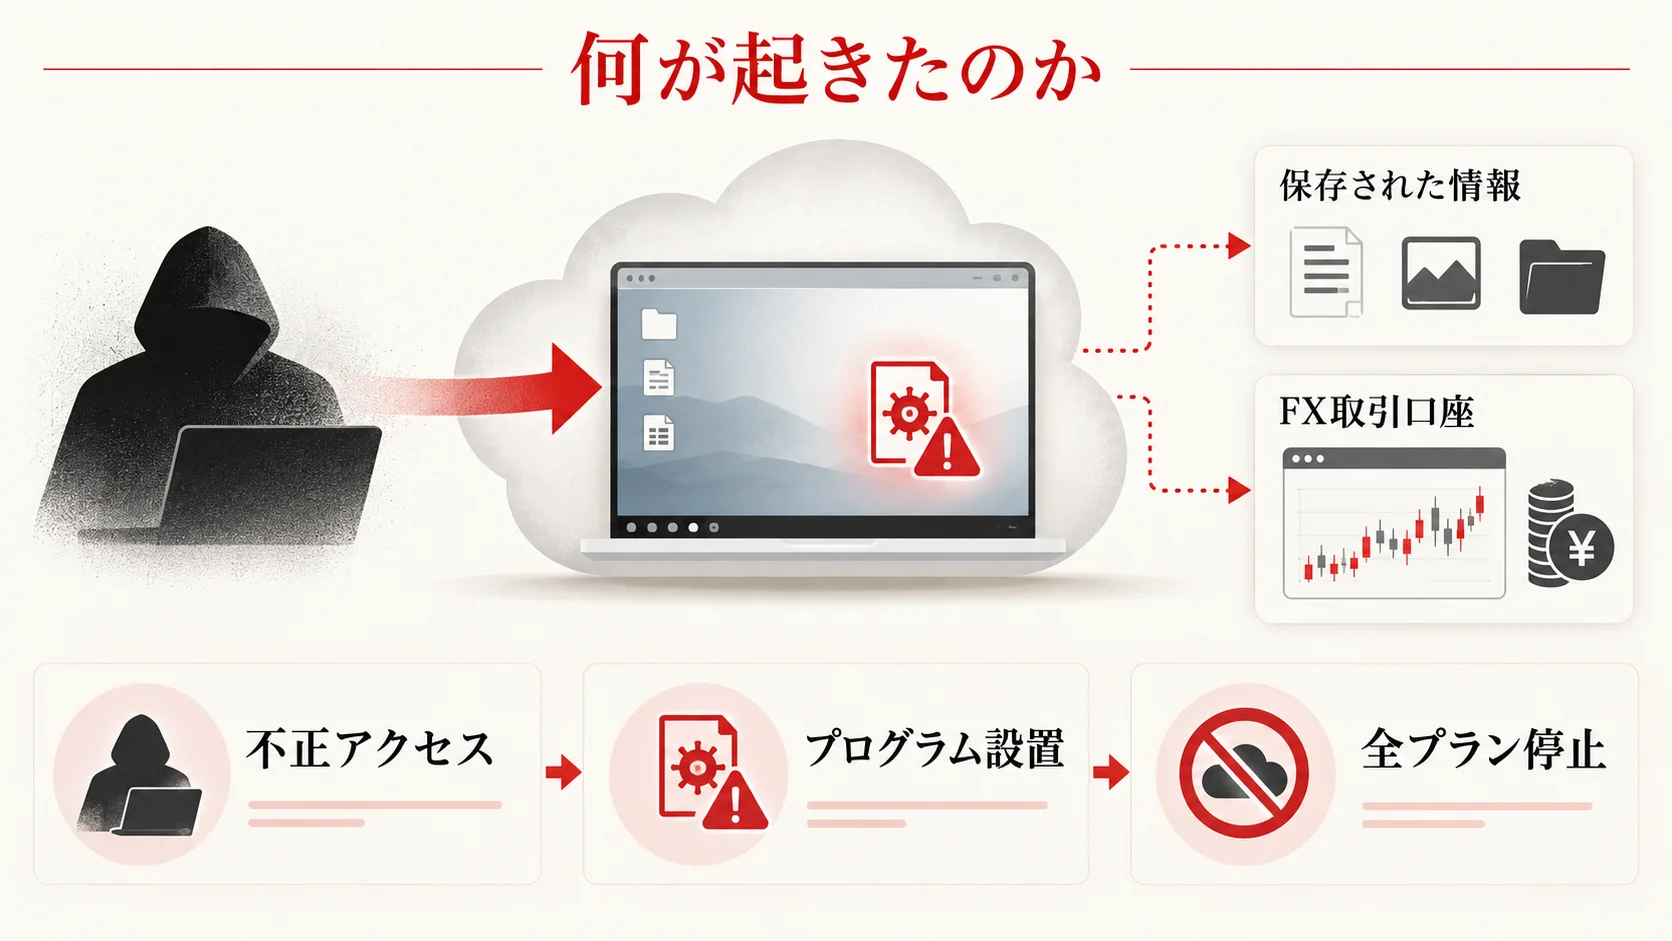
対象は「お名前.com デスクトップクラウド」です
今回の対象は、GMOインターネット株式会社の「お名前.com デスクトップクラウド」です。クラウド上のWindowsデスクトップ環境を利用するサービスで、証券会社・FX会社の取引ツールなどを動かしていた利用者もいます。GMOという名前が付くすべてのサービスや、一般的なWordPressサイト、同社のドメイン契約全体への侵害が確認されたという発表ではありません。報道やSNSの「GMOがハッキングされた」という短い表現だけでは、対象サービスと影響範囲を誤解しやすいため、最初に区別してください。
第1報によると、10月20日に一部利用者のサーバー環境へ第三者が不正なプログラムを設置したことを確認しました。その時点では、サーバー内の情報が閲覧された可能性を示し、詳細を調査すると説明していました。10月21日4時からは被害拡大を防ぐため全プランのサーバーを順次停止しました。この停止は、全てのサーバーで侵害が確認されたという意味ではなく、影響を封じ込めるためのサービス全体への措置です。
その後、第4報では調査の進展により、サービスのシステムにセキュリティ上の問題が存在し、サービス環境への不正アクセスと顧客情報の外部持ち出しを確認したと明記しています。第1報の「閲覧された可能性」と第4報の「外部持ち出しを確認」は、発表時点の異なる事実です。初期発表だけを引用して「漏えいは確認されていない」と現在形で書くのは誤りです。ただし、持ち出された個々の情報や人数、影響を受けた利用者の確定数まで公表されたわけではありません。
取引口座に関しては、第2報で、サーバー上の取引ツールに関連し、第三者による不正な操作の報告があったと説明しています。第4報でも、身に覚えのない取引に関する報告があるとしています。取引ツールやログイン情報をクラウド環境へ置いていた人にとって、これは単なるサービス停止やパスワード漏えいの懸念ではなく、金融資産を守るための緊急対応が必要な事態です。
| 論点 | 2026年10月26日時点で確認できること | 誤解しないための注意 |
|---|---|---|
| 対象 | お名前.com デスクトップクラウド全プランが停止対象 | GMOグループ全サービスの侵害を意味しません |
| 不正プログラム | 一部利用者のサーバー環境への設置を確認 | 設置方法やプログラムの技術詳細は未公表です |
| 情報 | 第4報で顧客情報の外部持ち出しを確認 | 個別の持ち出し範囲は公表情報だけで確定できません |
| 取引口座 | 身に覚えのない操作・取引の報告あり | すべての口座で不正取引が起きたわけではありません |
| 影響の可能性があるサーバー | 26,739件 | 侵害を確認したサーバー数ではありません |
この記事は被害者の個別状況を判定するものではありません。自身の口座やデータが対象かを確認する場合は、契約情報、利用していたツール、保存していた認証情報、取引履歴を照合し、必要に応じて提供元の窓口へ確認してください。異常が見当たらなくても、サービス上へ認証情報を保存していた場合の変更は先延ばしにしないことが重要です。
発生から発表までの時系列
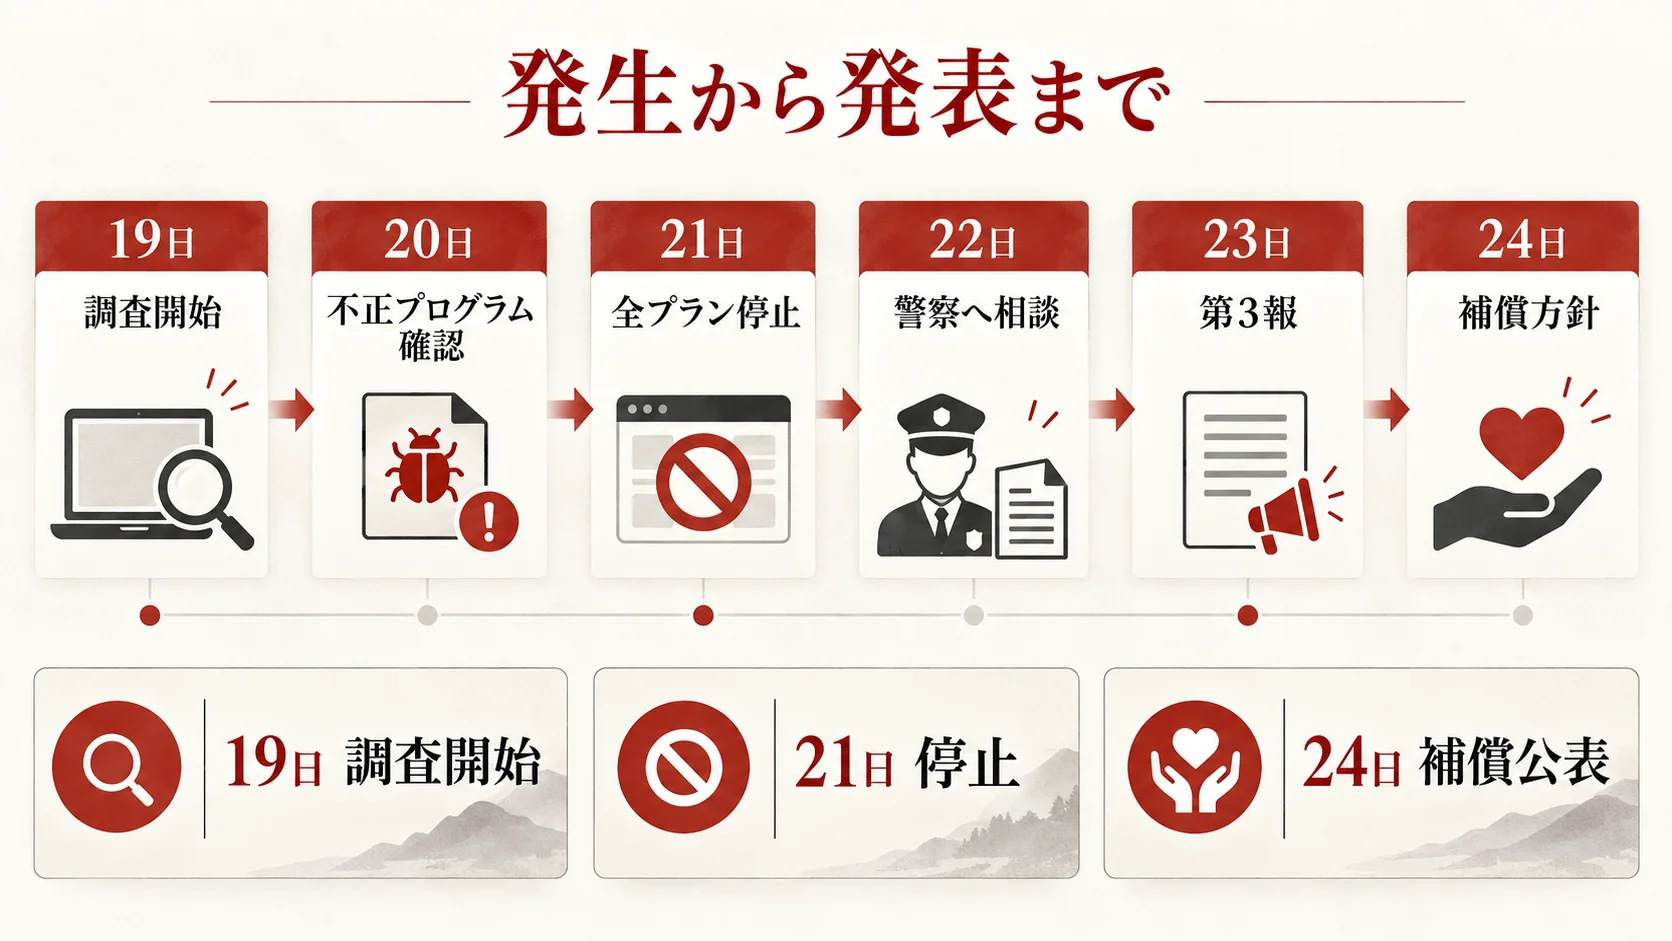
事故対応では、何が「発生した日」で、何が「発見・公表された日」かを分ける必要があります。公式資料は攻撃者が最初に侵入した日を確定していません。以下は、第2報、第3報、第4報、第5報の記載を突き合わせた、公表された対応の時系列です。攻撃全体の時系列が確定したという意味ではありません。
| 日時 | 公表された出来事 | 利用者にとっての意味 |
|---|---|---|
| 10月19日 | 利用者からの問い合わせを受け調査を開始 | この日が最初の侵入日とは限りません |
| 10月20日 | 一部サーバー環境で不正プログラムの設置を確認。新規申込とコントロールパネルを停止 | 利用環境の保全と被害拡大防止が始まりました |
| 10月21日4時以降 | 全プランのサーバーを順次停止し第1報を掲載 | サービスを使えなくなりました。停止は予防的措置を含みます |
| 10月21日以降 | 取引口座で身に覚えのない操作等の報告を受付 | 取引履歴と残高の点検が必要になりました |
| 10月22日 | 警察へ相談。第2報で取引口座の対策を案内 | 認証情報変更と全セッション切断が重要になりました |
| 10月23日 | 第3報で端末のフルスキャンなども案内 | クラウド外の端末にも予防的な確認が求められました |
| 10月24日 | 第4報で外部持ち出し、補償方針、代替サービスを説明。第5報で対策を再告知 | 状況は「漏えい可能性」から「持ち出し確認」へ更新されました |
時系列を読む際に重要なのは、第1報だけで判断を止めないことです。インシデント調査では、封じ込めを優先してから被害の証拠を分析するため、情報の粒度や表現が後続の発表で変わります。これは初期発表が無意味ということではありません。その時点で利用者が必要とする行動を伝えた情報ですが、過去の「確認されていない」を現在の「発生していない」と読み替えてはいけません。
また「10月20日にプログラムを確認した」という事実から、侵入が同日に始まったとは推論できません。攻撃者のアクセス開始時刻、侵入前の準備、情報の持ち出し時刻、取引口座での不正操作時刻は別の論点です。企業が自社の対象期間を決める際は、公式調査結果と自社の接続・操作ログを照合し、未公表部分を断定しないようにします。
利用者は公式の更新を追うため、最終確認日と対応日時を記録してください。たとえば「10月26日9時に第5報まで確認、同日9時30分に取引口座のパスワードを別端末から変更、9時40分に事業者へ全セッション切断を依頼」のように残します。記録にはパスワードそのものを書かず、実施結果と受付番号だけを記します。後から被害申告や組織内の報告をするとき、実施時刻が重要になる場合があります。
原因と手口はどこまで判明したか
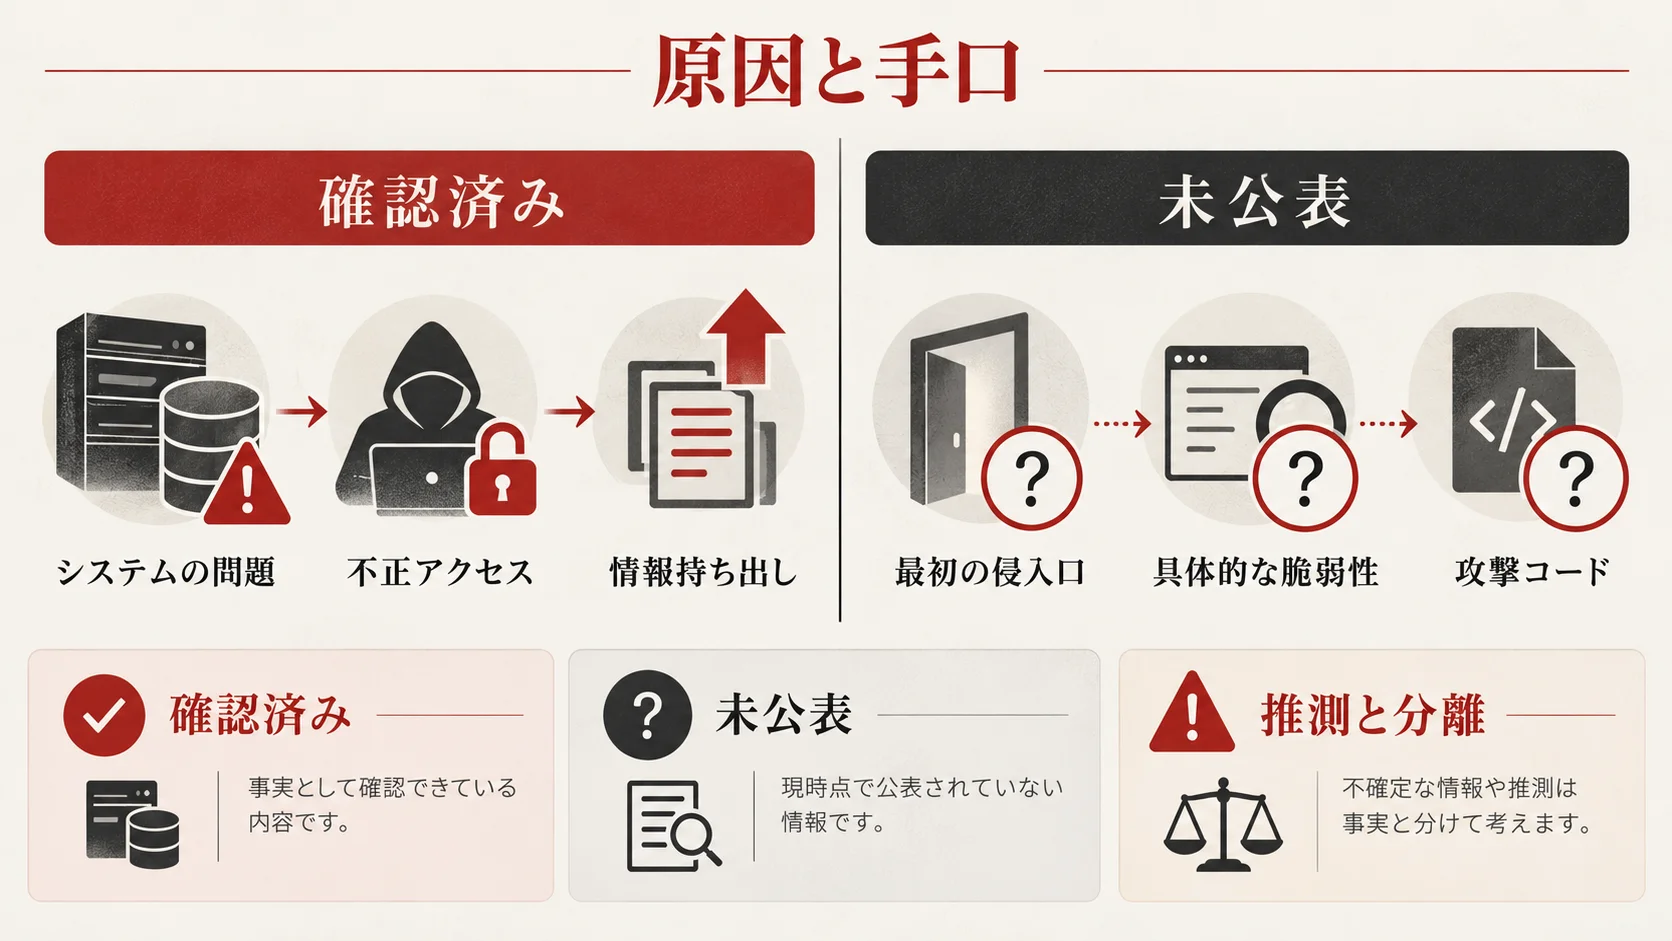
確定したのは「問題の存在」と「不正アクセス・情報持ち出し」です
「GMOのハッキングの理由・手口は何か」という問いへの現時点の正確な答えは、システムのセキュリティ上の問題は確認されましたが、攻撃者が最初にどう侵入したかは公表されていません、です。第4報は問題の存在を認め、不正アクセスと顧客情報の外部持ち出しを確認したとしています。一方、第3報は専門会社と侵入経路や影響範囲を調査中と説明しています。この二つは矛盾しません。問題があったことと、入口となった具体的な技術を特定・公表したことは異なります。
現時点で公式資料から読み取れる攻撃の流れは、「サービス環境への不正なアクセス」「一部サーバー環境への不正プログラム設置」「情報の外部持ち出し」です。取引口座に関しては、サーバー内に保存されていたログイン情報等が取得・不正利用された可能性と、身に覚えのない操作・取引に関する利用者からの報告が示されています。ただし、どの情報がどの不正取引につながったか、個別の因果関係と件数は調査・審査の対象です。「マルウェアが直接売買注文を出した」「特定の取引ソフトに脆弱性があった」など、公式にない機序を作ってはいけません。
第4報では、攻撃者とみられる者から金銭要求と情報公開などの脅迫を受けたことも公表しています。これは攻撃者側の主張や予告を含む情報です。予告された行為がすべて実行された、あるいは攻撃者の自己申告がすべて事実であるとは扱いません。GMOは要求に応じない方針を示し、通信記録などを警察当局へ提出したとしています。攻撃者が公開する資料は虚偽が混ざる可能性があるため、出所不明のファイルをダウンロードして「真偽を確認する」行為も避けてください。
公表情報から断定できないこと
原因を考えるとき、「攻撃者が入口に何を使ったか」「侵入後にどこまで権限を広げたか」「顧客環境へどう到達したか」「取引口座がどう悪用されたか」は分けて検証すべき論点です。クラウドサービスへの攻撃では、脆弱な公開機能、認証情報の窃取、設定ミス、内部権限の悪用など多様な経路が一般論として考えられます。しかし、一般的にあり得る攻撃経路を、今回の事実として記事に書くことはできません。本件の入口をPHPの脆弱性、Windowsのリモート接続、MT4/MT5、委託先などの特定要素へ結び付ける根拠は、10月26日時点の公式発表にありません。
今後の続報を見る際は、「侵入経路を確認した」という表現だけでなく、対象となった基盤、影響した設定・脆弱性、攻撃が可能だった条件、発見後に実施した遮断、独立した調査の範囲を確認します。企業側は詳細を開示することが安全上難しい場合もありますが、利用者が対処できる程度の情報、例えば対象期間や変えるべき認証情報の範囲は重要です。現時点で利用者にできるのは、技術的推測を待つことではなく、公式が示した防御行動を先に実施することです。
今回の事案を「ランサムウェア被害」と単純化するのも正確ではありません。第4報は攻撃者がランサムウェア攻撃を予告したと説明していますが、本件で全サーバーが暗号化されたと発表したわけではありません。同様に、金銭要求があったことは事実として伝えられても、攻撃者の国籍、組織、動機や使用ツールは特定できません。見出しの刺激的な言葉より、事実の確度を優先してください。
被害範囲と情報流出の可能性
26,739件は「影響の可能性があるサーバー」です
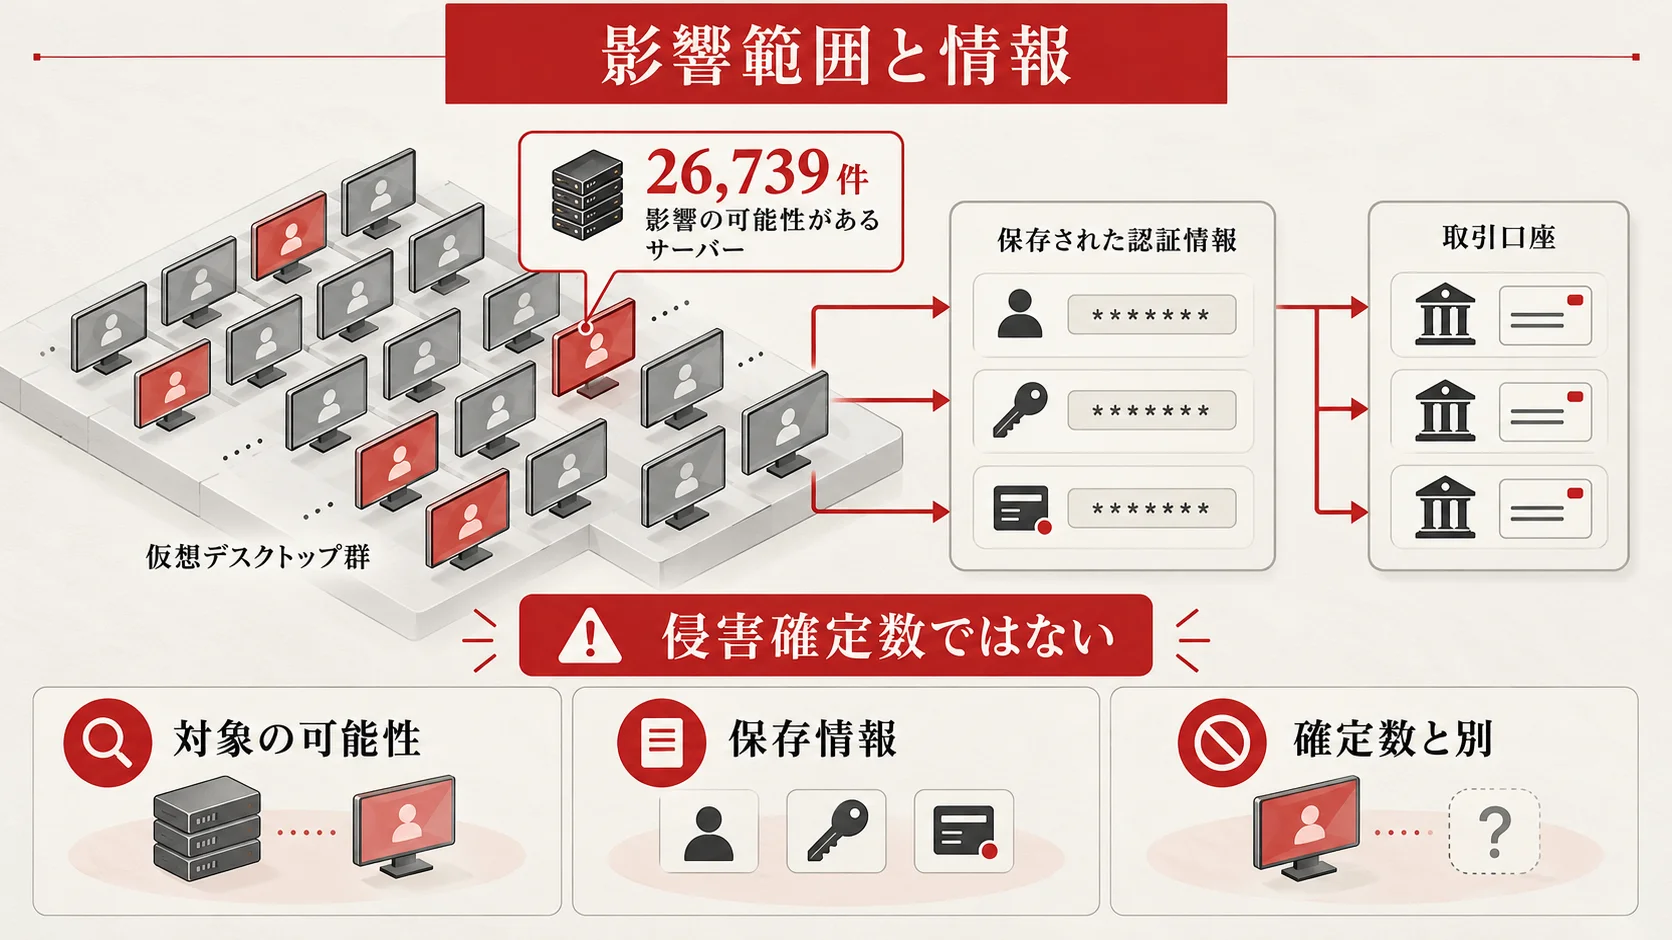
お名前.comの第3報は、影響の可能性があるサーバーを26,739件としています。同報は明確に、これは対象となり得るサーバーの数であって、不正アクセスや情報取得を確認した件数ではないと注記しています。したがって「26,739台がハッキングされた」「26,739人の情報が漏えいした」と言い換えてはいけません。契約者の人数、契約数、サーバー数も同一ではありません。報道や自社のお知らせで数値を使う場合は、単位と「可能性」という条件を必ず添えます。
対象サービスは全プランですが、個別にどのサーバーが不正アクセスを受け、どのファイルが持ち出されたかは、公開情報だけでは確定できません。第4報で外部持ち出し自体は確認されましたが、全利用者の全ファイルが持ち出されたという意味ではありません。個人・法人の利用者が独自に保存した書類、ブラウザの保存情報、取引ツールの設定、APIキーなど、置いた情報に応じてリスクが変わります。自分がサーバーへ保存・入力した認証情報を棚卸しし、漏えいの有無が未確定でも変更対象として扱うのが安全です。
公式資料では、GMO側が本サービスのサーバー上に顧客の決済情報(クレジットカード情報を含む)を保有していないと説明しています。一方、利用者が自分でサーバー内へ保存した情報は影響範囲に含まれ得ます。この区別は大切です。「GMOがカード情報を保有していない」ことは、「クラウド環境へ利用者が保存したあらゆる決済関連情報が安全である」という意味ではありません。取引サイトへのログイン情報やブラウザ保存情報は別に点検する必要があります。
企業で共用アカウントや業務用クラウドデスクトップとして使っていた場合は、端末利用者とデータ所有者が一致しないことがあります。管理者は、部署、用途、接続先、保存ファイル、利用した資格情報、端末名、最終利用日時を一覧にし、個人アカウントまで巻き込んでいる可能性を確認してください。ただし、全従業員へ詳細を一斉に送る前に、個人情報や金融情報を含む資料の閲覧権限を制限します。被害確認のためにログインIDやパスワードを表へ直接書き出すことは避けます。
取引ツールの利用者は、ログイン情報を「取引口座のパスワード」だけと考えないでください。取引ツールの認証情報、ブラウザに保存した認証情報、メールアカウント、パスワード管理ツールのセッション、関連するAPIキーなどを、実際の保存状況に応じて洗い出します。どこに何を保存していたか思い出せない場合でも、被害調査の結果が出るまで放置するより、重要度の高い資格情報から順に変更します。変更する端末は、公式が案内するように、当該サービスやFX取引に使っていない別の端末を選びます。
利用者が直ちに取るべき対応
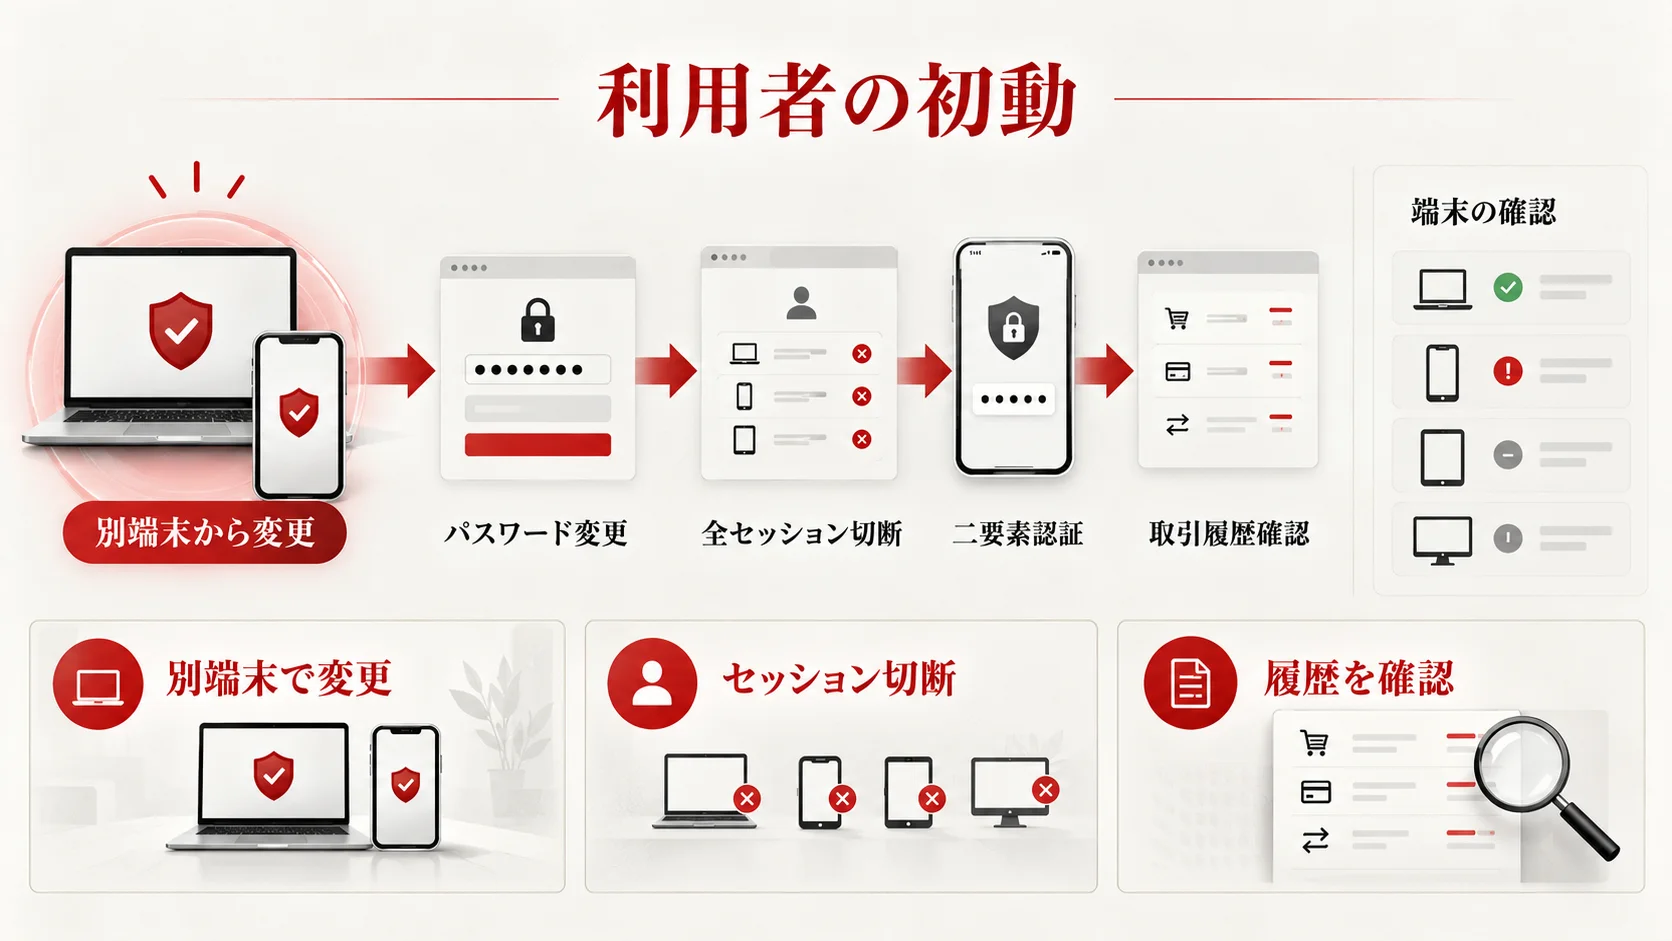
ここからは、第2報、第3報、第5報に沿った実務手順です。優先順位は「資産の保護」「接続の遮断」「証拠の保全」「環境の確認」です。自分で判断しきれない場合は、まず取引先の証券会社・FX会社と、お名前.comの公式窓口に連絡してください。公式サイトをブックマークや手入力で開き、届いたメールのリンクから移動しないことが安全です。
最初の30分に行うこと
第一に、取引口座と取引ツールのパスワードを変更します。変更には、今回のクラウド環境とFX取引に使っていないスマートフォンや別のPCを使います。もしその端末の安全性にも不安があれば、OSとセキュリティソフトを更新した別端末を選び、必要に応じて金融機関の窓口へ電話で相談してください。パスワードの変更が終わった時刻を記録しますが、変更前後のパスワードをメモや社内チャットに共有しません。
第二に、パスワード変更だけで終えず、ログイン中の全セッションを切断してください。第3報・第5報は、サービス仕様によっては既存の接続セッションがしばらく維持され、第三者が引き続き取引できる場合があると注意しています。取引事業者のマイページで「全端末からログアウト」「セッションを終了」などの機能を探し、ない場合や実施できたか不明な場合は事業者へ全セッション切断を依頼します。すでにパスワードを変えた方も、この確認を省かないでください。
第三に、取引履歴と残高、未約定注文、保有ポジションを確認します。身に覚えのない取引があれば、先に取引先の事業者へ連絡し、取引停止や口座保護が可能か相談します。画面のスクリーンショットだけでなく、取引日時、注文番号、通貨・銘柄、数量、約定価格、手数料、現在の損益を、事業者の公式画面から記録します。証拠のために攻撃者と接触したり、心当たりのないツールを再起動したりする必要はありません。
第四に、取引先が二要素認証を提供している場合は有効にします。二要素認証は不正ログインのリスクを下げますが、すでに有効なセッション、API接続、取引ツール固有の認証を自動的に無効化するとは限りません。設定後もログイン履歴と接続中端末を確認し、不要な連携を解除してください。
同日中に行うこと
サーバー内へ保存したその他の認証情報を変更します。同じパスワードを別サービスで再利用していた場合は、そちらも変更します。ブラウザに保存していたパスワード、メール、クラウドストレージ、業務システム、SSH鍵やAPIトークンなどは、保存実態と権限に応じて優先順位を付けます。すべてを一度に変更できない法人は、「金融・メール・管理者権限」「顧客情報へアクセスできる権限」「一般業務アカウント」の順で担当者と期限を割り当て、進捗を一覧化します。APIキーの無効化や再発行は、連携するシステムが停止しないよう、関連担当者と順序を決めます。
利用者自身のPC・スマートフォンについては、公式が予防的措置としてフルスキャンとデータのバックアップを案内しています。これは「手元のすべての端末が感染したと確認した」という発表ではありません。バックアップに不審な実行ファイルが含まれる可能性も考え、復元前に検査できる場所と方法を決めます。普段使う端末で異常な動作や見覚えのないアプリがあれば、社内の情報システム担当または信頼できる専門家へ相談してください。安易な自己判断で端末を初期化すると、原因調査に必要なログを失う場合があります。
| 優先度 | 作業 | 担当 | 完了の記録 |
|---|---|---|---|
| 最優先 | 取引口座・取引ツールのパスワード変更 | 口座名義人 | 変更日時、対象口座、完了通知 |
| 最優先 | 全セッション切断、不要な接続解除 | 口座名義人・取引事業者 | 受付番号、切断確認時刻 |
| 最優先 | 取引履歴・残高・注文を確認 | 口座名義人 | 異常の有無、該当取引ID |
| 高 | サーバーに保存した他の認証情報を変更 | 管理者・利用者 | 対象一覧と変更完了日時 |
| 高 | 二要素認証の設定 | 口座名義人 | 有効化画面と再ログイン確認 |
| 高 | 端末のフルスキャンと安全なバックアップ | 利用者・IT担当 | 実施日時、検査結果、保管場所 |
| 継続 | 公式続報と不審な連絡を確認 | 管理者 | 確認した発表の番号と日付 |
この表は対応を管理するための例であり、公式手続きの代替ではありません。企業が複数の取引口座を運用している場合、個人が勝手に注文を削除したり、取引履歴を消したりしないよう、金融機関の窓口と社内の責任者を一本化します。作業の完了条件は「パスワードを変更した」だけではなく、全セッションの終了確認と取引履歴の確認まで含めます。
不審な取引がある場合の対応
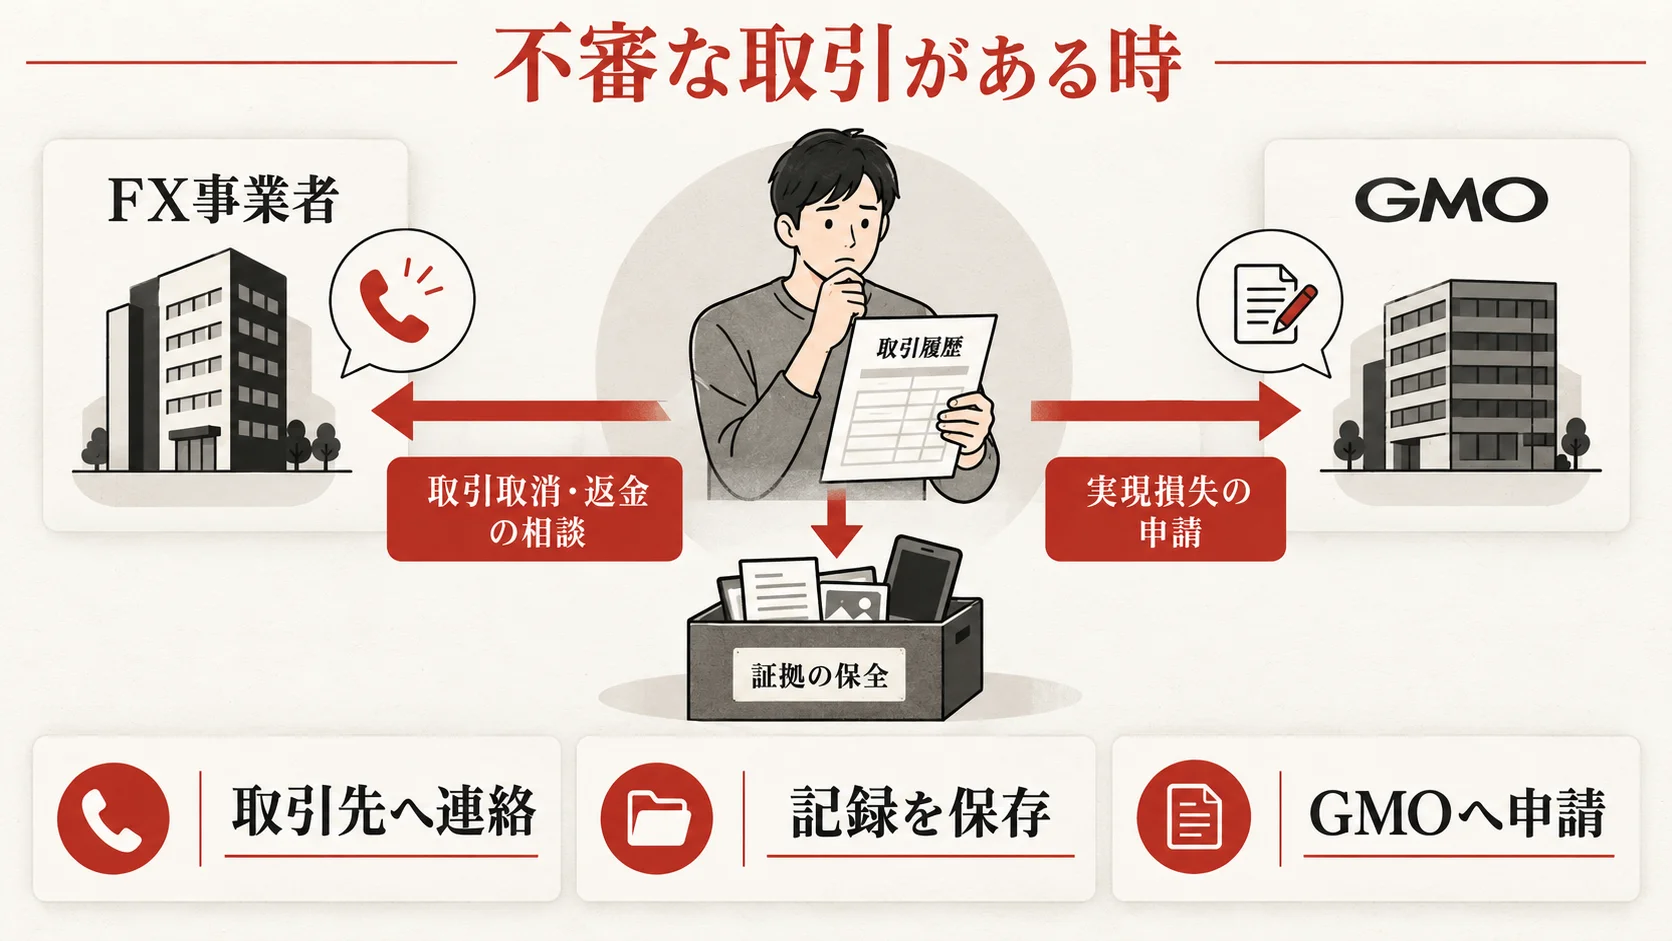
不正な注文や損失を疑う場合、まず取引先の証券会社・FX会社へ、公式アプリや公式サイトに掲載された窓口から連絡してください。「クラウドデスクトップの不正アクセスに関連する可能性がある」「身に覚えのない取引の日時と取引ID」「現在の接続セッションを止めたい」と簡潔に伝えます。取引先へ連絡した時刻、担当窓口、受付番号、指示された次の手順を記録します。被害を疑っても、慌てて反対売買を行えば市場リスクが増える場合があるため、取引の停止・取消し・返金の可否を事業者と確認してください。
次に、お名前.comの公式相談窓口へ連絡し、影響を受けた契約情報と、取引事業者から受けた説明を伝えます。第4報は、補償審査のため取引記録やアクセス記録などを確認し、必要に応じて資料提出を依頼すると説明しています。被害を申し出る際に役立つのは、対象取引の日時、内容、実現した損失額、取引先事業者への相談履歴です。資料は専用窓口の正式な案内を確認してから提出し、一般のメールやSNSで身分証明書・口座情報を送らないでください。
第4報によると、補償の対象は、GMOが調査の結果、本件の不正アクセスに起因する不正取引と認めたものによる実現損失です。取引の差損と手数料等が含まれます。一方、市場変動による損失、得られたはずの利益、その他の間接損害は対象外としています。たとえば「勝手な注文で実際に5万円の差損が確定した」と「本来なら5万円儲かったはず」は扱いが異なります。具体的な計算と因果関係は個別審査となり、記事だけで補償額を確定できません。
取引先から返金を受けた場合は、その額を差し引いた残額をGMOが支払う方針です。返金を受けられなかった場合も、補償対象と判断されれば対象損失を支払うと説明しています。申請方法、必要書類、受付期間、支払時期については、公式が11月6日までに案内するとしています。10月26日時点では、詳細な申請ページや必要書類を推測で書くべきではありません。連絡先と対象者の確定方法は、後続の公式案内で確認してください。
被害の証拠として保管するデータには、取引明細、残高履歴、注文メール、事業者からの通知、不審なログイン履歴、クラウドサービスの契約情報、問い合わせ番号などがあります。金融機関に提出するための画面は、日時・タイムゾーンが分かるよう取得し、加工前の原本を保存します。法人では担当者が退職・異動しても追跡できるよう、アクセス制限された保管場所と記録責任者を指定します。ただし攻撃者が送り付けたリンクや添付ファイルを、証拠取得のために開く必要はありません。
「補償の手続きを代行する」「返金には先に手数料が必要」などの連絡には注意してください。公式第4報は、通常のパスワードや暗証番号を補償手続きのために求めないと説明しています。閲覧専用パスワードなどの取り扱いについては別途正式な手順を案内するとしているため、必要だという連絡を受けても、まず公式ページに掲載された窓口へ自分から確認します。攻撃者を名乗るメッセージ、個人情報を入力させるサイト、偽の補償申請フォームに誘導されないことも、二次被害を防ぐ重要な対策です。
サービス復旧・お見舞金・補償
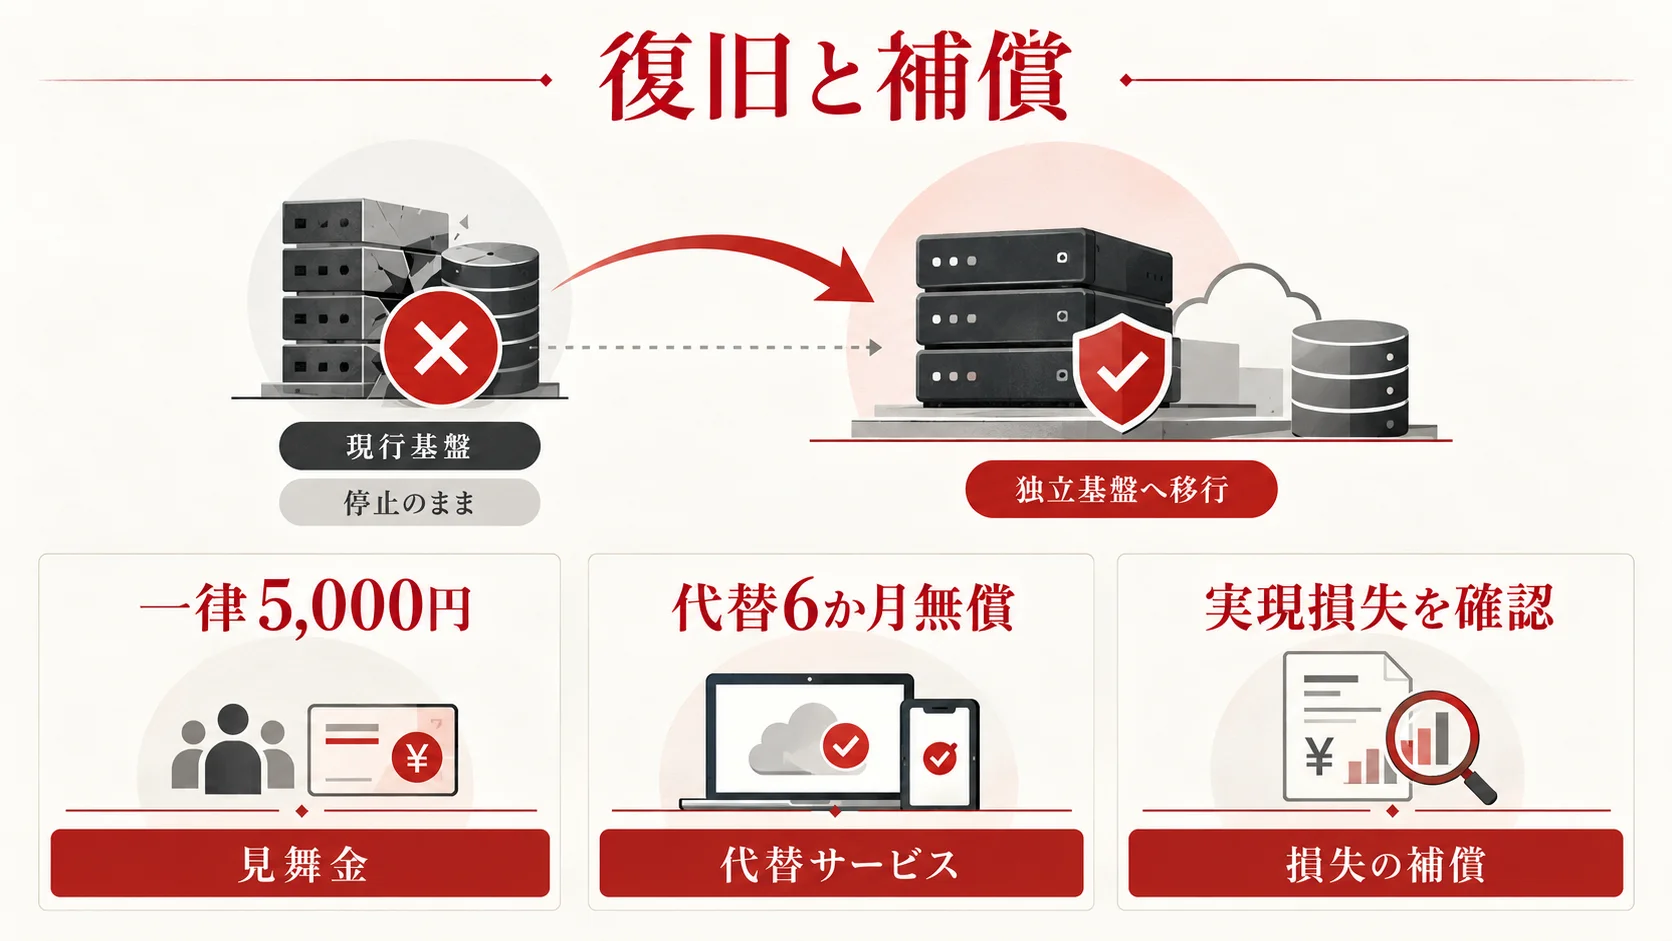
第4報でGMOは、不正アクセスを受けた現行基盤をそのまま再開せず、セキュリティアーキテクチャを刷新すると説明しました。したがって、10月21日からの停止を「数日待てば元の環境がそのまま動く」と見込んで業務計画を立てるのは危険です。デスクトップ環境を引き続き必要とする契約者には、独立したクラウド基盤で運用される代替サービスへの乗り換えを案内し、乗り換え後は6か月間無償で提供する方針です。利用者の同意なく移行しないとも説明しています。
代替サービスの提供開始時期、申込方法、移行しない場合の契約・料金の取り扱いは、10月30日23時59分までに登録メールアドレス宛へ案内するとされています。同じ期限までに、現契約者全員に対する一律5,000円のお見舞金の連絡方法、受取手続き、支払時期も知らせる方針です。お見舞金は金銭的な被害の有無を問わないもので、不正取引の実現損失に対する補償とは別です。「5,000円を受け取れば不正取引の損失補償を請求できない」という説明は、公式発表と異なります。
移行を選ぶ前には、安全性の確認結果、利用していたアプリケーションの動作、接続方式、保存データの扱い、バックアップの提供方法、無料期間が適用される条件、6か月後の料金を確認してください。第4報は、機能や利用方法の違い、移行上の注意、無償の範囲、無料期間終了後の料金・契約条件を申込前に案内するとしています。まだ詳細が公開されていない項目を、他社のクラウドサービスから類推して断定することはできません。
業務でこの環境を使っていた法人は、復旧判断を「ログインできるか」だけで決めないでください。業務アプリが安全な端末と代替環境で使えるか、データの完全性、取引事業者との接続、認証情報の再発行、利用者権限、監査ログ、バックアップを順に検証します。重要な取引を再開する前に、まず読み取り中心のテストを行い、意図しない注文が出ないことを確認します。移行元から持ち込むファイルはマルウェア検査の対象とし、古い資格情報を再利用しないでください。
| 判断項目 | 移行前に確認する質問 | 確認できない場合の扱い |
|---|---|---|
| 契約と費用 | 6か月無償の範囲、終了後の料金、解約条件は何か | 書面で条件が届くまで申込判断を保留 |
| データ | 旧環境のデータをどう受け取り、検査できるか | 未検査ファイルを本番へ投入しない |
| アプリ | 使用中の取引ツールや業務アプリは動くか | ベンダーの対応状況と実機検証を待つ |
| 安全性 | 新環境の認証、隔離、ログ、更新体制はどうなるか | セキュリティ担当が確認する |
| 業務再開 | 誰が試験し、何が合格なら再開するか | 責任者が条件を決めるまで本番取引を始めない |
GMOは攻撃者とみられる者からの金銭要求に応じない方針も示しています。攻撃者が情報公開を予告しているため、利用者が不安を抱くのは当然ですが、出所不明の流出データを探してダウンロードすることは二次被害につながります。公式の続報、取引先の案内、警察など公的機関の情報を分けて確認し、自分や自社の判断に必要な事実だけを記録してください。
再発防止に向けた教訓とFAQ
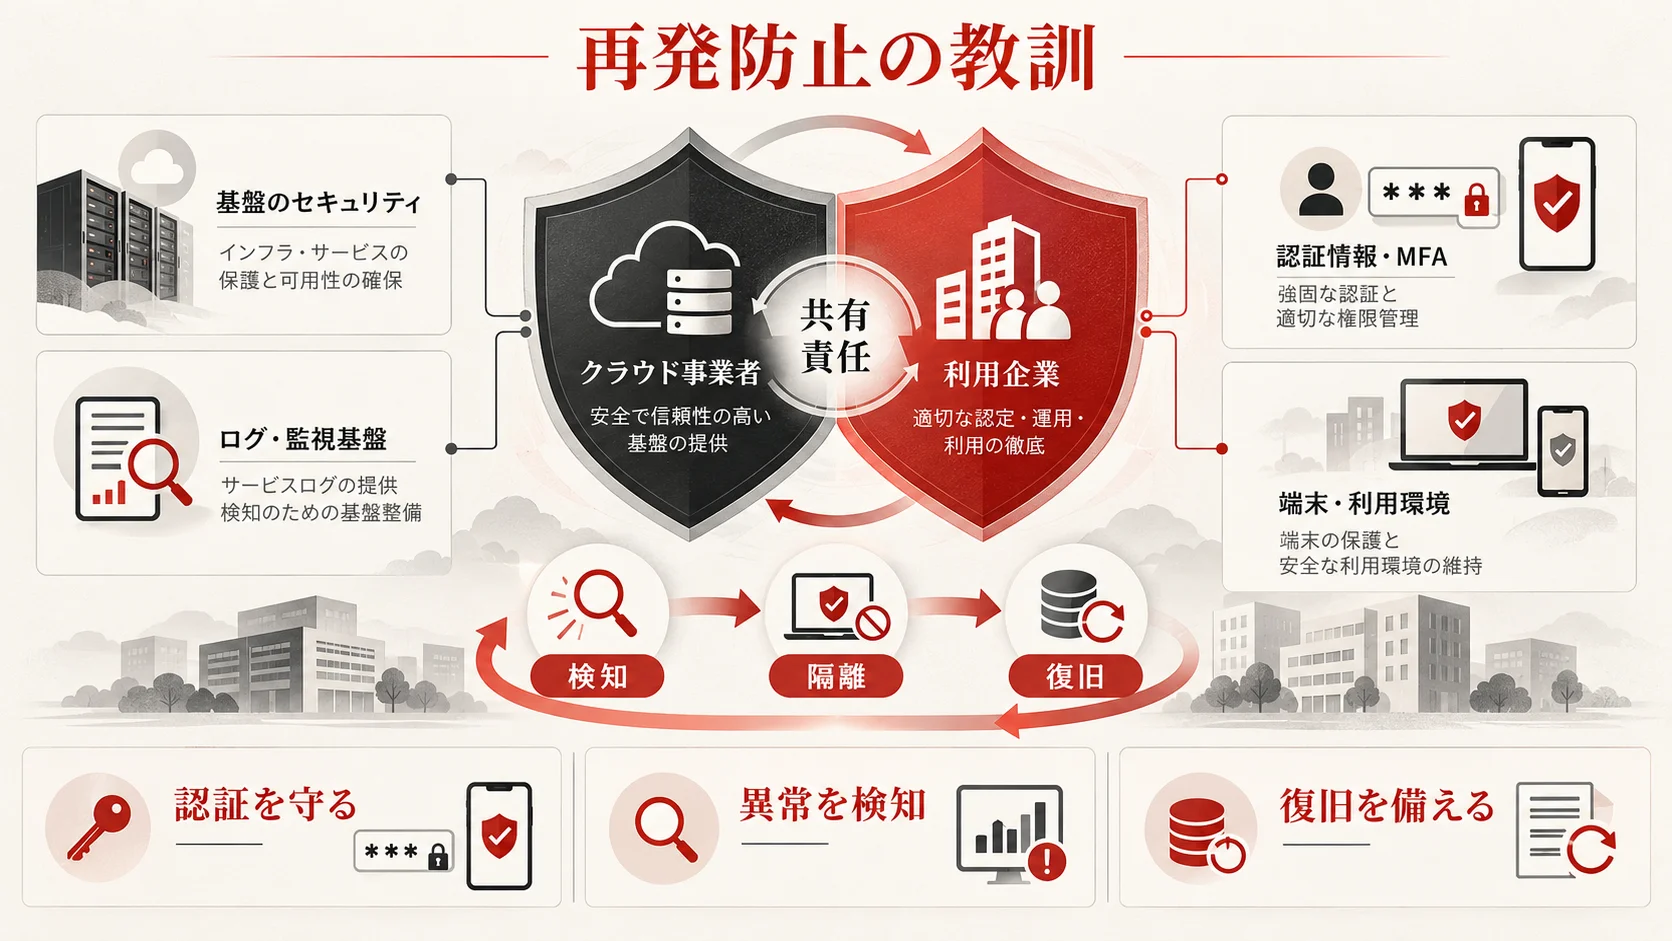
この事案から利用者側が学べることは、クラウドの提供元だけに対策を任せきりにせず、環境が侵害された時に守るべき資格情報と業務を把握しておくことです。ただし、利用者が対策をしていなかったから今回の攻撃が成立したと結論づけるものではありません。入口や責任の詳細が未確定な段階で被害者へ原因を帰属させるべきではありません。事後対策と原因分析を分けます。
クラウドデスクトップを金融取引へ使う場合、取引事業者ごとの二要素認証、ログイン通知、接続端末の管理、取引権限の分離、定期的な履歴照合を設定しておきます。パスワード管理ツールを使う場合も、クラウド環境のブラウザにマスターパスワードや復旧コードを保存しないなど、侵害時の影響範囲を考えます。自動売買やAPI連携を利用する場合は、必要最小限の権限、停止方法、キー再発行時の手順を事前に確認しておくと、事故発生時の判断が速くなります。具体的な実装は取引事業者の最新仕様に従ってください。
法人では、同じ環境へ金融情報・顧客情報・管理者権限を過度に集中させないことが重要です。資産台帳に「どのクラウドに、誰が、どの資格情報でアクセスし、どの外部サービスへ接続するか」を記録します。インシデントが起きた時の責任者、取引停止権限、連絡先、代替業務の手順を決め、四半期ごとに少なくとも一度は再確認します。これは今回のGMOの具体的な侵入原因を説明する対策ではなく、同種の事故が起きた際の被害を小さくする一般的な備えです。
同様の事故への備えを実務へ落とすなら、「発見から30分」「当日中」「1週間」の三段階で考えます。発見から30分は資産を止め、セッションを切る責任者へ連絡します。当日中は認証情報の変更とログ・取引記録の保全、関係者への通知を終えます。1週間では影響範囲の見直し、補償・契約の確認、代替環境の評価を進めます。緊急時にこの順番を一から議論すると対応が遅れるため、年に一度は仮の事故を使って机上訓練を行います。訓練で分かった手順の欠落を直し、連絡先を最新化しておくことが成果です。
よくある質問
Q. 26,739人の情報が漏えいしたのですか? いいえ。第3報の26,739件は「影響の可能性があるサーバー数」で、侵害や情報取得を確認した件数ではありません。第4報では外部持ち出し自体を確認していますが、個別の対象者数・情報の確定範囲は別の論点です。第3報と第4報を分けて確認してください。
Q. 侵入に使われた脆弱性は特定されていますか? 2026年10月26日までの公表資料では、システムにセキュリティ上の問題があったことは確認されていますが、具体的な侵入経路や脆弱性の製品名・識別番号は示されていません。SNSで流れる特定のCVEや製品名を、この事件の確定原因として扱わないでください。
Q. パスワードを変更すれば、それだけで大丈夫ですか? いいえ。公式は、パスワード変更後にも既存セッションが残る可能性を指摘し、全セッションの切断、取引履歴・残高の確認、二要素認証の設定を求めています。変更は当該クラウドやFX取引で使っていない別端末から行ってください。第5報を確認してください。
Q. 自分のPCも感染したと確認されたのですか? 公式は利用者の端末への影響を含めて調査中としており、フルスキャンとバックアップを予防的措置として案内しています。すべての利用者の端末が感染したと発表したわけではありません。異常がある場合は端末を業務ネットワークから切り離す前後の記録を残し、専門担当者へ相談してください。
Q. お見舞金と不正取引の補償は同じですか? 異なります。第4報では、現契約者全員へ一律5,000円のお見舞金を支払う方針を示し、それとは別に、調査で本件に起因すると認められた不正取引の実現損失を補償するとしています。申請方法や必要書類は後続の公式案内で確認してください。
Q. WordPressサイトや他のGMOサービスにも今回の影響があるのですか? 公表された対象は「お名前.com デスクトップクラウド」です。他サービスへ影響があると公表された事実は、この資料からは読み取れません。ただし、同じパスワードを使い回していた場合はサービスが異なっても認証情報の変更が必要です。WordPress自体の更新やPHPの脆弱性と本件を、根拠なく結び付けないでください。
Q. 正しい続報はどこで確認できますか? お名前.comのお知らせ一覧およびGMOインターネットのニュースから、掲載日と発表番号を確認してください。補償を装うメールのリンクではなく、公式サイトを直接開きます。緊急の個別相談はお名前.comの公式窓口を利用してください。
参考・出典
本記事で事件に関する事実として扱った内容は、以下のGMOインターネット・お名前.comの一次情報に基づきます。確認日:2026年10月26日。発表ごとに対象・確認状況が更新されているため、必ず後続報も確認してください。
- 第1報:第三者による不正アクセス
- 第2報:取引口座に関する注意と対応
- 第3報:影響可能性のあるサーバー数と調査状況
- 第4報:情報持ち出し、補償、代替サービス
- 第5報:端末確認、全セッション切断などの再案内
セキュリティの達人に相談する

クラウド環境で利用していた認証情報、金融・業務システムとの連携、端末の安全性を整理しきれない場合は、影響範囲を一緒に洗い出すことが重要です。セキュリティの達人では、資産とアカウントの棚卸し、優先度を付けた対策、再発防止の運用設計についてご相談いただけます。なお、GMOの事故そのものの被害認定や補償申請は、GMOインターネットと取引事業者の公式窓口へ直接確認してください。私たちは未確定の侵入原因を断定せず、公開された事実とお客様の利用状況を分けて対応を考えます。



