
ロリポップ!でWordPressを運営している方は、まずロリポップ!公式の2026年10月21日付メンテナンス案内と、自分の契約・ドメインの状態を確認してください。次にユーザー専用ページの「サーバーの管理・設定」→「PHP設定」でドメインごとのPHP系列を把握し、今回の二つの脆弱性に対する修正が実際に適用されたかをロリポップ!へ確認します。切り替えや更新が必要な場合は、Webファイルとデータベースを保全し、公開サイトの重要機能を検収します。ユーザー専用ページがメンテナンス中で使えないときは、操作を急がず公式の再開情報を確認し、利用可能な連絡手段で事業者に照会してください。
PHP公式は2026年10月21日、CVE-2026-109618とCVE-2026-109619について、認証なしの遠隔コード実行につながり得ると緊急勧告を出しました。PHPプロジェクトが公開した修正版は8.5.12、8.4.27、8.3.36、8.2.35です。ただしレンタルサーバーでは、ホスト側がパッチを適用したり、ベンダーのバックポートを使ったりする可能性があります。管理画面に「8.3」とあるだけでは、8.3.36相当の修正が入ったか判断できません。逆に、表示された上流版番号だけで「修正されていない」とも決められません。
本記事はロリポップ!の通常のレンタルサーバーを利用するWordPress管理者向けです。マネージドクラウドなど別製品の設定画面・更新責任は同じと限りません。PHP脆弱性の全体像はPHPの重大な脆弱性とWordPressの対応策、一般的な確認方法はWordPressのPHPバージョン確認方法で説明しています。ここではロリポップ!固有の確認場所、事業者への質問、バックアップ、切り替えと検収に絞ります。
| いま分かること | そこからは分からないこと | 次の行動 |
|---|---|---|
| PHP公式が修正版を公開した | 自分の契約サーバーに適用済みか | ロリポップ!の対象サーバーと適用案内を確認 |
| ロリポップ!が予防措置のメンテナンスを告知した | 当該二つのCVEの修正が完了したか | 完了告知か個別サポート回答を確認 |
| PHP設定に「8.3」などの系列が見える | パッチ番号、バックポート、適用時刻 | 修正根拠を事業者へ質問 |
| WordPressが表示されている | フォームや決済が正常か、侵害の有無 | 業務導線とログを点検 |
この記事は2026年10月22日時点の公開情報を基にしています。ロリポップ!の案内は進行中の可能性があるため、作業前に最新更新時刻を再確認してください。10月19日開始の別のセキュリティ強化メンテナンスの完了を、今回のPHP脆弱性対応完了と読み替えないことも重要です。
PHPの勧告とロリポップ!の現在の案内を分けて読む
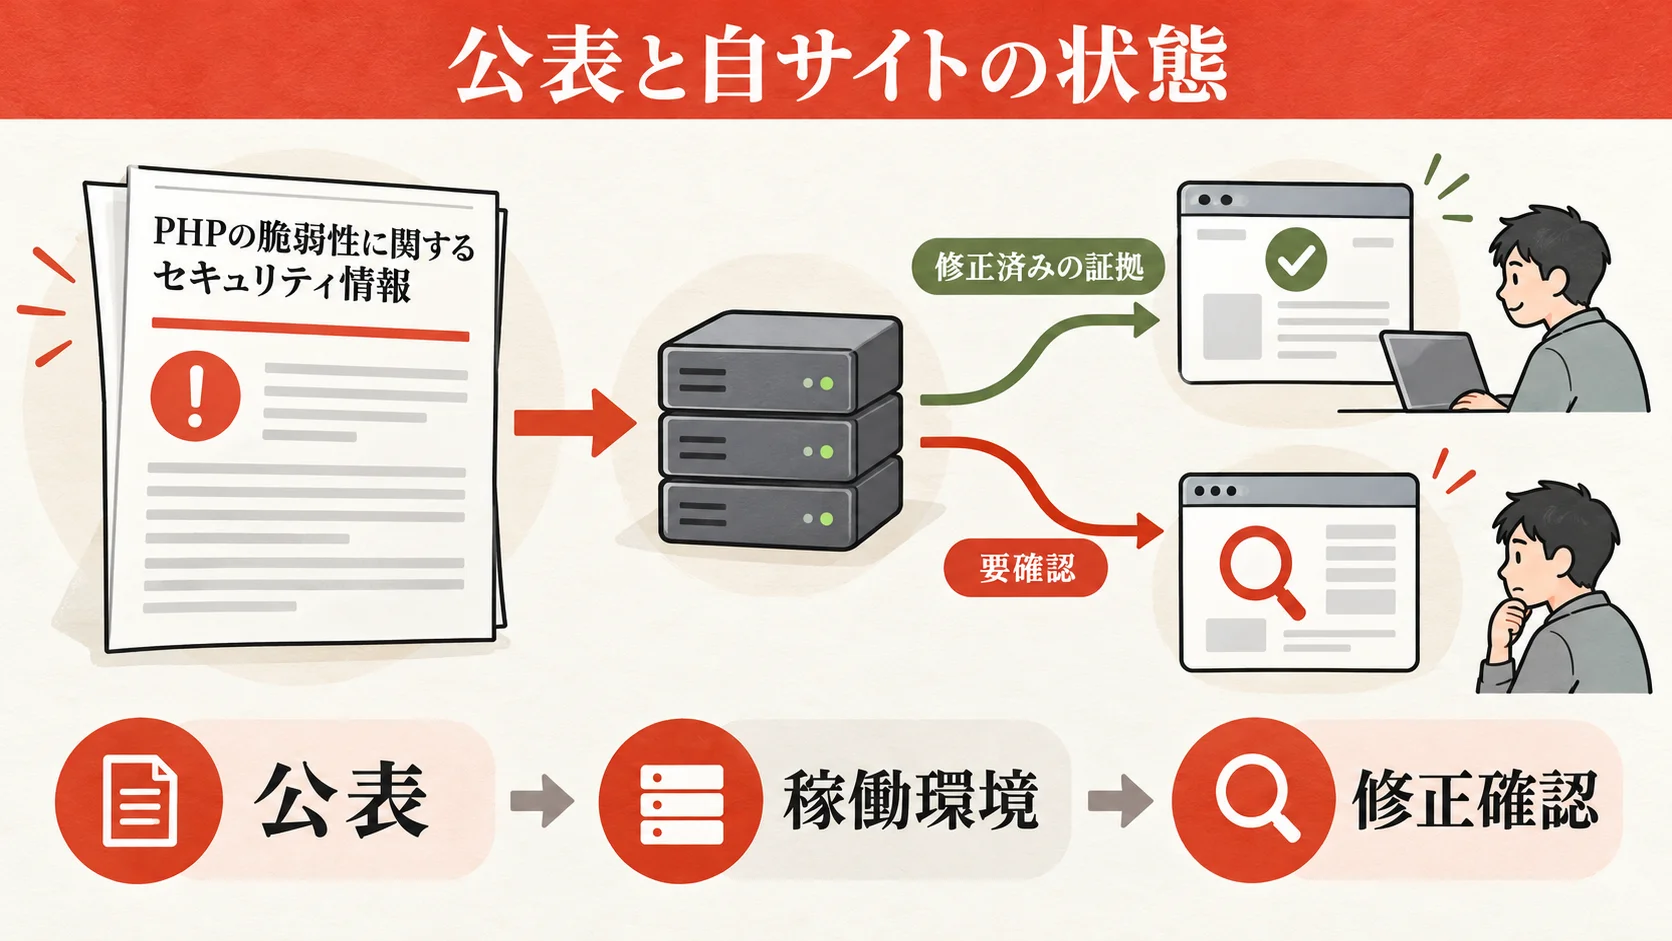
今回の第一の判断は「PHPに欠陥がある」ことと「自分の契約サーバーへ修正が入った」ことを分離することです。PHP公式の勧告は、Webリクエストを処理するPHP環境を対象に、すぐ更新するよう求めています。WordPress本体やプラグインだけを更新してもPHP本体の修正にはなりません。一方、ホスティング事業者が管理するPHP実行環境について、利用者がサーバー全体のパッチ適用状況を管理画面の系列表示だけで断定することもできません。PHP公式はベンダーによるバックポートにも言及しています。
ロリポップ!の10月21日の案内では、PHP脆弱性への予防措置として、修正版公開前からサービスサイト、ユーザー専用ページ、おさいぽ!の自動更新、MCP・APIなどを順次停止する旨が示されています。同ページはロリポップFTPなど、すでに緊急メンテナンス中の機能への案内も載せています。これはリスクを下げるための運営側の措置ですが、「自サイトのPHP修正完了」「WordPressへの侵入なし」を証明する文書ではありません。10月22日の本稿確認時点で、参照した告知から各契約サーバーについて今回のCVEが修正済みと確認できる完了情報は得られませんでした。確認できないことは「未対応」と断定せず、契約環境の修正状況を照会してください。
ロリポップ!は過去にもPHPのパッチ更新を別途告知しています。ただし過去の更新は今回の10月21日公表分より前です。前回のパッチ更新があったことだけで今回のCVEにも対応済みとはいえません。反対に、公式ニュースの一覧へまだ掲載されていないことだけで未修正ともいえません。対象サーバー、実際に動くPHP、更新・バックポートの適用時刻を合わせて見る必要があります。
更新情報を読むときの三つの問い
第一に、告知の対象は何ですか。サービスサイトや管理画面の一時停止なのか、利用者のWebサーバーで動くPHPへの修正適用なのかを確認します。第二に、対象範囲は何ですか。全アカウントか、特定サーバー群か、特定のPHP系列かを確認します。第三に、完了の根拠は何ですか。二つのCVE名、修正済みパッケージ、ベンダーバックポートの説明、適用時刻のいずれかが明示されているかを見ます。これらがない場合は、ニュース見出しの「セキュリティ強化」だけで判断しないでください。
事業者から回答を得たら、回答日、対象アカウントまたはサーバー番号、対象ドメイン、PHP系列、修正方法、適用日時、残る利用者作業を運用記録へ残します。メールやサポートチケットは、後日の変更履歴や顧客への説明に使えるよう保存します。口頭の回答なら担当者と確認時刻を記録し、必要に応じて文面で再確認します。情報が更新されれば判断も更新してください。
ユーザー専用ページでドメイン別のPHPを確認する
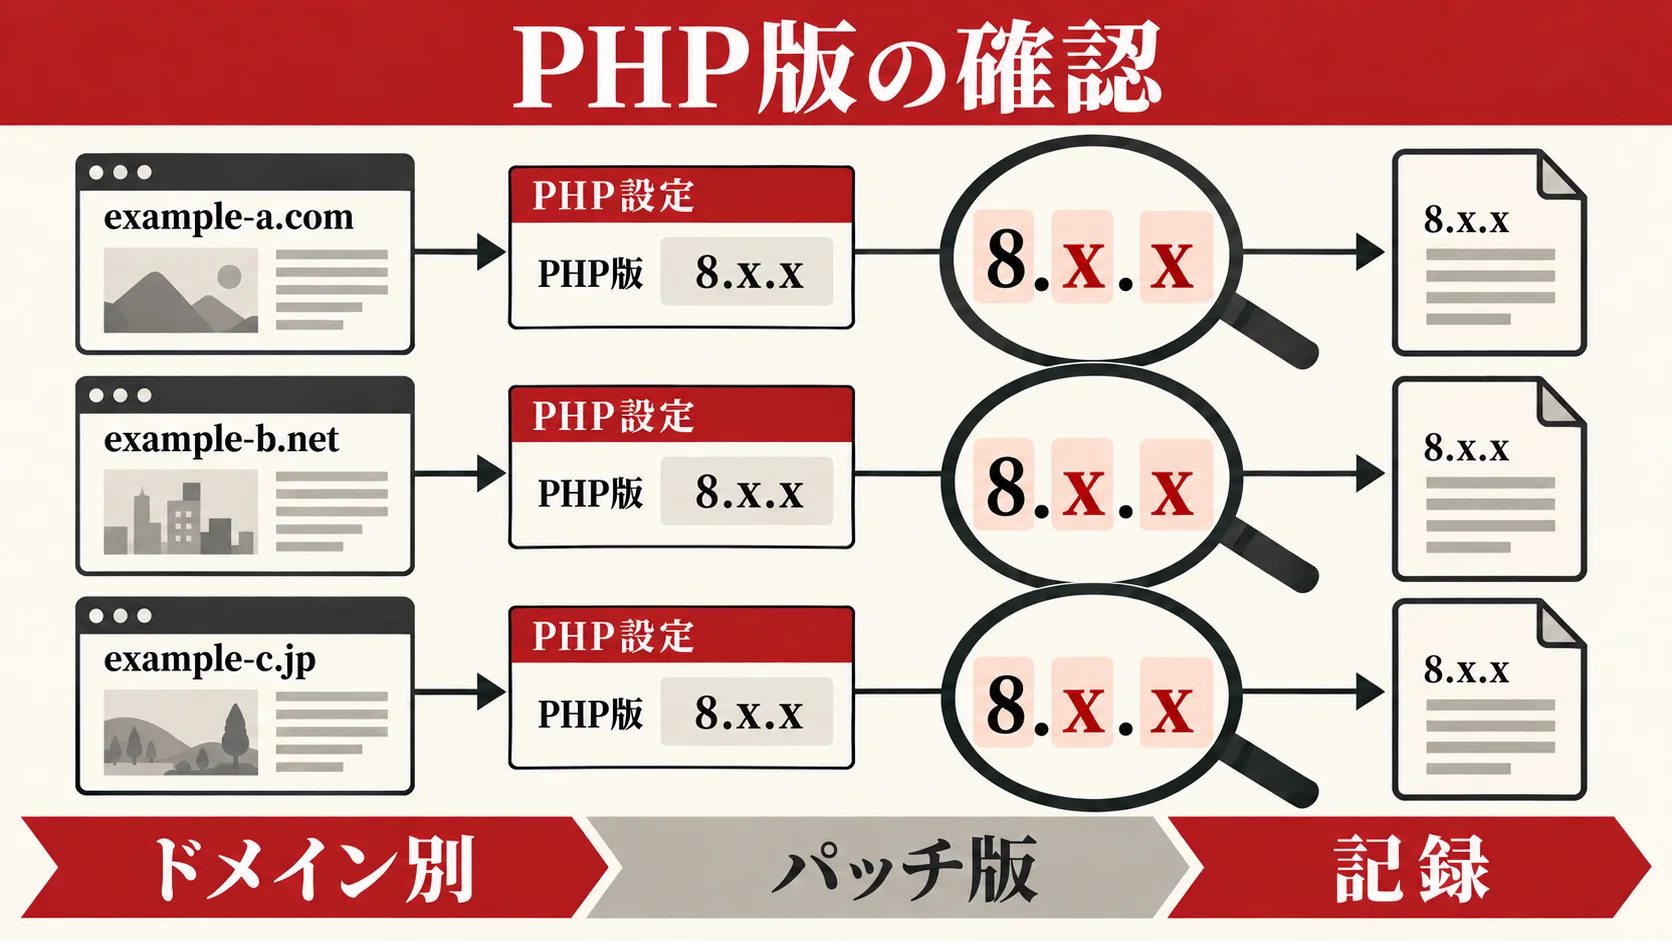
ロリポップ!のPHP設定マニュアルは、ユーザー専用ページへログインし、「サーバーの管理・設定」の「PHP設定」を開くと、各ドメインのPHPバージョンを確認できると説明しています。WordPressを一つしか運営していないと思っていても、独自ドメイン、サブドメイン、テスト用のドメインが別設定の可能性があります。公開URLと、WordPressのファイルを置いた公開フォルダの対応も確認しておくと、誤った対象を変更する事故を減らせます。
確認票には「公開URL」「対象ドメイン」「公開フォルダ」「WordPressの用途」「表示されたPHP系列」「契約サーバー番号」「確認日時」を記入します。会社サイト、採用サイト、通販サイトを同一契約で運営する場合、それぞれのオーナーと営業時間も書きます。PHP設定の一覧を見た時点で選択欄を操作しないでください。確認と変更は別作業です。公式メンテナンスでユーザー専用ページが停止している場合は、再開案内を待つか、利用可能なサポート経路へ質問します。ログイン不可を自社サイトが侵害された証拠と決めつけないでください。
PHPの版は、通常「8.3.36」のようにメジャー・マイナー・パッチを含みます。しかしロリポップ!の管理画面に表示される系列の粒度と、実際のパッチ適用証拠は別です。「8.3」を選択していた場合でも、8.3.35なのか8.3.36相当なのかをその表示だけで確定しないでください。PHPの実行方式やベンダー修正も関係するため、今回の二つのCVEについてロリポップ!の案内または個別回答を照合します。WordPressの「サイトヘルス」が表示するPHP情報は補助資料になりますが、サーバー側の適用完了の代替ではありません。
使っているドメインを漏らさない確認例
例えば、会社のトップサイトをexample.jp、採用サイトをrecruit.example.jp、試験用をtest.example.jpで運用しているとします。最初の二つが同じPHP系列でも、試験用だけ古い系列に残っていることがあります。WordPressの管理画面のURL、公開ページ、ロリポップ!側のドメイン設定を一行ずつ紐づけます。複数のURLが同じ公開フォルダを参照しているなら、変更の影響が重なる可能性も記録します。架空の例であり、特定契約の設定を表したものではありません。
管理者以外に制作会社が保守している場合は、同じ画面を二人で別々に触らないようにします。サイト責任者が対象URLと停止許容時間を確定し、保守担当が設定を読み、サーバー側の適用確認は事業者へ依頼する役割分担です。情報を一つの表にまとめれば、サーバー側の一括更新と利用者による系列切り替えを混同しにくくなります。完了条件は「全公開ドメインについて現在系列と修正確認の有無を記録した」です。
今回の修正適用をロリポップ!へ確認する
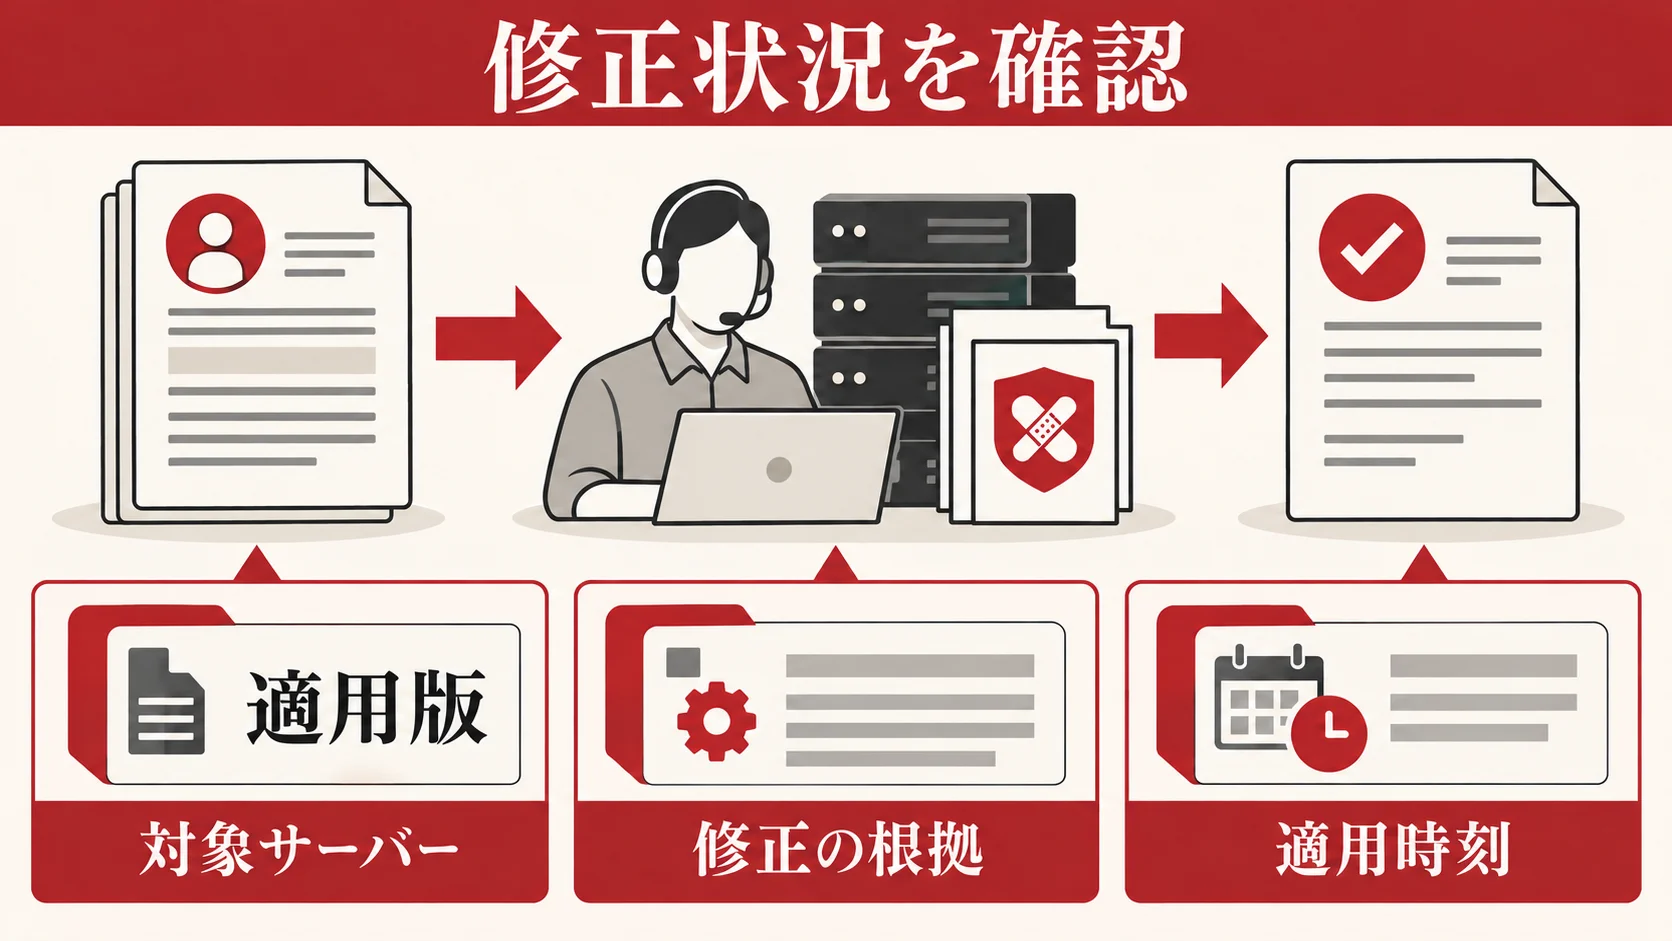
PHP公式の修正版番号をメモしていても、ホストの管理下にある環境がどう提供されているかまでは分かりません。問い合わせでは「最新版ですか」より具体的に、今回のCVE-2026-109618とCVE-2026-109619が、当該アカウントの公開サイトへ適用されているかを尋ねます。対象サーバー番号、ドメイン、現在選択中のPHP系列、CGI版かLiteSpeed版か分かる範囲を添えます。契約者の個人情報やパスワードを公開掲示板へ貼らず、公式のサポート窓口で伝えてください。
質問は五つに分けると回答を判定しやすくなります。①当該二つのCVEへの対策は、私の契約サーバーへ適用済みですか。②適用した系列・パッチ番号またはベンダーバックポートの識別情報は何ですか。③適用日時と、作業中に公開サイトへ影響した時間帯はいつですか。④ユーザーがPHP設定を変更する必要はありますか。⑤今回の修正が入らない系列を利用中なら、どの選択肢へ、いつまでに移行すべきですか。すべてに即答がない場合は、分かった項目と未確認項目を分けて管理します。
レンタルサーバーではホストが内部のパッチを更新する場合があります。このため、上流PHPの番号より古く見えるだけで未対応と断定しません。ただし「8.3以上なので大丈夫」という回答も、今回のパッチ修正を説明していなければ不十分です。PHP 8.3自体にも8.3.36という修正版が出ているからです。回答が「サーバー側で順次対応中」なら、対象範囲、予定完了時刻、完了を知らせる場所、暫定的な公開サイトへの影響を追加で確認します。公式の告知と個別回答に差があるときは、新しい更新時刻と契約固有の適用状態を優先して再確認します。
事業者へ送る確認文の例
2026年10月21日公表のCVE-2026-109618、CVE-2026-109619について確認したいです。契約中のサーバーで公開している対象ドメイン(サポート画面に記載)と現在のPHP設定に、両修正は適用されていますか。修正方法が上流パッチまたはバックポートのどちらか、適用時刻、利用者が変更すべき設定、確認できる完了告知を教えてください。個別の識別情報は公式サポートフォームで送ります。
この文は実際の問い合わせへコピーしても構いませんが、対象ドメイン、サーバー番号などの契約情報は安全な窓口だけへ入力してください。回答を待つ間も、サイトのバックアップ、重要機能の現状テスト、更新予定者の確保は進められます。脆弱性の深刻さを踏まえ、作業可能になったら速やかに修正済み環境へ移す計画を立てます。「今は管理画面が使えない」という制約と「緊急更新を不要にする」は別の話です。
切り替え前にWebファイルとデータベースを保全する
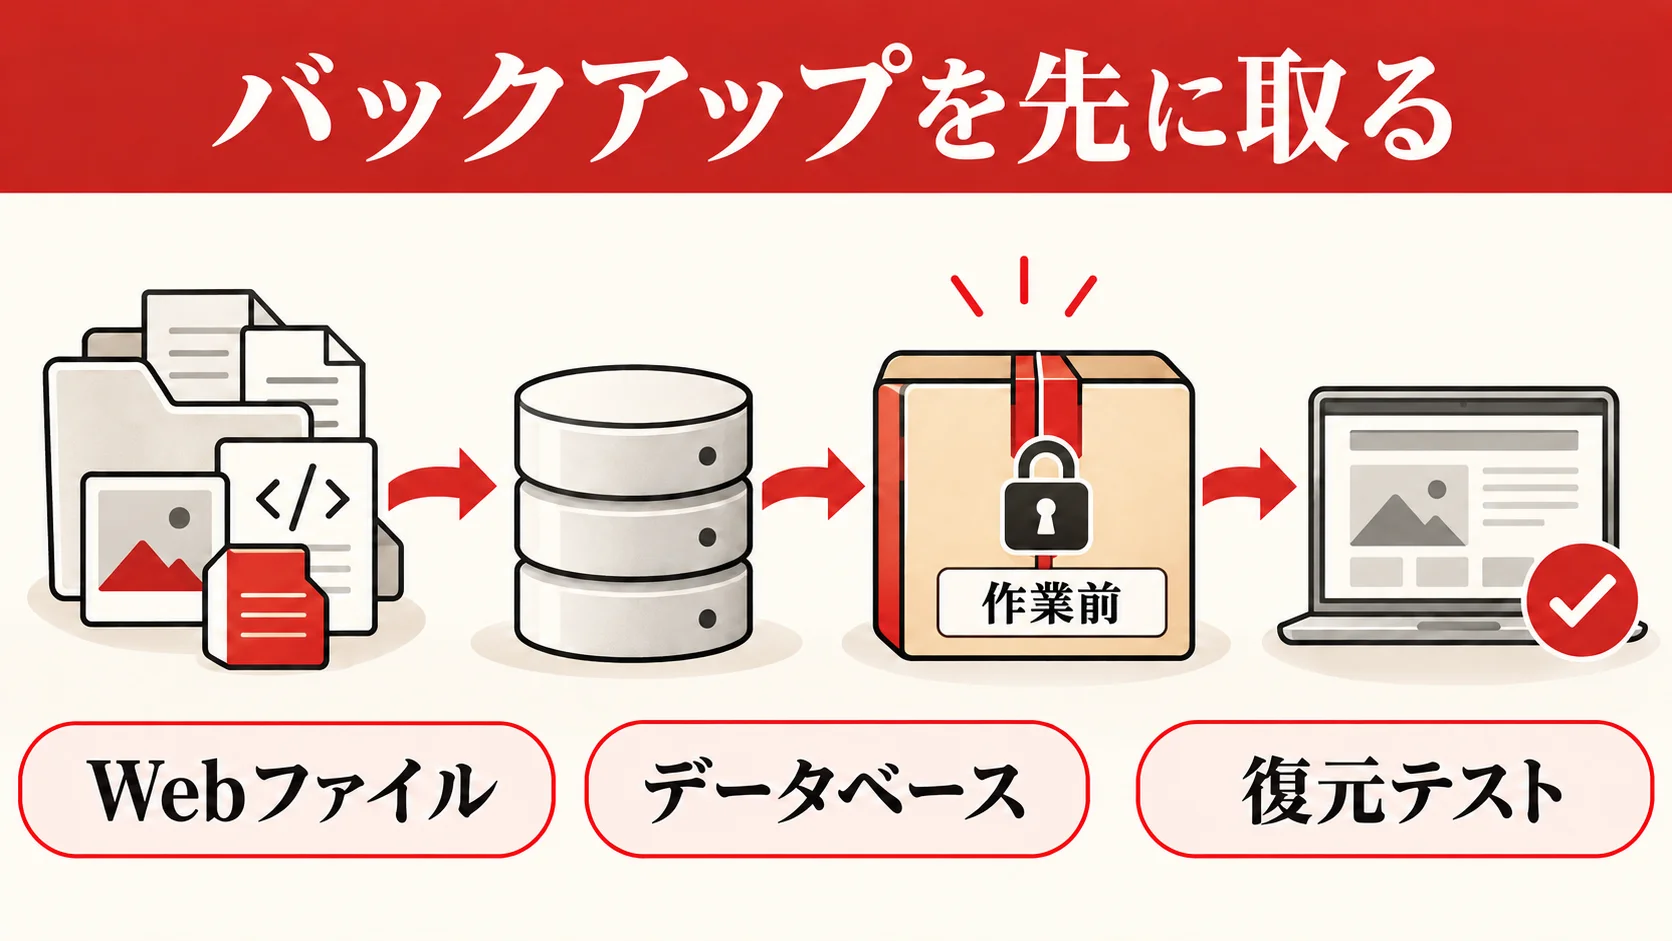
PHP系列の変更、WordPress更新、テーマ・プラグイン更新の前に、復元可能な状態を用意します。WordPressはPHPファイルや画像だけでなく、投稿、設定、注文、フォームの一部情報などをデータベースへ持ちます。ロリポップ!のバックアップオプションに関するFAQも、Webサーバーとデータベースサーバーのデータを同じ時刻に取得するよう説明しています。片方だけでは、復元時に記事と画像、注文と設定が一致しないおそれがあります。
まず最新のバックアップがいつ取得されたか確認し、直前の変更を含むかを調べます。バックアップオプションのマニュアルにあるスケジュール、今すぐバックアップ、ダウンロード、復元の機能は、契約と利用状況を確認して使います。自動バックアップが存在すると思い込まず、実際の取得履歴と対象を確かめてください。手元に安全な保管先を用意し、個人情報や認証情報を含むファイルを公開フォルダへ置かないようにします。
復元テストは本番を上書きせず、隔離したテスト環境で行います。Webファイル、データベース、対象時刻を揃え、テスト環境のURLや外部通知を制限します。フォームや通販機能をテストするときに実顧客へメールを送らないよう設定します。「バックアップファイルがある」だけでなく、「必要な記事・画像・設定を復元できる」が完了条件です。ロリポップ!の復元マニュアルは、複数CMSが一つのデータベースを共有する場合、復元で他のCMSもバックアップ時点のデータへ上書きされる点を注意しています。共有構成なら復元対象の範囲を先に調べます。
緊急時でも保全票を一枚残す
| 確認項目 | 記録する値 | 完了条件 |
|---|---|---|
| Webファイル | 対象フォルダ、取得時刻、保管先 | 展開して主要ファイルと画像を確認 |
| データベース | DB名、取得時刻、保管先 | テーブルと直近投稿・注文の存在を確認 |
| サイト設定 | ドメイン、PHP系列、WordPress版、主要プラグイン | 変更前の状態を後で再現できる |
| 復元責任者 | 担当者、連絡先、復元判断者 | 障害時にすぐ指示できる |
| 復元テスト | 実施日時、テストURL、結果 | 本番以外で主要機能を検証済み |
バックアップの取得に時間がかかる場合は、サイトの更新頻度を見て許容できる時点を決めます。通販の注文が多い時間帯に古いデータへ戻すと取引が失われます。復元が必要になれば、直近注文やフォーム送信を別途突き合わせる担当も決めてください。今回のような緊急脆弱性では、バックアップ計画が更新を無期限に遅らせる理由になってはいけません。必要な最小限の保全を確実に行い、修正済み環境へ速やかに移ることを目標にします。
PHP設定を変更する場合の順序と注意点
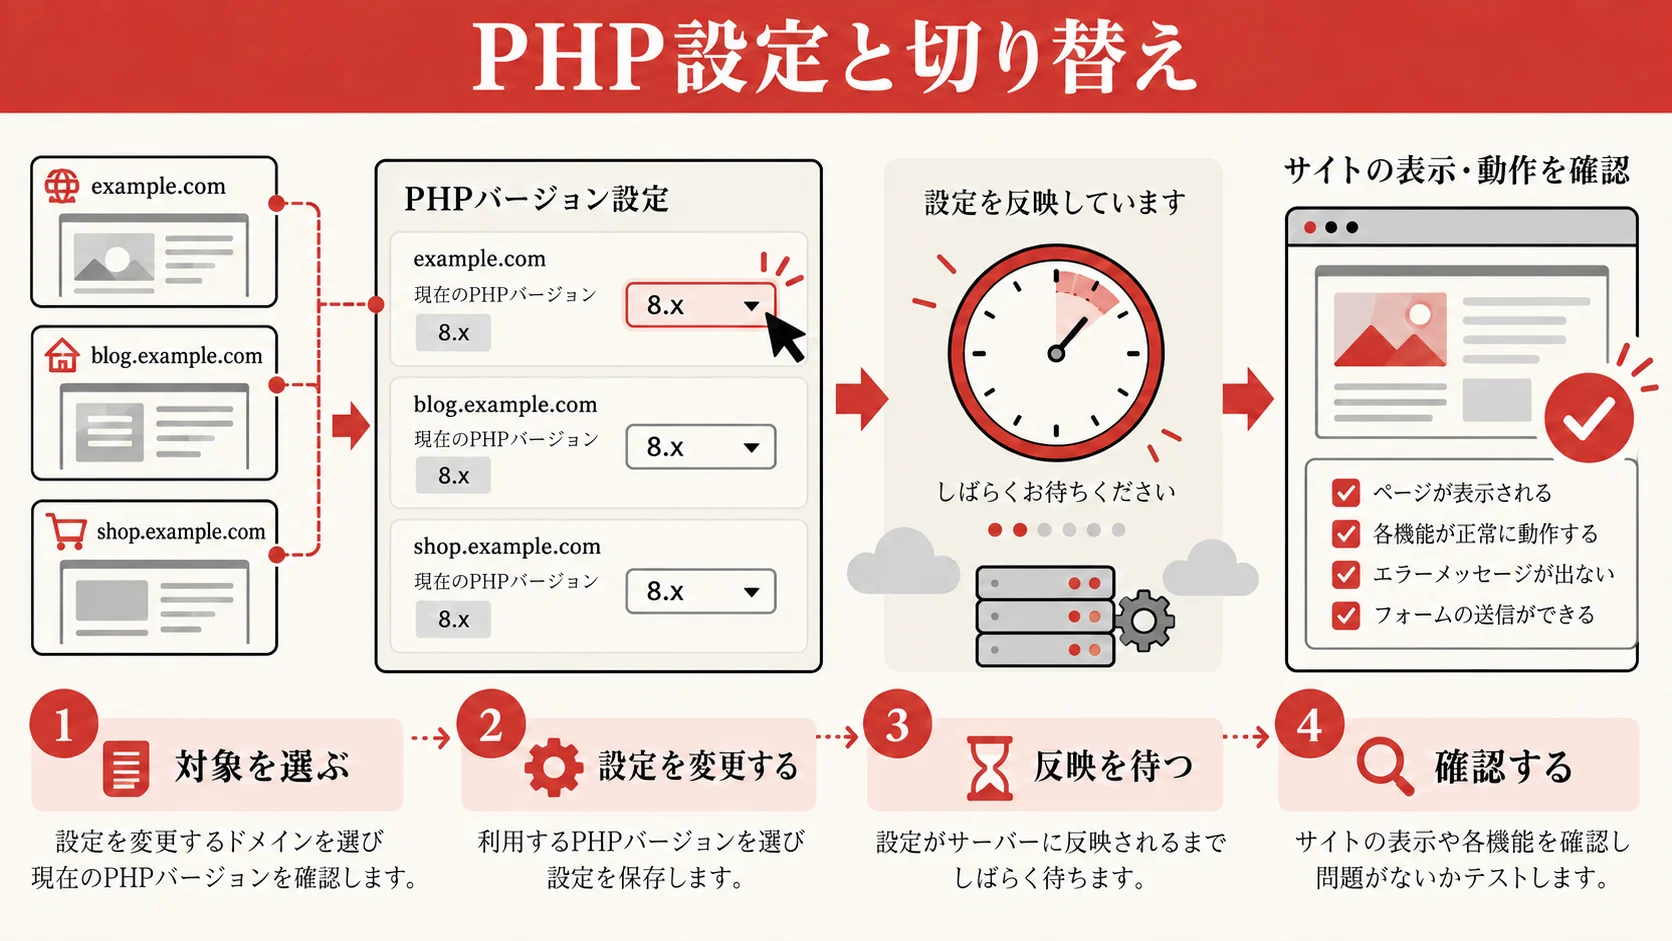
ロリポップ!のPHP設定マニュアルでは、変更したいドメインのPHPバージョンを選択して「変更」を押し、反映までおよそ5〜10分かかると案内しています。複数ドメインをまとめて設定する機能もありますが、今回のように影響を見ながら進める場合は対象を絞り、確認しながら実施する方が障害の範囲を把握できます。ただしユーザー専用ページがメンテナンスで停止している間は操作できません。停止中に旧URLや非公式ツールで無理に変更しようとしないでください。公式の再開案内とサポート回答を確認します。
変更前には対象ドメイン、現行系列、変更先系列、ホストの修正適用状況、担当者、実施時刻、切り戻しの可否を記録します。ロリポップ!のヘルプはPHP7.1以下から変更した後は旧系列へ戻せないと案内しています。古い環境を前提としたWordPressなら、「戻せるはず」という想定で本番作業を始めないでください。テーマ、プラグイン、独自開発部分の対応バージョンを配布元資料で確認し、ステージングで先に試します。
変更後は画面で反映を確認するだけでなく、5〜10分を目安に待ち、キャッシュを分けて複数ページと機能を試します。管理者のブラウザで問題なくても、ログアウトした訪問者にはエラーが出る可能性があります。パソコンとスマートフォンでホーム、問い合わせ、検索、ログイン、会員ページ、購入導線を確かめます。数値の異なるPHP系列への変更が今回の修正とどう関係するかは、ロリポップ!の回答と照らしてください。選択肢に「8.5」があるからといって、その系列の修正パッチ適用を自動的に証明するわけではありません。
本番変更の作業票
| 順番 | 担当 | 入力・確認 | 成果物・完了条件 |
|---|---|---|---|
| 1 | サイト責任者 | 対象URL、実施時間、許容停止時間 | 変更許可と連絡先 |
| 2 | 保守担当 | バックアップ、現行PHP、互換性 | 復元テストと変更前記録 |
| 3 | サーバー担当 | 今回のCVEへの修正状況 | 事業者の回答、適用根拠 |
| 4 | 保守担当 | 対象ドメインの設定変更 | 操作時刻と変更先の記録 |
| 5 | 検収担当 | 表示、フォーム、会員・決済 | テスト結果と証跡 |
| 6 | 責任者 | 障害の有無、未確認項目 | 完了・継続調査・復旧判断 |
この表は役割分担の例です。少人数の組織では同じ人が複数を担当して構いません。ただし変更者と完了判断者を明確にし、障害時に誰が問い合わせを受けるかを決めます。公開サイトの切り替え作業は「変更ボタンを押したら終了」ではありません。修正が入ったことと、事業が必要とする機能が使えることの二つを確認して初めて完了です。
WordPressの互換性と業務導線を試験する
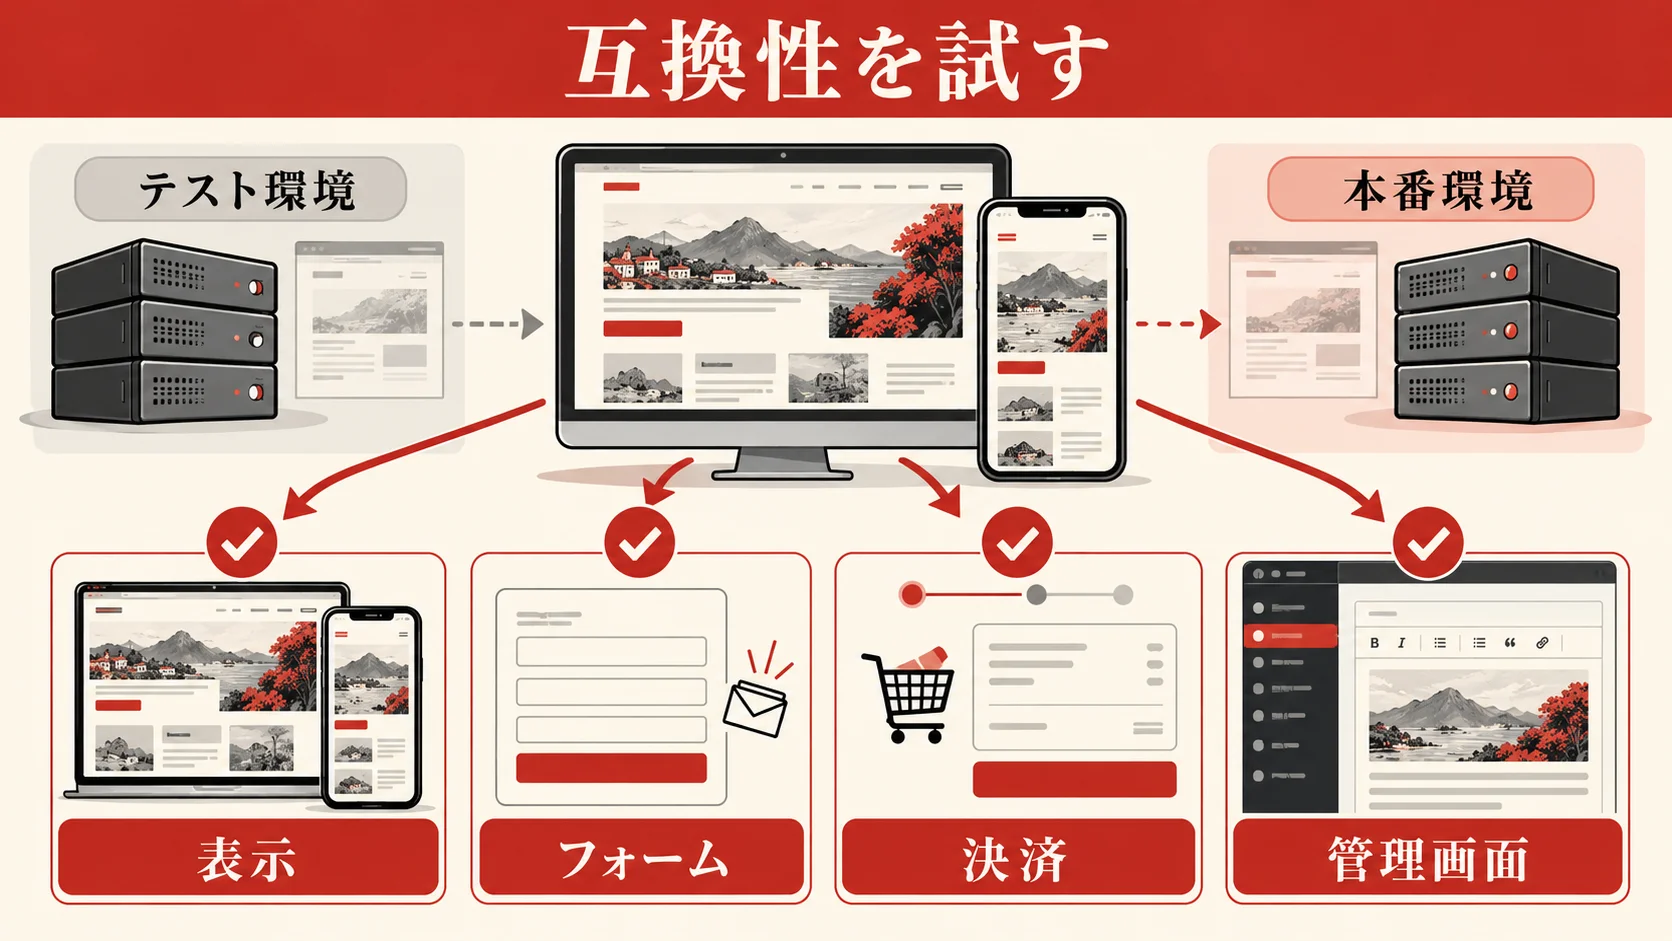
PHPの更新後にWordPressのトップページが開くことは、最低限の確認にすぎません。テーマ、プラグイン、独自コードの一部だけが新しいPHP系列と合わず、問い合わせフォームや決済時だけ失敗する場合があります。ロリポップ!のPHP変更時の注意FAQも、WordPress本体、テーマ、プラグインの対応バージョンを配布元へ確認するよう案内しています。重要な導線ほど、更新前の基準結果と更新後の結果を比較します。
会社サイトなら、ヘッダーとフッター、主要記事、資料請求、問い合わせフォーム、通知メール、管理画面の投稿保存を確認します。採用サイトなら応募フォーム、添付ファイル、受付メール、応募管理への記録が重要です。ECサイトなら、商品詳細、カート、決済、在庫、注文通知、返品・キャンセルの基本経路を確認します。本番での決済テストは実売上や顧客通知に影響するため、決済事業者のテストモードと運用手順を使います。テストに使った情報を実顧客データと混在させないでください。
障害が出たときにどこで止まったか分かるよう、ケースごとに「操作」「期待結果」「実際の結果」「確認時刻」「スクリーンショット」「関連ログ」の欄を設けます。表示の崩れはCSSやキャッシュ、フォームの送信失敗はプラグインやメール、データベース接続エラーは接続設定など、要因が複数あります。PHP切り替え直後に発生したからといって、すべてがPHP脆弱性そのものによる攻撃とは限りません。原因を推定する前に事実を記録します。
3つの架空ケースで検収範囲を決める
架空の例①では、地域の製造業がコーポレートサイトを運営し、月数件の問い合わせを受けています。目的は停止時間を最小化し、フォームからの見込み客情報を失わないことです。事業責任者が平日の受付時間を避け、保守担当がテスト環境でフォームと自動返信を確認します。検収条件は「テスト送信が管理用メールとWordPress側の記録へ届き、同じ内容が二重送信されない」です。
架空の例②では、複数の職種募集ページを持つ採用サイトです。応募フォームは履歴書の添付に対応し、担当者へメール通知を送ります。保守担当はアップロード容量、許可された形式、送信エラー、個人情報を含む添付の保存先を試験します。完了条件は「応募者の受付表示と社内受領が一致し、添付を適切な権限で確認できる」です。テスト用の架空情報を使用し、実在の応募者データを試験に流用しません。
架空の例③では、商品を販売する小規模ECサイトです。通販担当が売れ筋商品の購入導線を選び、保守担当が決済事業者のテスト環境で成功・失敗・キャンセルを確認します。注文メール、在庫減算、領収情報、管理画面への反映も見ます。完了条件は「画面、通知、注文記録、決済記録が整合する」です。これらの例は実績ではなく、サイトの業務に応じて必要な検収を考えるためのモデルです。
不具合が出たときは切り戻しだけで終わらせない
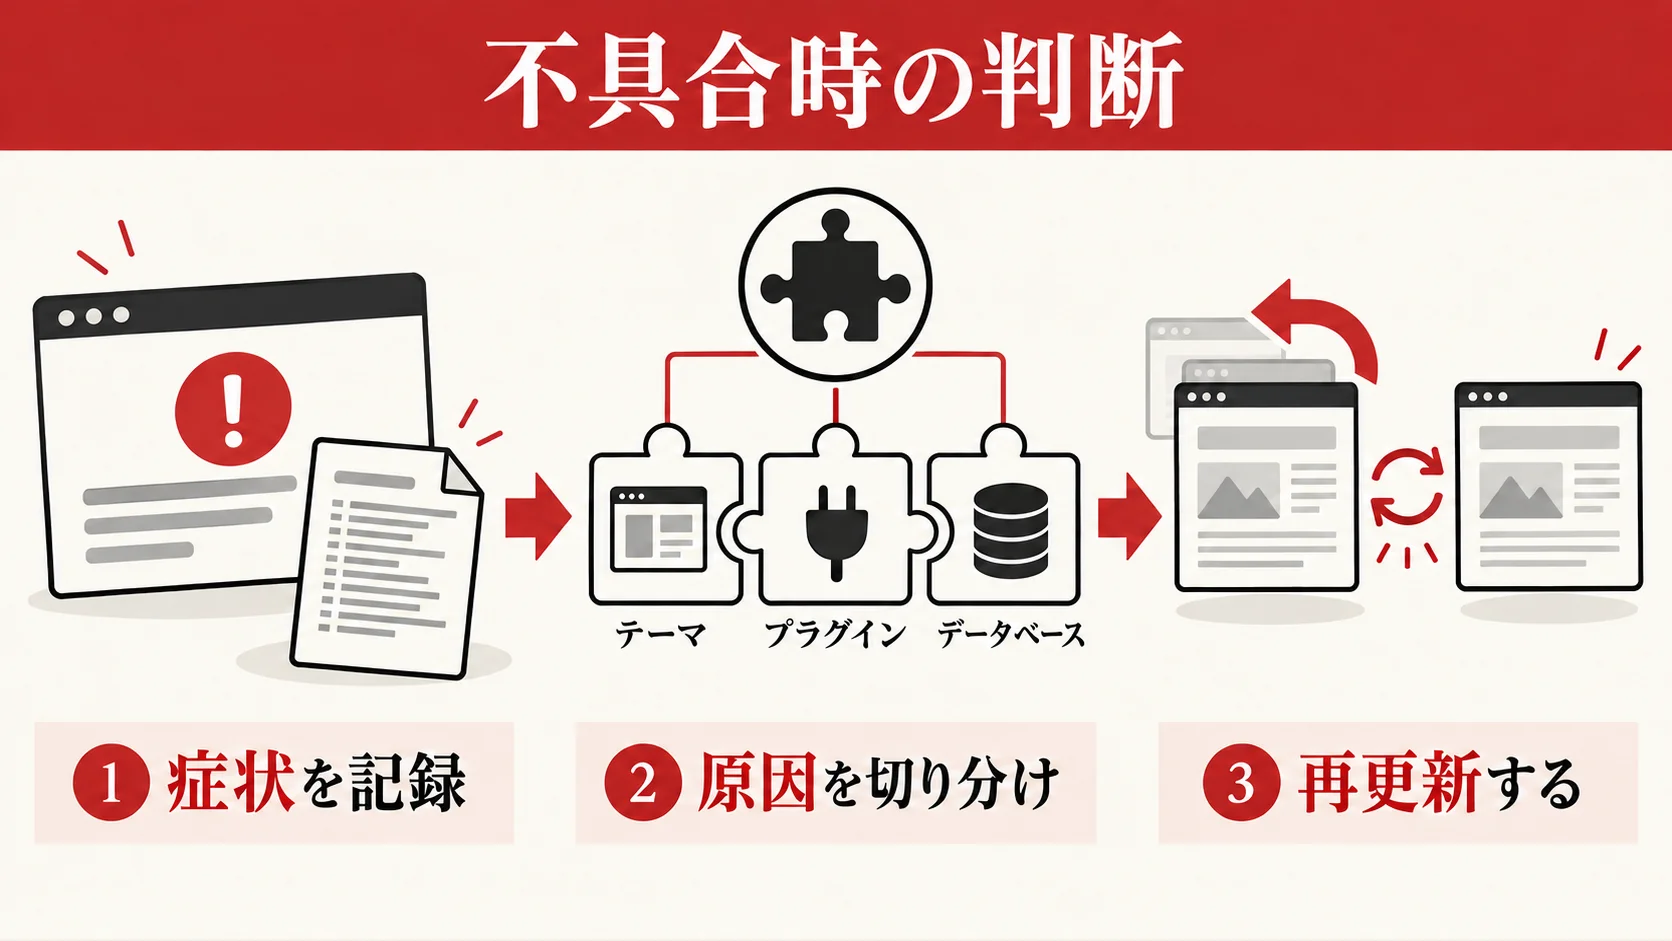
PHP切り替え後に白画面、重大なエラー、502・503、データベース接続エラー、フォーム停止が出たら、最初に対象URLと時刻、表示内容、変更内容を記録します。次に訪問者への影響と業務への影響を評価し、公開停止や代替窓口が必要かを決めます。WordPressのテーマやプラグイン、独自コード、データベース設定、ロリポップ!側のメンテナンスを切り分けます。PHP公式の緊急修正と、更新後の互換性問題は別の事象です。症状があるからサイトが侵害されたと断定せず、証拠に基づいて確認してください。
切り戻しは条件次第で一時的な業務復旧手段になりますが、脆弱なPHPへ戻したまま安全とみなして運営を続けることはできません。戻す前に、ホストが旧系列へも今回の修正をバックポート済みか確認します。未修正または不明なら、サポートと専門家の指示を受け、公開停止や機能制限を含む安全な代替策を検討します。PHP7.1以下からの切り替えでは、ロリポップ!の案内どおり元の系列へ戻せない場合があります。変更前に切り戻しの可否を確認しない作業計画は危険です。
データベース接続エラーについて、ロリポップ!のPHP設定マニュアルはパスワード形式の影響を説明しています。ただしすべての接続エラーが同じ原因ではありません。エラー文、発生ページ、変更時刻を保存し、公式ヘルプとサポートに沿って確認します。パスワードや接続情報をチャット、公開チケット、画面共有の不必要な範囲に出さないでください。ログに機密情報が入る可能性があるため、取得と共有にはアクセス制限が必要です。
復旧判断は三つに分けます。①一時的な表示不良で主要業務が続けられるなら、証拠を取り、短い期限を設けて修正します。②フォームや購入などの重要機能が止まったら、代替導線を出し、保守担当と事業者へ即連絡します。③侵害が疑われる不審な変更や権限追加が見つかったら、互換性トラブルとは別に証拠を保全し、インシデント対応へ移します。侵害の初動調査はWordPress改ざんの確認方法で扱います。単に動いた状態へ戻しただけで調査を終了しないでください。
障害後の再更新までを計画する
原因がテーマやプラグインの互換性なら、配布元の対応版を確認し、テスト環境で更新します。独自コードなら、保守担当がエラー箇所、影響機能、修正内容、テスト結果を記録します。修正後は再度、今回のCVEに対処済みと確認できるPHP環境で検収します。復旧にバックアップを使ったなら、復元時点以降の注文や問い合わせが欠けていないか突き合わせます。原因が未特定のまま運用へ戻す場合は、責任者に残るリスクと期限を説明し、監視条件を明示します。更新をやり直して安全に稼働するまでが作業です。
修正とサイト機能の両方を検収し、記録を残す
対応完了の条件は、単に「PHPを新しい数字へ変えた」ことではありません。今回の二つのCVEに対する修正が対象サーバーへ適用された根拠と、WordPressの重要業務が正常に動く検査結果を揃えます。ホストの更新が内部で行われた場合は、利用者側でPHP系列の選択値が変わらないこともあります。逆に系列を変更しても、フォームや決済のテストを省けば業務上の障害が見逃されます。セキュリティと可用性を別々に合格判定してください。
完了記録には「公式情報の確認日」「ロリポップ!の回答・告知URL」「対象サーバーとドメイン」「二つのCVEの修正方法と適用時刻」「変更前後の設定」「バックアップと復元テスト」「機能検収結果」「未確認事項」「次回見直し日」を入れます。管理者が交代しても追えるよう、日付と担当者を付けます。個人情報や認証情報は記録に直接貼らず、保管先の権限を分けます。WordPress本体、テーマ、プラグインの更新履歴も、PHPとは別の管理項目として残します。
そのまま使える最終チェックリスト
- [ ] ロリポップ!の今回の告知と更新日時を確認した
- [ ] 10月19日の別メンテナンスと今回のPHP予防措置を区別した
- [ ] 全公開ドメインと選択中のPHP系列、サーバー番号を記録した
- [ ] CVE-2026-109618とCVE-2026-109619の適用状況を事業者へ確認した
- [ ] 上流パッチ番号だけでなく、バックポートの可能性も確認した
- [ ] Webファイルとデータベースを同時点で保全し、復元可能性を確認した
- [ ] テーマ・プラグイン・独自コードのPHP互換性を点検した
- [ ] 管理画面、主要ページ、フォーム、メール、会員機能、決済を用途に応じて検収した
- [ ] 不具合時の原因、回避策、再更新の期限と担当者を記録した
- [ ] 完了後も公開ページとエラーログ、問い合わせを監視する担当を決めた
チェックが付かない項目を「問題なし」と表現しないことが大切です。例えばホストの修正回答待ちなら「サイト動作は検収済み、PHP修正は確認中」と明記します。利用者が管理できる範囲と、事業者が管理する範囲を分ければ、過剰な断定を避けながら次の対応を進められます。最新の公式案内へリンクを残し、状況が変われば運用票と社内共有を更新してください。
よくある質問
Q. PHP設定で8.3以上を選べば、今回の脆弱性は解決しますか。
A. 系列名だけでは確認できません。PHP公式が示す8.3系列の修正版は8.3.36です。ホストのパッチまたはバックポートが当該二つのCVEへ適用済みか、ロリポップ!の案内や回答で確認してください。WordPressの互換性検査も別途必要です。
Q. ロリポップ!の管理画面へ入れません。自サイトが侵害されたのでしょうか。
A. 2026年10月21日の公式案内は、予防措置としてユーザー専用ページなどを順次停止すると説明しています。ログインできないことだけで侵害を断定できません。公式のメンテナンス状況と対象機能を先に確認し、異変があれば時刻と画面を記録してサポートへ連絡してください。
Q. 10月19日のメンテナンスが完了したので、今回のCVEにも対応済みですか。
A. その二つは別の告知です。10月19日の作業完了を、10月21日公表のPHP脆弱性に対する修正完了の証拠として扱えません。今回のCVEを対象とした完了情報または個別回答を確認してください。
Q. PHPを切り替えるとWordPressのデータは消えますか。
A. PHP設定変更は通常、WordPressの投稿を削除する操作ではありません。ただし互換性の問題で画面や機能が使えなくなる可能性があるため、Webファイルとデータベースのバックアップ、復元確認、テストを済ませてから作業してください。共有データベースの復元では他のCMSへの影響も確認します。
Q. 旧PHPへ戻せば業務は安全に続けられますか。
A. 表示が回復する可能性はありますが、旧系列に今回の修正が入っていなければ安全性の課題が残ります。そもそも古い系列へ戻せない場合もあります。事業者の修正適用状況を確認し、必要なら代替導線や公開制限を設け、修正済み環境で再更新する予定を決めてください。
Q. 表示は正常です。改ざん調査は不要ですか。
A. 表示だけで侵害の有無は判断できません。一方、脆弱性が公表されたことだけで侵害済みともいえません。不審な管理者追加、転送、ファイル変更、ログ異常がある場合は、証拠を保全して時系列で調査してください。通常の更新作業の記録と照合することが重要です。
まずはセキュリティの達人に相談する

ロリポップ!のPHP対応は、サーバー側の修正状況とWordPress側の動作確認を分けて判断します。セキュリティの達人では、現状と事業への影響を伺い、確認する範囲、対策の優先順位、次に取る行動を一緒に整理します。診断や改修などの具体的な支援内容は、対象と状況を確認したうえでご案内します。
ご相談時は対象サイトやシステム、困っている症状を分かる範囲でお知らせください。パスワード、秘密鍵、顧客の個人情報はフォームへ記載しないでください。緊急の被害が疑われる場合は、社内の事故対応窓口とサーバー事業者への連絡を優先してください。



