
2026年10月21日、PHPプロジェクトはCVE-2026-109618とCVE-2026-109619を修正するセキュリティリリースを公開しました。VPS、仮想マシン、DockerでWordPressやPHPアプリケーションを運用している場合、実際にWebリクエストを処理するPHPまで更新されたかを確認してください。「契約先のサーバー会社が直したはず」と思い込むのは危険です。ホストOS、コンテナイメージ、稼働コンテナ、PHP-FPMワーカーは別の更新単位です。どれか一つが新しくても、公開サイトの実行環境が古いままなら完了ではありません。
PHP公式は、修正版として8.5.12、8.4.27、8.3.36、8.2.35を示し、Webリクエストを処理するPHP環境に速やかな更新を求めています。Linuxディストリビューションや長期サポート事業者のバックポート版は、上流PHPのバージョン文字列だけで判定できない場合があります。最終判定には、実行版・配布元の修正情報・全ワーカーへの反映・機能検収の四点が必要です。本記事では、公開サーバーを止めずに対応するための責任分界、確認方法、更新順序、切り戻し、監視まで整理します。攻撃の再現手順やペイロードは掲載しません。
この記事の情報確認日は2026年10月23日です。PHP公式とIPAの情報は更新される可能性があります。脆弱性の全体像とWordPress運営者向けの手順はPHPの脆弱性とWordPressの対応ガイドを参照してください。実施時にはPHP公式の勧告、IPAの注意喚起、利用中のOS・イメージ提供元の修正情報を再確認してください。
VPS・Dockerでは誰がPHPを更新するのか
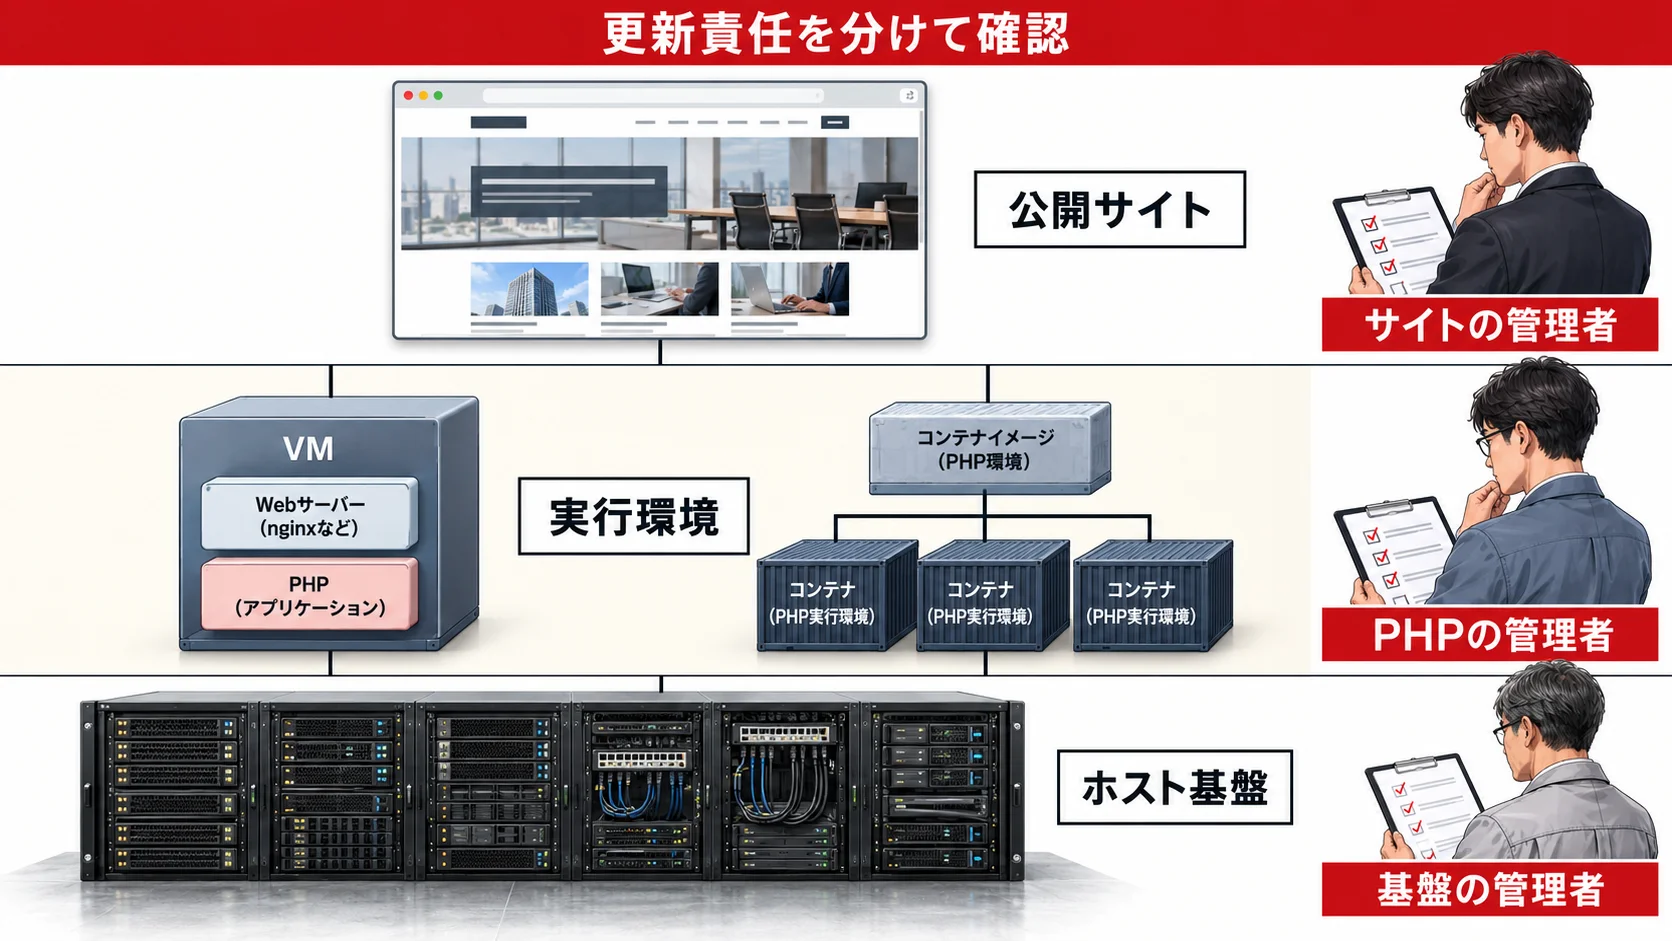
共用レンタルサーバーでは、事業者がPHPの実行基盤を管理することが多い一方、VPSやIaaSでは、利用者側がゲストOS内のパッケージとアプリケーションを保守する契約が一般的です。ただし「VPSだから全部利用者」「クラウドだから全部AWS」と単純化できません。契約、マネージドサービスの範囲、構成管理の実態を確認します。たとえばインフラ会社がOSを更新しても、アプリチームが独自のPHPコンテナをデプロイしているなら、そのPHPの更新は別作業です。
| 構成要素 | よくある管理主体 | 今回確認すること | 完了とする証拠 |
|---|---|---|---|
| VPS・VMのホスト基盤 | ホスティング事業者、クラウド事業者 | 仮想化基盤の保守範囲 | 契約・通知。これだけでゲストOSのPHP対応済みとはしない |
| ゲストOSとパッケージ | 契約者または運用委託先 | PHPパッケージとOSリポジトリの修正状況 | パッケージ識別子、ベンダー勧告、適用日時 |
| WebサーバーとPHP-FPM | サーバー管理者、SRE | 接続先ソケット、プール、稼働プロセス | Web実行版と全ワーカーの再起動記録 |
| Dockerイメージ | Dockerfileを保守する開発チーム | ベースイメージ、派生レイヤー、PHP拡張 | 新しいイメージのdigestとビルド記録 |
| 稼働コンテナ・レプリカ | デプロイ担当 | 古いイメージを使うレプリカが残っていないか | レプリカごとのイメージ識別子と動作確認 |
| WordPress・プラグイン | サイト運営者、制作会社 | 新しいPHPとの互換性 | 主要機能の検収記録 |
役割表を作る際は、更新の実行者だけでなく、承認者と検収者を分けてください。作業者が「パッケージは入れました」と報告し、サイト担当が「記事は表示できます」と確認しても、両者の間にあるFPMの再起動や複数台への展開が抜けていることがあります。PHP更新の責任者は公開トラフィックを処理する全経路の修正を証明できる人として決めます。
契約書と構成図から更新責任を確定する
最初に契約書や運用手順書で、OSパッチ、ミドルウェア更新、コンテナ再ビルド、アプリ検証、障害時の復旧の担当を確認します。構成図が古い場合は、実際のDNS、ロードバランサー、VM、オーケストレーター、コンテナレジストリ、デプロイパイプラインを調べ、現在の経路に直します。サイトが複数ある場合は、同じVM上で別FPMプールを使っていないか、管理画面だけ別の実行基盤ではないかも調べます。
架空の例です。企業AはAWS上のEC2にWordPressを置き、OSパッチは外部運用会社、PHP-FPM設定は制作会社、記事更新は広報担当が担っています。この場合、AWSがハイパーバイザーを保守しても、ゲストOS内のPHP更新とWordPress互換性確認は自動では完了しません。運用会社がパッケージを適用し、制作会社がFPMの再起動と機能確認を行い、広報担当がフォーム通知や管理画面を検収する必要があります。作業依頼には、この三者の担当、期限、証拠を明記します。
コンテナ運用では「ホスト更新」と「イメージ更新」を分ける
Dockerを使う架空の企業Bでは、ホストOSの更新通知が届き、担当者は「サーバーは更新済み」と判断しました。しかし実際に動くWordPressコンテナは前月ビルドのPHPイメージのままでした。Docker公式はイメージをその時点のスナップショットと説明し、依存物を更新するために定期的な再ビルドを勧めています。Dockerのビルド推奨事項に従い、新しいベースイメージの取得、派生イメージの再ビルド、実行コンテナの再作成を別々に確認します。ホストOSの更新だけではコンテナ内PHPが変わりません。
一方、ベースイメージをpullしただけでも、既に動くコンテナは自動的には新しいPHPで再起動しません。CIが作ったイメージと本番が参照するイメージのdigestを比較し、同じタグ名でも中身が異なり得ることを記録してください。latestというタグの見た目だけで更新済みとみなすのは危険です。
まず影響範囲をどう判定するか
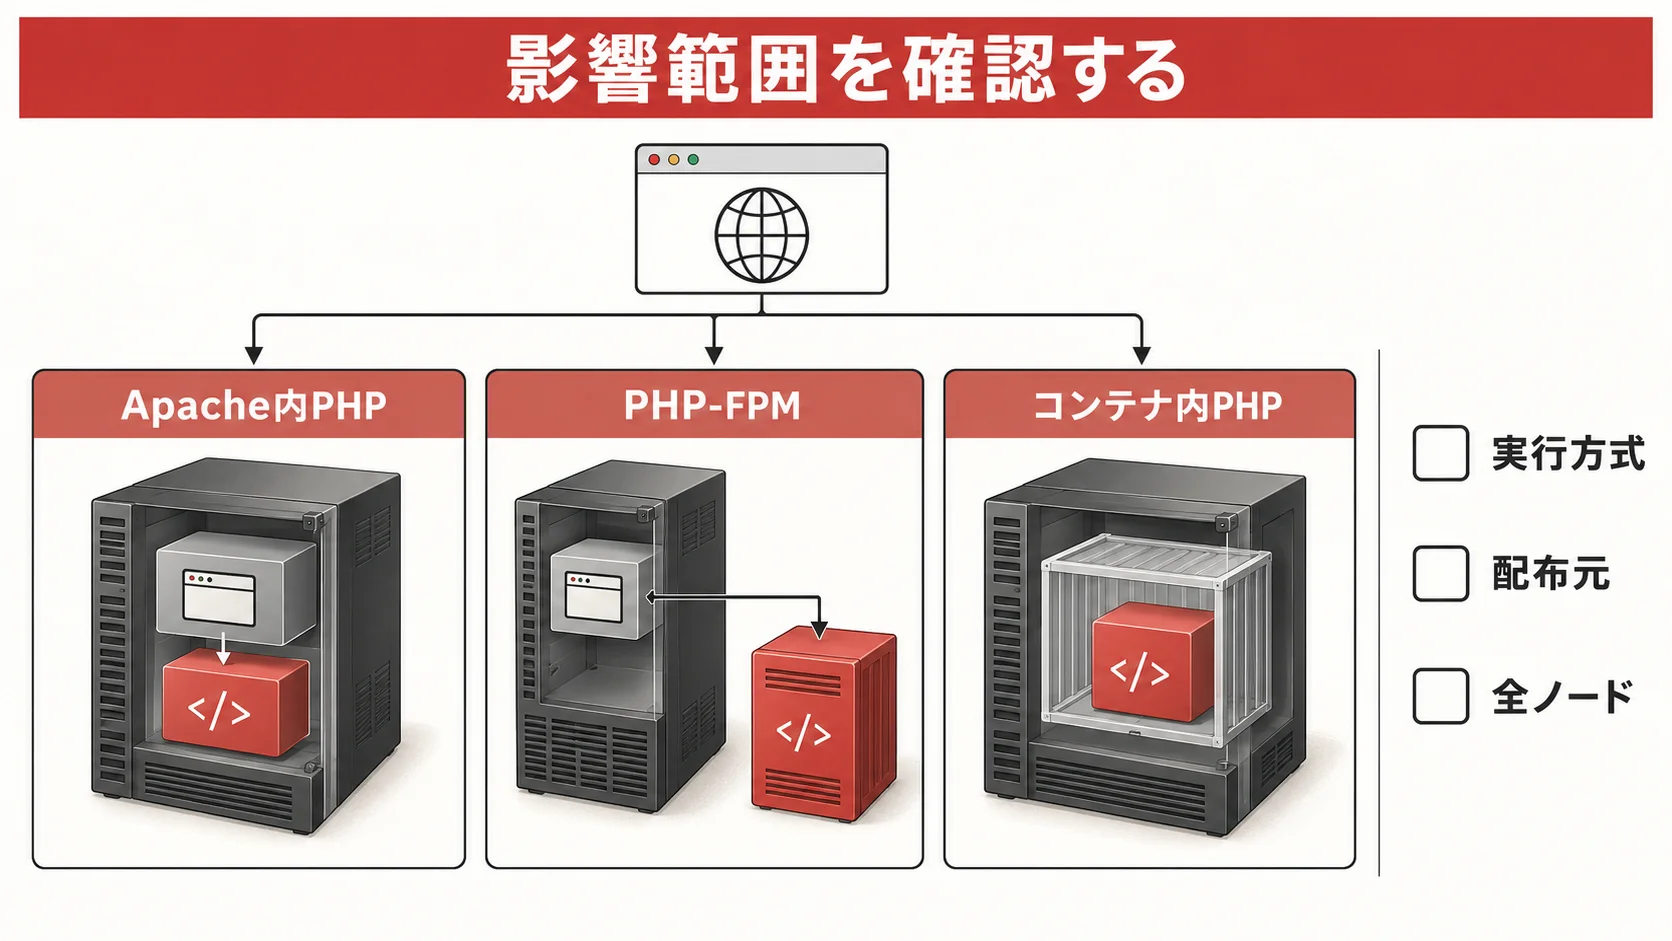
PHP公式の勧告は、PHP-FPM、Apacheのmod_php、php-cgi、FrankenPHP、LiteSpeedなどWebリクエストを処理するPHPを対象に挙げています。二つの欠陥は、メモリ不足時の内部処理と、リクエストをまたぐ内部状態に関係します。PHP公式は特にmod_phpで高いリスクを示していますが、FPMなら安全という意味ではありません。個別の攻撃成立条件は方式ごとに違うため、一律の断定は避け、まず稼働実態を把握します。PHP公式勧告は修正版への更新を唯一の完全な対策として案内しています。
PHP上流の修正版は、8.2系が8.2.35、8.3系が8.3.36、8.4系が8.4.27、8.5系が8.5.12です。PHP 8.1以前は上流プロジェクトの通常サポート対象外ですが、LinuxディストリビューションやLTS提供元が修正をバックポートしている場合があります。その場合は「8.1.xだから必ず未修正」「8.3.36未満だから必ず未修正」と文字列だけで断定できません。提供元のアドバイザリでCVE-2026-109618とCVE-2026-109619の両方が修正対象に含まれ、該当パッケージを適用したか確認します。修正情報を確認できない古い版は、対応済み扱いにせず、サポートされる系列への移行を優先してください。
| 確認対象 | 調べること | 誤判定しやすい点 | 残す証拠 |
|---|---|---|---|
| 公開Web経路 | ドメイン、LB、プロキシ、Webサーバー、FPMプール | CLI版とWeb版が異なる | サイトヘルスとサーバー構成 |
| 管理画面・API | 管理画面、REST API、定期処理 | 表側だけ別ノードで更新済み | 経路別の検証結果 |
| 非公開ジョブ | cron、queue worker、バッチ | 常駐workerの再起動漏れ | プロセス識別子と再起動時刻 |
| VM・オートスケール | 全インスタンス、起動テンプレート | 新規起動時に旧AMI・旧イメージが復活 | インスタンス台帳とテンプレート版 |
| コンテナ | 全レプリカ、ジョブ、サイドカー | 同一タグでも旧digestが残る | 稼働イメージdigest |
影響判定は「CVE×実行経路×配布元」で行う
脆弱性名だけで環境を一括判定すると、必要な更新が漏れます。対象アプリごとに「どのPHP実行方式か」「配布元はPHP公式版かOSパッケージか」「どのCVE修正が含まれるか」を一行で記録します。WordPressの画面がCDNにキャッシュされる構成では、トップページの表示だけを確認してもオリジンサーバーのPHPを通らない可能性があります。管理画面、ログイン、フォームなどの動的経路を検証対象に含めます。
架空の企業Cでは、EC2二台をロードバランサーで振り分け、一台だけ先に更新しました。確認担当が同じURLを一度開いて「表示正常」と報告すると、更新済みノードに当たっただけかもしれません。構成管理で全インスタンスのパッケージ番号を確認し、各ノードが新しいワーカーを動かすまで、全体を「完了」と扱わない設計が必要です。自動スケーリング構成では、起動テンプレートやイメージも更新しなければ、増設時に古い環境が戻ります。
修正不能な環境は暫定策と公開継続判断を分ける
IPAは2026年10月22日の注意喚起で、サポート切れのPHPについて更新・移行を検討し、それまでの暫定対策やアクセス制限を求めています。PHP公式も特定経路を減らす設定を紹介しますが、完全な安全性は保証しません。設定を変えたため対応完了と報告しないでください。修正版が入手できない場合は、公開経路を制限できるか、外部公開の一時停止が必要か、事業責任者と判断します。停止する場合は利用者への案内、問い合わせ代替手段、復旧予定の連絡まで決めます。
CLIとWebのPHPが違うときの確認方法
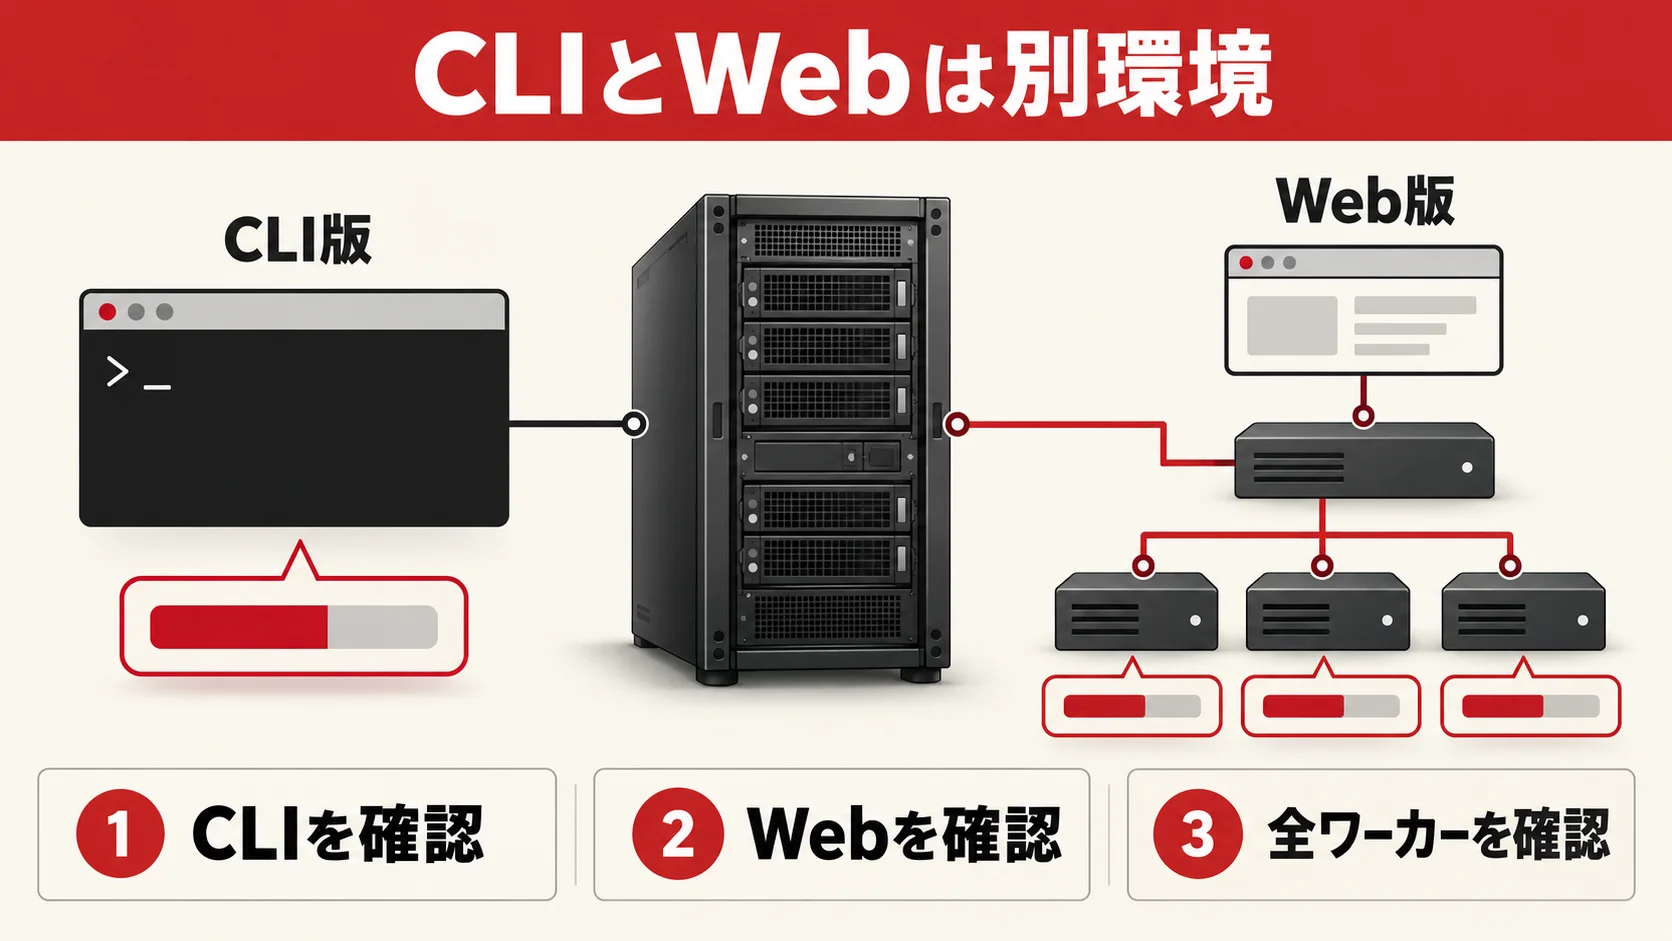
php -vは便利ですが、表示するのはそのシェルが参照するCLI用PHPです。Nginxが別のPHP-FPMソケットにつながる、Apacheが別モジュールを読み込む、コンテナ内だけ別のPHPを使う構成では、CLIの版とWeb実行版が一致しません。CLIの修正版表示だけでは、公開サイトの更新を証明できません。実行環境ごとの確認をセットにします。
読み取りだけの例として、管理権限を持つ担当者が、対象VM上でphp -v、command -v php、インストール済みPHPパッケージ一覧、FPMサービス定義、Webサーバー設定の接続先を調べます。これはあくまで調査であり、環境ごとにコマンド名やパッケージ体系が異なります。表示された版番号が古い場合も、OSベンダーのバックポート有無を確認するまで修正状態は確定しません。逆にCLIだけ新しくても、FPMプールが古いバイナリを使えば公開サイトは未対応です。
WordPressであれば、管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」に表示されるPHPバージョンがWeb経路の参考になります。WordPress公式のPHP更新ガイドも、バックアップ、WordPress・テーマ・プラグイン更新、互換性確認を促しています。ただしサイトヘルスが一つのリクエストで確認する版を表示しても、全レプリカの版を証明できません。特定ノードに管理者専用の一時的な検証経路を用意する場合は、外部へ公開しない・作業後に削除する・機密設定を表示しない運用にしてください。公開ディレクトリへphpinfo()を残すことは避けます。
VM内の調査は「動いているプロセス」まで追う
パッケージ適用後に、FPMやApacheのサービスを再起動していなければ、古い実行プロセスが残ることがあります。実行中プロセスの起動時刻、サービスの状態、プールの接続先を比較します。サービス名はディストリビューションや導入方法ごとに違うため、php-fpmという一般名だけを見つけて再起動してはいけません。稼働中のサービス定義と変更管理記録に基づき、対象を限定してください。再起動は接続断を起こす可能性があるため、本番では後述のロールバックとロードバランサー切り離し手順を用意してから実施します。
サイトヘルスなどで得た表示バージョン、OSパッケージ識別子、FPMサービス名、起動時刻を一つの記録にまとめると、後日「何を根拠に修正済みとしたか」を説明できます。特にバックポート版は見た目のバージョンが上流修正版と異なるため、ベンダーのCVE修正表へのURLを記録します。
コンテナ内の調査は「実行イメージ」と「ビルド元」を分ける
Docker環境では、docker compose configで展開後のサービス設定を読む、docker compose psで稼働サービスを確認する、管理下で対象コンテナのイメージIDとバージョンを調べる、という順に進めます。これらは構成確認・読み取りの例です。Composeのサービス名や実行権限は環境依存で、実行できない場合は担当者へ依頼してください。コンテナ内CLIのPHP版も有用ですが、Webを処理するサービスとジョブ用サービスが別イメージなら、それぞれ確認します。
さらに、レジストリに保存した修正版イメージのdigestと、本番で動く全レプリカのイメージdigestを比較します。イメージタグは付け替え可能なので、同じタグを表示していても同じ内容とは限りません。ビルドログに--pullが残っていても、デプロイ先が旧イメージのままなら未完了です。Docker公式は--pullが新しいベースイメージを取得し、--no-cacheはビルドキャッシュを使わずレイヤーを再実行すると説明しています。役割が異なるため、「キャッシュを消したから新しいベースが入った」と推測しないでください。Docker公式
更新前のバックアップと互換性試験
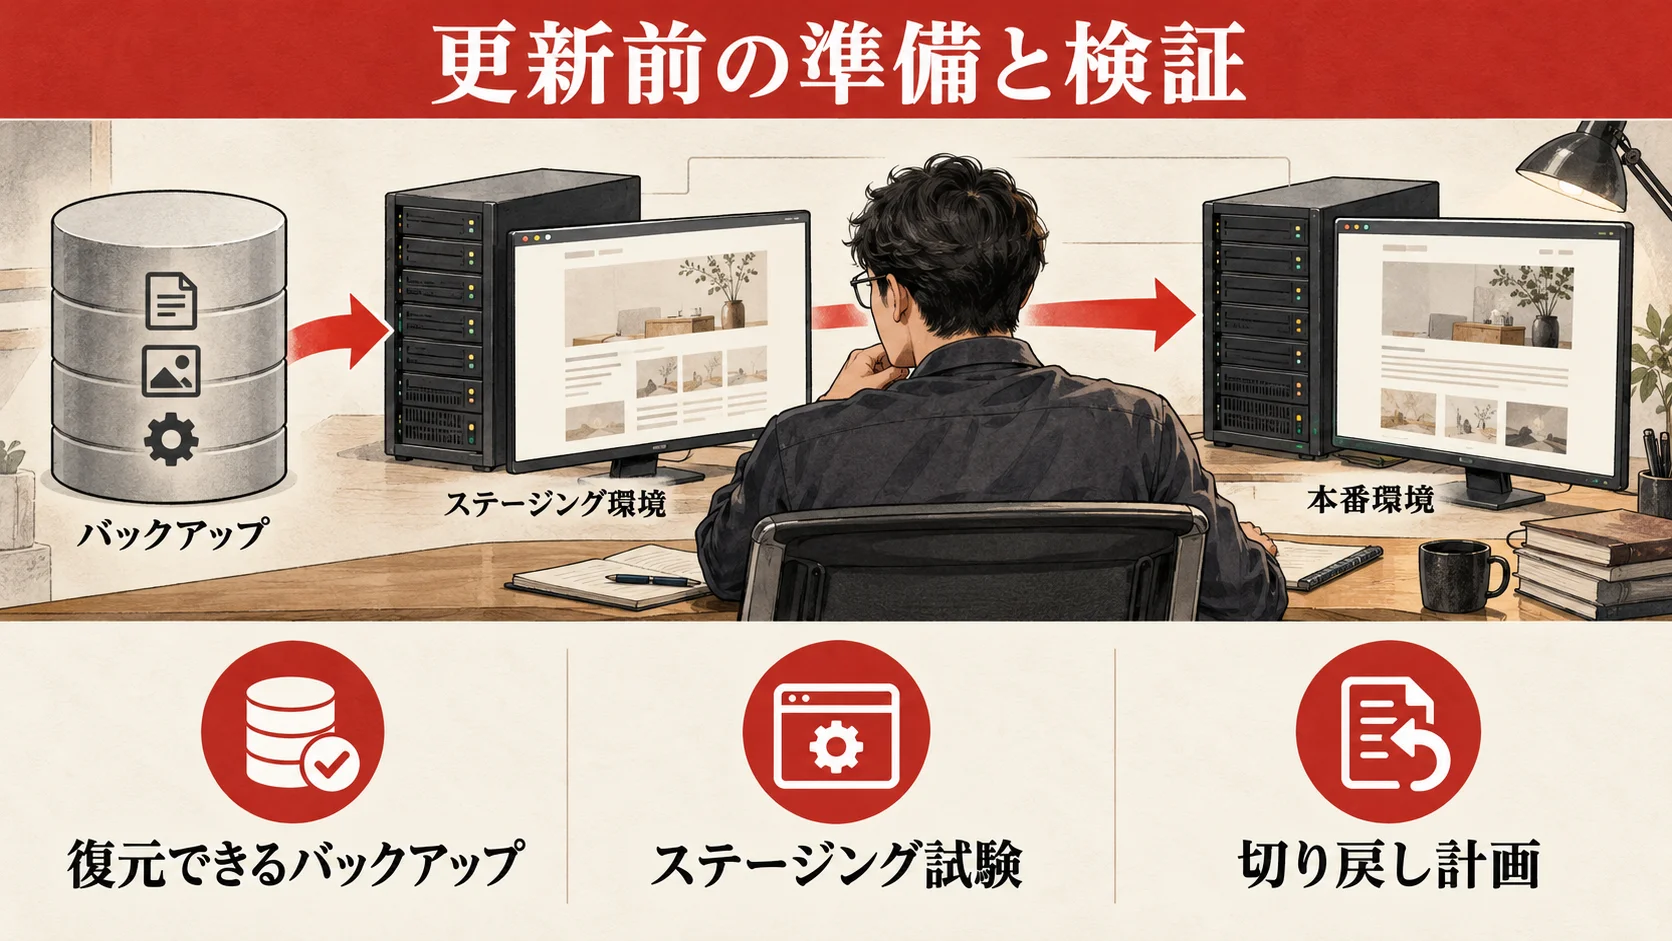
セキュリティ上は早い更新が必要ですが、バックアップなしの本番切替は復旧不能な事故につながります。作業開始前に、対象環境と業務影響を整理し、復旧できるバックアップを確保します。WordPressならデータベース、wp-content、環境設定、Webサーバー・FPM設定、カスタムコードを含めます。コンテナでは、イメージ自体だけでなく永続ボリュームと外部データベースが重要です。スナップショットの取得時刻を記録し、復元先の権限と手順を検証します。「バックアップは自動化済み」でも、復旧を試したことがなければ所要時間は分かりません。
変更計画には、対象システム、利用者が多い時間帯、連携先、通知先、許容停止時間、復旧目標、切り戻し判断者を明記します。問い合わせフォームからCRMへ送信するサイトなら、画面表示だけでなく通知メールと連携後のレコード作成まで検収します。ECなら決済、注文確認メール、在庫更新のように売上に直結する機能を優先します。会員サイトならログインと権限別ページも確認します。開発者のユニットテストが通っただけでは、運用上の検収を完了したことになりません。
ステージングは本番に似せ、秘密情報は持ち込まない
ステージングでは、同じPHP系列、拡張、Webサーバー接続方式、プラグイン・テーマ、デプロイ方法を用意します。個人情報を含む本番データを複製する場合は、法務・運用ルールに沿ってマスキングとアクセス制限を行います。実メール送信や決済を誤って実行しないよう、外部連携はテスト環境へ切り替えます。設定ファイルをコピーしただけで本番の秘密鍵を広く共有しないことも重要です。
試験の順序は、(1)起動、(2)管理画面・公開ページ、(3)フォーム・API・バッチ、(4)ログ、(5)性能、(6)復旧手順です。PHP更新で非推奨警告や型エラーが出る場合は、テーマ・プラグイン・独自コードのどこで起きるか切り分け、ベンダーの対応版を確認します。警告の表示だけを隠して終えると、機能障害を見逃します。重要機能ごとに「正常入力」「想定外入力」「通知・保存の結果」を確認し、画面とバックエンド双方の証跡を残します。
失敗時に何へ戻すかを事前に決める
切り戻し先は、単なる旧PHPではありません。旧イメージdigest、旧パッケージ、設定、DBの状態、環境変数、ネットワーク切替をセットで定義します。新しいPHPで動く間にDBスキーマを変更した場合、古いアプリへ戻しても読めない可能性があります。ロールバック可能な変更と不可逆な変更を分け、DB移行は段階的に設計します。旧PHPへ長時間戻せば脆弱性に再びさらされるため、切り戻し後は公開制限や障害告知と、新しい修正計画を同時に実施してください。
架空の例です。会員向けサイトをコンテナで運営する企業Dでは、PHP更新と同時にプラグイン更新も行う計画でした。両方を一括で変えると障害原因が分かりにくいため、ステージングでPHPとプラグインの組み合わせを検証し、本番では変更を識別できる単位へ分けました。旧イメージのdigestとDBバックアップを残し、会員ログイン、プロフィール更新、決済を検収条件にしました。障害時には旧イメージへ戻すだけでなく、事業責任者が会員への告知と公開制限を判断する計画を作りました。これは仮想ケースであり、実際の成果事例ではありません。
VPS・VMのパッケージを安全に更新する
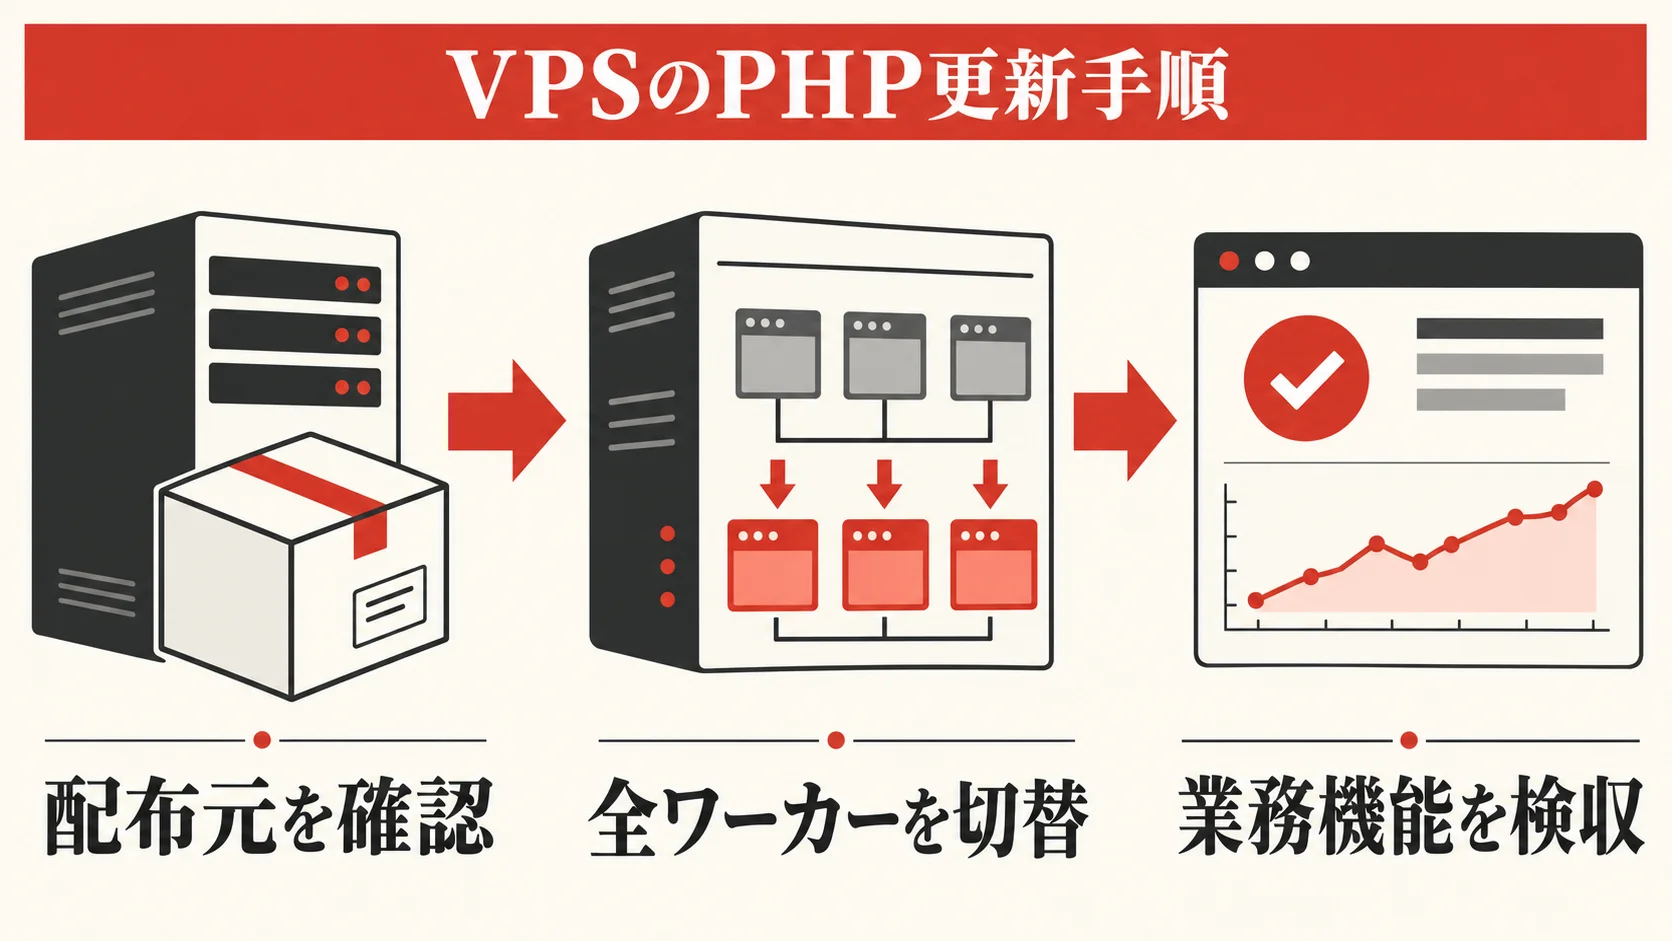
VPSやVMでは、まずPHPの入手元を調べます。OS標準リポジトリ、外部リポジトリ、独自ビルド、コンテナのどれかで手順と責任が変わります。PHP公式が示す数字とOSパッケージの版番号が違っても、ベンダーが二つのCVEをバックポートしていれば修正済みの可能性があります。更新前後のパッケージ識別子とベンダー勧告を照合してください。外部リポジトリを安易に追加してPHPだけ差し替えると、既存の拡張やOS更新との依存関係が崩れることがあります。
作業は、まずステージングで対象パッケージと必要なPHP拡張の更新を試し、Web・ジョブの互換性を確認します。本番が複数台なら、一台ずつロードバランサーから外して更新し、PHP-FPMまたはWebサーバーの対象サービスを再起動してから検収し、正常なら戻します。単一台なら短時間のメンテナンスと利用者告知、復旧可能なバックアップを用意します。apt upgradeやdnf updateは広範な変更を行う場合があるため、対象パッケージと実行計画をレビューせず本番で一括実行しません。実際のコマンドはOS、リポジトリ、パッケージ名、運用手順に依存します。
AWSはEC2の更新管理ガイドで、OSとアプリケーションの定期的な更新と、Systems Manager Patch Managerによる自動化を案内しています。ただしPatch Managerを導入しただけで、PHPの二つのCVEが配布元から提供され、稼働Webプロセスに反映されることまで保証されません。承認ベースライン、対象インスタンス、適用ログ、再起動要否を確認します。Auto Scalingなら、実行中インスタンスだけでなく、新規起動に使うAMIや起動テンプレートも修正版へ更新します。
更新作業の品質ゲートを五つ置く
第一ゲートは配布元の修正情報です。対象CVEを含む正式なパッケージまたはイメージが利用可能か確認します。第二ゲートはステージングの主要機能合格です。第三ゲートは本番反映で、全ノードに同じ修正状態が届いたか確認します。第四ゲートはプロセス切替で、古いFPMやApacheのワーカーが残っていないか調べます。第五ゲートは運用検収で、フォーム、管理画面、定期処理、ログ、監視を確認します。ゲートのどれかが未確認なら「更新中」と記録し、「完了」とはしません。
現場では、更新を急ぐあまり作業日だけを報告しがちです。しかし「10月23日更新」とだけ記載しても、どのインスタンス、どのパッケージ、どのプロセスが対象か分かりません。監査・事故対応で再確認できるよう、変更チケットに対象一覧、適用版、再起動時刻、検収者、ログの保存先を添付してください。
Dockerイメージを更新して本番に反映する
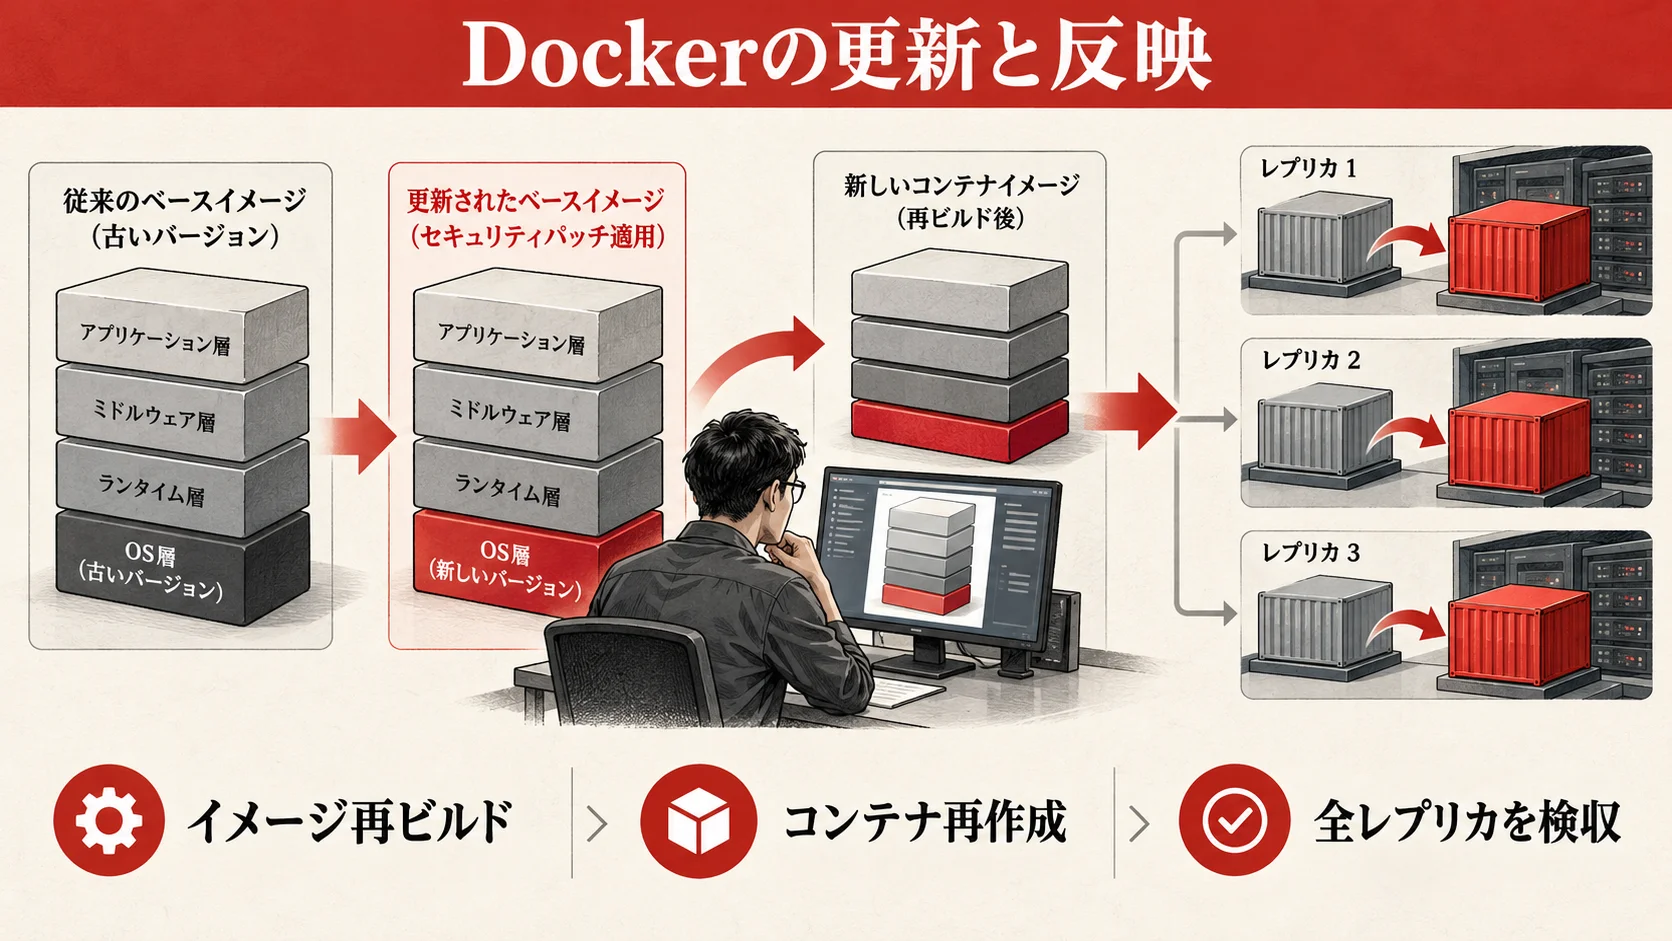
Docker構成では、DockerfileのFROMが参照するPHPイメージと、そこから作る派生イメージを調べます。公式イメージでも、同じタグを長期間使えばビルド時点の古いレイヤーが残り得ます。Docker公式はイメージの再ビルドを推奨します。CIでは、信頼できるベースイメージを取得し、必要なPHP拡張を含めて再ビルドし、スキャンと自動テストを行います。イメージの出所、署名やdigest、ビルド時刻、SBOMを記録できる場合は保管すると、どの本番コンテナがどの修正を含むか追跡しやすくなります。
作業コマンドの例を一つだけ示します。docker build --pull -t example/wordpress:security-20261023 .は新しいベースイメージを取りに行き、指定したタグでイメージを作る構文です。本番ディレクトリで無条件に実行する指示ではありません。Dockerfile、レジストリの認証、固定digest、社内CIの手順を先に確認し、まず検証環境で使ってください。--pullが成功しても、ベースイメージ提供元にCVE修正が含まれなければ対策になりません。ビルドログ、イメージ内PHP版、ベンダーの修正情報をセットで確認します。
WordPressの公式イメージを使う場合は、タグの更新履歴や元のPHPイメージを確認します。独自DockerfileでPHP拡張をソースビルドしているなら、それらの互換性や導入元も確認します。オペレーティングシステムの脆弱性スキャナーが「合格」を示しても、アプリケーションランタイムの二つのCVEに必要な修正が実際に入ったかは別の検証です。逆にスキャナーが上流版番号だけで古いと判定しても、ベンダーのバックポート済みパッケージなら誤検知の可能性があります。判定根拠を整理して例外登録を検討します。
ビルド、配布、再作成、全レプリカ確認の順に進める
新しいイメージを作るだけでは、稼働コンテナは更新されません。レジストリへ配布し、ステージングのコンテナをそのイメージで再作成して動作確認します。Docker Composeの本番運用ガイドも、アプリ変更時にイメージを再ビルドし、コンテナを再作成することを説明しています。Docker Compose本番運用 本番へ移すときはレプリカを段階的に切り替え、ヘルスチェックと業務機能の結果を見ます。Compose、Kubernetes、ECS等で操作は異なるため、同じコマンドを全環境へコピーして使いません。コンテナ再作成は一時的な接続断やキュー処理の中断を起こし得ます。データ永続化やドレイン手順を確認してから実行してください。
特にバッチ用イメージとWeb用イメージが別の場合、Webだけ更新すると古いPHPのジョブが残ります。PHP-FPMコンテナが新しくても、キューworkerやcronコンテナが旧イメージなら、同じアプリの一部は未修正です。常駐workerは長時間動き続けるため、イメージの再ビルドだけでなく再起動・再デプロイが必要です。再起動後は未処理ジョブ、重複実行、再試行ポリシーを確認します。
digestを記録して「同じタグ、違う中身」を防ぐ
本番デプロイの変更記録には、タグ名だけでなくイメージdigestを保存します。CIが作ったdigest、レジストリ上のdigest、稼働コンテナのdigestをつなげて確認すれば、古いレプリカの残存を見つけやすくなります。ロールバック先もdigestで固定し、誰かが同名タグを上書きしても元の状態を再現できるようにします。ただし旧イメージに戻すことは、脆弱なPHPに戻る可能性があるため、公開制限と再更新計画を伴う一時措置です。
架空の例です。BtoBポータルをComposeで運営する企業Eは、ベースイメージのタグを更新した後、docker compose pullだけで終えていました。実行中コンテナのdigestは旧版のままだったため、改めて検証環境でイメージ再ビルド、サービス再作成、Web・worker両方の版確認を行いました。さらに本番で全コンテナのdigestを確認し、ポータルのログイン・検索・CSV出力を検収しました。この事例は説明用の仮想ケースであり、実績の紹介ではありません。
更新後の検収・監視・侵害兆候の確認
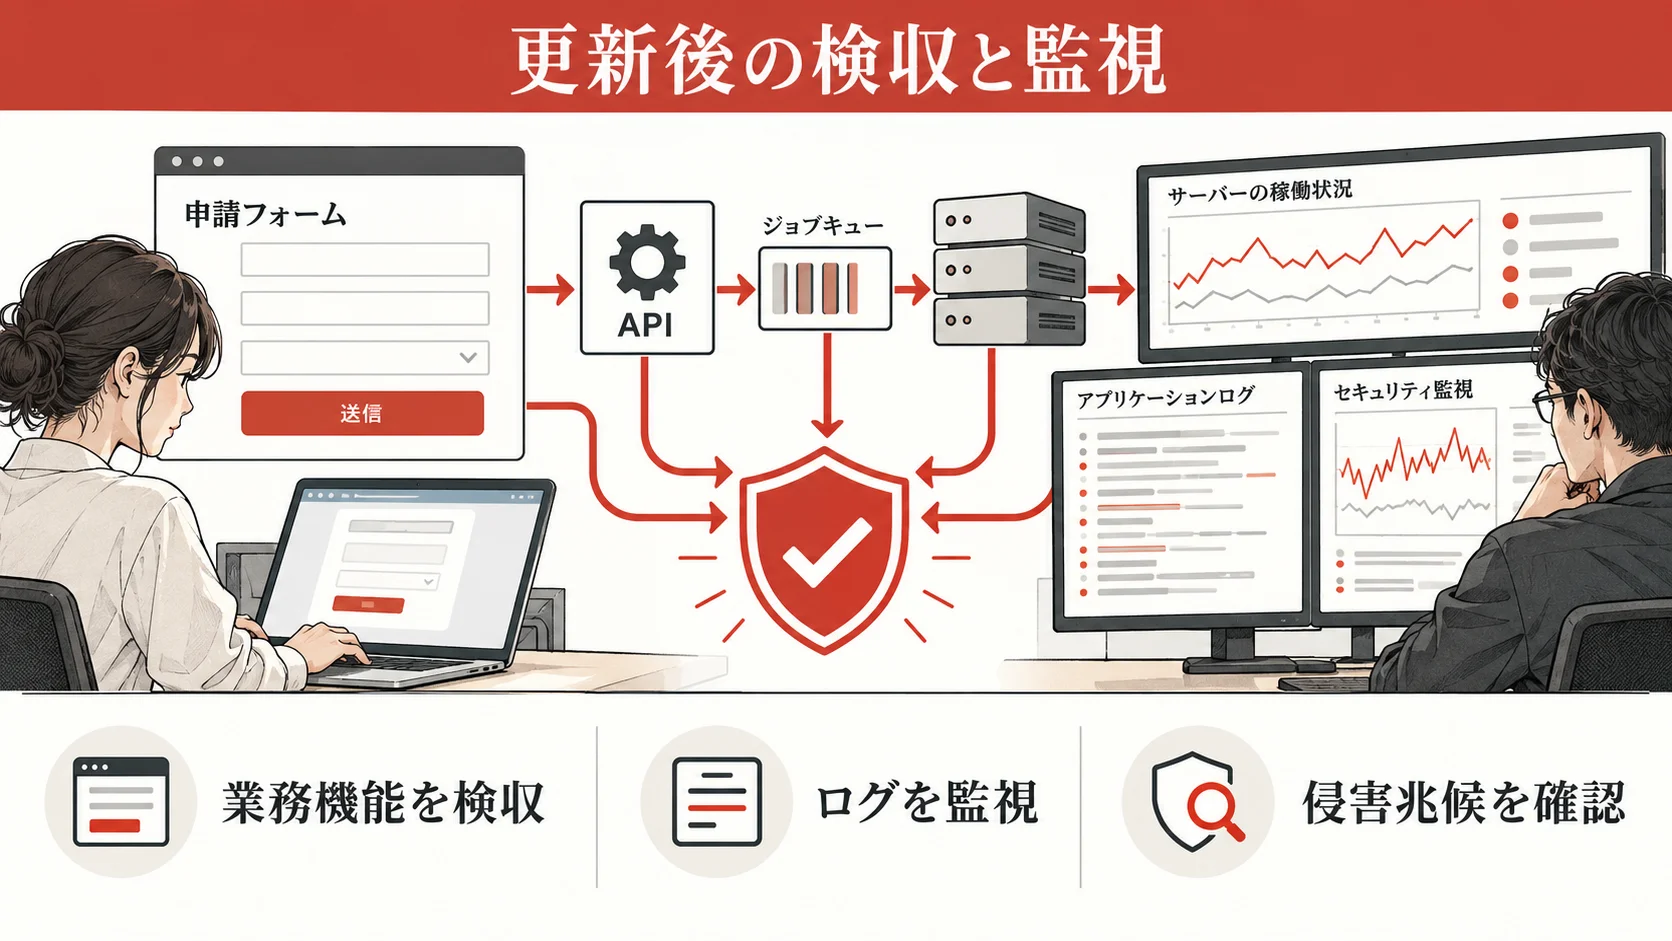
PHPの修正版を入れた後は、技術担当が「プロセスが新しい」と確認し、業務担当が「必要な操作が動く」と確認します。両方を満たして初めて完了です。検収表には、対象URL、操作、期待結果、担当者、時刻、証跡の場所を記入します。表示確認だけでは、問い合わせメール、API連携、PDF生成、ジョブ処理、決済などの裏側の失敗を見落とします。代表的な正常系だけでなく、バリデーションエラーや権限不足時にも機密情報が漏れず、想定どおり案内されるか確認してください。
| 検収項目 | 合格条件の例 | 担当者 | 失敗時の戻し方 |
|---|---|---|---|
| 公開ページ・管理画面 | 主要ページが200で表示、ログインと権限が正常 | 制作・運用 | 対象ノードを切り離してログ確認 |
| フォーム・通知 | テスト送信が保存され、通知先へ一通届く | 業務担当 | フォーム公開を止め代替受付へ案内 |
| API・連携 | テスト要求が所定の連携先へ届く | 開発担当 | 連携を停止し再送キューを保全 |
| ジョブ・バッチ | キューが減り、重複処理と失敗がない | SRE | workerを隔離して未処理件数確認 |
| Web実行PHP | 全ノード・全コンテナの修正が確認できる | インフラ担当 | 未修正ノードを公開経路から外す |
| ログ・監視 | 5xx、PHP fatal、CPU、メモリの異常増がない | 運用担当 | 切り戻し基準に従って判断 |
監視は更新直後だけで終えません。通常時の5xx率、レスポンス時間、フォーム送信数、PHPエラー、コンテナ再起動数、ワーカーのメモリ使用量を基準値として比較します。PHPの版が新しくなっても、拡張の非互換で徐々にエラーが増えることがあります。短期監視の担当と、翌日・翌週の確認担当を決めてください。成果指標は「更新作業をした台数」ではなく「修正済み版で運用される公開経路の割合」「重要機能の合格率」「未修正資産の残数」です。
侵害の有無は更新とは別に調べる
修正版への更新は将来の悪用リスクを下げますが、過去に侵害がなかった証明にはなりません。通常と違う管理者アカウント、意図しないファイル変更、外部への異常通信、予期しないジョブ、Web・PHPログの異常などを、保管している証拠の範囲で確認します。ログに痕跡がない場合でも「絶対安全」とは断定しません。疑わしい兆候があれば、まず証拠保全と影響範囲調査を優先し、むやみにファイルを削除して痕跡を失わないようにします。必要に応じて専門家とインシデント対応を進めます。
また、今回の二つのCVEとWordPress本体・プラグインの別の脆弱性を混同しないことが重要です。PHP更新だけでWordPress全体のセキュリティが完成するわけではありません。WordPress公式は更新とバックアップを案内しています。PHPの修正確認が終わったら、WordPress本体、テーマ、プラグイン、不要アカウント、バックアップ運用も通常の保守計画で見直します。
更新できない場合の説明責任を残す
互換性問題などで当日更新できない場合は、理由、暫定措置、残るリスク、公開継続の承認者、次の期限を記録します。WAFやアクセス制限は有用な場合がありますが、PHP公式が示すように完全な代替ではありません。顧客情報を扱うサイトや重要業務を提供するシステムでは、攻撃を受けた場合の影響と、公開を続ける必要性を事業責任者に説明してください。必要であれば公開を一時停止し、代替の受付手段を用意します。
今すぐ使える対応チェックリストとFAQ
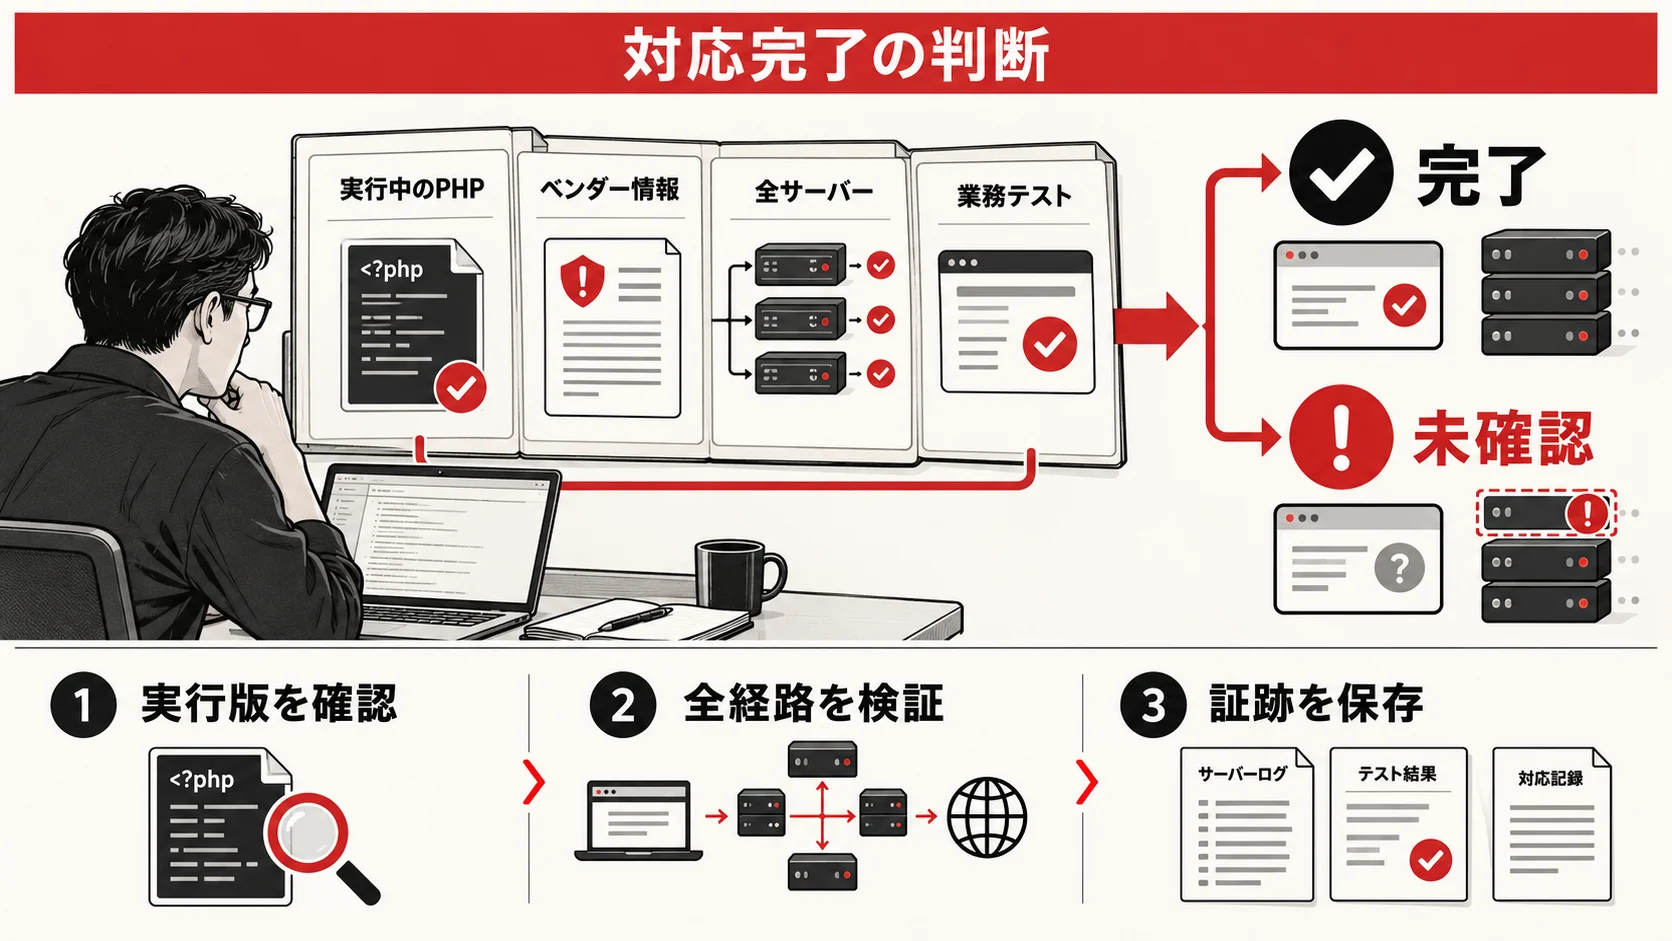
以下は、サイト管理者、制作会社、インフラ担当、事業責任者が同じ画面を見て進捗を確認するためのチェックリストです。すべての項目を一人が実施する必要はありません。ただし、担当者と完了証拠のない項目を空欄のまま「全体完了」にしないでください。
- 公開URL、管理画面、API、ジョブの一覧を作り、それぞれがどのPHP環境を使うか記録しましたか。
- OS・外部リポジトリ・PHP公式イメージなど、PHPの配布元を特定しましたか。
- CVE-2026-109618とCVE-2026-109619の両方について、配布元の修正情報を確認しましたか。
- CLIだけでなく、公開Webで実際に稼働するPHP版を確認しましたか。
- バックアップの中身、復元権限、復旧に要する時間を確認しましたか。
- ステージングで主要な業務機能を検証しましたか。
- 全VM、全レプリカ、Webとworkerの新しい版・イメージdigestを確認しましたか。
- FPM・Apache・常駐workerの再起動または再デプロイを確認しましたか。
- フォーム、メール、API、決済、ジョブなど重要機能の実行結果を検収しましたか。
- 5xx、fatal error、再起動数、異常通信を更新後も監視していますか。
- 更新できない環境では、暫定措置、承認者、次回期限、公開停止基準を記録しましたか。
- 変更履歴にパッケージ識別子、イメージdigest、証跡URL、検収者を保存しましたか。
FAQ:VPS事業者の「更新済み」通知があれば完了ですか?
いいえ。通知がホスト基盤だけを指すのか、契約中のゲストOS・PHPパッケージまで含むのか確認してください。事業者の管理範囲外なら、利用者または委託先の作業が残ります。修正済みパッケージの識別子と、公開サイトで稼働するPHPの反映状況まで確認します。
FAQ:php -vが8.5.12なら公開サイトも安全ですか?
それだけでは分かりません。CLIが8.5.12でも、Webサーバーが別のFPMプールやコンテナを使う場合があります。公開Web経路の実行版、全ワーカーの切替、配布元の修正情報を確認してください。逆にOSベンダーのバックポート版では、上流の修正版番号より小さい表示でも修正済みの場合があるため、CVE対応情報を照合します。
FAQ:Dockerのベースイメージをpullすれば終わりですか?
終わりではありません。派生イメージを再ビルドし、テストし、稼働コンテナを新しいイメージで再作成し、全レプリカとジョブ用コンテナのdigestを確認します。pullしたイメージに修正が入っているかも、提供元の情報で確認します。
FAQ:古いPHPをすぐ更新できない場合はどうしますか?
ベンダーによる修正バックポートを確認し、使えなければ対応済み系列への移行を計画します。公開制限や一時停止を含む暫定判断を事業責任者と行います。PHP公式が示す一部の設定変更は特定の経路を減らすだけで、完全な修正ではありません。暫定措置の期限と残るリスクを明文化してください。
FAQ:WordPress本体を最新版にすればPHP2shellも直りますか?
直りません。今回の修正対象はPHP実行環境です。WordPress本体・テーマ・プラグインの更新は別途重要ですが、PHPパッケージやコンテナイメージの修正、Webワーカーの反映を省略できません。
まとめ:作業完了は「全経路の修正」と「業務検収」で判断する
VPSとDockerでは、更新責任がホスト、ゲストOS、PHP、コンテナ、WordPressに分かれます。まず責任者と実行経路を特定し、公式・ベンダーの修正情報を確認し、バックアップとステージングを経て更新してください。公開Web、全レプリカ、全ワーカー、重要機能を検収することが判断の中心です。CLIの版、イメージタグ、更新作業日だけでは完了としません。対応できないシステムは暫定策と公開継続リスクを記録し、事業責任者が期限を決めます。
セキュリティの達人に相談する

自社のVPS、VM、DockerのどこでPHPが動いているか分からない場合や、更新後のフォーム・連携機能に不安がある場合は、構成と契約範囲を整理したうえで相談してください。セキュリティの達人では、公開経路の棚卸し、修正適用の確認、検収・切り戻し計画を一緒に整理します。侵害が疑われる場合は、通常の更新作業よりも証拠保全と緊急対応を優先します。



