
2026年10月21日にPHPの重大な脆弱性2件が公表され、ConoHa WINGでWordPressを運営している方も対応を気にしているはずです。ConoHa WINGは、現在利用中のPHPバージョンを維持したまま、サーバー側へセキュリティパッチを順次適用すると案内しています。今回の脆弱性対応だけを理由に、利用者が自分でPHPバージョンを切り替える必要はありません。これはConoHa WINGの2026年10月22日付公式告知に基づく説明です。
ただし「順次適用中」は「自分のサーバーに適用が完了した」と同じ意味ではありません。公式ニュースの続報を追い、個別の適用状況が事業判断に必要な場合はConoHaへ問い合わせてください。WordPress側では、サイトの表示、問い合わせフォーム、購入・予約など重要な機能を点検し、復旧に備えたバックアップを確かめます。管理画面に表示されるPHPの版番号が変わらないことだけを根拠に、「未修正」と判断しないことが重要です。
この記事は2026年10月22日に確認した公式情報を基に、ConoHa WING利用者が今すべきことと、後日取り組む通常のPHP更新を分けて説明します。脆弱性の全体像を先に読みたい方はPHP脆弱性とWordPressの対応策、他社サーバーも含む確認方法はWordPressのPHPバージョン確認方法をご覧ください。
ConoHa WINGが公表した対応と、利用者が最初に確認すること
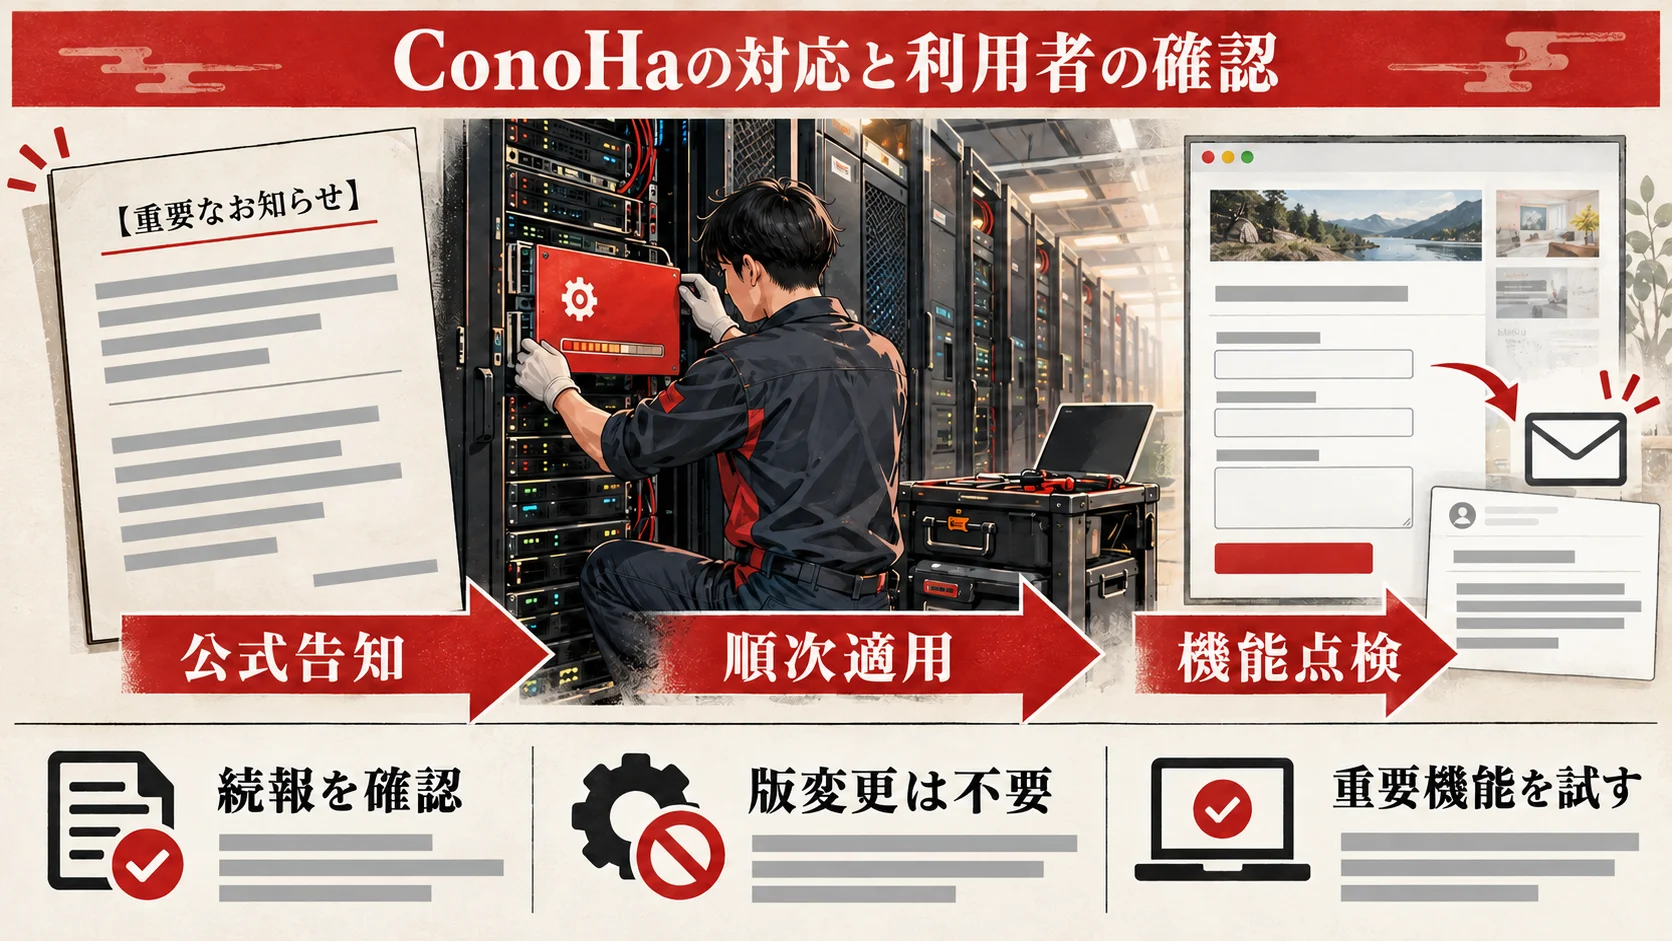
ConoHa WINGの公式告知には、2026年10月21日にPHPの修正版ソースが公開され、同社がサーバーへのセキュリティパッチ適用を順次進めていると記載されています。ファイルマネージャーとWebメールは予防的に一時利用を停止し、Webサイトの表示とメールの送受信は通常どおり利用できる、とも説明しています。利用中のPHPバージョンを変えずに同社がパッチを適用するため、利用者自身によるPHPバージョン変更等は不要と明記されています。
最初の作業は、SNSの断片的な情報よりも、公式告知の本文と更新日時を確認することです。ブックマークするのは該当の告知とConoHa WINGニュース一覧です。記事の公開後にConoHaの状況が変わる可能性がありますので、社内で共有する際は「いつ見た情報か」を一緒に残してください。スクリーンショットだけを転送すると、古い進捗が最新情報として扱われるおそれがあります。
この時点で利用者がするべきことは、PHPの版を手動で上げることではありません。対象サイトの一覧を作り、事業上止まると困る機能を確認し、復元可能なデータを確保することです。たとえば企業サイトなら問い合わせフォーム、採用応募、資料請求が重要です。ECなら注文、決済、受注メール、在庫連携まで含めます。会員サイトならログイン、権限、マイページ、パスワード再設定も対象です。トップページが表示できても、これらが壊れていれば「正常」とは言えません。
一方、公式告知の「順次進めております」から、すべての収容サーバーで適用が完了したとは読み取れません。自社サイトの適用完了時刻、対象PHP系列、再起動や切り替えの要否、追加の確認事項が必要なら、ConoHaのサポートへ対象ドメインと契約情報を添えて問い合わせます。セキュリティ上、問い合わせ文やスクリーンショットにパスワード、認証トークン、顧客情報を入れないでください。
| 確認すること | いま分かること | 次の行動 |
|---|---|---|
| PHPの脆弱性対応 | ConoHaが現行版へパッチを順次適用中と告知 | 公式の続報を確認し、個別完了が必要なら問い合わせる |
| PHP版の手動変更 | 今回の修正のためには不要と告知 | 操作しない。別の更新計画として後日検討する |
| Webサイトとメール | 告知では表示・送受信は通常どおり | 自社の重要な実際の動作を確認する |
| ファイルマネージャー・Webメール | 予防的に一時停止と告知 | 使えない状態だけでサイト障害と決めつけず、続報を待つ |
この表は2026年10月22日に確認した告知内容の要約です。将来の状況を保証するものではありません。特に業務停止リスクの高いサイトは、ConoHaの一般告知と個別サーバーの対応状況を分けて管理してください。
PHP公式の脆弱性と「バージョン表示」をどう読むか
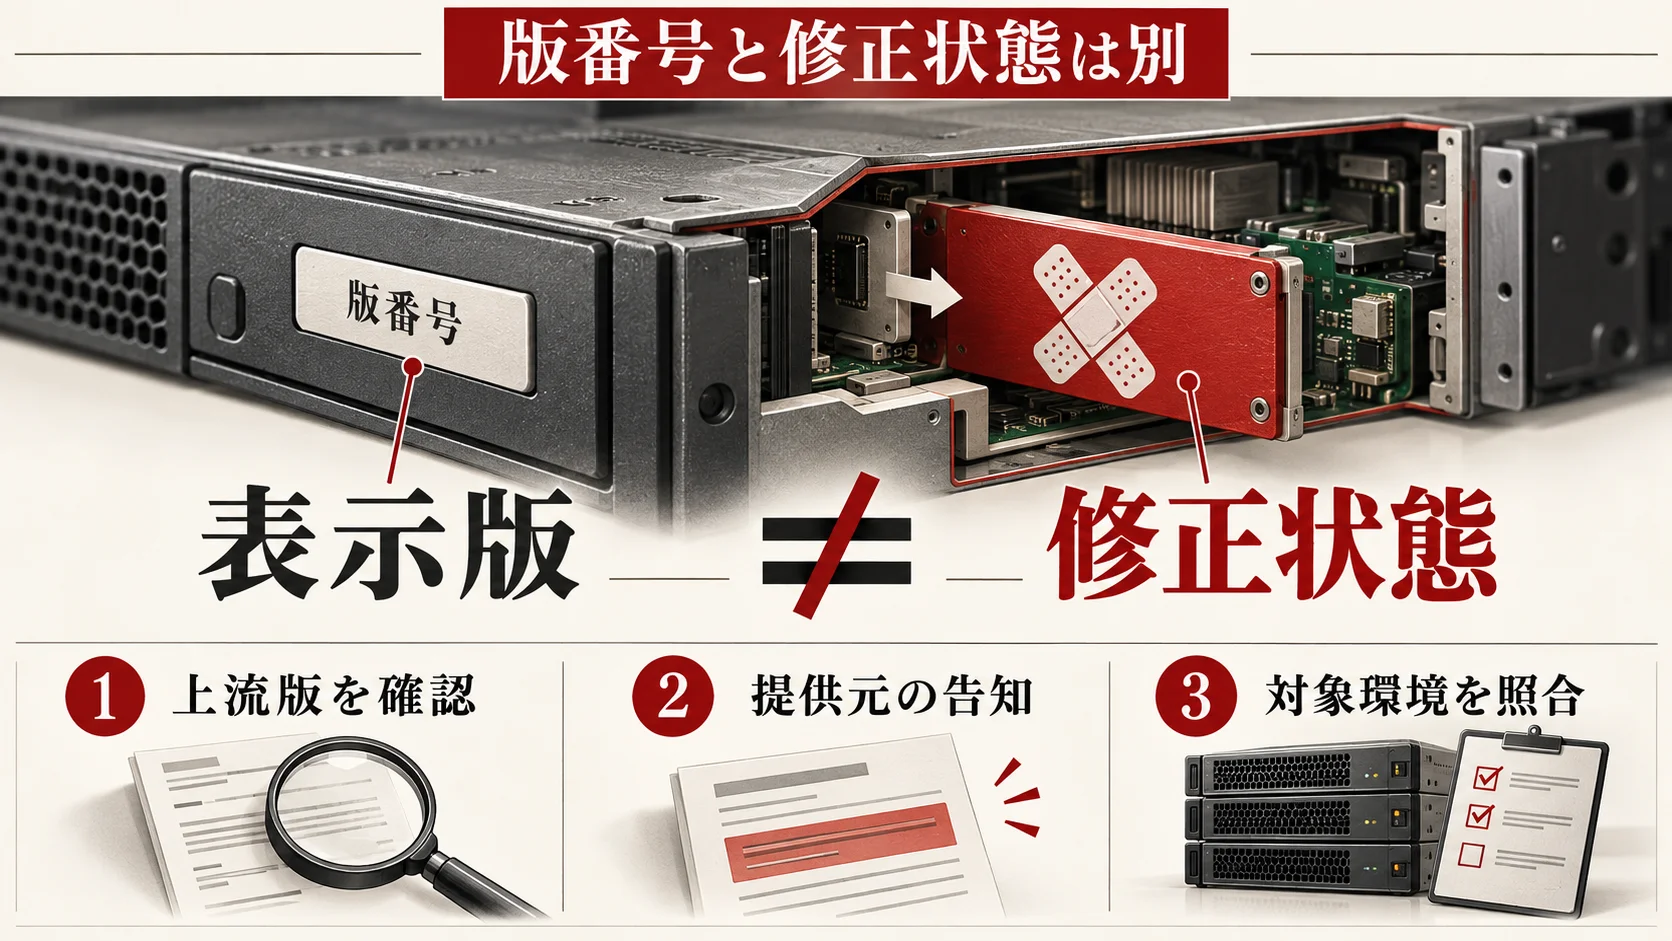
PHP公式の2026年10月21日付セキュリティ勧告は、CVE-2026-109618とCVE-2026-109619を重大な脆弱性として公表しました。認証を受けていない遠隔の攻撃者によるコード実行につながり得ると説明し、Webリクエストを処理するPHP環境を対象として挙げています。WordPress固有の欠陥ではなく、WordPressを動かす基盤のPHPについての問題です。
PHPプロジェクトが公表した修正版は、PHP 8.5.12、8.4.27、8.3.36、8.2.35です。これは上流のPHPをそのまま導入する環境で確認すべき版番号です。同じ勧告は、Linuxディストリビューションや長期サポート提供者が修正をバックポートする可能性にも触れ、ベンダーの更新パッケージを確認するよう求めています。PHP 8.1以前はPHPプロジェクトの通常サポート対象外ですが、提供元によるバックポートの有無は別途確認が必要です。
「バックポート」とは、脆弱性の修正だけを、すでに運用している古い系列のパッケージへ組み込む対応です。必ずしも管理画面の「8.1」「8.2」の数字が上がるわけではありません。ConoHaは、現在のPHPバージョンを維持したまま修正を適用すると明記しています。このため、上流の修正版番号に見えないから未修正、と結論づけるのは誤りです。逆に、表示が新しい系列だから今回のパッチ適用が確認済み、とも言えません。確認すべき対象は「見えている版番号」だけではなく、提供元が今回の2件の修正を対象環境に適用したという一次情報です。
WordPressの管理画面にPHP版が表示されても、それはサイトの環境情報です。個々のサーバーでCVE-2026-109618/109619への修正が反映された証明書ではありません。同じくトップページが動いていることも、脆弱性の有無を示しません。経営判断に必要な確認と、利用者ができる機能テストを混同しないようにしましょう。
すでにPHP 7.4、8.0、8.1など古い系列を長期間使っている場合は、今回の緊急対応と別に、中長期の移行計画を立てる必要があります。今回ConoHaがパッチを適用していても、その事実だけで旧版のすべての問題が解消するわけではありません。テーマやプラグインの互換性が障害になるなら、検証環境、改修、運用日程を決めて安全に移行します。旧版とバックポートの判断については古いPHPの更新と修正確認方法で詳しく扱っています。
ConoHa WINGで現在のPHP設定を確認する手順
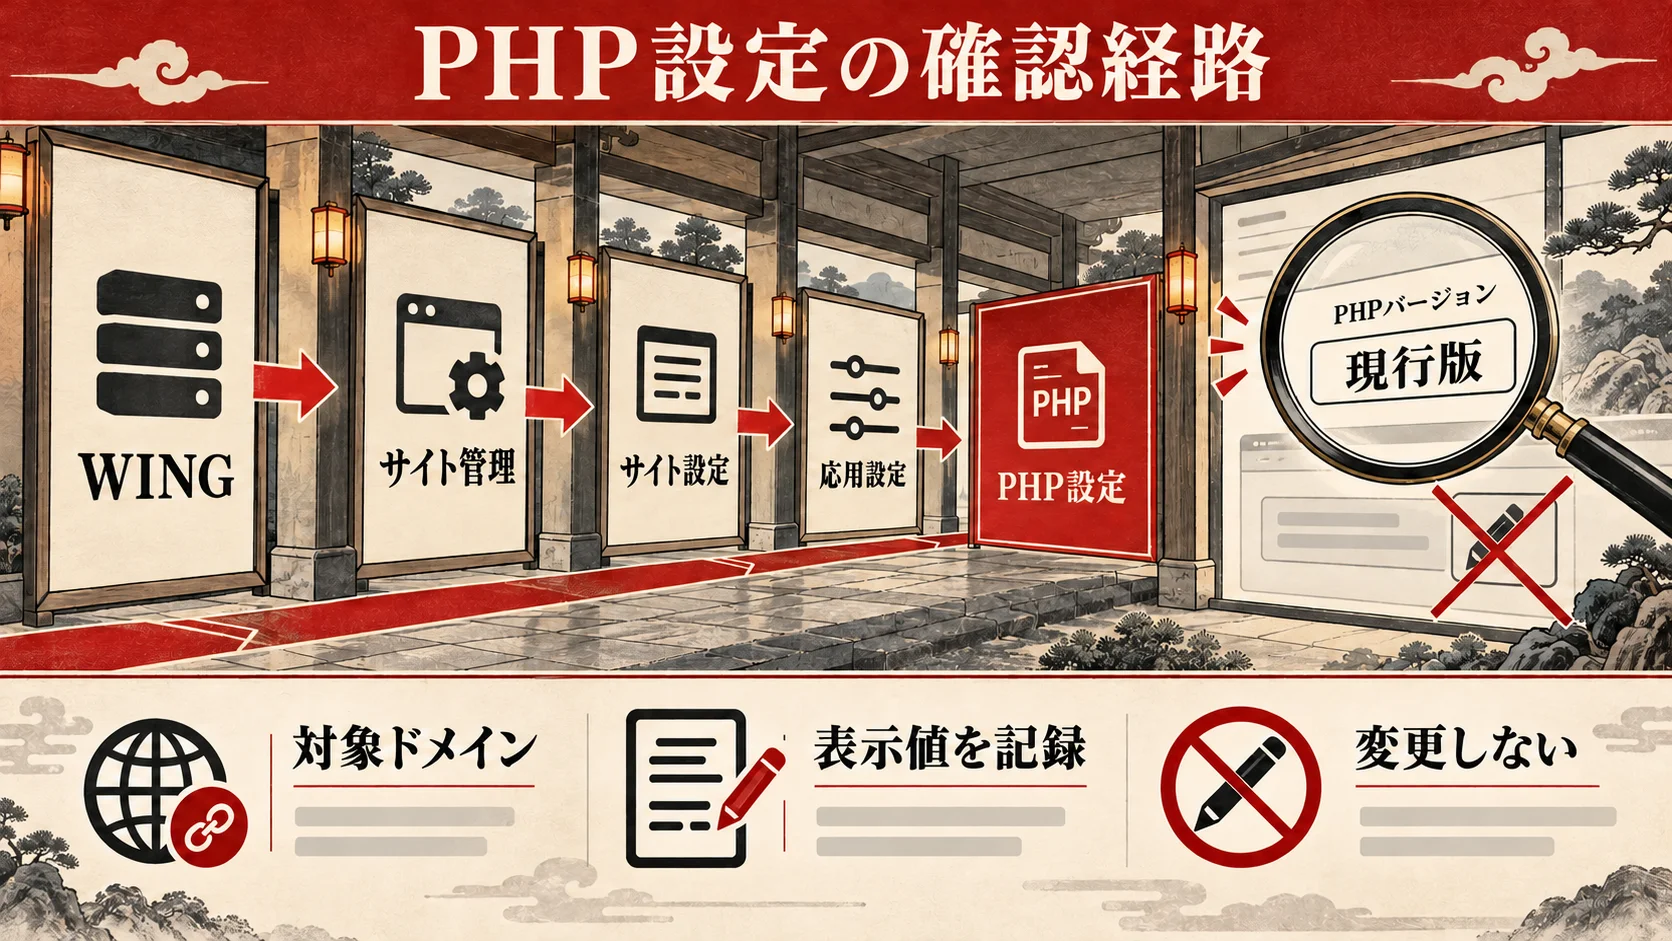
今回のCVEに対してPHP版を切り替える必要はありませんが、現状記録として設定画面を確認しておくと、将来の更新計画やサポートへの問い合わせに役立ちます。操作順はConoHa WING公式マニュアル「PHPの設定をする」に基づきます。契約プランや画面変更によって項目が異なる場合は、表示中の公式画面を優先してください。
- ConoHaのコントロールパネルへログインし、上部メニューで「WING」を選びます。
- 左側メニューの「サイト管理」を開き、対象ドメインを選びます。複数ドメインを管理している場合、別サイトの設定を読まないよう、ドメイン名を先に照合します。
- 「サイト設定」を開き、上部タブから「応用設定」を選びます。
- 「PHP設定」を開き、「PHPバージョン」の表示を確認します。確認日と対象ドメインをメモし、必要なら画面を保存します。
ここでは編集ボタンを押さず、表示値を記録するだけで十分です。担当者が複数いる場合は、誰がどのドメインを確認したかを台帳に残します。WordPress管理画面の「サイトヘルス」でもPHPバージョンが表示されますが、ConoHa側の設定と突き合わせればドメインの取り違えを減らせます。サイトヘルスの表示も修正適用の証明にはなりません。
ConoHa公式マニュアルによると、PHP設定はサーバー共通の設定に加えてドメイン単位でも設定できます。ドメイン別の設定が優先されるため、複数サイトを一つの契約で運営している場合は、サイトごとに確認してください。以前の担当者がドメイン別設定を作っていた可能性もあります。現行設定を記録せずに一括変更すると、想定外のサイトに影響を出す恐れがあります。
後日、通常のPHP更新を実施する場合は同じ画面の「PHPバージョン」欄にある編集アイコンから候補を選び、「保存」します。ただし、これは互換性試験とバックアップを終えた後の計画的な変更です。ConoHaの今回の脆弱性告知に従うだけなら、ここを操作しません。マニュアルには、ドメイン別の変更に伴い.htaccessへAddHandlerが追加される場合も説明されています。独自ルールを持つサイトでは、担当者が設定差分を確認し、理由が分からない行を削除しないでください。
| 記録欄 | 書き方の例 | 記録する理由 |
|---|---|---|
| 対象 | 自社ドメイン、サブドメイン、検証環境を区別 | 別サイトの結果を流用しないため |
| 設定画面のPHP版 | 画面で実際に見えた値を転記 | 長期的な更新計画の基準にするため |
| 記録日時 | 2026年10月22日、担当者名 | 後の問い合わせとの時系列を合わせるため |
| 個別のパッチ適用確認 | 「未確認」「ConoHa回答待ち」など | 版表示から勝手に完了判定しないため |
| 重要機能のテスト結果 | フォーム送信成功、決済未試験など | 見えていない不具合を明確にするため |
バックアップとWordPressの機能点検はどう進めるか
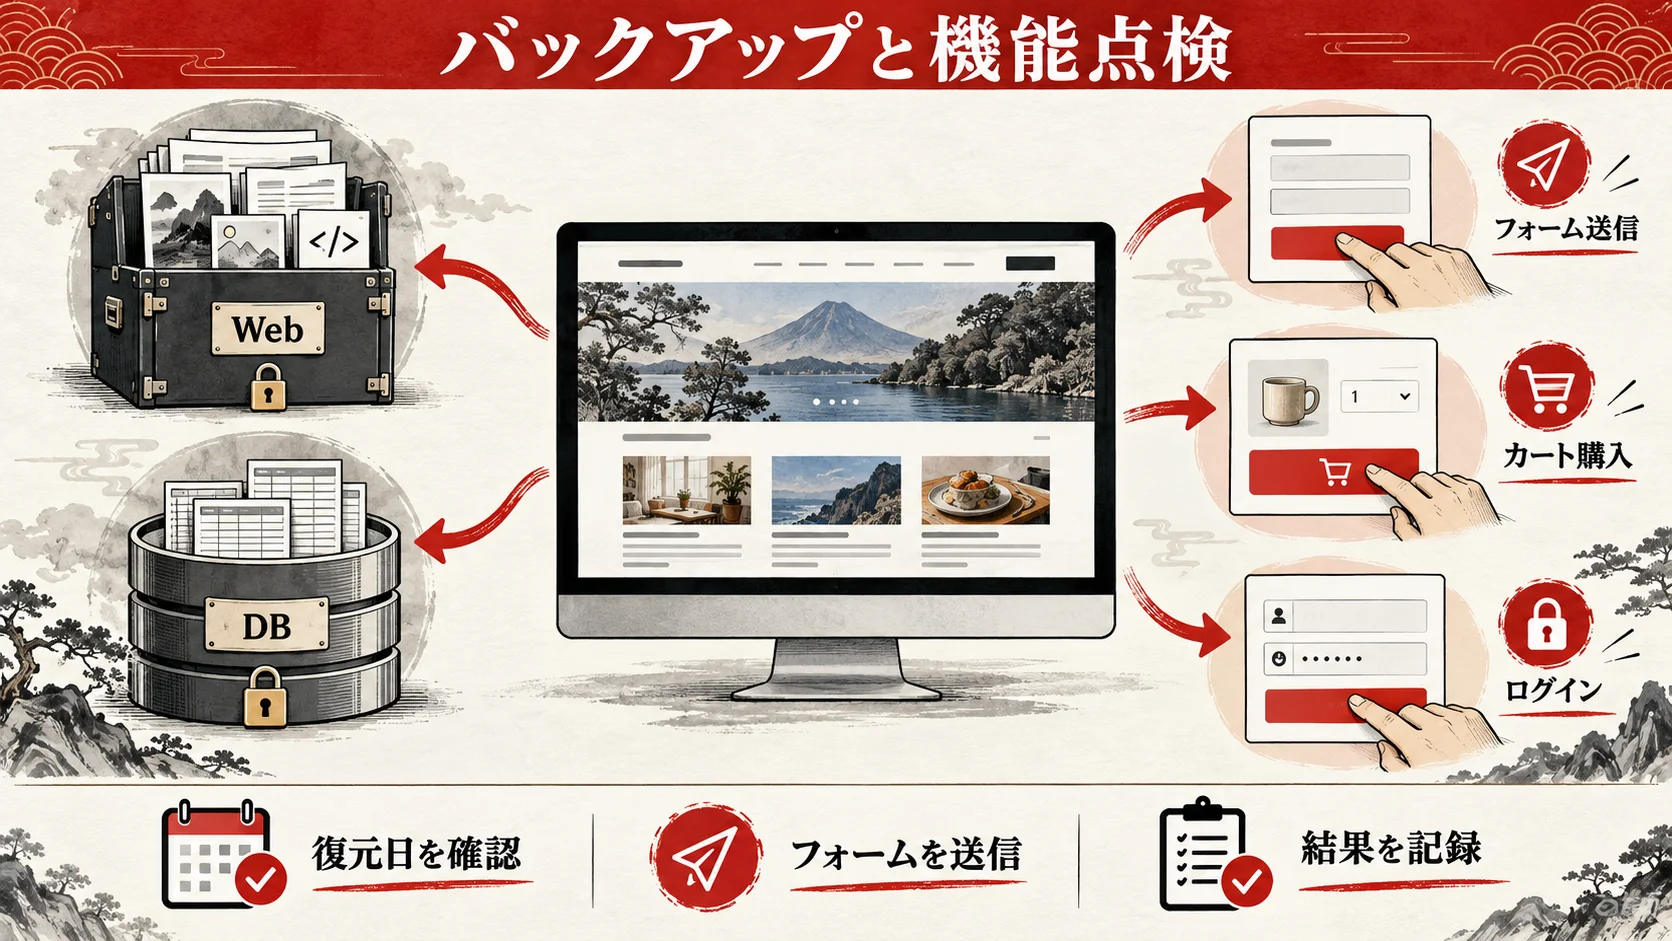
ConoHaがサーバー側の修正を担当していても、自社サイトの復旧準備と業務機能の確認はサイト運営者側に残ります。パッチ作業そのものを利用者が行う必要はありませんが、更新後やメンテナンス中に障害を疑ったとき、直前の状態と比較できるようにしておくことは重要です。
ConoHa WING公式の自動バックアップ案内では、過去14日間分のバックアップを自動取得し、Web、Mail、DBを項目ごとに確認・リストアできると説明されています。ただし、「自動バックアップ機能がある」と「自分のサイトの必要な時点を復元できる」は別です。対象ドメインの一覧、取得日時、WebデータとDBの復元可否を確認してください。WordPressはファイルとデータベースの両方が必要です。画像だけ戻って記事が古い、DBだけ戻ってアップロード画像が消える、といった不整合を避けるため、戻す単位と担当者を先に決めます。
重要な取引データを扱うサイトでは、ホストの自動バックアップだけに依存しない独立コピーも検討します。たとえば直近の注文やフォーム送信が毎日増えるサイトは、復元時点以降のデータが失われる可能性を見込んで、日次のエクスポートや業務システム側の記録を確認します。個人情報を含むバックアップは、安全な保存先、アクセス権、保管期限を決めて扱います。バックアップの取得よりも、復元手順を説明できることが実務上の完了条件です。
機能テストは「ページが開くか」から一歩進めます。検証用の連絡先を使って問い合わせフォームを送信し、送信完了画面と受信メールの両方を確かめます。予約サイトなら空き枠表示から確認メールまで、ECなら本番の課金を伴わない方法でカート・決済前後の導線を確認します。会員サイトなら一般会員と管理者でログイン後の権限を検査します。メールソフトからの送受信と、予防停止中のWebメールは別物なので、両者を混同しないでください。
| 項目 | 担当者 | 合格条件 | 異常時の初動 |
|---|---|---|---|
| 公開ページ | 運営担当 | PC・スマホで主要ページと画像が表示 | URL・時刻・画面を記録し、ホスト障害情報を確認 |
| フォーム | 運営担当 | 送信と受信の双方が成功し、重複送信なし | 営業窓口に代替連絡先を案内し、原因を調査 |
| 予約・注文 | 業務責任者 | 重要な一連の手続きがテスト条件どおりに完了 | 新規受付を一時停止するか判断し、既存申込を照合 |
| 管理画面 | 制作・保守担当 | 記事編集、メディア表示、権限が正常 | 変更を止め、エラーログと直前作業を整理 |
| バックアップ | サイト管理者 | 対象日・Web・DBが復元可能な状態 | 独立コピーと復旧連絡先を確認 |
機能を点検した結果は、時刻と担当者を記録します。特に問い合わせ・注文の件数が急にゼロになった場合、サイトの見た目が正常でも障害や迷惑メール判定など別の問題が潜んでいる可能性があります。ただし今回のPHP脆弱性と関係する、と原因を先に決めつけないでください。公開側のHTTP応答、WordPressログ、外部サービス、ネットワークの順に切り分けます。
パッチ適用状況をConoHaへ確認する質問テンプレート
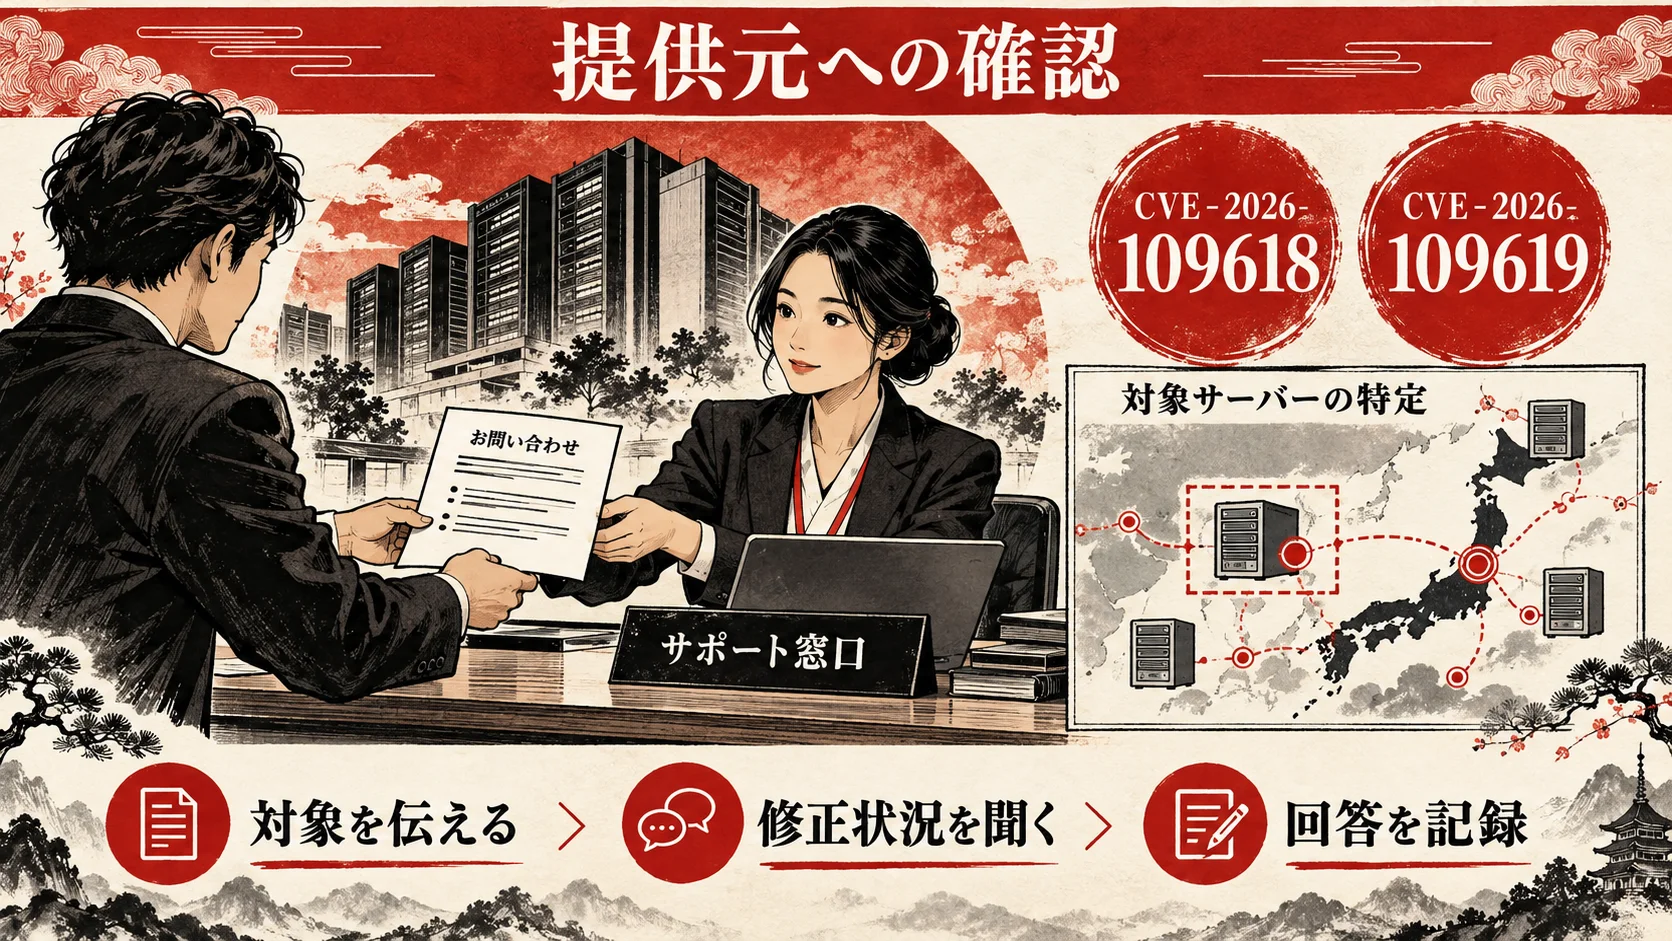
ConoHaの告知は全体方針を示しています。自社の収容サーバーでいつ適用されるか、すでに完了しているかを確定したい場合、公式サポートへ個別に確認します。特にキャンペーン期間中のEC、決済を伴う会員サイト、医療・採用など重要な申込フォームを持つサイトは、一般告知だけで社内の完了報告にしないほうがよいでしょう。問い合わせ先はConoHa WING公式サポートから確認します。
問い合わせには、判断に必要な情報を入れます。対象ドメイン、サービス名、管理画面で確認したPHP版、確認日時、問題にしているCVE番号、社内の意思決定期限です。ただしログイン情報やDBパスワードは送らず、ホストから求められた場合も安全な手段を確認します。単に「PHPは大丈夫ですか」と聞くより、対象と求める回答を明確にしたほうが、修正状況と互換性問題を取り違えにくくなります。
件名:ConoHa WINGのPHP脆弱性対応状況について(対象ドメイン:[自社ドメイン])
2026年10月21日にPHP公式が公表したCVE-2026-109618およびCVE-2026-109619について確認します。対象サイトは[ドメイン]、契約サービスはConoHa WING、管理画面で確認したPHP設定は[表示値]です。2026年10月22日付の貴社告知では、現行バージョンを維持したままパッチを順次適用すると理解しています。①当サイトの収容環境は今回の修正対象ですか、②両CVEの修正は対象環境へ適用済みですか、未完了なら完了予定や続報の確認先はどこですか、③当方でPHP版変更以外に実施すべき操作はありますか。公開サイトの表示と主要機能は[確認結果]です。回答可能な範囲でご案内ください。
この文面の「対象サイト」「表示値」「確認結果」は、実際に確認したものだけを記入します。回答に機密性の高いホスト識別子が含まれる場合、公開記事やSNSへ転載しないでください。社内では回答日時、回答者、対象範囲を記録し、一般告知の更新と矛盾があれば再確認します。ベンダー回答が「順次対応中」であれば、完了確認の次回時点を決めて保留にします。完了が確認できないまま「対策済み」と断定する必要はありません。
ConoHaから「サーバー側は修正済み」と回答があっても、WordPressのテーマ、プラグイン、フォーム設定まで正常と保証されたわけではありません。サーバー側のCVE修正と、サイトの業務機能の検収は別の列で管理します。逆にサイト内の不具合が見つかっても、今回のパッチが原因とは限りません。発生時刻、再現手順、直前のプラグイン更新や設定変更、サーバーの告知を照合して切り分けます。
PHPの手動更新を考える場合は、今回の緊急対応と分ける
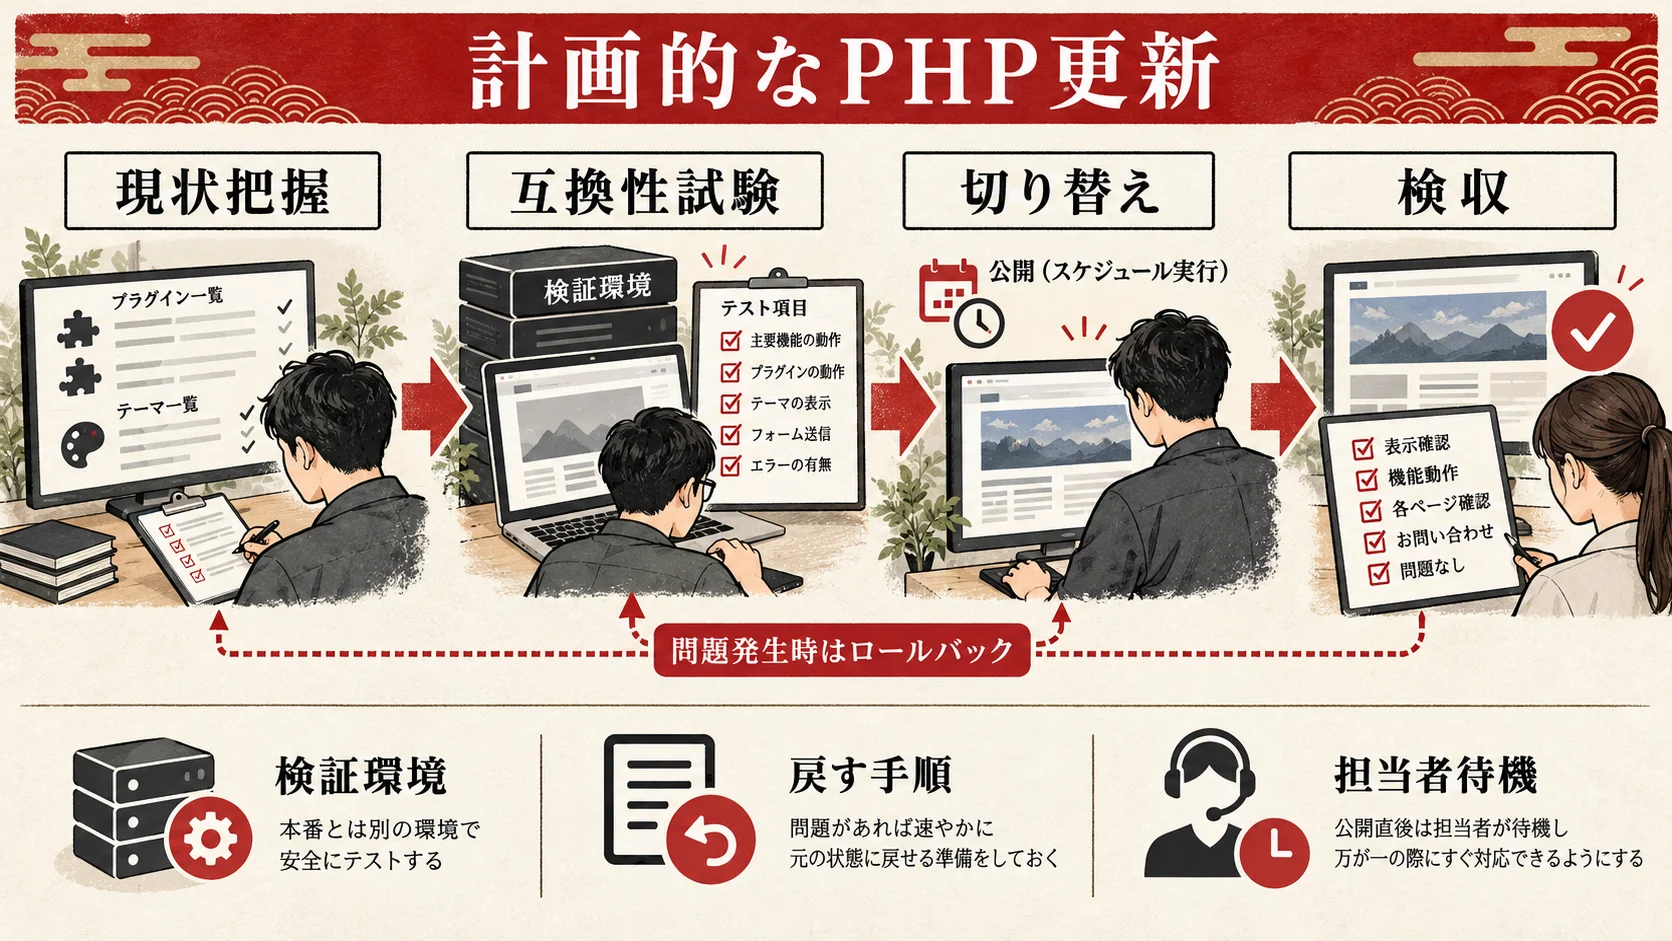
PHPを長年更新していないWordPressサイトは、今回の脆弱性と関係なく、新しいサポート対象系列への移行を検討する価値があります。しかし、ConoHaが現在の版にパッチを適用すると告知している以上、今回のCVEへの「急いだ対策」と、旧版から新しいPHP系列への「計画的な移行」を同じ作業日に無理にまとめる必要はありません。あわてて切り替えると、フォームや会員機能が壊れ、かえって業務停止を招く場合があります。
計画的な移行では、まず現在のWordPress本体、テーマ、プラグイン、独自コードの版と保守担当を洗い出します。次に検証環境へ同じ構成を複製し、候補PHP版で警告、致命的エラー、表示崩れ、外部API連携を調べます。WordPress本体が候補PHP版に対応していても、個別プラグインや自社のコードまで自動で対応するわけではありません。WordPress公式のホスティング要件と、それぞれの製品提供元の対応情報を照合してください。
検証対象は、アクセスの多いページだけでなく、利用頻度は低くても事業影響の大きい機能です。月末に使う請求書発行、年に数回のイベント申込、管理者だけが触るCSV出力などは、通常の表示点検では見落とされがちです。テスト項目に機能名、操作手順、期待結果、実際の結果、責任者を記載し、未実施の項目は「成功」に含めません。
ConoHaのPHP設定マニュアルには、PHPバージョンの編集・保存手順があります。切り替えは、バックアップと検証が終わり、サイトの利用が比較的少ない時間帯を選び、担当者が待機できる状態で行います。編集前の設定値と.htaccessなど独自設定を記録します。異常が出た場合は、PHP設定を元に戻すことだけで解決するとは限りません。更新したプラグインやテーマ、DBに書き込まれたデータ、キャッシュの状態まで把握し、どこまで戻すかを作業計画に入れます。
計画書の最小形は「変更前の状態」「変更理由」「候補PHP版」「互換性の証拠」「バックアップ時点」「作業時間」「検収担当」「中止条件」「戻し方」です。担当者が不在になる夜間に変更するより、利用者に影響が出てもすぐ判断できる体制で作業したほうが安全です。PHP版の切り替えができない原因が特定のプラグインであれば、プラグインの更新・代替・廃止を先に検討します。機能を捨てずに版だけ上げることを目的にしないでください。
もし不具合が出たら、原因をどう切り分けるか
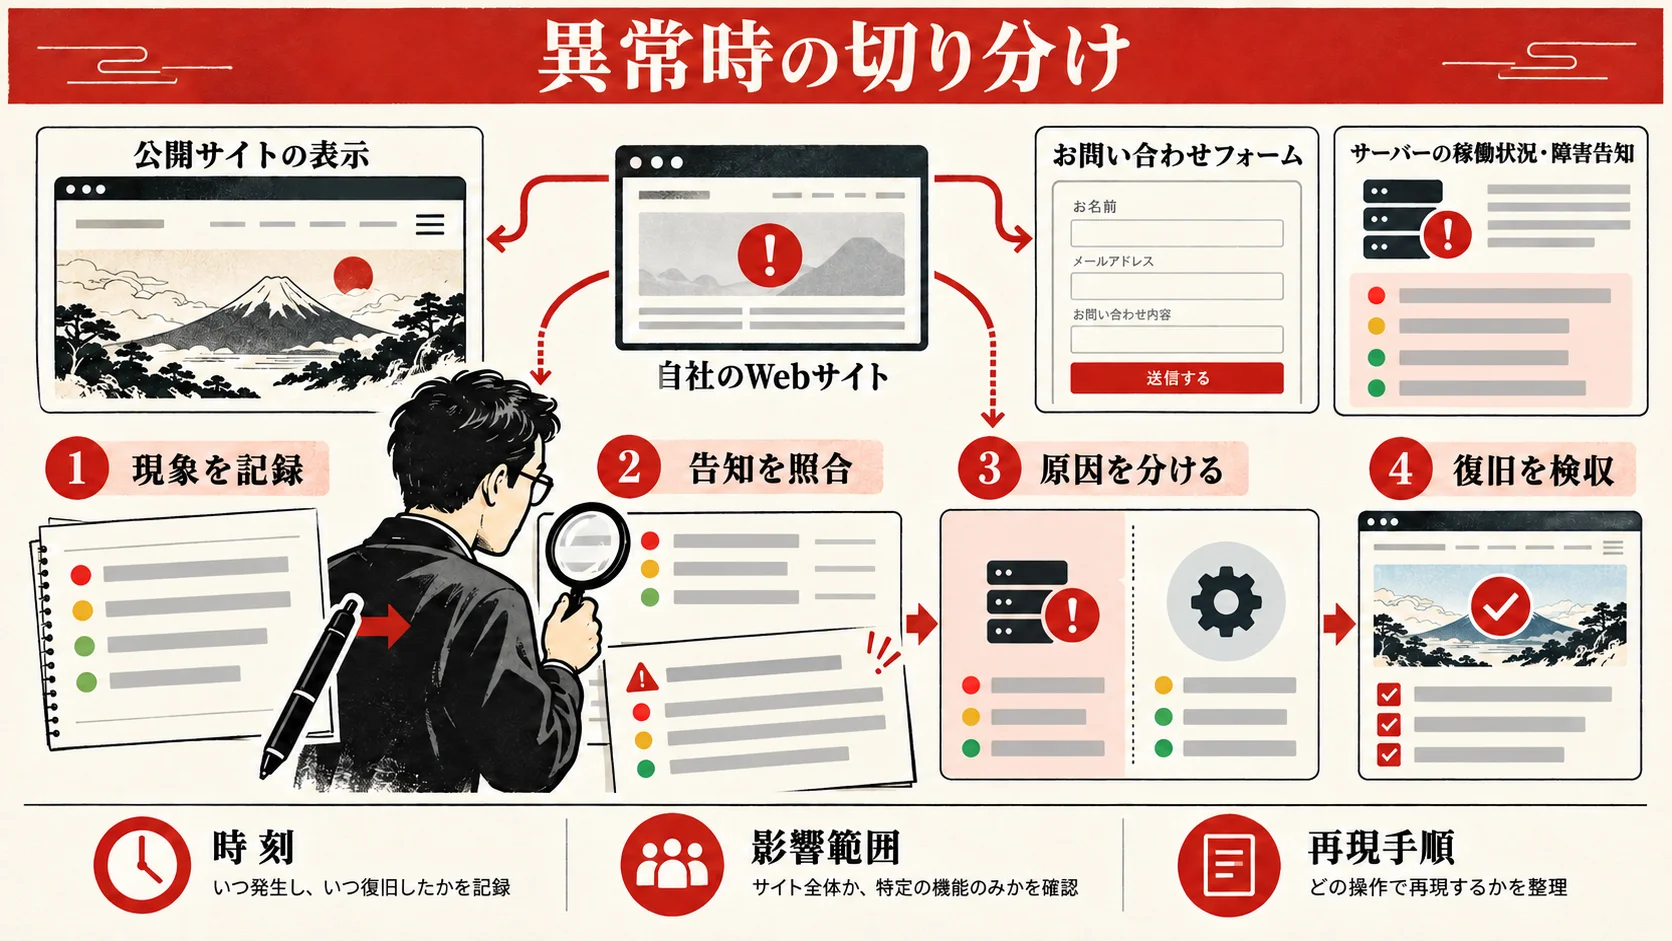
公式告知ではWebサイト表示とメール送受信は通常どおり利用できるとされていますが、自社サイトのすべての機能が常に正常であることまでは保証していません。異常を見つけたら、まず利用者への影響を抑え、次に証拠を保全します。担当者の操作履歴がないままプラグインを片端から無効化したり、バックアップを上書き復元したりすると、原因が分かりにくくなります。
最初に「何が」「いつから」「誰に」「どの範囲で」起きたかを整理します。例として、トップページだけ遅い、WordPress管理画面だけ500エラーになる、フォーム送信完了は出るが通知が届かない、外部からのログインだけ失敗する、などに分けます。エラー文、対象URL、時刻、端末、ブラウザ、再現回数を記録します。顧客の個人情報が画面にある場合は、共有用の記録ではマスキングしてください。
続いてConoHaのニュース一覧を見て、メンテナンス・障害情報の対象と時刻が一致するか確認します。ファイルマネージャーやWebメールが使えない場合は、今回の予防停止の説明と整合するかを見ます。一方、外部のメールソフトで送受信できるか、Webサイト自体が表示できるかは別々に確認します。予防停止中の機能を、PHPパッチの失敗やWordPress障害と混同しないためです。
WordPress側では、直前に変更したテーマ、プラグイン、設定、記事、キャッシュを調べます。公開側と管理側で挙動が異なるなら、キャッシュの有無も確認します。ログを取得できる場合、エラー時刻と一致する記録を保守担当へ渡します。ファイルマネージャーが停止している間は、その機能を使った復旧手順を前提にしません。代替のアクセス方法が契約とポリシーで許可されているかを確認してから動きます。
復旧判断は影響に応じて変えます。軽い表示崩れなら一時的に影響箇所を隠し、原因調査を進める選択もあります。注文や個人情報の送信が正常に処理されないなら、受付を止めて代替連絡先を案内するほうが安全です。データ消失や漏えいを疑う場合は、安易に復元せず、アクセス権限を制限し、ログを保全して専門家とホストへ連絡します。復旧後はフォームや注文を再試験し、受付停止中の未処理案件を照合します。
| 状況 | 初動 | エスカレーション先 | 検収条件 |
|---|---|---|---|
| ConoHaの一時停止機能だけ使えない | 公式告知の対象と時刻を照合 | ConoHaサポート | 公式復旧案内と再利用確認 |
| サイトが表示されない | URL、HTTP応答、時刻、他ページの状況を記録 | ConoHa+制作・保守担当 | 主要ページの表示とログ確認 |
| フォーム・注文に失敗 | 受付を止め、代替導線を案内 | 業務責任者+制作担当 | 送信、受信、保存、通知まで成功 |
| 個人情報の異常を疑う | 記録を保全し、共有範囲を制限 | 責任者、ホスト、専門家 | 原因・影響範囲・再発防止を確認 |
社内で使えるチェックリストとよくある質問
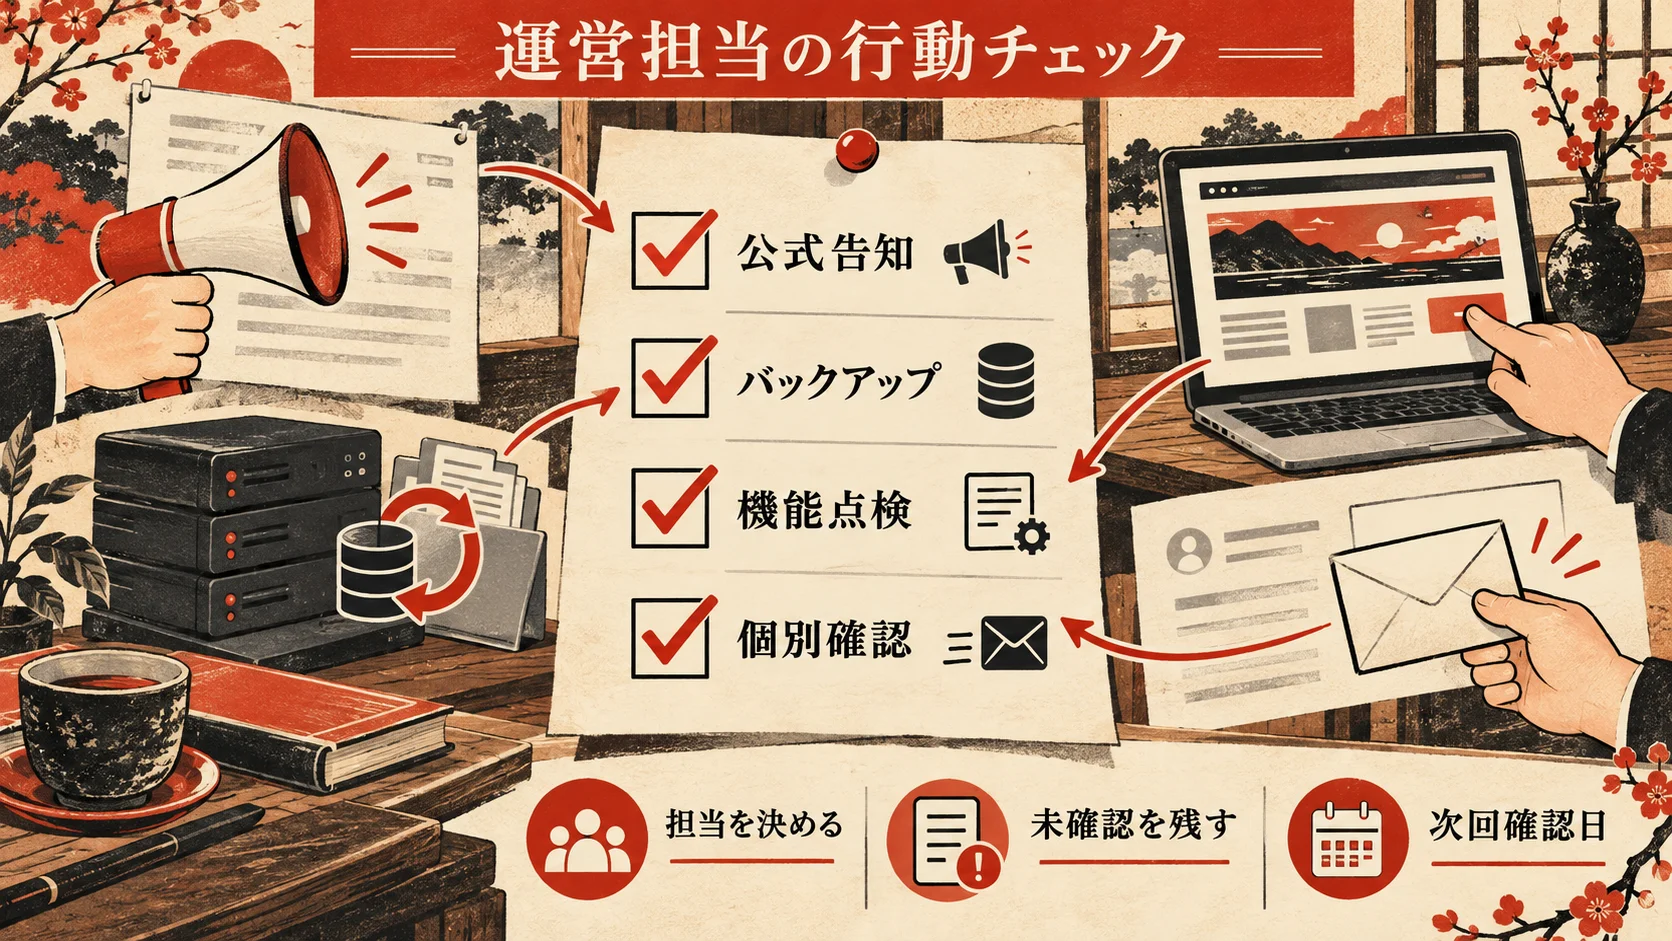
ここまでの手順を、担当者がすぐ動けるようにまとめます。チェックが付かない項目を無理に「完了」にせず、保留理由と次の確認日を記入してください。今回の脆弱性はサーバー提供元が修正を進めるため、利用者の操作だけで修正済みを証明するものではありません。一方でサイト運営の継続と顧客対応は、自社の責任範囲として判断が必要です。
- [ ] ConoHa WINGの2026年10月22日付告知とニュース一覧を確認し、確認時刻を記録しました。
- [ ] 自社ドメイン・サブドメイン・検証環境の一覧を作り、運用担当者を明確にしました。
- [ ] PHP設定の表示を記録しましたが、今回のCVEだけを理由に手動切り替えをしていません。
- [ ] 自動バックアップのWeb・DBの取得日と復元可否を確認しました。
- [ ] 問い合わせ、予約、注文、ログインなど自社の重要機能を実際の操作で試しました。
- [ ] 障害時に受付を止める基準、代替窓口、連絡先、判断者を決めました。
- [ ] 個別のパッチ適用完了が必要なら、ConoHaへ両CVEと対象サイトを指定して問い合わせました。
- [ ] 問い合わせ結果と公式続報を確認し、未完了・未回答の項目に次回確認日を設定しました。
- [ ] 古いPHP系列からの移行は、今回の緊急確認と別の互換性試験・改修計画として管理しました。
ConoHa WINGを使っているなら、今すぐPHP版を上げるべきですか?
今回公表された脆弱性への対応については、ConoHaの公式告知が「現在ご利用中のPHPバージョンを維持したまま、弊社にてセキュリティパッチを適用」「お客様ご自身でPHPバージョンの変更等をしていただく必要はございません」と説明しています。したがって、今回のCVEだけを理由に手動で版を切り替える必要はありません。ただし古いPHP系列を長く利用している場合は、互換性を確かめた上で別途更新計画を立ててください。ConoHa公式告知の続報が出れば、その内容を優先します。
管理画面のPHP版が上がっていません。修正されていないのですか?
そうとは限りません。ConoHaは同じPHP版を維持したままパッチを適用すると案内しています。PHP公式も提供元によるバックポートの可能性を説明しています。設定画面の数字だけで修正の有無を判定せず、公式の進捗告知と対象環境への適用状況を確認してください。個別の完了証跡が必要なら、ConoHaへ問い合わせます。
ファイルマネージャーやWebメールが開けないのは障害ですか?
2026年10月22日付の告知では、これら2機能を予防的な措置として一時停止したと説明しています。Webサイト表示とメール送受信は通常どおりと案内されていますが、状況は変わり得ます。公式の最新情報を確認し、自社で使うメールクライアントやサイト機能を別々にテストしてください。予防停止だけを理由にWordPressを再インストールしたり、設定を大幅変更したりしないでください。
自動バックアップがあるなら、追加の備えは不要ですか?
不要とは言えません。ConoHaの公式案内では過去14日間分の自動バックアップを提供していますが、対象時点・Web・DBの復元可否と復元後のデータ欠損はサイトごとに確認が必要です。申込や注文が日々増える場合は、復旧時点からの差分処理も決めます。重要サイトは独立したバックアップと復旧手順の確認も検討してください。
今回のPHP脆弱性はWordPress本体を更新すれば解消しますか?
今回のCVEはPHP基盤に関する問題です。WordPress本体やプラグインの更新だけでPHPの修正に代わるわけではありません。逆にPHP側の修正が完了しても、WordPress本体、テーマ、プラグインの別の脆弱性や互換性問題は残り得ます。サーバーの修正状況と、WordPress側の保守状態を別々に点検します。
ConoHaから個別回答がない間、社内へ何と報告すればよいですか?
「ConoHaが現行PHP版へのパッチを順次適用中と告知。自社サーバーへの個別適用完了は未確認。重要機能の点検結果は○○。次回確認は○月○日」と、確認済み事実と未確認事項を分けて報告してください。サイトが動くことやPHPの表示値から、パッチ適用済みと推定しない表現が適切です。
まずはセキュリティの達人に相談する

ConoHa WINGの対応状況を公式案内で確認し、WordPressの重要な業務機能を点検します。セキュリティの達人では、現状と事業への影響を伺い、確認する範囲、対策の優先順位、次に取る行動を一緒に整理します。診断や改修などの具体的な支援内容は、対象と状況を確認したうえでご案内します。
ご相談時は対象サイトやシステム、困っている症状を分かる範囲でお知らせください。パスワード、秘密鍵、顧客の個人情報はフォームへ記載しないでください。緊急の被害が疑われる場合は、社内の事故対応窓口とサーバー事業者への連絡を優先してください。
参考・出典
- ConoHa WING「PHPの脆弱性への弊社対応について」(2026年10月22日確認)
- ConoHa WING「PHPの設定をする」(2026年10月22日確認)
- ConoHa WING「自動バックアップを確認する」(2026年10月22日確認)
- PHP公式セキュリティ勧告(2026年10月22日確認)
- WordPress公式サーバー要件(2026年10月22日確認)
※本記事は2026年10月22日時点の公開情報に基づきます。ConoHaの進捗や利用可能な機能は変わる可能性があります。個別サーバーのパッチ適用完了、サイトの侵害有無、業務上の安全性を本記事だけで断定するものではありません。



