
2026年10月に公表されたPHP2shellについて、「WAFを入れているからPHPを更新しなくてもよいか」と迷う運営者は少なくありません。結論からいえば、WAFは攻撃経路の一部を減らす暫定策であり、修正済みPHPへの更新の代わりにはなりません。更新できない期間は、WAFの有効性だけでなく、オリジンサーバーへの直通経路、例外設定、証拠の保存、業務への影響を確認し、必要なら公開停止を決めます。「一時的に守る」と「安全になった」は別です。
本稿は、WordPressを含むPHP製サイトを運営する企業、制作会社、サーバー管理者向けです。2026年10月23日に確認したPHPプロジェクトの公式アドバイザリー、IPAの注意喚起、WordPress.orgの公式案内、Cloudflareの緩和策に関する公表を基に、一般企業が意思決定に使える手順へ落とし込みます。個別のサーバー製品やプランで適用済みかどうかは、契約先の公式案内と稼働環境で別途確認してください。攻撃手順やペイロードは掲載しません。
まず確認すべきことは四つです。①自社でどのPHPが動いているか、②利用するWAFのルールが本番経路で有効か、③WAFを通らずオリジンへ到達できないか、④いつ誰が修正版へ更新できるかです。四つのうち一つでも不明なら、対策済みとは報告せず、「確認中」として期限と担当を置きます。既存のPHP脆弱性とWordPressの対応ガイドは事象全体の把握に、本稿はWAFを含む更新までの判断に重点を置きます。
| 判断する問い | 最初に集める証拠 | その場の判断 |
|---|---|---|
| PHPは修正版か | サーバー管理画面、稼働プロセス、ベンダー告知 | 修正済みなら検収、未修正なら暫定措置と更新計画 |
| WAFは実際に通るか | 配信経路、ルール状態、例外、イベント記録 | 未確認を「保護済み」と扱わない |
| オリジン直通はあるか | 公開IP、別ホスト名、DNS、ネットワーク制限 | 直通があればWAFだけに依存しない |
| 業務を安全に続けられるか | 取扱データ、障害時の代替、復旧期限 | 高リスクなら機能停止・サイト停止を検討 |
WAFができることと、PHP2shellを根本的に直せない理由
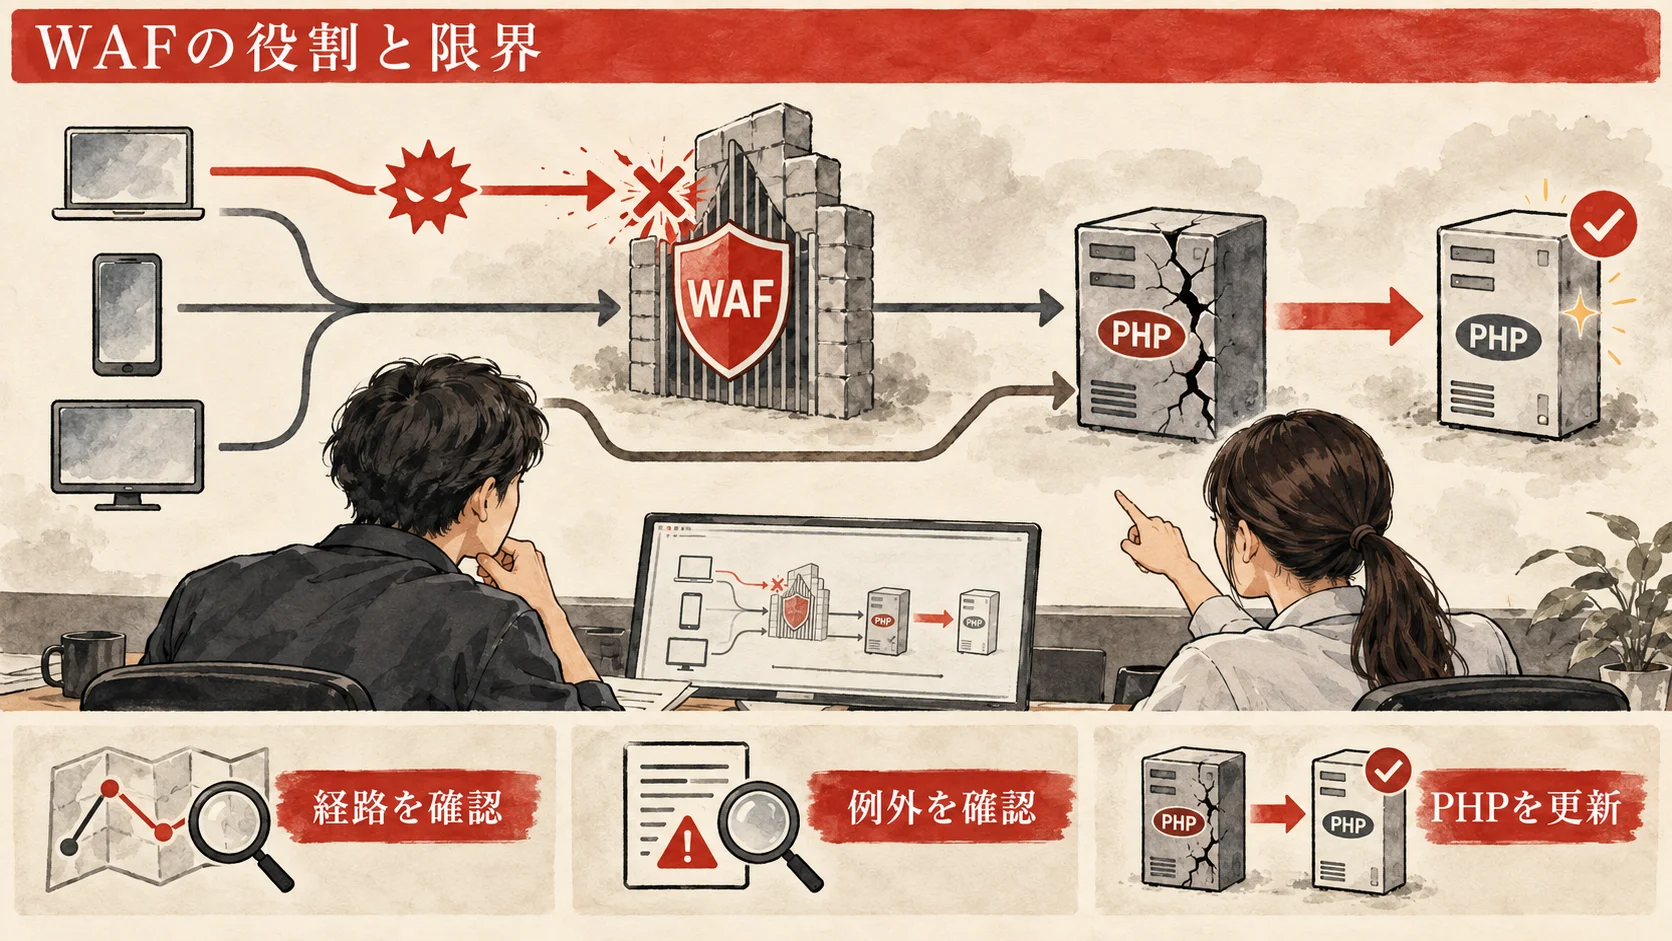
PHPプロジェクトは、CVE-2026-109618とCVE-2026-109619の二つについて、認証なしの遠隔コード実行につながり得る重大な問題として修正を公表しました。修正を含む上流版はPHP 8.2.35、8.3.36、8.4.27、8.5.12です。IPAも同じ版を対策として案内しています。PHP 8.1以前はPHPプロジェクトの通常サポート外ですが、OS・LTSベンダーによるバックポートがある場合があります。バージョン番号だけで安全・危険を判定せず、実際の提供元が当該CVEを修正した証跡を確認します。
WAFはWebアプリケーションに入る通信を見て、特定の特徴に合う要求を遮断・検査する境界防御です。Cloudflareは今回の脆弱性に対するルールを公表し、同社のWAFを使う顧客へデフォルトで保護を展開したと述べています。この情報は、同社の対象サービスと条件における緩和策が存在することを示します。一方で、利用中のゾーン、ルールセット、例外、プロキシ状態、別経路がどうなっているかは各サイトで違います。他社WAFやホスト提供のWAFに、Cloudflareと同じルールが存在すると推測してはいけません。
WAFが拒否したイベントが記録されても、それだけで脆弱性が消えたわけではありません。ソフトウェア内の欠陥は未修正のままです。攻撃パターンの変化、WAFの解析範囲に入らない通信、ルールのスキップ、オリジンへの直接アクセス、運用中の設定変更などで防御の前提が崩れます。PHP公式も、即時更新できないときの措置は特定の攻撃経路への露出を下げるだけで、環境を安全にはしないと明記しています。したがって「WAFがあるから更新を延期してよい」ではなく、「更新までの短い猶予を得るためにWAFを確認する」と考えます。
WordPress.orgは、この問題はWordPress固有ではなく、PHPアプリケーションを載せるサーバーに関係すると説明しています。WordPress本体の更新予定がないことも明示しています。プラグインを追加したりWordPressだけを最新版にしたりしても、PHPの修正にはなりません。もちろんWordPress本体・テーマ・プラグインの通常更新は必要ですが、今回のPHP更新とは別の作業です。関係者への依頼票には「CMS更新」と「PHP実行環境更新」を分けて書いてください。
WAFの価値を過小評価する必要もありません。修正版を検証する数日間に、既知パターンの試行を減らし、イベントから対象サイトや時間帯の異常を把握する助けになります。ただし、WAF導入の成功条件は「画面上でON」ではありません。公開URLへの通信が実際にWAFを通ること、対象ルールが有効であること、広い例外で飛ばされていないこと、オリジンへ迂回できないこと、遮断で業務機能が壊れていないことを確認して初めて、暫定的な効果を評価できます。対策の所有者はWAF事業者ではなく、サイトを運営する組織です。
対象サイトと通信経路を棚卸しする
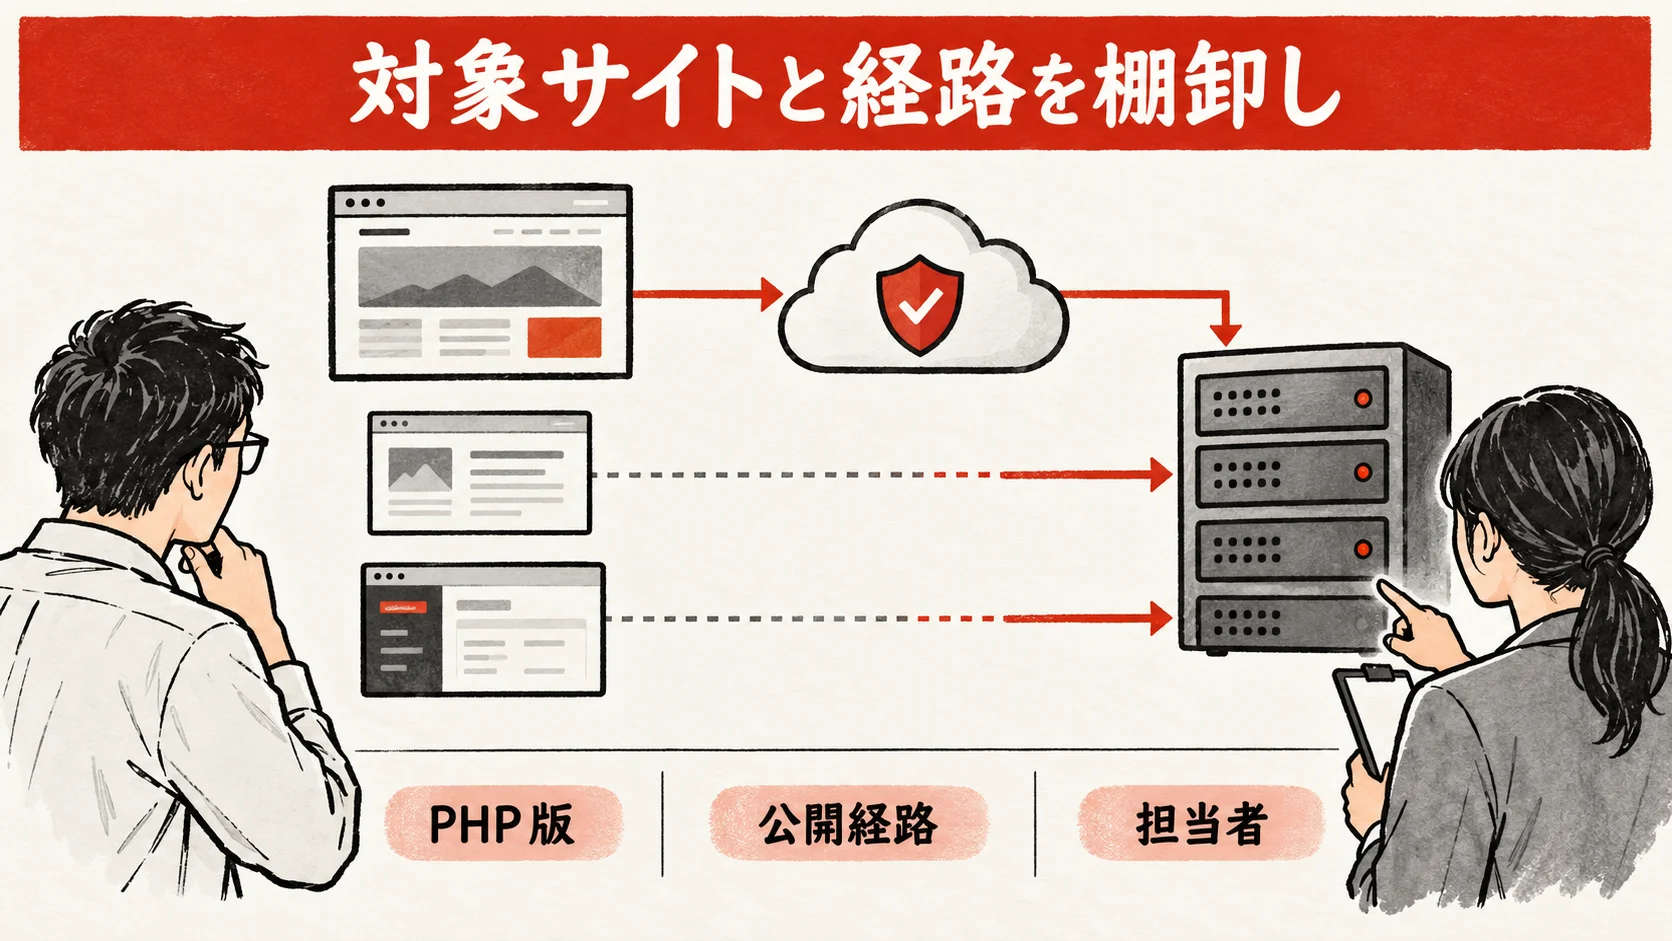
最初の実務は、どのサイトがどのPHPで動いているかを一枚にまとめることです。契約中のサーバーを一つ見つけて終わらせないでください。企業サイト、採用サイト、LP、会員サイト、古いキャンペーンページ、サブドメイン、検証環境、管理画面、問い合わせフォーム、APIなどが別アカウントや別会社で運用されている場合があります。DNS管理、CDN、WAF、ロードバランサー、オリジン、PHP実行方式、CMS、保守会社を経路ごとに記録します。
担当者はまず公式の管理画面から、ホスト名、契約先、PHP系列とパッチレベル、更新画面、作業権限、バックアップの所在を確認します。WordPressなら「ツール → サイトヘルス → 情報 → サーバー」で稼働PHPを確認できるとWordPress.orgが案内しています。ただし画面値はそのサイトの実行環境の情報です。同じ契約内の別サイトやバックグラウンド処理まで同じ版とは限りません。保守会社へ「本番のWeb要求を処理するPHPの実パッケージと修正状況」を聞き、必要ならホスト事業者の告知と突き合わせます。PHP-FPM、Apacheモジュール、CGI、LiteSpeedなど稼働方式も把握します。
次に、閲覧者からオリジンまでの経路を図にします。通常のドメインだけではなく、旧ドメイン、プレビューURL、ホスティングの初期ドメイン、管理用ホスト名、公開IP、IPv6、直通ロードバランサーを確認します。正規経路がWAFを通っていても、別名の入口がオリジンへ直結していれば、WAFの効果は前提から崩れます。CloudflareのAuthenticated Origin Pullsの説明も、オリジンIPが分かればCloudflareを経由せず直接要求できる構成上のリスクを説明しています。オリジン側で信頼できる経路だけを受ける設計が必要です。
ここで危険な「確認方法」は避けます。インターネットに攻撃に使える試験要求を送る必要はありません。ネットワーク設定、DNS履歴、管理台帳、ファイアウォールルール、ロードバランサー設定、ホスト会社への問い合わせで構成を調べます。所有権と承認のある環境で、許可された通常の疎通だけを使い、オリジンへの直接到達が拒否されることを検証します。検査対象、時刻、許可者を残します。共有ホスティングなら利用者が直接変更できないこともあるため、事業者へ制限方法を確認します。
棚卸し表には「確認した日」「情報源」「不明点」「更新責任者」も付けます。例えば「PHP 8.4」とだけ書くと、8.4.27以上かどうかが分かりません。「WAF契約あり」だけでは、本番DNSがプロキシ経由か、対象ルールが有効か分かりません。記録の粒度は意思決定に使えるところまで上げます。例として次の表を使えます。値は架空であり、実際の安全性を示しません。
| 対象(架空例) | 経路とPHP | 不明・未完了 | 一次責任者と期限 |
|---|---|---|---|
| 企業サイトA | CDN → WAF → 共用ホスト、8.3系 | パッチ番号と旧ドメイン | 保守担当、当日中 |
| 会員サイトB | CDN → 専用サーバー、8.4系 | オリジン直通、例外ルール | インフラ担当、当日中 |
| 採用LP C | 代理店の別契約、版不明 | 契約者と更新権限 | 広報責任者、翌営業日まで |
優先度は、インターネット公開範囲、扱うデータ、認証や決済の有無、更新までの日数、直通経路の有無を組み合わせて決めます。問い合わせフォームしかないから安全と断定しません。フォームの送信・アップロード機能もPHPへ到達します。逆に静的HTMLだけでPHPを使わないサイトは、対象外かもしれません。疑わしい場合は当該ホストでPHP実行がないことを提供元と確認します。結論に至った根拠を残せば、後から対象漏れを再点検できます。
更新までの暫定対策を、順番と期限を決めて実施する
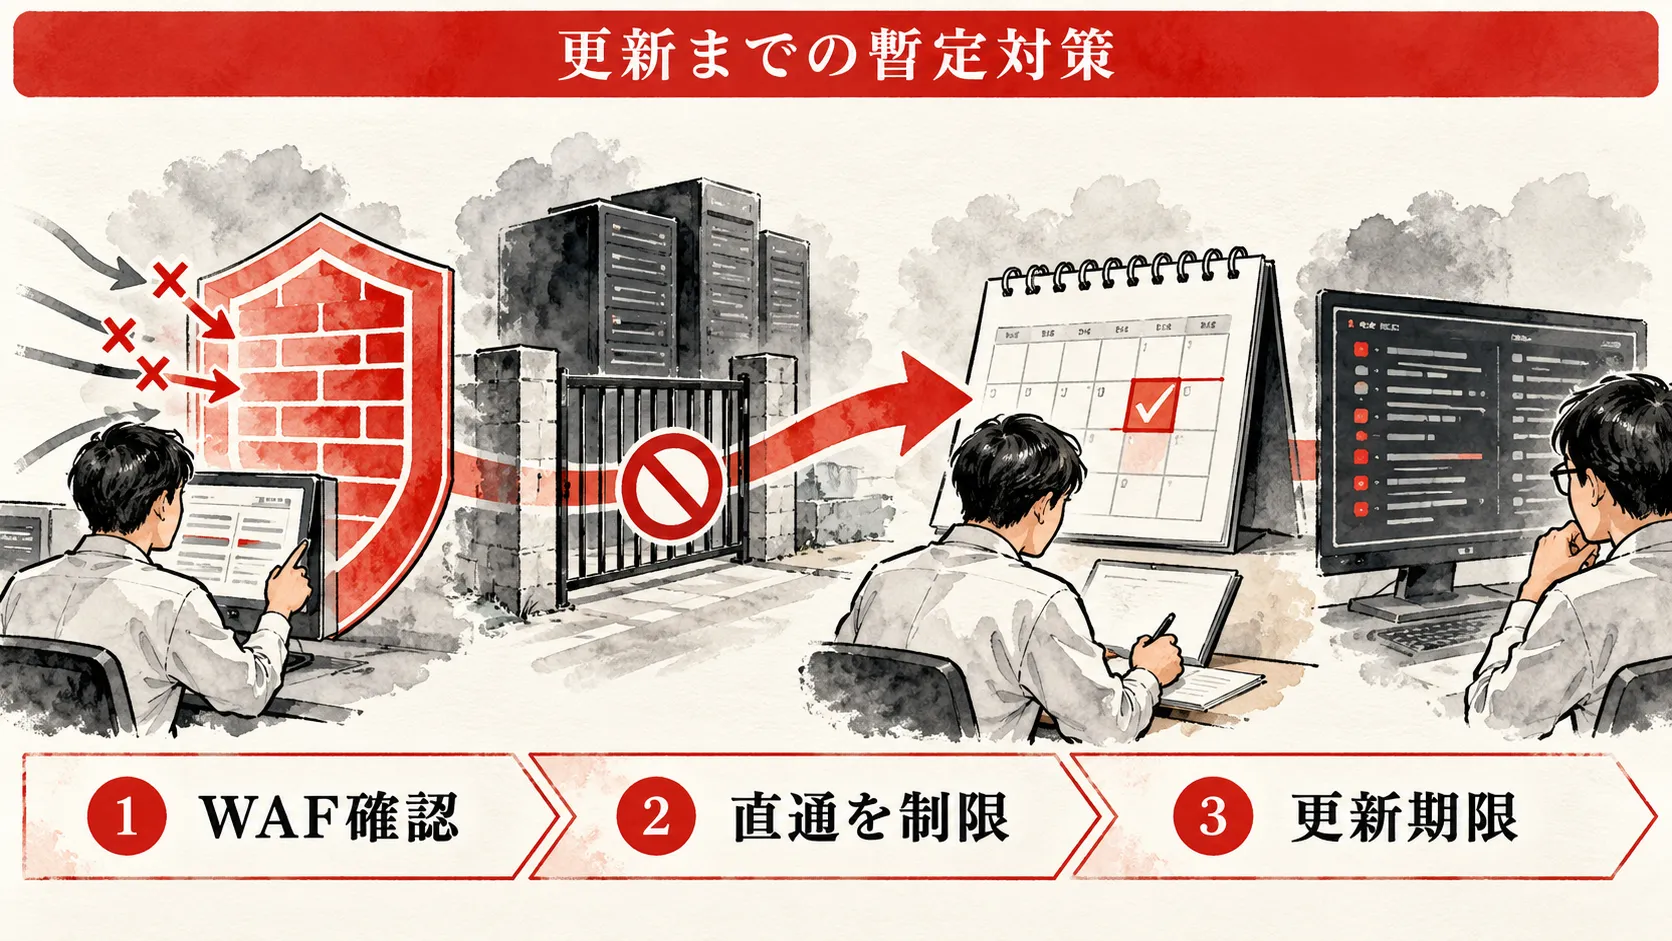
暫定対策は積み上げ式です。WAF、オリジンの到達制限、不要機能の停止、監視、PHP公式の提示する一時的な設定調整などを、それぞれの担当者が評価します。しかし、設定を増やすほど副作用も増えます。特にPHPのメモリ制限やリクエスト処理の設定は、性能、アップロード、可用性へ影響します。本番に適用する前に、PHP公式の条件、サーバー提供元の推奨、アプリの利用実態を照合してください。本稿では一律の設定値やコマンドを指示しません。
第1の作業は、WAF事業者・ホスト事業者の公式告知を確認し、対象ルールが自社の契約と公開サイトに適用されるかを問い合わせることです。管理画面でルールセット名、適用先、動作(遮断・チャレンジ・監視など)、有効化時刻、例外、スキップ設定を記録します。Cloudflare利用時でも、同社のブログにある展開状況と自社ゾーンの設定は別に確認します。Cloudflareのルール例外の文書は、Skipアクションによって後続のセキュリティ機能を通さない構成があると説明しています。過去に誤検知回避のため作った広い例外を見落としがちです。
第2の作業は、オリジンへの直通入口を閉じることです。CDNやWAFを利用するなら、ネットワーク許可リスト、認証付きオリジン接続、私設ネットワーク、ホスト提供のアクセス制限など、契約環境で支持される方法を選びます。ただし変更前に、正規配信、管理者の接続、監視、バックアップ、決済の通知など、必要な通信経路を列挙します。誤った制限はサイト停止や通知漏れを起こします。まず検証環境・限定時間で確認し、担当者と切り戻し手順を置いてから適用します。CDN側だけを制限してオリジンが開いたままなら、根本の問題は残ります。
第3の作業は、不要な公開面を減らすことです。利用していない古いサイト、開発用URL、放置された管理画面、使わないアップロード・インポート機能、旧ドメインの転送先を確認します。停止できる機能は責任者の了承を得て閉じます。管理者専用の経路は認証とネットワーク制限を追加できます。ただし、どの機能が今回の脆弱性を直接防ぐかは安易に断定できません。目的は露出面と監視対象を減らし、更新までの運用負荷を下げることです。WordPressプラグインによる「PHP脆弱性の修復」を謳うものを、公式PHP更新の代替にしないでください。
第4の作業は、事業者と更新日時を確約することです。バックポートが提供される場合は、対象パッケージとCVE、配布日、再起動の要否、実際の稼働版を確認します。PHP公式のアドバイザリーには、更新が即時できないときの特定経路向け設定が記載されていますが、完全な緩和ではないことも明記されています。安易なコピーペーストは避け、ホスト事業者や運用担当が環境への影響を評価してください。期限が曖昧なまま「WAFで当面対応」は、暫定措置を恒久化する典型的な失敗です。更新担当、検証日、本番日、延期時の承認者、延期期限をチケットに記録します。
第5の作業は、監視と業務継続策です。WAFイベント、オリジンのアクセスログ、PHP・Webサーバーのエラー、プロセス再起動、CPU・メモリ、ファイル変更、管理者の操作を同じ時刻軸で見るようにします。特定のルールへの一致件数だけを「攻撃件数」と呼ばず、通常トラフィックや誤検知の可能性を検討します。障害・侵害の疑いが出たときに、誰がどの機能を止め、問い合わせをどこへ迂回し、顧客へ何を伝えるかを先に決めます。ここまで揃って初めて「更新までの条件付き運用」と説明できます。
| 暫定措置 | 担当と成果物 | 完了条件・失敗時の戻し方 |
|---|---|---|
| WAF確認 | CDN担当がルール・例外・イベントを記録 | 公開経路で有効と確認。誤検知なら対象範囲を限定して調整 |
| オリジン制限 | インフラ担当が経路図と許可通信表を作成 | 直通を拒否し正規機能は通る。障害時は承認済みの前設定へ戻す |
| 不要機能停止 | サービス責任者が停止一覧と代替窓口を承認 | 影響を利用者へ案内。必要機能に影響すれば限定復旧を検討 |
| 更新予約 | ホスト担当が修正証跡と作業日時を取得 | 本番PHPの修正を確認。延期時は公開継続を再判断 |
公開停止・一部停止・継続の判断基準
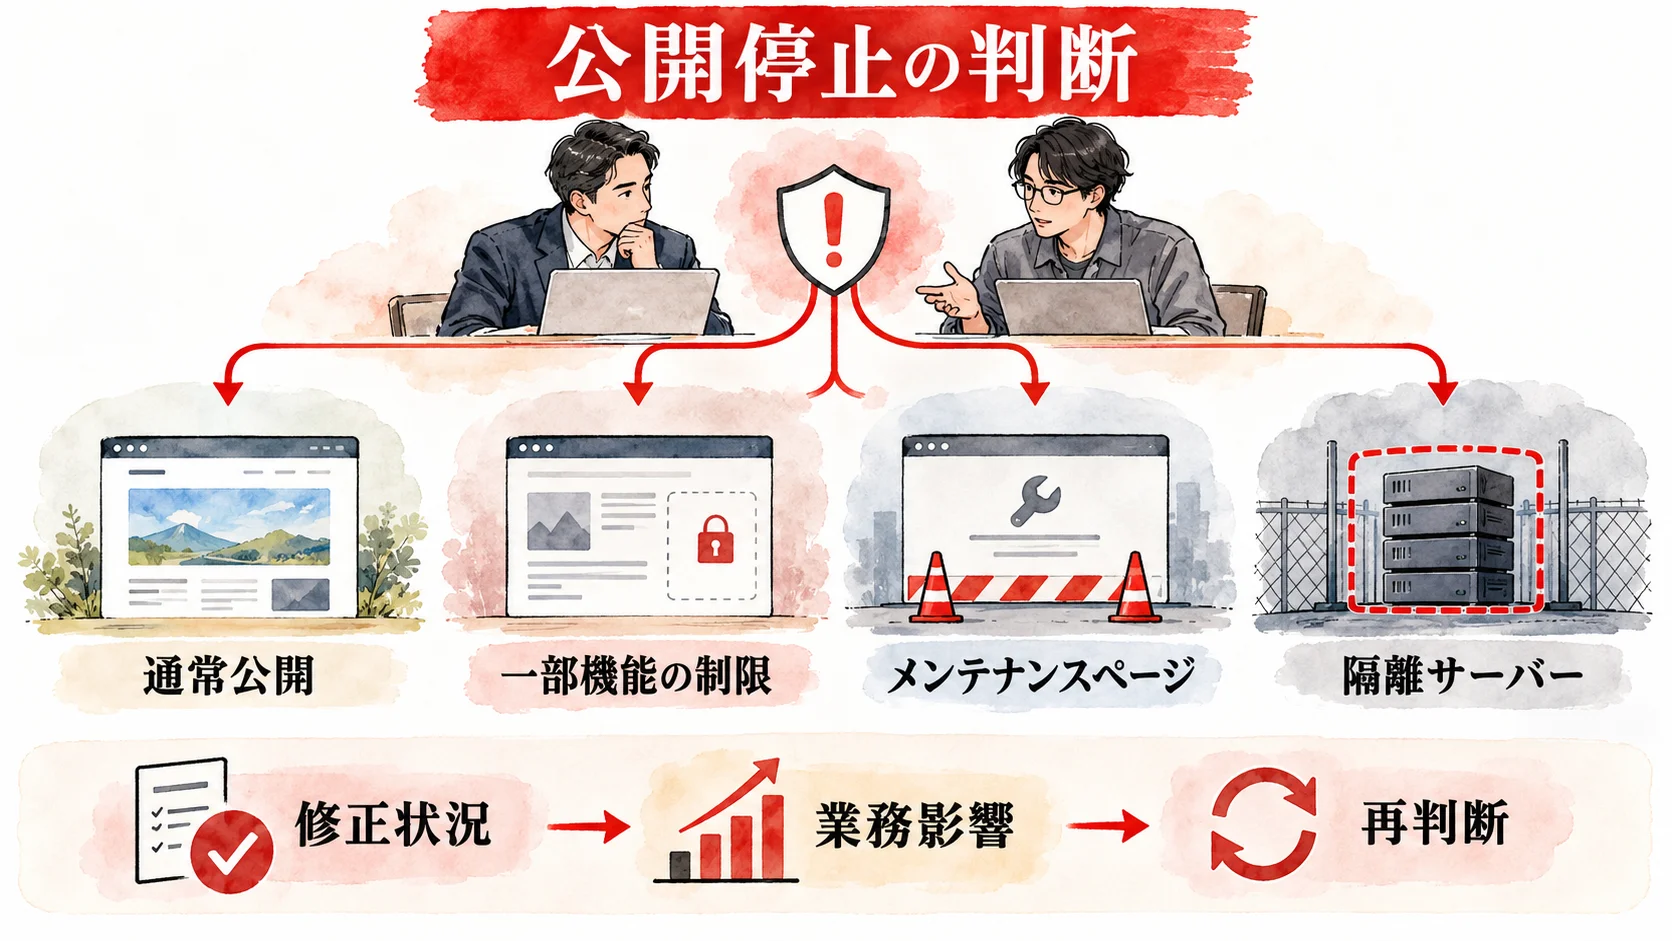
「サイトを止めると売上が落ちる」という理由で、停止の議論そのものを避けてはいけません。逆に、脆弱性情報だけで、何の被害もない全サイトを無条件に一斉停止するのも事業継続上の判断です。選択肢は、①通常公開を継続して監視、②危険な機能だけ停止、③認証・管理者へ限定、④メンテナンス画面に切り替え、⑤サービス全体を外部から隔離、など段階的に置けます。どれを選ぶかはサイトの重要性、データ、更新までの時間、緩和策の確かさ、侵害の兆候で変わります。
WordPress.orgは、PHP 8.2より前の版を自ら運用する場合、更新準備中にサーバーをオフラインにすることも検討すべきと案内しています。これは全環境の一律命令ではありませんが、古い版を自前運用し修正の見通しがない場合の判断材料です。特に、個人情報や決済を扱う、オリジン直通が残る、WAF適用が証明できない、更新担当が不明、継続的な異常がある、といった条件が重なるなら、停止判断を強く検討します。外部から到達できないことを確認できないサイトを「停止済み」と報告しないでください。
継続を選ぶなら、責任者が短い再判断時刻を決めます。「明日の正午までにパッチ適用」「それまでにオリジン直通を閉じる」「異常ログが出たら該当機能を停止」のように、測定可能な条件を書きます。期間は実際の工数と契約先の情報で設定し、根拠のない「数週間は大丈夫」は避けます。停止を選ぶ場合も、保守担当・法務・顧客対応が同じ事実を持てるよう、停止理由、対象、開始時刻、代替手段、再開判定者を共有します。検証用の切り替えと本番の停止は別作業として承認します。
例えば架空の会員サイトでは、PHPが未修正で、顧客の申込情報を扱い、WAFは有効でも旧管理用ホスト名からオリジンへ直接到達できるとします。この場合、正規サイトへのWAFルールがあっても「継続可」とは言いにくく、まず旧経路を閉じるか、会員機能を停止するのが合理的です。一方、完全な静的公開に切り替えられ、問い合わせは別の安全なサービスへ案内できるなら、広報ページだけ残す選択があります。公開停止は敗北ではなく、未修正期間のリスクを事業として管理する措置です。
別の架空例では、共有ホスト会社が当該CVEの修正版を適用済みと文書で知らせ、WordPressのサイトヘルスとホスト側の実行環境でも修正状況が整合し、基本機能の検収を終えています。このときは、WAFの有無だけを理由に停止する必要は通常ありません。ただし「管理画面に新しい版番号がある」だけで、すべてのワーカーが切り替わったと決めず、ホスト会社の作業完了とアプリの動作を確認します。侵害の疑いが別にあれば、それは更新完了とは別途調査します。
| 観測状況 | 当日の選択肢 | 次回判断を変える条件 |
|---|---|---|
| 修正済みと確認、侵害兆候なし | 公開継続、検収と監視 | アプリ障害や不審な証拠が見つかる |
| 未修正、WAFと経路に根拠あり、短期更新予定 | 条件付き継続または機能限定 | 更新延期、例外発見、異常増加 |
| 未修正、直通経路や適用状態が不明 | 重要機能を止める方向で判断 | 経路制限と修正計画が確認できる |
| 侵害を疑う事実がある | 保全と封じ込め、必要なら停止 | 調査で影響範囲と復旧条件が確定 |
WAFログとサーバーログを残し、侵害の有無を分けて調べる
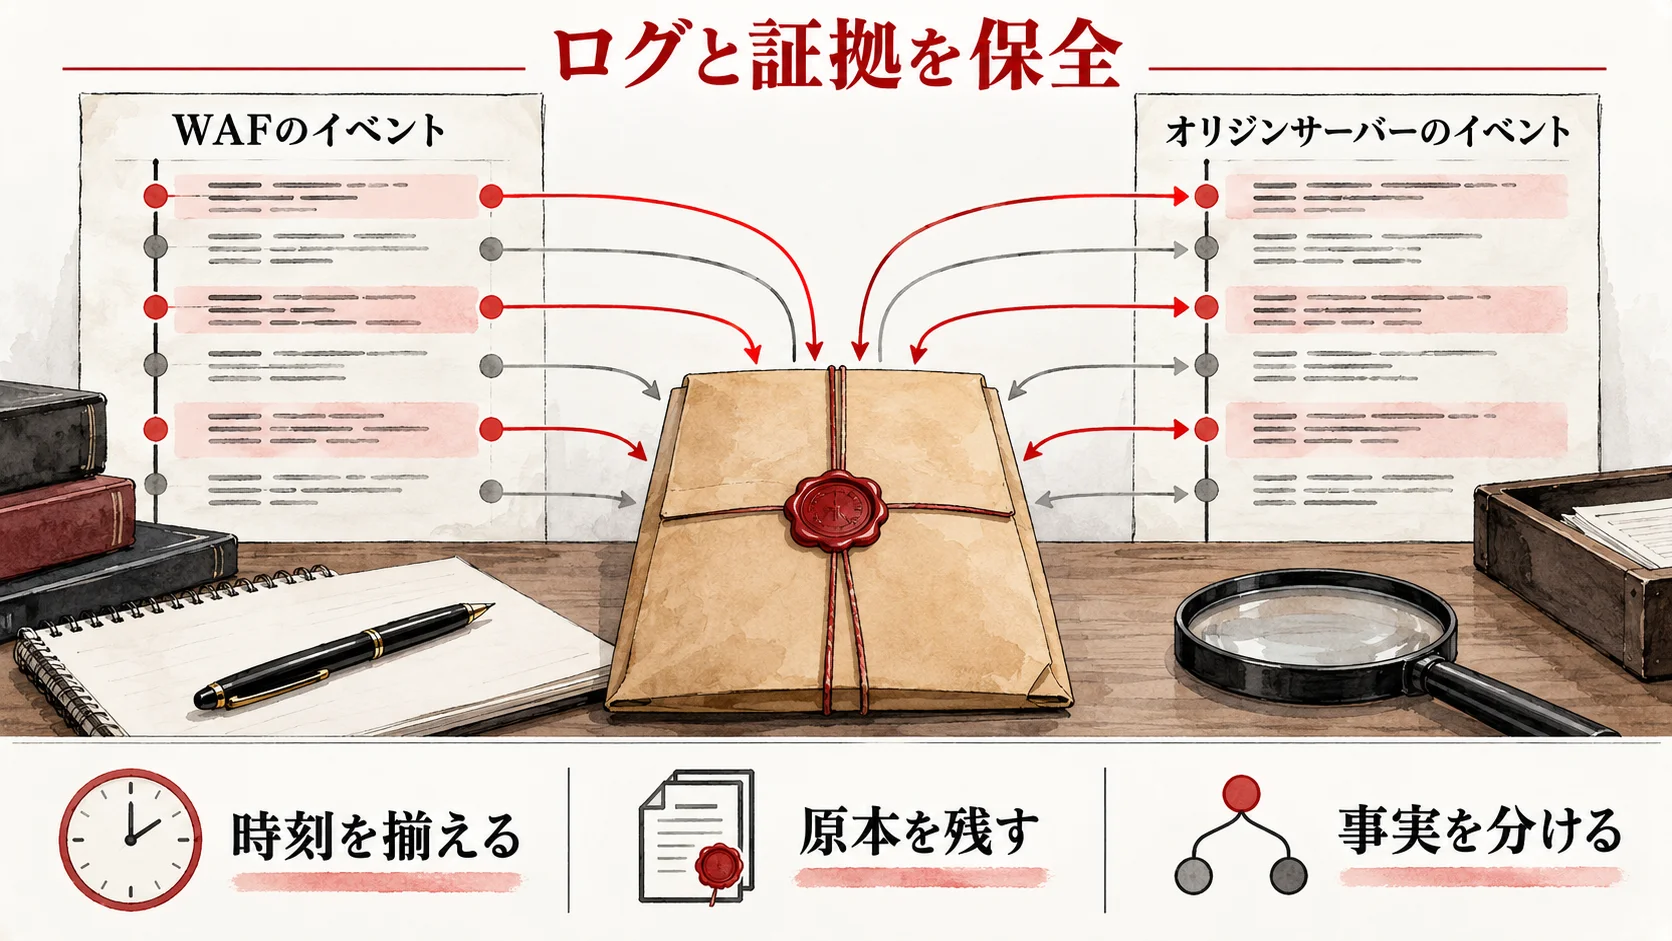
WAFの「ブロック件数」は、調査の入口にはなりますが、侵害の有無を示す決定的な数字ではありません。同じ要求が多数回リトライされたり、正規の機能が誤って該当したりする可能性があります。逆に遮断件数がゼロでも、ルール未適用、ログの保存条件、オリジン直通、未知の変種を否定できません。WAFのイベントとオリジンのアクセス・エラー・監査記録を同じ時間軸で突き合わせます。
保存対象は、可能な範囲でWAF・CDNイベント、Webサーバーのアクセスとエラー、PHP-FPM等のエラー、OS・ホストの監査、管理者ログイン、ファイル変更、データベース監査、バックアップ履歴です。クラウドやホストが一部しか提供しない場合は、その事実を調査の限界として記録します。取得時刻とタイムゾーン、取得者、保存先、対象期間、改変されない原本の扱いを一覧にします。顧客データを含むログを広い共有フォルダへ置いたり、無期限に保管したりしません。法務・個人情報担当と保持期間と閲覧権限を決めます。
時間範囲は「発表後」だけに限定しません。公開された時刻以前から同じ特徴の異常があった可能性を考え、保存できる範囲を確認します。ただし、見つかった不審なアクセスを直ちに今回の脆弱性の悪用と決めつけないでください。誤認を避けるため、観測したIPやリクエスト数だけでなく、応答、アプリ状態、ファイル・アカウントの変化、データ転送、作業者の正規変更も照らし合わせます。調査に不慣れなチームは、現場で勝手にファイルを消す、ログを削除する、疑わしいプログラムを起動してみる、といった操作を避け、専門家へ相談します。
Cloudflare利用時のSecurity Events公式説明は、セキュリティ機能のイベントを調べるためのものです。イベントがサンプリングされる場合や機能ごとに見え方が異なる場合は、表示件数の意味を確認します。さらにSkipルールの公式説明を参照し、特定の顧客・国・IP・パスへの例外が問題の経路を通していないか見ます。ログを収集する権限がない制作会社は、ホスト・CDN・発注者へ「誰がいつまでにエクスポートするか」を依頼します。後から消えたログを復元できるとは限りません。
判断の記録は「確認された事実」「合理的な仮説」「未確認」を分離します。例として「10月22日15時にWAFが特定ルールへ一致した」は事実、「PHP2shellを狙った可能性」は仮説、「オリジンへ到達したか」は未確認、と分けます。「攻撃を遮断した」と表現するなら、どの経路のどのイベントに対する記述かを限定します。顧客向けの報告やプレス文書では、技術担当、法務、経営が同じ表現を確認し、後の調査で更新できるよう版管理します。
一度感染・侵害を疑う状態になったら、「PHPを更新したので調査終了」としません。更新は既知の脆弱な経路を閉じる作業ですが、以前に設置された不正なファイル、追加アカウント、抜き取られた認証情報を元に戻すものではありません。信頼できる状態からの復旧、秘密情報の見直し、データと顧客影響の調査、必要な通知の判断を別のトラックで進めます。被害の調査が必要なら、IPAの相談窓口など公的窓口や適切な専門家も検討します。
修正版PHPへ更新し、再開を検収する
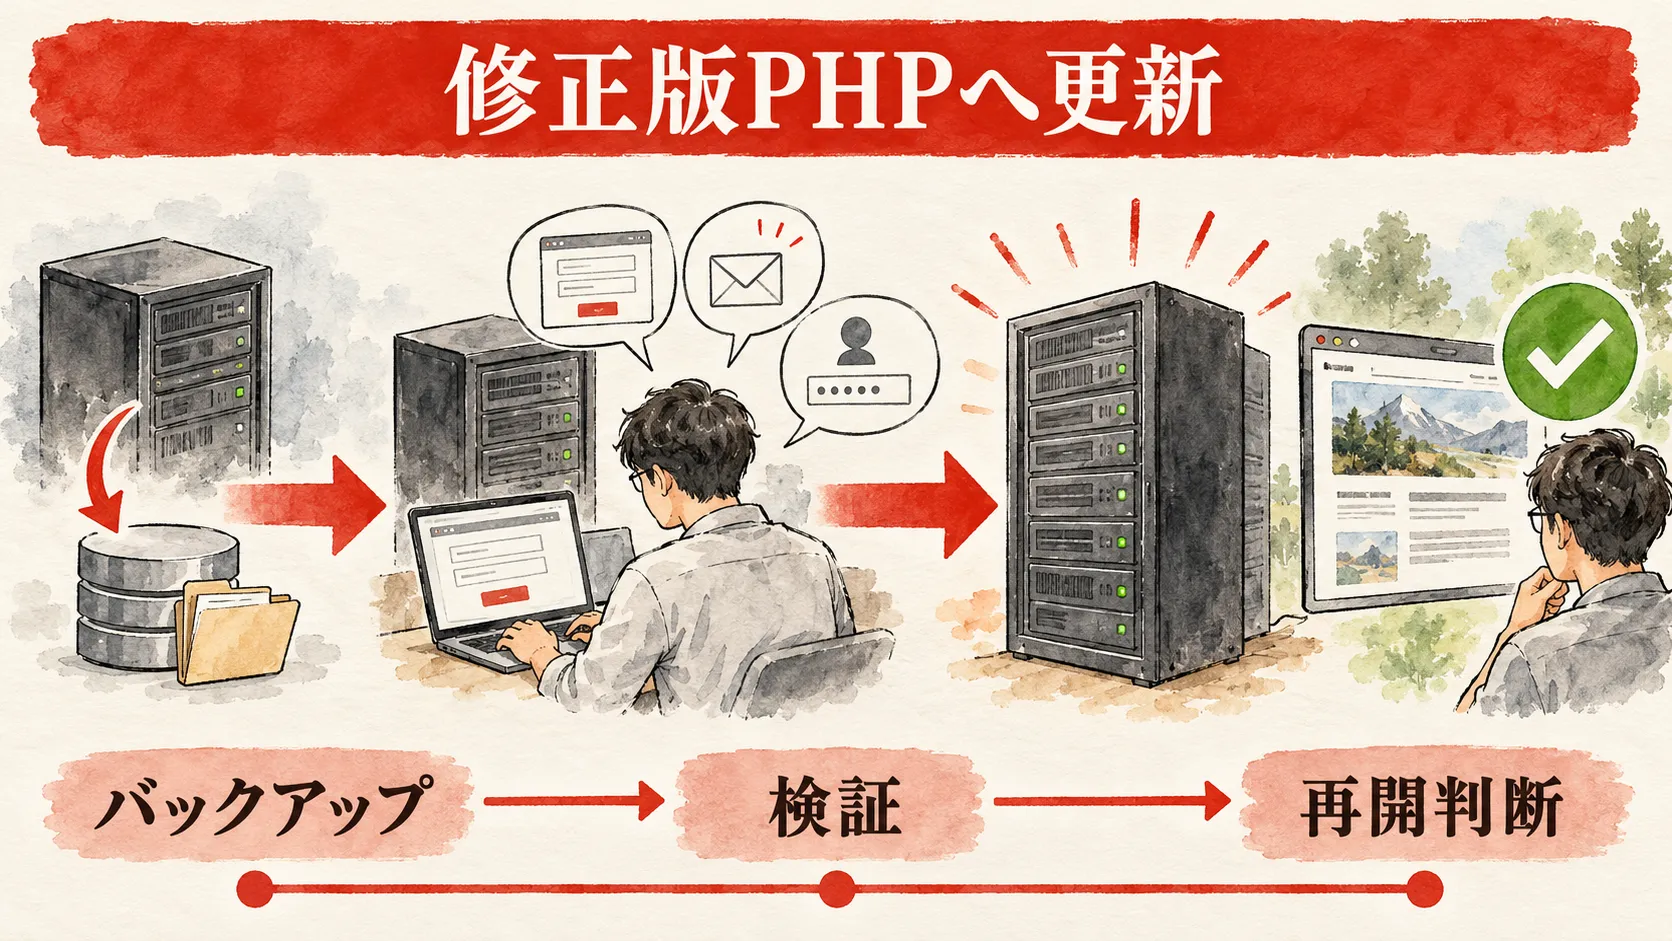
本対応の中心は、PHPを修正済みの提供物へ移すことです。上流の修正版だけでなく、Linuxディストリビューションや長期サポートベンダーがCVEへの修正をバックポートしている場合もあります。提供元のアドバイザリーでパッケージ番号と対象CVEを確認し、実環境で適用されたことを確かめます。PHP 8.1以前の古い系列を延命する場合は、ベンダーのサポート期限と次の移行計画まで確認します。版番号に表示されないバックポートもあるため、画面上の数字だけで判断しません。
変更前に、サイト全体のバックアップと復元手段、プラグイン・テーマ・独自コード・決済・メール・ファイルアップロードの依存を洗い出します。バックアップは取得しただけでは不十分で、復元に必要な認証と手順が揃い、戻す範囲を担当が理解している必要があります。検証環境で修正版PHPへ切り替え、トップページだけでなく、問い合わせ完了、ログイン、会員操作、フォーム、バッチ、キャッシュ、API連携、管理画面の更新を代表ケースで試します。何が成功したら本番に入れるかを、業務担当と合意します。
本番作業では、承認済み時間帯、作業者と立会者、観測指標、切り戻し条件を記録します。切り替え後に、複数サーバーやワーカーがある環境では全経路へ修正が届いたか、ホスト提供の管理画面と実行時の情報を突き合わせます。キャッシュだけが成功画面を返していないか、実際にPHPを使う機能で確認します。エラー率、応答時間、PHPのクラッシュ、フォームの到達、決済や通知の完了を見ます。障害があれば機能を一時停止し、既知の状態へ戻すか、同じ修正版上で修正するかを判断します。未修正版へ無期限に切り戻すことは安全な完了ではありません。
公開を一部または全部停止した場合の再開条件は、公開前に定義しておきます。最低限、①修正済みPHPの適用証拠、②公開経路・オリジン経路の再確認、③主要業務機能の検収、④侵害疑いの調査状況と必要な封じ込め、⑤監視と緊急停止手段、⑥再開承認者を揃えます。侵害の疑いが解消しない場合は、単にソフトウェア更新後の疎通が成功しても、完全再開を保留する可能性があります。解除を段階的にし、最初は管理者限定、次に少数利用者、最後に全面公開とする方法もあります。
更新後はWAFを消す必要はありません。多層防御として残し、例外や一時的な非常ルールを整理します。緊急対応中に広い遮断ルールを作った場合、正規の顧客操作を不必要に止めていないかを確認します。逆に、誤検知を避けるため広げた例外を放置してはいけません。修正パッチの適用日、サービス復旧日、データ確認の完了日は同じとは限らず、それぞれの証跡と対外説明を分けます。
| 検収項目 | 証拠と担当 | 合格できない場合 |
|---|---|---|
| 当該CVEの修正 | 提供元告知、実パッケージ、稼働環境をインフラ担当が確認 | 停止・限定運用を継続し提供元へ照会 |
| 経路とWAF | DNS/CDN/オリジン制限を運用担当が確認 | 直通・例外を解消するまで再開を再評価 |
| 主要機能 | 業務担当がフォーム・会員・決済等を確認 | 障害機能を戻すか代替手段を案内 |
| 侵害調査 | セキュリティ担当が事実と未確認を報告 | 封じ込めと証拠保全を継続 |
30・60・90日で再発防止の運用に落とす
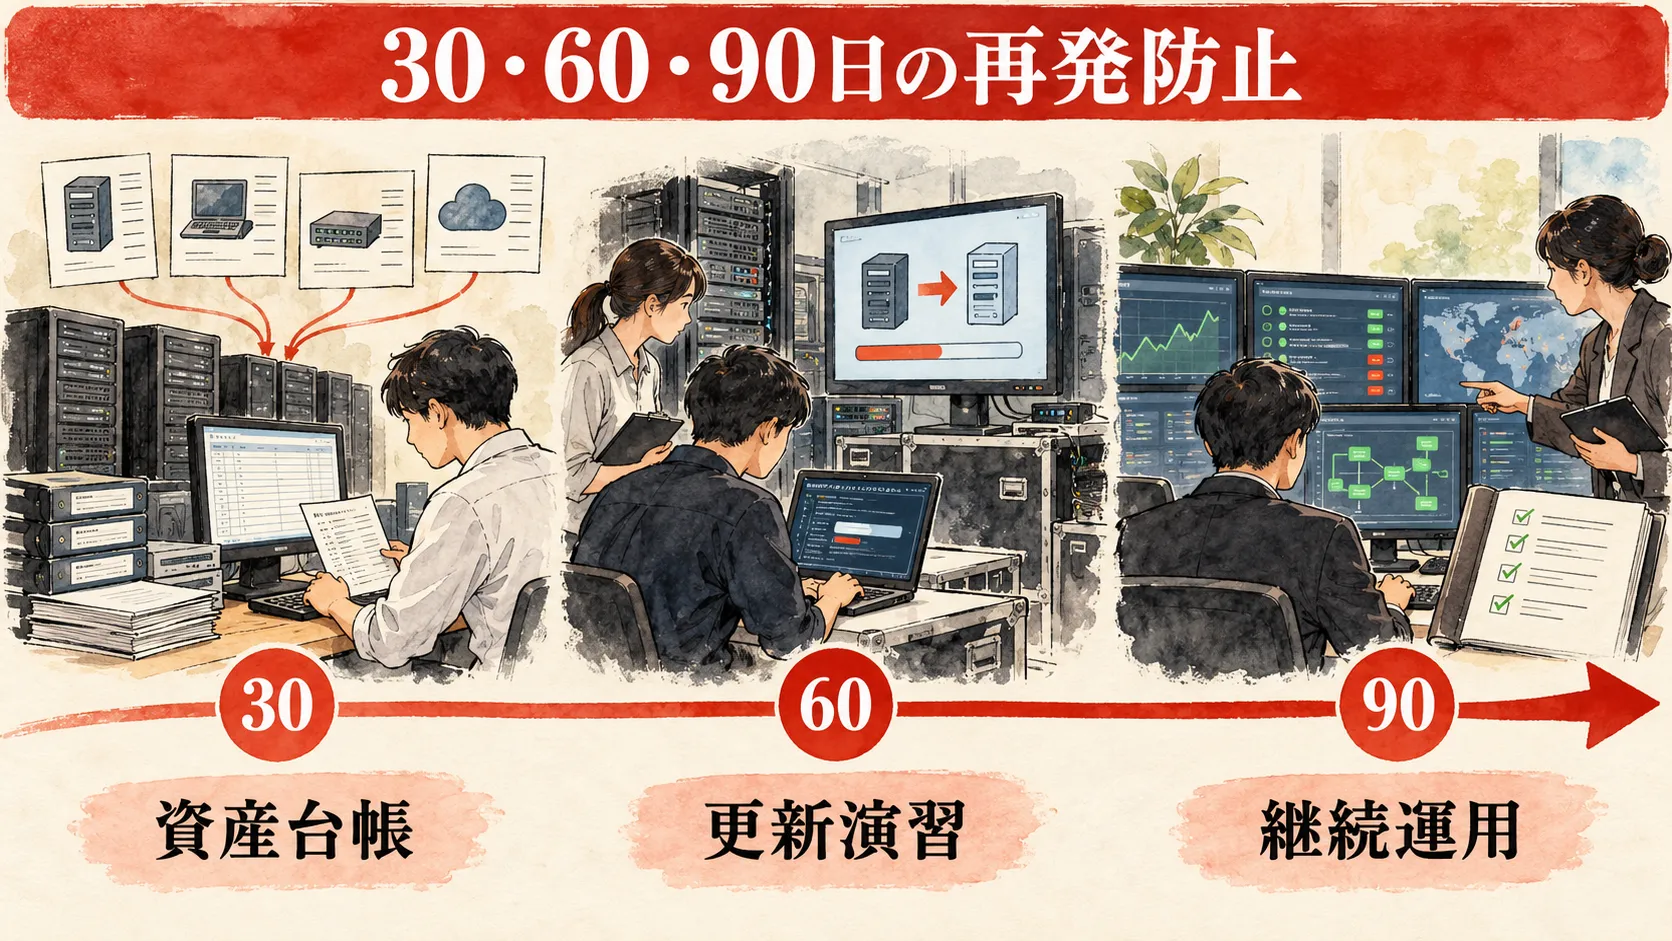
緊急更新が終わった後、同じ混乱を繰り返さないためには「古いPHPがなぜ残ったか」を説明できることが大切です。担当者が退職している、制作会社とホストの契約が別、テーマが新しいPHPに対応していない、検証環境がない、停止時の承認者がいない、といった組織的な理由がある場合、技術だけ更新しても次の脆弱性で再び止まります。以下の30・60・90日は推奨する進め方の一例であり、公的機関が定める義務期限ではありません。実際の法令・契約・業務影響に応じて短縮・調整します。
最初の30日は、全サイトの資産台帳を確定し、PHPとOSのサポート期限、契約先、更新権限、管理者アカウント、WAF経路を結び付けます。旧ドメインや休眠LPを閉じる判断も行います。担当者は外部公開サイトの一覧をDNSと契約請求書と突き合わせ、未確認のまま残すサイトには期限付きの調査チケットを置きます。成果物は「対象一覧」「修正状態」「未解決リスク」「責任者」の四列が揃った台帳です。完成条件は、重要な公開サイトに所有者不明が残っていないことです。
次の60日は、更新のリハーサルと復旧能力を作ります。テスト環境で次のPHP系列への互換性を確認し、プラグイン・テーマ・独自コードを変更する順序を決めます。更新前後の検収表、バックアップの復元演習、障害時の連絡網、委託先の対応時間を整えます。WAFの例外を棚卸しし、例外を作るときは理由、対象、期限、承認者を必須にします。成果物は、担当が変わっても実行できる変更手順書と検収結果です。単なる「更新予定表」では完了にしません。
90日までに、四半期ごとの棚卸し、セキュリティ告知の購読、更新期限、エスカレーション基準を運用にします。新しいサイトを公開するときは、管理するPHP系列、更新担当、WAFの保護対象、オリジン制限、ログ保存、障害時の停止判断まで登録しなければリリースしないルールにします。委託契約にも、緊急パッチの連絡先、適用までの役割、証拠の提供、費用範囲、夜間の連絡手段を明記します。「ホスト側が全部やると思っていた」という空白を減らします。
KPIは攻撃の数だけにしないでください。例えば「公開PHP資産の所有者判明率」「修正適用までの所要時間」「期限切れ例外の件数」「復元演習の成功」「緊急連絡から判断までの時間」「重要機能の検収完了率」を追います。これらは組織内部の管理指標であり、万能な安全の点数ではありません。数値が改善しても、未知の脆弱性を防げるわけではありません。顧客の安心を掲げるなら、実際に止められる、直せる、説明できるという能力を整えることが重要です。
ケースを一つ想定します。制作会社が独自テーマを管理し、ホスト事業者がPHPを管理し、顧客企業がサイトの公開可否を決める場合です。平時にRACIを決めます。ホストは修正提供の通知と適用作業、制作会社は互換性確認と検収、顧客は停止・再開と対外説明の承認、セキュリティ担当は侵害の疑いと証拠の評価です。誰かが「他社の担当だと思った」と言ったら、台帳と契約を直します。机上演習で更新不能・WAF誤検知・ログ不足の三場面を試し、遅れた判断を手順へ反映します。
よくある質問と当日使える判断チェックリスト
CloudflareのWAFを使えば、今回のPHP更新は不要ですか?
不要にはなりません。Cloudflareは対策ルールを展開したと公表していますが、これは利用経路での緩和策です。PHPの欠陥そのものは未修正です。また、自社ゾーンのルール、例外、オリジンの直通、対象ホスト名は別に確認が必要です。PHP公式は更新を完全な解決策として示しています。運用報告には「WAFの設定を確認した日」と「修正済みPHPを適用した日」を別々に記録します。
WordPressプラグインを更新すれば解消しますか?
今回の二つはPHP実行環境の問題として案内されています。WordPress.orgは、この問題のためのWordPress本体更新は必要ないと説明しています。プラグインやテーマの通常の更新は重要ですが、PHP本体または提供元パッケージの修正適用と取り違えてはいけません。ホスト会社が「修正済み」と回答したら、対象CVEと本番環境の適用状態を確認します。
WAFログに攻撃の表示がなければ侵害はありませんか?
そうは言えません。ログの保存条件、検知範囲、例外、直通経路を確認しないと、表示がない意味を解釈できません。逆にイベントがあっても、要求がPHPへ到達した、コードが実行された、とまでは直ちに言えません。オリジンのログ、システム状態、管理者操作、データの変化を突き合わせ、分からないところは未確認と記録します。
PHP 8.1以前なら必ずサイトを止めるべきですか?
PHPプロジェクトの通常サポート外であり、WordPress.orgも自ら運用する古いPHPでは停止を検討すべきと案内しています。ただし、OS・LTSベンダーのバックポート、実際の公開経路、データ、業務代替、侵害兆候を確認して、責任者が停止範囲を決めます。修正の裏付けがなく、高価値データを扱い、オリジン直通も残るなら、継続より停止・隔離を強く検討してください。「上流の版番号が古い」だけでバックポート済み環境を未修正と断定もしません。
更新したのにWordPressにエラーが出たらどうしますか?
まずエラーのある機能と影響人数を特定し、検収結果と変更時刻を照らし合わせます。致命的な障害なら、該当機能を止め、代替手段を案内します。切り戻しは変更前に定めた条件で判断し、未修正版へ戻すならその間の公開可否も再審査します。安易にデバッグ表示を本番公開したり、既知の脆弱な状態で運用を続けたりしません。ホスト・開発・業務の担当者が共同で修正します。
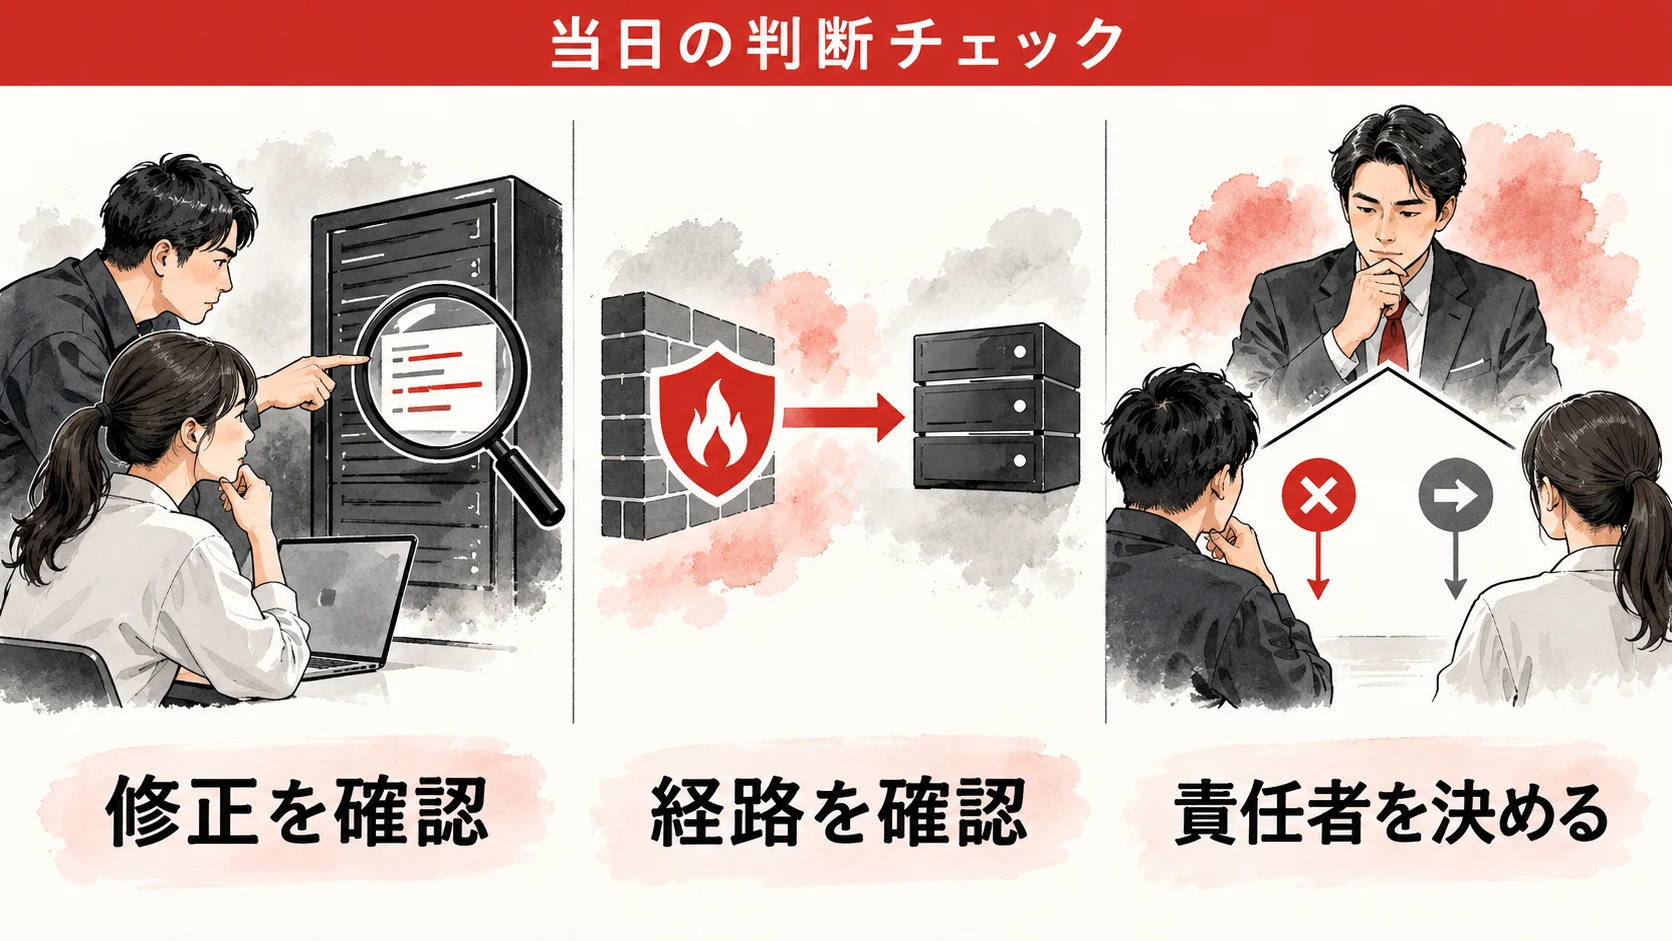
当日使うチェックリストを最後に示します。左から順に埋め、空欄を「確認済み」にしないでください。期限と担当者の列を自社の運用票へ追加すると、そのまま緊急会議の議事録にできます。
| 確認項目 | はいとする根拠 | いいえ・未確認の場合 |
|---|---|---|
| 全公開サイトのPHPを特定した | ホスト名と実行環境の台帳 | 契約先と制作会社へ照会 |
| 当該CVEを修正した版・パッケージか | PHP・OS・ホストの公式告知と実環境 | 更新日時を決め、公開継続を再判断 |
| WAF対象ルールが本番経路で有効か | 設定とイベント、対象ホスト名 | 事業者へ確認し、保護済みと言わない |
| 広い例外やスキップはないか | ルール一覧と期限 | 影響を検証して限定・解除 |
| オリジンへの直通を制限したか | DNSとネットワーク設定、承認済み疎通 | 経路を閉じるか停止を検討 |
| ログと復旧手段があるか | 原本保全先、バックアップ、復元担当 | 保全と復旧準備を優先 |
| 停止・再開の責任者が決まったか | 決定ログ、条件、再判断時刻 | 経営・事業責任者を招集 |
参考・出典(2026年10月23日確認): PHP公式セキュリティアドバイザリー/IPA:PHPの脆弱性対策について/WordPress.org:Critical PHP Security Release/Cloudflare:PHP2shellへのWAF対策/Cloudflare:オリジン直通対策/Cloudflare:WAF Skipルール。掲載時点以降の修正状況は変わるため、実施時に各公式ページと契約事業者の最新情報を確認してください。
セキュリティの達人に相談する

WAFを導入していても、実際の公開経路、オリジンへの直通、PHPの修正状況、停止・再開の判断まで一社で把握するのは難しい場合があります。「自社サイトは対象か」「更新まで公開を続けてよいか」を、構成と証拠に基づいて整理することが重要です。セキュリティの達人では、対象サイトの棚卸し、現在の対策状況、優先して確認すべき点を一緒に整理します。緊急時の作業範囲や費用、対応可能時間は、ご相談時に確認してください。



