
退職者のアカウント対策で最も大切なのは、退職日当日にメールアドレスを削除することではありません。人事上の身分変更を、すべてのシステムの権限変更へ確実につなぎ、利用できなくなったことを証拠で確認することです。正社員の退職だけでなく、異動、休職、派遣契約の終了、外部委託先の担当交代にも同じ考え方が必要です。人事が退職を把握していても、営業用SaaS、共有ファイル、VPN、クラウド管理画面、委託先が持つローカルアカウントの担当者が別々なら、一つだけ権限が残ることがあります。
この記事では、中小企業の経営者、人事、情報システム担当者が共同で使える停止手順と棚卸し表を示します。一般的な安全管理の考え方は、IPAの中小企業の情報セキュリティ対策ガイドライン第4.0版と組織における内部不正防止ガイドライン、個人情報保護委員会の個人情報保護法ガイドライン(通則編)を基に確認しました(確認日:2026年10月30日)。以下の期限や担当分担は法令の一律の数値基準ではなく、編集部が提案する運用例です。自社の就業規則、契約、システム構成、法務判断に合わせて調整してください。
先に結論:停止対象は「人のメール」より広いです
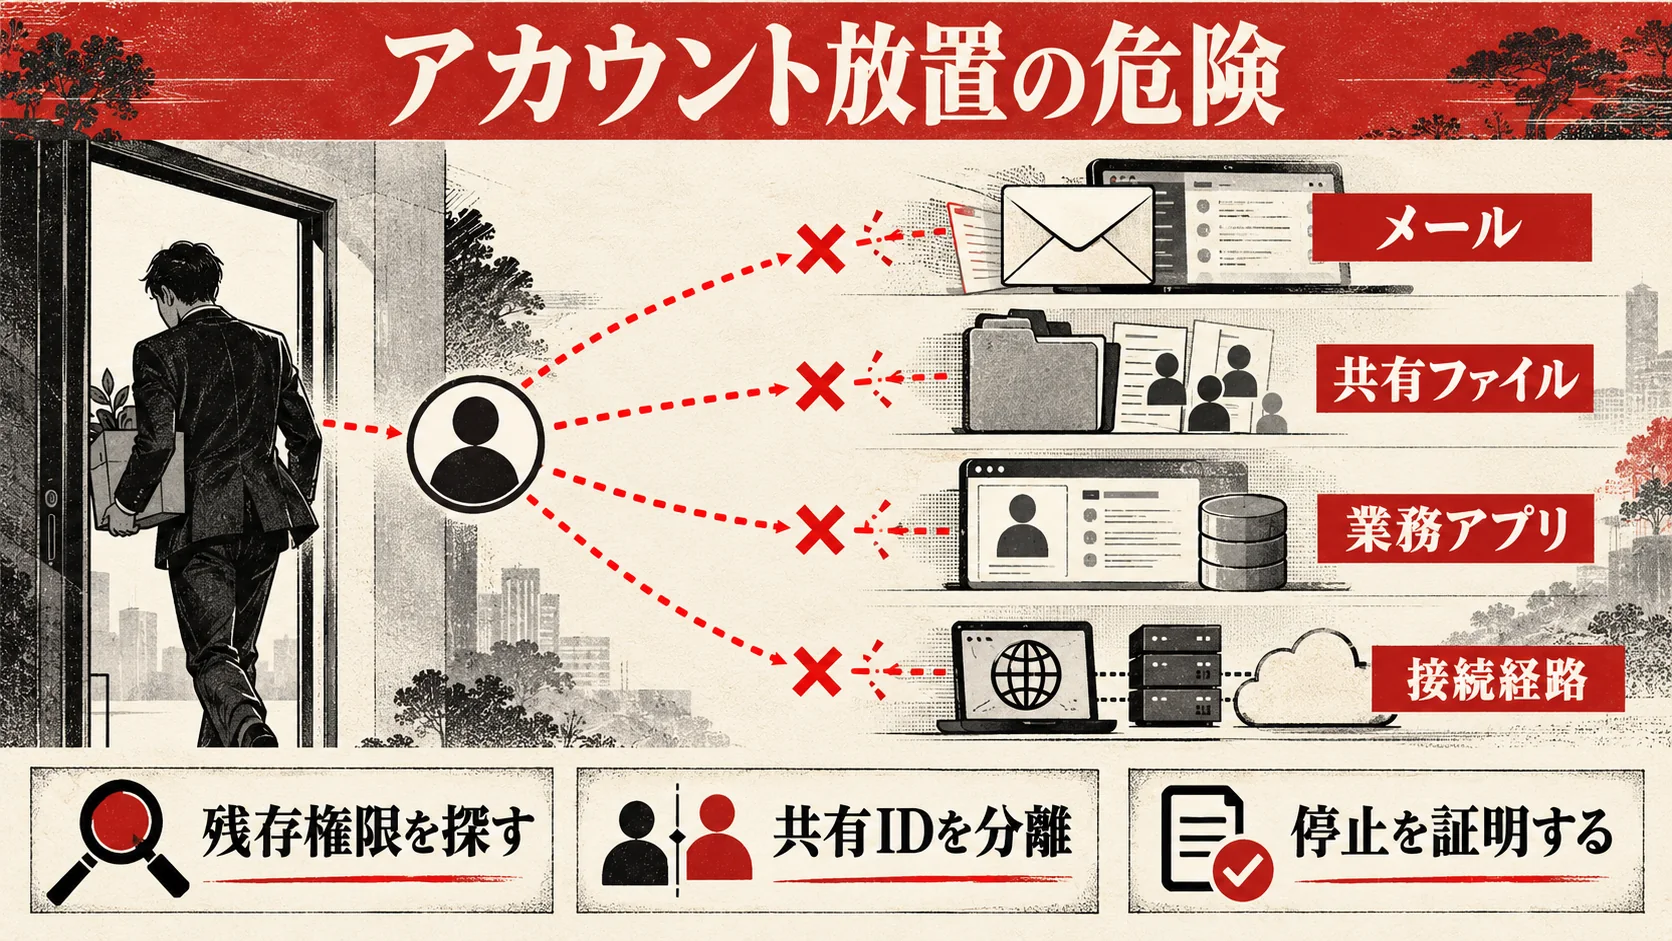
退職者のメールサインインを止めても、ほかのログイン経路が残れば対策は終わりません。中央のID管理と連携したSaaSは自動停止できても、連携していないSaaSに個別ユーザーが残る場合があります。既にログインしていたブラウザやスマートフォンのセッション、APIトークン、VPN、パスワード管理ツール内の共有秘密、SNSの管理権限、サーバーのSSH鍵、店舗や工場の入退室カード、業務委託先が別途発行したIDまで見て初めて「当人の利用経路」を閉じられます。停止だけに集中すると、顧客対応中のメール、データの所有者、予約投稿、請求処理まで失うことがあるため、「アクセス停止」と「業務・データの引継ぎ」は別の承認で同時進行させます。
IPAの第4.0版は、ユーザーID・管理者IDの発行、変更、削除の手順と、異動・退職に伴う権限の見直しを求めています。共有IDをなるべく使わず、やむを得ない場合は利用者を特定できる仕組みを整えるよう勧めています。これは「一つのツールを導入すれば完了する」話ではありません。人事の通知、資産台帳、各サービスの管理者、承認者、完了証跡を一本の業務フローとして設計する必要があります。本文で示す停止順序の基本は、①本人のサインイン経路を止める、②既存セッションと委任された権限を取り消す、③共有秘密・鍵を見直す、④業務データを正当な責任者へ引き継ぐ、⑤各サービスの状態を検証する、です。
米国NISTのSP 800-53 Rev.5「AC-2 アカウント管理」も、アカウントの管理者と承認、作成・変更・無効化・削除、定期的な見直しを定め、人事上の退職・異動の手続きとアカウント管理を連動させる考え方を示しています。共有アカウントの利用者が外れたときには認証情報を変えるプロセスも含まれます。これは日本企業にそのまま適用される法律ではなく、管理の設計を点検するための参考指針です(確認日:2026年10月30日)。
対象を見落とすと、どうなるのか
残存アカウントは、元従業員による意図的な利用だけが問題ではありません。退職後に個人端末が紛失したり、別のサービスからパスワードが流出したりすると、本人以外がその資格情報を使うおそれがあります。かつての管理者権限が残っていれば、閲覧だけでなく設定変更や新規アカウント作成まで可能になるかもしれません。異動者の場合は、現在の部署の権限と過去の部署の権限が積み重なり、時間とともに「誰も意図していない強い権限」になります。委託先では、契約終了を人事システムが検知しないため、契約管理者からIT担当への通知を別途設けなければなりません。
IPAの情報セキュリティ白書2025は、不要なアカウントを作らず最小権限を与えること、退職時に削除すること、定期的に棚卸しして不要アカウントを確認することを挙げています。また、2026年10月の不正アクセス事案を踏まえた注意喚起では、作ったはずのないアカウントや削除・無効化されたはずのアカウントが有効になっていないかを確認するよう求めています。「人事の一覧にいない人が有効なIDを持っている」状態を例外として見つけることが重要です(確認日:2026年10月30日)。
残存IDが攻撃者に使われた場合は、通常の退職処理ではなくインシデント対応に切り替えます。侵入後の封じ込めと業務継続を考える際は、アサヒグループのランサムウェア被害から学ぶ事業継続策も参照してください。ここでは被害企業の事実と、自社で採用する対策を区別して扱います。
「即削除」と「即無効化」は同じではありません
退職に合わせて利用可能な状態を速やかに終わらせることと、アカウントのデータやログを物理的に削除することは別です。先に削除すると、担当者のメールや共有ファイルの所有権、業務記録、監査証跡を失うサービスがあります。IPAの内部不正防止ガイドラインも、IDを消すとアクセス記録まで消える場合には、ロックしてログを保全する必要があると注記しています。実務では、まずサインインと既存セッションを止め、データ移管と保存期間を確認し、削除は別の承認・期限で進めます。もっとも、無効化したIDを無期限に放置してよいわけではありません。契約上の保存期間、訴訟対応、個人情報の保管方針、SaaSの課金を照合し、削除予定日も台帳に記録します。
入社・異動・退職を一つの権限ライフサイクルで管理する
退職時だけ完璧なチェックリストを作っても、入社時のID台帳が欠けていれば停止対象を見つけられません。入社時に「誰が」「どの目的で」「どのデータに」「いつまで」アクセスするかを記録し、異動時に不要な権限を外し、退職時に全経路を停止します。この一連の流れを、人事イベントから権限変更へつながる業務として扱います。最初の権限付与で終了予定日や責任者を記録しておけば、担当者が退職時に記憶を頼りにSaaSを探す必要がなくなります。特に期間限定の委託先、インターン、短期の店舗応援などは開始日に終了日を登録し、延長する場合だけ責任者が再承認します。
| イベント | 人事・契約管理からの入力 | 権限管理の処理 | 完了の証拠 |
|---|---|---|---|
| 入社・委託開始 | 氏名、所属、上長、開始日、雇用・契約区分、業務目的 | 標準ロールを付与し、例外権限は個別承認 | 承認記録、発行ID、MFA登録、端末貸与記録 |
| 異動・職務変更 | 旧部署、新部署、効力日、引継ぎ期間、旧権限の例外理由 | 新権限を与える前後に旧権限を除去し、兼務を期限付きで管理 | 旧・新システムの権限差分、承認者、期限 |
| 休職・長期不在 | 開始日、復帰見込み、代行責任者、規程上の扱い | 業務必要性に応じた停止・制限、代行への正規権限付与 | 制限結果、代行承認、復帰時の再審査予定 |
| 通常退職・委託終了 | 最終勤務時刻、退職・終了日、管理端末、データ引継ぎ先 | 指定時点でサインインを止め、セッション・個別SaaS・物理権限を確認 | サービス別停止結果、データ引継ぎ記録、返却記録 |
| 緊急退職・契約打切り | 発効時刻、危機管理責任者、連絡方法、証拠保全要否 | 安全な連絡経路から即時に停止し、必要なら事後にデータ引継ぎ | 停止時刻、実施者、ログ保全、法務・人事との確認 |
この表は編集部の運用設計例です。休職や退職の具体的な権利義務、就業規則の適用、通知方法を一律に決めるものではありません。雇用関係の紛争や不正の疑いがあるときは、証拠保全と労務上の対応を法務・人事と調整してください。なお「移動した人への引継ぎのため、本人のIDを一時的に共同利用する」という運用は避けます。代行者には代行者自身のIDで必要最小限の権限を与え、操作した人物を追えるようにします。退職者の資格情報を共有すると、後で誰が何をしたのか確認できなくなります。
付与時点で「所有者」と「失効日」を決めます
入社時の標準ロールは、部門、職務、勤務地、扱うデータの分類から作ります。例として営業の一般担当ならCRMの担当顧客閲覧・更新、見積の作成は認めても、全顧客の一括エクスポートやユーザー管理は別承認にします。人事担当なら従業員情報へのアクセス範囲を勤務地や担当業務に応じて定めます。特権アクセスは普段の仕事用IDと分け、必要な作業、期間、承認者、利用記録を残します。「部長だから管理者」という役職だけの一律付与は、実際の業務に合わない場合があります。入社時に広く付けて後で削るより、業務開始に必要な範囲から始めたほうが、異動・退職時の負債も少なくなります。
各アカウントには業務上の所有者を登録します。ITが作業したIDでも、権限の必要性を判断するのは業務責任者です。所有者のないアカウントは、棚卸しで「必要だから残す」と誰も説明できません。期限のある例外権限には失効日を設定し、失効前に更新申請がなければ止める方針にします。外注デザイナーに一時的にサイト管理権限を渡した場合も、制作完了時または契約終了時に自動通知が出るようにします。日付を台帳に書くだけで通知がなければ、担当者の休暇や交代で失効を忘れます。
異動時は「旧権限の削除」が主役です
部署が変わると新しい仕事のための権限付与に注目しがちですが、リスクを減らす中心は旧部署の権限を外すことです。人事発令と同時に、旧部署の共有フォルダ、顧客担当、承認権限、メーリングリスト、チャットの非公開チャンネル、物理的な入室範囲を照合します。引継ぎのために一部を残すなら、対象データ、目的、担当者、終了日を例外として文書化します。「忙しいから1か月だけ」でも、期限を登録せずに据え置けば長期残存へ変わります。引継ぎ終了の確認者は旧部署の責任者とし、新部署の責任者が引き続き必要と判断する権限でも、理由を新たに記録してください。
異動が同日に複数人発生する企業では、発令表の取り込みと権限差分の作成を自動化できます。ただし自動化は「人事データが正しい」「各SaaSのロール定義が維持されている」ことを前提にします。役割名だけ変えて実際の閲覧範囲が変わらない設定ミスもあります。月初の大量異動では、完了通知を集めるだけでなく、サンプルの利用者について旧データが見えないことを検証します。新しい部署の業務に必要なアクセスが不足した場合は、旧権限を丸ごと復活させず、必要な権限だけを申請・付与します。
退職予定が分かった段階で計画を作ります
通常の退職なら、最終勤務日の数週間前に台帳から付与済みシステムを抽出します。個人が所有するファイル、定期実行ジョブ、API連携、支払承認、SNS投稿、顧客窓口、緊急連絡先、管理者権限の引継ぎを先に確認します。仕事の引継ぎを理由に退職後も本人IDを有効にする必要はありません。業務データの移管先や代行者を決め、正規の権限を代行者に設定しておけば、本人IDは予定どおり停止できます。引継ぎが終わらない場合は、業務責任者にエスカレーションし、停止を先送りするのではなく、安全な代替方法を選びます。
停止手順:人事通知から「利用不能の確認」まで
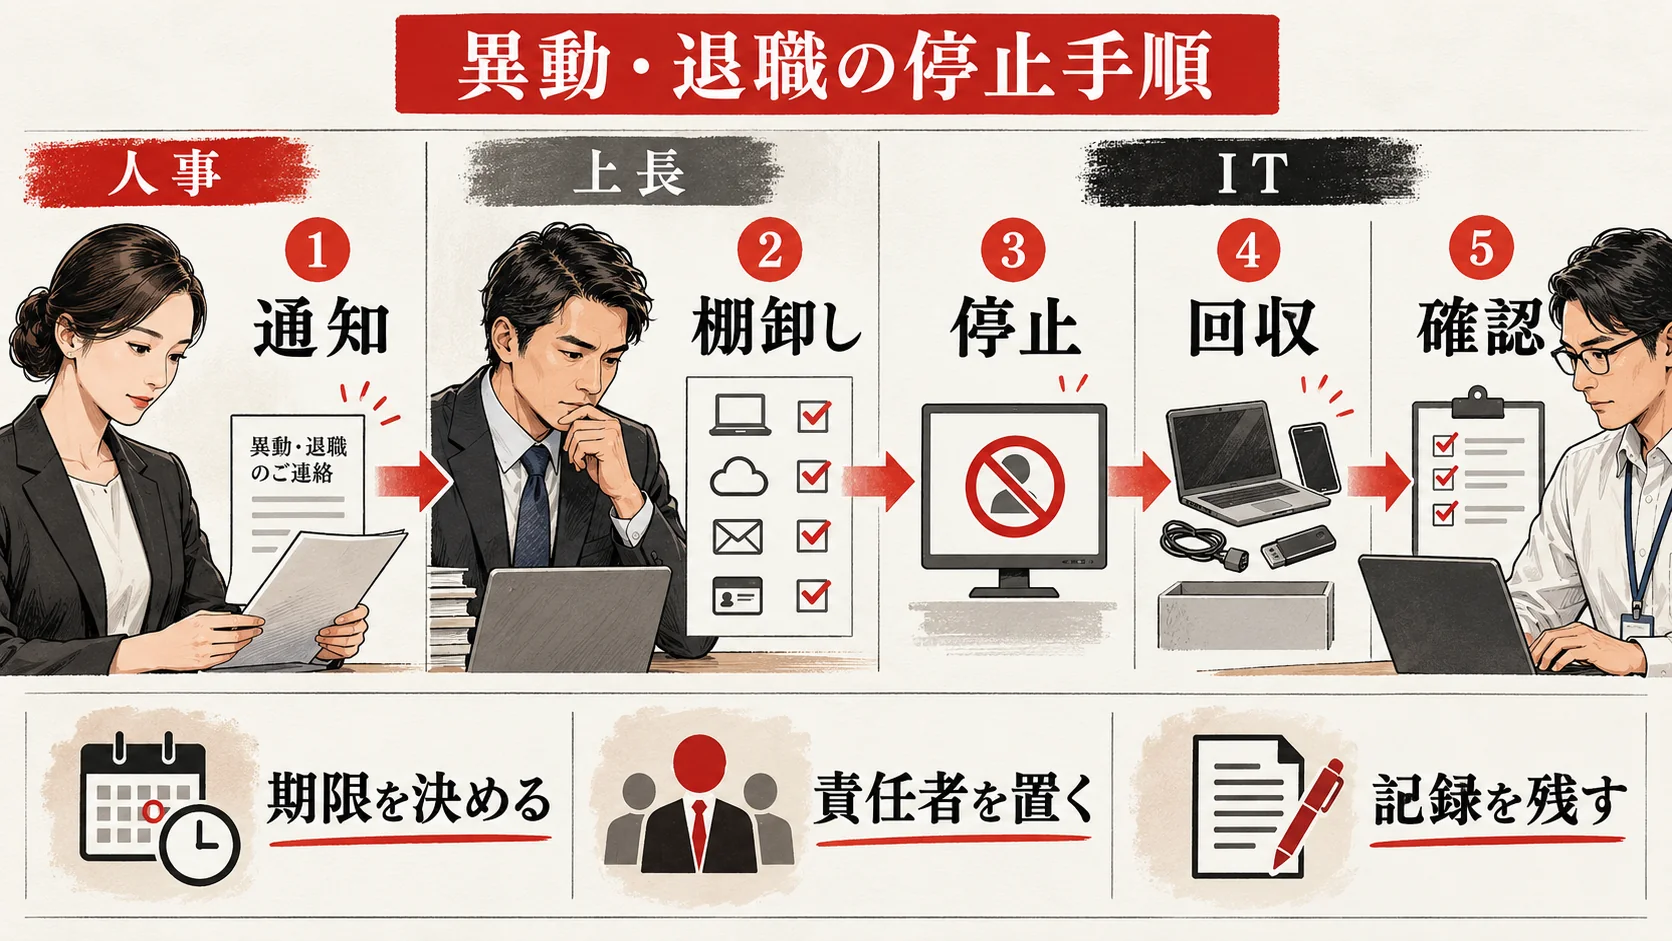
停止の作業票は、氏名と退職日だけでは足りません。人事から確定した発効時刻、タイムゾーン、対象者ID、雇用・契約区分、部門、承認者、連絡可能な管理者、貸与機器、データ移管先、特殊な委任設定を受け取ります。最終勤務日と雇用終了日が異なる場合は、業務アクセスの停止時刻を人事・法務と確認します。退職理由に関わる機微な情報をITのチケットへ無制限に転記する必要はありません。ITが作業に必要な事実だけを受け取り、背景は人事が必要な範囲で管理します。
停止前に「緊急連絡先」を必ず確認します。唯一の全体管理者が退職する場合、そのIDを止めてから別の管理者がいないと設定を変更できません。アカウント移管のために本人のパスワードを聞くのではなく、サービスの正式な管理者操作、所有権移管、非常用管理者手順を使います。特権者なら、別の特権者が管理権限を引き継ぎ、作業が記録されることを先に確かめます。停止できない理由を後で発見するのではなく、停止時刻より前に見つけるのが通常退職の運用です。
| 順番 | 実施内容 | 判断・確認ポイント | 残す証拠 |
|---|---|---|---|
| 1 | 人事・契約管理が停止時刻を通知 | 最終勤務時刻と契約終了時刻の差、緊急度 | 受付チケット、通知者、承認者 |
| 2 | 対象者のID・端末・SaaS・特権を照合 | 同姓同名、別名ID、外部委託ID、個人メール登録 | 台帳のスナップショット、対象一覧 |
| 3 | 中央認証・VPN・管理者ログインを無効化 | 既存セッションが残るか、障害時の代替管理者がいるか | 実施時刻、操作ログ、管理画面状態 |
| 4 | セッション・トークン・連携・個別SaaSを停止 | SSO連携外のID、API鍵、外部共有、モバイル端末 | サービス別の結果、例外理由 |
| 5 | 共有秘密と物理アクセスを見直す | パスワード金庫、施設カード、鍵、共有IDの参加者 | 変更・回収記録、確認者 |
| 6 | データと業務を別権限で引き継ぐ | メール、ファイル、顧客窓口、ジョブ所有者、監査ログ | 引継ぎ承認、移管先、保存期限 |
| 7 | 非利用を検証し、未完了を追跡 | 不可の表示だけでなく実際の利用経路が閉じたか | 検証結果、残課題、再確認日 |
この順序は「まず削除してから引継ぐ」という失敗を避けるための例です。システムによってはアクセス停止とメール・ファイル移管の推奨順序が異なります。たとえばMicrosoft 365の退職者対応ガイドは、サインイン遮断、データの保護、メールとOneDriveの引継ぎを別工程として示しています。実際の管理画面とライセンス、ディレクトリ同期の有無を確認して進めてください。本文の手順をサービス固有のボタン名と読み替えて、そのまま実行しないでください(確認日:2026年10月30日)。
中央のIDを止めただけで完了としません
SSOは便利ですが、すべてのサービスがSSOを強制しているとは限りません。契約初期に作った管理者用ローカルID、個人のGoogleアカウントで接続した広告管理画面、取引先が発行したポータルID、開発者ツールの個人用トークンは、社内の中央IDを止めても利用可能な場合があります。対象者の利用履歴、費用明細、ブラウザ拡張、パスワード管理ツールの共有アイテム、SaaSの管理者一覧を照合して影のアカウントを見つけます。退職日に発見したサービスは「誰も管理者権限を持っていない」ことがあるため、普段からサービス契約者と管理者を台帳に記録しておくべきです。
既存セッションやトークンの扱いも確認します。サインイン遮断は「これからログインすること」を止めても、サービスやクライアントによっては既存の接続が即時に切れない場合があります。Microsoft Entra IDの緊急アクセス失効ガイドは、サインインを無効にするだけでなく、セッションと更新トークンの失効、アプリ側の挙動の違いを確認する必要があることを説明しています。自社では「管理画面に無効と表示された」「別の端末から利用できないことを確認した」を別のチェック欄にします。検証に本人のパスワードを使う必要はなく、管理者の監査ログやサービス側のテスト機能で確認します。
共有ID、API鍵、委任設定は別に処理します
共有IDは利用者を一意に特定しにくく、退職時に「誰が知っているか」が曖昧になります。可能なら個人IDに切り替え、どうしても必要な共有IDは利用申請、利用者リスト、操作ログ、秘密情報の保管場所を用意します。対象者が共有パスワードを知っていたら、変更を含む見直しを行います。ただし一斉変更で店舗や夜間バッチが止まる場合があるため、依存サービスを確認し、担当者と切替時刻を調整します。パスワード変更だけで既存セッションが失効するかはサービスごとに違うため、終了確認まで実施します。
API鍵やサービスアカウントは、人のIDと別の名前で動いていても、その人だけが秘密を知り、運用している場合があります。退職者が作成した連携の所有者を洗い出し、鍵のローテーション、権限縮小、実行元制限、監視先変更を計画します。停止前に本番連携の動作を検証し、新しい鍵を安全に配置した後で古い鍵を失効させます。元の鍵を「いざというときのため」に残すのは避けます。メールの自動転送、共有フォルダの外部リンク、顧客管理ツールの代理アクセス、クラウドの招待ユーザーも対象です。サービスの仕様によっては、中央IDを止めても外部共有リンクは残るため、対象者の作った共有設定を別途棚卸しします。
データ引継ぎはプライバシーと保存期間に配慮します
退職者のメールボックスや個人領域を丸ごと上司へ渡せば、業務データを引き継げるとは限りません。個人的な内容やほかの従業員の情報が混在する場合があります。人事・法務・情報管理の方針に従い、目的、閲覧できる人、閲覧期間、対象フォルダやメールを限定します。担当顧客の連絡が必要なら、業務継続に必要なチャネルを用意し、閲覧権限の付与者と解除日を記録します。退職者本人の資格情報を代行者が使うことは避けます。引継ぎ記録には、誰が何を必要と判断し、どの範囲をいつまで閲覧できるかを残すと、後から説明できます。
利用サービスにはアーカイブやユーザー削除など異なる選択肢があります。Google Workspaceの退職者アーカイブに関する公式ヘルプは、アーカイブによってデータを保持しながらサービスへのアクセスを防ぐ方法を説明しています。Microsoft 365でも共有メールボックスへの変換など、サービス固有の条件があります。アーカイブや削除のライセンス、データ保持、復元可能期間は変わり得るため、公開時点の公式仕様を確認し、法定保存と自社規程を混同しないでください。メールやログを何年残すべきかは、データの種類、契約、法務上の必要性によって異なります。本記事はすべての企業に同じ保存年数を指定しません。
緊急退職と通常退職では、順序と連絡方法を変える
通常退職は発効時刻が事前に分かるため、データの所有権移管や業務の代行体制を準備してから停止できます。一方、情報持ち出しの疑い、重大な規律違反、契約の即時終了など、緊急にアクセスを止めなければならない場合は、引継ぎを待つことが適切とは限りません。ここでの「緊急」はIT担当が退職理由を独自に判断するという意味ではありません。人事・法務・経営が権限停止を承認し、安全な連絡経路からITへ時刻と対象を伝えることです。対象者がまだ社内システムを利用できる状態で、チケットやチャットに停止予定時刻を公開すると、本人に通知が伝わる可能性があります。関係者を必要最小限に絞り、作業後には理由と実施時刻を監査記録に残します。
| 項目 | 通常退職 | 緊急退職・即時契約終了 |
|---|---|---|
| 計画 | 最終勤務日までに台帳照合、引継ぎ先、停止時刻を確定 | 承認済みの停止指示と対象IDを最優先で確定 |
| 停止 | 指定した時刻で本人の利用経路を遮断 | 必要な管理者が安全な経路で同時または優先順に遮断 |
| 業務引継ぎ | 事前に代行者・データ範囲を設定 | 停止後に業務への影響を評価し、別のIDで復旧 |
| 監査と証拠 | 通常の権限履歴、返却・移管記録を保管 | ログ、端末、共有設定の変更履歴を改変しない形で保全 |
| 対外連絡 | 顧客窓口の変更を予定に沿って通知 | 事実を確認し、必要な取引先に連絡する範囲を法務・経営が判断 |
緊急停止でも、全システムを調べ終えるまで中央IDを開けておく必要はありません。まずアクセス可能性の高い経路を閉じ、残りのSaaSを追跡します。ただし、すべての経路が閉じるまで完了扱いにはしません。特権ID、VPN、メール、ストレージ、顧客データ、公開サイトの管理画面、請求・決済関連の順に対象を評価します。システム管理者が対象者本人で、ほかに管理者がいないときは、サービス提供者の正規の復旧手順と組織が承認した非常用アカウントを利用します。他人のパスワードを勝手に使う、社内の別人にIDを貸す、といった近道は証跡と権限管理を壊します。
また、退職者がアクセスできた端末やクラウドのログを、通常の「不要ユーザー削除」と同じ扱いにしないでください。持ち出しや不正アクセスが疑われる場合、証拠となるログ、端末の状態、メールルール、APIトークン利用履歴を保全する必要があります。保全の方法と本人への通知は、労務・プライバシー・法務上の判断が関わるため、社内規程と専門家の指示に従います。本文は技術的な停止の優先順位を示すもので、懲戒、解雇、個人調査の適法性を判断するものではありません。
権限棚卸し表の作り方:人とサービスを双方向で照合する
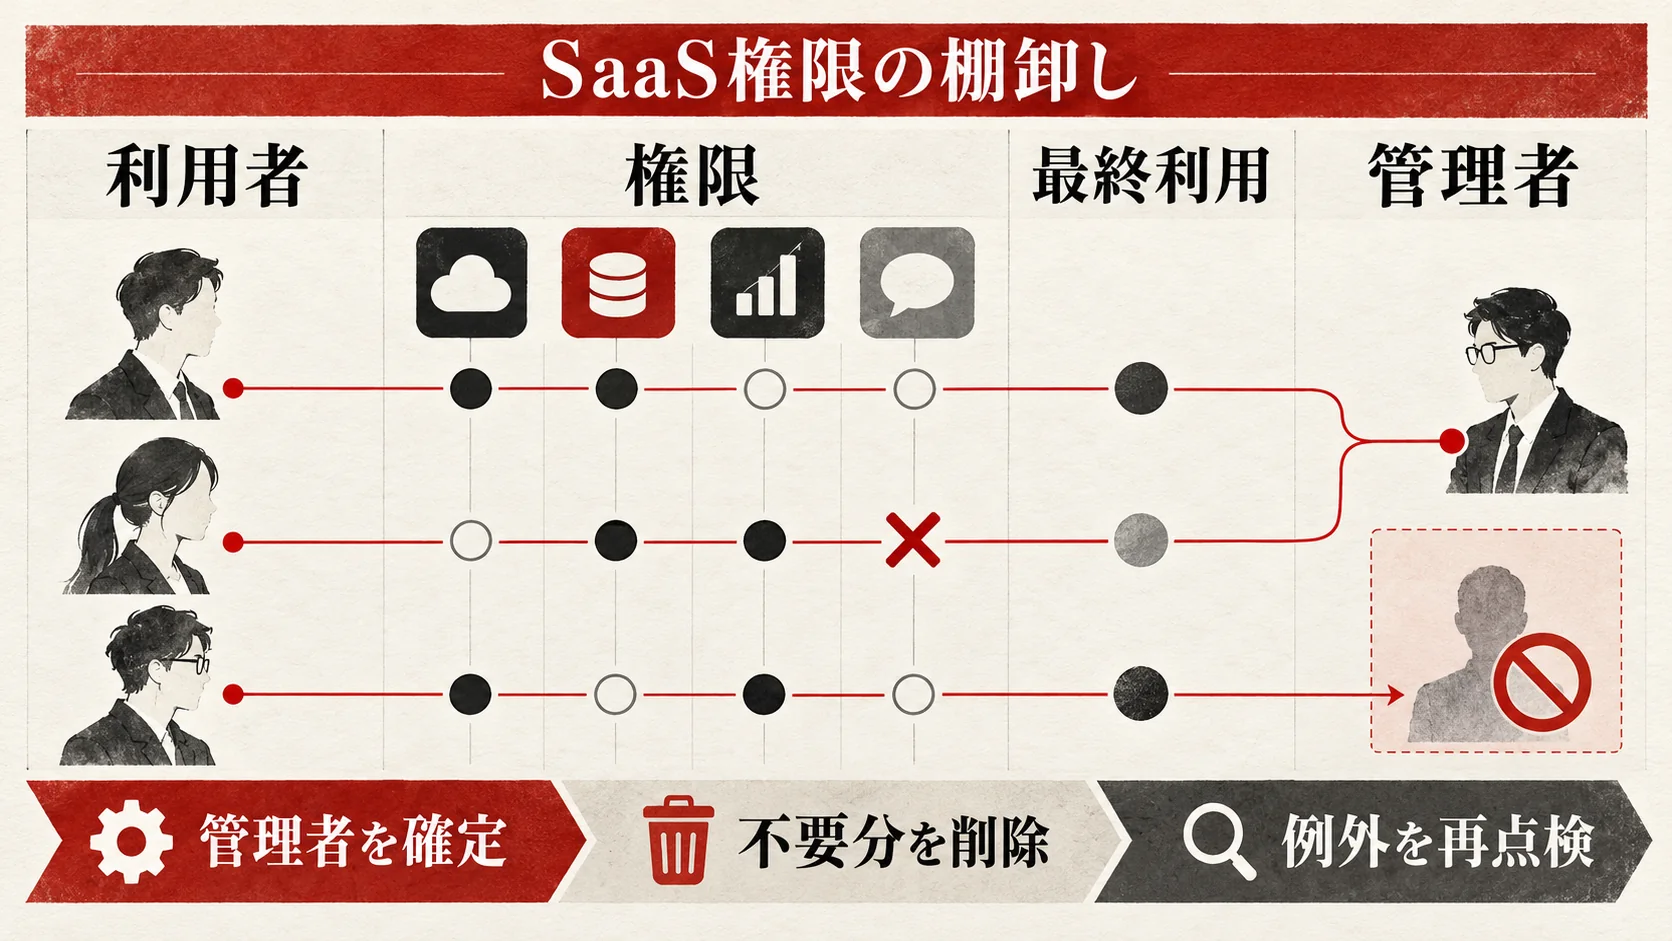
棚卸しには二方向があります。一つは人事の在籍者・委託先一覧から、その人が持つ権限を確認する方法です。もう一つはSaaSやVPNの有効アカウント一覧から、在籍者または契約中の担当者に紐付くかを確認する方法です。前者だけでは「台帳に載っていない外部アカウント」を見落とし、後者だけでは「IDの名前が誰なのか不明」を見落とします。退職者の残存を見つけるには、人事・契約の台帳とサービス側の実在アカウントを突合することが不可欠です。スプレッドシートの棚卸しでも構いませんが、誰が何を見て判断したかまで記録します。
| 台帳項目 | 記入例と目的 | 確認者 |
|---|---|---|
| 人の識別子 | 社員番号または委託先管理番号。氏名だけの同姓同名判定を避ける | 人事・契約管理 |
| 所属・契約状態 | 部署、雇用区分、委託元、在籍・休職・終了の別 | 人事・契約管理 |
| サービスとアカウント | SaaS名、テナント、ID、SSO連携の有無、ローカルIDの有無 | IT・サービス管理者 |
| 権限・対象データ | 閲覧、編集、管理、エクスポート、個人データなどの扱い | 業務責任者 |
| 付与根拠 | 申請番号、承認者、業務目的、例外理由、付与日 | 業務責任者 |
| 失効条件 | 異動日、退職時刻、契約終了日、期限付き例外の失効日 | 人事・契約管理 |
| 利用状況 | 最終利用日、権限変更履歴、共有IDへの参加の有無 | IT・サービス管理者 |
| 処置と証拠 | 継続、縮小、停止、削除予定、実施者、完了時刻、検証結果 | ITと独立した確認者 |
記入例として「社員番号A-0123/営業一課/CRMの顧客編集者/権限付与は申請T-048/異動で営業二課へ/旧部署の顧客グループ権限は異動日の翌営業日に除去/確認者は旧部署長」といった一行にします。架空の例であり、実在企業の管理票ではありません。台帳は個人情報やシステム構成を含むため、閲覧権限を絞り、外部公開しないでください。記事に載せるテンプレートも、実際の氏名やメールアドレスを入れずに利用します。保存期間や削除期限を決めるときは、社内の記録管理方針と関連法令を確認します。
棚卸しの優先順位をリスクで分けます
最初から全サービスを同じ深さで調べると、重要な権限の確認が遅れることがあります。まず特権管理者、外部公開サイト、VPN、財務・支払、顧客情報、個人情報、大量ダウンロードができるサービスを優先します。次に営業・制作・チャット・社内共有などの日常サービスを確認します。ただし重要度の低いサービスは放置してよいという意味ではありません。低リスクでも退職者のIDが残っていれば停止対象です。優先順位は「調査と対処の順番」であり、「残してよい期限」ではありません。契約終了者のアカウントを有効のまま課金し続ける費用面の問題も同時に見ます。
サービスの一覧には、会社が正式に契約したSaaSだけでなく、部署が経費で契約したツール、無料プラン、取引先ポータル、外部の共同編集スペースも含めます。支払明細や社内のSSOアプリ一覧、メールの招待履歴、デバイス管理のインストール一覧、ブラウザ拡張一覧を候補として使えます。ただし従業員の個人的な閲覧履歴を無制限に収集することは避け、業務に必要な範囲と社内規程、通知方針を確認します。見つからないアカウントがあるときは、サービス管理者に問い合わせ、契約と管理者権限の存在から調べます。
「継続」と判断した権限にも期限を付けます
棚卸し表で「必要」とだけ記すと、翌年も同じ理由で残りやすくなります。継続する権限は、業務目的と所有者、次回確認日を記録します。長期間利用されていないアカウントは、休職中、季節業務、非常用IDなど正当な理由がある場合もありますが、理由が確認できなければ停止を検討します。使っていないことだけで即削除すると、緊急時の連絡先や監査用の保持データを失うこともあるため、サービス所有者が確認します。CIS Controlsのアカウント管理の評価仕様は、休眠アカウントを把握して無効化する管理を含みます。これは米国のセキュリティ管理指針であり、日本の全企業に一律の法定日数を課すものではありません(確認日:2026年10月30日)。
棚卸し結果は「是正済み」と「未完了」を分けます。未完了には、理由、影響範囲、暫定対策、責任者、期限を付けます。管理者不明のSaaS、停止すると夜間ジョブが失敗するサービスID、共有IDしか使えない機器は、単に「対応困難」として終わらせず、代替の管理者を用意し、検証環境で切替を試し、残余リスクを経営責任者が理解する状態へ進めます。監査で重要なのは「問題ゼロ」という自己申告より、例外が発見され、承認され、期限まで追跡された記録です。
退職者の残存IDだけでなく、管理者権限の集中や多要素認証の未設定も併せて調べると、同じ棚卸しの工数を生かせます。侵入後に複数サービスへ影響が広がる状況や、復旧時の責任分担を考える際は、KADOKAWAのランサムウェア被害から学ぶ復旧と事業継続も参照してください。リンク先の事例で確認できる事実と、自社への一般的な提案は区別して判断します。
RACIと証跡:誰が止め、誰が完了を判定するか
権限停止が遅れる典型的な原因は、「人事がITへ伝えたと思っている」「ITは部門長の承認待ち」「部門長はSaaSの管理者を知らない」という責任の空白です。小規模な会社では一人が複数の役割を兼ねても構いませんが、承認と実施と完了確認を可能な範囲で分けます。RACIは責任分担の表で、Rが実行責任、Aが最終責任、Cが相談先、Iが報告先です。以下は20〜200人規模を想定した例で、会社の規模に応じて兼務しても、最終承認者だけは明確にします。
| 作業 | 人事・契約管理 | 業務責任者 | IT・サービス管理者 | 情報管理・法務 | 経営責任者 |
|---|---|---|---|---|---|
| 退職・異動の確定時刻を通知 | R/A | I | I | C | I |
| 停止対象の業務権限を確定 | C | R/A | C | C | I |
| 中央ID・SaaS・VPNを停止 | I | C | R | C | A |
| データ引継ぎの範囲を承認 | C | R/A | C | C | I |
| 個人情報や証拠保全の方針を判断 | C | C | R | A | I |
| 停止結果を独立して検証 | I | C | R | C | A |
通常の停止をすべて経営者に毎回承認させる必要はありません。表の経営責任者Aは、運用基準と重大例外の最終責任の例です。日々の実行は委任できるように規程化します。緊急停止で経営者へ連絡がつかない時間帯に備え、代行権限と連絡網も定めます。委託先がサービスの管理者で、自社ITに停止操作ができない場合には、契約に停止依頼の窓口、受付方法、応答時間、実施結果の通知を含めるべきです。契約終了の通知から停止完了までの時間を、委託先任せのブラックボックスにしないことが目的です。
証跡は管理画面のスクリーンショット一枚で足りるとは限りません。対象ID、操作したサービス・テナント、実施時刻、作業者、承認者、変更前後の状態、セッションの失効、検証結果、エラーと再試行、データ移管先、削除予定日が追えることを目標にします。証拠のためにパスワードやトークンそのものをチケットへ貼らないでください。秘密情報の値は記録せず、識別番号や保管場所、ローテーション完了の事実だけを記します。ログ自体にも個人情報が含まれるため、保管先と閲覧権限を制限します。
完了判定と失敗時の戻し方を決めます
停止チケットの完了条件は、「すべての確認対象について、有効・無効と処置結果が記録された」「対象者が利用可能な経路がない」「残課題は責任者と期限を持つ」の三つにします。サービス側のエラーで停止できなかったら、チケットを閉じず、代替の防御策を検討します。たとえばサービス提供者へ緊急停止を依頼し、ネットワーク側でアクセス経路を制限し、管理者アカウントの監視を強めます。すべてのサービスで同じ代替策が効くとは限らないため、サービス管理者が確認します。
誤って別人のアカウントを止めた場合は、慌てて元の権限を丸ごと戻さず、識別子と承認記録を照合します。誤停止が確定したら、業務責任者の承認で必要な権限だけ復旧し、本人への連絡と影響した業務を記録します。異動の旧権限を戻してしまうと、同じ権限過多を再発させます。実施者と確認者が別々に人事番号やアカウントIDを照合する設計は、誤停止と停止漏れの両方を減らします。
中小企業の架空3ケースで、止まりやすい点を確認する
以下は読者が自社へ置き換えるための架空ケースです。特定企業の実績、被害事例、サービス提供内容ではありません。人数や期間は設計を考えるための仮定であり、統計や法定基準ではありません。各ケースで対象、担当、成果物、完了条件、失敗時の戻し方を示します。
ケース1:社員45人の営業会社で、退職者のCRM権限が残る
営業会社A社では、営業社員が退職することになりました。人事はメールアカウントの停止をITへ依頼しましたが、CRMは部門が直接契約し、個人のメール・パスワードでログインできます。CRMの管理者は営業部長だけで、IT台帳に載っていません。最終勤務日の3営業日前に人事が営業部長とITへ共通のチケットを起こし、顧客の引継ぎ先、CRMの有効ユーザー、メール転送、スマートフォンの営業アプリを一覧化します。営業部長は担当顧客を新担当へ移し、ITはメール・VPNを停止し、CRM管理者がCRMログインと既存セッションを止めます。
成果物は「CRMの担当顧客移管表」「サービス別の停止時刻」「代行担当の承認記録」です。完了条件は、退職者IDで新規ログインができず、既存セッションが無効で、顧客への連絡と商談履歴が新担当の正規IDで確認できることです。顧客データの移管に漏れが見つかった場合は、退職者IDを再開せず、CRM管理者のデータ移管機能で対象レコードを再確認します。初回の失敗を受け、A社は経費明細から部門契約SaaSを洗い出し、社内のサービス台帳へ登録します。担当者を責めるより、契約・人事・ITの情報がつながっていなかった構造を直すことが再発防止です。
ケース2:社員120人の製造会社で、異動者の旧部署権限が残る
製造会社B社では、品質保証部の担当者が購買部へ異動します。新部署の購買システム権限は発令日に付与されますが、旧部署の品質記録や不具合調査データへの閲覧権限は自動で外れません。業務責任者は引継ぎ中の案件だけを選び、二週間限定の閲覧権限を例外申請します。人事は異動日、旧部署長は外すべき権限、新部署長は必要な新権限をチケットへ記入し、ITが変更前後の権限差分を保存します。二週間後に例外が自動通知され、旧部署長が延長の必要性を再承認しなければ停止します。
成果物は「異動前後の権限差分」「引継ぎ対象案件と期限」「旧部署権限の停止結果」です。完了条件は、購買業務ができ、品質保証部の全件閲覧や管理者操作はできない状態です。新部署で必要な書類が読めず業務が止まった場合は、旧ロールを復活させず、必要な書類へ限定した新申請を行います。B社は四半期の棚卸しで旧部署権限の残存率を見て、異動フローの漏れを修正します。退職時の停止だけを強化しても、在籍中に権限が積み上がる問題は解消しないことが分かります。
ケース3:社員25人の制作会社で、委託先の共有IDを止められない
制作会社C社では、外部の運用担当者が制作サイトと広告管理画面を更新しています。契約終了時、担当者は個人IDを持たず、社内担当者と共有の管理者IDを使っていました。契約管理者は最終作業時刻を確定し、ITと運用責任者が新しい個人ID、管理権限、バックアップの管理者を準備します。最終作業後に共有パスワードを変更し、可能なサービスでは既存セッションを失効させ、API連携鍵も対象を確認して交換します。サイトの本番作業を止めないため、事前に検証環境で新IDの操作を試し、変更後に予約投稿と広告の稼働を確認します。
成果物は「共有IDの利用者一覧」「秘密情報のローテーション記録」「サービス連携の動作確認」です。完了条件は、終了した委託先の担当者がどの管理画面にも入れず、自社の個人IDで業務を継続できることです。パスワード変更で広告連携が失敗した場合は、古い共有パスワードへ安易に戻さず、どの連携が依存していたかをログで調べ、安全な新鍵に切り替えます。C社は次の委託契約から、個人IDを原則とし、終了通知、返却、停止結果の提出を契約運用に加えます。小規模でも、委託先を「人事の外」として放置しないことが重要です。
30・60・90日で進める改善計画
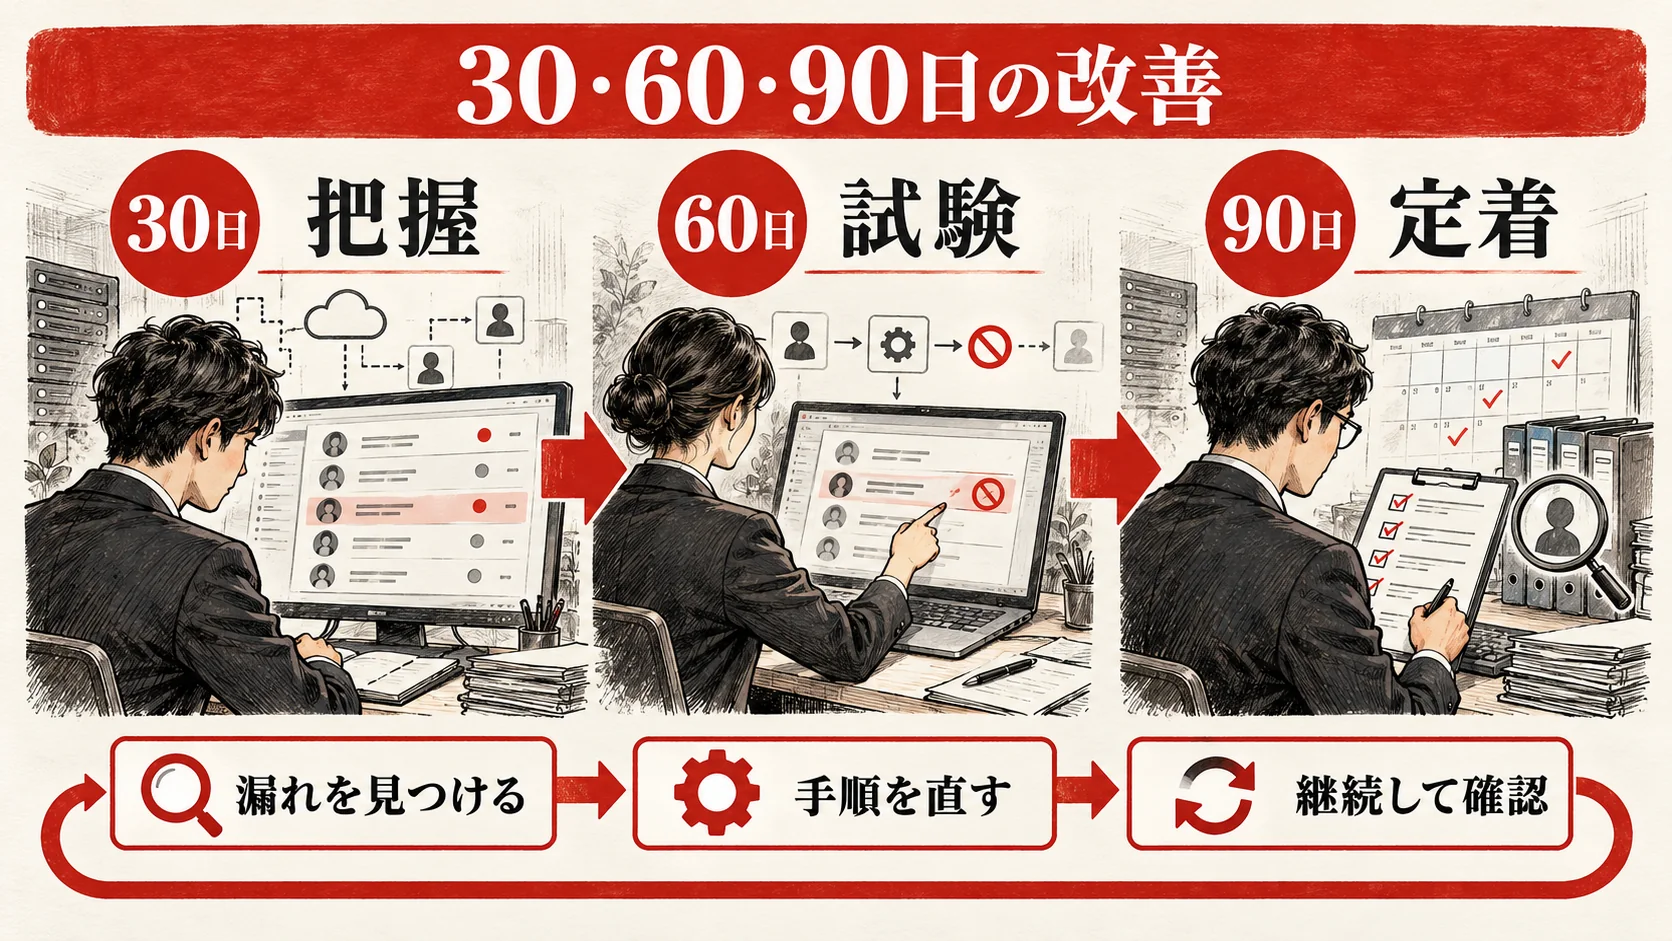
専任のID管理担当がいない中小企業は、最初から全社の自動化を目指す必要はありません。まず高リスクの残存IDを発見して停止し、人事イベントとサービス一覧を結び、次に変更・削除を定例業務にします。30日目までに「誰が何を持っているか」、60日目までに「イベントから停止まで流れるか」、90日目までに「漏れを独立して見つけられるか」を確認します。以下は編集部による工程例で、労務・契約やシステム移行の規模に応じて調整してください。
| 期間 | 主担当と入力 | 作業と成果物 | 完了条件 | 失敗時の戻し方 |
|---|---|---|---|---|
| 0〜30日 | 経営、人事、ITが在籍者・委託先一覧と主要SaaS一覧を集める | 特権ID、VPN、顧客・個人情報を扱うSaaSを優先して突合し、残存IDを停止。停止通知の窓口を一本化する | 優先サービスに所有者が付き、退職・終了済みの有効IDがゼロか、例外に承認者と期限がある | 所有者不明ならサービス契約者へ照会し、停止不能IDは暫定監視と期限を付ける |
| 31〜60日 | 人事・部門長・ITが入退社と異動記録を使う | 標準権限、停止チケット、共有ID、セッション・鍵の確認欄、データ移管手順を定める | 退職・異動の試行で、通知から検証までの担当と記録が途切れない | 通知漏れが出たら発令元とIT受信を照合し、トリガーと再送を修正する |
| 61〜90日 | 情報管理責任者が全サービスの有効ID一覧を集める | 人事・契約台帳との双方向棚卸し、抜き取り検証、例外の期限管理、管理者不在時の訓練 | 未完了の権限に責任者・是正日・暫定対策があり、次回棚卸しが予定される | 検証失敗したサービスだけ再設定し、停止完了の判定基準を修正する |
測定指標は単なる停止件数だけではありません。①退職・委託終了イベントの通知から停止までの時間、②期限を過ぎて有効なアカウントの数、③管理者権限の所有者不明件数、④SSO外サービスの台帳登録率、⑤停止済みと報告されたIDの再利用可能性、⑥異動後の旧権限残存数を見ます。平均値だけだと一件の重大な放置を隠すため、最大経過時間と未完了の件数を別に示します。事故が起きたから指標が悪いのではなく、残存が見つかったときに確実に処置できるかが重要です。経営者は、残件と対策費用を四半期ごとに確認し、例外を無期限に承認しないでください。
自動化は「通知の正しさ」と「例外の見える化」を先にします
ID管理ツールやワークフローを導入すると、人事発令から標準ロールの付与・停止を自動化できます。ただし、人事システムに委託先がいない、SaaS管理者が分からない、共有IDの利用者が記録されていない状態で自動化しても、見落としを高速化するだけです。まず社員番号・委託先番号、発効日時、部門、サービスの所有者を揃えます。次に中央IDと主要SaaSの自動化を進め、連携できないサービスは手動チケットへ落とします。手動をゼロにすることより、手動対象が一覧で見え、期限超過を知らせることを優先します。
特に「自動停止に失敗した」イベントは必ず通知します。APIの認証期限切れ、サービス側の権限変更、ネットワーク障害によって、画面上はフローが動いたように見えても実際のIDが有効なまま残ることがあります。自動化の完了条件はコマンドを送ったことではなく、対象サービスが無効状態を返し、必要に応じて利用経路の失効まで検証できたことです。重大サービスでは失敗時に即時に人が対応できる連絡先も作ります。自動化は人の責任をなくす道具ではなく、遅延と例外を早く見つける道具として使います。
よくある質問
退職した人のIDは、すぐに削除しなければなりませんか?
まず本人がサインインできない状態にし、既存セッションや個別SaaSも止めてください。削除の前にデータ移管、ログ保全、契約・法務上の保存期間を確認します。サービスによっては削除で監査記録やメールが失われるため、無効化やアーカイブを挟むほうが適切な場合があります。ただし無効化したIDを無期限に残すのではなく、削除予定日と担当者を記録してください。IPAの内部不正防止ガイドラインも、削除でアクセス記録が消える場合はロックとログ保全に留意しています。個別の法令や契約で求められる保存期間は、対象データと業種によって確認が必要です。
退職日が分かれば、その日の午前0時に停止すれば十分ですか?
一律に決められません。最終勤務の時刻、シフト、時差、在宅勤務、契約上の終了時刻を人事・業務責任者と照合してください。午後まで引継ぎをする人を午前0時に止めれば業務が止まり、逆に前日で業務を終えた人を翌朝まで有効にすれば不要な利用時間が残ります。停止時刻はチケットに明記し、実施の前後を誰が確認するか決めます。緊急停止なら予定していた引継ぎ時刻よりアクセス遮断を優先し、別の正規IDで代替業務を行います。
Microsoft 365やGoogle Workspaceを止めれば、全SaaSも止まりますか?
すべてが止まるとは限りません。SSOを強制していないローカルID、外部の招待ユーザー、API鍵、既存セッション、他社が発行したIDは個別に確認します。自社の連携方式とサービス固有の仕様が必要です。Microsoftの退職者対応手順やGoogleの退職者アーカイブ手順を参照し、削除とデータ引継ぎ、セッション失効の順序を管理者が確認してください。中央IDの停止を完了通知の唯一の根拠にしないことが重要です。
異動しただけなら、旧部署の権限を残してもよいですか?
業務上必要な例外はあり得ますが、旧権限を丸ごと残すのではなく、対象データ、目的、承認者、終了日を限定してください。異動者は新部署の権限が加わるため、旧部署の権限を棚卸ししないと過剰なアクセスが積み上がります。引継ぎが終わったら旧部署長が停止を確認します。再び旧データが必要になった場合は、旧ロールを無条件に戻すのではなく、必要な範囲だけ再申請する運用が安全です。
外部委託先の担当者が交代したときは、誰が停止を依頼しますか?
自社の契約・業務責任者が交代の通知を受け、自社ITまたはサービス管理者へ停止を依頼する窓口を決めます。委託先に管理画面の操作を任せている場合は、停止の受付、実施結果、再確認方法を契約・運用手順に含めます。委託先が「交代しました」と伝えたことと、自社サービスのアクセスが実際に消えたことは別です。新担当の個人IDと権限が確認できた後で旧担当を止め、共用していた秘密情報も変更対象にします。
退職者のアカウントが残っていたら、漏えいとして報告が必要ですか?
アカウントが有効だったという事実だけで、個人データの漏えいが発生したと断定できません。まず対象IDの利用履歴、アクセスできたデータ、ログ、外部共有、セッションを保全し、不正アクセスや漏えい等の事実・おそれを調査します。その結果と個人情報保護法上の報告・通知要件を、法務・個人情報保護担当が現行の個人情報保護委員会ガイドラインで確認してください。断定前に「報告不要」とも「必ず漏えい」とも決めないことが重要です。被害が疑われる場合は、通常の棚卸しチケットではなくインシデント対応へ切り替えます。
人事担当が一人、IT担当が一人でも運用できますか?
できます。ただし一人が通知、作業、完了判定をすべて自己申告する形は避けたいところです。人事が発効時刻を確定し、ITが停止し、部門責任者が必要な業務と権限の差分を確認するなど、既存の役割で相互確認できます。重要なSaaSだけでも別の管理者による抜き取り検証を設けます。人数が少ないほどサービス台帳を小さく始め、経費明細と管理者一覧から抜けを発見する方法が現実的です。外部の運用支援を使う場合も、最終的な所有者と承認者は自社で決めます。
まとめ:権限を止めた事実まで確認できる仕組みにします
退職者・異動者のアカウント放置は、現場担当者の注意不足だけでは起きません。人事とITの通知経路、部門契約SaaS、共有ID、委託先の管理、セッション失効、データ移管が一つの流れになっていないと発生します。対策は、人事・契約の変更を起点に、利用経路を洗い出し、時刻を決めて停止し、結果を検証することです。即削除より即無効化と証跡の保全を優先し、削除はデータ・ログの扱いを決めてから進めます。異動では旧権限の除去を、委託先では担当交代の通知と停止結果を、通常の業務に組み込んでください。
今日着手するなら、人事の退職・契約終了者一覧と、最も重要な三つのサービスの有効アカウント一覧を突き合わせてください。管理者権限、VPN、顧客・個人情報を扱うSaaSを優先し、「人事上の在籍者または契約中の担当者に紐付かない有効ID」を見つけます。見つけたら関係する業務責任者と停止の影響を確認し、必要な証拠を残して対応します。そこから30・60・90日の改善計画へ広げると、専任チームがなくても継続できる仕組みになります。
関連する実務記事:中小企業のセキュリティ対策と90日計画、企業のランサムウェア対策と復旧演習、委託先・取引先のセキュリティチェック。
セキュリティの達人に相談する

「退職者のIDがいくつ残っているか分からない」「部門が個別契約したSaaSや委託先の権限を把握できない」「退職時にメールは止めても、セッション・共有ID・API鍵まで確認できていない」という企業は、権限の棚卸しから始めましょう。セキュリティの達人では、アカウント台帳、人事・契約通知、サービス別の停止手順、監査証跡を現状に合わせて整理し、優先度の高い改善策を具体化します。診断だけで終わらせず、誰が何をいつまでに確認するか決めたい場合はご相談ください。相談で事故を完全に防げると保証するものではなく、システム構成と契約範囲を確認して支援内容をご提案します。
参考・出典
以下は2026年10月30日に確認した公式の一次情報です。各機関の指針は適用対象や更新日が異なります。個別サービスの画面、料金、保持期間、法令上の判断は作業時点の最新版を再確認してください。
- IPA「中小企業の情報セキュリティ対策ガイドライン 第4.0版」:IDの発行・変更・削除、共有ID、異動・退職に伴う権限見直し。
- IPA「組織における内部不正防止ガイドライン」:利用者ID・アクセス権の管理と、ログ消失に配慮したロック。
- IPA「情報セキュリティ白書2025」:不要アカウントの抑制、退職時の削除、定期的な棚卸し。
- IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」:想定外のアカウントや無効のはずのIDの確認。
- NIST「SP 800-53 Rev.5, AC-2 Account Management」:退職・異動とアカウント管理の連動、共有アカウントの認証情報変更。日本の法的義務ではありません。
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」:個人データへのアクセス制御、識別・認証、安全管理措置。
- Microsoft Learn「Overview: Remove a former employee and secure data」:Microsoft 365のアクセス遮断、データ保護、引継ぎの区別。
- Microsoft Learn「Revoke user access in an emergency in Microsoft Entra ID」:緊急時のサインインとセッション失効の考え方。
- Google Workspace Admin Help「Archive former employee accounts」:アクセスを防ぎながらデータを保持する選択肢。
- CIS Controls Assessment Specification「Control 5: Account Management」:アカウント一覧と休眠IDの確認手法。日本法の数値基準として引用していません。



