
Webサイトの保守、クラウド運用、給与計算、マーケティング、システム開発。企業の仕事は多くの外部事業者とつながっています。委託先が自社の情報を保存する、管理画面にログインする、顧客へメールを送る。このいずれかに当てはまれば、発注側にも確認すべきリスクがあります。
結論から言うと、委託先の安全性は認証マークの有無だけでは判断できません。何を渡し、何を操作させ、どの再委託先まで関わるかを先に整理し、リスクに応じた質問と証拠を求めます。契約では平時の対策だけでなく、事故を認知したときの初報、ログ保全、調査協力、復旧、顧客への連絡まで責任を分けます。発注後も権限と対策の見直しが必要です。
この記事は、委託先のセキュリティを確認する担当者に向け、そのまま使える発注前質問票、評価基準、契約条項の検討例、30・60・90日の運用計画を示します。自社の業種、扱う情報、契約条件へ合わせて編集してください。法令や契約の解釈は個別事情で変わるため、本記事は法律上の助言ではありません。
委託先チェックは「相手の点数」ではなく「自社の影響」から始める
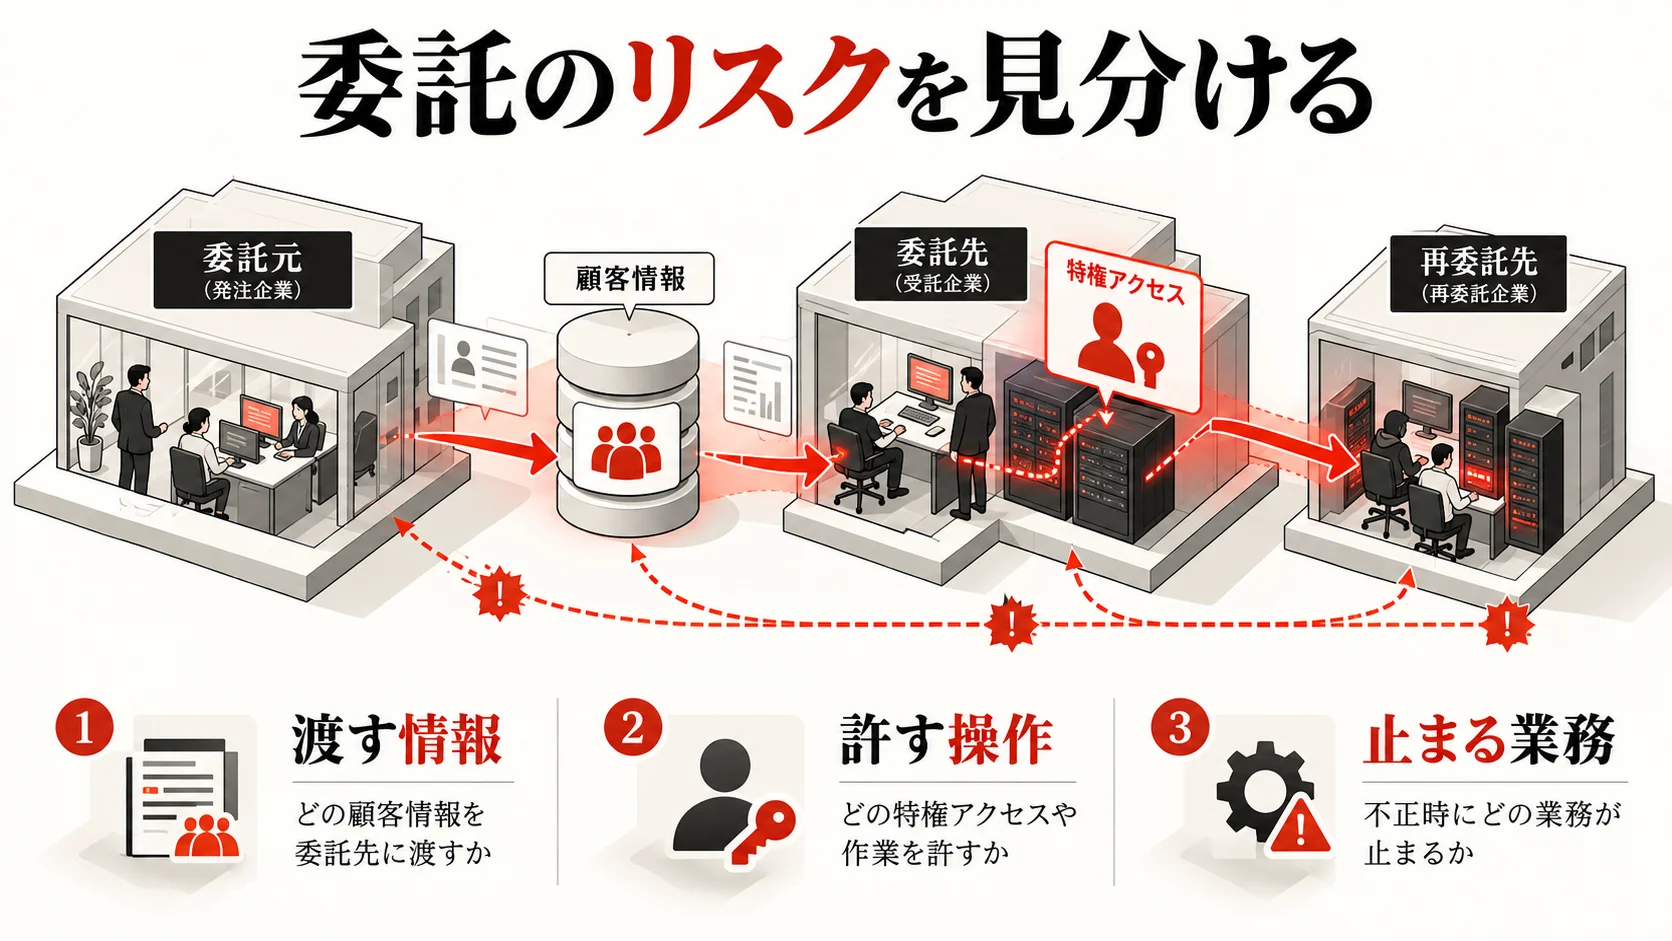
同じ事業者へ発注しても、公開済みの画像制作だけを頼む場合と、顧客データベースの管理権限を渡す場合では必要な審査が違います。全取引先へ一律に百問の質問票を送ると、回答は形式的になり、重要な委託先を深く確認する時間がなくなります。まず発注業務と接続範囲を把握し、優先順位を付けてください。
IPAの「サイバーセキュリティ経営ガイドライン」の指示9は、ビジネスパートナーや委託先を含む対策状況の把握と、契約での役割・責任範囲の明確化を求めています。これは発注側が相手へ要求だけを押し付ければよいという意味ではありません。要求に見合う費用や作業期間、共同で行うべき対策を協議することも実効性の一部です。IPAの指示9を参考に、取引関係を壊さず対策を進めてください。
個人データの取り扱いを委託する場合、個人情報保護委員会のガイドラインは、委託先に必要かつ適切な監督を行うことを示しています。契約時だけでなく、その後も取扱状況を適宜把握し、再委託の条件と実施状況を確認します。「外注したので責任は相手に移った」とは扱えません。個人データ以外にも、営業秘密、認証情報、公開前の製品情報、停止すると事業に影響するシステムなどを確認対象に含めます。個人情報保護委員会の通則編を参照してください。
発注前に作る「情報・接続・停止影響」の台帳
案件の主管部門が、何を委託するかを一枚に書きます。情報管理担当は、渡す情報の種類、件数の概数、保存先、利用期間を確認します。情シスは、委託先が使うアカウント、APIキー、VPN、リモート接続、管理者権限を列挙します。事業責任者は、委託先が停止した場合に何時間で業務に支障が出るか、代替手段があるかを判断します。
| 台帳項目 | 記入例 | 確認する理由 |
|---|---|---|
| 委託業務 | ECサイトの保守・更新 | 作業範囲と不要な権限を分けるため |
| 扱う情報 | 顧客氏名・メール・注文履歴 | 漏えい時の影響と報告判断に使うため |
| 接続先 | WordPress管理画面、ホスティング管理画面 | 侵入口とログの保管場所を特定するため |
| 利用権限 | 編集者、サーバー管理者、DNS変更権限 | 必要最小限の権限へ切り分けるため |
| 再委託 | デザイン会社、クラウド保守会社 | 情報の流れが契約外へ広がらないようにするため |
| 停止影響 | 注文受付が4時間停止すると当日出荷に影響 | 復旧目標と連絡順を決めるため |
| 契約終了時 | データ返却、削除、権限廃止 | 接続と複製データを残さないため |
この台帳で不明欄が多ければ、質問票を送る前に委託範囲を確定します。とくに「委託先が使うクラウドは把握していない」「担当者は共用アカウントを利用する」という状態では、相手の回答を受けても実際の危険を評価できません。完了条件は、主管、情報管理、情シスが同じ範囲図を確認し、未確定事項と決定期限を記録することです。
低・中・高の三段階で審査の深さを変える
以下は法律や認証制度の公式区分ではなく、本記事で提案する社内運用例です。低リスクは公開情報だけを扱い、社内システムへ接続しない委託です。中リスクは非公開資料や限定的な顧客情報を扱うものの、重要システムの管理権限を渡さない委託です。高リスクは大量の個人データ、決済や認証に関係する情報、管理者権限、事業停止に直結する運用を含む委託です。
低リスクでは基本質問と利用規約の確認を中心にします。中リスクでは権限、暗号化、保存期間、事故連絡、再委託の証拠まで見ます。高リスクでは担当者との面談、設定画面や監査報告の適用範囲、復旧演習の結果、契約上の監査・是正手順を確認します。高リスクを契約金額だけで判定しないでください。月額数千円のサービスでも、顧客情報の一括ダウンロード権限を持てば影響は大きくなります。
発注前のセキュリティ質問票:回答欄と証拠欄をセットにする
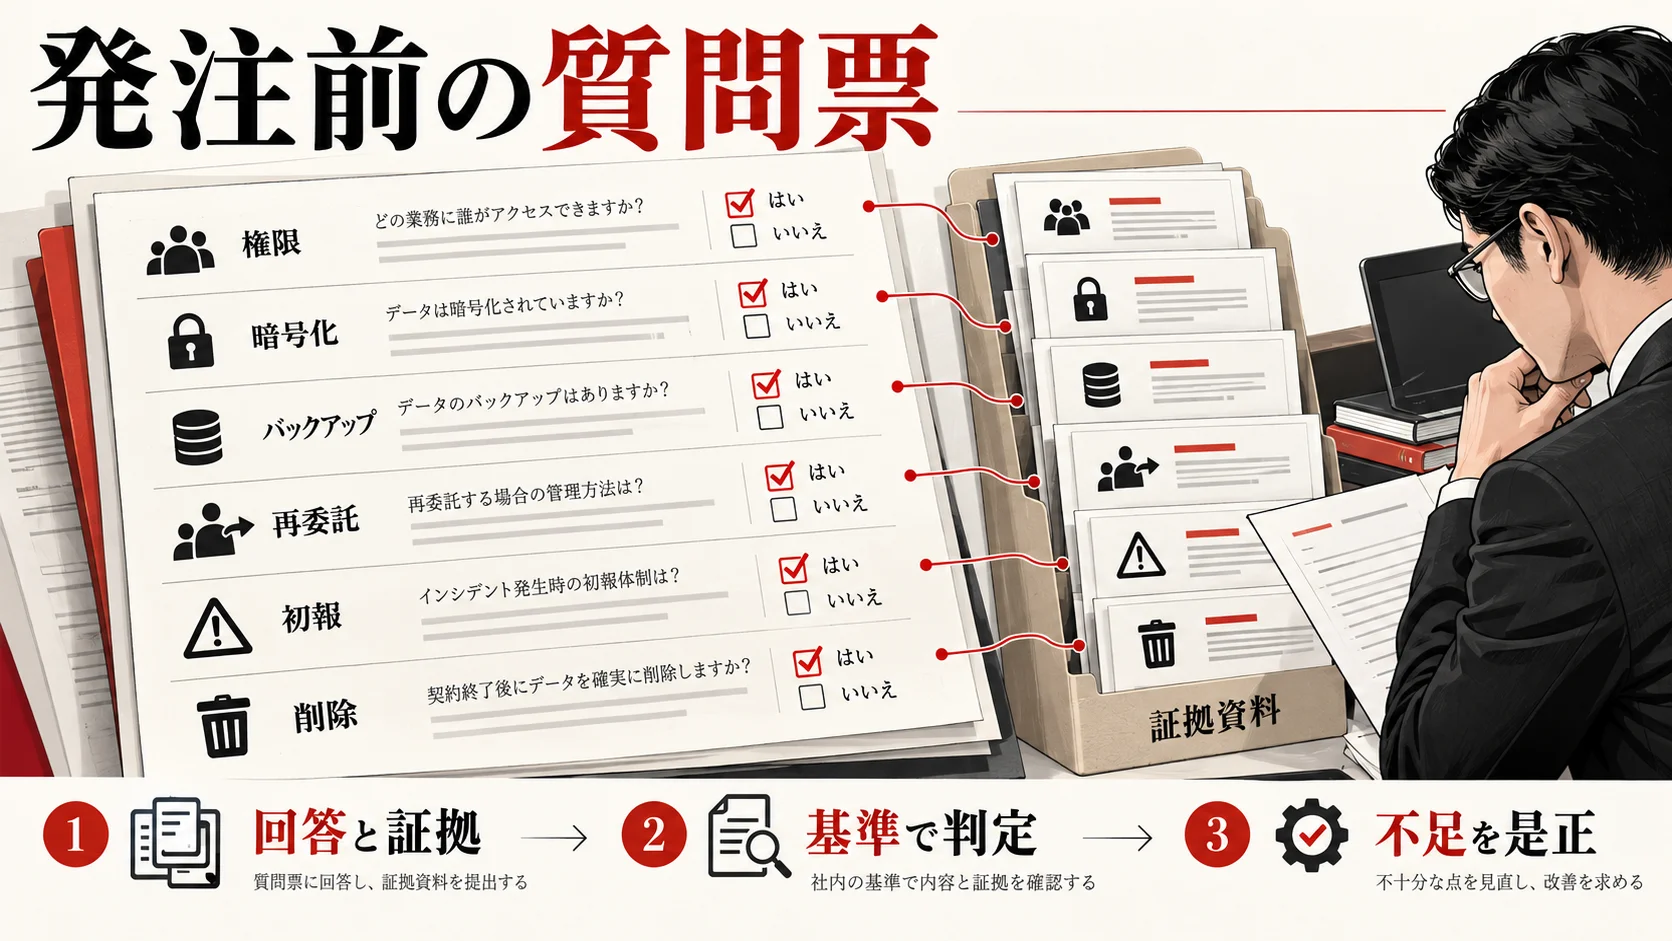
質問票は「はい・いいえ」の点取り表ではありません。回答、対象範囲、最終確認日、証拠、未対応時の代替措置を記入できる形式にします。「ISMS認証あり」と回答されても、その認証対象が本契約の運用チームやシステムを含むかを確かめなければ、判断材料として不十分です。逆に認証がない中小企業でも、具体的な権限管理とログ、バックアップの証拠を示せれば適切な取引先になる可能性があります。
以下の質問をそのまま送る前に、自社で不要な項目を削り、必要な情報を追加します。委託先からは営業秘密や詳細なネットワーク構成をすべて提出できない場合もあります。そのときは秘密保持の下で閲覧のみ、第三者報告書の要約、画面共有での確認などを協議します。証拠を受け取った側も保存場所とアクセス権を制限してください。
| 番号 | 質問 | 求める回答・証拠の例 | 高リスク時の判定点 |
|---|---|---|---|
| 1 | 本契約で取り扱う情報と処理場所はどこですか | データフロー、保存国・事業者、保持期間 | 未把握の外部送信がないか |
| 2 | 管理者と作業者の権限は分かれていますか | 権限表、承認手順、見直し記録 | 共用管理者を避けられるか |
| 3 | 委託業務に使うアカウントの多要素認証は有効ですか | 設定方針、適用範囲、例外一覧 | 管理者・外部接続の例外を説明できるか |
| 4 | 退職・異動・契約終了時に権限をいつ廃止しますか | 廃止手順、直近の処理記録 | 期限と責任者が明確か |
| 5 | 端末、サーバー、クラウドの更新をどう管理しますか | 資産台帳、重要更新の対応基準 | 重大な欠陥への例外処理があるか |
| 6 | 機密情報は転送・保存時にどう保護しますか | 利用する暗号化機能、鍵の管理主体 | 鍵とデータの権限が無制限でないか |
| 7 | 操作ログは何をどれだけ保存し、誰が見ますか | ログ項目、保存期間、点検方法 | 事故調査に必要な操作を追えるか |
| 8 | バックアップの対象・頻度・復元試験は何ですか | 対象一覧、直近の復元試験結果 | 本契約のデータと設定を戻せるか |
| 9 | 再委託先・クラウド事業者は誰で、何を扱いますか | 再委託一覧、業務範囲、承認フロー | 無断変更を発見できるか |
| 10 | 事故の疑いを誰に何時間以内に通知しますか | 連絡網、初報様式、代替窓口 | 夜間・休日を含む実行可能性 |
| 11 | 調査、証拠保全、復旧に協力できますか | 対応手順、ログ提供条件、演習記録 | 原因確定前でも初報できるか |
| 12 | 契約終了時にデータと権限をどう処理しますか | 返却・削除手順、証明方法 | バックアップや再委託先を含むか |
回答が「すべて適切に管理しています」だけなら差し戻します。担当者、頻度、対象、例外、証拠の五つを聞き直してください。たとえば「バックアップあり」は、対象外のデータや復元不能なバックアップが残る可能性があります。対象システム、保管先、世代数、最終復元試験日、目標復旧時間を確認すれば、業務継続に使えるかが見えてきます。
質問票の採点は「必須条件」「要改善」「参考情報」に分ける
全項目を同じ重さで採点すると、重要な欠陥を多数の軽微な回答で相殺してしまいます。高リスク委託で管理者アカウントに多要素認証がなく、事故通知先も未決定なら、他の項目が良好でも承認しない判断が必要です。自社の台帳をもとに、契約前に満たす必須条件、期限付きで改善を約束できる条件、比較の参考にする情報へ分類します。
判定表は「可」「条件付き可」「保留」「不可」の四段階が扱いやすいです。「条件付き可」には、暫定措置、実施責任者、完了期限、未達時の停止条件を記入します。「保留」は証拠不足など判断できない場合であり、無期限の黙認ではありません。主管部門が納期を急いでいても、決裁者と情報管理担当が例外の影響を記録してください。
例として、管理画面への接続に個人別アカウントを用意できない場合は、本番環境への接続を認めず、作業代行や閲覧権限だけに範囲を縮小する方法があります。多要素認証の導入が翌月まで必要なら、その日まではアクセス元制限と操作ログの監視を強め、期限を過ぎたら権限を停止します。代替策が本当にリスクを下げるか、情シスが検証します。
認証・評価制度は「範囲」と「時点」を確かめる
ISO/IEC 27001などの認証や監査報告は有力な補助資料ですが、万能な免責票ではありません。認証の組織名、有効期限、対象拠点、適用業務と、今回の委託範囲が一致するかを見ます。クラウドサービスであれば、サービス提供者が守る基盤と、契約者が設定する権限・共有・データ分類の責任を分けます。運用主体が複数ある場合は、どの証拠がどの主体を示すかを一覧にします。
2026年10月28日にはIPAがサプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)の評価用ガイド等を公開しました。同制度は取引先の対策状況を共通基準で可視化する仕組みです。ただし、制度の対象、評価段階、開始時期、適用範囲を確認せず「星があれば本契約は安全」と短絡しないでください。2026年10月30日時点で最新の制度説明をIPA公式ページから確認できます。
発注から契約までの五つのゲート
質問票だけでは、回答を誰が読み、いつ契約可否を決めるかが曖昧になります。案件の立ち上げから利用開始までを、五つのゲートに分けて運用します。小規模企業では担当者を兼ねても構いませんが、本人だけで例外承認する形は避けます。
ゲート1:委託範囲の確定。 主管部門が業務、成果物、利用期間、扱う情報を定義します。情シスが接続と権限を、情報管理担当がデータの種類を確認します。成果物は前述の台帳とデータフローです。完了条件は、何を委託しないかまで書けていることです。
ゲート2:候補先の情報収集。 候補先に質問票を送り、回答期限と秘密保持の方法を示します。営業資料だけで判断せず、運用責任者への確認が必要な項目を明示します。提出された証拠は発行日と対象範囲を記録します。未回答があれば、見積の安さだけで候補を決めません。
ゲート3:差分評価と是正。 重要項目を必須・条件付き・参考に分け、委託先と現実的な是正計画を作ります。顧客の個人データを預けるのに再委託先が未確認なら、データ提供を開始しないなど、条件と実施順序を具体化します。費用が増える場合は、要求内容と納期を見直して協議します。
ゲート4:契約と連絡訓練。 法務担当が秘密保持、利用目的、再委託、事故通知、監査、終了時の削除を契約・別紙で整えます。連絡先は名刺に載る代表電話だけでなく、夜間の代替窓口まで確かめます。事故の疑いを知らせるテスト連絡を双方で行い、受付時刻と折り返し先を記録します。
ゲート5:アクセス付与と初回点検。 情シスが期限付きの個人別アカウントを発行します。発注側の承認者が権限表と実際の設定を突き合わせます。作業開始後、初月にログが取れているか、再委託に変更がないかを確認します。ゲート4の契約書だけをもって開始済みにしません。
この五つのゲートを一人のメール受信箱だけで管理すると、担当者の異動で情報が失われます。台帳、質問票、証拠、承認記録、契約別紙、権限発行記録を案件フォルダへ保存し、閲覧できる人を限定してください。版数と確認日を残すことで、次回の更新時に何が変わったかを比較できます。
契約で決める責任分担:予防、発見、事故、終了を分ける
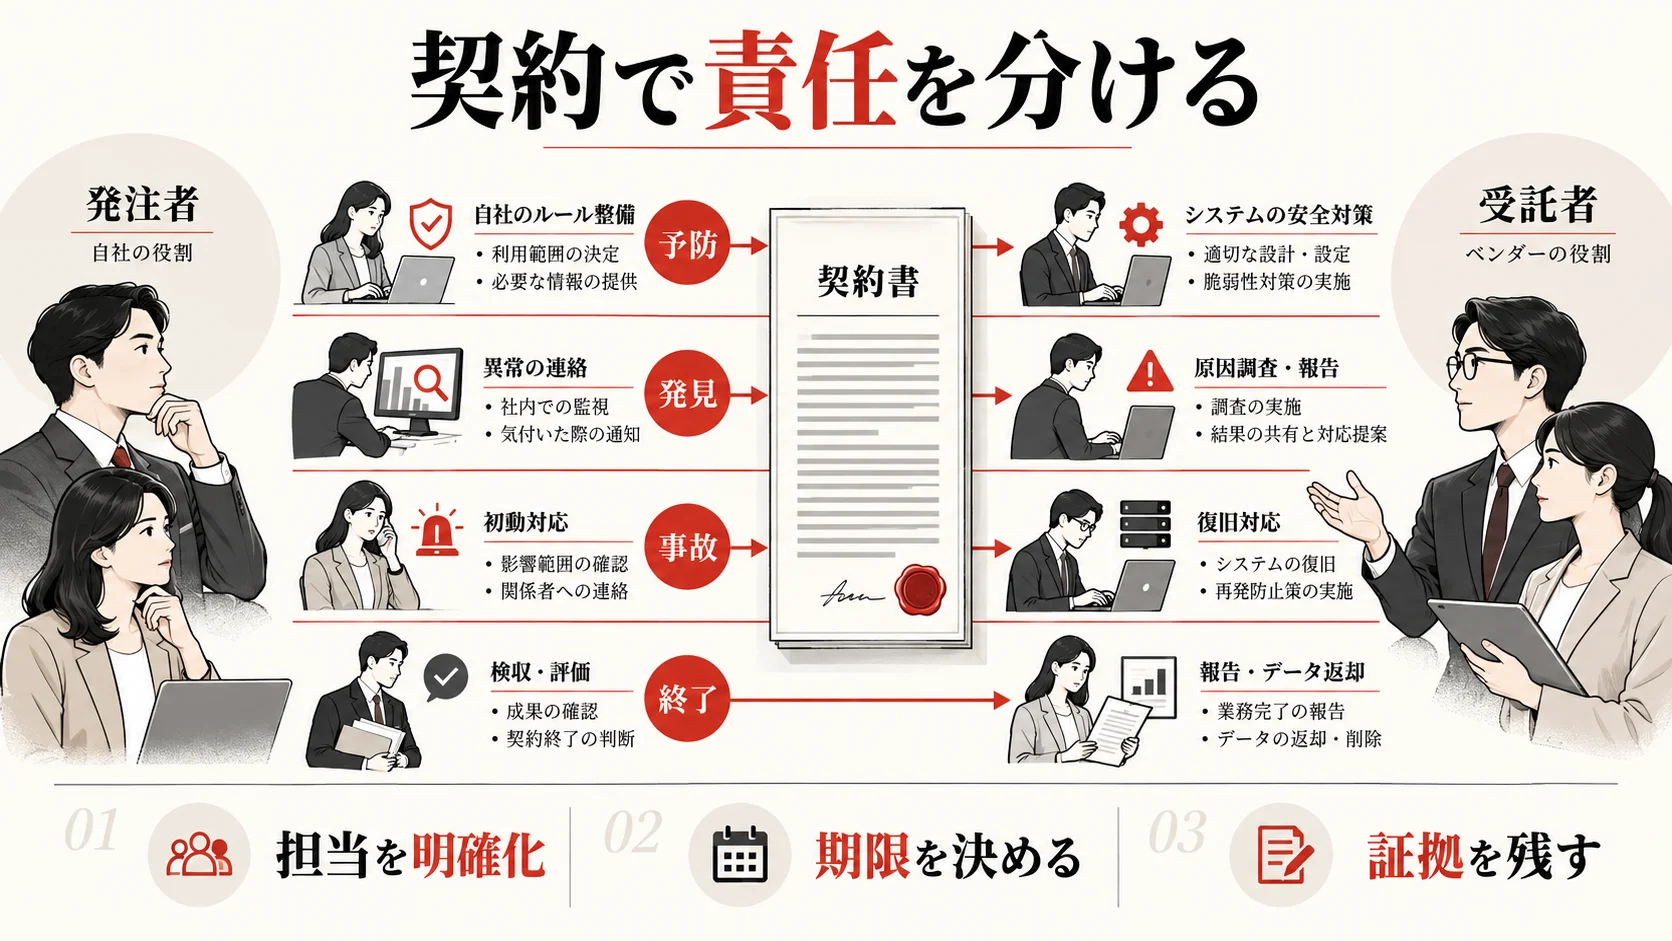
「情報漏えい時は委託先が一切の責任を負う」という一文だけでは、初動に必要な実務が動きません。発注側が設定する権限、委託先が管理する端末、クラウド事業者が運用する基盤など、実際の管理主体に合わせて役割を分けます。損害賠償の上限や免責は、業務の性質と交渉条件に左右されます。以下は条項の検討材料であり、そのまま貼り付けるための完成した契約書ではありません。
| 場面 | 発注側が主に行うこと | 委託先が主に行うこと | 契約・別紙で決めること |
|---|---|---|---|
| 情報提供 | 必要最小限の情報と権限を選ぶ | 指定目的以外に利用しない | 情報区分、利用目的、保存場所、保持期間 |
| 日常運用 | 権限を承認し、定期的に棚卸しする | 作業者を管理し、更新とログを運用する | 多要素認証、端末、更新、ログ保全 |
| 再委託 | 相手と範囲を確認し、許否を判断する | 事前に報告し、再委託先を監督する | 承認要否、変更通知、同等義務の課し方 |
| 事故の疑い | 影響業務と法令・顧客対応を判断する | 初報、封じ込め、証拠保全、調査協力を行う | 通知期限、窓口、更新頻度、費用負担の協議 |
| 復旧 | 再開条件と検収を決める | 復旧計画と再発防止案を提示する | バックアップ、代替手段、再開承認 |
| 契約終了 | 権限を廃止し、受領を確認する | データ返却・削除を行い、証明する | バックアップと再委託先を含む削除期限 |
条項の検討例は「誰が、何を、いつまでに」を書く
例えば事故通知については、「委託先は本業務に関係する情報の漏えい、改ざん、利用不能またはその合理的な疑いを認知した場合、原因の確定を待たず、別紙に定める窓口へ速やかに初報を行う。初報には認知時刻、対象システム、暫定的な影響、実施済みの封じ込め、次回報告予定時刻を含める。判明した事項は継続して更新する」といった構造で検討します。具体的な時間は業務と受付体制に合わせ、双方が実行できる値を合意してください。
再委託については、「委託先が本業務の情報を第三者へ取り扱わせる場合、事業者、業務、取り扱う情報、処理場所、監督方法を事前に書面で示し、契約で定めた承認を得る。委託先は再委託先へ本契約と同等に必要な安全管理義務を課し、変更を通知する」という方向で検討します。クラウドの標準的なサブプロセッサーをすべて個別承認するかはサービスの性質で異なるため、一覧提供と変更通知、異議手続など現実的な方法を選びます。
終了時については、「返却対象と形式、削除対象、バックアップの扱い、削除までの期間、作業完了の証跡、法令上保存が必要な例外」を決めます。すぐ消せないバックアップがあるなら、その保管期間とアクセス制限を先に合意します。曖昧な「適切に廃棄する」だけでは、事故後に何が残っていたかを確認できません。
事故通知と行政への報告は別の作業です。 委託先から発注側への契約上の初報を、個人情報保護委員会への法定の速報と混同しないでください。個人データの報告対象事態なら、原則として速報は知った日から概ね3〜5日以内、確報は原則30日以内、不正目的のおそれがある場合などは60日以内という制度上の目安があります。具体的な報告要否、主体、所管先は事案に応じて確認します。個人情報保護委員会の漏えい対応ページを参照してください。
事故時の費用と説明責任を、初動前に争わない設計にする
事故直後に「調査費は誰が払うのか」「顧客へどちらが説明するのか」だけを争うと、封じ込めが遅れます。初動のログ保存、影響範囲の暫定判断、関係者の連絡はまず実施し、費用負担の最終判断は契約条項と事実関係に基づいて協議する設計が現実的です。調査を依頼する外部専門家の選定、証拠の持ち出し、広報文の承認など、時間がかかる判断は事前に窓口と決裁者を指定します。
発注側は顧客との契約と事業上の説明を担うことがありますが、委託先にしか分からないログや復旧状況もあります。両社が異なる数字や原因を公表しないよう、確認済みの事実、未確認事項、次回更新時刻を共有します。ただし一方が他方の法令上の報告義務を一律に消せるわけではありません。個人情報を扱う案件では法務・個人情報管理者がガイドラインに照らして判断してください。
事故が起きたときの共同対応フロー
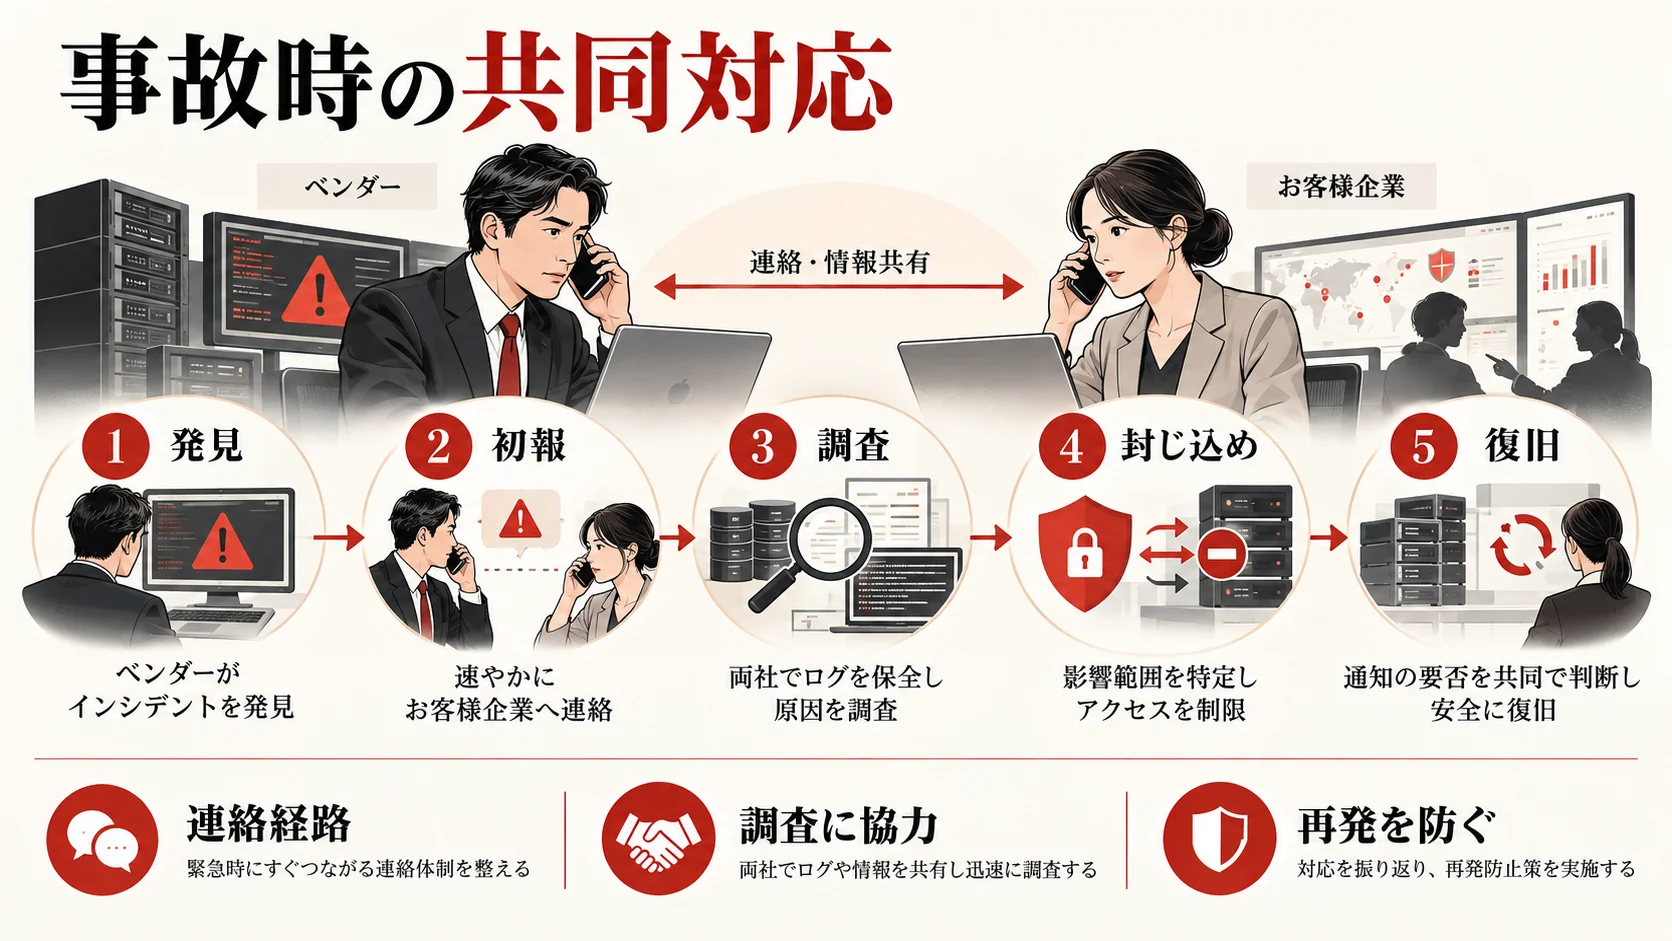
委託先から「不正アクセスの可能性があります」と連絡が来た場合を想定します。ここで最初に必要なのは、原因を断定することではなく、時刻と対象、継続する危険、証拠保全を確認することです。電話で「今のところ大丈夫」と聞いただけでは、後に影響範囲を追えません。
発覚から最初の数時間。 委託先は発見者、認知時刻、影響が疑われる環境とアカウント、異常な操作、実施済みの停止を記録します。発注側の情シスは、委託先に付与した権限を確認し、必要なら一時停止します。ただし証拠を失う操作を独断で行わず、双方の調査担当がログ保全と封じ込めの順序を合わせます。事業責任者は顧客影響と代替手段を確認します。
同日中の初期評価。 双方は対象情報、関係する顧客・従業員、漏えい・改ざん・停止の可能性を分けて記録します。「流出の証拠がない」と「流出はなかった」は違います。確認できた事実と推測を区別し、未確認項目に担当と次の確認時刻を付けます。法務・個人情報管理者は報告対象事態と契約上の通知義務を評価します。
翌日以降の継続調査。 委託先は調査の更新時刻を守り、ログ、アクセス権の履歴、再委託先への確認結果を共有します。発注側は顧客・監督機関への説明を必要に応じて準備し、事業継続のための代替工程を動かします。復旧時には、原因となったアカウントや欠陥を修正しただけでなく、同じ状態が残る他環境を確認します。安全に再開できる条件を文書化し、決裁者が承認します。
事後の検証。 事故から得た教訓を「注意喚起を実施した」で終わらせません。権限、更新、ログ、バックアップ、監視、連絡網、再委託のどこが機能せず、何をいつ変更し、誰が再検証したかを記録します。再委託先を含む契約別紙と質問票を更新し、次の契約更新で同じ確認を繰り返さないようにします。
架空ケースで考える三つの発注判断
以下は説明のために設計した架空例です。実在の事故や当社の支援実績ではありません。案件の規模、法令、契約によって必要な対応は異なります。
ケースA:制作会社へWordPressの管理者権限を渡す
従業員30名の会社が、採用サイトの更新を制作会社へ発注します。サイトには応募フォームがあり、応募者データを保存しています。制作会社から「共有の管理者アカウントを一つください」と求められました。月額費用が小さくても、応募情報へのアクセスとサイト改ざんの可能性があるため高リスクと判定します。
発注側の主管は更新するページと作業時間帯を定義します。情シスは個人別アカウント、必要最小限の権限、多要素認証、操作ログを準備します。制作会社は担当者一覧、端末の管理、再委託の有無、事故窓口を回答します。管理者権限が必要な作業は、作業時だけ権限を上げ、完了後に戻します。検収条件は、ページ更新の確認だけでなく、権限が元へ戻り、不要なアカウントがないことです。
もし共有アカウントしか使えないと回答されたら、直ちに「不可」ではなく作業方法を見直します。発注側が更新を代行する、ステージング環境で作業して本番反映を社内が行う、権限を期限付きにするなどの選択肢を比べます。ただし実際に個人別の操作を追えない状態で重要データへアクセスさせるなら、リスク受容の決裁が必要です。WordPressのPHP更新を外注する方法も、アクセス権と検収の具体例として参照できます。
ケースB:給与計算をクラウドサービスへ委託する
従業員150名の企業が給与計算クラウドへ人事情報を登録します。氏名、住所、口座情報、給与、扶養情報が含まれ、委託先には問い合わせ対応のための閲覧権限があります。個人データの性質と量、権利利益への影響を考え、高リスクとして詳細確認します。
人事はどの項目が本当に必要かを決め、不要な過去データを渡しません。情シスは管理者と一般担当の権限、認証、ログ、データ出力制御を確認します。法務はサービス規約とデータ処理条項、再委託先、保存場所、事故通知、解約後の返却・削除を見ます。クラウド側が管理する基盤と自社が行う利用者設定を責任表で分けます。契約前の完了条件は、質問票だけでなく、従業員の追加・退職時に誰が権限を変更するかが運用手順に書かれていることです。
委託先の第三者認証が有効でも、その証明書に給与計算サービスの運用が含まれていないなら追加確認します。反対に詳細な内部資料を共有できなくても、監査報告書の要約、規約、設定画面の共有で合理的に確認できる場合があります。残る疑問は契約開始前に条件として記録し、データ投入の時点を遅らせる判断も選べます。
ケースC:営業代行へCRMの閲覧権限を渡す
従業員70名のBtoB企業が、営業代行会社へ見込み客の連絡先と商談履歴を見せます。代行会社はさらに外部の架電チームへ作業を任せる予定です。主管が「営業用の外注だからセキュリティ審査は不要」と判断すると、実際の情報の流れを見落とします。
営業責任者は対象顧客と利用目的を絞り、全CRMへの一括閲覧を避けます。情報管理担当は個人データの委託か、第三者提供や共同利用など別の法的整理が必要かを実態に即して確認します。契約の呼び名だけで決めません。代行会社に再委託先の名称、作業地域、教育と権限管理、事故時の報告経路を聞き、承認条件を決めます。
CRM側では、案件単位の閲覧、エクスポート制限、アカウント期限、アクセスログを設定します。最初の一か月は小さな対象で試し、誤送信、不要なダウンロード、退職者の権限残存を点検します。検収は商談数だけでなく、情報取扱いの記録が追えることまで含めます。代行契約を終了した日には、代行会社と再委託先の権限停止を確認します。
契約後の監督:更新時だけでなく変化を拾う
委託先の安全性は契約書を締結した日に固定されません。担当者の交代、再委託先の追加、クラウドの仕様変更、新しい連携機能、M&A、業務量の増加によって、当初の評価が合わなくなります。個人情報保護委員会のガイドラインも、契約締結時とその後の状況把握や再委託の確認を重視しています。
定期確認では、すべての質問を毎月送り直す必要はありません。四半期または契約更新時に、情報の種類、接続権限、再委託先、事故、重大な設定変更、バックアップ試験、担当者の変更を差分で確認します。高リスクの委託先は、事故や組織変更の際に臨時審査を行います。変更の通知が届かなければ見逃すため、発注側でもアカウントとログを定期的に棚卸しします。
監督の記録には、確認日、回答者、対象範囲、証拠、発見した差分、是正担当、期限、再確認日を残します。「問題なし」とだけ書くと、後から何を見たのか分かりません。是正が遅れている場合は、アクセス範囲の縮小、データの匿名化、追加の監視、業務の一部停止など、リスクを減らす暫定策を選びます。契約解除は最後の選択肢にしつつ、必要なときに実行できる移行計画を用意します。
再委託先の確認は「一覧」から「実際のデータフロー」へ
再委託先の名称を集めるだけでは十分ではありません。何の業務を行い、どの情報を閲覧・保存でき、どの国やクラウドで処理し、誰がアカウントを発行するかを追います。委託先が再委託先へ同等の義務を課していても、その実行をどのように確認するかが必要です。外部SaaSやサポート事業者は、契約の中で「サブプロセッサー」として扱われる場合があります。名称の違いにとらわれず実際の処理を見てください。
新しい再委託先が加わるときは、発注側へ事前に示す情報、承認または異議を伝える期限、承認できない場合の代替措置を決めます。既存のデータがすでに流れた後に知る設計では、監督は形だけになります。一方で、サービスの運用上すべての変更に個別承認が難しい場合は、公開一覧と事前通知、異議手続を組み合わせるなど、契約と現実の両方を満たす方法を協議します。
小規模企業向け30・60・90日実行計画
専任の情報セキュリティ担当がいない企業でも、一度にすべての取引先を監査しようとせず、重要な接続先から順に進めれば改善できます。以下は編集上の計画例です。事故や重大な既知脆弱性がある場合は、この日程を待たずに対応します。
| 期間 | 主担当 | 作業 | 成果物 | 完了条件 |
|---|---|---|---|---|
| 1〜30日 | 事業責任者・情シス | 取引先と接続を棚卸しし、高リスク先を決める | 委託先台帳、データフロー、権限一覧 | 管理者権限と個人データの委託先が把握できる |
| 31〜60日 | 主管・情報管理・法務 | 高リスク先へ質問票を送り、証拠と契約差分を確認する | 回答、証拠一覧、是正計画、契約別紙案 | 必須条件の未達が解消または決裁済みになる |
| 61〜90日 | 情シス・委託先責任者 | 権限を是正し、事故連絡と復元を試す | 権限棚卸し記録、連絡試験、復元試験記録 | 連絡が届き、重要データを戻せることが確認できる |
初月に取引先を数えるときは、経理の支払先一覧だけに依存しないでください。無料サービス、部署契約のSaaS、個人名義で始めた外部ツール、昔の制作会社の残存アカウントも対象です。主管へ「顧客情報を渡したことがあるか」「管理画面へログインできるか」「当社業務が止まるか」を質問すると、重要な委託関係を見つけやすくなります。
二か月目は「未回答のまま使い続ける」取引先をなくすことに重点を置きます。必須条件を満たせない委託先には、是正日を決めるか、権限やデータ範囲を縮小します。三か月目は契約文書と実際の設定が一致するかを検証します。書類上は多要素認証必須なのに古い共用アカウントが残っていれば、審査は完了していません。
発注側がやりがちな失敗と直し方
失敗1:審査の対象をIT会社だけにする。 給与、採用、マーケティング、発送、コールセンターも情報を扱います。業種ではなく、情報と接続、停止影響で対象を選びます。対象企業の追加は経理・人事・営業にも協力を求めます。
失敗2:認証書のコピーを集めて終わる。 証明書の有効期限、適用範囲、実際の作業チームを見ます。契約で使うクラウドや再委託先は別の範囲かもしれません。対象外の運用については個別の証拠を求めます。
失敗3:質問だけ多く、判定基準がない。 候補先は丁寧に回答しても、発注側が何を重視するか分からなければ是正できません。委託範囲に応じた必須条件と代替策を先に示し、未達時の協議方法まで決めます。
失敗4:事故通知を「速やかに」だけで済ませる。 疑い段階を含めるか、夜間の連絡先、初報に必要な項目、更新頻度、受付確認方法を定めます。訓練で電話番号とメールが使えるか確かめます。
失敗5:委託先へ全責任を押し付ける。 発注側が強すぎる権限を渡し、不要な個人データを提供していれば、自社側の予防策も必要です。役割と実際の管理主体を対応させ、相手に求める対策の費用と納期も協議します。
失敗6:契約終了後のアカウントを放置する。 月次のアカウント棚卸しと、契約終了のチケットを連動させます。最終納品の承認後に委託先と再委託先のアクセスを止め、データ返却・削除を確認して閉じます。終了後のデータ保管例外がある場合は期限を記録します。
発注前に持っていく一枚チェックリスト
以下の十二項目を会議の議事録にコピーして使えます。各項目へ担当者、期限、証拠URL、判断を付けてください。チェックだけで安全を証明するものではなく、判断漏れを減らすための道具です。
- 委託業務、成果物、期間、再委託の範囲を書いた。
- 渡す情報、個人データの有無、保存先、保持期間を確認した。
- 委託先が接続するシステムと権限を一覧にした。
- 業務停止時の影響、代替手段、復旧の目標を決めた。
- 委託のリスク段階と必須条件を発注前に決めた。
- 質問票の回答に対象、頻度、責任者、例外、証拠が付いた。
- 認証・評価資料の有効期限と適用範囲を確かめた。
- 再委託先の業務、情報、変更時の連絡方法を確認した。
- 事故の疑い段階での連絡先、初報、更新方法を合意した。
- 調査、ログ保全、復旧、顧客説明の役割を分けた。
- 条件付き承認なら是正の期限と未達時の扱いを記録した。
- 契約終了後の権限廃止、データ返却・削除方法を決めた。
判定会議では、十二個のチェック数だけを数えないでください。未確認の高リスク項目が一つでもあれば、情報の提供や管理者権限の付与を延期する判断が必要です。反対に低リスクの制作物発注へ過大な監査を要求すると、審査費用だけが増えます。事業影響に対して相応の確認をすることが、継続できる委託先管理につながります。
よくある質問
委託先がISMSを取得していれば質問票は不要ですか?
不要とは言えません。認証は適用範囲と有効期間を持ち、今回の業務と接続、データ処理が含まれるかを確認する必要があります。認証で確認できる項目は質問を省き、事故通知時間、再委託、データ削除など契約固有の点に質問を絞ると、双方の負担を減らせます。
小さな取引先にも同じ審査が必要ですか?
同じ質問数にする必要はありません。公開情報だけを扱いシステムへ接続しない取引と、少額でも顧客データの管理権限を持つ取引では影響が異なります。金額や従業員数ではなく、情報、権限、業務停止の影響で深さを決めてください。
委託先の事故で、発注側が個人情報保護委員会へ報告する必要はありますか?
事案によって異なります。委託元が個人データを取り扱い、報告対象事態に該当する場合は、委託先で起きた事故でも報告義務の検討が必要です。委託先からの通知や双方の報告の扱いには制度上の整理があります。事故の事実関係と最新の個人情報保護委員会ガイドラインを確認し、法務担当者へ相談してください。
再委託を禁止すれば安全ですか?
一律禁止で解決するとは限りません。クラウド基盤、配送、監視など外部事業者を使うサービスでは、実態を隠す運用につながるおそれがあります。何を誰が扱うかを示してもらい、承認・通知・同等義務・監督の方法を定める方が実効的です。禁止が必要な重要情報は、契約と実際のデータフローを一致させてください。
委託先から証拠を提出できないと言われたらどうしますか?
まず理由を確認します。営業秘密や他顧客の情報が含まれるなら、閲覧のみ、要約、第三者報告、画面共有で代替できる可能性があります。それでも重要な権限や情報の安全性を判断できなければ、取扱範囲を減らす、開始を保留する、他社を検討する判断が必要です。証拠がないまま「問題ないはず」と記録しないでください。
まとめ:委託先の安全は発注側と受注側の共同設計で決まる
委託先・取引先のセキュリティチェックは、質問票を回収する作業ではありません。自社が何を渡すかを把握し、その業務に必要な対策と証拠を確認し、契約で平時と事故時の役割を分け、利用中も変化を追う一連の運用です。とくに個人データ、管理者権限、再委託、事故初報、契約終了時の削除は、曖昧なまま始めないでください。
まず重要な委託先を五社選び、台帳と質問票を試してください。回答が難しい項目が見つかったら、自社の委託範囲や権限の渡し方も見直します。IPAの中小企業の情報セキュリティ対策ガイドラインは、契約や外部サービスの選定を含む基礎を整理する際に役立ちます。Webサイトの委託範囲を見直す場合は、達人ラボのホームページ保守・運用ガイドやWebサイトのセキュリティ対策費用も参照してください。
関連する実務記事:中小企業のセキュリティ対策と90日計画、企業のランサムウェア対策と復旧演習。
セキュリティの達人に相談する

自社の委託先をどこまで確認すべきか分からない場合は、まず重要情報、外部接続、再委託、事故時の連絡体制を一緒に整理します。セキュリティの達人では、現状のリスクを見える化し、質問票、優先順位、運用・教育まで実行できる形へ整える相談を受け付けています。対策製品の導入ありきではなく、事業を止めないために必要な範囲から確認します。
参考・出典
- IPA「サイバーセキュリティ経営ガイドライン 指示9」(2026年10月30日確認)
- IPA「中小企業の情報セキュリティ対策ガイドライン」(2026年10月30日確認)
- IPA「サプライチェーン強化に向けたセキュリティ対策評価制度」(2026年10月30日確認)
- IPA「SCS評価制度の評価用ガイド等を公開」(2026年10月30日確認)
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(2026年10月30日確認)
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」(2026年10月30日確認)



