
ランサムウェア対策を「ウイルス対策ソフトを入れる」「バックアップを取る」だけで終わらせると、いざというときに事業を再開できない可能性があります。攻撃者が管理者の認証情報を奪い、バックアップの削除を試みる場合もあります。また、暗号化されたファイルを戻せても、取引先への納品、受注、給与計算、顧客への説明が止まれば、業務は復旧したとは言えません。
企業が先に決めるべきことは、どの業務を、どのデータを使い、何時間以内に再開するかです。その目標に合わせて、保護されたバックアップ、最小権限、多要素認証、監視、初動連絡、復旧演習を組み合わせます。IPAの2026年の教訓集も、侵害調査、復旧、事業継続、外部公表には事前準備と経営者の判断が不可欠だと示しています。本記事では、従業員数十人から数百人程度の企業を想定し、担当者がそのまま会議や演習に使える形で手順を整理します。規模が異なる企業も、対象業務と担当人数を置き換えて利用してください。
まず結論:守る対象は「ファイル」ではなく「事業を再開する能力」です
被害を完全にゼロにすると約束できる対策はありません。現実的な目標は、侵入されにくくし、侵入されても広がりにくくし、異常を早く見つけ、被害範囲を確かめて安全に再開できる状態を作ることです。NISTのランサムウェア対策プロファイルは、統治・把握・防御・検知・対応・復旧を一続きの活動として扱います。バックアップ製品の購入だけで完了としない理由はここにあります。
着手順は、①重要業務とデータの把握、②管理者権限と公開入口の見直し、③復旧可能なバックアップ、④連絡・隔離の初動、⑤実際に戻す演習、という流れが適切です。ただし、今まさに不審な暗号化や管理者アカウントの悪用が疑われる場合は、この順番よりインシデント対応を優先してください。対象を無計画に再起動、初期化、ログ削除すると調査に必要な情報が失われるおそれがあります。
対策の完成条件を最初に決めます
「バックアップ設定済み」「MFA導入済み」といった作業完了は、事業の完成条件とは異なります。例えば受注管理業務なら、「受注番号と顧客連絡先を失わずに、代替端末から当日中に注文を確認できる」「翌営業日までに注文処理を再開できる」など、業務側の言葉で定義します。情報システム担当者だけで条件を決めると、復旧したシステムと、使える業務の間にズレが出ます。
経営者は許容停止時間と対外連絡の判断者を決め、業務責任者は最低限必要な機能とデータを列挙し、情報システム担当者は技術的な復旧方法を設計します。委託先がある場合は、夜間・休日の連絡先、作業権限、ログの保管場所、復旧費用の契約範囲を確認します。この四者で一枚の復旧目標表を合意しておくと、有事に判断をやり直す時間を減らせます。
重要業務とデータを棚卸しし、復旧順を決めます
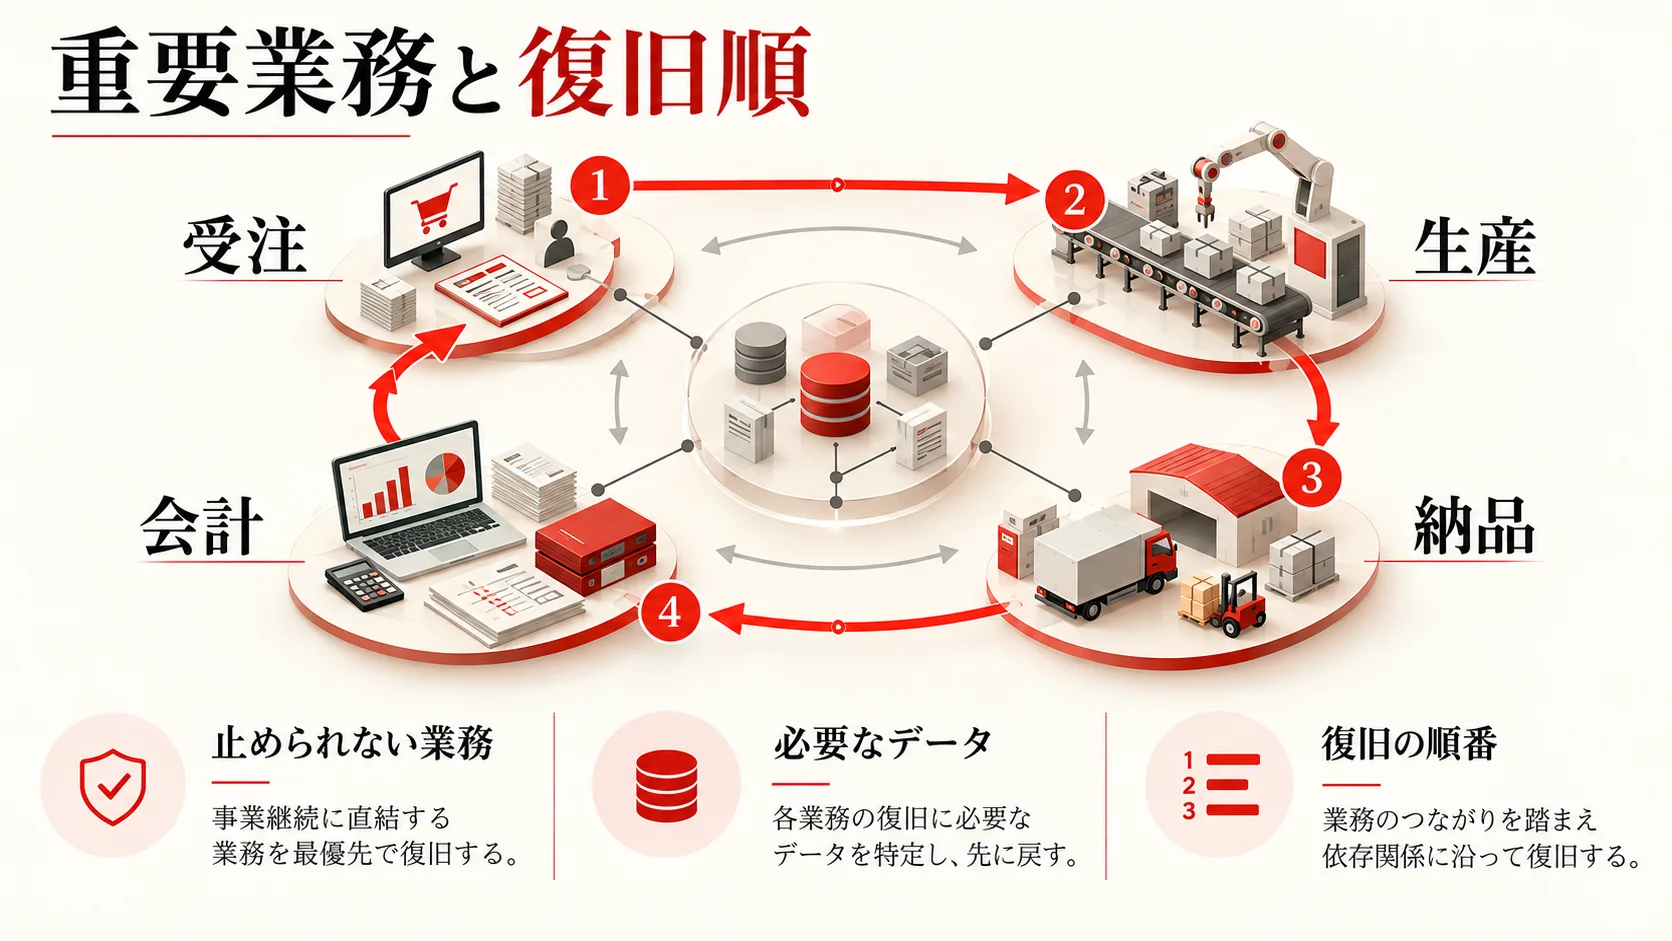
最初に、サーバーやクラウドサービスの台数ではなく、止まると困る仕事を並べます。売上を止める受発注、顧客対応、物流、決済に加え、従業員への給与支払い、法令や契約に関わる報告も候補です。一つのシステムが複数業務を支える場合は、その依存関係も記録します。例えば受注システムが動いても、認証基盤とDNS、顧客マスター、倉庫側の連携が止まっていれば受注処理はできません。
各業務に対して、停止を許容できる時間をRTO(目標復旧時間)、失っても許容できるデータの期間をRPO(目標復旧時点)として仮置きします。これらは業界共通の固定値ではなく、会社の損失、契約、顧客影響を見て決める目標です。受注のRPOを1時間にしたいのにバックアップが毎晩1回なら、設計が条件を満たしていないことが分かります。逆にすべてを数分以内に戻す計画は費用と運用負荷が大きくなるため、業務別に差をつけます。
| 業務・資産の例 | 停止した場合の影響 | 仮の復旧優先度 | 判断に必要な確認事項 |
|---|---|---|---|
| 受注・顧客対応 | 新規注文と問い合わせの受付が止まる | 高 | 代替受付方法、直近注文データ、連絡先 |
| 認証基盤・管理者ID | 複数のシステムへ入れなくなる | 高 | 緊急用アカウント、本人確認、権限記録 |
| 会計・給与 | 支払日や締め日に影響する | 時期により高 | 締め日、銀行連携、手作業の代替手順 |
| 社内ファイル共有 | 契約書・設計図等を参照できない | 部署により変動 | 最優先のフォルダー、版管理、オーナー |
| 広報・社内掲示 | 情報提供が遅れる | 中 | 代替連絡網、公開承認、最新の文案 |
この表は例です。各社で業務責任者が、停止時の一日あたりの影響、顧客への約束、手作業の可否を記入してください。優先度はシステム部門の都合だけで決めず、経営会議で承認します。承認後、システム構成や外部委託先が変わったときに改訂します。
依存関係を図にして、復旧の順番を逆算します
復旧手順は「データベースを戻して終了」ではありません。例えばオンライン販売の再開には、ネットワーク、認証、アプリケーション、商品データ、受注データ、配送連携、通知メールの順に動作確認が必要かもしれません。必要な順番は環境ごとに違うため、業務の担当者に一件の注文を最後まで処理してもらい、実際の依存先を洗い出します。
図には、管理者ログインに使う仕組み、バックアップを読むための鍵、復元先、監査ログの保存先も含めます。これらが同じ認証基盤に依存し、認証基盤が停止すると復旧できない設計なら、緊急用の認証・鍵の保管方法を別に用意します。ただし、誰でも使える共通パスワードを紙に書いて放置することは避け、封印、二人承認、利用記録、定期点検を組み合わせます。
バックアップは「取得」「保護」「検証」を分けて設計します
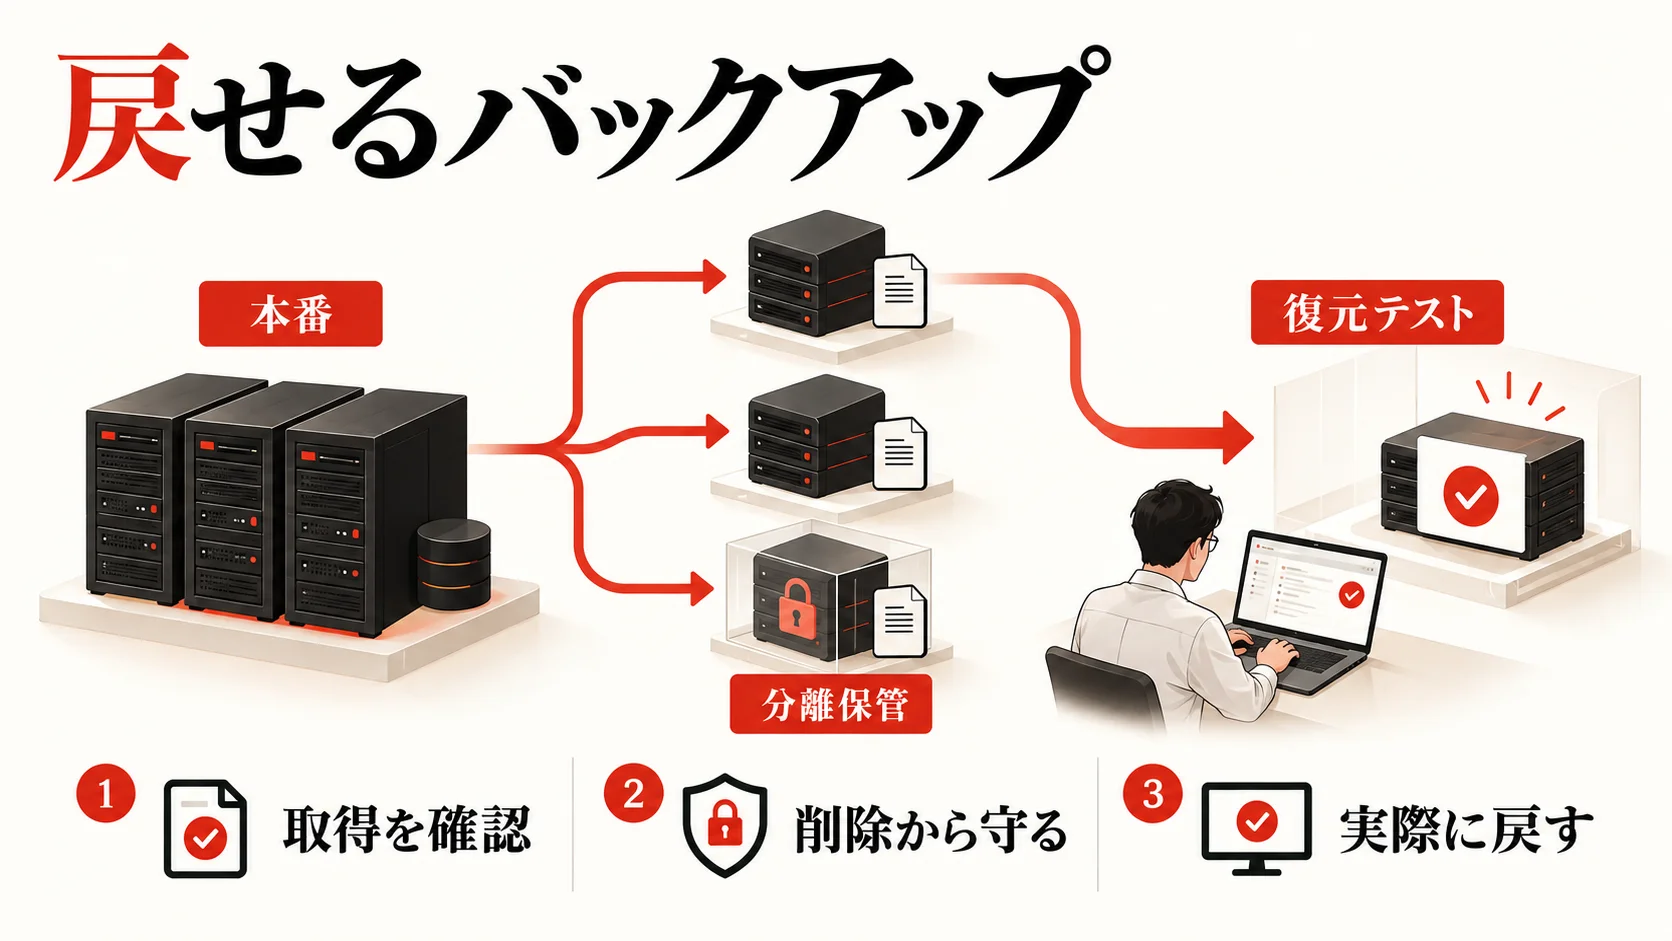
バックアップの成功通知だけでは、正常に戻せるとは分かりません。誤った対象だけを保存している、データとアプリケーションの版が合わない、鍵が失われている、バックアップ先にも攻撃者がアクセスできる、といった失敗が起こります。IPAの中小企業向け手引きは、媒体を常時接続しない方法やオフサイト保存、定期的なリストア確認を挙げています。CISAのStopRansomware Guideも、重要データのオフラインバックアップと、災害復旧場面での可用性・完全性の試験を勧めています。
取得対象は、業務データだけでなく、設定、アプリケーション、認証基盤、暗号鍵、証明書、ライセンス、構築手順まで確認します。すべてを同じ頻度で取る必要はありませんが、「ファイルは戻ったがサービスを起動できない」を避けるには、再構築に必要な材料の一覧が必要です。バックアップ対象外のSaaSデータがある場合は、提供事業者の責任範囲と自社のエクスポート手段を確認します。クラウドに置いていること自体は、独立した復旧用コピーがあることを意味しません。
削除されにくいコピーを最低一つ確保します
同じネットワーク内で常時書き換えられるコピーは、攻撃者や誤操作の影響を同時に受けるおそれがあります。保存先を分離し、バックアップ管理者の認証情報も本番の管理者と分けます。利用する製品・サービスで対応できる場合は、一定期間変更・削除できない保存機能や、オフラインに切り離した媒体を検討します。ただし「イミュータブル」という名称だけを信じず、権限の強いアカウントから本当に削除できないか、保持期間の設定を誰が変えられるかを試します。
保存場所は、同じ建物の火災・水害・電源障害と、ネットワーク越しの侵害を別々に想定します。重要なコピーの一つは、異なる場所または別の管理境界へ置くのが基本です。転送中と保存中の暗号化を使う場合、復号鍵をバックアップと同じアカウント・同じ場所にのみ保存しないようにします。鍵を厳重にしすぎて担当者不在時に戻せない問題もあるため、緊急アクセスの手続きまで設計します。
世代数と保存期間は「潜伏」を考慮します
発見した日に取得した最新コピーが安全とは限りません。侵入や不正変更が、暗号化の発覚より前に始まっている場合があるためです。バックアップを複数世代残し、いつの時点まで戻せるかを確認します。必要な保存期間は、業務の更新頻度、契約・法令、費用、検知までの時間の見込みから決めます。ここで具体的な日数を一律に断定せず、会社ごとの根拠を記録することが大切です。
復旧時は「最も新しい」ことより「安全で整合する」ことを優先します。候補の世代を隔離環境に展開し、マルウェア対策、アカウント、設定、ログ、重要データの整合を点検します。攻撃前と判断した時点が曖昧なら、専門家による調査と並行して複数候補を評価します。既知の不審な状態をそのまま本番へ戻すと再侵害につながるため、復元と再開の承認は分けて扱います。
復元テストには業務担当者を入れます
情報システム担当者がファイルを展開できたことと、営業や経理が使えることは別です。月次または四半期など自社で定めた周期で、対象を変えながら復元テストを行います。最初は少量の代表ファイル、次はアプリケーション一式、最後に業務の一連の流れまで確認します。個人情報を使う場合は、演習用環境のアクセス制御、データのマスキング、終了後の削除も事前に決めます。
テスト記録には、開始時刻、使用したバックアップの日時、復元完了時刻、担当者、使えた機能、失われたデータ、エラー、是正期限を残します。予定RTOを超えた理由が回線速度か、鍵の所在か、手順の不備かを分けて記録しなければ、次回の改善につながりません。CISAは定期的な手順の試験を勧めていますが、試験頻度や成功条件は自社のリスクに合わせて設計してください。
権限管理は「人」「端末」「バックアップ」の三層で考えます
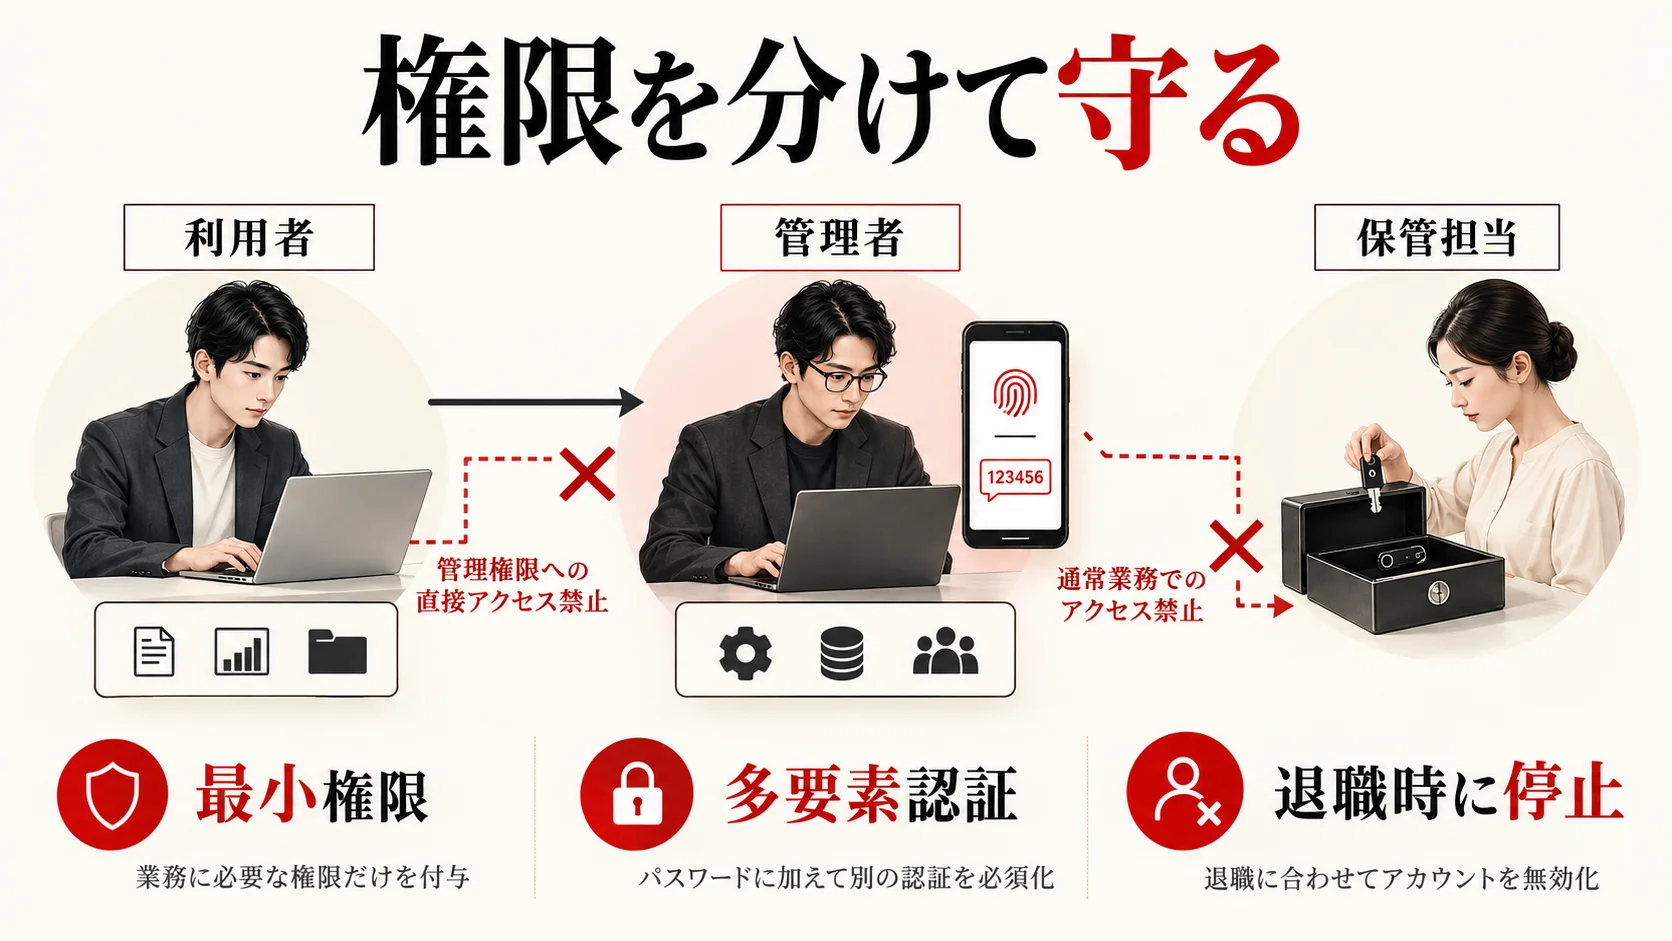
ランサムウェアは、攻撃者が一台の端末に入っただけで必ず全社へ広がるわけではありません。被害が拡大する場面では、不要に広い権限、使い回された認証情報、更新されていない機器、監視されていないリモート接続などが問題になります。最小権限は、日常の仕事で必要な操作だけを許し、管理操作は別のIDで行う考え方です。CISAのガイドは多要素認証、権限管理、脆弱性対処などを組み合わせた準備を案内しています。
まず全社管理者、サーバー管理者、バックアップ管理者、SaaS管理者の一覧を作ります。各IDについて、利用者、用途、最終利用日、MFAの有無、緊急利用時の手順、退職・異動時の削除責任者を記録します。管理者権限を持つ共有IDは、操作した個人を追跡しにくいため、可能な限り個人にひも付くIDへ変更します。機器やサービスが共有IDを要求する場合は、パスワード保管庫、利用申請、ログ監査で補います。
MFAを導入しても、例外経路を残さないようにします
管理画面、リモート接続、メール、クラウド基盤は優先的にMFAを確認します。実務で抜けやすいのは、旧式の認証方式、外部委託先のアカウント、緊急用ID、APIキー、バックアップ管理画面です。管理者の通常ログインだけを強くしても、別経路が開いていれば対策は完成しません。例外が必要な場合は、許可者、対象、期限、補完策、廃止予定を記録します。
フィッシングに強い認証方式を使えるかは製品と環境によります。導入だけでなく、MFAの再登録や認証端末の紛失時に、誰がどの証拠で本人を確認するかも決めます。攻撃者がヘルプデスクを装って認証方法を変えさせる可能性があるため、再設定時の別経路確認を手順に入れます。担当者が急いでいるときほど、その場の電話だけで例外を承認しないことが重要です。
バックアップ管理者を本番管理者から分離します
本番システムの管理者IDを奪われたらバックアップも削除できる構成は、復旧手段まで同時に失います。少なくとも、バックアップの削除、保持期間の変更、鍵の変更、復元開始は、通常の本番管理操作と同じ権限にしないことを検討します。小規模企業で専任者を分けられない場合も、アカウントを分け、重要操作には二人承認と通知を設定できます。完全な分離が難しい場合は、その残余リスクを経営者が把握して承認します。
権限見直しは年一回だけでなく、退職、異動、委託終了、新システム導入のたびに行います。特にバックアップサービスに登録された古いアクセスキーや長期間使っていない管理者IDは、存在自体が盲点になりやすいものです。削除前に利用状況を調べ、必要な処理を新しい権限に移してから無効化します。いきなり削除して定期バックアップが止まることのないよう、変更後のジョブ結果も確認します。
侵入される入口を減らし、異常を早く見つけます
公開されたVPN、リモートデスクトップ、管理画面、古いサーバー、委託先の接続は、会社ごとに状況が異なります。全資産の棚卸しを行い、インターネットから到達できる入口と管理者を一覧化します。使っていない公開サービスは閉じ、必要なものは更新、アクセス制御、MFA、ログ監視を組み合わせます。製品の更新情報や脆弱性情報は提供元の公式案内を確認し、影響を受ける構成か判断した上で期限を決めて対応します。
端末とサーバーの防御は、更新の自動化だけでなく、失敗した更新の再処理、サポート終了製品の置き換え、管理外端末の発見まで含めます。EDR等の監視製品を入れても、通知を読む人がいなければ効果は限定的です。営業時間外の通知先、対応開始の目安、端末隔離の権限を決め、重要な通知は訓練で試します。IPAの教訓集は基本対策とEDR、定期的なログ監査を取り上げていますが、監視製品だけで「漏えいなし」を証明できるものではありません。
ログは、認証、管理者操作、バックアップ設定変更、データ持ち出しが疑われる操作、セキュリティ製品の警告を優先します。攻撃された端末と同じ場所だけにログを保存すると、調査時に見られないおそれがあります。保管先の権限、保存期間、時刻同期、検索方法を確認してください。異常の基準は「大量のファイル変更」「普段使わない時間帯の管理者ログイン」「バックアップ削除の試行」など、具体的な行動で定義すると担当者が判断しやすくなります。
被害が疑われたら、初動で何をするか
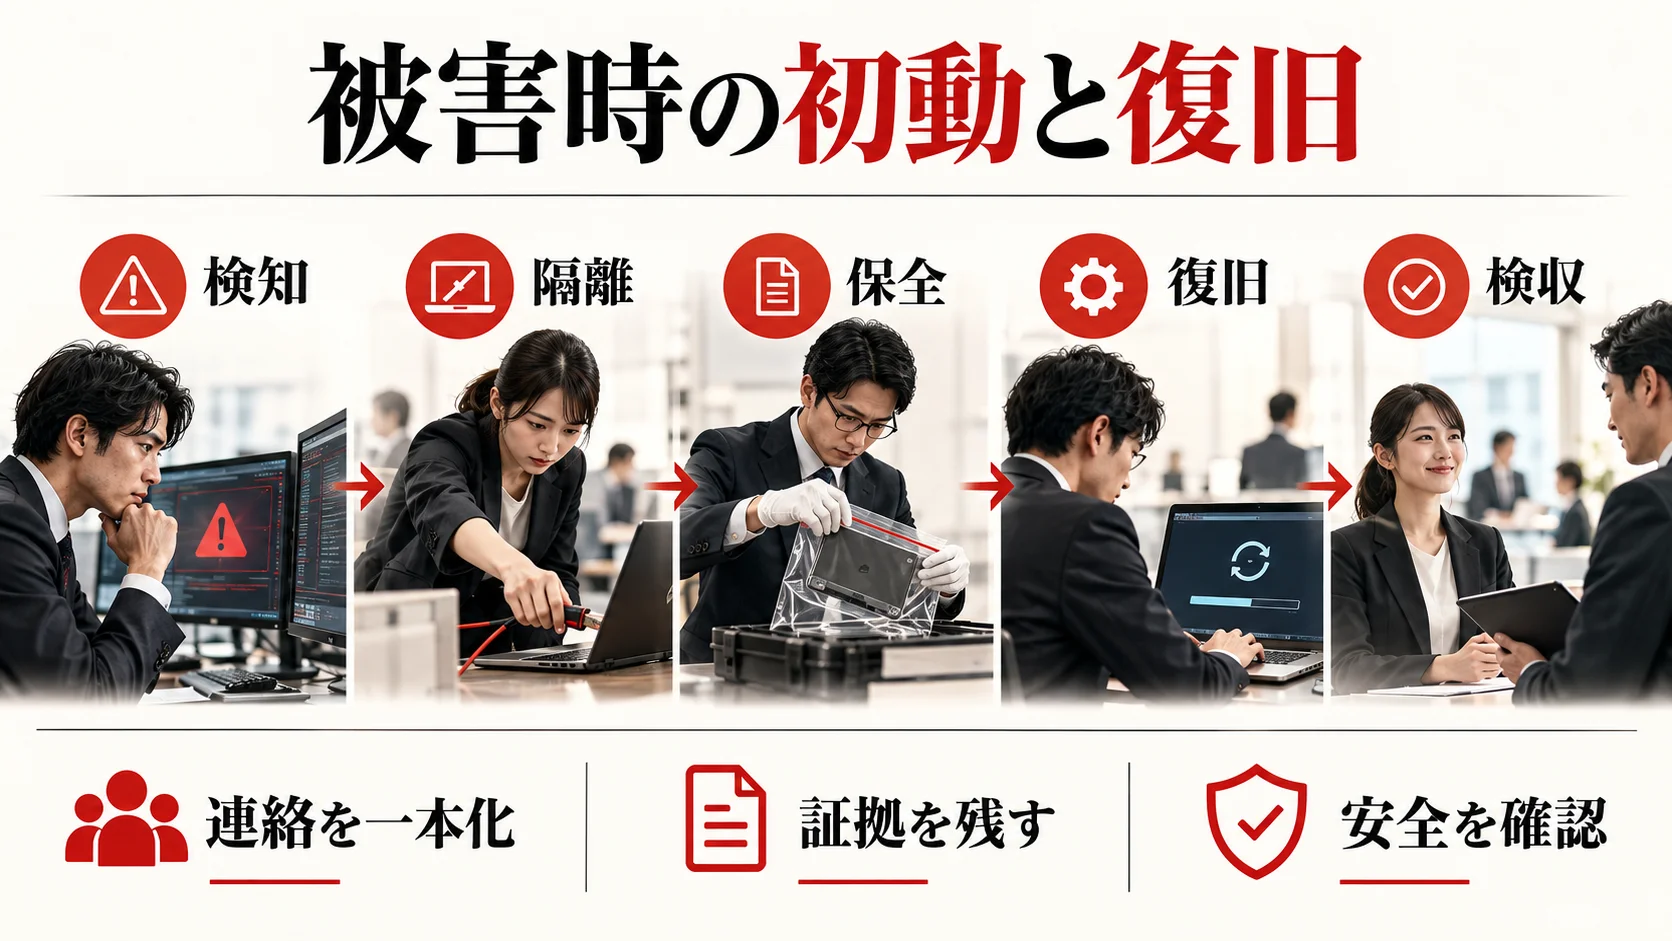
従業員から「ファイル名が急に変わった」「複数人が同時に共有フォルダーを開けない」「身代金要求の画面が出た」と連絡が来たら、通常の障害対応だけで進めないことが重要です。情報システム担当者は、対象端末やアカウントの隔離、時刻と現象の記録、ログ保全、影響範囲の調査を始めます。端末をネットワークから切り離す方法は管理環境により異なるため、事前に手順を検証します。むやみに電源を切ると揮発性の証拠が失われる場合があるため、重大事案では専門家の指示を受けて判断します。
最初の連絡は、誰かが「たぶん大丈夫」と判断して止めないよう、明確な基準にします。例えば二台以上で同様の症状が出た、管理者IDの不審利用が確認された、重要業務が停止した、外部へのデータ転送が疑われる、のいずれかで経営責任者へ即時報告する、と定義します。これは例であり、組織の実情に合わせて調整してください。事案の発生時刻、確認した事実、まだ不明なこと、実施した操作を一つの時系列に残します。
経営判断と技術判断を混ぜないようにします
システム部門は、被害が確認された資産、隔離の範囲、復旧可能な候補を整理します。経営者は、業務停止の許容、顧客への連絡方針、外部支援の投入、対外公表、費用の承認を担います。個人情報や契約情報への影響が疑われる場合は、法務・個人情報保護担当者が適用される報告・通知義務を確認します。具体的な義務や期限は情報の種類と状況で変わるため、この記事の一般論だけで判断せず、最新の公式情報と専門家を確認してください。
「漏えいが確認できない」と「漏えいがなかった」は異なります。IPAの教訓集も、窃取されたデータの暴露への備えと「漏えいなし」の証明の難しさを扱っています。初報では断定を避け、確認済み事実、調査中の範囲、次の更新予定を明確にします。社内外の説明が違うと信頼を損なうため、広報、法務、顧客担当、経営者で一つの承認経路を使います。
身代金の判断を、現場の一人に背負わせません
金銭を支払えば必ず復号・削除されるという保証はありません。支払いは法的、倫理的、取引上の問題も伴います。現場担当者が攻撃者と独断で交渉したり、復旧を急いで勝手に送金したりしないよう、判断者と相談先を事前に決めます。警察、関係機関、専門の調査・法務担当者への相談経路も準備します。何より、バックアップと業務継続手段を持つことが、脅迫への依存を下げる基本になります。
復旧は「隔離した環境」「安全確認」「業務検収」の順で行います
感染が疑われる機器を元に戻す前に、侵入経路と悪用された権限が残っていないかを調べます。必要に応じてアカウントや鍵を再発行し、脆弱な設定や未更新の製品を修正します。復元元のバックアップは、作成時点、完全性、マルウェア混入の可能性を確認します。原因が分からないまま同じ環境に戻すと、すぐに再暗号化されるおそれがあります。
復旧用の隔離環境にシステムを構築し、最初は技術テストを行います。ログイン、データ参照、書き込み、他サービスとの連携が動くか確認します。その後、業務責任者が代表的な案件を処理し、注文、請求、通知、履歴の整合を検収します。復旧後に不一致が見つかった場合に備え、差分データの取り込み方法、手作業で処理した案件の二重登録防止、顧客への再連絡方法を決めておきます。
| 復旧ゲート | 誰が確認するか | 必要な証跡 | 通過できない場合の戻し方 |
|---|---|---|---|
| 侵害の封じ込め | セキュリティ担当・外部調査者 | 隔離対象、無効化したID、残る懸念 | 追加隔離と調査を継続 |
| バックアップの適格性 | バックアップ管理者 | 取得日時、整合性、復元試験 | 別世代を選び直す |
| 技術的な動作 | 情報システム担当 | 起動、認証、接続、ログの試験 | 設定と構築手順を修正 |
| 業務上の動作 | 業務責任者 | 代表案件の処理結果 | 代替手順を継続し差分を補正 |
| 本番再開の判断 | 経営責任者 | 残余リスク、顧客影響、監視体制 | 部分再開または再開延期 |
このゲートは、速度を落とすためではなく、再開後に重大なデータ欠落や再侵害が分かる事態を防ぐためのものです。期限に間に合わない場合は、すべてを一度に戻すのではなく、必要最低限の機能だけを部分再開し、残りを段階的に戻す選択もあります。ただし、部分再開で何ができず、顧客に何を伝えるかを明確にします。
復旧演習を「会議だけ」で終わらせません
机上演習は、連絡と判断の弱点を見つけるのに役立ちます。しかし、実際にバックアップを復元し、代替環境で業務を動かす技術演習を行わなければ、所要時間や手順の不足は分かりません。IPAの事業継続・復旧に関する指針も、サプライチェーンを含む実践的な演習の必要性を示しています。最初は範囲を小さくし、担当者が経験を積んだら、休日、委託先不在、バックアップの一世代が使えないといった条件を重ねます。
演習前には、実環境へ誤って影響を与えない境界を定めます。復元先のネットワーク、送信メールの無効化、外部連携の停止、テストデータの扱いを確認します。演習開始時に参加者へ全情報を渡さず、現場からの通報、管理者IDの不審利用、バックアップ失敗通知を時間差で提示すると、連絡網と意思決定の実力が分かります。実際の障害と誤認されないよう、演習の識別方法も決めます。
演習シナリオ例:金曜夕方に受注システムが停止します
架空の会社で、金曜17時に受注担当が共有フォルダーを開けないと報告したとします。情報システム担当者には、複数端末で同じ症状があり、管理者IDに通常と異なるアクセスがあるという追加情報を渡します。まず、誰がどの時点でインシデント扱いにするか、何を隔離するか、顧客対応をどう続けるかを確認します。この段階では「ランサムウェアと断定した」と扱わず、疑いと確認済み事実を分けて記録します。
次に、前日夜のバックアップが取得済みだが整合性は未確認、さらに一週間前の隔離済みコピーがあると知らせます。参加者は、復旧世代の選定条件、調査と復元の並行方法、暫定的な電話受注のルールを決めます。技術チームは隔離した環境へ復元し、業務チームは演習用の注文を登録し、金額・在庫・通知の整合を点検します。最終的に、再開可否を誰が承認し、土日中に顧客へ何を伝えるかを確認します。
測定するのは、単に復元が成功したかではありません。初報から経営者への連絡時間、隔離完了までの時間、使える世代の特定時間、受注の代替運用開始時間、業務検収の完了時間、予定RTO・RPOとの差、連絡文案の承認時間を記録します。失敗した項目には、担当者、対策、期限、次回テスト日を付けます。「次から気をつける」だけで終えないことが改善の条件です。
三つの復元テストを段階的に行います
第一段階は、代表的なファイルを一つ復元して内容を開けるか確認するテストです。第二段階は、アプリケーションとデータベースを隔離環境へ戻し、技術担当者が機能を確認するテストです。第三段階は、業務担当者を入れ、顧客対応から納品・請求までの一連の流れを通すテストです。第一段階だけを繰り返しても、業務継続の保証にはなりません。第三段階で見つかった問題を、バックアップ設定、手順書、契約、教育のどこで直すか分類します。
担当と承認を曖昧にしないためのRACI例
RACIは、実行する人、結果に責任を持つ人、相談される人、報告を受ける人を分ける表です。人数が少ない会社では同一人物が複数の役割を担う場合があります。その場合でも、判断の種類まで曖昧にしないことが目的です。特に本番再開と外部説明は、情報システム担当者の独断ではなく、経営側の承認を明記します。
| 作業 | 実行(R) | 最終責任(A) | 相談(C) | 報告先(I) |
|---|---|---|---|---|
| 重要業務とRTO・RPOの決定 | 業務責任者 | 経営者 | 情報システム・法務 | 全部門長 |
| バックアップ設計と取得 | 情報システム・委託先 | 情報システム責任者 | 業務責任者 | 経営者 |
| 権限の棚卸し・MFA適用 | 情報システム | 情報システム責任者 | 各部門長 | 経営者 |
| 被害疑いの隔離と証拠保全 | 対応チーム | 情報システム責任者 | 外部調査者・法務 | 経営者 |
| 顧客・取引先への説明 | 顧客担当・広報 | 経営者 | 法務・情報システム | 全従業員 |
| 復旧テストと業務検収 | 情報システム・業務担当 | 業務責任者 | 委託先 | 経営者 |
| 本番再開と残余リスクの受容 | 経営者 | 経営者 | 業務・情報システム・法務 | 関係者 |
表を配って終わりにせず、担当者不在時の代理を必ず追記します。社長、情シス担当、外部ベンダーのうち誰か一人の携帯電話に連絡がつかないだけで止まる計画は脆弱です。連絡網はオンラインだけでなく、事業用システムが使えない場合に参照できる場所へ保管します。個人の連絡先を扱うため、閲覧者を限定し、更新日を記載してください。
中小企業向けの90日実行計画
すべてを一度に完成させる必要はありません。ただし「来年度に予算化する」で重要データの無保護状態を放置しないよう、最初の90日で最低限の耐性を作ります。以下は規模やシステム構成で調整するための例です。クラウド中心の企業と、自社サーバー中心の企業では工数も順番も異なります。
1〜30日目:止められない業務と危険な権限を見つけます
経営者が責任者を指名し、業務責任者が重要な三業務を選びます。情報システム担当者は、各業務が使うシステム、データ、外部サービス、管理者ID、バックアップの保存先を記録します。同時に、インターネット公開の管理画面、MFAなしの管理者ID、失敗したバックアップジョブ、退職者の権限を優先的に確認します。完了条件は、重要三業務の依存関係と、管理者・バックアップの現状が一枚で見えることです。
この段階で明らかな穴が見つかったら、後の計画を待たず対処します。例えば、インターネットに不要な管理画面が公開されていれば閉じます。古い管理者IDを止める場合は、業務やバックアップジョブへの影響を確認してから無効化します。是正作業の履歴を残し、応急対応と恒久対策を分けます。
31〜60日目:復旧用コピーと連絡・隔離手順を整えます
重要三業務について、目標RTO・RPOと、復元に必要なデータ・設定・鍵を決めます。バックアップの独立したコピーを準備し、本番管理者から削除できないか試します。管理者IDとリモート接続のMFAを優先し、例外は期限付きで記録します。従業員には「疑わしい画面を見たら誰に連絡するか」「勝手に再起動しない」「メールやチャットが使えないときの代替連絡先」を周知します。
完了条件は、復元候補が二つ以上の管理境界または媒体に存在すること自体ではなく、少なくとも一つを隔離環境で読み出せることです。複数コピーの設計は企業ごとに変わりますが、同一の認証情報や同一の管理画面で全コピーを消せる状態は見直します。委託先の営業時間外対応が不明なら契約を確認し、緊急連絡先を更新します。
61〜90日目:業務復旧まで通しで試します
架空の被害を想定した机上演習を行い、翌週には隔離環境で復元テストを行います。業務担当者が代表案件を処理し、注文や請求まで通るか確認します。予定RTO・RPOに届かなかった場合は、回線、保存方式、手順、担当体制、契約範囲のどれが原因か分けます。経営者へ結果を報告し、次の四半期に直す課題を予算と責任者付きで決めます。
90日で「絶対安全」にはなりません。しかし、重要業務、復元用コピー、権限、初動、実測した復旧時間が分かる状態には進めます。その後は、システム変更や人事異動に合わせて更新し、演習を繰り返します。訓練で見つけた問題を閉じられないまま、新しい製品を追加しても運用負債が増えるだけです。
外部委託先やクラウドサービスに確認する質問
自社だけで運用しない場合は、委託契約と実際の復旧責任を一致させます。「バックアップ付き」と書かれていても、どのデータを何世代残すか、削除や暗号化への耐性、復旧作業を誰が行うか、追加費用はどうなるかが契約ごとに異なります。見積書で製品名だけ比較せず、事業の復旧条件を先に示して質問します。
- どのシステム・設定・データを、どの頻度で保存していますか。対象外は何ですか。
- 本番管理者のIDが奪われた場合、バックアップの削除や保持期間変更は可能ですか。
- バックアップはどこに保存され、同じ障害や同じアカウント侵害を受けますか。
- 復旧テストは誰が、どの範囲で、何回まで行えますか。業務部門の検収まで支援しますか。
- 夜間・休日に被害が出た場合、連絡方法と対応開始条件は何ですか。
- ログ、証拠、構成図、暗号鍵は誰が保管し、契約終了時にどう引き渡しますか。
- 復元に必要なライセンスや代替機器、クラウド利用料、緊急作業費は見積もりに含まれますか。
- 委託先自身が被害を受けた場合、当社のバックアップや連絡手段は使えますか。
回答は口頭で済ませず、契約書、SLA、運用手順、テスト記録に落とし込みます。契約前に小さな復元試験を行えるなら、操作方法と所要時間を確かめます。復旧不能になった場合の責任分担だけでなく、連携して安全に再開する手順を重視してください。
よくある失敗と修正方法
「バックアップは取っている」が、対象と結果を誰も見ていません
ジョブの成功だけを見て、増えたシステムやSaaSデータが対象外になる例があります。業務システムの台帳とバックアップ対象一覧を照合し、追加・変更時の承認フローにバックアップ確認を入れます。毎月、失敗ジョブと容量異常、最終成功日時を確認し、四半期など定めた周期で復元します。担当者が退職しても運用できるよう、管理画面への入場方法と連絡先を文書化します。
「クラウドだから安全」と考え、削除や同期を想定していません
クラウド上のデータも、権限を持つ利用者や攻撃者によって削除・暗号化される可能性があります。同期先のファイルが改変された場合に、旧版へ戻す方法と保持期間を確認します。クラウド事業者の可用性の説明と、自社が必要とする復旧時点・復旧時間は分けて評価します。SaaSごとにエクスポートや復元の可否を確認し、実際に代表データを戻す試験を行います。
「管理者は一人だけ」で、被害時の判断も復元も止まります
属人的な管理は、担当者の休暇、退職、端末紛失、感染で止まります。緊急用の代理、二人承認、手順書、連絡網、鍵の保管方法を設けます。代理者が初めて管理画面に入るのが本番の被害時でないよう、演習で実際に使います。代理者が通常業務で管理権限を持ち続ける必要はなく、必要時に安全に権限を付与・回収できる設計にします。
「復旧できた」と判断したのに、顧客の注文が欠けています
技術担当者がサービスの起動だけを確認すると、データの整合性や外部連携の欠落が見逃されます。業務責任者を検収者にし、停止前後の注文件数、決済結果、在庫、通知、手作業記録を照合します。欠けた範囲を説明できない場合は、本番再開を延期するか、対象機能を限定します。欠落を隠して全機能が戻ったと案内しないことが、顧客対応でも重要です。
導入前・運用中に使えるチェックリスト
以下の項目に「はい」と答えられない場合、製品の導入よりも、対象と担当を確定する作業を優先してください。すべてを満たした後も、構成変更や新たな脅威に合わせて見直します。
| 項目 | 確認内容 | 証跡の例 |
|---|---|---|
| 重要業務 | 最優先で再開する業務と責任者が決まっている | 承認済みの業務一覧 |
| 復旧目標 | 業務ごとにRTO・RPOが決まっている | 業務責任者の承認記録 |
| 依存関係 | 認証、ネットワーク、外部連携まで把握している | 構成図・台帳 |
| 保存対象 | データ、設定、鍵、手順、ライセンスを確認している | バックアップ対象表 |
| コピーの分離 | 本番IDの侵害で全コピーを消せない | 権限試験の記録 |
| 復元テスト | 隔離環境で業務担当者が検収した | テスト結果と所要時間 |
| 管理者権限 | 最小権限、MFA、退職者削除が機能している | 権限棚卸し・監査ログ |
| 入口の管理 | 公開サービス、更新、外部接続を把握している | 資産台帳・更新記録 |
| 初動連絡 | 夜間・休日を含む報告先と代替連絡手段がある | 連絡網・演習記録 |
| 復旧承認 | 技術確認と事業再開の判断者を分けている | 検収票・承認記録 |
チェック表は「満たしているつもり」ではなく、証跡を伴って記入します。例えば「復元テスト済み」であれば、いつ、どのバックアップから、何を、何分で戻し、誰が業務上の内容を確認したかが示せる状態にします。証跡が古い場合は再試験します。クラウド移行、システム入れ替え、担当者変更の後は、前回の成功をそのまま今の構成へ当てはめないでください。
よくある質問
バックアップがあれば身代金を支払わずに済みますか?
バックアップは復旧の選択肢を増やしますが、それだけで被害が解決するわけではありません。攻撃者による情報の持ち出し、業務停止、再侵害、顧客対応は別に対処が必要です。また、バックアップが削除されたり、復元に時間がかかったりする可能性があります。隔離されたコピー、鍵、手順、演習まで組み合わせることが重要です。
中小企業でも復旧演習は必要ですか?
必要です。大がかりな演習から始める必要はありません。最初は重要ファイル一つの復元と連絡網の確認から始め、次にシステム全体、業務の一連の流れへ広げます。少人数だからこそ、担当者が不在のときに誰が代わるかを試す価値があります。費用や時間をかけられない場合は、止まると最も困る一業務から優先してください。
RTOとRPOは誰が決めますか?
業務責任者が顧客・売上・契約への影響を示し、経営者が許容範囲を承認します。情報システム担当者は、その目標を満たす技術方式、費用、残るリスクを提示します。システム担当者だけで短い数値を約束すると、実際に達成できない計画になりかねません。演習で実測し、目標との差を見て更新してください。
EDRやMFAを入れれば、バックアップは不要ですか?
不要にはなりません。EDRは検知や対応を助け、MFAは認証のリスクを下げますが、すべての侵入や誤操作を防ぐ保証はありません。バックアップは復旧のための別の層です。製品の導入、運用する人、復元可能なデータ、経営の判断を組み合わせてください。
被害が疑われたら、すぐにすべての端末を初期化すべきですか?
一律の初期化は避けてください。まず被害の疑いがある端末やアカウントを適切に隔離し、ログや証拠を保全して影響範囲を調べます。初期化で証拠を失うと、侵入経路や情報持ち出しの判断が難しくなる可能性があります。重大な事案では、社内の対応手順と外部専門家の助言に従って進めます。
まとめ:復旧できることを、平時に証明しておきます
企業のランサムウェア対策は、製品の購入では完了しません。重要業務と復旧目標を経営と業務部門で決め、バックアップを本番環境から守り、管理権限と公開入口を絞り、疑いが出たときの初動を決めます。そして、隔離環境で実際に復元し、業務担当者が一連の仕事を検収します。「取得した」ではなく「安全に戻し、顧客への仕事を再開できた」ことを合格条件にするのが要点です。
まずは、止められない三業務、その担当者、現在のバックアップ、最後に実施した復元テストの日付を一枚に書き出してください。空欄があれば、そこが最初の改善対象です。WordPressを使う企業は、侵害が疑われた際の確認手順もWordPress・PHPの侵害確認チェックリストで確認できます。Webサイトの保守体制が弱い場合は、ホームページ保守・運用で確認すべきことも参考にしてください。
関連する実務記事:中小企業のセキュリティ対策と90日計画、委託先・取引先のセキュリティチェック。
セキュリティの達人に相談する

自社のバックアップが本当に戻せるか分からない、管理者権限が整理できていない、被害時の連絡と再開判断が属人化している場合は、現状を一緒に点検します。セキュリティの達人では、重要業務と保護対象の整理から、権限・バックアップ・復旧手順の優先順位付けまで相談できます。 まずは、今ある構成と困っている業務をお知らせください。相談内容に応じて、必要な確認範囲を整理します。
参考・出典
- IPA「ランサムウェア被害から学ぶ教訓集 ~経営者のためのランサムウェア対策ハンドブック~」(2026年9月8日公開、同年10月16日更新。2026年10月30日確認)
- IPA「中小企業のためのセキュリティインシデント対応の手引き」(2026年10月30日確認)
- IPA「インシデントによる被害に備えた事業継続・復旧体制の整備」(2026年10月30日確認)
- CISA「StopRansomware Guide」(2026年10月30日確認)
- NIST「Ransomware Risk Management: A Cybersecurity Framework 2.0 Community Profile」(2026年6月公開。2026年10月30日確認)



