
「セキュリティ対策が必要なのは分かるが、専任者も予算もない。まず何をすべきか」。中小企業の経営者や総務・情報システム担当者には、この悩みがあります。結論から言えば、最初に高価な監視製品を選ぶ必要はありません。守るべき業務とデータ、利用している端末・クラウド・公開サイト、管理者を一枚の台帳にし、認証・更新・バックアップ・報告経路の抜けを塞ぐことが先です。そのうえで、業務停止や取引先への影響が大きい順に追加投資を決めます。
IPAの「情報セキュリティ10大脅威2026」では、組織向けの上位にランサム攻撃、サプライチェーン・委託先を狙う攻撃、AI利用をめぐるリスクが挙がっています。ただし、この順位は自社で対策すべき順番そのものではありません。自社にとって重要な売上システム、顧客情報、送金権限、公開サイトが何かを確かめてから、優先順位に変換する必要があります。IPAの「中小企業の情報セキュリティ対策ガイドライン」は2026年に第4.0版となり、基本項目にバックアップが追加されました。本記事はこの最新版を参照し、最初の90日で何を、誰が、どこまで終えるかを実務に落とします。これは一般的な実行例です。個人情報、医療、決済、重要インフラなどの特殊な契約・規制がある場合は、個別要件を優先してください。
まず決めるのは「何を守るか」と「止まると何が起きるか」
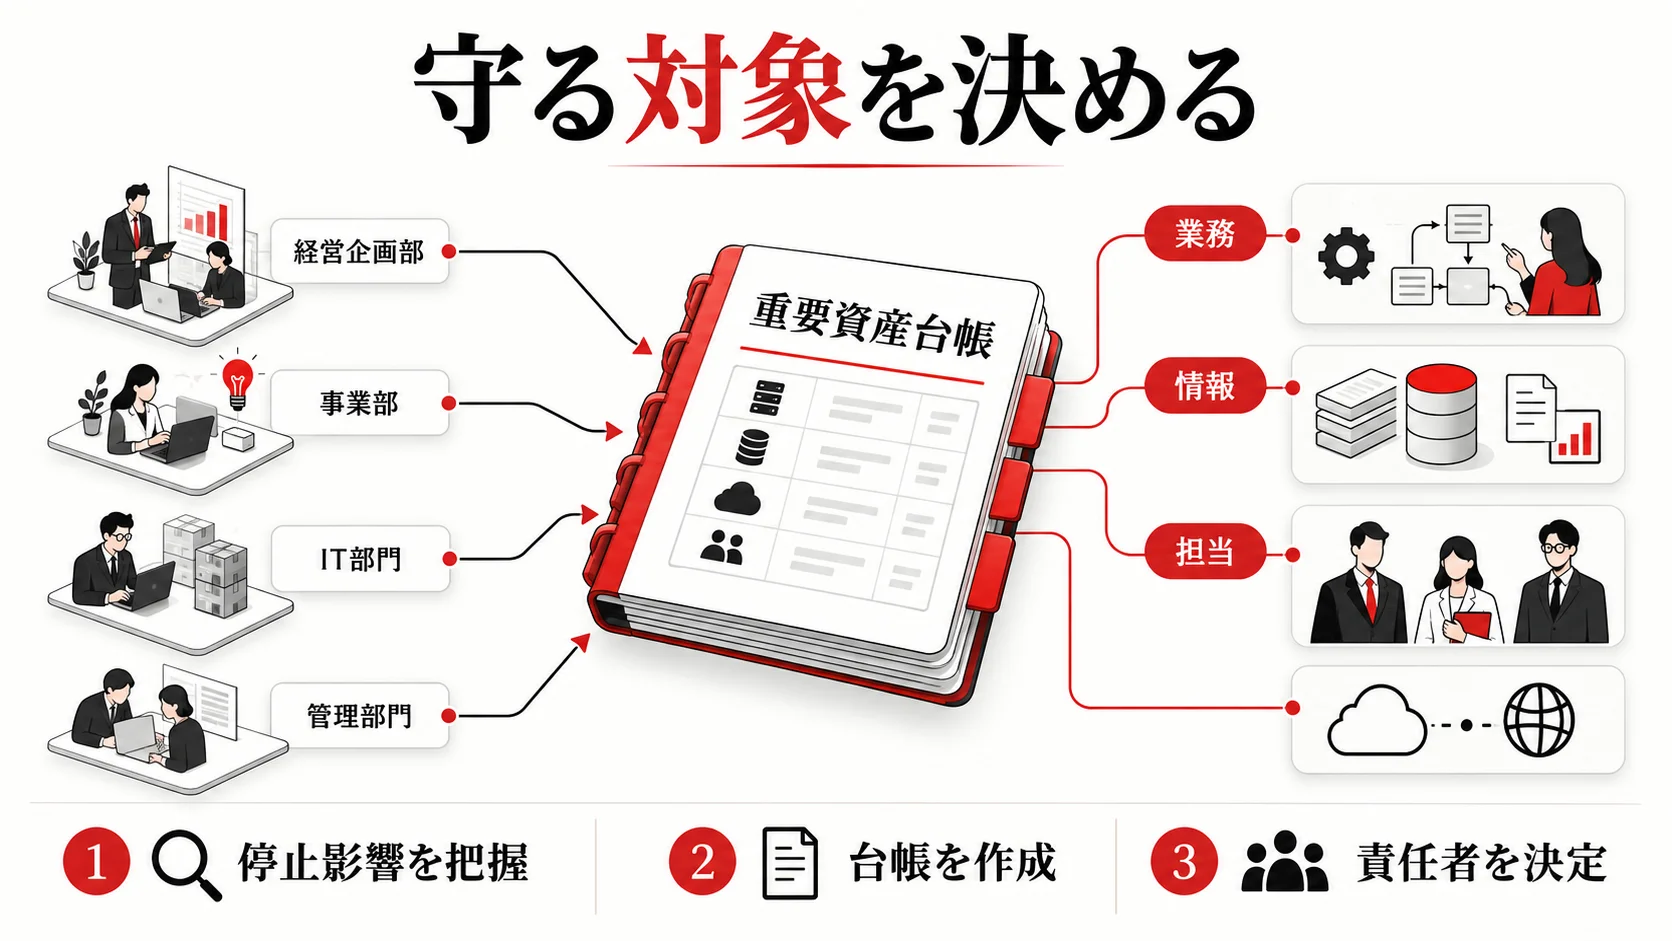
セキュリティ対策を製品名から考えると、購入した製品の対象外に重大な穴が残ります。例えば、端末向け保護ソフトを導入していても、退職者のクラウドアカウントが有効なままなら不正利用を防げません。メールに多要素認証を入れても、公開中のWebサイトの管理者が不明で更新が止まっていれば、そこが侵入経路になるおそれがあります。反対に、重要資産と責任者が分かれば、無料または既存契約内の設定変更だけで改善できる項目が見えてきます。
最初の会議には経営者、現場の業務責任者、IT管理者または委託先担当者を集めます。大きな会社でなくても、判断する人、設定する人、影響を確認する人を分けておくためです。議題は「何が停止したら売上・納期・顧客対応が止まるか」「どの情報が漏れたら顧客・従業員・取引先に影響するか」「外部公開されている入口は何か」の三つに絞ります。会議後に残すのは抽象的な方針ではなく、重要業務の一覧と、次の表のような管理台帳です。
| 台帳の列 | 記入する内容 | 記入例 |
|---|---|---|
| 資産・サービス名 | 端末、クラウド、サーバー、Webサイト、業務データの単位 | 受注管理SaaS |
| 業務上の役割 | 止まる業務と代替手段 | 当日出荷の確定に必要。停止時は紙伝票で暫定対応 |
| 扱う情報 | 個人情報、契約、財務、認証情報など | 顧客の連絡先、注文履歴 |
| 管理者 | 設定変更を決める人と実行する人 | 営業責任者/外部保守会社 |
| 利用者・権限 | 管理者数、一般利用者数、退職者の残存確認 | 管理者2名、一般利用者18名 |
| 公開範囲 | インターネット公開、社内限定、委託先共有など | ブラウザから社外アクセス可能 |
| 更新・バックアップ | 更新元、頻度、保存先、復元確認日 | SaaS事業者運用。CSV出力を月次取得、復元未確認 |
| 異常時の連絡先 | 社内、ベンダー、顧客窓口 | 総務責任者→保守会社→代表 |
台帳を完璧に埋めるまで対策を待つ必要はありません。最初の三営業日では、売上や請求に直結するシステム、全員が使うメール・ID基盤、公開サイトを先に記入します。「管理者不明」「バックアップ未確認」は空欄にせず、そのままリスクとして記録します。委託先が運用するサービスについては、契約上の担当範囲と緊急連絡先を確認してください。どこまでが事業者の責任かを推測して埋めると、事故時に対応が止まります。
IPAの2024年度中小企業調査は、対策不足が自社だけでなく取引先にも波及し得ると示しています。したがって、優先順位には「自社が困るか」だけでなく「取引先や顧客を止めるか」も入れます。調査の統計値は業種や規模を問わない自社の確率ではありません。自社の契約、データの種類、代替手段を確認するための背景情報として利用します。
対策の優先順位を決める実務マトリクス
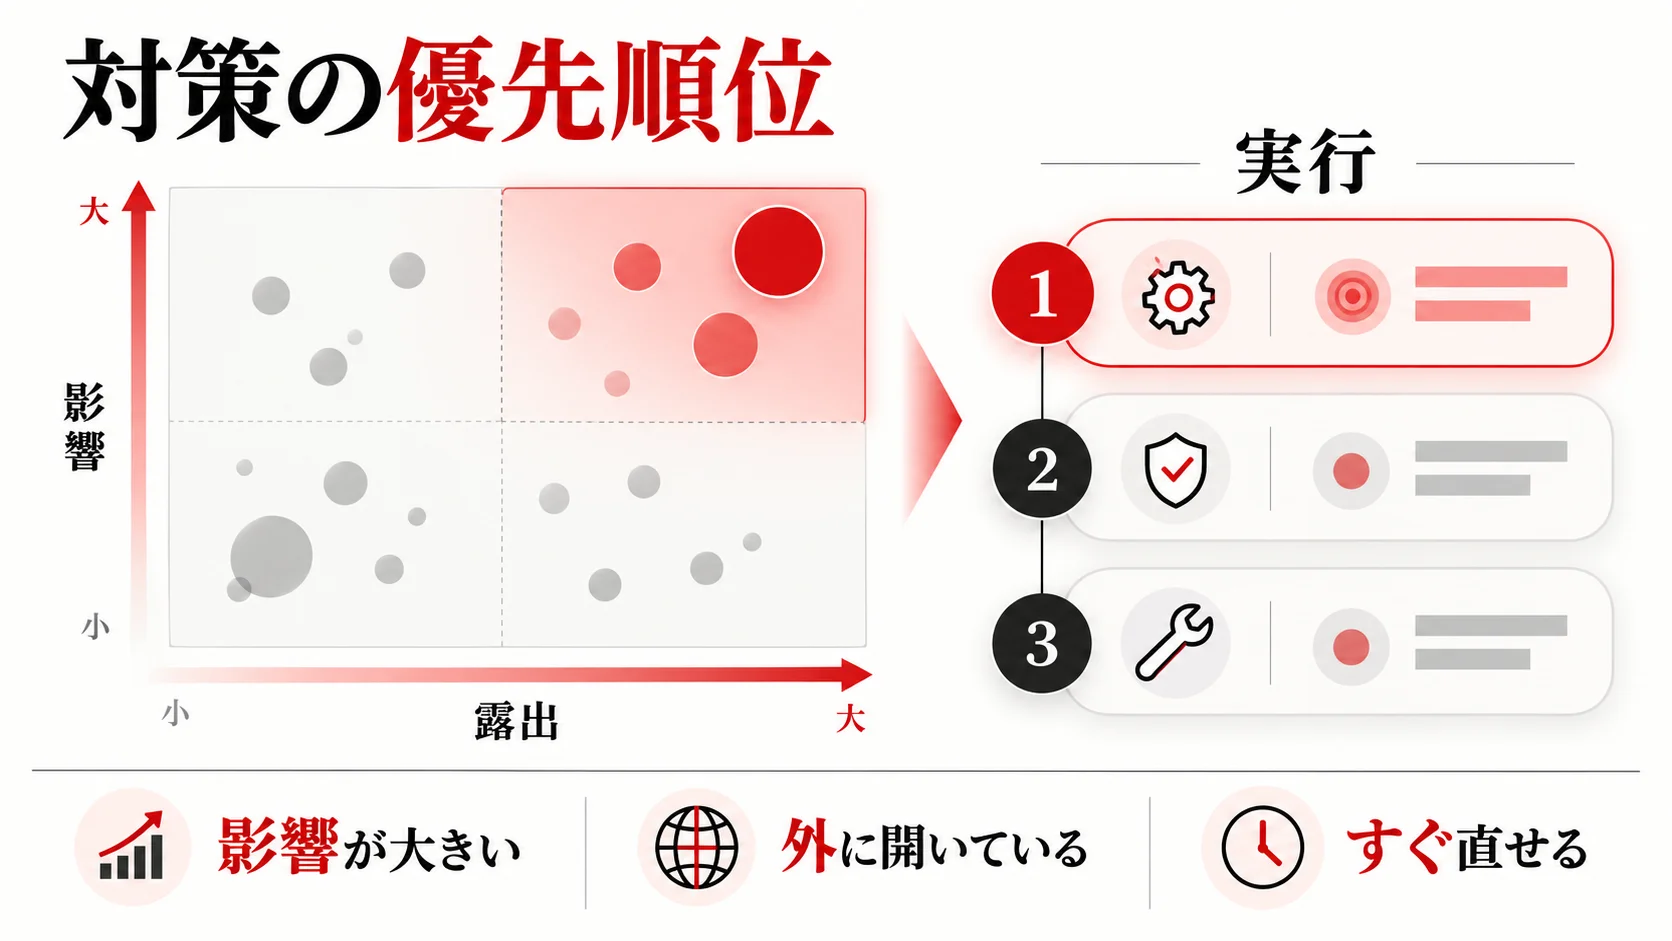
最初の優先順位は、製品の機能数や脅威ランキングではなく、①事業影響、②外部から触れられる可能性、③現在の防御の弱さ、④改善までに要する時間で決めます。数字を細かく付けすぎると、根拠のない点数に引っ張られます。まずは高・中・低の三段階で十分です。例えば「管理者アカウントをメールだけで守っている」「外部公開のVPNが更新されていない」「受注データの復元を試したことがない」は、担当と期限を早く決めるべき項目です。
| 判定軸 | 高の例 | 中の例 | 低の例 |
|---|---|---|---|
| 事業影響 | 受注・決済・出荷・個人情報・主要顧客への提供が止まる | 一部部署の作業が遅れる | 手作業で短期間代替できる |
| 露出 | インターネット公開、社外から管理可能、広範囲へ共有 | 特定の委託先や拠点から利用 | オフラインで限定的に利用 |
| 防御の欠落 | MFAなし、サポート切れ、更新責任者なし、復元未試験 | 一部設定や手順が未整備 | 設定・運用・検証の記録がある |
| 対応の難しさ | すぐ直せる | 設計・契約調整が必要 | 大規模な移行を要する |
「事業影響が高く、露出があり、防御も欠けていて、すぐ直せる」ものから着手します。例えば、メールの管理者アカウントへの多要素認証と退職者の無効化は、複雑なシステム更改より前に置きます。大規模な移行が必要な高リスク資産は、後回しではなく、暫定のアクセス制限や監視、復旧手順を先に決め、移行計画を別途作ります。高リスクだが作業が難しい項目ほど、担当者と意思決定期限を先に固定することが大切です。
優先度の一覧には「現状」「次に行う一手」「担当」「期限」「証拠」「残余リスク」を書きます。例えば「公開Webサイトの保守会社が不明」なら、次の一手は保守契約書とホスティング管理画面の確認です。担当は総務、期限は一週間、証拠は契約・連絡先一覧とします。保守会社が見つからない場合は、管理者権限を持つ人を探し、必要なら別事業者へ調査を依頼します。このように作業を分解すれば、「セキュリティ強化」という抽象的なタスクが動きます。
最初に整える六つの基本対策
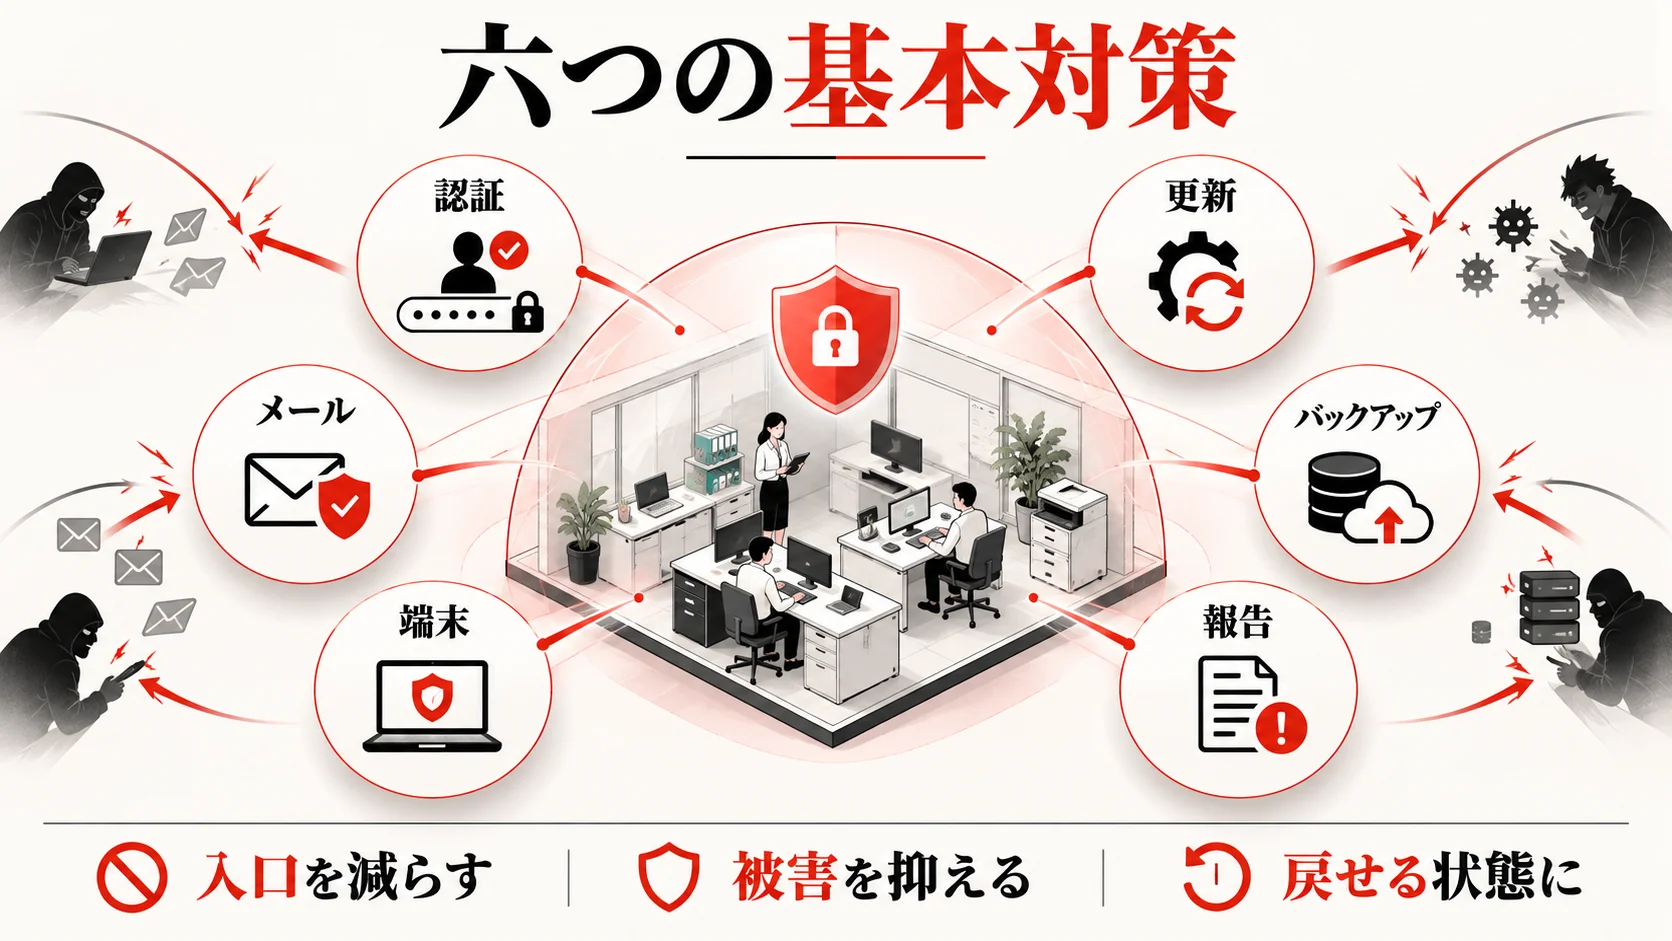
IPAの第4.0版は、従来の基本的な五項目にバックアップを加えた「情報セキュリティ6か条」を示しています。本記事では、その考え方を、会社で実行・検証しやすい六つの作業群に整理します。IPAの文言をそのまま転載したものではなく、実務向けの編集です。製品を増やす前に、既存の管理画面や運用契約で実行できる範囲を確認してください。
1. 端末とソフトウェアの更新を止めない
対象は社員のパソコンだけではありません。スマートフォン、ルーター、VPN装置、複合機、サーバー、WordPress本体・テーマ・プラグイン、ブラウザ拡張も確認します。更新の対象、公開元、適用担当、実施日、失敗時の切り戻しを台帳に記録します。自動更新できるものは有効化を検討しますが、業務システムと互換性が必要な場合は、テスト用端末や検証環境で動作を確かめてから順次適用します。
完了条件は「更新設定をオンにした」だけではありません。端末の管理画面で対象台数と未適用台数を見られること、重要な脆弱性情報を受け取る窓口があること、未適用の理由と期限が分かることです。サポート終了製品は更新できないため、利用停止・隔離・移行の方針を経営者へ上げます。公開サイトの保守が不安なら、WordPressを含むホームページ保守の実務も参照してください。
2. 管理者と重要サービスの認証を強くする
最初の対象はメール、クラウドの管理者、会計・送金、顧客管理、Webサイト、ドメイン・サーバーの管理画面です。個人別アカウントを発行し、共有管理者の常用を避け、多要素認証を設定します。パスワードを同じものに使い回さず、必要に応じて会社で管理できるパスワード管理手段を用意します。設定後は、予備の認証手段、管理者の引き継ぎ、退職・異動時の停止方法も確認します。担当者一人のスマートフォンが紛失しただけで管理画面へ入れなくなる状態も、別の事業継続リスクです。
完了条件は、重要サービスの管理者一覧に本人・権限・MFA状態・最終確認日が並び、退職者や不要なアカウントが無効になっていることです。管理者に過剰な権限が付いていないかも同時に見ます。送金先変更や高額支払いは、メールや音声だけで決めず、登録済みの別経路と複数人の承認で確認します。AIフィッシング・音声なりすまし対策では、この承認フローを詳しく説明しています。
3. マルウェア対策と端末の管理状態を見える化する
OS標準の防御機能や導入済み製品が有効か、更新が止まっていないか、警告が誰へ届くかを確認します。「製品は購入したが、警告を見ていない」状態では運用できていません。支給端末の台数、私物端末の業務利用、紛失時の停止手段、外部記憶媒体の利用も洗い出します。端末が複数拠点に分かれる会社ほど、月次で管理対象と未管理対象を突き合わせます。
検知製品を追加する前には、今ある端末が管理画面に登録されているかを確認します。証拠は登録台数と実際の台帳の一致、警告の受信テスト、感染を疑ったときの連絡先です。外注先の端末には自社で設定できない場合があります。契約書や運用手順で最低限の管理と報告義務を確認します。
4. 共有設定と持ち出しを必要最小限にする
クラウドストレージの「リンクを知っている人全員」、顧客情報を含む共有フォルダ、全社共通の管理者権限は、設定を一度見直します。業務に必要な人だけへ権限を付け、期限付きの外部共有や承認手順を使います。情報を一律に「機密」とするだけでなく、公開可、社内限定、顧客・従業員情報、認証情報のように扱いを分けると、現場が判断しやすくなります。
生成AIに社内資料を入れる場合も、サービス名だけで安全性を決めません。利用契約、入力可能な情報、保存・学習設定、外部連携、管理者、削除方法を確認します。実際の運用ルールは生成AIの情報漏えい対策にまとめています。完了条件は、重要フォルダの外部共有一覧とアクセス権レビュー日が残り、従業員が例外申請先を分かることです。
5. バックアップを「取る」から「戻せる」へ変える
バックアップの対象を「業務を再開するために必要なデータと設定」から選びます。受注データだけあっても、アプリの設定、認証情報の復旧方法、帳票の様式がなければ再開が遅れます。保存先を一つに依存せず、管理権限や接続経路を本番環境と分けます。クラウドの同期は、誤削除や暗号化されたファイルも同期され得るため、世代管理や別保管の可否を確認します。事業者の標準バックアップが、自社の必要な時点・期間・復元単位に合うとは限りません。
最初の復元テストは、実データを本番へ上書きしない隔離環境で行います。責任者が対象、取得日、復元にかかった時間、再開できた業務、足りなかったデータを記録します。例えば「前日までの受注が戻り、翌営業日の出荷を再開できる」を検収条件にします。何時間停止できるか、どの時点のデータまで失ってよいかは経営者と現場で決める値です。数字が決まれば保存頻度と費用を比較できます。IPAの第4.0版がバックアップを基本項目へ追加したのも、単なる保管ではなく事業継続の観点から重要だからです。
6. 事故を見つけたときの報告と初動を決める
従業員が怪しいメールを開いた、アカウントで不審なログインがあった、Webサイトが改ざんされた、委託先から漏えいの連絡が来た。このような場面で「誰に、どの手段で、いつまでに伝えるか」を一枚にします。本人を叱責する文化があると、報告が遅れます。判断が難しい段階でも連絡してよいと明記します。連絡後に、IT担当は影響範囲とログの保全を確認し、業務責任者は停止・代替運用を、経営者は対外説明の判断を担います。
疑いだけでむやみに端末を初期化したり、ログを削除したりしないことが重要です。一方、被害拡大を防ぐための隔離・アカウント停止が必要な場合もあります。証拠保全と封じ込めの順序は、事案、契約、外部専門家の助言に合わせて判断します。完了条件は、勤務時間外も含む連絡先、代行者、ベンダー連絡先、判断記録、少なくとも一度の机上訓練があることです。侵害が疑われたときの初動手順も合わせて確認してください。
30・60・90日で進める実行計画
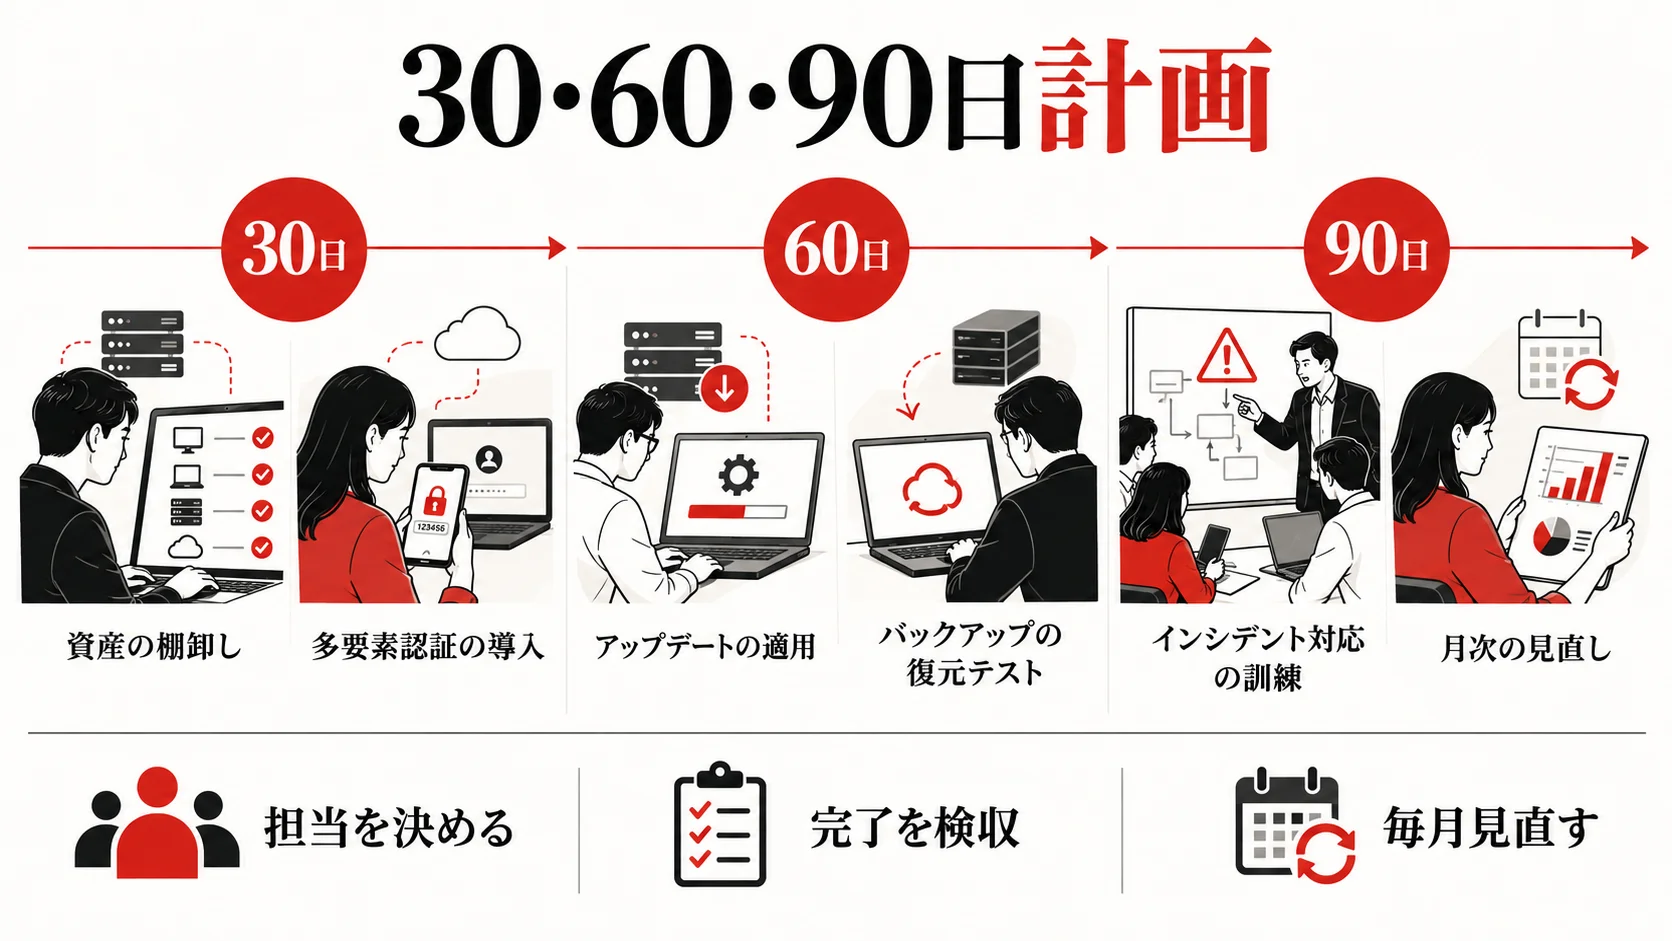
次の工程は、専任の情シスがいない小規模企業でも始められるようにした例です。対象は従業員20〜50人程度、メールとクラウドを利用し、Webサイトを公開している会社を想定しています。実在企業の事例や達人ラボの支援実績ではありません。人数や業種が違う場合は作業量を調整しますが、「担当・成果物・完了条件」を消さないことが大切です。期日だけをカレンダーに入れても、検収条件がなければ実行したか判断できません。
| 期間 | 代表・経営者 | 業務責任者 | IT担当・委託先 | 成果物と完了条件 |
|---|---|---|---|---|
| 1〜30日:把握と緊急の穴塞ぎ | 重要業務を三つ選び、暫定予算と判断者を決める | 停止影響とデータの所在を記入する | 端末・ID・公開サービスを棚卸し。重要管理者のMFA、退職者停止、重大な未更新を優先する | 資産台帳、管理者一覧、優先リスト。重要サービスの責任者と緊急連絡先が空欄でない |
| 31〜60日:復旧と運用の整備 | 停止許容時間と外部委託範囲を承認する | 手作業の代替方法と復元テストの業務確認をする | バックアップを取得・隔離して復元。共有権限、更新台帳、アラート転送を整える | 復元記録、更新記録、権限レビュー。重要業務を隔離環境で再開できる |
| 61〜90日:検証と継続 | 残余リスクと次の四半期の投資を決める | 事故時の連絡・代替運用を机上訓練する | 監視アラートの受信試験、委託先の責任分界、未対応リスクの期限を確認する | 訓練記録、未対応一覧、四半期計画。異常の連絡から意思決定まで通せる |
1〜30日:現状を知り、悪用されやすい入口を閉じる
初週は、既存の契約書、請求書、管理画面、端末一覧を集め、誰が何を管理しているかを見ます。全資産を精密に調べる前に、メール、ID基盤、会計、受注、Webサイト、リモート接続の六系統を先に押さえます。入力情報は各サービスの契約者、管理者、利用人数、外部公開の有無、更新日、バックアップの説明です。成果物は一枚目の資産台帳です。週末に経営者と業務責任者が「これが止まると困る」という上位三つを決めます。
次週は、高優先度の管理者アカウントへ多要素認証を設定し、退職者と使っていないアカウントを停止します。同時に、公開サービスや遠隔接続のサポート切れ・未更新を調べます。設定を変えたら、現場のログインと業務処理が続けられるかを確認し、代替管理者の連絡方法も試します。誤って必要なアカウントを止めた場合は、本人確認と承認を経て復旧する手順を残します。危険な更新を急いで本番へ入れる必要があるときほど、事前のバックアップと切り戻し条件を決めてください。
30日目の会議では、実施項目の数ではなく、重要資産に所有者がいるか、管理者のMFAが有効か、未更新に担当と期限が付いたかを確認します。「完了」「作業中」「保留」の三択だけでなく、保留理由と次の判断日を書きます。外部委託先から回答が来ない場合は、連絡先を増やす、契約を確認する、代替事業者を検討するなど、次の一手を経営判断に上げます。
31〜60日:復元できる状態と日常運用をつくる
この期間はバックアップの復元テストを最優先にします。現場の責任者が「業務を何時間で再開したいか」「何時間前のデータまでなら許容できるか」を決め、IT担当が保存方式と頻度を照合します。復元テストでは、ファイルの一部が開けるかだけでなく、注文や請求の作業を再開できるかを見ます。テスト環境に顧客の実データを使う場合は、アクセス制限、保存期限、削除方法を定めます。可能なら匿名化・合成データを使います。
並行して、更新を月次の作業にします。重要な脆弱性情報が出た場合の臨時対応も別に決めます。クラウド共有は業務責任者が利用者一覧を確認し、IT担当が設定を変更します。管理者だけが「誰が必要か」を判断すると、必要な社員を外すか、不要な権限を残しがちです。変更後は、現場の業務が動くか、外部共有が意図した相手だけに届くかを確認します。
60日目の検収条件は、重要業務の復元が一度成功した記録と、未成功の場合の次の試験日です。単にバックアップ契約があるだけでは完了としません。アラートについても受信テストを行い、担当者の休暇中に通知が止まらないか確かめます。通知が多すぎて見逃すなら、優先度と当番を調整します。
61〜90日:事故を想定して、残る投資を決める
机上訓練の題材は、実際に起こり得るものを一つ選びます。例えば「金曜日の夕方、受注システムの管理者へ見覚えのないログイン通知が届き、翌朝に顧客へ出荷予定がある」という設定です。現場、IT、経営者が順に、最初の連絡先、アカウント停止の判断、ログ保存、注文処理の代替方法、取引先への連絡判断を声に出します。訓練後は、迷った点、連絡がつかなかった人、必要な資料、判断までの時間を記録します。
次に、初月の優先リストを見直します。重大なリスクでも、ベンダーの改修待ちやシステム移行が必要なものは残ります。その場合は「期限未定」のままにせず、暫定制限、監視、復元手段、経営者が許容する条件と期限を決めます。自社で24時間監視できないなら、外部支援を比較します。IPAのサイバーセキュリティお助け隊サービス制度も候補になりますが、費用や提供範囲はサービスごとに異なるため、現在の公式情報を比較してください。
90日目に経営者が決めるのは「すべて安全になった」という宣言ではありません。次の四半期にどの残余リスクを下げるか、誰が月次点検を続けるか、復元と訓練をいつ再試験するかです。台帳の更新、アカウントの入退社処理、更新適用、権限レビュー、バックアップ確認を定例会議に組み込みます。継続する仕組みがないと、90日後にはまた把握できない状態へ戻ります。
業種別に見る、同じ90日計画の変え方
対策の基本は共通でも、守るべき業務が異なれば優先順位は変わります。以下は、担当者が自社に置き換えて検討できるように作った架空ケースです。いずれも実在企業の被害や支援実績ではありません。作業を一律に追加するのではなく、最初に止められない業務を特定し、そこに必要な認証、更新、バックアップ、代替手順を結び付けます。
ケースA:顧客情報をクラウドで扱う10人の士業事務所
この事務所では、顧客から受け取った資料をクラウドストレージへ保存し、メールで相談を受けています。担当は代表者と総務兼IT担当の二人です。情報の中心は顧客資料とメールであり、最も困るのは誤共有、アカウントの乗っ取り、顧客資料の消失です。顧客の依頼期限が迫る場合、前日までの資料へアクセスできないだけでも業務が止まります。
最初の30日には、代表者が重要な顧客資料の保管場所と共有先を決め、総務担当が全員のアカウントと外部共有リンクを一覧にします。管理者のMFAを有効にし、元従業員や共有アカウントを調べます。担当者が不在でも請求・顧客対応ができるよう、代行権限を限定的に用意します。この段階の完了条件は、「重要フォルダの所有者、外部共有先、管理者が説明できること」です。単に設定画面のスクリーンショットがあるだけでは足りません。
60日目までに、前週の顧客資料を隔離された場所へ復元し、必要な案件を開けるか試します。日常の同期と履歴機能だけに依存していないか確認します。90日目には、誤共有に気づいた設定で机上訓練を行います。誰がリンクを無効にし、誰がアクセス記録を確認し、誰が顧客への連絡を判断するかを記録します。共有リンクの仕組みが分からない場合は、クラウド事業者の管理画面と契約を確認し、必要なら設定支援を受けます。
ケースB:納期を守る必要がある35人の製造業
この会社には事務所と工場があり、受注情報から製造指示と出荷伝票を作っています。現場責任者、総務、保守会社が役割を分けます。最も困るのは、受注データが読めず製造が止まることと、取引先へ納期を伝えられないことです。工場機器まで一斉に更新すると稼働へ影響するため、IT担当だけで更新日を決められません。まず重要な工程と停止できる時間帯を現場と確認します。
30日目までは、受発注システム、工場と事務所の接続機器、保守用の遠隔接続を台帳に入れます。外部から入れる管理画面が残っていないか、保守会社のアカウントは誰が発行・停止するかを確認します。MFAの適用、不要な接続の停止、サポート期限の確認を優先します。現場への影響が大きい更新は検証計画を作り、無期限の延期にはしません。完了条件は、システムごとに所有者と切り戻し方法があることです。
60日目までに、受注データと製造指示の復元を試し、紙伝票で何件まで処理できるかも測ります。データが戻っても工場の端末から参照できなければ業務再開ではありません。90日目には、受注システムが朝から使えない設定で訓練します。営業が取引先へ伝える情報、工場が代替で進められる作業、保守会社へ連絡する条件、経営者が納期変更を判断する時点を合わせます。業務停止を金額だけで評価せず、製造と出荷のどちらに先に支障が出るかを確認してください。
ケースC:公開サイトと顧客ログインを運用する50人のサービス業
この会社はWebサイトから申し込みを受け、顧客がログインして資料を閲覧します。担当はWebサービス責任者、開発・運用担当、顧客窓口、経営者です。情報漏えいだけでなく、改ざんやサービス停止で顧客が利用できなくなるリスクも重要です。公開サイト、管理画面、ドメイン、DNS、サーバー、外部プラグインの管理主体を混同しないことが出発点です。
30日目までは、外部公開しているURLと管理画面、管理者権限、更新の責任者を一覧にします。既知の重要な脆弱性を確認し、修正可能なものは検証後に適用します。更新に伴う障害があり得るため、停止時間、バックアップ、切り戻し担当も決めます。完了条件は、公開資産に所有者がいて、管理者MFAと更新・切り戻しの記録があることです。更新ができない旧システムは、放置せず、アクセス制限や監視を暫定策として検討します。
60日目までには、ログの保管先とアラートの連絡先を確かめ、バックアップからテスト環境へ復元します。顧客ログインと申し込みを合成データで試し、画面が表示されるだけで完了としません。90日目には、公開ページの改ざんが見つかった設定で訓練します。停止と告知の権限、顧客窓口の案内文、証拠の保存、保守会社との連絡、修正後の再公開条件を確認します。顧客の実データを使う検証は避け、必要な場合は取り扱いを契約と社内規程で定めます。
三つのケースを比べると、導入すべき製品の一覧は同じではありません。一方で、重要業務の確認、所有者の特定、管理者認証、更新、復元試験、初動訓練という骨格は共通です。自社の計画へ置き換えるときは、各ケースの「守るもの」「担当」「完了条件」を先に書き換え、製品選定はその後に置いてください。
予算が限られる会社の投資判断
「無料の設定」と「有料の製品」を対立させる必要はありません。まず既存の契約と標準機能で実行できることを確認し、それでも残るリスクに費用を使います。例えば、クラウドサービスの管理者MFAと不要アカウント削除が未実施なら、監視サービスの比較より先に設定します。一方、公開サーバーを複数運用し、社内に夜間対応者がいないなら、監視と初動支援への投資に合理性があります。導入する理由を「検出した後に誰が何分で対応するか」まで結び付けてください。
見積もりは月額だけで比べません。対象端末・拠点・サーバー数、初期設定、ログ保管、監視時間、通知先、初動支援、現地対応、復旧支援、再発防止、契約終了時のデータ返却まで書き出します。侵害時の調査や復旧が含まれない製品もあります。逆に、既存保守会社が更新・バックアップ・連絡を担う契約なら、重複購入を避けられます。比較前に、自社で担える作業と外部へ委ねる作業を切り分けます。
次の試算は価格相場ではなく、社内検討のための架空例です。実際の料金は利用製品、人数、監視範囲、サービス契約で変わるため、公式見積もりで確認してください。
| 架空ケース | 前提と優先投資 | 初期の判断 | 追加支援の判断 |
|---|---|---|---|
| 10人の事務所 | メール、会計、共有ストレージ中心。専任IT担当なし | 管理者MFA、退職者停止、バックアップの復元を既存機能で実施 | 設定の担当がいない場合は初期整備と月次点検を外注 |
| 35人の製造業 | 受発注停止が納期へ直結。拠点間接続と外注先がある | 接続機器の更新責任、注文データの復元、取引先連絡を先に整える | 夜間監視、代替手順、委託先の管理範囲を契約で比較 |
| 50人のWebサービス業 | 顧客ログインがあり、公開サーバーを運用 | 管理者権限、公開資産、更新、監視とログ保全を同時に確認 | 診断、監視、インシデント支援は対象・再テスト・対応時間で比較 |
費用対効果は「事故を完全に防げる」という仮定で計算しません。例えば、受注システムが止まった場合に一日で処理できない案件数、代替作業の人件費、遅延の連絡と再処理、顧客対応の負担を現場から聞きます。損失額を正確に予測できなくても、止められない業務と許容停止時間は決められます。投資申請書には、対象リスク、現在の弱点、最低限必要な成果、委託後に残る社内作業、検収方法を一緒に書くと、製品購入だけが目的になりません。
委託先・クラウド・Webサイトの責任分界を明確にする
社外へ任せていても、自社が何も判断しなくてよいわけではありません。クラウド事業者はサービス基盤を運用していても、利用者の権限、共有設定、入力データの管理は契約や設定によって自社側の責任になることがあります。Web制作会社がサイトを作っていても、公開後の更新、監視、バックアップ、ドメイン管理を誰が担うかは契約次第です。契約書に「保守」と書かれていても、その範囲を具体的に確認します。
委託先との確認票には、管理対象の一覧、更新の頻度と緊急時対応、バックアップの範囲と復元試験、ログの保存期間、事故の連絡期限、再委託、契約終了時のデータ移管を入れます。委託先が標準で提供しない項目は、自社で補うか、追加契約するかを判断します。重要な外部サービスは一社の回答を待っている間も業務が止まるため、緊急連絡先と代替手段を社内に残してください。
Webサイトでは、ドメイン、DNS、サーバー、CMS、プラグイン、フォーム、分析タグ、メール送信など複数の管理主体が重なります。サイトが改ざんされた場合に、どの会社が公開停止、ログ取得、復旧、再発防止をするのかを図にします。WordPressのPHPやプラグインの更新については、PHPの脆弱性とWordPressの対応策を参照してください。影響を受けるバージョンや公開情報は変わるため、実際の更新判断ではメーカーとホスティング事業者の最新情報を確認します。
事故が起きた場合の最初の60分
「セキュリティ対策をしたから事故は起きない」と考えず、異常を見つけたときの順番を決めておきます。最初の目的は、被害の拡大を抑えながら、後で事実を確認できる情報を失わないことです。IPAのランサムウェア教訓集も、暗号化が見つかった時点では攻撃が進んでいる可能性を踏まえ、経営者、事業部門、IT部門が事前に判断と対応を準備する重要性を説明しています。
- 発見者は時刻、画面、通知内容、端末やアカウント名を記録し、定めた窓口へすぐ連絡します。顧客情報を含むスクリーンショットを私用チャットへ送らないようにします。
- IT担当または委託先は、関係するアカウント、端末、システムの範囲を確認します。通信遮断やアカウント停止が必要か判断し、実施時刻と理由を記録します。状況が分からないままログを消去しません。
- 業務責任者は、受注・出荷・問い合わせなど継続が必要な業務を選び、承認済みの代替手段を開始します。影響が不明なデータを安全と決めつけて使い続けません。
- 経営者は、外部専門家、保険、取引先、監督機関、本人への連絡が必要かを、事実関係と契約・法令に基づいて判断します。法的な通知義務は扱う情報と事案によって異なるため、法務や専門家と確認します。
これは一律の「60分以内にすべてを完了する」約束ではありません。最初の60分に、誰が判断し、何を保全し、何を止めるかを明確にするための目安です。原因究明、復旧、対外説明は、その後も事実が分かるたびに更新します。事故時に慌てて連絡先を探すことがないよう、平時に連絡票を紙や別の安全な場所にも置いておきます。
点検を続けるための月次・四半期チェックリスト
90日の取り組みを一度きりで終わらせないため、毎月見る数を少なくします。「研修を実施した回数」だけでは、実際に守られているか分かりません。管理対象の網羅、設定の実施、復元の結果、事故連絡の機能を一緒に見ることが大切です。次の表は社内の月次会議へそのまま転記できます。
| 頻度 | 確認項目 | 責任者 | 証拠 | 未達時の次の一手 |
|---|---|---|---|---|
| 毎月 | 入退社・異動に伴うアカウント停止と権限変更 | 人事・各部門・IT | アカウント一覧と申請記録 | 不要アカウントを停止し、発生原因を手順へ反映 |
| 毎月 | 重要端末・公開サービスの未更新と例外 | IT・保守会社 | 更新台帳、対象台数、例外期限 | 影響を評価し、暫定制限と適用日を決定 |
| 毎月 | バックアップの取得成否と保存先へのアクセス | IT・業務責任者 | 実行ログ、保存先の権限 | 失敗を修正し、別世代を確認 |
| 毎月 | 重要なアラートが担当者へ届いているか | IT・外部監視先 | テスト通知と対応記録 | 通知先と当番を修正 |
| 四半期 | 重要データの復元試験と業務再開確認 | 業務責任者・IT | 復元日時、所要時間、再開可否 | 保存方式・頻度・手順を改め、再試験 |
| 四半期 | 共有設定、委託先、公開資産の変更確認 | 各資産の管理者 | 権限レビュー、契約・資産台帳 | 不要な権限を外し、契約と台帳を更新 |
| 年1回以上・変更時 | 事故対応の机上訓練と連絡網 | 経営者・総務・IT | 訓練記録、修正した連絡票 | 不達・判断遅れの原因を解消 |
社内の人数が少なくても、担当と承認を同一人物だけに閉じない工夫が必要です。経営者が唯一の管理者である場合、本人が不在・被害に遭ったときに復旧できません。予備の管理者と緊急時の本人確認方法を定め、利用したら記録を残します。委託先が月次点検をする場合も、報告書の「異常なし」だけでなく、点検範囲、対象台数、未対応項目、次回期限を確認します。
よくある失敗と、途中で止まったときの戻し方
製品を導入したが、運用担当を決めていない
端末保護、WAF、監視サービスは、警告を確認し、誤検知か被害かを判断し、必要に応じて停止・修正する人がいて初めて役立ちます。購入時には、何を検知するかより先に、通知先、受付時間、連絡の段階、初動作業、証拠の保存、月次報告を確認します。導入後に担当が不明と分かったら、今ある通知設定を確かめ、テストアラートを送ってみてください。誰にも届かなければ、製品追加より先に連絡経路を直します。
バックアップの取得成功を復旧成功と誤解する
保存ジョブが成功していても、必要なデータが含まれない、管理者が入れない、復元に数日かかる、設定情報が足りないなどの問題は残ります。次の業務日を想定した復元テストを小さく始めてください。失敗したら、保存先、対象、権限、手順を一項目ずつ修正し、再試験の日付をその場で決めます。テスト用の復元環境が用意できない場合は、事業者へ復元デモや手順の確認を依頼し、後日実環境から独立した方法で検証する計画を立てます。
社員に注意喚起だけを送り、判断手段を渡していない
「怪しいメールに注意」と伝えるだけでは、請求書の変更、上司を装った音声、共有リンクの承認など、実際の分岐で迷います。二重確認が必要な金額、確認に使う登録済みの電話番号、誤送信や誤クリックをした場合の窓口を具体的に示します。訓練は失敗者を責める場にせず、連絡ができたか、判断が遅れた理由は何かを確認します。手順が長すぎて使われないなら、現場の一画面に収まる連絡カードへ縮めます。
委託先へ「全部お任せ」と伝えている
セキュリティ運用には、契約に含まれるものと自社に残るものがあります。委託先が更新を実施しても、経営者が業務停止を許可する判断や、顧客へ連絡する判断は自社に残ることがあります。契約書と実際の運用を突き合わせ、重要な行為ごとに「実施」「承認」「報告を受ける」役割を記録します。空欄があれば、委託先へ確認し、追加見積もりか自社の担当割りを決めます。
90日計画が予定通り進まない
初月の棚卸しで想定外のサービスが見つかることは珍しくありません。計画を全部やり直すのではなく、重要業務に直結するものから再順位付けします。担当が足りない場合は、低影響の作業を次期へ移し、重要な管理者MFA、更新、復元の確認と事故連絡先を残します。延期した作業には、理由、暫定対策、責任者、次の決定日を付けます。そうすれば「できなかった」ことも管理可能なリスクになります。
よくある質問
専任の情報システム担当がいなくても始められますか?
始められます。経営者が重要業務と優先順位を決め、各部門が使うシステムとデータを挙げ、設定作業を外部の保守会社へ依頼する形でも進められます。ただし、外注先への発注、設定変更の承認、業務再開の確認まで外注に丸投げはできません。まず社内の窓口と代行者を決めてください。台帳と30日目の検収があれば、外部へ頼む範囲も説明しやすくなります。
セキュリティ対策は何から予算化すべきですか?
最初に、既存契約で使えるMFA、更新、バックアップ、権限管理を確認します。そのうえで、復元ができない、公開資産の管理者がいない、夜間の警告に誰も対応できないなど、残る欠落に予算を付けます。製品名や一律の金額から始めず、対象資産、必要なサービス水準、事故時の支援、社内に残る作業を見積条件として比較してください。サイトに限った費用の考え方はWebサイトのセキュリティ対策費用も参考になります。
MFAがあればランサム攻撃を防げますか?
多要素認証は重要な対策ですが、それだけで十分とは言えません。端末や公開サービスの更新、最小権限、バックアップの隔離と復元、異常の発見、事故時の連絡を重ねる必要があります。侵入の経路や被害の広がり方は事案ごとに違います。IPAの10大脅威も、ランキングに合わせた単一製品の導入ではなく、自社の状況に合わせた対策の継続を促しています。
SECURITY ACTIONを宣言すれば安全だと証明できますか?
いいえ。IPAのSECURITY ACTIONは、中小企業が情報セキュリティ対策に取り組むことを自己宣言する制度です。宣言の有無だけで、個別のシステムの安全性、復元能力、事故対応の実効性まで証明できるわけではありません。自社診断と具体的な改善、証拠の保存を継続する入口として活用してください。取引先へ説明する場合も、宣言に加えて対象範囲と実施状況を示します。
90日で全ての対策を終えないといけませんか?
90日は、重要な資産と担当を把握し、緊急の穴を塞ぎ、復元と初動を一度試し、残るリスクを次の計画へつなぐ区切りです。複雑なシステム移行や委託先との契約変更は90日を超える場合があります。そのときは延期の理由、暫定策、判断者、次の期限を明記します。「未対応を隠さないこと」と「事故が起きた際の業務継続を試すこと」を先に達成してください。
まとめ:最初の一手は、台帳と担当者を決めること
中小企業のセキュリティ対策は、すべての脅威に一度に製品を買う競争ではありません。重要業務とデータを確認し、管理者と公開範囲を記録し、認証・更新・バックアップ・報告経路を先に整えます。30日で見える化と緊急の穴塞ぎ、60日で復元と運用、90日で訓練と残余リスクの判断まで進めれば、次の投資の理由が明確になります。今日できる一手は、メール、会計、受注、Webサイトの管理者を一覧にし、誰も答えられない項目を放置しないことです。
関連する実務記事:企業のランサムウェア対策と復旧演習、委託先・取引先のセキュリティチェック。
セキュリティの達人に相談する

「自社の管理対象が分からない」「保守会社との責任分界が曖昧」「バックアップはあるが戻せるか不安」という企業は、セキュリティの達人へご相談ください。重要業務と公開資産、管理者、更新・復旧・初動の状況を整理し、優先順位と30・60・90日の実行範囲を具体化します。診断や監視サービスの購入ありきではなく、既存の契約・設定で改善できることから確認します。まずは現状の困りごとをお聞かせください。
参考・出典
以下の公式資料を2026年10月30日に確認しました。本文の優先順位、工程表、チェックリスト、架空ケースは、資料を参考に達人ラボが独自に編集した実務例であり、各機関がこの90日計画を定めたものではありません。
- IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版(基本項目、段階的な進め方、資産台帳、自社診断)
- IPA「情報セキュリティ10大脅威 2026」組織編(脅威の動向。順位は自社の対策順位ではない)
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」(中小企業と取引先への影響)
- IPA「ランサムウェア被害から学ぶ教訓集」(経営者・事業部門・IT担当の事故前準備)
- IPA「サイバーセキュリティお助け隊サービス制度」(外部支援を検討する際の制度情報)
- IPA「SECURITY ACTION よくある質問」(自己宣言制度の位置付け)



