AIで作られた文章、音声、映像が使われても、企業が守るべき基本は変わりません。送金先の変更、送金の承認、認証情報の入力は、届いた連絡とは別の経路で確かめることです。メールの日本語が自然か、声が本人に似ているかだけで判断してはいけません。一方で、すべての依頼を止めれば業務が回らなくなります。重要なのは、金額や変更内容に応じた確認の段階を決め、営業・経理・情シスが迷わず実行できるようにすることです。
本記事は、経営者を装う送金依頼、取引先の口座変更、従業員の認証情報を狙う誘導、音声・動画のなりすましを分けて解説します。危険な文面の作り方や攻撃手順ではなく、防御側の承認フロー、保留基準、連絡先、復旧条件に絞ります。架空の業務ケースも用意しました。自社の規程に置き換えながら、今日から使える確認表として読んでください。
IPAの「情報セキュリティ10大脅威 2026」では、組織向けの「AIの利用をめぐるサイバーリスク」が3位、「ビジネスメール詐欺」が10位に選ばれています。ただし、これは専門家の選考による脅威の順位であり、被害の発生確率や自社で起きる順番を示す数字ではありません。自社の送金額、口座変更件数、外部共有の頻度、認証方式を踏まえて優先順位を決めます。出典はIPAの公式資料です(2026年10月23日確認)。
AIフィッシングと音声なりすましで何が変わるか
これまでのフィッシング対策では、不自然な日本語、変な差出人名、明らかな誤字を注意点として教えることがありました。しかし、それだけでは十分ではありません。生成AIによって文面の作成や翻訳が容易になり、公開情報に沿ったもっともらしい依頼も作られ得ます。さらに、声や映像が本人らしく見える場合、従業員は「別の経路で確認する必要はない」と思い込みやすくなります。AIが必ず攻撃の成功率を高めると断定するものではありませんが、表面的な違和感だけに頼る確認は弱くなります。
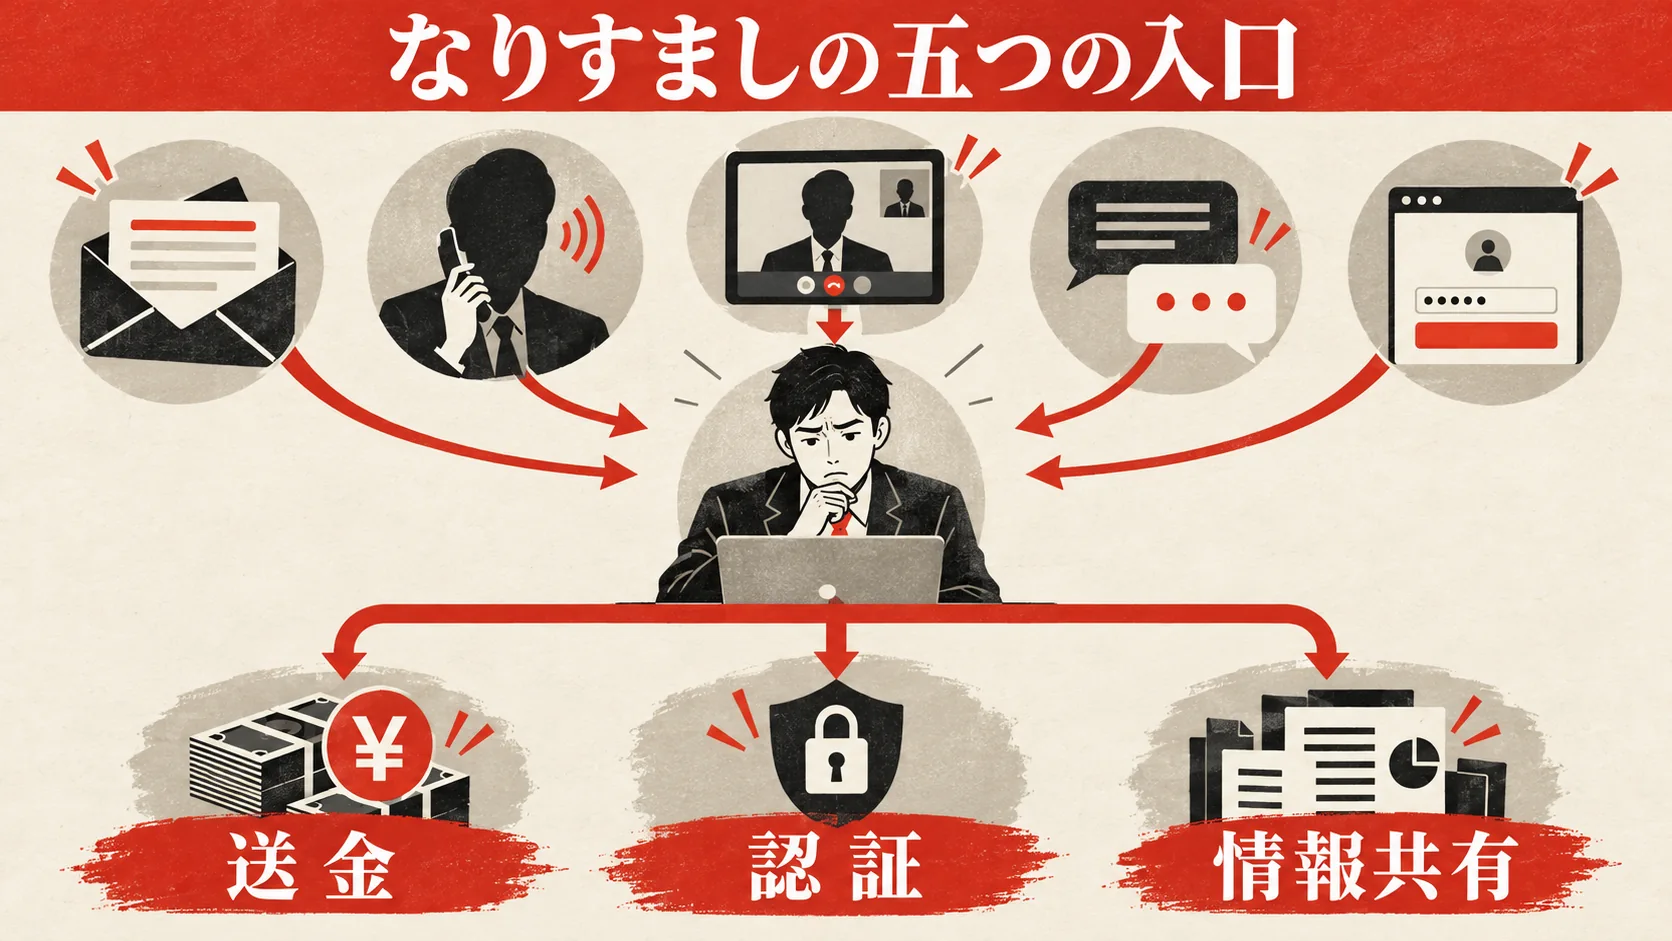
企業で問題となる入口は大きく五つです。第一は経営者や上司を装う緊急の送金依頼、第二は取引先の請求書や口座変更通知、第三はログイン画面や認証通知へ誘導する連絡、第四は音声通話、第五は動画会議です。これらは見た目が違っても、攻撃者が狙う操作は「お金を動かす」「認証情報を渡す」「権限を与える」「機密情報を外へ出す」のいずれかに整理できます。まず操作で分類すれば、毎回新しいAIツールの名前を覚えなくても守り方を決められます。
重要なのは、AIで作られたかどうかを現場で判定することを、承認条件にしないことです。検知ツールの結果は補助情報に過ぎません。正規の相手が急いでいる場合もあれば、なりすましが落ち着いた声で話す場合もあります。企業の制度は「本物らしさ」ではなく、依頼の種類、金額、変更の有無、確認先の独立性に基づいて組み立てます。
| 入ってきた依頼 | 危険になる操作 | 現場で最初に止める点 | 正規の確認先 |
|---|---|---|---|
| 経営者名義のメール・通話 | 通常外の送金や承認の省略 | 送金を保留し二人目へ回す | 登録済みの内線・社内連絡先 |
| 取引先名義の口座変更 | 新口座への初回振込 | 取引先マスタの変更を保留する | 契約時に登録した代表番号・担当窓口 |
| 認証通知・ログイン案内 | パスワードや確認コードの入力 | メッセージ内のリンクから入らない | 保存済みの公式ブックマーク・社内IT窓口 |
| 音声・動画での指示 | 本人確認の省略 | 声や顔を証拠とみなさない | 別端末・別経路での折り返し |
| ファイル共有の依頼 | 権限付与や情報持ち出し | 相手と共有範囲を確認する | 社内の承認者と既知の窓口 |
この表は通報を怖がらせるためではありません。正規の依頼でも一時保留になる設計にしておき、保留後に速く戻せる連絡先と代理承認者を決めることが重要です。NCSCの組織向けフィッシング対策も、入口を減らす対策、報告、影響の低減、素早い対応を重ねる考え方を示しています(2026年10月23日確認)。メール教育だけで完結させず、送金と認証の業務フローそのものを強くします。
経営者名義の送金依頼を止める承認フロー
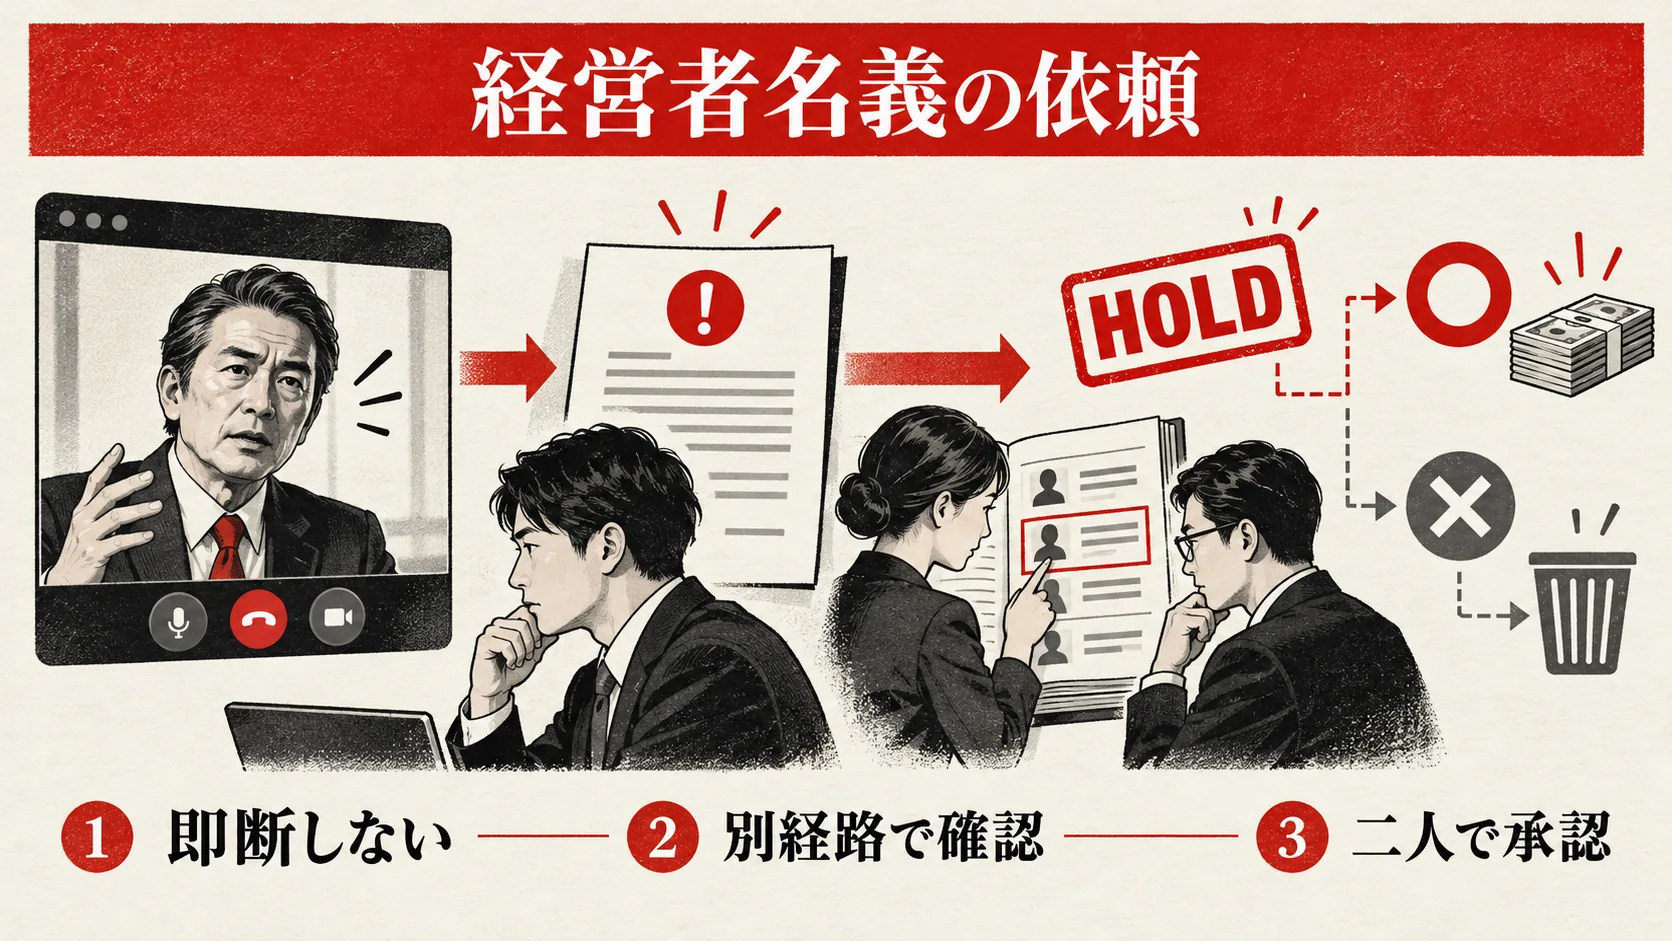
経営者名義の依頼には「急ぎ」「秘密」「普段とは違う経路」という要素が重なることがあります。経理担当者にとって、上司の指示を疑うことは心理的に難しいものです。だからこそ個人の勇気に任せず、「依頼者が誰でも例外なく同じ確認をする」という規程にします。役員本人が本当に急いでいても、所定の承認者と別経路確認を通すことが原則です。
送金依頼を受けた担当者は、まず既存の予定・請求・契約との一致を確認します。予定外の送金、初めての受取人、送金先の変更、通常と異なる時間帯、承認順序の省略要請のいずれかがあれば、処理を保留します。ここでメールの返信や、その通話内で提示された番号への折り返しは確認になりません。事前登録済みの連絡先を使い、相手の正当性だけでなく「送金先」「金額」「理由」「期日」まで読み合わせます。
次に、作成者と承認者を分けます。送金情報を入力した人がそのまま最終承認できる設定では、確認漏れを制度で止められません。銀行サービスの権限設定で職務分離できる場合はそれを使い、できない場合も社内の承認記録と最終操作を別担当にします。特に新規受取人と口座変更後の初回送金は、金額の大小にかかわらず強化確認の対象にする方が現実的です。少額なら安全という思い込みを避けられます。
| 段階 | 担当 | 入力・確認する情報 | 記録と完了条件 | 失敗時 |
|---|---|---|---|---|
| 受領 | 依頼を受けた部署 | 依頼の原文、到着時刻、予定案件との関係 | 元の連絡を保存し、案件番号を付ける | 内容が曖昧なら保留 |
| 照合 | 経理の起票者 | 請求書、契約、登録済み口座、金額、期日 | 差分を明示した起票票を残す | 差分があれば変更確認へ |
| 別経路確認 | 登録済みの依頼元へ連絡する担当 | 登録済み番号、送金理由、受取人、口座変更の有無 | 誰に何を確認したか時刻付きで記録 | 連絡が取れなければ送金しない |
| 二人目承認 | 起票者と別の承認者 | 上記記録、予算、銀行画面の入力値 | 承認者名と承認時刻を残す | 記録欠落なら差し戻す |
| 実行後照合 | 経理責任者 | 実行結果、登録先、処理通知 | 翌営業日までに照合を閉じる | 食い違いは直ちに銀行へ連絡 |
この表を実装するとき、経営者が出張中で連絡できない場合を想定してください。「連絡がつかないから先に送る」は禁止し、代理承認者を事前に指名します。緊急度の判定は依頼者の語気ではなく、契約上の期限、支払遅延の影響、例外承認権限で行います。どうしても当日中に送る必要がある場合でも、別経路確認と二人目承認を省かないのが基本です。例外を認めるなら対象金額、代理者、証跡、事後レビュー期限を文書化します。
架空例を挙げます。中小企業の経理担当に、代表者から「買収案件のため至急送金」と見える連絡が入り、声も代表者に似ていました。担当者は取締役会や契約の予定と照合し、登録済み内線から代表者へ折り返しました。依頼は確認できず、送金を保留しました。この例は実在の被害や当社の実績ではありません。ポイントは声の真偽を鑑定したことではなく、どの依頼にも適用できる別経路確認と保留権限があったことです。
経営層自身の行動も重要です。代表者が日頃から「自分の依頼でも必ず確認してよい」と明言し、確認された際に不機嫌にならないことが、制度を機能させます。月次の経理会議では、送金を止めた件数だけでなく、正規案件が保留から復帰するまでの時間も確認します。止めるだけの制度は現場で迂回されるため、正規業務の速度を同時に設計してください。
取引先の口座変更を確認する具体的手順
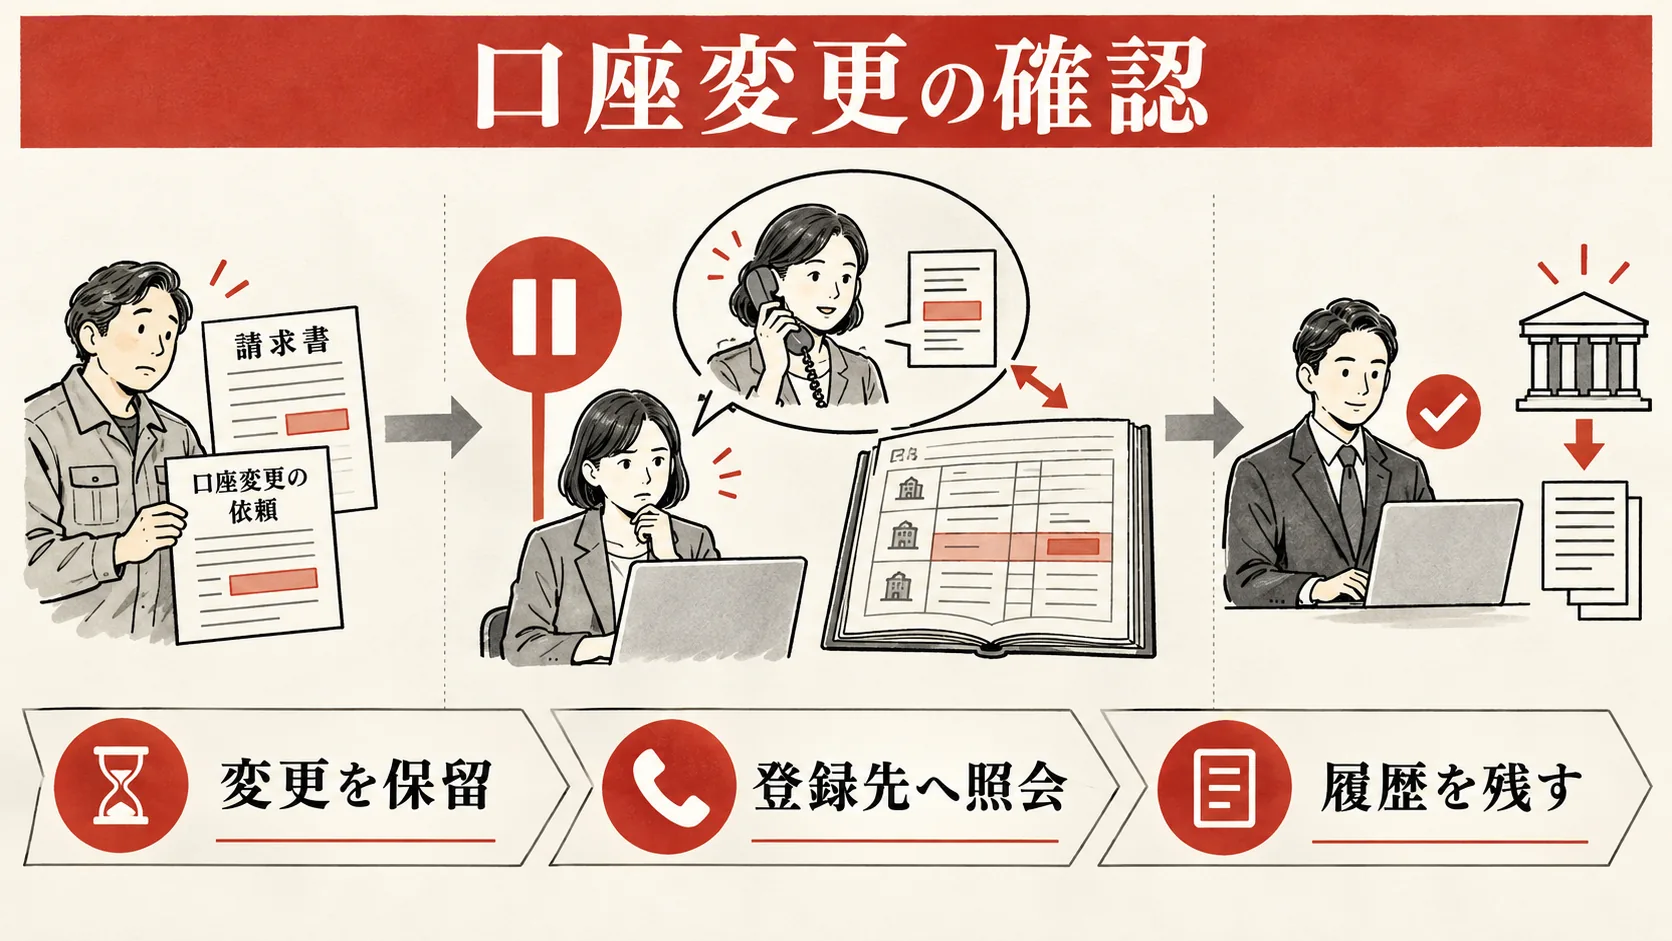
取引先からの口座変更は、通常の請求書受領より危険なイベントとして扱います。攻撃者がメールアカウントの中身を見られる場合、過去の取引文脈や請求サイクルに合わせた連絡が届くことがあります。正しい商品名や担当者名が書いてあっても、それだけでは新口座が正しい証拠になりません。逆に、正規の取引先が実際に口座を変えることもあります。業務を止め過ぎないため、変更申請の受付から初回支払までの順序を明確にします。
最初に、取引先マスタの「登録済み窓口」と「既存口座」を確認します。変更依頼に書かれた電話番号や新しいメールアドレスは、照合先として使いません。契約時に登録した代表電話、取引開始時の確認記録、発注システムに登録済みの担当者など、今回の連絡とは独立した情報で折り返します。担当者が異動している場合は、同じ窓口から新担当者を紹介してもらい、変更の理由と効力発生日を確認します。
次に、変更を一人で完結させないようにします。営業担当は取引継続の事実と連絡先を確認し、経理担当は受取人名義・金融機関・口座の変更点と支払予定を照合し、承認者は確認記録が揃っているかを見ます。営業が「長い付き合いだから大丈夫」と言っても、経理の照合を省略しません。経理が請求書のPDFだけで判断することも避けます。必要な証拠は「文書があるか」ではなく「既知の連絡先に独立して確認したか」です。
初回の新口座支払では、金額の大小と関係なく、登録変更日、確認した相手、折り返し先、承認者、支払実行者を紐付けます。取引先の登録変更と支払データの更新が別システムなら、両方の値が同じかを出力して確認してください。銀行画面に貼り付けた文字列だけを見ると、台帳の正しい値との差を見落とすことがあります。確認完了後は変更通知を営業・経理に共有し、旧口座を再使用しない条件も明記します。
| 確認項目 | 依頼の発生時 | 初回支払前 | 記録の残し方 |
|---|---|---|---|
| 取引先の同一性 | 既存の契約・発注先と一致するか | 支払対象の案件と一致するか | 契約番号・発注番号 |
| 連絡先の独立性 | 登録済み窓口へ折り返したか | 確認記録が承認者に見えるか | 使用した登録先・時刻・相手 |
| 変更理由と適用日 | 変更の理由を確認したか | 請求書の日付と矛盾しないか | 変更申請・確認メモ |
| 口座情報 | 名義・金融機関・番号の差分を記録したか | 台帳と銀行画面が一致するか | 差分票・二人目承認 |
| 例外処理 | 当日変更を求められていないか | 例外承認の権限が正しいか | 理由・承認者・期限 |
架空例では、長年の仕入先から「今月分から振込先が変わった」と請求書付きで連絡が来ました。営業担当は以前から登録している代表番号に電話し、経理担当は取引先マスタの変更を一時保留しました。取引先は変更自体は認めましたが、通知に記載された新口座は自社のものではありませんでした。企業は支払予定日に間に合うよう、正しい口座の書面を既存窓口から受け取り直し、二人で照合してから支払いました。これは実在事例ではなく、変更を止めるだけでなく正規の支払を再開する条件まで決める例です。
口座変更手順を設計したら、半年に一度、実際の変更案件を数件抽出して検収します。「折り返しをした」とだけ記録され、どの番号を使ったか分からない状態では検証できません。また、旧口座への支払が残っていないか、変更後の最初の支払だけでなく翌月も確認します。マスタの権限管理、承認ログ、会計システムとの連携が複雑なら、まず高額・初回・変更案件から運用を始め、後で全件に広げる進め方も有効です。
認証情報を狙うフィッシングと情シスの対策
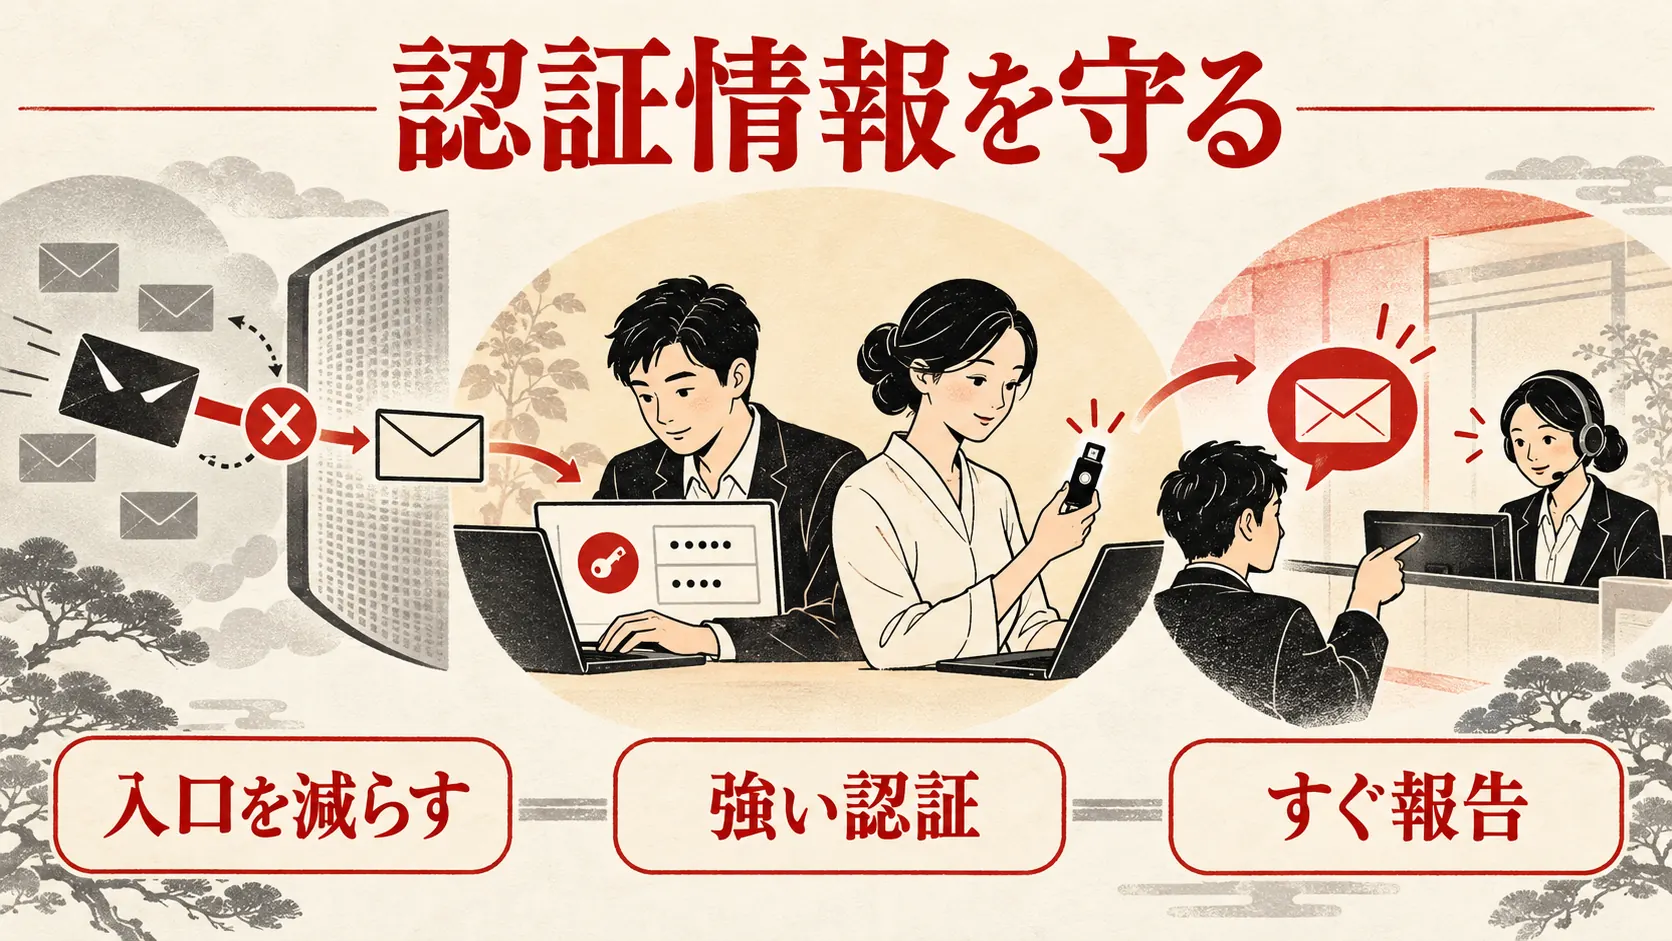
送金詐欺と異なり、認証情報を狙う連絡は経理以外の全従業員が受け取ります。クラウドのログイン、配送通知、ファイル共有、社内ITからのお知らせに見える場合もあります。本人がパスワードを入力しなくても、確認コードや承認通知を渡す、偽のログイン画面で認証する、過剰な権限を持つ連携を許可するなど、危険な操作は複数あります。情シスは「怪しいメールに注意」だけではなく、そもそも悪用しにくい認証方式と権限を設計します。
従業員側の基本手順は、届いたメールやメッセージ内のリンクからログインせず、保存済みブックマークや社内ポータルからサービスへ入ることです。ただし、普段と違うログイン要求を全部無視すれば業務が止まります。正規の通知が届いたときに社内IT窓口へ問い合わせられる入口を用意し、問い合わせの応答目標も決めます。NCSCは、フィッシングの報告を責めない文化や、メール到達を減らす対策、侵害された後の影響低減を組み合わせることを推奨しています。NCSCの公式ガイダンスを参照してください(2026年10月23日確認)。
情シスは、重要なクラウドサービスにフィッシング耐性のある認証方式を優先し、少なくとも多要素認証を有効にします。メールやアプリのワンタイムコードは無防備なパスワードだけより強くできますが、入力先を間違えるリスクがなくなるわけではありません。管理者・経理・役員のように影響が大きいアカウントは、認証手段、端末条件、特権付与の期限、ログインの異常検知を先に整備します。これらは組織の利用サービスに合わせて検証してください。
| 対策層 | 従業員が行うこと | 情シスが整えること | 検収の見方 |
|---|---|---|---|
| 入口 | 保存済みの公式経路から開く | 不審メールの報告ボタン、ドメイン対策、フィルタ | 報告が窓口へ届くか |
| 認証 | 確認コードや承認通知を他者へ渡さない | 重要システムの多要素認証、権限分離 | 管理者の認証と権限を棚卸し |
| 端末 | 予期しない操作を止めて報告する | 管理端末、更新、隔離手順 | 紛失・感染時に停止できるか |
| 検知 | 思い当たらないログイン通知を報告 | ログ・アラート、異常なセッションの確認 | 誰が何分で調査するか |
| 侵害後 | 端末を自己判断で初期化しない | セッション失効、権限見直し、復旧の記録 | 再発を防ぐ変更が完了したか |
メールドメイン側では、SPF、DKIM、DMARCなどの設定がなりすましメールを減らす助けになります。ただし、これだけで本人確認や送金承認が不要になるわけではありません。正規アカウントの侵害や、似たドメインからの連絡は別の問題です。外部から届く重要な依頼は、送信元の認証結果が良くても、送金・口座変更・権限付与のルールに従ってください。
架空例として、営業担当が共有資料の通知に見える連絡を受け、ログイン画面を開こうとしました。営業部では「通知から入らず社内ポータルから開く」という手順を研修していたため、担当者はポータルに同じ共有がないことに気づき、情シスへ報告しました。情シスは類似通知の受信者を調べ、アクセスの有無を確認し、必要なアカウントだけ追加調査しました。この例も架空です。従業員の「気づき」に頼り切らず、正規の入口と報告後の調査手順が揃っていた点が重要です。
音声・動画が本人らしくても確認する
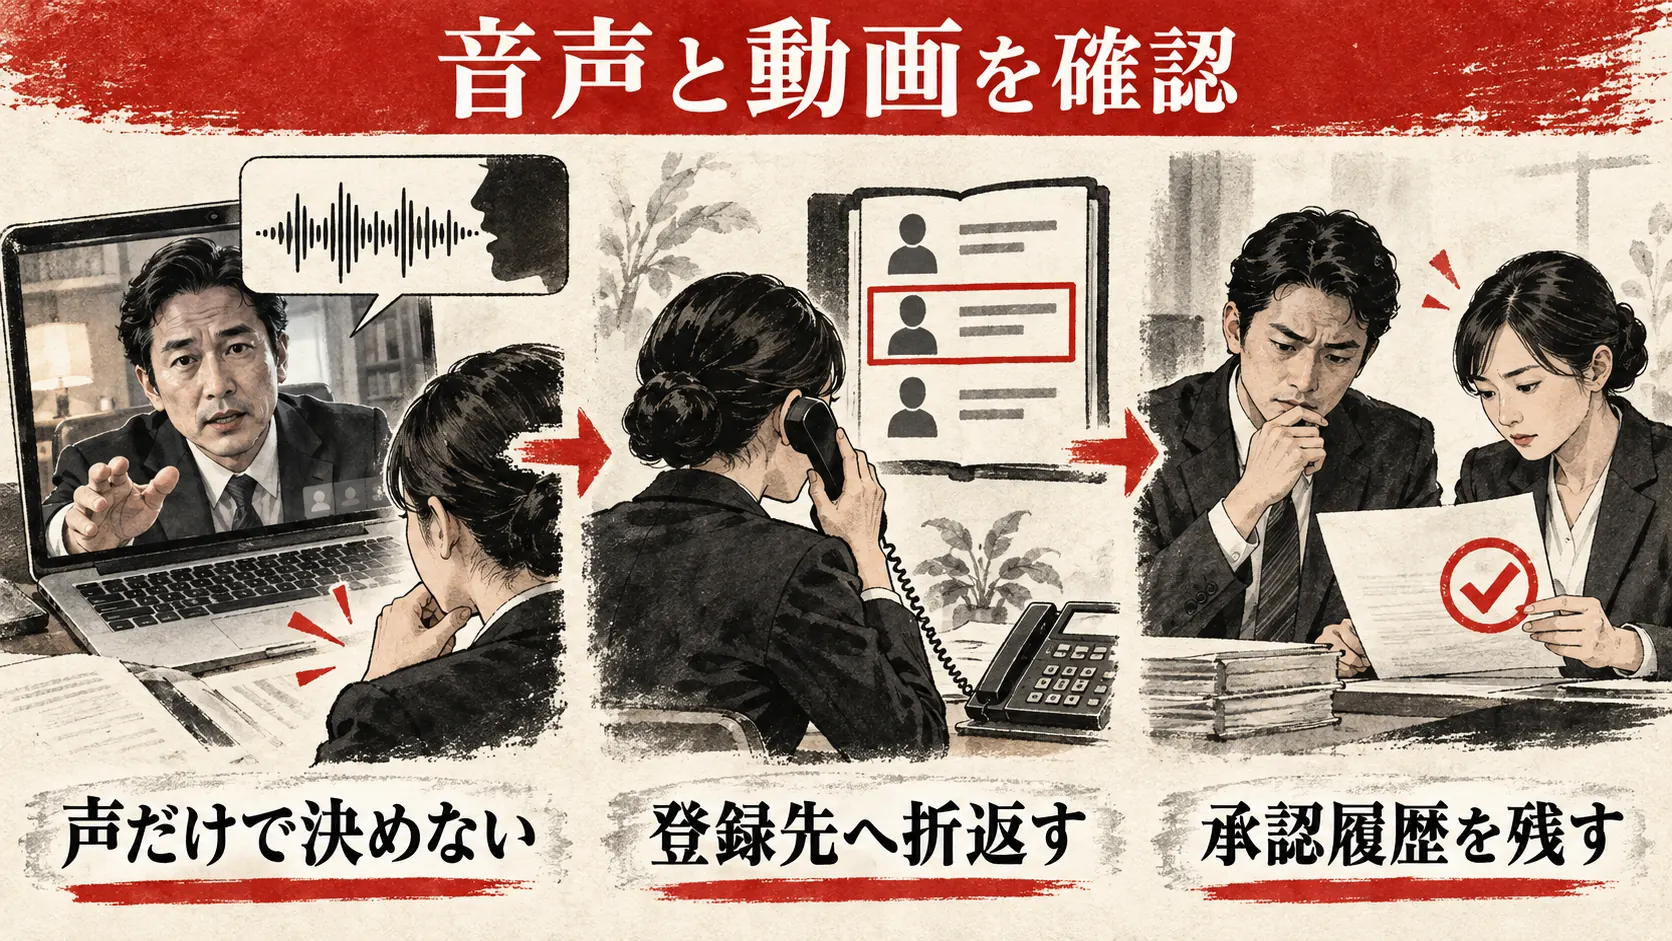
電話や会議で聞こえる声、画面に映る顔は、以前ほど強い本人確認材料として扱えません。音声・映像が本物かどうかを現場担当が瞬時に鑑定するのは無理があります。FTCは、音声クローンによって経営者の声を装い従業員に送金を促す可能性を示しています。FTCの音声クローンに関する注意喚起を確認してください(2026年10月23日確認)。ただし、特定の音声が本当に合成されたかは個別に検証が必要で、「本人らしいから本物」「少し不自然だから偽物」と断定しないようにします。
連絡を受けた人は、会話をいったん止めて、登録済みの別経路へ折り返します。電話なら既知の内線や社内チャット、動画会議なら事前に登録した電話番号や社内承認システムなど、最初の会話で提示された連絡先を使わないことが重要です。「今会議中だから折り返せない」と言われても、送金や権限付与は保留します。正規の依頼者であれば、通常は確認の重要性を理解できるよう経営層にも周知してください。
本人確認の合言葉を採用する企業もありますが、それだけに依存しない方が安全です。共有範囲が広がれば合言葉自体が知られますし、定期変更や管理が負担になります。より重要なのは、送金・口座変更・権限付与の操作を分け、二人目の承認とシステム上の証跡を残すことです。映像の生成を検出する技術もありますが、FTCは検知策が万能ではないことを示しています。FTCの技術的検討も参照してください(2026年10月23日確認)。
会議で特に気を付けたいのは、会話の相手が本物でも、求められている操作が正当とは限らない点です。例えば、正規アカウントが乗っ取られていたり、正規の取引先担当が偽情報を信じていたりする可能性があります。従って「顔が本人だった」で終わらせず、資料の出所、契約との整合、承認権限、変更履歴を確認します。新たな外部共有や大口送金は、ビデオ会議内で即決しない規程にしておくと判断が安定します。
会議の開始時に不必要な撮影禁止や秘密の質問を増やすより、重大操作の前に「いったん会議を終え、社内の承認票で依頼する」という明確な区切りを置く方が運用しやすくなります。画面録画や通話録音は証跡になり得ますが、個人情報や取引先情報の扱いを含む社内規程に従ってください。録画があっても、本人確認を省いてよい根拠にはなりません。
営業・経理・情シスで守る架空ケースと責任分界
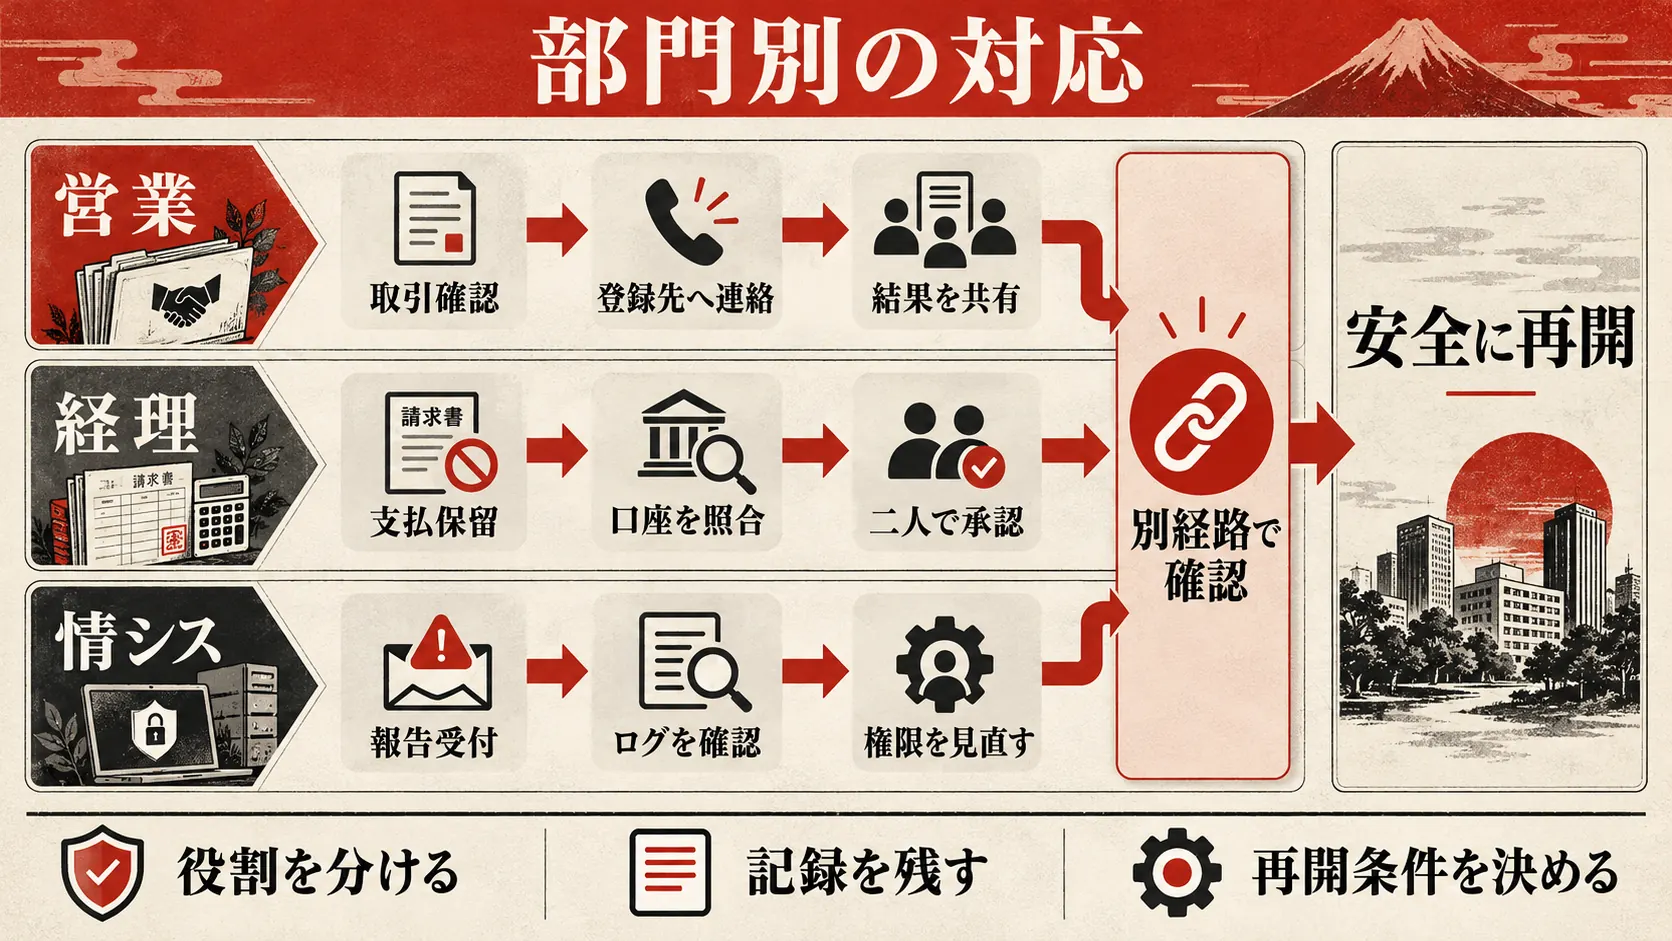
防御の手順があっても、担当が曖昧だと止まりません。営業は取引先との関係を知っていますが、銀行画面を承認する立場ではありません。経理は支払と台帳を管理しますが、取引の背景を一人で判断できないことがあります。情シスは認証とログを見られますが、支払の妥当性を判断する権限は通常ありません。三部署の情報をつなぎ、最終責任者を明確にします。
以下の三つは実在の事故・当社実績ではなく、設計を検討するための架空ケースです。自社の業種、決裁金額、利用システムに置き換えてください。
架空ケースA:代表者を装う追加送金。 従業員40名の事業会社で、代表者の名前と声に似た依頼が営業責任者に届きました。取引先への前払金として当日送金を求める内容です。営業責任者は案件の有無を確認し、経理は予算と登録先を照合します。既存契約に前払金の定めがなく、登録済み内線での確認も取れないため、支払は保留します。代表者本人との別経路確認後に必要な正式案件と分かった場合は、契約変更と二人目承認を経て再開します。KPIは「保留から正規案件の再開までの時間」と「確認記録の欠落率」です。
架空ケースB:仕入先の口座変更。 複数拠点を持つ製造業で、月末の請求書に新しい振込先が記載されました。営業購買担当は発注と納品を照合し、経理は既存マスタとの差分を出します。新口座への初回送金に進む前に、契約時に登録した代表番号へ連絡します。もし取引先担当が不在なら、変更を保留し、旧口座への支払も自動では行わず、支払期限の調整を記録します。正規の変更が確認できたら、承認者が新旧の差分と折り返し記録を見て解除します。成果物は変更票、確認記録、初回支払照合票です。
架空ケースC:営業向け共有資料の通知。 営業チームに資料共有通知が届き、従業員の一人が予期しないログイン画面を見ました。入力する前に報告した場合、情シスは関連URLへアクセスした端末とアカウントを確認し、未入力なら認証情報変更の要否を判断します。もし入力済みなら、対象アカウントのセッション失効、認証情報の変更、権限と監査ログの確認を優先します。営業は顧客資料の共有先を点検し、経理システムへのアクセス権があれば経理へ連絡します。完了条件は「影響範囲が説明でき、必要なアカウントと共有設定が復旧し、再発防止の担当が決まったこと」です。
| 業務 | 営業・購買 | 経理 | 情シス | 最終承認・責任 |
|---|---|---|---|---|
| 取引の正当性 | 契約・納品・担当窓口を確認 | 請求と支払予定を照合 | 必要時に連絡経路を調査 | 事業責任者 |
| 口座変更 | 登録済み先へ折り返し | 変更票・支払データを作成 | マスタ権限とログを支援 | 経理責任者 |
| 送金 | 事業上の理由を説明 | 起票と実行を分離 | 銀行・会計の権限を管理 | 金額別の承認者 |
| 認証情報の疑い | 発見・報告・顧客影響の確認 | 支払関連アカウントを点検 | セッション失効と調査 | インシデント責任者 |
| 対外連絡 | 取引先の窓口をつなぐ | 銀行へ送金状況を連絡 | 技術的事実を整理 | 法務・経営の指定者 |
この分担表では、誰が作業をするかと誰が判断するかを分けています。営業が顧客へ勝手に「被害はない」と言い切らない、情シスが送金の再実行を指示しない、経理がシステムログの安全を判断しない、という境界です。小規模企業で一人が複数役を担う場合でも、起票と承認だけは可能な限り別人にし、外部専門家や顧問へ連絡する条件を先に決めてください。肩書きよりも、実際に操作できる権限を基準に設計します。
月次の振り返りでは、報告件数の多さを従業員の失敗と捉えないでください。報告が増えることは、隠れていた依頼が見えるようになった結果でもあります。見るべきは、重大操作が承認を迂回していないか、正規案件が滞りすぎていないか、誤った相手に連絡しないルールが守られたかです。NCSCも報告文化を重視しています。疑いの段階で報告できる方が、後の被害調査を小さくできます。
30・60・90日で承認手順と訓練を整える
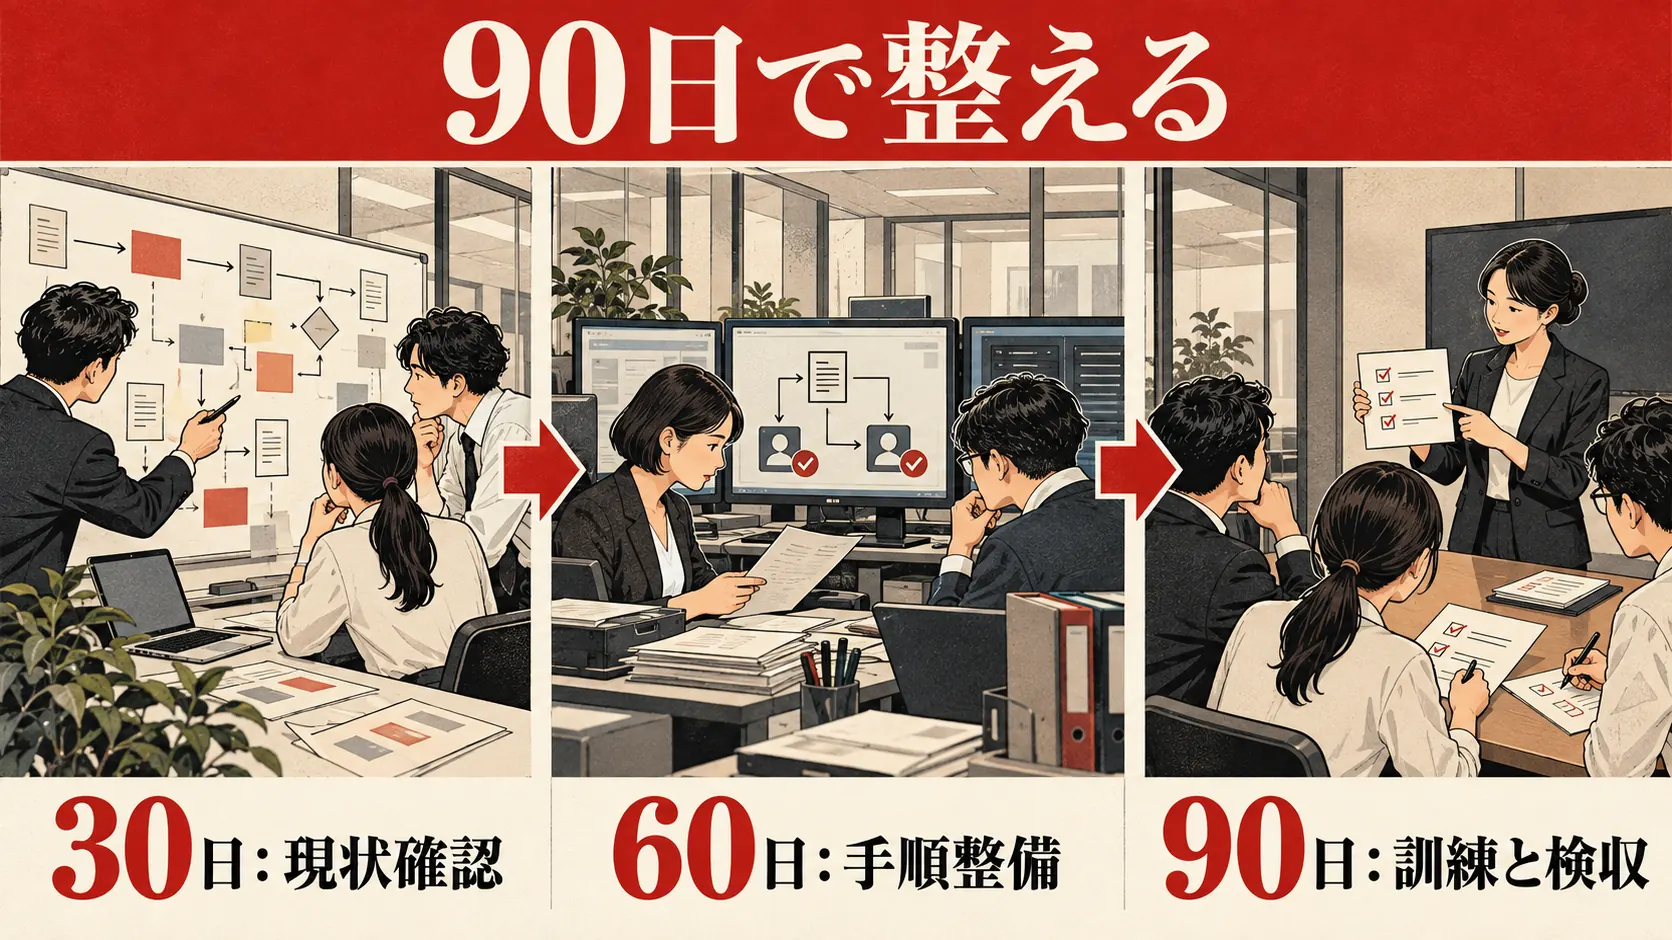
すべてのシステムを一度に変える必要はありません。最初の30日は危険な操作と既存の連絡先を見える化し、次の30日は送金・口座変更・認証の承認を試し、90日までに訓練と検収を終える順序が現実的です。期間は例であり、企業規模やシステム構成によって調整してください。大切なのは、各時点で責任者、成果物、完了条件を定めることです。
| 時点 | 主担当 | 実施する作業 | 成果物 | 完了条件・戻し方 |
|---|---|---|---|---|
| 30日 | 経理責任者・情シス・営業責任者 | 送金・口座変更・認証の現行経路を棚卸しし、登録済み折り返し先と代理承認者を決める | 重要操作一覧、連絡先台帳、例外候補 | 高リスク案件の窓口が空欄でない。空欄なら運用開始しない |
| 60日 | 経理と情シス | 新口座初回支払、予定外送金、管理者認証の承認・ログを試験する | 承認票、マスタ変更記録、報告窓口 | 実際の案件で記録を再現できる。遅延が大きければ代理者や窓口を再設計 |
| 90日 | 経営層・各部門 | 架空ケースで保留・折り返し・再開・初動を練習し、抜き取り監査する | 訓練記録、是正一覧、改訂規程 | 別経路確認と二人承認が再現できる。できなければ適用範囲を絞り再訓練 |
30日の棚卸しでは、まず「誰が何を一人で変更できるか」を確認してください。支払先マスタの編集、銀行サービスの振込実行、クラウド管理者の権限付与、外部共有の設定などです。設定画面のスクリーンショットだけでなく、実際に使っている承認経路と代理者の有無を聞き取ります。離職者や異動者の権限が残っている場合は、放置せず所定の変更管理で是正します。外部委託先が支払やIT運用に関与するなら、その連絡先と営業時間も台帳に加えます。
60日には、少数の実案件で運用を試します。全社に一斉導入して確認の電話が集中すると、担当者が形式的なチェックだけで済ませたくなります。高額支払、取引先口座変更、管理者アカウントから先に始め、待ち時間と差し戻し理由を測定します。例えば「登録済み窓口が古くて連絡できない」という問題が出たら、正規の取引先情報を更新する手順を先に整えます。新ルールが止まったままでも例外処理で送ってしまう状態は、完成とは言えません。
90日の訓練では、わざと派手な偽メールを見せて正答率を競うだけにしないでください。実際に重要なのは、正規か不正か分からない依頼を一時保留し、登録済み連絡先へ折り返し、二人目が承認記録を読み、正規案件を安全に再開できるかです。訓練の評価は「誰が騙されたか」より、初動に要した時間、連絡網の有効性、銀行・情シス・経営層の連携、記録の再現性を見ます。NCSCのガイダンスも、訓練だけに依存しない多層的な対策を示しています。
予算を使う順序も重要です。最初から高度な音声検知サービスを全社導入する前に、独立した折り返し先、承認権限の分離、多要素認証、報告経路、ログ保存を確実にしてください。その後、実際の通話件数やリスクに応じて検知・監視サービスを評価します。製品選定では「自社の音声や言語での誤検知」「誤判定時の責任」「データの保存先」「既存の承認フローにどう接続するか」を確認し、デモの見栄えだけで契約しないようにします。
運用の継続・中止条件も決めます。例えば正規案件の保留が長期化して支払遅延を起こす場合は、確認自体をなくすのではなく、代理者の追加、登録窓口の更新、事前承認済みの支払一覧の整備などで改善します。一方、二人目承認をシステム上で強制できず形だけの運用になっているなら、高リスク送金の上限を下げ、銀行側の権限設定が整うまで一部処理を制限します。安全と業務継続を同時に検収することが、長く使えるルールにつながります。
制度が動き始めたら、確認の負荷を定量的に見ます。分母を「対象となった送金・口座変更・認証イベントの総件数」として、別経路確認の実施率と二人目承認の実施率を計算します。単に保留件数だけを見ると、依頼自体が少ない月と、現場が保留を避けた月を区別できません。また、正規案件の保留時間は中央値だけでなく、時間のかかった数件の理由も調べます。電話先が古い、代理者が不在、夜間の銀行操作に制限があるなど、改善すべき問題が見つかります。目標値は企業の業務量とリスクに合わせて決め、根拠のない「必ずゼロ件」を掲げないでください。
承認票とログの保管期間も確認します。振込記録は会計上の書類だけでなく、後から「どの連絡先で、誰に、何を確認したか」を再現できる状態が必要です。ただし、通話録音や個人情報を無期限に保存することは別のリスクを生みます。自社の保存規程、契約、法令に沿い、目的とアクセス権を定めます。半年後の抜き取り監査で、承認者がいなくても案件の判断経緯を追えることを検収条件にしてください。
対策を外部へ相談する場合も、最初の見積もりでは「音声検知ツールを何席導入するか」だけを尋ねない方がよいです。送金・口座変更・認証のどこに穴があり、誰の承認が必要で、何が成果物となるかを確認します。調査、規程改訂、システム設定、訓練、監査を同一契約に含むのか、別料金なのかも明らかにします。特定の製品を入れた後に業務が止まった場合の変更支援まで含むかが、実務上の重要な比較点です。
疑いを見つけた後の連絡・凍結・復旧チェックリスト
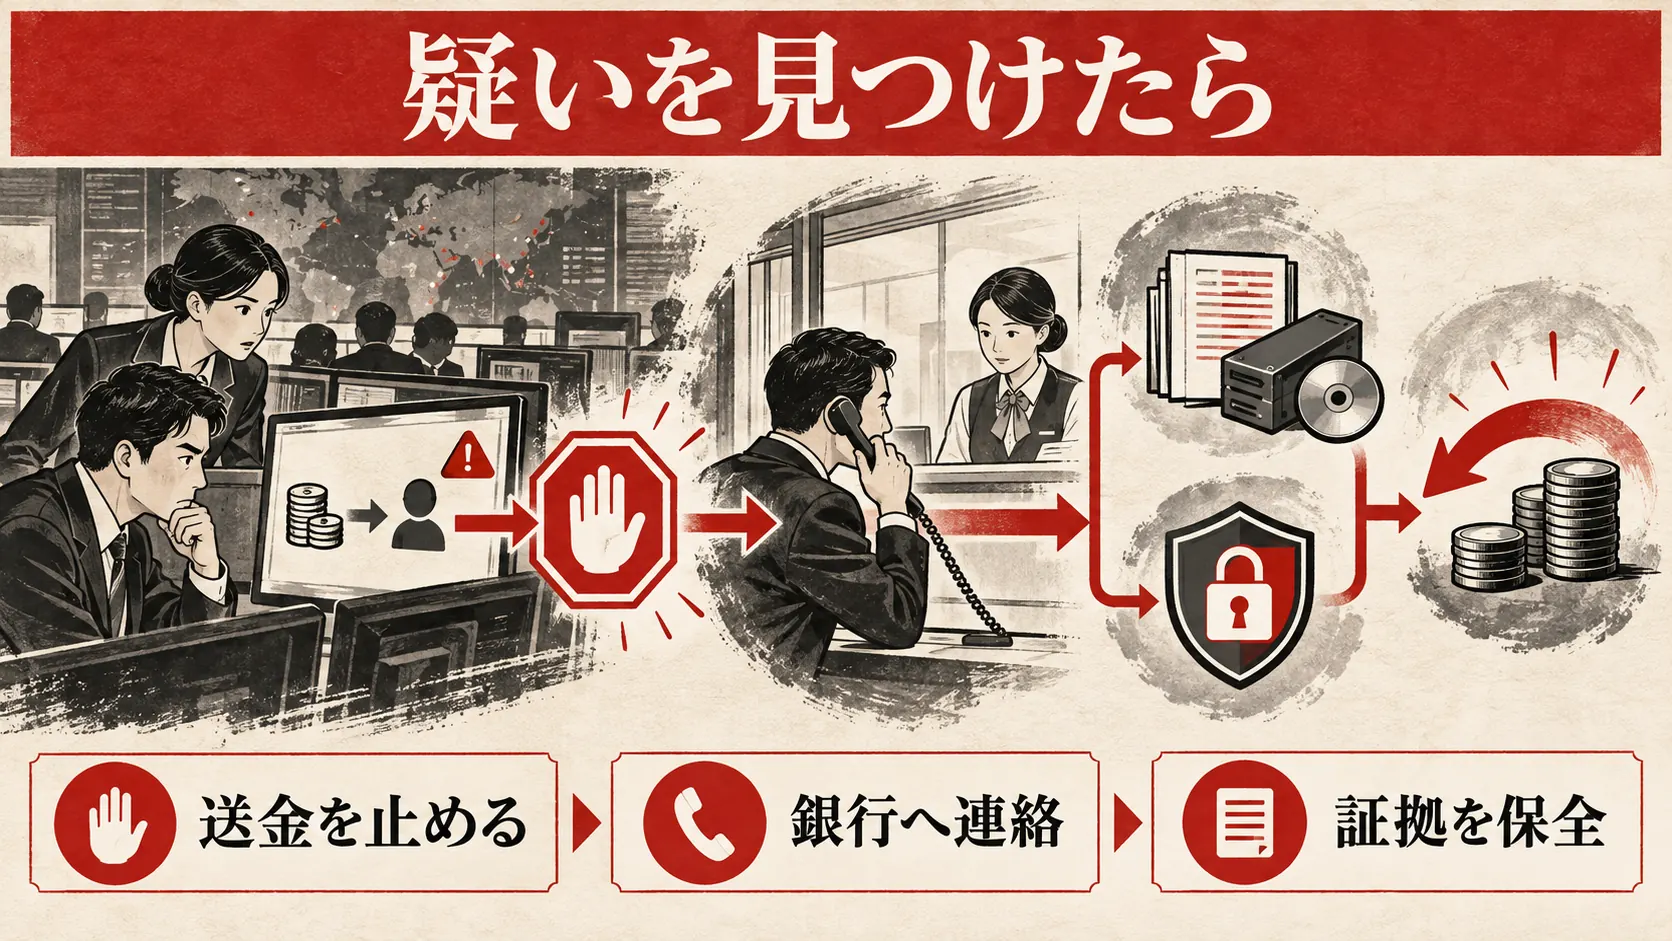
誤送金や認証情報の入力に気づいたら、担当者を責める前に時間を争う操作を進めます。送金であれば、経理責任者が送金元の銀行へ直ちに連絡し、組戻しや受取先への連絡など、銀行が案内する対応を確認します。FBI IC3のビジネスメール詐欺に関する案内も、疑わしい送金について送金元金融機関へ速やかに連絡することを勧めています(2026年10月23日確認)。資金を必ず取り戻せるわけではないため、結果は銀行の確認に従ってください。
認証情報の疑いであれば、情シスは該当アカウントのセッション失効、認証情報の変更、権限と接続済みアプリの確認を優先します。端末をいきなり初期化すると証拠を失うことがあるため、社内のインシデント手順に従って隔離と証拠保全を判断します。ログイン履歴、メール転送設定、共有ファイル、銀行・会計サービスの操作履歴も必要に応じて確認します。NISTのインシデント対応ガイド SP 800-61 Rev.3は、対応を組織のリスク管理に組み込む考え方の参照先です(2026年10月23日確認)。
連絡の順番は、同時進行が必要な場面もあります。送金済みなら銀行を最優先にしつつ、社内のインシデント責任者、経営層、取引先担当、法務・個人情報の担当へ連絡します。誰が外部に何を伝えるかを決めておかないと、未確認の「安全です」「被害はありません」という説明が先に出てしまいます。取引先や従業員への通知の要否は、漏えい・不正送金の範囲、契約、法令上の義務を踏まえ、法務や専門家と判断してください。被害届や相談窓口への連絡も個別状況に応じて検討します。
| 最初に確認すること | 担当 | すぐ行う対応 | 後で検収すること |
|---|---|---|---|
| 送金は実行済みか | 経理責任者 | 送金元銀行へ連絡し、時刻・金額・受取先・取引番号を伝える | 銀行の受付番号、組戻し結果、会計処理 |
| 口座マスタは変更されたか | 経理と営業 | 変更権限を一時制限し、正規取引先へ既知の窓口から確認 | 変更履歴、未実行の支払、次回請求 |
| 認証情報を入力したか | 情シス | セッション失効、認証情報変更、必要な端末隔離 | 他システムへの横展開、共有・転送設定 |
| 社外へ情報が出たか | 情シス・法務・事業責任者 | 共有範囲と受信者を特定し、必要な停止を行う | 通知義務、契約上の連絡、再発防止 |
| 正規業務をいつ再開するか | 事業責任者・承認者 | 代替経路と暫定承認を決める | 原因、権限、確認先が是正されたか |
現場からの報告には、元のメールや通話日時、依頼された操作、実際に行った操作、使った端末・アカウント、送金の有無を含めます。しかし、従業員に詳細な分析を求めて報告を遅らせてはいけません。「怪しい」「入力したかもしれない」段階で連絡できる短い窓口を設け、詳細は担当者が追って聞き取ります。誤報でも責めないことが、初動を速くします。
凍結の範囲を決める際は、影響を受けたものだけを止める原則と、再侵害を避ける原則の両方を見ます。例えば取引先マスタに不正変更があれば、該当先への未実行支払を止めます。経理システム全体の管理者アカウントが疑われるなら、より広い権限停止が必要かもしれません。影響範囲を推測だけで小さく断定せず、ログと設定の確認が終わるまでは暫定制限を維持します。業務上の代替手段は責任者が承認し、口頭だけでの再開を避けます。
復旧では、単にパスワードを変えた、銀行に連絡した、という操作の完了だけでは足りません。原因となった経路が塞がれ、送金先・共有先・アカウント権限が正しい状態に戻り、関係者へ再開条件が伝わり、記録が残ったことを検収します。誤送金が未回収なら、回収対応と財務上の処理は継続案件として管理します。取引先との連絡や支払の調整も、担当者を決めて期限を付けます。
最後に、同じ種類の依頼が再び来たときに止まるかを試します。訓練では攻撃文面を作り込む必要はありません。「予定外の送金依頼」「新口座への初回支払」「予期しないログイン通知」という業務イベントを出し、保留、別経路確認、二人目承認、報告の順序を確認します。改善の尺度は、被害ゼロの宣言ではなく、重大操作がルールを通った割合、確認先の有効率、保留から復帰までの時間、報告から初動までの時間です。AIを使う攻撃の見た目が変わっても、この工程が機能していれば守りを更新できます。
なお、詐欺の疑いがある依頼を受けた時点で、相手の送信元や利用したサービスをすぐ公表することは避けます。状況が不明なまま発信すると、正規の取引先への誤った疑い、捜査や金融機関への対応との衝突、従業員の萎縮につながります。一方で、関係者への警戒情報を遅らせすぎるのも危険です。社内の事実確認担当、対外連絡の承認者、連絡文の更新時刻を決め、確認できた事実と調査中の項目を分けて伝えます。情報が新たに分かったら、前回の連絡を訂正できる運用にしてください。
今回のような「AIを利用した詐欺の業務対策」と、「自社で使う生成AIシステムそのものの脆弱性評価」は対象が異なります。後者の発注範囲や見積もりを検討する場合は、生成AIセキュリティ診断の費用と選び方も参考にしてください。自社でAIを使う業務全般の整理には、企業のAI活用ガイドが役立ちます。どちらの記事も、本記事の送金確認や認証フローの代わりになるものではありません。
まずはセキュリティの達人に相談する

AIによるなりすましが心配な場合は、送金承認、口座変更、管理者認証の流れを優先して見直します。セキュリティの達人では、現状と事業への影響を伺い、確認する範囲、対策の優先順位、次に取る行動を一緒に整理します。診断や改修などの具体的な支援内容は、対象と状況を確認したうえでご案内します。
ご相談時は対象サイトやシステム、困っている症状を分かる範囲でお知らせください。パスワード、秘密鍵、顧客の個人情報はフォームへ記載しないでください。緊急の被害が疑われる場合は、社内の事故対応窓口とサーバー事業者への連絡を優先してください。
参考・出典
- IPA|情報セキュリティ10大脅威 2026(2026年10月23日確認)
- NCSC|Phishing attacks: defending your organisation(2026年10月23日確認)
- FTC|Scams and Your Small Business(2026年10月23日確認)
- FTC|Announcing the FTC’s Voice Cloning Challenge(2026年10月23日確認)
- FTC|Approaches to Address AI-enabled Voice Cloning(2026年10月23日確認)
- FBI IC3|Business Email Compromise(2026年10月23日確認)
- NIST|SP 800-61 Rev.3(2026年10月23日確認)