AIによるハッキングが話題になると、「自社のサイトも数分で侵入されるのか」と不安になります。しかし、AIを使う攻撃が増えたことと、すべてのシステムが簡単に破られることは同じではありません。企業が優先すべきなのは、派手な実験結果を自社へそのまま当てはめることではなく、公開している資産、認証と権限、更新状態、監視と復旧の責任者を確認することです。AIは攻撃側の調査や反復を助けますが、侵入の成否は対象の欠陥、権限設計、監視、検証条件に左右されます。
この記事では、AIハッキングを「攻撃者がAIを作業の一部に利用する行為」として扱い、企業の防御判断に絞って説明します。自社のAIアプリがプロンプトインジェクションを受ける問題とは区別します。経営者、情シス、Web担当者が同じ台帳で判断できるよう、入口の棚卸し、優先順位、90日計画、外部検証の依頼方法、異常時の初動までまとめました。最後にそのまま使えるチェックリストがあります。攻撃の実行手順、ペイロード、無断で試せる方法は掲載しません。
参照メディアのHumanHackerによる検証記事は、2026年10月8日に学習用アプリと自作の顧客ポータルを、合成データで試した結果を示しています。同記事は、確かめた範囲と未確認の範囲を分け、堅牢な実環境での成功率は確認していないと明記しています。これは同社の実験であり、達人ラボが実施した検証ではありません。本稿は結果を転載せず、企業側が取るべき判断へ置き換えます。技術的な分類はOWASP API Security Top 10 2023とOWASP GenAI LLM Top 10 2026、管理の考え方はNIST AI RMFなどの一次情報を、2026年10月23日に確認しました。
AIハッキングとは何か――攻撃へのAI利用とAIアプリの弱点を分ける
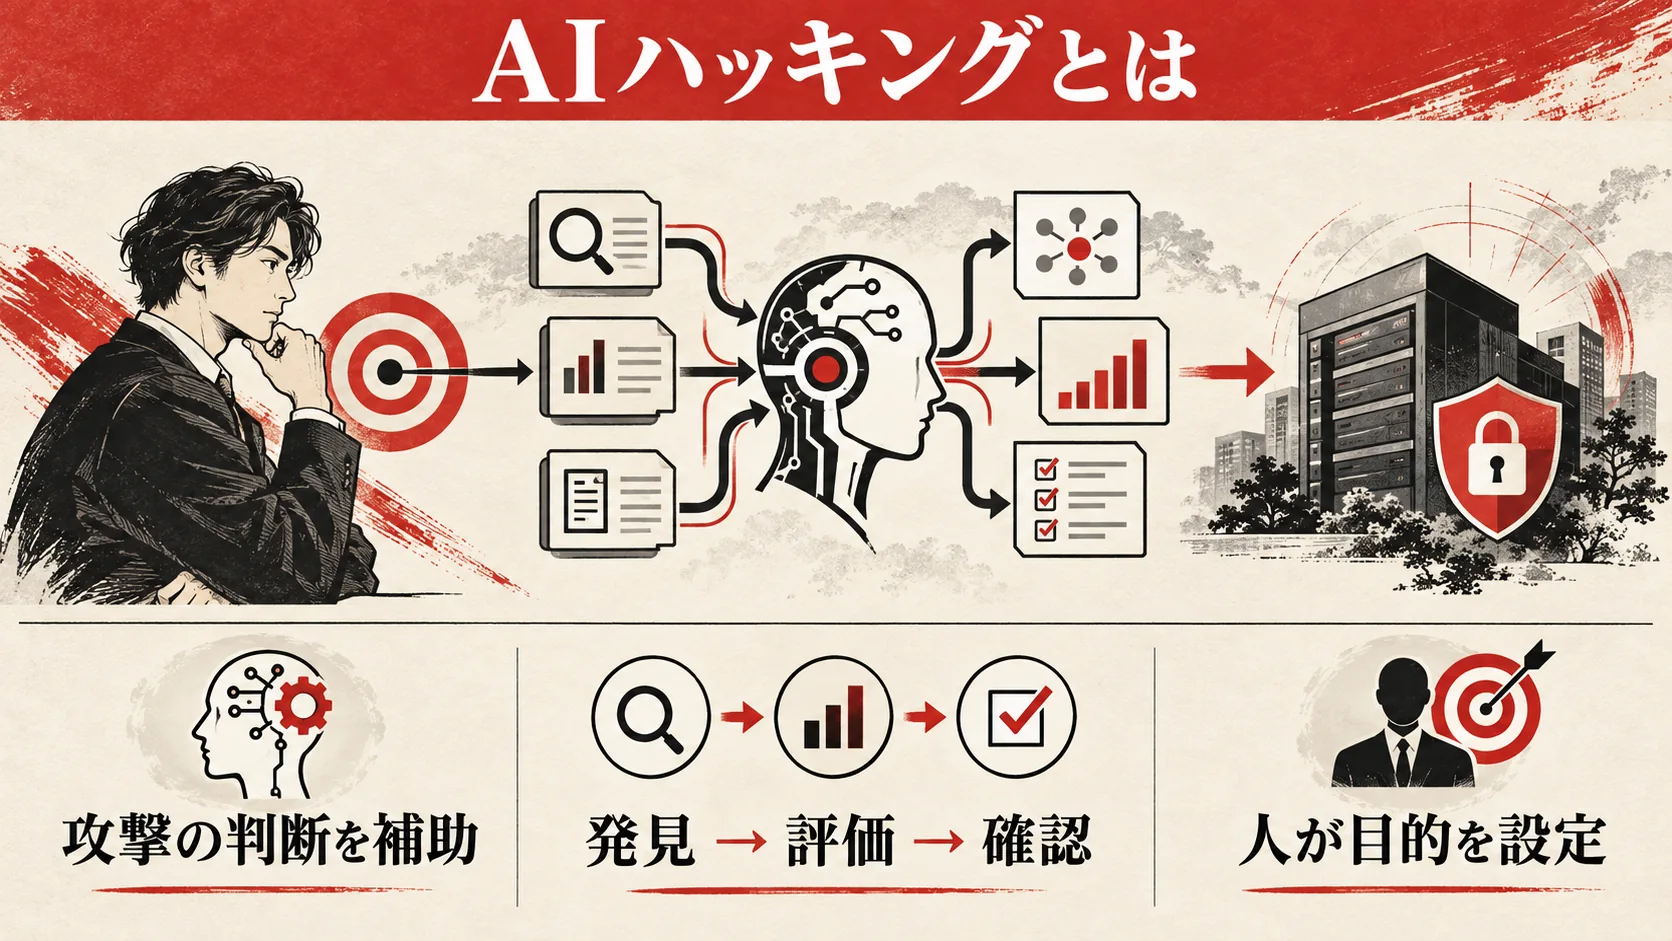
「AIハッキング」は厳密な製品名や単一の攻撃手法ではありません。この記事では、攻撃者が公開情報の整理、候補の優先付け、試行結果の解釈、文章の作成、作業の自動化などにAIを使うことを指します。人が目的と対象を決め、AIや自動化ツールが途中の判断を支える場合もあれば、提案された結果を人が確認して次へ進む場合もあります。どこまで自律的かは構成によって異なります。「AIを使った」という一語だけで、無人で侵入から被害まで達したと理解しないことが重要です。
もう一つの意味は、企業が提供する生成AIチャットやエージェント自体が攻撃対象になることです。外部文書に混ぜられた指示がモデルの動きを変えるプロンプトインジェクション、ツールへの過大な権限、機密情報の扱いなどが該当します。OWASPの2026年版LLM Top 10は、こうしたAIアプリ固有の設計・運用リスクを整理しています。一方、通常の会員サイトにあるアクセス制御の不備は、攻撃者がAIを使って発見しても、欠陥の分類としてはWeb・APIの問題です。両者を混同すると、必要な対策の担当部門や予算がずれます。
例えば、外部から他人の注文情報が見えるなら、まずサーバー側で注文ごとの認可を確かめる必要があります。プロンプトの書き方を変えても、通常のAPIの認可漏れは解決しません。反対に、社内AIエージェントが外部ページを読み、社内ファイルを検索し、メールまで送れる構成なら、閲覧内容を命令として扱わない設計とツール権限の制限が必要です。Webアプリの通常の認可が正しくても、それだけでエージェントの行動範囲が安全になるわけではありません。
| 問題の種類 | 典型的な対象 | 主な確認点 | 主な責任者 |
|---|---|---|---|
| 攻撃側がAIを利用 | 公開Webサイト、API、クラウド設定など | 既存の弱点を誰が発見・悪用しても耐えられるか | システム所有者、開発・運用担当 |
| AIアプリ固有の弱点 | 社内チャット、検索連携、AIエージェント | 外部データを命令と混ぜないか、ツール権限が過大でないか | AIサービス責任者、セキュリティ担当 |
| AI生成の偽情報・なりすまし | メール、電話、営業・経理の承認フロー | 発信元と重要変更を別経路で確認するか | 業務責任者、総務・経理 |
対策会議では最初に「自社が守るもの」「攻撃者が使うかもしれないAI」「自社が業務で使うAI」を三列に分けてください。前二者は既存のサイバーセキュリティと重なる部分が大きく、三列目にはAI特有の制御を加えます。これにより、流行語だけで新しいツールを買う判断を避けられます。
攻撃側の何が変わるのか――速さを誇張せず作業工程で見る
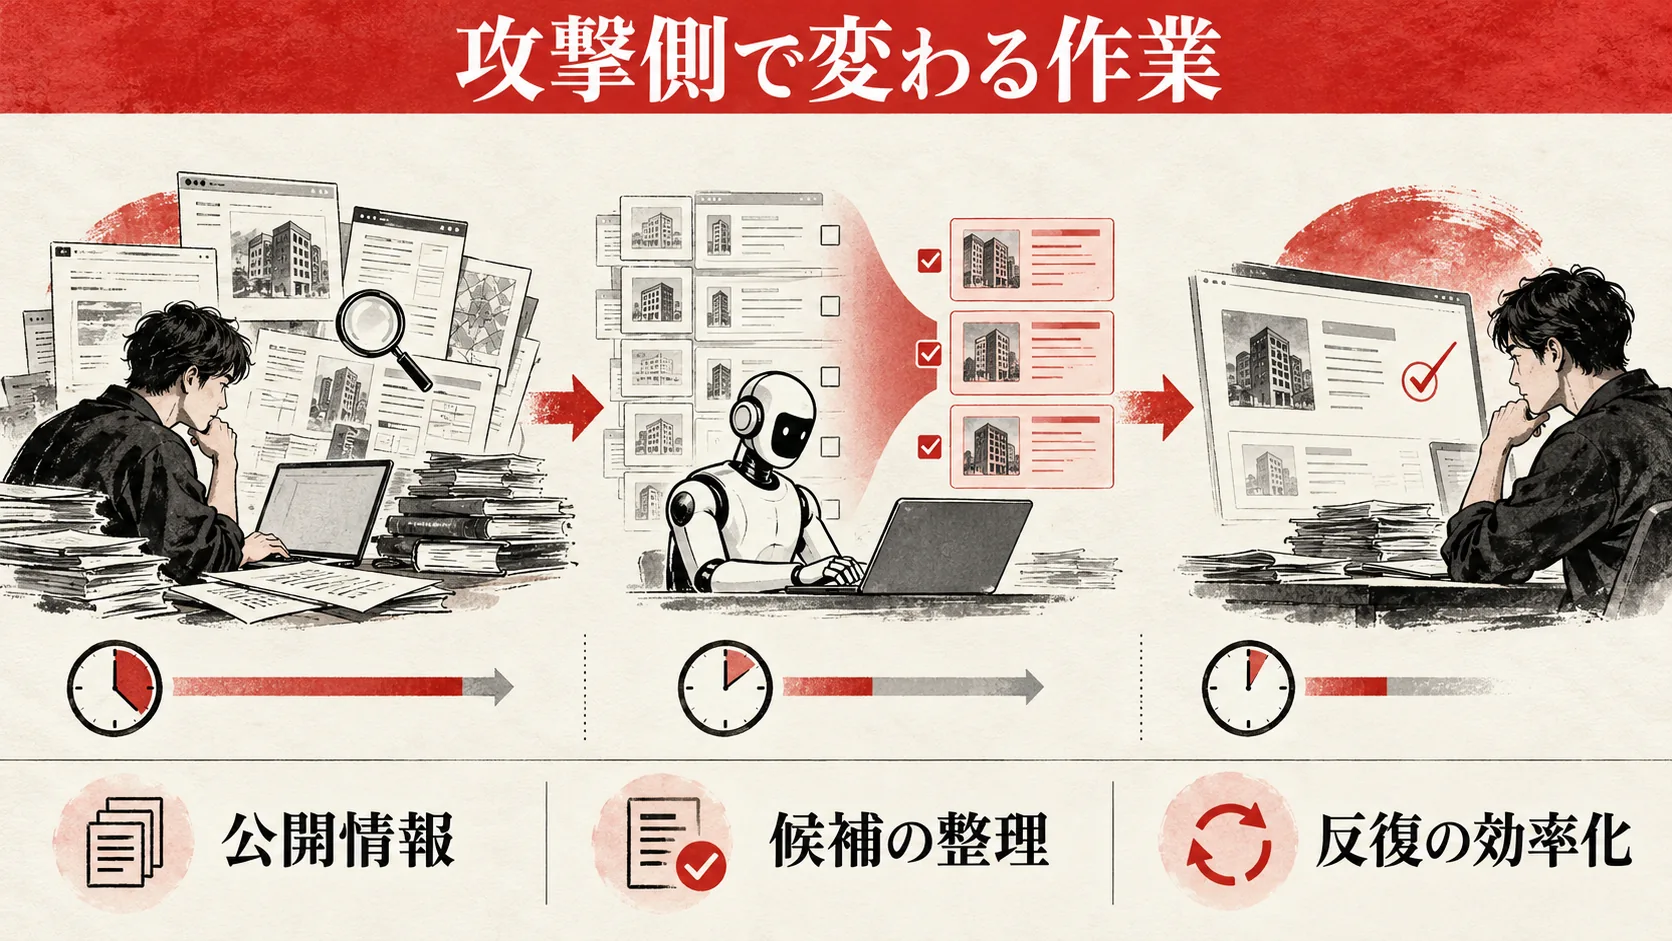
AIが変え得るのは、欠陥の存在そのものよりも、情報を集め、仮説を並べ、結果に応じて次の確認を考える作業の負担です。公開サイトの構成を読み解く、関連する既知の弱点を探す、多数の候補から優先順位を付ける、といった工程を補助できます。作業時間や費用が下がれば、従来は後回しにされていた小規模サイトも調査対象に入る可能性があります。ただし、速度や成功率は対象、モデル、権限、道具、人の介入、試験環境に依存します。「AIなら必ず数分で侵入できる」「防御が無意味になった」という結論は、公開された個別の実験からは導けません。
HumanHackerの前述の記事では、意図的に脆弱な学習用アプリと合成データのポータルでの検証を扱っています。同社自身が、実環境の堅牢なアプリでの成功率や、確認しなかった攻撃範囲を区別しています。企業がこの事例を受け止める際は、所要時間の数字を自社の被害予測へ写すのではなく、弱点の種類に注目します。入力の扱い、利用者ごとのアクセス制御、管理機能の権限判定、外部に見えてはいけない設定情報などです。これらはOWASP API Security Top 10 2023が長く問題として整理している領域です。
防御側の見方も「AIツールを導入したか」から「反復されても破綻しない制御があるか」へ変えます。一度だけ正常ユーザーで試した画面では、別の役割や対象データへのアクセス不備は見つかりません。役割別の権限表を作り、許可する操作と拒否する操作の双方をテストに入れます。エラーや拒否の記録を残し、異常な連続アクセスを検知できるようにします。同時に、誤検知で正当な顧客を締め出さないかも確認します。
実務上の判断は次の三段階です。まず、公開資産と扱うデータを特定します。次に、設定・権限・更新のうち、利用者へ被害が及ぶ経路を確認します。最後に、修正を検証環境で確かめ、運用監視に引き継ぎます。攻撃側にAIが入っても、この基本的な防御の順序は飛ばせません。まだ入口の台帳がない企業は、高度なAI対策サービスを比較する前に台帳を作るほうが判断しやすくなります。
AIの利用があるかどうかをログから確実に識別できるとも限りません。防御に必要なのは、攻撃者の道具の銘柄を当てることより、許可されない操作を止め、異常を検知し、被害範囲を限定できることです。判断の根拠には検査時点と対象範囲を記録し、担当者が替わっても再確認できる形にしてください。
企業で見落としやすい入口――Web・API・認証・AI連携を棚卸しする
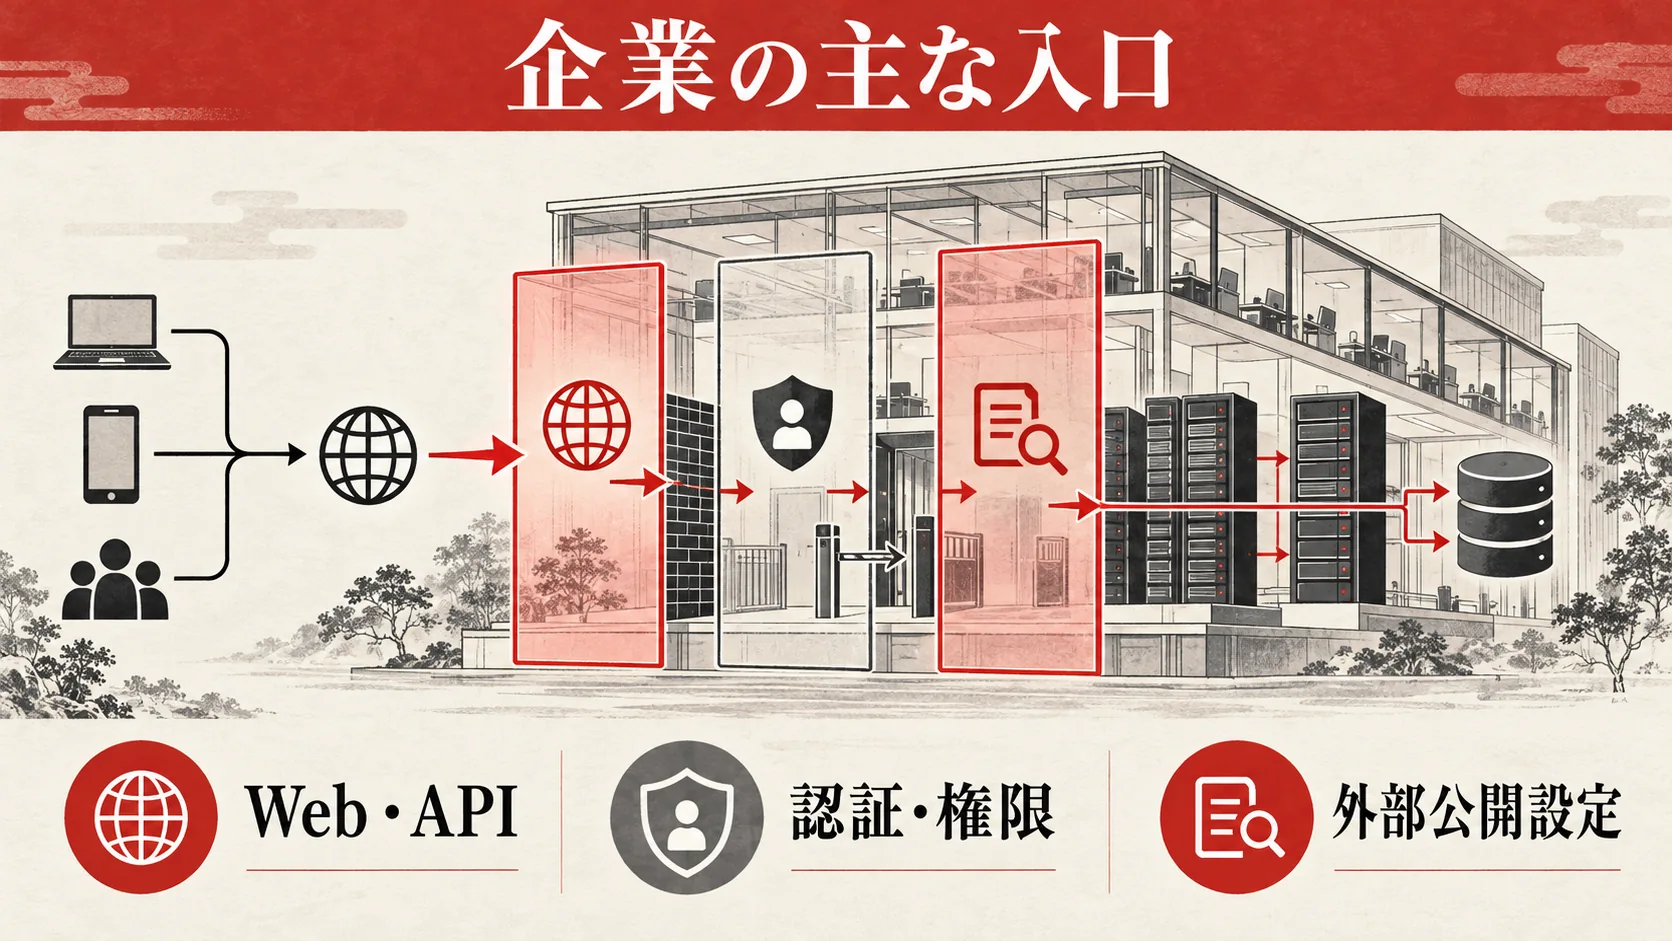
企業の攻撃面は、会社案内のトップページだけではありません。問い合わせフォーム、会員ページ、見積りフォーム、管理画面、スマートフォン向けAPI、外部と共有するストレージ、チャットボットの連携先まで含みます。同じドメイン内でも、制作会社が保守するWordPressと、別の開発会社が保守する会員APIでは責任者が異なります。更新を誰かが行うはずだと考えるだけでは、期限切れのソフトウェアや過大な権限が残ります。
Web・APIでは、利用者が操作対象を変えても他人の情報へ届かないかが重要です。OWASP API1:2023はオブジェクト単位の認可不備、API3:2023は項目単位での認可や過剰な情報露出に注意を促します。画面でボタンを隠すだけでは、サーバー側の判断になりません。経理と営業、一般会員と管理者など、実際に使う役割の組合せを作り、許可と拒否を検収します。実装手段はシステムごとに異なるため、この記事では攻撃に使える操作例は示しません。
認証では、管理者アカウントの多要素認証、退職・異動時の権限削除、共用アカウントの有無を確認します。外部委託先が使う保守アカウントは期限、目的、アクセス範囲を記録し、契約終了時に停止します。公開設定では、検証用サイト、バックアップファイル、デバッグ情報、ストレージの共有範囲を点検します。脆弱性の名称だけを見るより、業務データへ到達する経路を図にすると優先度を決めやすくなります。
自社AIの利用も棚卸しに含めます。公開資料を読み込むだけのAIと、顧客台帳へ書き込めるAIでは影響が違います。入力に顧客情報を含めるのか、外部ページやメールを読むのか、どのツールを呼び出せるのか、実行前に人の承認があるのかを確認します。OWASPの2026年版にあるプロンプトインジェクションや過大な権限は、ここで初めて具体的な確認事項になります。外部から得た文章は業務命令ではないと扱い、AIの権限を必要最小限にします。
| 台帳の列 | 記入する内容 | 誰に確認するか | 完了の目安 |
|---|---|---|---|
| 資産 | URL、API、クラウド、AI連携の名称と本番・検証の区別 | サイト所有者と開発担当 | 公開資産に所有者が付いている |
| データ | 個人情報、認証情報、注文、公開情報の区別 | 業務責任者 | 重要度と保存先が分かる |
| 権限 | 利用者・管理者・委託先の操作範囲 | 開発担当と情シス | 許可・拒否の試験条件がある |
| 変更 | 更新担当、最終更新日、検証と切り戻し | 運用担当 | 未更新の理由と期限がある |
| 監視 | 誰がログを見るか、通知条件、連絡先 | セキュリティ担当 | 異常時に人へ届く |
公開資産の一覧が複数部門に散らばる場合、ドメイン管理台帳、サーバー契約、制作会社の保守一覧、クラウドの請求先を照合します。対象が分からないまま「全サイト診断済み」と報告しないことが大切です。確認できなかった環境は未確認として残し、期限と責任者を決めます。WordPressサイトではPHPやプラグインの保守も入口になります。WordPressとPHPの脆弱性対応は別記事で具体的に整理しています。
自社の危険度をどう決めるか――重要度・露出・防御状態で判断する
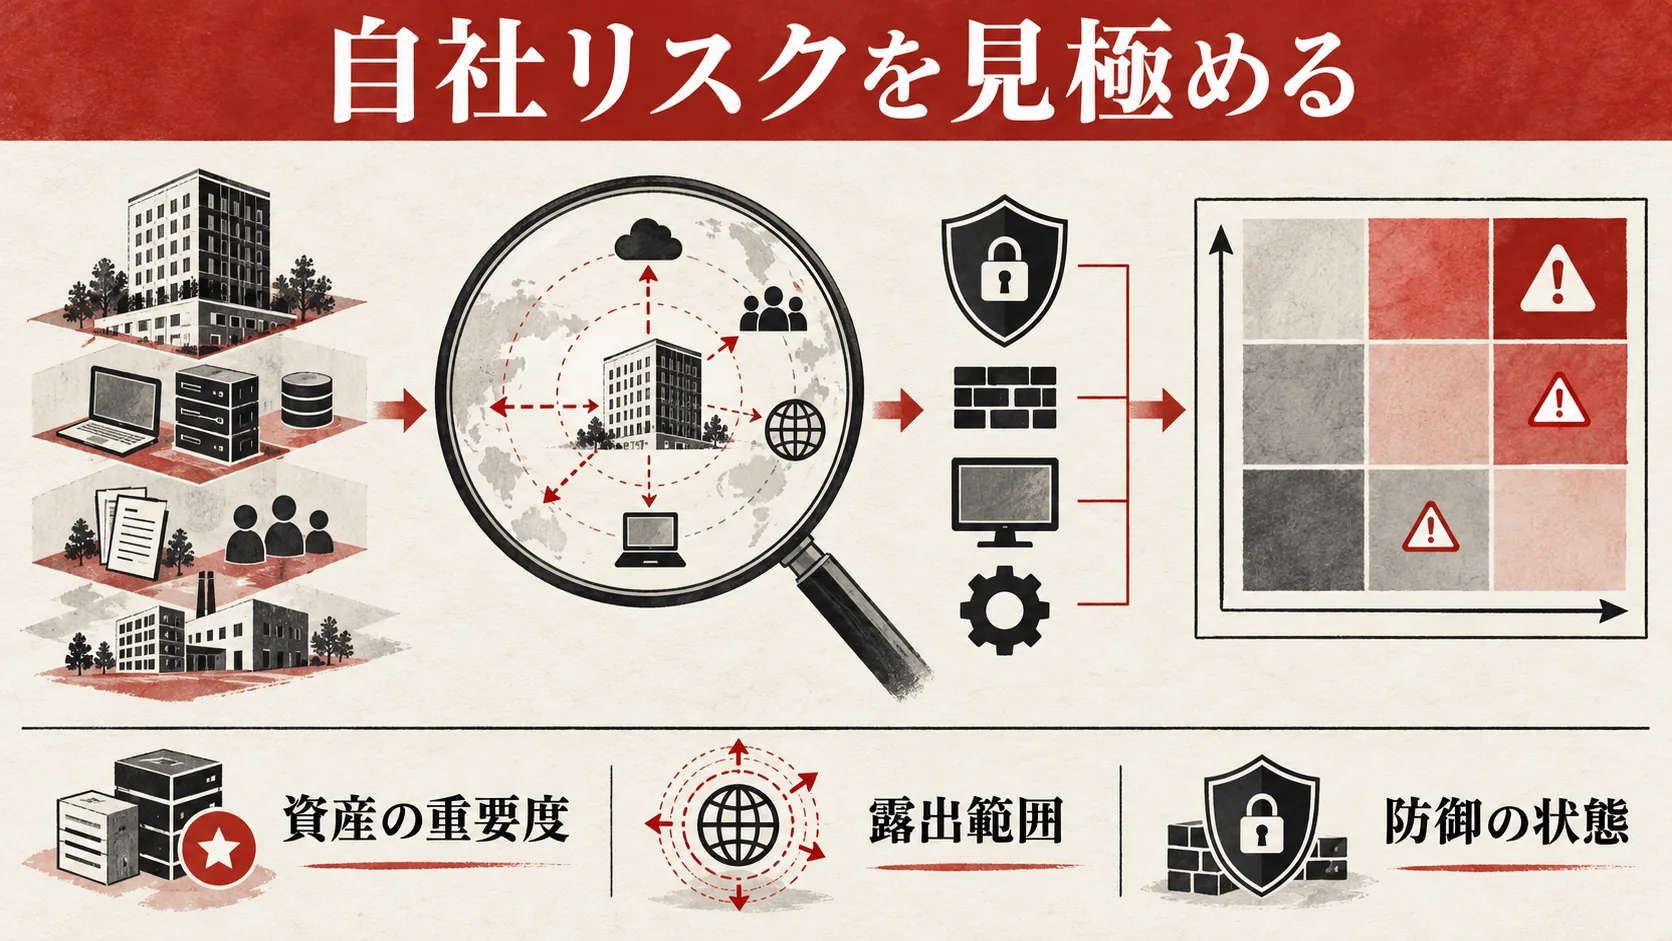
「AI攻撃が話題だから全サイトを一斉に緊急停止する」という判断は、事業への影響に見合わないことがあります。逆に、機密情報を扱うAPIを単なる会社案内サイトと同列に並べるのも危険です。優先順位は、①扱う情報と停止時の損失、②外部から到達できる範囲、③認証・権限・更新・監視の状態、④検証結果の確かさ、の四つで決めます。特定のスコアだけで安全を保証せず、実際の利用条件を併記します。
重要度の評価では、個人情報だけでなく問い合わせの機会損失、受発注の停止、顧客への通知義務、復旧費も考えます。露出範囲では公開ページ、ログイン後のAPI、委託先限定の管理機能を分けます。「ログインが必要だから安全」と決めず、アカウント漏えいや利用者間の権限差も確認します。防御状態では、MFAの有無、権限テストの履歴、パッチ適用、バックアップからの復元確認、ログの保存期間を記録します。未検証は安全でも危険でもなく、優先的に検証すべき不確実性です。
次の三例は説明用の架空ケースであり、達人ラボの実績や被害事例ではありません。条件を自社と比べるために示します。
架空ケースA:月間の問い合わせが主な成果である企業サイト。 WordPressの公開ページと問い合わせフォームがあり、顧客台帳への直接接続はありません。対象は公開URLとフォーム、担当は広報・制作会社、期間は30日とします。まず更新担当と検証環境を決め、フォーム送信、通知メール、スパム判定、バックアップ復元を確認します。成果物は資産台帳、更新記録、フォームの検収表です。KPIは「重要更新の期限内完了率」と「フォームの試験送信成功率」にします。単にトップページが表示されることだけを完了条件にしません。
架空ケースB:会員情報を扱う顧客ポータル。 Web画面とAPIがあり、利用者ごとに閲覧可能な情報が異なります。対象は認証・認可と管理API、担当は事業責任者・開発チーム・情シス、期間は60日とします。権限表を作り、役割ごとに許可と拒否の両方を検証します。個人情報を検証環境へ持ち込まず、合成データで試します。成果物は権限マトリクス、修正一覧、再テスト記録です。KPIは重要な認可試験の通過率と未解決の重大項目数です。「診断レポートを受領した」だけでは終了にしません。
架空ケースC:社内文書検索をするAIエージェント。 社内文書を読み、外部資料も参照しますが、メール送信や顧客DB書込みは原則させません。対象はデータ分類、検索権限、外部文書の取扱い、担当はAIサービス責任者・法務・情シス、期間は90日とします。外部由来の文章を指示として実行しないか、権限を越えて社内文書を見せないかを承認済みの検証環境で確かめます。成果物は許可ツール表、テスト結果、運用手順です。KPIは権限外の参照防止率と承認が必要な操作の人手確認率です。
リスク会議では、各ケースの残余リスクも記録します。例えば修正に時間がかかる間、対象機能を一時停止する、対象アカウントを絞る、監視を増やすといった暫定措置を比較します。暫定措置は恒久対策の代わりではありません。決裁者が「どの条件なら公開を続けるか」「どの条件で停止するか」を明示すると、担当者が異常時に迷いません。NISTのAI RMFはAIシステムのリスクを継続的に管理する枠組みです。Webの一般的な弱点までAI固有の分類へ押し込まず、共通の事業リスク台帳で扱うと判断がそろいます。
防御の優先順位――権限・更新・監視・復旧をつなげる
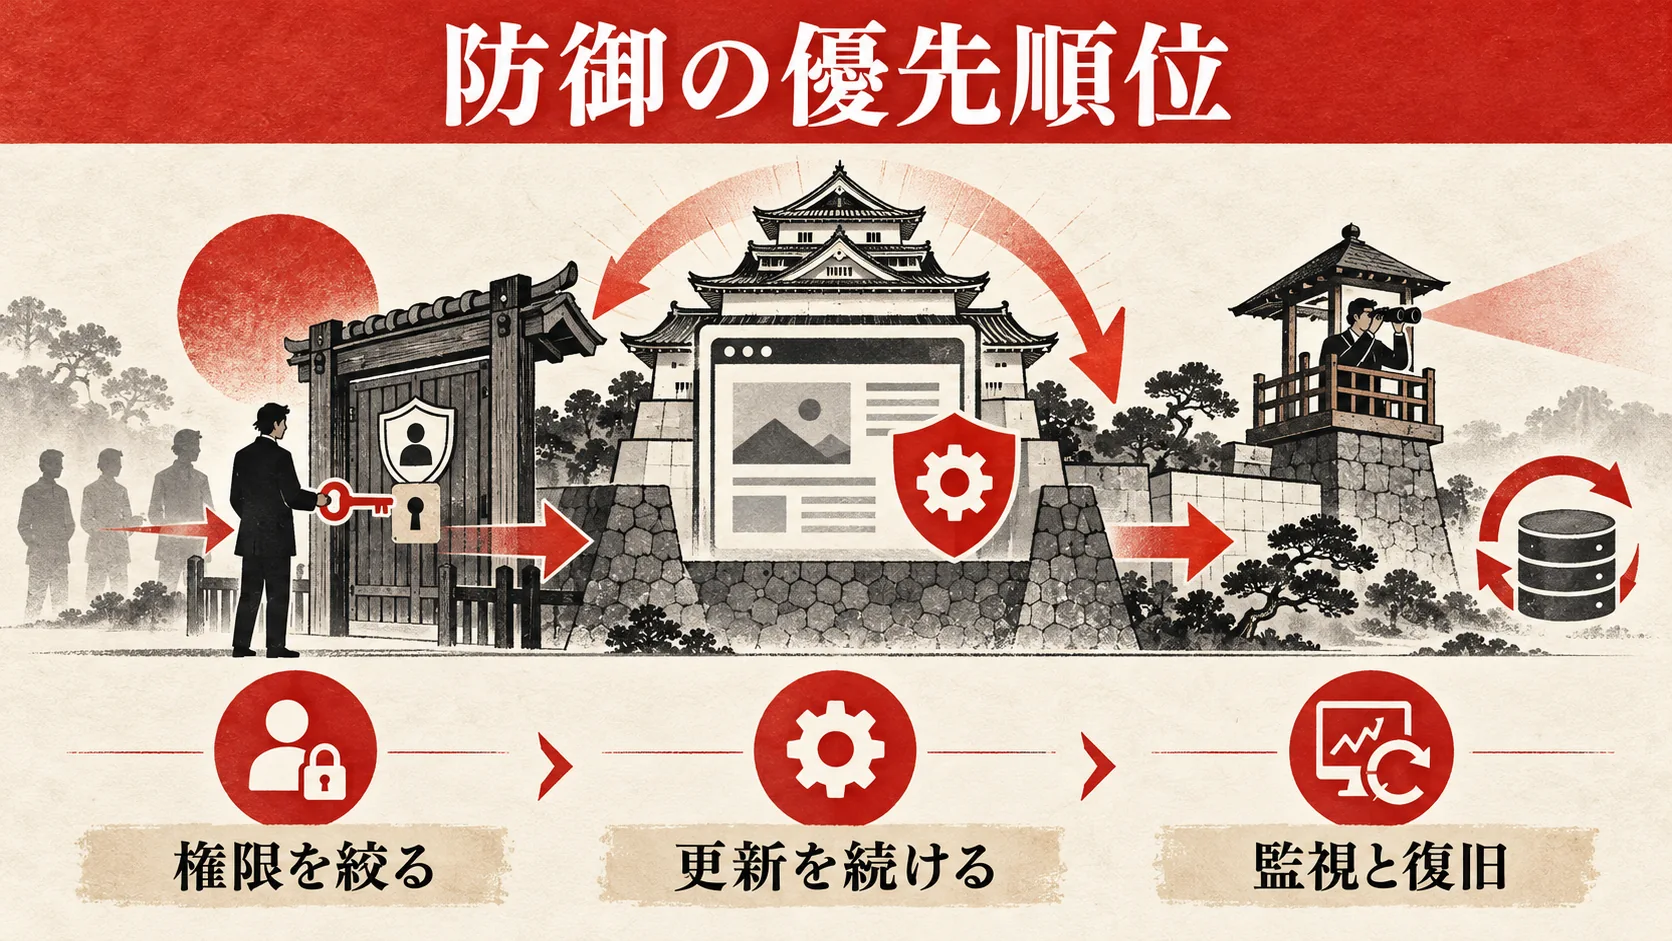
防御策の候補は多くありますが、順番を誤ると、高価な監視ツールを導入しても基本的な認可漏れが残ります。まずは「顧客データへ到達できる経路」を閉じ、次に公開されているソフトウェアや設定を維持し、異常を発見できるようにし、最後に復旧を試します。これは一度行えば終わる一覧ではありません。新機能の公開、担当者の異動、委託先の交代、プラグイン追加のたびに再確認します。CISAのSecure by Designの考え方も、後付けの注意喚起だけでなく、設計・開発から安全を組み込むことを重視しています。
第一の優先は認証と認可です。管理者には多要素認証を設定し、共有アカウントを減らします。操作ごとにサーバー側で権限を判定し、本人以外のデータや権限外の機能へ到達できないことを検査します。保守会社のアカウントには必要な期間と対象だけを許し、作業終了後に無効化します。「管理画面に入れる人」と「顧客情報を取り出せる人」は同じ権限にしないのが基本です。開発者が実装した権限表を、事業側が実際の業務ルールと照合してください。
第二は更新と設定です。WordPress本体、テーマ、プラグイン、PHP、利用するライブラリ、API接続先の設定など、担当者の境界を明示します。公開された重大な脆弱性は、影響範囲、利用中の版、修正の提供状況、代替措置を確認し、検証したうえで更新します。実際に利用している環境と違う製品の速報をそのまま当てはめません。PHP脆弱性とWordPressの初動のように、ホストが管理する層と利用者が管理する層を分けます。更新に失敗したら戻す手順を決めておくと、先延ばしを減らせます。
第三は監視です。アクセスログや認証ログを取得しているだけでは十分ではありません。誰が、どの頻度で、どの異常を見て、何分または何時間以内に連絡するかを決めます。大量の拒否応答、通常と異なる管理者ログイン、想定外のデータ取得、設定変更などは、業務の通常値と照らします。アラートを増やしすぎると担当者が見なくなるため、重要資産から閾値を調整します。ログに個人情報や秘密が不要に含まれていないか、保存期間と閲覧権限も確認します。CISAの中小企業向けログ管理ガイドは、担当と連絡体制を持つことを勧めています。
第四は復旧です。バックアップが存在することと、復元して業務を再開できることは違います。ファイルとDB、外部SaaSの設定、DNSやメールの関係を含む復旧対象を定義します。検証環境で復元を試し、公開を再開する前に認証・決済・フォーム・データ整合性を確かめます。会員サイトではバックアップ時点から復元時点までに生じた注文や問い合わせの扱いも決めます。復旧テストの日付、所要時間、参加者、失敗点を残し、次回の手順へ反映します。
限られた予算では、対策の費用だけでなく、放置した場合の事業影響と検証できる範囲を比較します。例えば同じ月額の監視サービスでも、通知を受ける当番がいない企業では効果が出ません。先に当番、エスカレーション先、対象ログを整え、その後に通知の自動化を選びます。認可試験を外部へ委託する場合も、顧客情報を扱うAPIと公開記事ページを同じ優先度にはしません。導入費の安さではなく、重要な業務に関する弱点が修正・再検証まで進むかで投資を評価します。未対応の項目は事業責任者が期限と暫定措置を承認し、次回の会議で再評価します。
| 優先する制御 | 作業 | 証拠・成果物 | 検収条件 |
|---|---|---|---|
| 権限 | 役割表と許可・拒否試験、MFA、委託先の期限設定 | 権限マトリクスと試験記録 | 重要操作で権限外のアクセスが拒否される |
| 更新 | 資産・版・責任者・期限を台帳化し、検証後に適用 | 更新履歴と切り戻し記録 | 公開環境の版と主要機能が確認済み |
| 監視 | 通知条件と連絡先を設定し、模擬アラートを実行 | 通知記録と対応当番表 | 当番が通知を受け、判断者へ引き継げる |
| 復旧 | バックアップから検証環境へ復元 | 復元ログと業務機能の試験表 | 重要な顧客導線とデータ整合性を確認済み |
生成AIを自社で利用する場合は、ここへ追加の制御を載せます。外部文書やWebページの内容を社内からの命令と同じ信頼度で扱わず、AIのツール呼出しには範囲と人の承認を設定します。機密情報の入力制限、出力の人手確認、接続先の監査も必要です。OWASPのAgentic Applications Top 10 2026はエージェントの行動と権限に関するリスクを整理しています。ただし、すべてのWebサイトにエージェント向け対策を導入すべきだという意味ではありません。自社に存在する構成へ適用します。
30・60・90日で何を整えるか――担当と完了条件を付けた実行計画
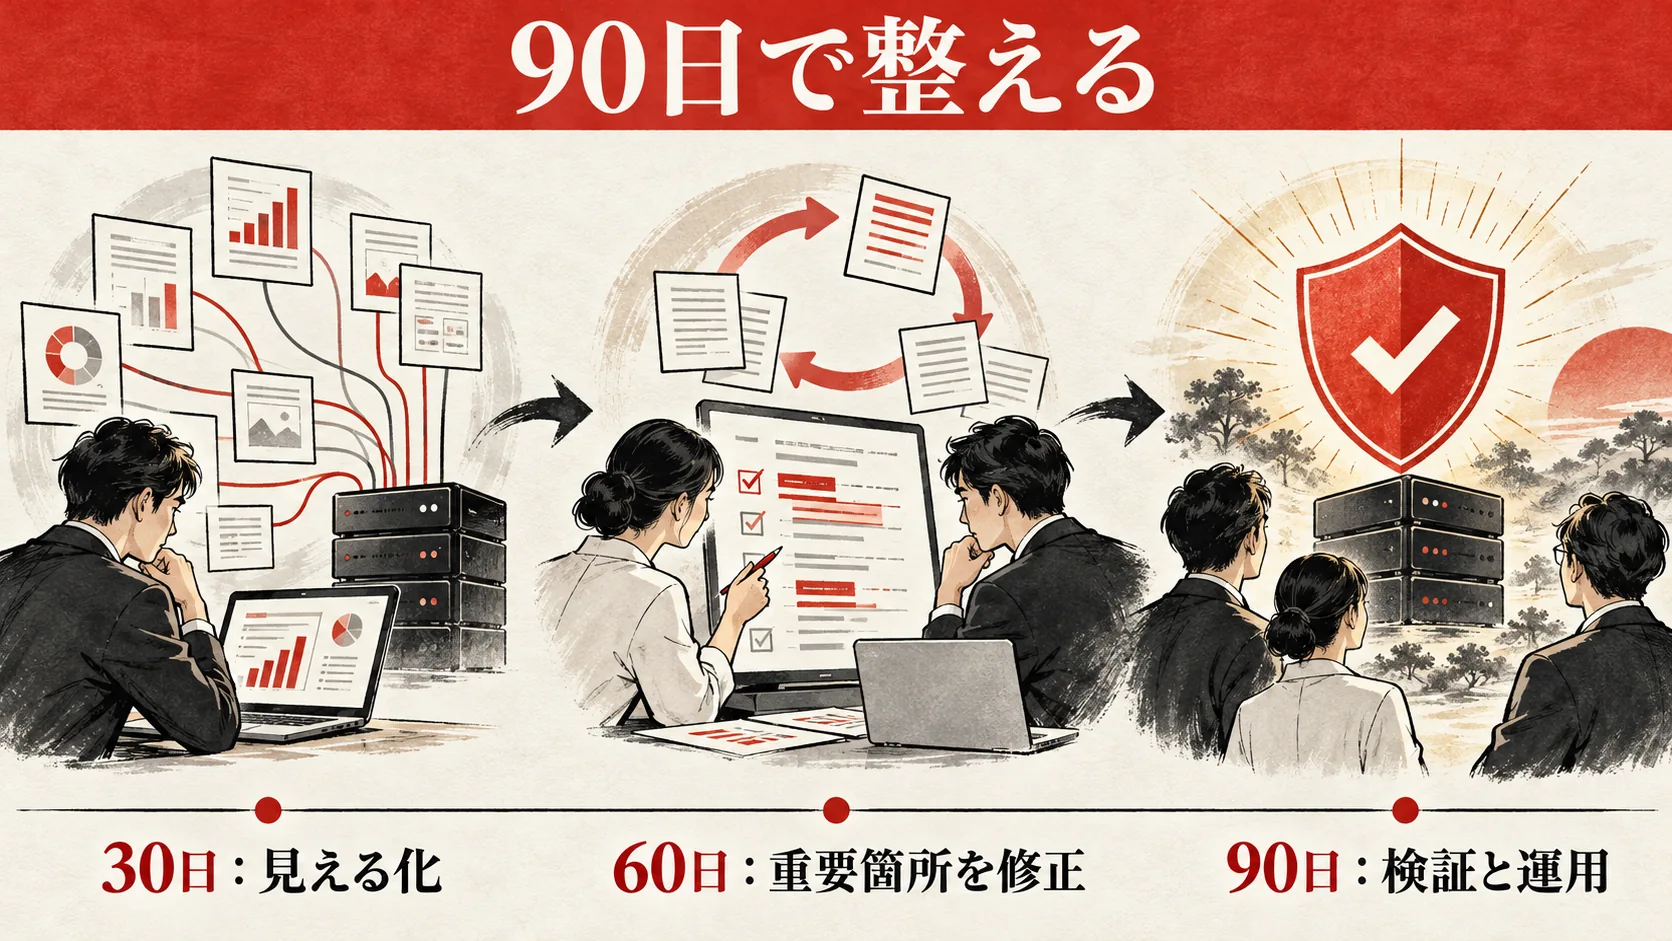
会社全体の対策を「セキュリティを強化する」という一行で始めると、担当も期限も曖昧になります。90日計画では、最初の30日に重要資産と責任者を見える化し、次の30日に被害へつながりやすい欠陥を修正し、最後の30日に再検証と監視・復旧の運用へ移します。期間は編集上のモデルであり、緊急の既知脆弱性がある場合は適用を待ちません。逆に大規模な基幹システムでは、移行に90日を超えることもあります。事業の停止許容時間に合わせて具体化してください。
1〜30日:対象を確定する。 経営または事業責任者が重要な業務と停止時の影響を示します。情シスはドメイン、サーバー、クラウド、API、AI連携の一覧と管理者を集めます。開発担当は認証方式、権限表、更新状態、ログ、バックアップを確認します。成果物は「資産台帳」「責任分界表」「未確認事項」です。完了条件は、重要資産ごとに所有者と連絡先があり、未確認の環境に期限と確認担当が付いていることです。台帳に載らなかった環境が見つかれば、重大性を評価し直します。
31〜60日:優先度の高い穴を塞ぐ。 対象を広げすぎず、個人情報・認証・決済・管理機能に関係する経路から着手します。認可の許可・拒否試験、不要な管理者の停止、公開設定の見直し、重要更新の適用を計画します。変更前のバックアップと切り戻し条件を決め、検証環境で試してから本番へ適用します。成果物は修正チケット、検証記録、残余リスク表です。完了条件は、重大な未修正項目がなくなるか、事業責任者が暫定措置と期限を承認した状態です。修正を延期する場合も「いつか直す」では終えません。
61〜90日:確認し、運用へ定着させる。 セキュリティ担当または独立した検証担当が修正を再確認します。運用担当は模擬アラートを流し、担当者へ届くか、判断と記録ができるかを試します。復元テストを行い、顧客への連絡や事業継続の責任者を確認します。成果物は再テスト結果、監視手順、復旧試験記録、次四半期の改善計画です。完了条件は「診断した」ではなく、発見、修正、再検証、運用引継ぎがつながったことです。
| 期間 | 意思決定者 | 実行者 | 入力情報 | 成果物 | 戻し方・不足時の扱い |
|---|---|---|---|---|---|
| 1〜30日 | 事業責任者 | 情シス・開発 | 契約、資産、業務影響 | 対象台帳と優先順位 | 不明資産を未確認として期限設定 |
| 31〜60日 | 事業責任者・システム所有者 | 開発・運用 | 権限表、更新情報、バックアップ | 修正と本番検収 | 事前合意した設定・版へ切り戻し |
| 61〜90日 | システム所有者 | 検証・監視・業務担当 | 修正履歴、ログ、復旧手順 | 再テストと運用手順 | 失敗項目を再起票し公開判断を見直す |
進捗指標は少数に絞ります。例として、重要資産の所有者設定率、重大項目の期限内解消率、権限の否定テスト通過率、通知から人の確認までの時間、復旧テストの成功率が使えます。数字を良く見せるために未確認の資産を母数から外さないでください。業務側は問い合わせや注文が正常に届くかも検収します。導入したツール数や診断回数だけを成果指標にすると、実際の被害低減が見えません。
例えば「重要資産の所有者設定率」は、所有者が決まった重要資産数を、把握済みの重要資産総数で割って計算します。ただし、新たに見つかった未管理の資産を分母へ加えると一時的に率が下がります。これは改善の後退ではなく、見えなかった問題が見えた結果です。率だけを目標にせず、新規発見件数と未確認の理由を併記します。重大項目の解消率も、報告書から項目を消しただけでは上がりません。本番へ適用し、同じ条件で再検証し、業務担当が主要機能を確認した時点を「解消」と定義します。
小規模企業で専任のセキュリティ担当がいない場合、兼任者を決め、月次で台帳と更新を見直します。制作会社や保守会社へ委託する場合も、会社側に承認者と検収者を残します。「外注したので安全」という報告ではなく、何を確認し、どの環境が範囲外で、いつ再検査するかを記録してください。
AIを使う脆弱性検証や外部委託を安全に進める
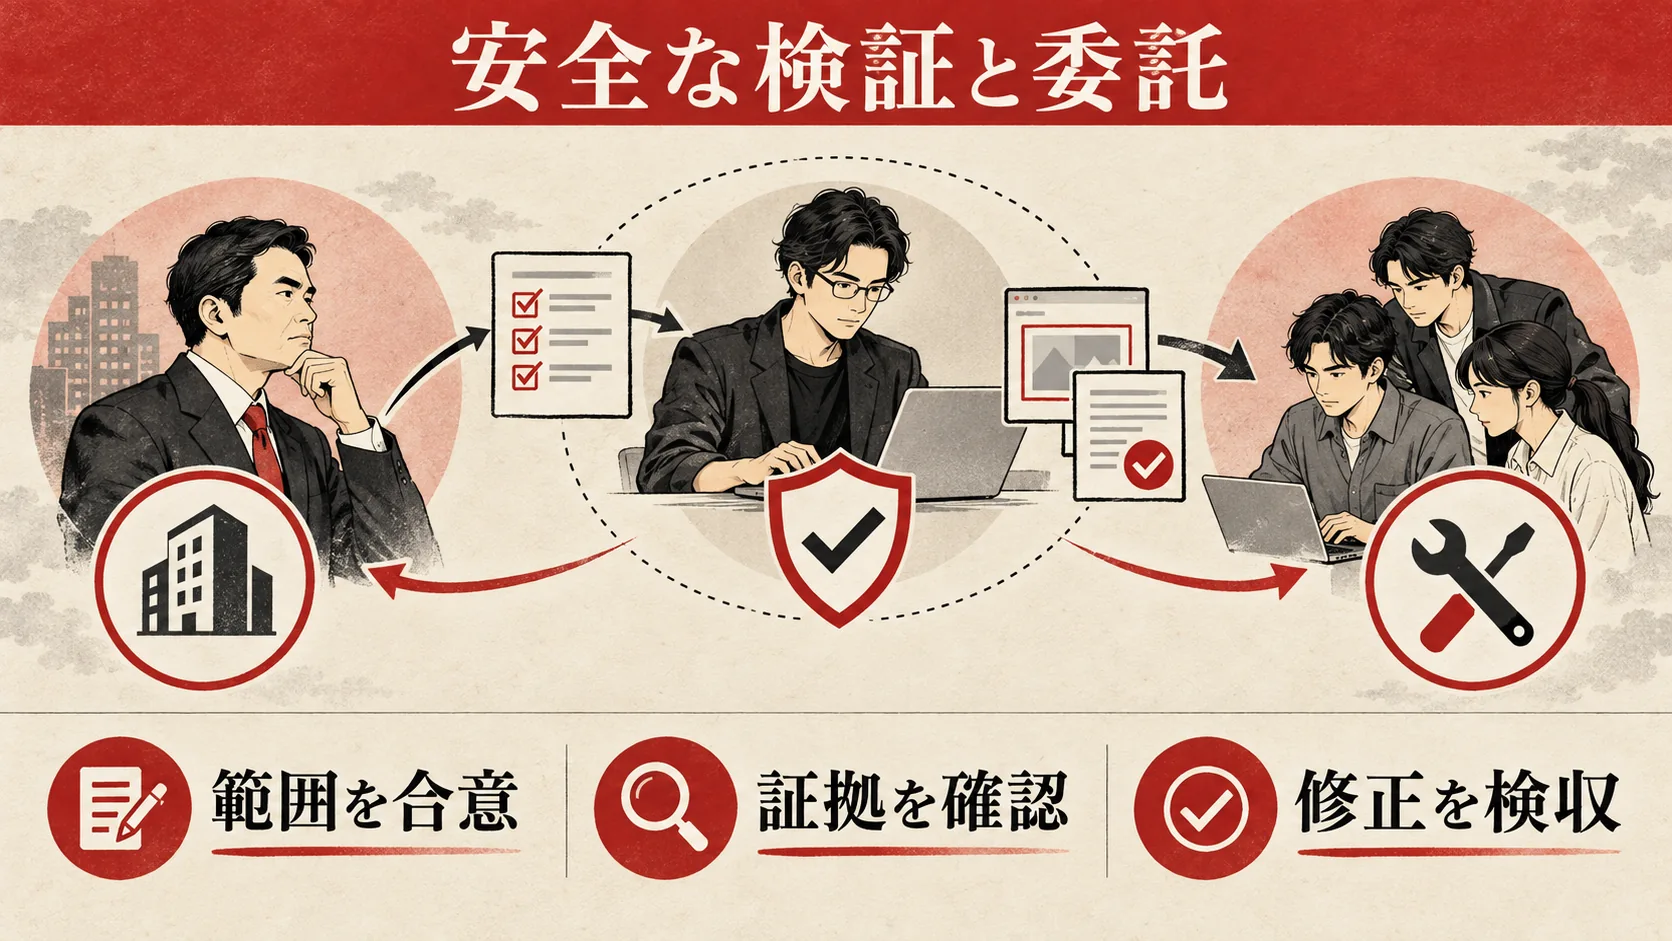
AIを使った検証に関心があっても、許可のない第三者のサイトを試してはいけません。自社が権限を持つ環境であっても、ホスティング事業者の規約、顧客データ、委託契約、サービス停止の可能性を確認します。契約上の範囲を明示し、実行日時、対象URL・環境、禁止事項、データの扱い、緊急停止連絡先を文書にします。診断会社へ依頼する際には、AIを使うかどうかだけで選ばず、確認できる証拠、誤検知の扱い、修正後の再テスト、機密保持を比べます。
依頼前の入力情報は、資産台帳、認証方式、権限の種類、テスト用アカウント、重要な業務時間帯、システム所有者です。顧客の実データを検証に使う必要があるかは厳しく判断し、原則として合成データや隔離環境を用います。テスト用アカウントには期限を付け、終了後に停止します。成果物には、対象、実施日、確認方法の概要、再現条件の安全な説明、影響、証拠、推奨修正、未確認の範囲を求めます。攻撃に使える詳細を社内の公開資料へ無制限に残さず、閲覧権限を管理します。
検証で見つかった項目は「高・中・低」だけでは発注判断に足りません。どのデータや業務へ影響するか、実際に確認した範囲、前提となる権限、緩和策、修正の責任者を記載します。AIが出した候補は誤検知の可能性があるため、人が根拠を確認します。反対に、何も見つからなかったことは「安全」の証明ではありません。実施期間、試した役割、除外したAPIを明示して評価します。OWASP ASVSはWebアプリの技術的なセキュリティ制御と検証要求を整理する参考になります。AIアプリを対象とする場合はOWASP 2026版も範囲へ加えます。
| 発注前の質問 | 確認したい答え | 不十分な答えの例 |
|---|---|---|
| 対象と除外範囲は何か | URL、API、環境、権限、日時が明示される | 「全サイトを広く見ます」だけ |
| AIの提案を誰が検証するか | 人の確認担当と誤検知の扱いがある | AIの出力をそのまま報告する |
| 業務停止をどう避けるか | 事前連絡、停止条件、緊急窓口がある | 本番へ無制限に試す |
| 顧客データをどう守るか | 合成データ、保存先、削除期限がある | 持ち帰り先が不明 |
| 修正後はどう確認するか | 同じ条件での再テストと残余リスクを報告する | レポート提出で終了する |
見積もりを比較するときは、単純な診断単価より、対象の数、認証後の機能、権限の組合せ、API、再テスト、報告会、修正相談が含まれるかを見ます。契約外の追加検証が発生する条件と費用も先に聞きます。自社のAIアプリの安全性を検証するなら、生成AIセキュリティ診断の費用と選び方も参照できます。ただし、この記事の主題はAIアプリ診断の料金ではなく、通常のWeb・APIを含む企業防御全体の判断です。
検収では、修正済み項目の再テストだけでなく、関連機能が壊れていないかを業務担当が確認します。拒否すべき操作が拒否されることと、正当な利用者が注文や問い合わせを続けられることの両方が必要です。再テストの証拠と公開時の版を対応させ、未修正の項目は暫定措置と次回期日を残します。これが「診断はしたが運用が変わらない」を防ぎます。
異常が起きたら何をするか――被害拡大防止、証拠、復旧を分ける
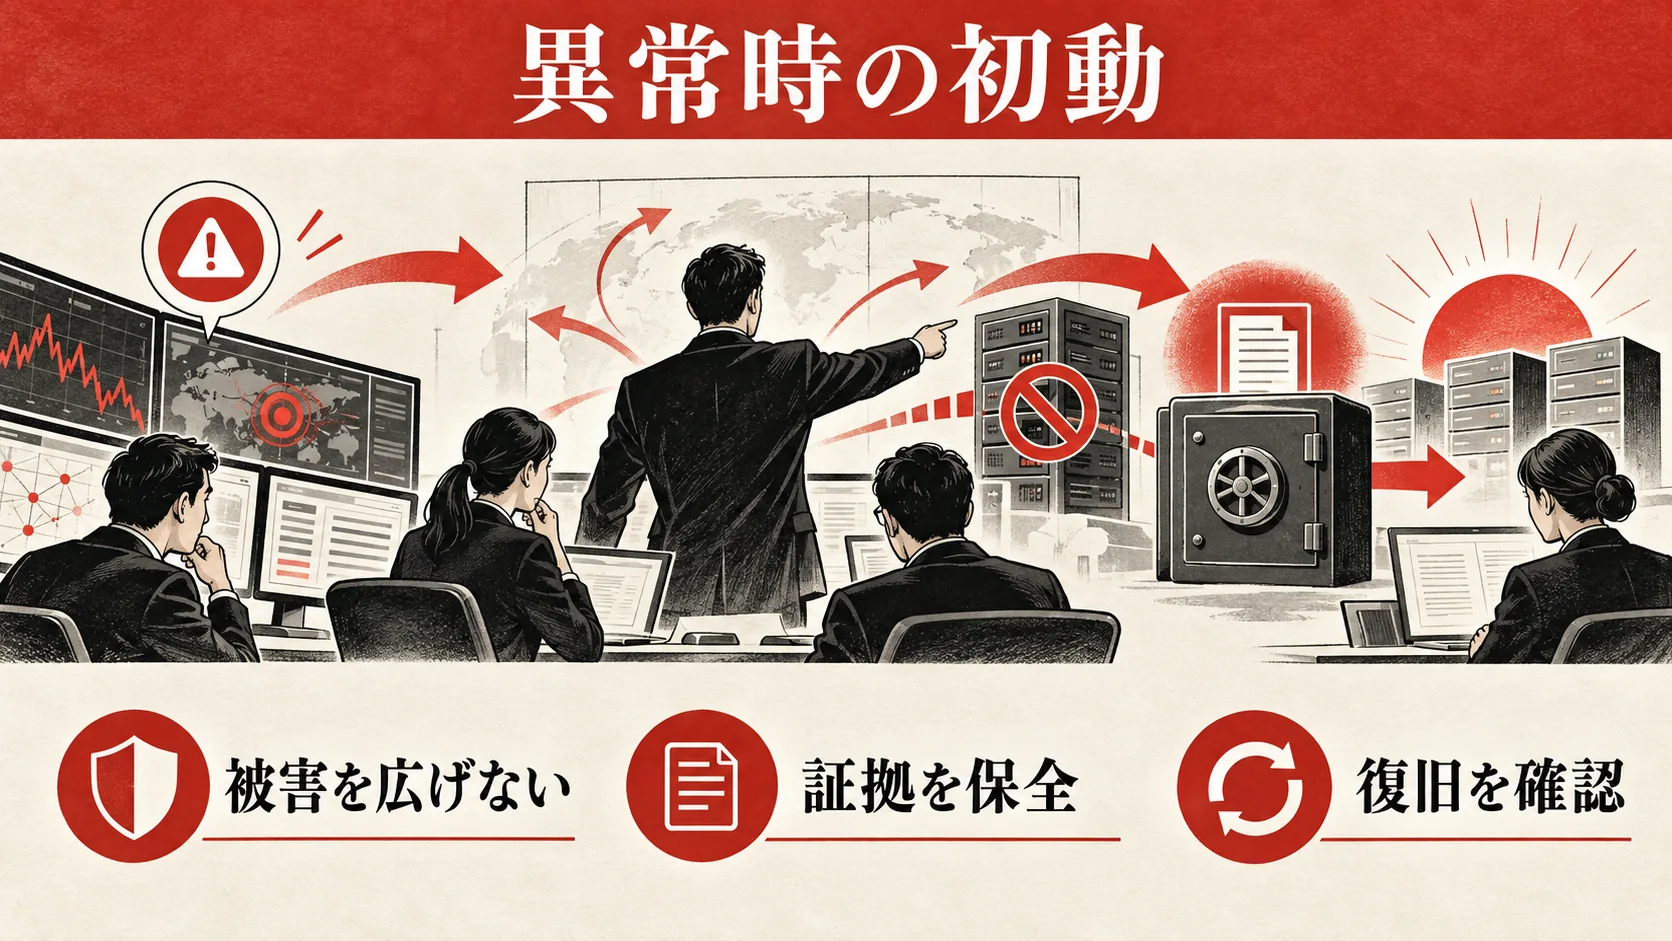
AIが使われた攻撃かどうかを最初から判断する必要はありません。通常と異なる大量のアクセス、管理者権限の予期しない変更、顧客データの不自然な取得、サイト改ざん、問い合わせの停止などがあれば、通常のインシデント対応として扱います。NIST SP 800-61 Rev.3は、対応を組織のリスク管理と結び付ける考え方を示しています。自社でも、検知、判断、封じ込め、復旧、再発防止の担当を事前に決めてください。
最初の判断では、対象サービス、異常の始まり、影響が疑われるデータ、継続中のアクセスを記録します。担当者が独断でログを消したり、全サーバーを初期化したりすると、原因と影響範囲を調べられなくなります。被害拡大を止める必要があれば、関係するアカウントの停止や対象機能の一時制限を、システム所有者と相談して行います。証拠保全と事業継続の両方が必要なので、すべてを一律に停止するのではなく、何を残し、何を止めるかを判断します。
ログ、設定変更履歴、アラート、管理者操作、バックアップの時点を保全します。保存先と閲覧者を絞り、取得した時刻と担当を記録します。個人情報が関係する可能性があれば、法務・個人情報管理の担当と連携し、必要な通知や相談を判断します。法令上の報告義務は事業や事故の内容によって違うため、この記事だけで要否を決めないでください。顧客へ公表する際は、確認できた事実、未確認の範囲、利用者が取るべき行動を分け、推測で「AI攻撃が原因」と断定しません。
復旧では、単にページが表示されたことだけを確認しません。侵害された可能性のある認証情報の再発行、弱点の修正、バックアップの健全性、注文・問い合わせなどの業務データ、監視の再開を確認します。復元先が同じ設定不備を持つなら再び問題が起きます。復旧判定者と業務判定者を分け、両者の署名または承認を残します。再発防止の会議では「誰が悪いか」ではなく、発見に時間がかかった理由と次回の検知・修正条件を見直します。
| 時点 | 目的 | 担当 | 残す記録 | 次の判断 |
|---|---|---|---|---|
| 異常を見つけた時 | 事実と影響範囲の仮説をそろえる | 監視担当、システム所有者 | 時刻、対象、アラート、連絡履歴 | 継続しているアクセスを制限するか |
| 封じ込め時 | 拡大を止め、証拠を守る | 運用担当、専門家 | 変更前の状態、停止・制限の理由 | 調査を続ける環境を残せるか |
| 復旧前 | 原因と業務影響を確認する | 開発、業務、法務 | 修正・再テスト・データ照合 | 公開再開と通知の可否 |
| 復旧後 | 再発を見つける | 監視・事業責任者 | 監視結果、振り返り | 恒久対策と次回訓練 |
企業向けAIハッキング対策チェックリスト
次の項目は、会議で「はい」「いいえ」「未確認」「担当」「期限」を記入して使います。すべてを一度に達成するための試験ではなく、未確認を可視化し、次の作業へつなげる表です。重要資産で「いいえ」や「未確認」があれば、業務影響とあわせて優先順位を決めてください。
| 確認事項 | 完了の証拠 | 未対応なら次にすること |
|---|---|---|
| 公開サイト・API・AI連携の一覧がある | URL、所有者、契約先を含む台帳 | 契約・請求・DNSを照合する |
| 重要データの保存先と閲覧権限が分かる | データ分類表、役割表 | 業務責任者と扱う情報を確定する |
| 管理者のMFAと委託先権限を管理している | 設定記録、失効期限 | 共用・不要な権限から整理する |
| APIは操作ごとに許可・拒否を試験した | 役割別のテスト結果 | 開発担当が権限表を作る |
| 更新の担当・期限・切り戻しを決めている | 更新台帳と検収表 | 重要資産から対応者を決める |
| ログの異常が人へ届く | 模擬アラートと受信記録 | 当番と通知条件を整える |
| バックアップからの復元を試した | 復元テストと業務確認 | 隔離環境で試験する |
| AIに与えるツール権限と外部データの扱いが明確 | 接続先一覧、承認条件 | 必要以上の権限を外す |
| 外部検証の範囲とデータ取扱いを合意した | 契約・実施計画・再テスト条件 | 権限と停止窓口を文書化する |
| 異常時の判断者と連絡先が分かる | 対応表と訓練記録 | 初動の机上訓練を行う |
なお、チェックが全項目「はい」でも侵害リスクはゼロにはなりません。設計変更、新たな脆弱性、退職者、委託先、外部サービスの変更で状態は変わります。四半期や重大な変更時に台帳を更新し、重要な制御は再テストしてください。経営会議へは「AI対策済み」ではなく、対象範囲、未確認、次の期限、残余リスクを報告するほうが役立ちます。
よくある質問として、「AIを使う診断ツールだけで十分ですか」への答えは、十分ではありません。候補を効率的に探せても、誤検知の確認、事業影響、権限の業務ルール、修正、再テストは人の責任です。「自社はAIアプリを使っていないので無関係ですか」への答えも、無関係ではありません。攻撃者側のAI利用は通常のWeb・APIにも関係します。ただし、AIアプリ固有の対策を存在しない製品へ適用する必要はありません。「攻撃者がAIを使ったと断定できますか」については、ログだけで確実に分からないこともあります。道具の特定より、起きた操作と影響範囲を先に確認します。
まずはセキュリティの達人に相談する

Webサイト、API、AI連携、管理権限のどこに重要な情報があるかを整理し、対策の優先順位を決めます。セキュリティの達人では、現状と事業への影響を伺い、確認する範囲、対策の優先順位、次に取る行動を一緒に整理します。診断や改修などの具体的な支援内容は、対象と状況を確認したうえでご案内します。
ご相談時は対象サイトやシステム、困っている症状を分かる範囲でお知らせください。パスワード、秘密鍵、顧客の個人情報はフォームへ記載しないでください。緊急の被害が疑われる場合は、社内の事故対応窓口とサーバー事業者への連絡を優先してください。
参考・出典(2026年10月23日確認):HumanHackerの試験用アプリ検証/OWASP API Security Top 10 2023/OWASP GenAI LLM Top 10 2026/OWASP Agentic Applications Top 10 2026/OWASP ASVS/NIST AI RMF/NIST SP 800-61 Rev.3/CISAのログ管理ガイド。検証記事の結果は同社の試験環境についての記録であり、自社で再現したデータではありません。