生成AIセキュリティ診断の費用は、簡易的なガバナンス評価なら数十万円から、LLMアプリへの手動ペネトレーションテスト、Web・API・クラウド設定まで含む総合診断では数百万円以上になることがあります。AIエージェントが社内システムを操作する大規模環境では、診断設計、権限テスト、改善確認を含めて1,000万円を超える場合もあります。
本記事に示す金額は、達人ラボが予算検討に使う独自の目安です。診断会社各社が公表する統一相場ではなく、正式な費用は対象画面、API数、モデル、データ接続、エージェントの権限、テスト期間などで変わります。
「生成AIの診断」は1種類ではありません。ガバナンス、LLM固有攻撃、通常のWeb・API、クラウド設定、個人情報・契約の確認を分けて発注する必要があります。プロンプトインジェクションだけを試しても、認証不備や公開ストレージ、法的リスクまで確認したことにはなりません。
この記事では、NIST AI RMF、OWASP GenAI 2025、AI事業者ガイドライン第1.2版、個人情報保護委員会の公式情報を踏まえ、費用、診断項目、レッドチーム、国内6社、進め方、失敗例、FAQまで解説します。
生成AIセキュリティ診断とは
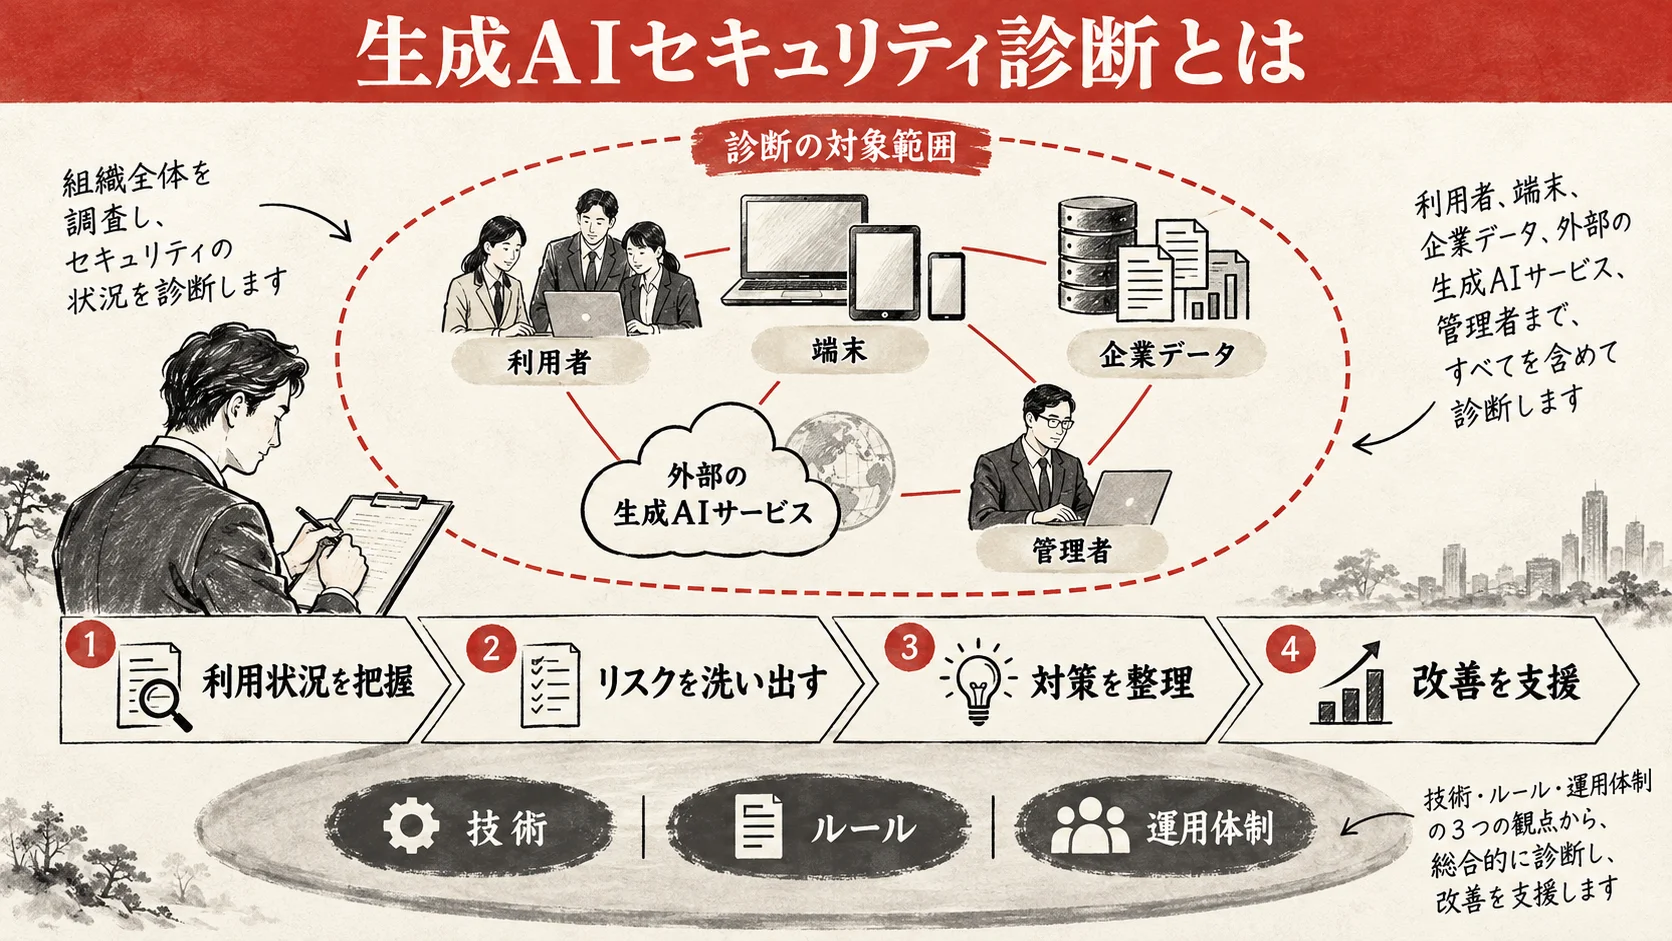
生成AIセキュリティ診断とは、LLMや生成AIを利用するシステムについて、技術、データ、権限、運用、組織ルールの弱点を調べ、リスクと改善策を整理する取り組みです。対象は基盤モデルだけではありません。ユーザー画面、API、RAGの検索データ、システムプロンプト、エージェントのツール、クラウド、ログ、管理画面、人の運用まで含みます。
生成AIには、従来のWebシステムと共通する脆弱性に加え、自然言語を利用した攻撃があります。攻撃者は「以前の指示を無視して」と直接入力するだけでなく、Webページ、メール、PDF、検索文書に命令を埋め込み、AIへ間接的に読ませることがあります。AIがメール送信、ファイル更新、顧客情報取得などのツールを持つ場合、不正な指示が実操作につながる危険もあります。
セキュリティ診断とレッドチームの違い
診断は、定めた項目を網羅的に確認し、脆弱性と推奨対策を報告する活動です。レッドチームは、実際の攻撃者を模して複数の弱点を組み合わせ、目的を達成できるか検証します。たとえば、間接プロンプトインジェクション、過剰なAPI権限、出力処理の不備を連鎖させ、機密情報へ到達できるかを試します。
| 手法 | 主な目的 | 向いている段階 | 成果物 |
|---|---|---|---|
| チェックリスト評価 | 管理・設定の抜けを確認 | 企画、導入前、定期点検 | 評価表、改善計画 |
| LLM脆弱性診断 | AI固有の既知リスクを確認 | 開発中、公開前 | 脆弱性一覧、再現手順 |
| ペネトレーションテスト | 実際に侵入・権限悪用が可能か検証 | 本番前、重要変更後 | 侵入経路、影響、対策 |
| レッドチーム | 人・技術・運用を横断して攻撃耐性を検証 | 高リスクシステム、本番後 | 攻撃シナリオ、検知・対応評価 |
レッドチームは「危険な質問を大量に投げるテスト」ではなく、攻撃目的、許可範囲、停止条件、証跡、復旧方法を合意して行う統制された演習です。
診断範囲を5つに分ける
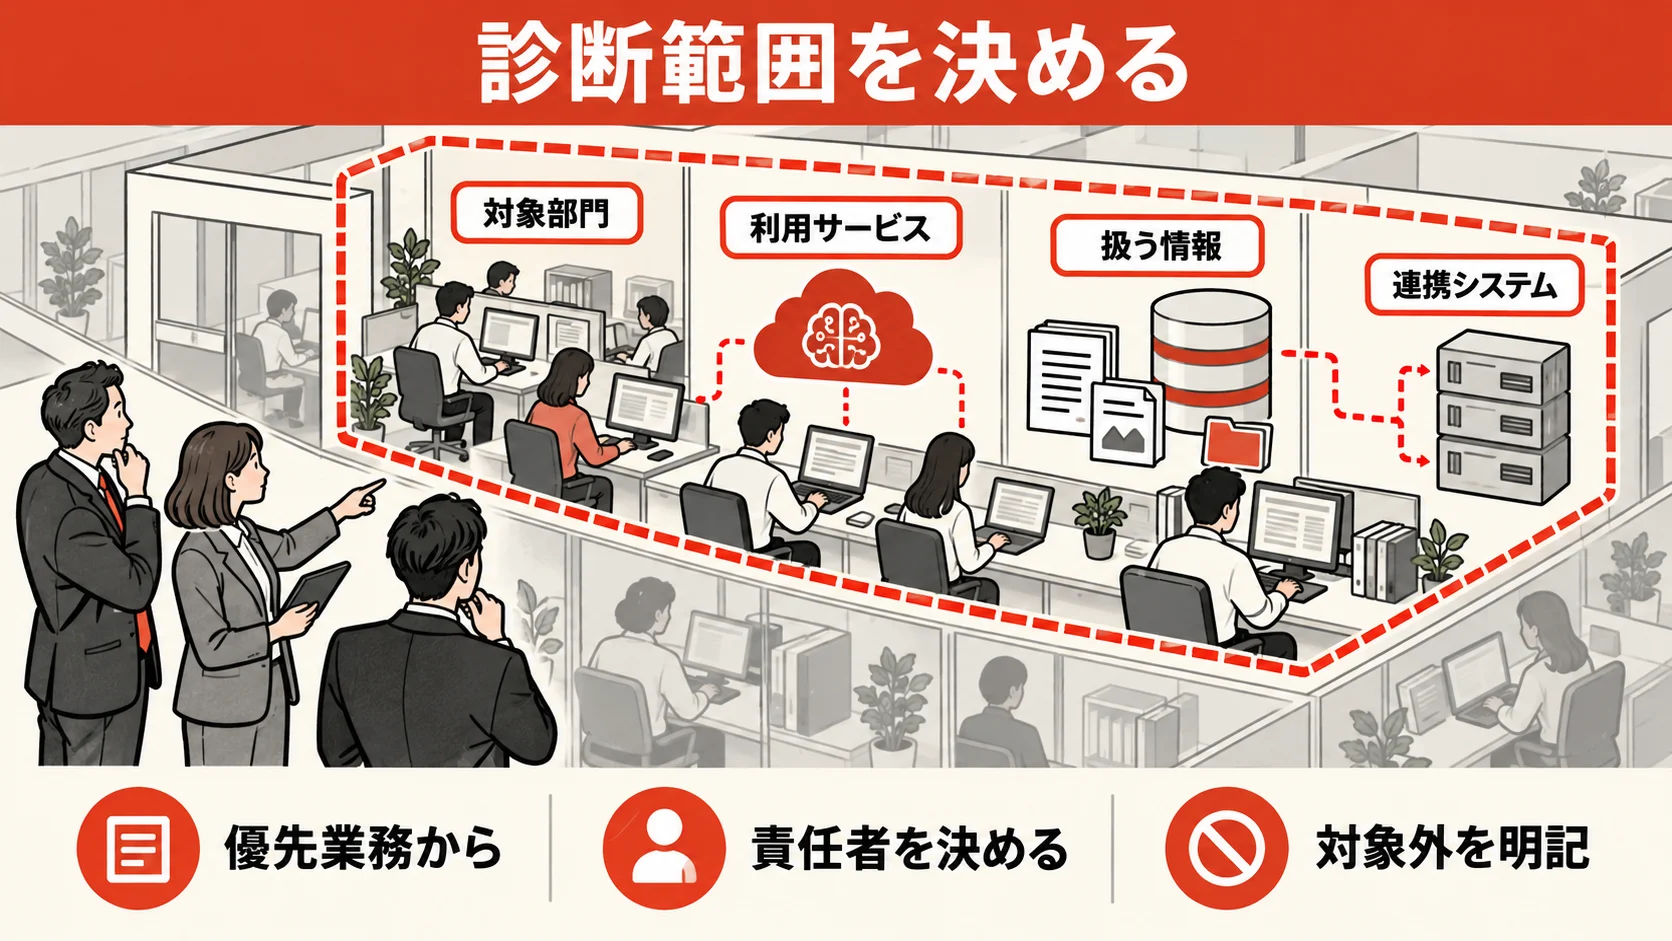
見積もりを正しく比べるには、何を診断するサービスなのかを分けます。同じ「AIセキュリティ診断」でも対象が異なります。
1. ガバナンス評価
AI利用方針、責任者、リスク分類、承認、データ利用、委託先管理、ログ、教育、事故対応を確認します。NIST AI RMFのGOVERN・MAP・MEASURE・MANAGEや、国内のAI事業者ガイドラインを参照し、組織として継続できる状態かを評価します。
ガバナンス評価だけでは、アプリケーションを実際に攻撃しません。規程があっても実装が守られているかは、技術診断で別に確かめます。
2. LLMペネトレーションテスト
プロンプトインジェクション、機密情報の抽出、不適切な出力、システムプロンプト漏えい、RAG汚染、過剰なエージェント権限、モデル消費量の悪用などを試します。自動ツールだけでなく、業務と構成を理解した診断員が手動で攻撃を組み立てます。
3. Web・API脆弱性診断
認証、認可、セッション、入力検証、SQLインジェクション、クロスサイトスクリプティング、APIのオブジェクトレベル認可など、通常のWebシステムとしての弱点を確認します。LLMが安全でも、管理APIに認可不備があれば情報は漏えいします。
4. クラウド設定監査
IAM、ネットワーク、ストレージ公開、鍵管理、シークレット、ログ、暗号化、バックアップ、モデル接続先などを確認します。AWS、Google Cloud、Azureの構成が対象です。クラウド設定監査は、アプリの会話を攻撃するLLM診断とは異なります。
5. 法務・個人情報レビュー
個人情報の利用目的、第三者提供、委託、越境移転、保存期間、削除、利用規約、知的財産、出力の責任などを確認します。これは弁護士や法務担当者が扱う領域を含み、技術診断員の報告だけで法令適合を保証するものではありません。
診断会社がどこまで対応し、法務、クラウド、Web診断を別会社へ依頼する必要があるかを確認します。AI導入全体のルールづくりは、AIガバナンスに関する記事も参考にしてください。
費用の目安
以下は達人ラボの予算検討目安です。診断会社の公式価格ではありません。CoWorkerのみ公式ページで一部メニューの公開価格が確認できますが、対象規模によって個別見積もりになる場合があります。
| 診断内容 | 費用目安 | 期間目安 | 主な成果物 |
|---|---|---|---|
| ガバナンス簡易評価 | 30万〜100万円 | 2〜4週間 | チェック結果、優先改善事項 |
| ガバナンス詳細評価 | 100万〜400万円 | 1〜3か月 | 規程・体制・運用評価、ロードマップ |
| LLM簡易診断 | 30万〜150万円 | 1〜4週間 | 既知攻撃の結果、対策案 |
| LLM手動ペンテスト | 150万〜500万円 | 1〜2か月 | 攻撃経路、再現手順、リスク評価 |
| Web・API+LLM総合診断 | 300万〜1,000万円 | 1〜3か月 | 通常脆弱性とAI固有リスクの統合報告 |
| AIエージェント・レッドチーム | 500万〜2,000万円以上 | 1〜4か月 | 複合攻撃、検知・対応、改善計画 |
| クラウド設定監査 | 100万〜500万円 | 2週間〜2か月 | 設定不備、権限、ログの評価 |
| 再診断 | 初回の10〜30%程度 | 数日〜数週間 | 修正確認結果 |
期間も達人ラボの目安です。画面・API数、診断可能時間、ソースコード提供、環境準備、報告会、再診断で変わります。診断対象が本番のみで、停止できない場合は安全な実施方法の設計に時間がかかります。
費用を左右する要因
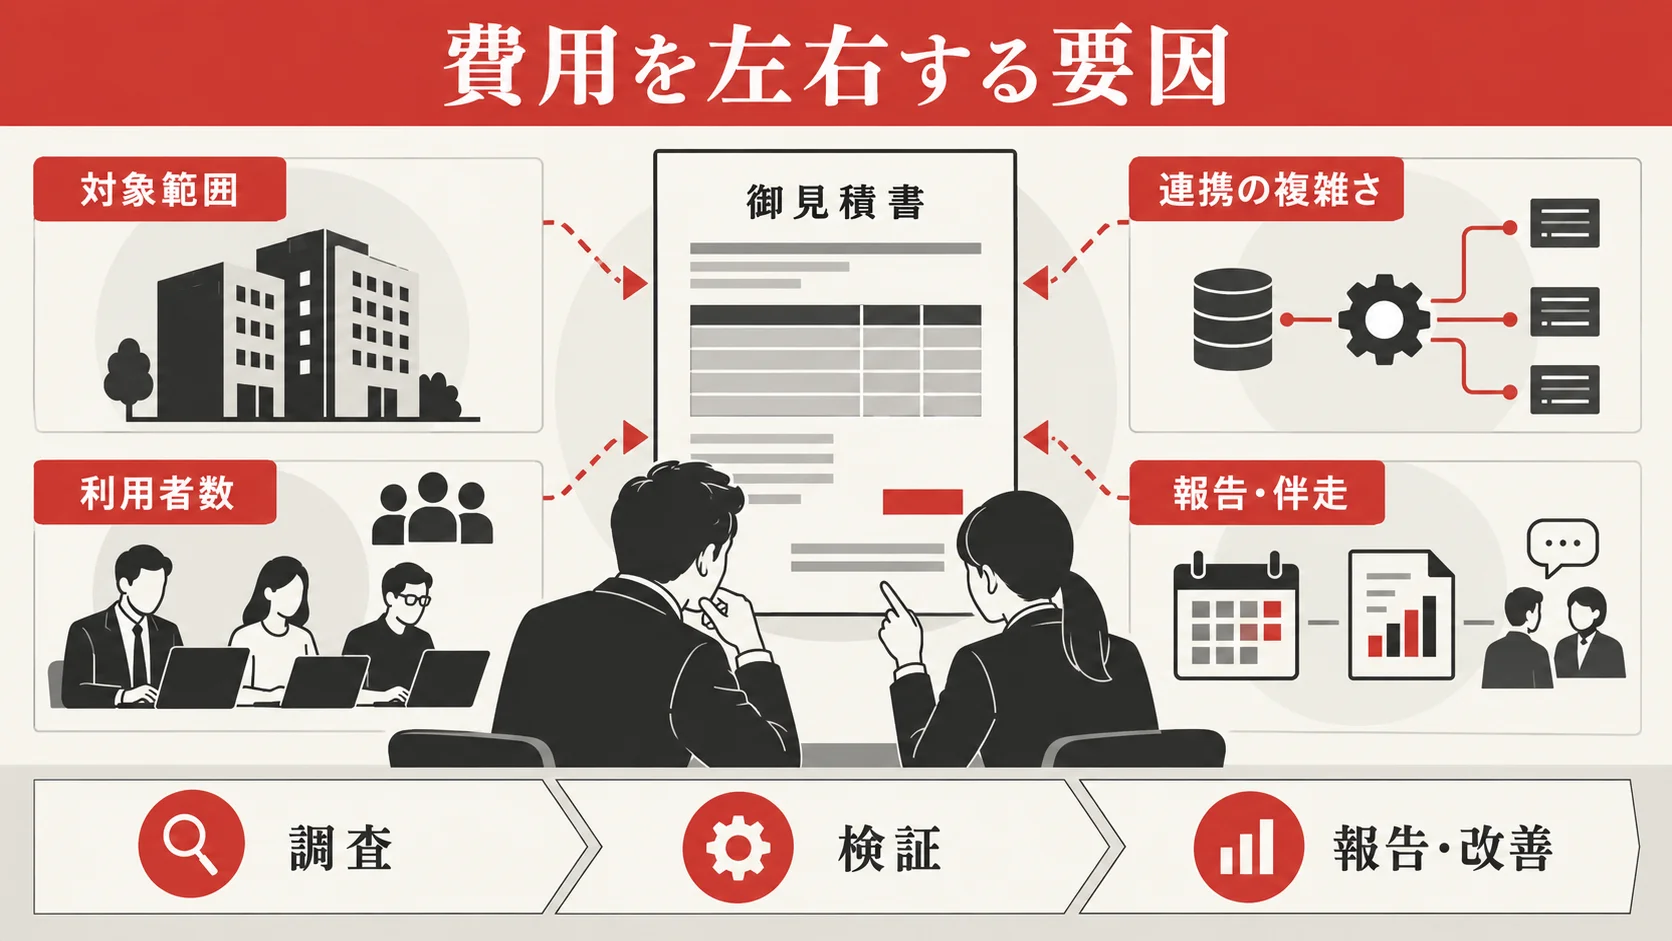
見積額を決めるのは、チャット画面の数ではなく、守るべきデータとAIが実行できる操作の組み合わせです。最初にシステム構成図を作り、モデル、RAG、API、管理画面、外部サービス、利用者ロールを一枚に整理します。そのうえで「漏えいした場合の損失」「誤操作が起きた場合の復旧難度」「攻撃を検知できるか」を採点すると、手動診断へ予算を配る箇所が分かります。逆に、対象を決めずに一式見積もりを依頼すると、会社ごとに範囲が異なり、金額を正しく比較できません。同じ対象一覧と希望成果物を3社へ渡し、除外項目と追加料金まで回答してもらうことが次の行動です。
対象の数と複雑さ
チャット画面1つでも、裏側に複数のモデル、RAG、プラグイン、API、管理画面があれば範囲は広がります。画面数ではなく、データフロー、権限境界、外部接続、エージェントツール数で見積もります。
ブラックボックスかホワイトボックスか
外部から触るブラックボックス診断は、攻撃者に近い視点です。設計書、プロンプト、ソースコード、クラウド設定を確認するホワイトボックス診断は、潜在的な問題を広く見つけやすい一方、資料確認の工数が増えます。
自動診断と手動診断
既知の攻撃文字列を自動投入する診断は、短期間で広く確認できます。しかし、業務に合わせた迂回、複数ターン、間接攻撃、権限の連鎖は専門家の手動評価が必要です。重要なシステムでは両方を組み合わせます。
エージェントの権限
検索だけを行うAIより、メール送信、ファイル更新、支払い、顧客情報変更を行うAIの方が影響は大きくなります。ツールごとの認証、引数、承認、実行結果、ロールバックまで確認します。
モデルとデータ接続
外部API、専用環境、オープンモデル、ファインチューニング、複数モデル切り替えでテスト条件が変わります。RAGではデータソース、ベクトルDB、取り込み経路、文書権限も対象です。
報告と再診断
経営層向け報告、技術者向け再現手順、規制対応の証跡など、成果物の深さで費用が変わります。修正支援や再診断が含まれるかも確認します。
データ・権限・個人情報の診断
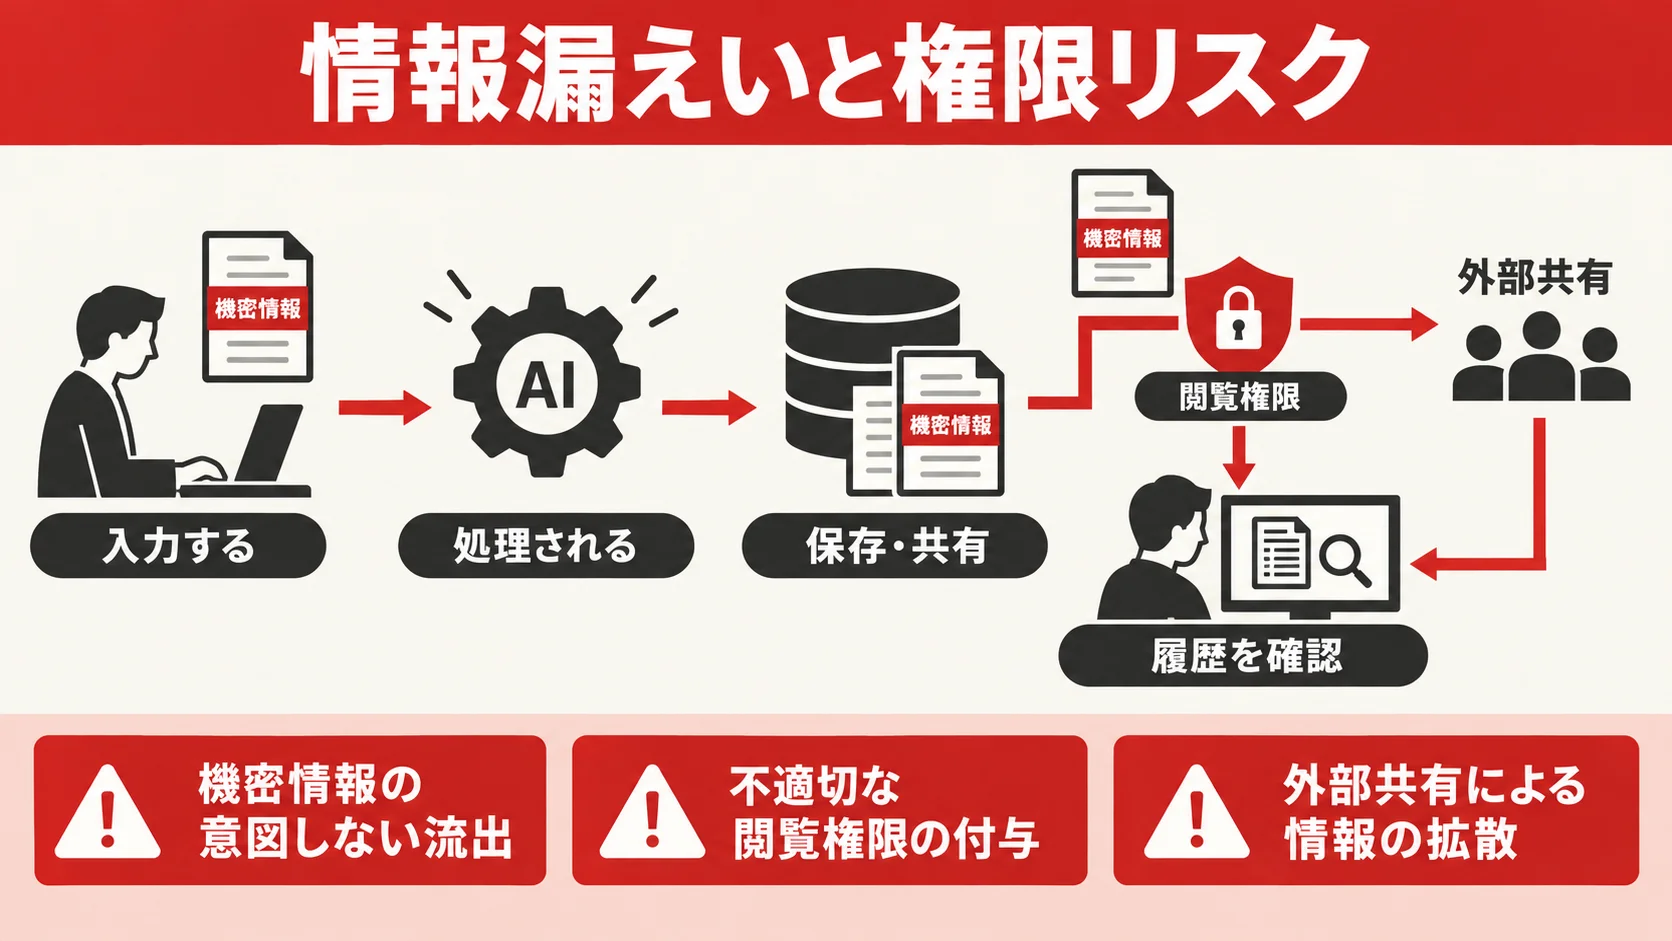
生成AIの情報漏えいは、モデルが学習内容を答える場合だけではありません。接続した社内文書の過剰共有、APIの認可不備、ログへの機密情報保存、管理者画面の弱い認証など、通常の設計不備が大きな原因になります。
データフローを作る
利用者の入力が、どのAPI、モデル、ログ、分析サービス、外部ツールへ送られ、どこに保存されるかを図にします。入力、検索文書、モデル出力、フィードバック、監査ログを区別します。
最小権限を確認する
AIエージェントへ管理者権限を与えず、必要な読み取り・更新操作だけを付与します。利用者本人の権限を引き継ぐのか、サービス共通アカウントを使うのかを確認します。共通アカウントは、利用者が本来見られない情報をAI経由で取得する原因になり得ます。
個人情報を確認する
個人情報保護委員会の注意喚起は、個人情報を含むプロンプトを入力する場合、利用目的の範囲や、提供者が機械学習に利用しないことなどを十分確認するよう示しています。診断では、マスキング、保存期間、削除、委託先、学習利用の条件、本人対応を確認します。
「法人向けAIだから安全」と決めつけず、契約条件と実際の設定、ログ、データ経路が一致しているかを確認します。
テストデータを安全に用意する
診断環境へ本物の顧客情報を持ち込まず、架空データや匿名化データを使います。情報漏えいテスト用に識別可能なダミー秘密情報を入れ、どの経路で出たか追跡します。
プロンプト攻撃とLLM固有リスク
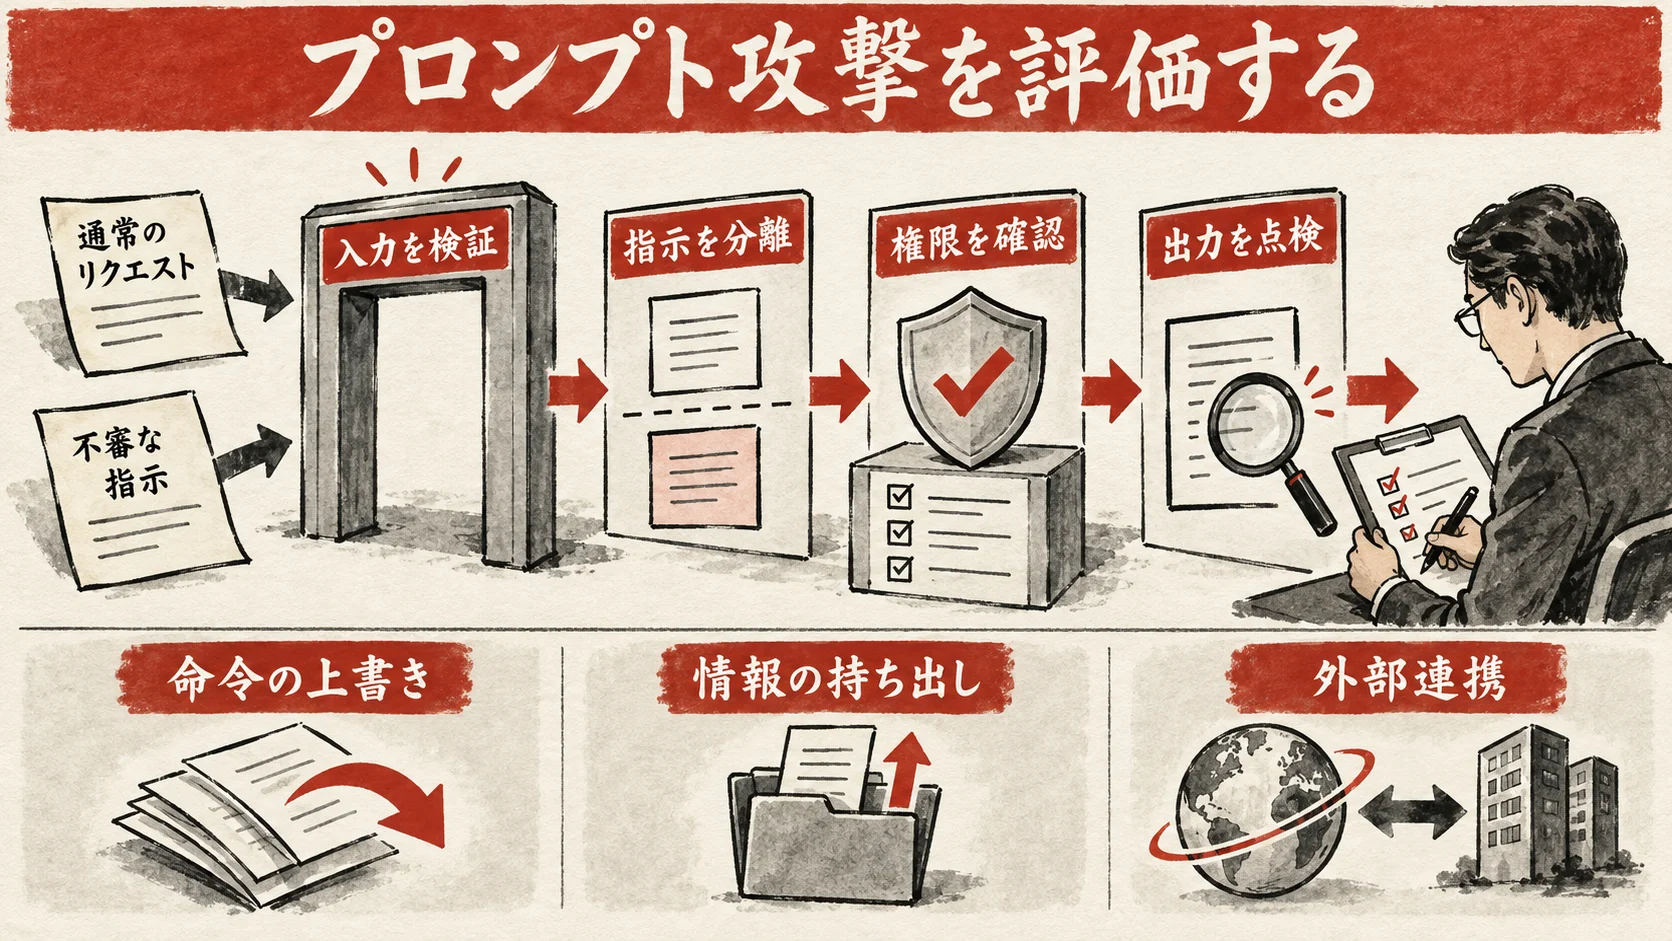
OWASP GenAI Top 10 2025は、LLMアプリに関する代表的なリスクとして、プロンプトインジェクション、機密情報漏えい、サプライチェーン、データ・モデル汚染、不適切な出力処理、過剰なエージェント権限、システムプロンプト漏えい、ベクトル・埋め込みの弱点、誤情報、無制限な消費を整理しています。
直接プロンプトインジェクション
利用者が、開発者の指示を上書きする命令を直接入力します。単純な拒否文だけでなく、役割変更、言語切り替え、符号化、長い会話、複数回の誘導を試します。
間接プロンプトインジェクション
AIが読むWebページ、PDF、メール、RAG文書に悪意ある命令を埋め込みます。利用者が攻撃文を入力しなくても、検索結果を読んだエージェントが操作される可能性があります。
機密情報とシステムプロンプトの漏えい
システムプロンプトは秘密の保管場所ではありません。APIキー、接続文字列、認可ルールをプロンプトへ書かず、別の安全な仕組みで管理します。漏えいを前提にしても認証・認可を突破できない設計が必要です。
不適切な出力処理
LLM出力をHTML、SQL、シェル、テンプレート、API引数として無検証で使うと、従来のインジェクションへつながります。出力を信用せず、型、許可リスト、エスケープ、パラメータ化で検証します。
過剰なエージェント権限
OWASPは、過剰な機能、過剰な権限、過剰な自律性をExcessive Agencyの原因として説明しています。使わないツールを外し、読み取りと更新を分け、重要操作に人の承認を加えます。
無制限な消費
大量入力、長いコンテキスト、再帰的なエージェント呼び出しにより、可用性低下や高額請求が起こります。回数、トークン、時間、費用の上限と異常検知を確認します。
プロンプトインジェクションを完全に防ぐ前提ではなく、攻撃を受けても機密取得や危険な操作まで進めない多層防御を設計します。
クラウドのガードレールは診断の代わりになるか
AWS、Google Cloud、Microsoft Azureには、生成AIの入出力を検査する安全機能があります。これらは重要な防御層ですが、導入しただけで診断が不要になるわけではありません。
Amazon Bedrock Guardrails
Amazon Bedrock Guardrailsの公式ドキュメントでは、入力と出力に対するコンテンツフィルター、拒否トピック、機密情報、単語などのポリシーを設定できます。プロンプト攻撃検出も提供されています。AWS自身も、ガードレールが要件を満たすか継続してテスト・検証することを推奨しています。
Google Cloud Model Armor
Model Armorの公式概要では、プロンプトと応答を検査し、プロンプトインジェクション、脱獄、機密データ、危険コンテンツなどを検出・遮断できます。しきい値や言語、文書サイズ、利用リージョンなどの条件があり、自社の攻撃パターンで有効性を確認する必要があります。
Azure AI Content Safety
Azure AI Content Safetyの公式概要では、有害なテキスト・画像、Prompt Shields、根拠性、保護対象コンテンツ、エージェントのタスク遵守などの機能が案内されています。検出結果は確率的で、ユースケースに合わせたしきい値とテストが必要です。
ガードレールは入出力の一部を検査しますが、Web認証、API認可、クラウドIAM、過剰なツール権限、契約、事故対応まで自動で保証しません。診断では、ガードレールの設定ミス、迂回、誤検知、見逃し、障害時の動作も確認します。
運用・教育・インシデント対応
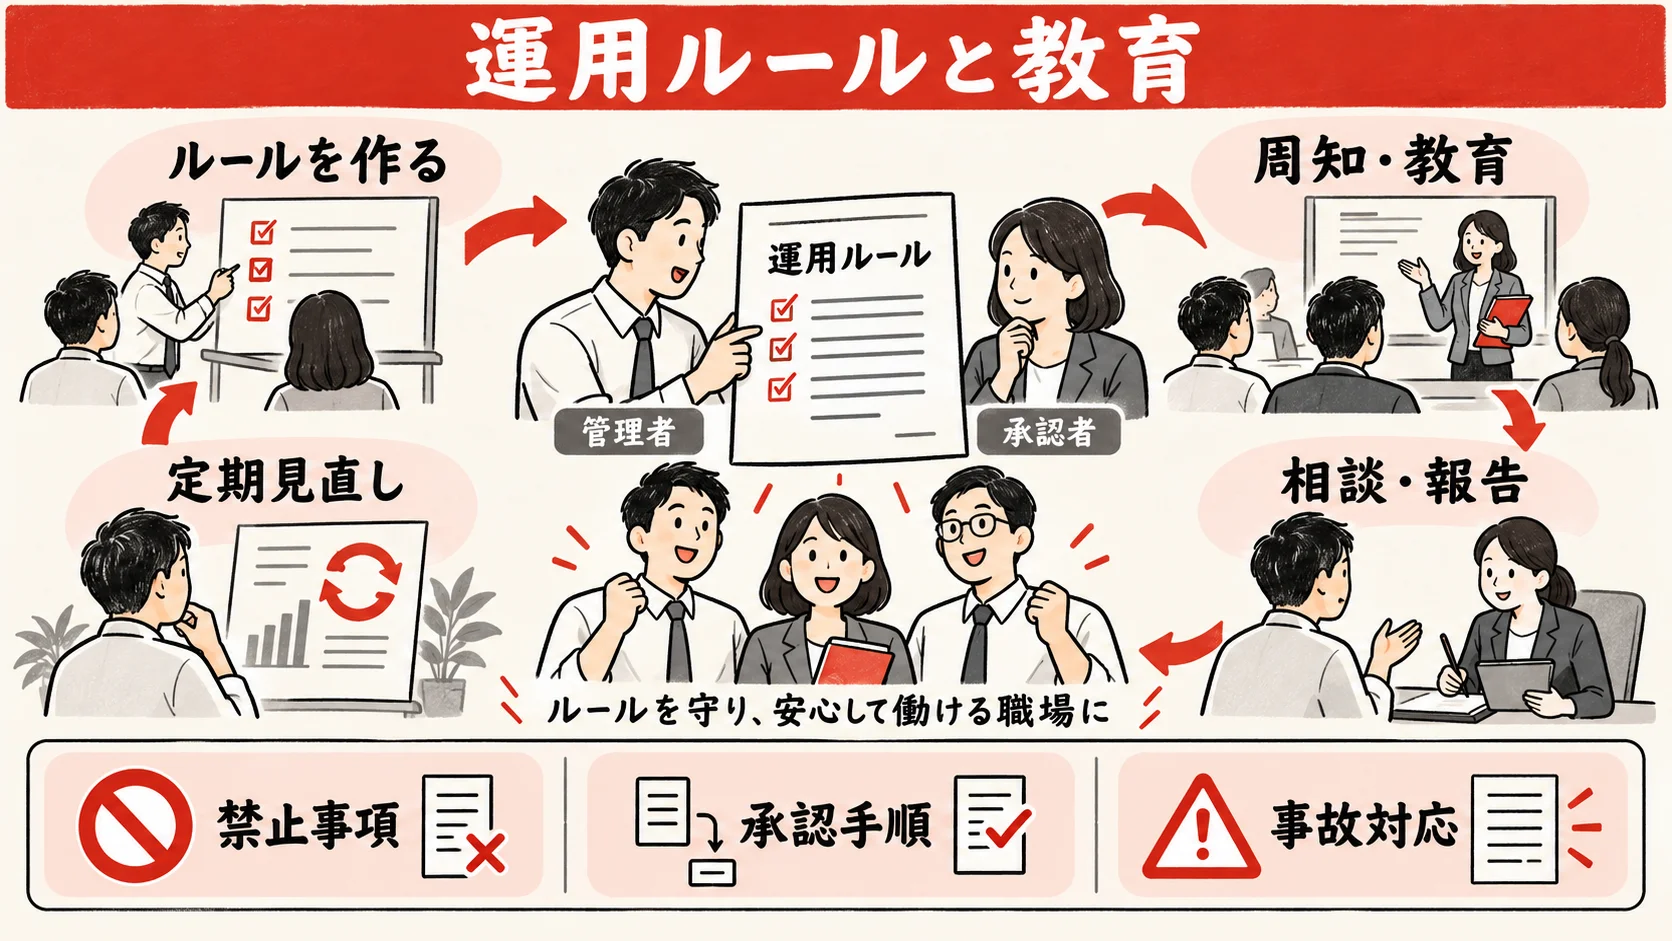
安全性は公開前診断だけで維持できません。モデル、プロンプト、検索データ、エージェントのツール、攻撃手法は変化します。
ログと監視
入力・出力をすべて無期限に保存するのではなく、目的、項目、保存期間、閲覧権限を決めます。ブロック回数、異常なトークン消費、同一利用者の反復攻撃、ツール実行失敗、権限拒否を監視します。
変更管理
モデル更新、システムプロンプト変更、RAGデータ追加、ツール権限変更を記録します。高リスクな変更では回帰テストと再診断を行います。モデルが同じでも、接続データの変更で危険性は変わります。
従業員教育
利用者には、入力禁止情報、出力確認、著作権、個人情報、事故報告を教えます。開発者には、脅威モデリング、出力検証、権限設計、秘密情報管理、ログを教育します。管理者には、利用承認、監査、インシデント対応を訓練します。
インシデント対応
問題が起きた場合に、エージェント停止、ツール無効化、APIキー失効、コネクタ切断、ログ保全、影響範囲調査、関係者への連絡を行えるようにします。通常のサイバー事故手順へ、AI固有の停止ポイントを追加します。
経済産業省のAI事業者ガイドライン第1.2版は、AIに関わる主体がリスクベースで取り組むための公式資料です。チェックリストやワークシートも公開されているため、診断項目と社内運用の整理に活用できます。
診断の進め方
1. 対象と目的を決める
本番公開判定、顧客説明、社内監査、規制対応など、診断目的を明確にします。対象URLだけでなく、モデル、RAG、API、クラウド、エージェント、管理画面を一覧化します。
2. データフローと脅威モデルを作る
情報と処理の流れ、信頼境界、資産、攻撃者、影響を整理します。NIST AI RMFやOWASPを参考にしつつ、自社業務固有の危険を加えます。
3. ルール・オブ・エンゲージメントを合意する
診断日時、送信量、禁止操作、利用アカウント、個人情報、緊急停止、連絡先、データ削除を文書化します。本番環境では障害を起こすテストを除外または制限します。
4. 診断を実施する
自動ツール、手動テスト、設定・設計レビューを組み合わせます。重大な問題は最終報告を待たず、合意した連絡経路で速報します。
5. リスクを評価する
技術的な再現性だけでなく、扱うデータ、利用者数、操作権限、検知可能性を含めて優先順位を付けます。単なる「成功・失敗」ではなく、攻撃経路と影響を説明します。
6. 修正と再診断を行う
プロンプトだけを直さず、認証、認可、フィルター、出力検証、承認、監視を組み合わせます。修正後は同じ攻撃と迂回パターンを再確認します。
7. 定期評価へつなげる
公開前だけで終わらせず、重要変更、モデル更新、ツール追加、事故発生時に再評価します。高リスクなAIエージェントは継続的な攻撃テストも検討します。
脅威モデルは1枚の記入表から始める
脅威モデルは、難しい専門図を作る作業ではありません。最初に「守る資産」「入口」「信頼境界」「実行できる操作」「事故時の影響」を1枚にまとめます。たとえば営業支援AIなら、守る資産は顧客名簿、見積書、契約条件です。入口はチャット画面、添付PDF、メール連携、CRM APIです。信頼境界は、利用者端末とAI基盤の間、AI基盤とCRMの間、社内文書と外部文書の間に置きます。
記入例では、攻撃者を「権限のない社員」「取引先から届く悪意ある文書」「盗まれた一般利用者アカウント」の3者に分けます。想定する攻撃は、権限外検索、間接プロンプトインジェクション、ツールの不正実行です。既存対策にはSSO、文書ACL、送信前承認、操作ログを記載します。残るリスクには、共有設定の誤り、文書内命令の混入、承認画面での見落としを記載します。診断項目は残るリスクから作るため、一般的な攻撃リストを機械的に消化するより、自社の事故につながる試験を優先できます。
完了条件は、主要資産ごとに所有者が決まり、少なくとも1本の攻撃経路と検知方法、停止方法が書かれていることです。情報が不足する場合は、診断員が推測で埋めず、システム担当、業務担当、情報セキュリティ担当の確認事項として残します。
診断当日の役割とタイムライン
診断日は、診断会社だけに任せません。自社側の統括責任者は開始と停止を判断し、システム担当はログ確認と機能停止を担当します。業務担当はテストデータと実際の業務影響を判断します。セキュリティ担当は速報の重大度を決め、個人情報や顧客影響が疑われる場合の社内連絡を開始します。診断会社は試験、証跡保全、速報、復旧確認を担当します。
午前9時に対象、アカウント、禁止操作、緊急連絡先を再確認します。9時30分から正常系とログ取得を確認し、10時から低負荷の攻撃を開始します。午後は権限回避、間接攻撃、ツール実行など影響の大きい試験へ進みます。重大な兆候を見つけた場合は試験を止め、再現回数を増やす前に統括責任者へ連絡します。終了時には作成データ、変更設定、テストアカウントを戻し、ログ欠損がないことを確認します。翌営業日までに速報一覧を共有し、詳細報告を待たずに暫定対策を始めます。
重大度別の対応SLAを先に決める
重大度は技術的な成功だけでなく、到達できるデータ、利用者数、操作権限、検知可能性で決めます。緊急は、認証なしの機密取得、別顧客データの取得、承認なしの送信・削除などです。発見後1時間以内に責任者へ連絡し、4時間以内に対象機能の停止または権限制限、24時間以内に影響範囲の一次判定を行います。
高は、条件付きの権限回避、重要設定の露出、複数操作を組み合わせた不正実行です。当日中に連絡し、3営業日以内に暫定対策、10営業日以内に恒久対応計画を決めます。中は、限定的な不適切出力、ログ不足、レート制限不足などです。5営業日以内に担当と期限を決め、次回リリースまでに修正します。低は、悪用可能性が小さい情報表示や改善提案であり、リスク受容の理由と見直し日を記録します。
SLAは契約書や実施計画へ入れます。「報告書納品時にまとめて通知」では、緊急問題への初動が遅れます。休日や夜間の連絡先、連絡がつかない場合の停止権限まで決めておきます。
報告書で受け取るべき成果物
報告書の指摘一覧には、識別番号、対象機能、重大度、資産、前提権限、攻撃経路、再現手順、証跡、業務影響、原因、暫定対策、恒久対策、再診断条件を含めます。攻撃文字列だけでは、開発者が修正範囲を判断できません。経営層向けには、事業影響、停止判断、残存リスク、必要予算を1〜2ページでまとめます。
あわせて、診断した対象と対象外、使用アカウント、試験期間、送信件数、削除したテストデータ、検証できなかった項目を受け取ります。修正管理表には、担当者、期限、対応状態、受容理由、再診断結果を記録します。再診断では元の攻撃が失敗しただけでなく、表現変更や別経路でも回避できないことを確認します。
3つの詳細ケースで診断後の動きを確認する
ケース1:社内RAGから人事資料が見える場合。守る資産は評価資料と給与情報です。攻撃経路は、一般社員が部署名や人名を言い換え、検索断片を組み合わせて権限外文書へ到達する流れです。診断では、権限の異なる5ロールで正常質問と越権質問を各20件実行し、検索結果、引用、キャッシュ、会話履歴を確認します。別部署の原文が一部でも返れば重大度は高です。修正は、共通サービスアカウントを廃止し、利用者ACLを検索時と回答生成時の両方へ適用します。再診断は100件の権限マトリクスを使い、退職者・異動者・外部共有も含めて越権表示ゼロを確認します。
ケース2:顧客対応AIが別顧客の注文を返す場合。守る資産は氏名、住所、購入履歴です。攻撃経路は、ログイン済み顧客が注文番号を推測し、会話の文脈を利用して別顧客のAPI結果を取得する流れです。診断では、APIリクエストの顧客ID、セッション主体、ツール呼び出し、最終出力を追跡します。再現性が低くても個人情報へ到達すれば緊急とします。修正はAPI側で所有者照合を必須にし、AIへ自由なIDを渡さず、出力前にも顧客境界を検査します。再診断は連番、欠番、過去会話、同時セッションを組み合わせます。
ケース3:営業エージェントが悪意あるPDFから送信操作へ進む場合。守る資産は取引先情報、メール権限、企業信用です。攻撃経路は、外部PDF内の隠れた命令を検索が取得し、エージェントが命令として解釈して外部宛てメールを作成・送信する流れです。診断では、文字色、メタデータ、画像OCRなど複数の埋め込み方を試し、取得、推論、ツール選択、承認の各段階を記録します。承認なしで送信できれば緊急、承認画面に不正な宛先が明示されない場合は高とします。修正は外部文書を命令源から分離し、宛先許可リスト、送信前差分、人の承認、操作上限を設けます。再診断では言語と配置を変えた文書を使い、拒否ログと通知まで確認します。
RFPへ入れる質問表
| 確認領域 | 質問 | 提案書で求める回答 |
|---|---|---|
| 範囲 | LLM、RAG、Web、API、クラウドのどこを診断しますか | 対象・対象外の構成図 |
| 手法 | 自動試験と手動試験をどう分けますか | 代表的な試験例と工数 |
| 権限 | 利用者ACLとツール権限をどう検証しますか | ロール別テスト設計 |
| 間接攻撃 | 文書、Web、メール経由の攻撃を試しますか | 投入経路と禁止操作 |
| 安全管理 | 本番停止や顧客影響をどう防ぎますか | 停止条件と連絡網 |
| 速報 | 重大問題を何時間以内に知らせますか | 重大度別SLA |
| 成果物 | 開発者と経営層へ何を納品しますか | 匿名化したサンプル |
| 再診断 | 回数、期限、対象は何ですか | 含有工数と追加単価 |
| データ管理 | ログと攻撃データをどこへ保存しますか | 保管場所と削除証明 |
| 経験 | 類似するRAG・エージェント診断がありますか | 構成と担当者の経験 |
価格欄だけを比べず、この表への回答を採点します。対象外が明確で、試験と成果物を具体的に説明できる会社ほど、契約後の追加費用と認識差を減らせます。
国内6社の診断サービスを比較
以下は2026年10月13日に各社公式ページを確認して整理したものです。掲載順は優劣を示しません。CoWorkerの公開価格は該当メニューの開始価格であり、総合診断全体の固定価格ではありません。ほかは公式ページで価格を確認できないため、要問い合わせとしています。
| 会社・サービス | 主な診断範囲 | 料金 | 向いている企業 | 公式URL |
|---|---|---|---|---|
| 三菱総研DCS 生成AI利用システムセキュリティ診断 | 敵対的プロンプト、ホワイトボックス設定、上位プランでWeb脆弱性との組み合わせ | 要問い合わせ | ライトから高度な手動診断まで段階的に選びたい企業 | 公式サイト |
| 日立ソリューションズ 生成AI向けセキュリティ診断 | 生成AI、Web、プラットフォーム、クラウドなどの診断メニュー | 要問い合わせ | 大規模システムや複数レイヤーを相談したい企業 | 公式サイト |
| ラック 生成AI活用システム リスク診断 | プロンプト、情報漏えい、出力処理、DoS。Web・クラウド診断との組み合わせ | 要問い合わせ | AI固有と従来領域を専門家にまとめて相談したい企業 | 公式サイト |
| GRCS AI活用サービスリスク検診 | チェックシートと専門家による脅威評価、スコア、対策整理。ガバナンス支援も提供 | 要問い合わせ | 導入前評価や経営・管理部門向けの可視化を重視する企業 | 公式サイト |
| CoWorker 生成AI・LLM脆弱性診断 | LLMペンテスト、MCP・ツール、ソース、Web・APIとの組み合わせ | LLMペンテスト30万円〜、MCP診断1ツール5万円。規模で変動 | 公開価格から小さく技術診断を始めたい企業 | 公式サイト |
| EGセキュアソリューションズ LLM脆弱性診断 | プロンプトインジェクション、機密漏えい、不適切な出力などLLM固有診断 | 要問い合わせ | Webセキュリティ知見を含むLLM診断を求める企業 | 公式サイト |
三菱総研DCS
ライト、ベーシック、アドバンスドの複数プランを案内しています。プロンプト攻撃に加え、ホワイトボックス設定や、上位ではXSS・テンプレートインジェクションなどWeb脆弱性と組み合わせた評価を確認できます。
日立ソリューションズ
生成AI向けだけでなく、Web、プラットフォーム、クラウド、ペネトレーションテストなどの診断メニューを案内しています。対象が複数レイヤーにまたがる企業の比較候補です。
ラック
生成AI固有のリスクを専門家が診断し、必要に応じてWebアプリ診断やクラウド設定診断と組み合わせられると説明しています。プロンプト、出力処理、DoSなど対象項目が公式ページに示されています。
GRCS
AI活用サービスの脅威をチェックシートと専門家分析で評価し、リスクスコアや対策をまとめるサービスです。技術的な侵入テストと同一ではないため、実攻撃が必要なら範囲を確認します。ガバナンスや教育の支援も案内しています。
CoWorker
公式ページでは、LLMペンテスト30万円から、MCPまたはMCPに準ずるツール診断を1ツール5万円と掲載しています。Webアプリ診断は別途見積もりです。金額だけでなく、対象数、手動範囲、再診断、報告内容を確認します。
EGセキュアソリューションズ
OWASP Top 10 for LLM Applications 2025を基に、プロンプトインジェクション、機密情報漏えい、不適切な出力処理などを診断すると案内しています。通常Web診断を同じ契約で含むかは見積もりで確認します。
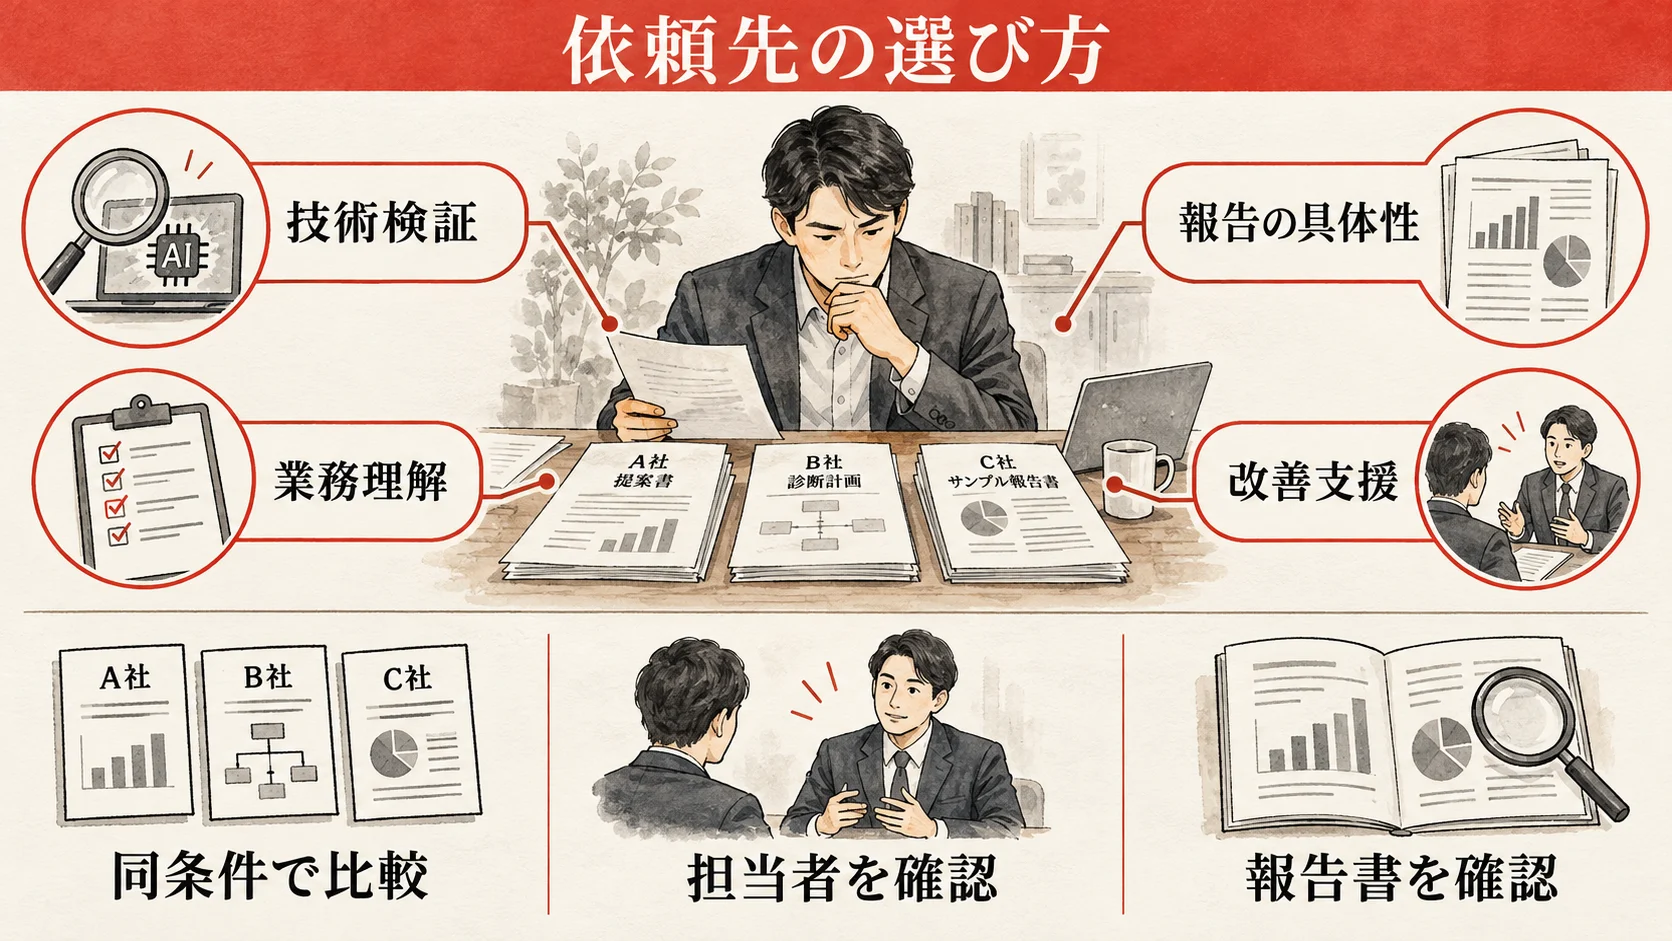
依頼先の選び方
必要な診断種類と一致するか
ルール策定が目的なのにLLM攻撃だけを頼む、Web認証を含めたいのにプロンプトだけを頼む、といった不一致を避けます。各社に対象・対象外を明記してもらいます。
手動診断の経験があるか
ツール名や投入件数だけでなく、類似したRAG、エージェント、業務APIの経験を確認します。攻撃シナリオをどう設計し、誤検知をどう確認するかを聞きます。
安全な実施管理があるか
本番停止、顧客データ閲覧、外部送信のリスクがあります。秘密保持、診断データの保存・削除、緊急停止、賠償、再委託を確認します。
改善につながる報告か
攻撃文字列の一覧だけでなく、影響、原因、優先順位、実装案、回帰テスト方法があるか確認します。経営層と開発者の両方が使える報告が望まれます。
再診断と継続支援があるか
修正後の確認範囲、期限、料金を契約前に決めます。モデルやツール追加後の定期診断も相談します。
見積もり前チェックリスト
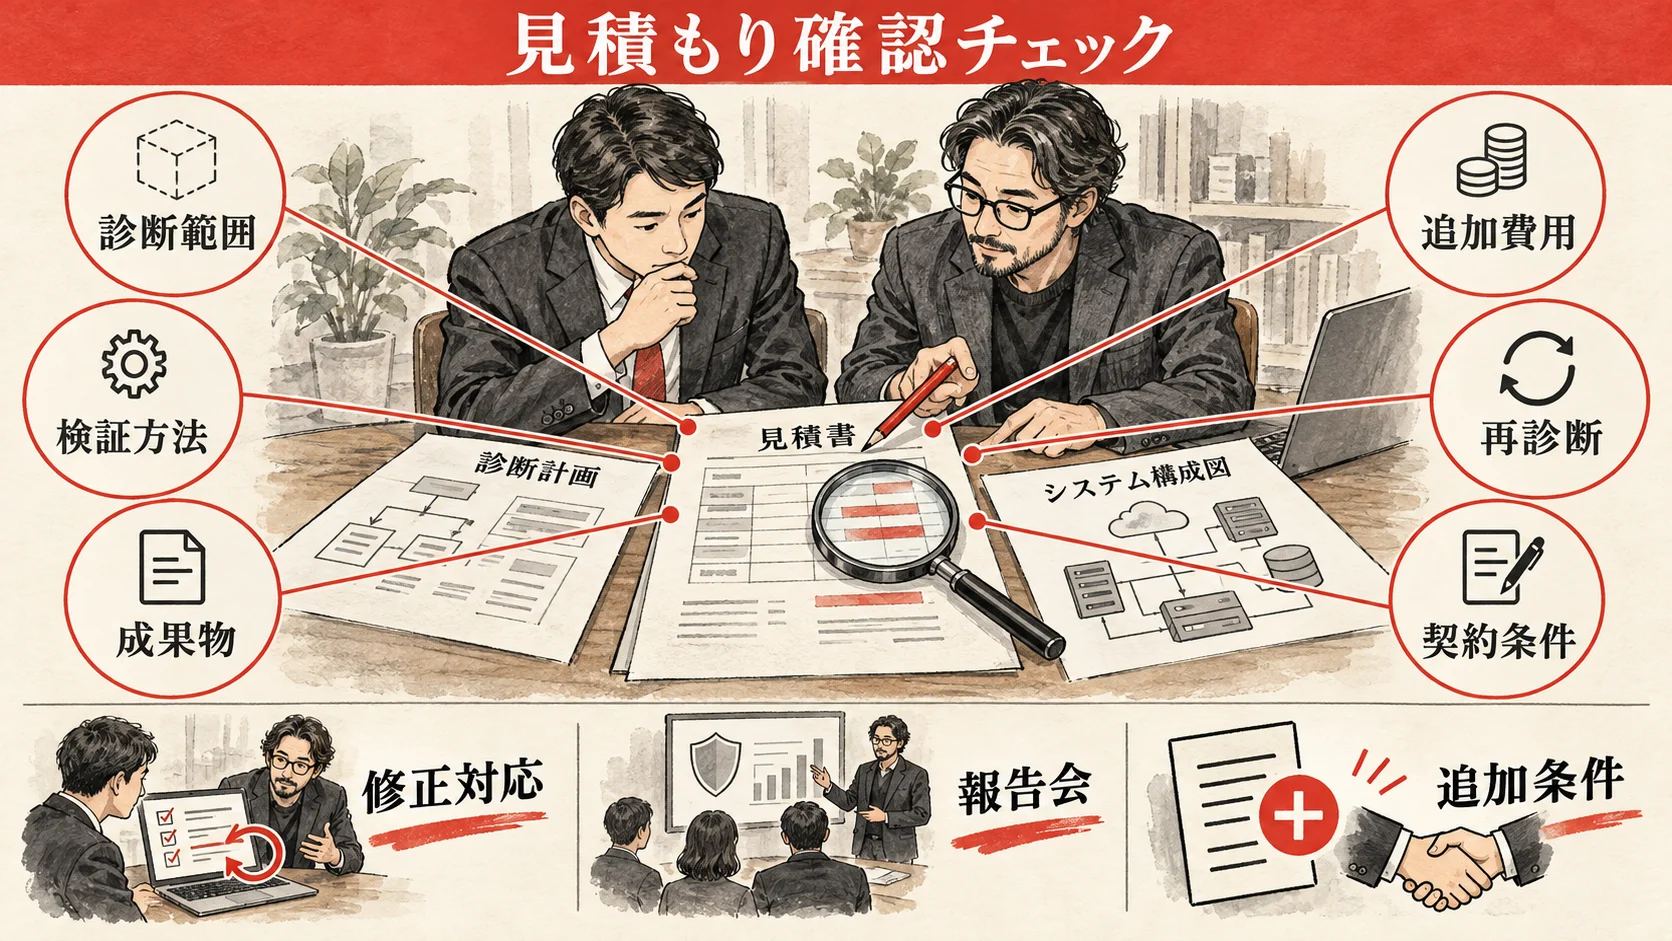
- 診断するAIサービス名、URL、環境
- 使用モデル、モデル提供者、リージョン
- 画面、API、管理画面、利用者ロールの数
- RAGのデータソース、ベクトルDB、文書権限
- AIエージェントが使うツールと操作権限
- Web・API診断、クラウド監査を含むか
- ガバナンス、個人情報、法務レビューを含むか
- ブラックボックス、ホワイトボックスの別
- ソースコード、設計書、プロンプトの提供可否
- 本番・検証環境、診断可能時間、負荷制限
- 使用できるテストデータと禁止操作
- 速報条件、緊急連絡、停止手順
- 報告書、報告会、修正相談、再診断
- 成果物の社外共有可否とデータ削除期限
見積もりは「診断対象」「攻撃深度」「成果物」「再診断」を同じ条件にそろえ、安い金額だけで選ばないことが大切です。
費用試算は3パターンで比較する
小規模な社内FAQ(概算80万〜180万円)では、1つのチャット画面、1つのRAG、閲覧専用の構成を想定し、脅威整理、LLM固有攻撃、権限確認、報告会、1回の再診断を含めます。判断基準は、権限外文書が出ないことと、根拠のない回答を業務判断へ使わせないことです。顧客対応AI(概算300万〜700万円)では、Web・API診断、個人情報のデータフロー、プロンプト攻撃、ログ、クラウド設定まで対象にします。手動テストと再診断を外すと、顧客単位の認可不備を見逃すおそれがあります。業務を実行するAIエージェント(概算800万〜2,000万円以上)では、メール送信、ファイル更新、申請などのツール権限と、人の承認、停止、復旧まで含むレッドチームを想定します。間接攻撃から実操作へ進めるかを検証し、監視担当も演習へ参加します。いずれも達人ラボの検討用目安であり、同じ前提書で複数社へ正式見積もりを依頼してください。
架空ケースから修正と再診断を考える
製造業の社内検索では、一般社員が役員会資料を検索できる過剰共有が見つかったと仮定します。企業は機密区分を付け直し、サービスアカウントの共通権限を廃止し、権限別の回帰質問を自動化します。成功基準は100件の権限テストで越権表示がゼロであることです。ECの顧客対応AIでは、会話を重ねると別顧客の注文概要が出たと仮定します。プロンプトではなく、APIで顧客IDとログイン主体を照合し、出力前にも注文番号を検証します。営業支援エージェントでは、取引先PDF内の命令に従って外部メールを作ろうとしたと仮定します。外部文書を命令として扱わない処理、宛先制限、人の承認、送信前プレビューを追加します。3ケースとも、問題を隠すフィルターだけで終わらせず、原因となる権限と処理を直し、表現を変えた攻撃で再診断することが重要です。
依頼前に聞く12の質問
- LLM固有診断と通常のWeb・API診断はどこまで含まれますか。
- 自動ツールと診断員の手動検証は何を担当しますか。
- 間接プロンプト攻撃をどのデータ経路で試しますか。
- RAGの文書権限とツール権限を検証しますか。
- 本番で禁止する操作と緊急停止条件は何ですか。
- 個人情報やログをどこへ保存し、いつ削除しますか。
- 重大問題を誰へ何時間以内に連絡しますか。
- 報告書に再現手順、影響、修正案が入りますか。
- 経営層向け説明と開発者向け説明を分けられますか。
- 修正相談と再診断は何回、いつまで含まれますか。
- 類似する業務・権限構成の診断経験がありますか。
- 対象外となるクラウド、法務、委託先の確認項目は何ですか。
回答が「一式対応」だけで具体化されない場合は、対象一覧、試験例、成果物サンプルを求めます。回答を見積書の前提条件へ転記すれば、契約後の認識差を減らせます。
AIエージェントを新規開発する段階なら、AIエージェント開発費用の記事と合わせて、設計・診断・運用の予算を分けてください。全体構想やベンダー選定から必要な場合は、AIコンサルティング費用の記事も参考になります。
よくある失敗
プロンプト攻撃だけで安全と判断する
AI固有攻撃を防げても、API認可、クラウド公開、秘密情報管理に穴があれば安全ではありません。データフローに沿って必要な診断を組み合わせます。
自動ツールの成功率だけを見る
自動攻撃は広く試せますが、業務固有の権限連鎖や間接攻撃を見逃すことがあります。重要機能は専門家の手動検証を加えます。
ガードレール導入で完了する
クラウドの安全機能には範囲と限界があります。設定が自社データ・言語・攻撃に合うか、迂回された場合に影響を抑えられるかを試します。
診断環境と本番構成が違う
検証環境では外部ツールや実データ接続を外すことがあります。その場合、本番固有の経路を評価できません。差分を一覧化し、別の設定レビューで補います。
改修せず報告書を保管する
脆弱性は優先順位、担当、期限を付けて修正します。受容するリスクは責任者が理由と期限を記録します。
一度の診断で終える
モデル、検索データ、エージェント機能は頻繁に変わります。大きな変更後と定期的な再評価を計画します。
よくある質問
生成AIセキュリティ診断はいくらですか?
達人ラボの予算目安では、簡易評価や小規模LLM診断は30万〜150万円程度、手動ペンテストは150万〜500万円程度、Web・APIを含む総合診断は300万〜1,000万円程度です。対象と深度で変わるため、正式には個別見積もりです。
通常の脆弱性診断との違いは何ですか?
通常診断は認証、認可、入力検証、Web・API・クラウドの弱点を確認します。LLM診断はプロンプト攻撃、RAG汚染、機密出力、過剰なエージェント権限などを確認します。両方のリスクがあるシステムでは組み合わせます。
レッドチームは必ず必要ですか?
すべてのAIで必要とは限りません。社内の要約ツールより、顧客公開、機密データ接続、外部操作があるAIエージェントで優先度が高くなります。リスク分類に応じて診断深度を決めます。
開発途中でも診断できますか?
できます。設計段階では脅威モデリング、開発中は設定・ソースレビュー、公開前は動的診断、本番後はレッドチームと監視評価を行えます。早期に問題を見つけるほど修正費を抑えやすくなります。
診断すれば情報漏えいを完全に防げますか?
保証できません。診断は時点と範囲を限定した評価です。見つかった問題を修正し、監視、権限、教育、インシデント対応を継続して安全性を高めます。
AWSやGoogle、Azureのガードレールがあれば不要ですか?
不要にはなりません。ガードレールは入出力の検査に役立ちますが、Web・API、IAM、業務権限、契約、運用までは保証しません。また、検出の見逃しと誤検知があるため、自社のデータと攻撃で検証します。
個人情報を含むAIも診断できますか?
可能ですが、診断データには架空・匿名化情報を使い、実データの取り扱いを契約で決めます。個人情報保護法上の利用目的、委託、学習利用、保存・削除は法務担当者と確認してください。
公開前と公開後、どちらで診断すべきですか?
公開前に重要問題を直し、公開後は本番固有の構成と運用を評価するのが望ましいです。重要変更後、モデル更新後、事故発生後にも再診断します。
どのガイドラインに準拠すればよいですか?
1つだけで完全にはなりません。組織リスクはNIST AI RMFと国内AI事業者ガイドライン、LLM技術リスクはOWASP GenAI、個人情報は個人情報保護委員会の資料などを組み合わせ、自社の法令・業界要件を加えます。
まとめ
生成AIセキュリティ診断の費用は、対象と深度で大きく変わります。ガバナンス評価、LLMペンテスト、Web・API診断、クラウド設定監査、法務レビューは別の作業です。必要な組み合わせを明確にして見積もりを比較してください。
NIST AI RMF、OWASP GenAI 2025、AI事業者ガイドライン第1.2版、個人情報保護委員会の資料は、診断項目を整理する土台になります。ただし、チェックリストだけで実際の攻撃耐性は確認できません。高リスクなAIエージェントでは、手動診断とレッドチームを組み合わせます。
クラウドのガードレールも重要ですが、診断の代替ではありません。最小権限、出力検証、承認、監視、教育、事故対応を多層で設計し、変更後も再評価してください。
AIの達人に相談する
AIの達人では、生成AIシステムのリスク整理、診断範囲の定義、複数社見積もりの条件統一、PoC・公開前チェック、改善計画づくりを支援します。どの診断が必要かわからない段階でも、データフローと業務影響から優先順位を整理します。
参考・出典
- NIST|AI Risk Management Framework(2026年10月13日確認)
- NIST|Generative Artificial Intelligence Profile(2026年10月13日確認)
- OWASP GenAI Security Project|Top 10 for LLM Applications 2025(2026年10月13日確認)
- 経済産業省|AI事業者ガイドライン第1.2版(2026年10月13日確認)
- 個人情報保護委員会|生成AIサービスの利用に関する注意喚起(2026年10月13日確認)
- AWS|Amazon Bedrock Guardrails(2026年10月13日確認)
- Google Cloud|Model Armor(2026年10月13日確認)
- Microsoft|Azure AI Content Safety(2026年10月13日確認)
- 三菱総研DCS|生成AI利用システムセキュリティ診断(2026年10月13日確認)
- 日立ソリューションズ|セキュリティ診断サービス(2026年10月13日確認)
- ラック|生成AI活用システム リスク診断(2026年10月13日確認)
- GRCS|AI活用サービスリスク検診(2026年10月13日確認)
- CoWorker|生成AI・LLM脆弱性診断(2026年10月13日確認)
- EGセキュアソリューションズ|LLM脆弱性診断(2026年10月13日確認)
※料金、機能、提供条件、ガイドラインは変更される場合があります。契約前と診断実施前に各公式情報と見積書をご確認ください。