
アサヒグループの2025年の事案から企業が学ぶべきことは、ランサムウェアへの備えはデータを復元するだけでは完了しないという点です。受注・出荷システムが止まれば、商品を作る能力や在庫があっても、注文を正確に受け、倉庫に指示し、配送し、請求までつなぐことが難しくなります。アサヒグループホールディングスの公式発表では、2025年9月29日の障害後、受注・出荷に関するシステムが停止し、手作業での対応を続けました。電子受発注システムによる受注は同年12月に再開し、配送リードタイムは2026年2月までに通常化したと説明しています。2026年2月18日の公式発表を基に確認しました(確認日:2026年10月30日)。
この記事は、アサヒグループの被害経緯を知りたい人だけでなく、自社の製造・卸売・小売・物流の運用を点検したい経営者、情報システム担当者、営業・物流責任者に向けて書いています。公開された事実と、編集部による一般的な対策提案を分けます。「アサヒグループがこの手順で対応した」と書くのは公式資料で確認できる範囲に限り、自社向けの表や架空ケースは実際の同社の運用を再現したものではありません。侵入経路、被害件数、復旧状況は発表時点によって変わるため、2026年10月30日時点で確認できた一次資料を優先します。
先に結論:企業が備えるべきなのは「止め方」と「供給の続け方」です
製造・流通企業のランサムウェア対策は、侵入防止だけでなく、①被害を広げないための隔離、②安全に使える情報を見極める、③重要商品から手作業で供給を続ける、④注文と出荷の二重計上を防ぐ、⑤顧客・取引先へ制限を説明する、⑥検証した環境から段階的に戻す、という一連の事業判断です。どこか一段だけ欠けても、現場は動けません。注文の受付表だけ用意しても、在庫が分からなければ過剰受注を招きます。バックアップがあっても、安全性の確認前に接続すれば再侵害の危険があります。
特に重要なのは、「受注再開」と「物流全体の正常化」を同じ日付で表現しないことです。アサヒグループの発表では、ビール・飲料事業のEOS(電子受発注システム)による受注が2025年12月3日、食品事業は同月2日に再開しました。一方、配送リードタイムの通常化は2026年2月までかかっています。システムの画面が動いても、商品数、倉庫の処理能力、配送枠、取引先への通知が元通りになったとは限りません。自社の復旧計画も「システム稼働」「受注精度」「出荷能力」「納期」「請求の突合」を別々に測る必要があります。
アサヒグループの事案で何が起きたか
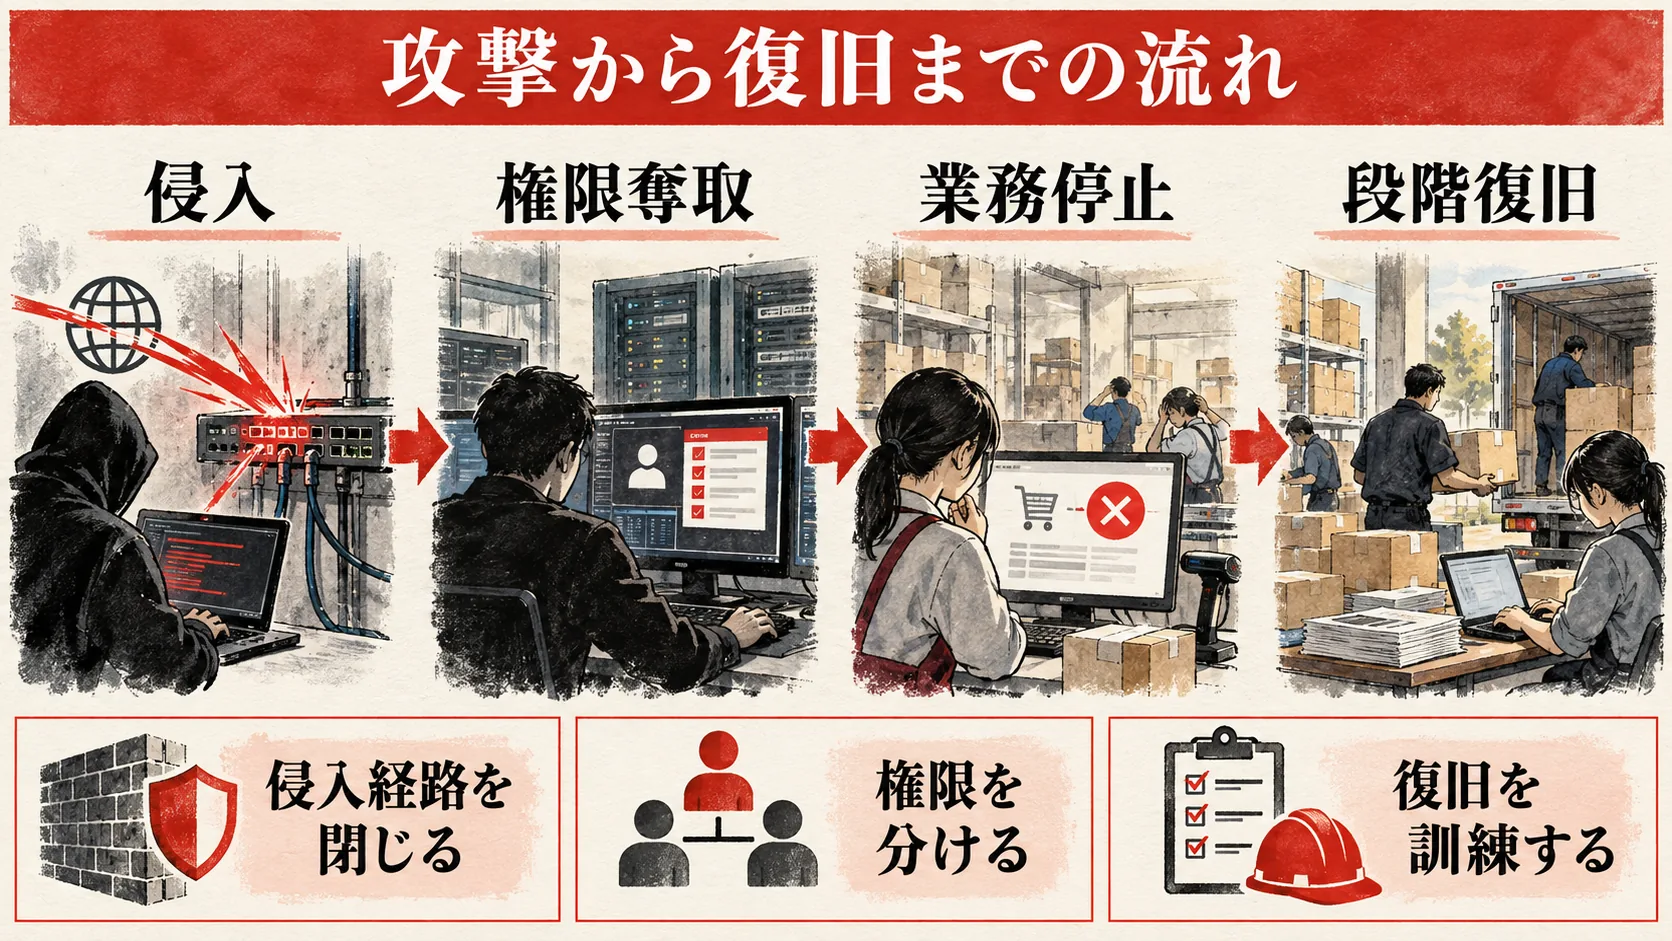
2025年9月29日午前7時頃、アサヒグループのシステムに障害が発生し、調査中に暗号化されたファイルが確認されました。同日午前11時頃、同社はネットワーク遮断とデータセンター隔離を行ったと説明しています。初日の公式発表では、日本国内のグループ各社で受注・出荷業務とお客様相談室を含むコールセンター業務が停止したと記載されました。当時の「個人情報の外部漏えいは確認されていない」という説明は、初日時点の状況です。その後の調査結果と混ぜて、現在も漏えいがなかったと書いてはいけません(確認日:2026年10月30日)。
2026年2月18日の再発防止策とガバナンス体制に関する公式発表によると、攻撃者は障害発生のおよそ10日前にグループ拠点のネットワーク機器を経由して侵入したと判明しました。主要データセンターに入り、パスワードの脆弱性を突いて管理者権限を奪取し、奪取したアカウントで内部を探索したとしています。9月29日にランサムウェアが一斉に実行され、稼働中の複数サーバーと一部のPC端末のデータが暗号化されました。攻撃を受けたのは日本で管理するシステムに限られる、と同社は説明しています。個別のネットワーク機器のメーカー、具体的な脆弱性番号、攻撃者の所属は、同発表から確定できません。推測で製品名や犯人像を補わないことが重要です。
同社は約300拠点の拠点間ネットワーク、リモートアクセスVPN、クラウド間の専用回線を遮断し、インターネット回線も止めてデータセンターを隔離しました。これは被害拡大を防ぐ決断である一方、データセンターの全システムを停止させるため、業務システムへアクセスできなくなる決断でもありました。バックアップの健全性を守るためにバックアップシステムも一時停止しています。つまり、「止めなければ被害が広がる」「止めれば業務が止まる」という板挟みが実際に発生しました。事前の代替運用と経営判断の枠組みがなければ、現場の判断だけで切り抜けられる状況ではありません。
公表資料で確認できる時系列
| 時期 | 公式発表で確認できる動き | 実務で読み取るべき点 |
|---|---|---|
| 2025年9月29日 | 障害、暗号化ファイルの確認、ネットワーク遮断とデータセンター隔離。受注・出荷などが停止 | 技術的な封じ込めと業務停止を同時に扱います |
| 2025年10月2〜3日 | 一部の主力商品の出荷を順次再開 | 全商品・全取引先の通常運用ではありません |
| 2025年11月13日の公表時点 | 受注・出荷は手作業で継続し、一部制限が残る | 手作業には処理上限と優先順位が必要です |
| 2025年12月2〜3日 | 食品、ビール、飲料で順にEOS受注を再開 | 受注システムの復旧日と物流正常化日は異なります |
| 2026年2月まで | 配送リードタイムが通常化し、物流業務全体が正常化 | 納期・商品範囲まで確認して復旧を判定します |
| 2026年7月27日 | 財務報告に係る内部統制の開示すべき重要な不備を公表 | サイバー事故は決算・監査・統制評価にも連鎖します |
10月の出荷再開と手作業継続については2025年10月の販売動向に関する公式資料、EOS受注と物流正常化については2026年2月18日の発表、内部統制については2026年7月27日の発表を確認しました(いずれも確認日:2026年10月30日)。時系列は公式発表の確認日を基準に整理したもので、すべての現場工程が表の各日に一斉に切り替わったという意味ではありません。
被害と漏えいを正確に分けて説明します
2026年2月18日の発表では、従業員に貸与された一部PCのデータが窃取されたことを確認しています。従業員・退職者の5,117件、取引先関係者などの110,396件について情報漏えいが確認されたと公表しました。一方、データセンターのサーバー内の個人情報については、漏えいの可能性が否定できないものの、インターネット上で公開された事実は確認されていないと説明しています。数字が大きくても、確認された漏えいと、漏えいのおそれを合算して「確定漏えい件数」と呼ばないことが必要です。取引先や従業員へ説明する際も、対象情報、調査の確度、通知方法を分けます。
この区別は、企業の危機対応にも直結します。個人情報の漏えいが確定していなくても、不正アクセスによって対象情報が危険にさらされた可能性がある段階で、法務・個人情報保護担当は報告要否と通知範囲を検討します。逆に確定していない内容を断定的に公表すると、対象者の混乱を招きます。記事を読む企業が事故後に最初に作るべきなのは「確認した事実」「調査中」「現時点では確認されていない」「次の更新予定」を分けた文書です。推測を確定事項へ格上げしない編集管理も、インシデント対応の一部です。
なぜ受注と出荷が止まると、事業全体へ影響するのか
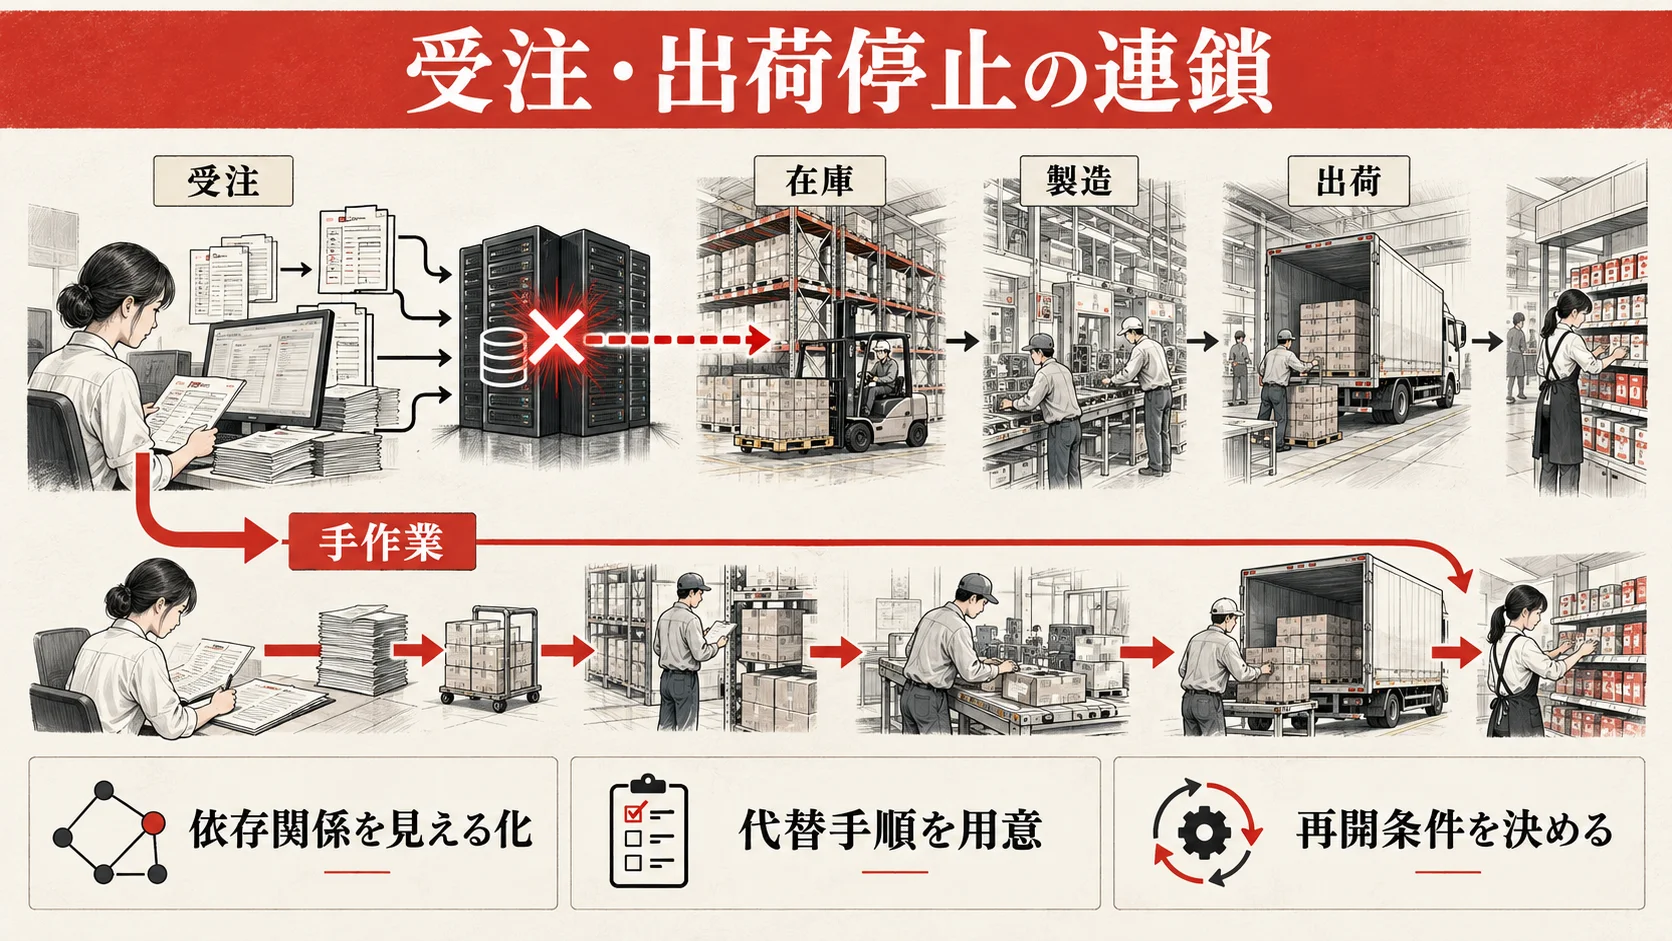
受注・出荷システムの停止を、単なる管理画面の不具合として考えると影響を過小評価します。小売や飲食店から発注を受けるだけでも、取引先コード、商品コード、納品先、数量、納品希望日、契約単価、在庫引当、出荷指示、配送便、納品書、請求データがつながっています。複数のシステムが同時に使えない場合は、紙や表計算で注文を受けても、そのデータを倉庫が信頼して出荷できるか、納品先が受け入れられるか、後から正しい請求書を発行できるかが残ります。事業継続は、業務の最後まで通る一本の線で評価しなければなりません。
アサヒグループは10月初旬から主力商品を中心に出荷を再開し、11月13日時点でも手作業に伴う一部制限を説明していました。2025年10月の販売動向資料では、ビールは10月2日から、飲料は10月3日から、食品は10月2日から一部出荷を再開したことが記されています。食品では粉ミルクやベビーフードなど社会的ニーズの高いカテゴリーを優先したと説明しています。これは公表された同社の対応です。自社で同様の優先順位を設けるときは、生命・健康、契約上の義務、代替供給の有無、顧客への影響などを経営判断として明文化してください。
受注受付だけ再開しても、供給は戻りません
たとえば営業が電話で注文を受けても、倉庫に出荷できる在庫数が分からなければ受注を確約できません。倉庫が出荷票を作れても、配送会社との便予約が取れなければ納品日は決まりません。配送できても、取引先の検収データと自社の記録が突合できなければ、返品や請求差異が後で表面化します。このため代替運用の計画は「受付可能件数」ではなく、受付から入金照合までの完了可能件数を基準に設計します。社内で「注文は取れたが届けられない」状態を成功と扱わないことが大切です。
商品数が多い企業では、手作業で全SKUを均等に扱う計画は現実的とは限りません。商品群、販売先、納品頻度を分け、先に供給する範囲を決めます。ただし、特定の取引先や高収益商品を無条件に優先すると、社会的に必要な商品や契約上の義務を見落とします。優先順位は売上だけでなく、生活必需性、顧客への影響、法令・契約、賞味期限や品質、保管・輸送条件を合わせて決めます。現場に判断を丸投げせず、経営層が承認し、例外申請の窓口も定めるべきです。
復旧指標は段階ごとに分けます
「サーバーが起動した」というITの指標と「物流が正常になった」という経営の指標は異なります。受注を再開した日から通常の納期に戻るまで時間差が生じたアサヒグループの公表は、この違いを具体的に示しています。自社では①受注チャネル別の受付率、②注文の欠落・重複率、③予定日に出荷できた割合、④通常出荷できるSKU比率、⑤配送リードタイム、⑥返品・請求差異、⑦問い合わせの未解決件数を別に観測します。すべてを一つの「復旧率」に合成すると、どこに制約が残るかが見えなくなります。
また、手作業が続く期間のコストは残業代だけではありません。出荷遅延による機会損失、取引先の棚欠け、代替商品への切り替え、臨時輸送費、照合作業、顧客対応、監査資料の再作成まで見る必要があります。ただし、これらをアサヒグループの損失額として推計していません。個社の損失額は公式の開示と会計上の定義がなければ断定できません。読者の企業では、平常時の処理量と停止時の処理量を記録し、自社の数字で見積もります。
初動対応:安全確保と供給維持を同じ会議で判断する
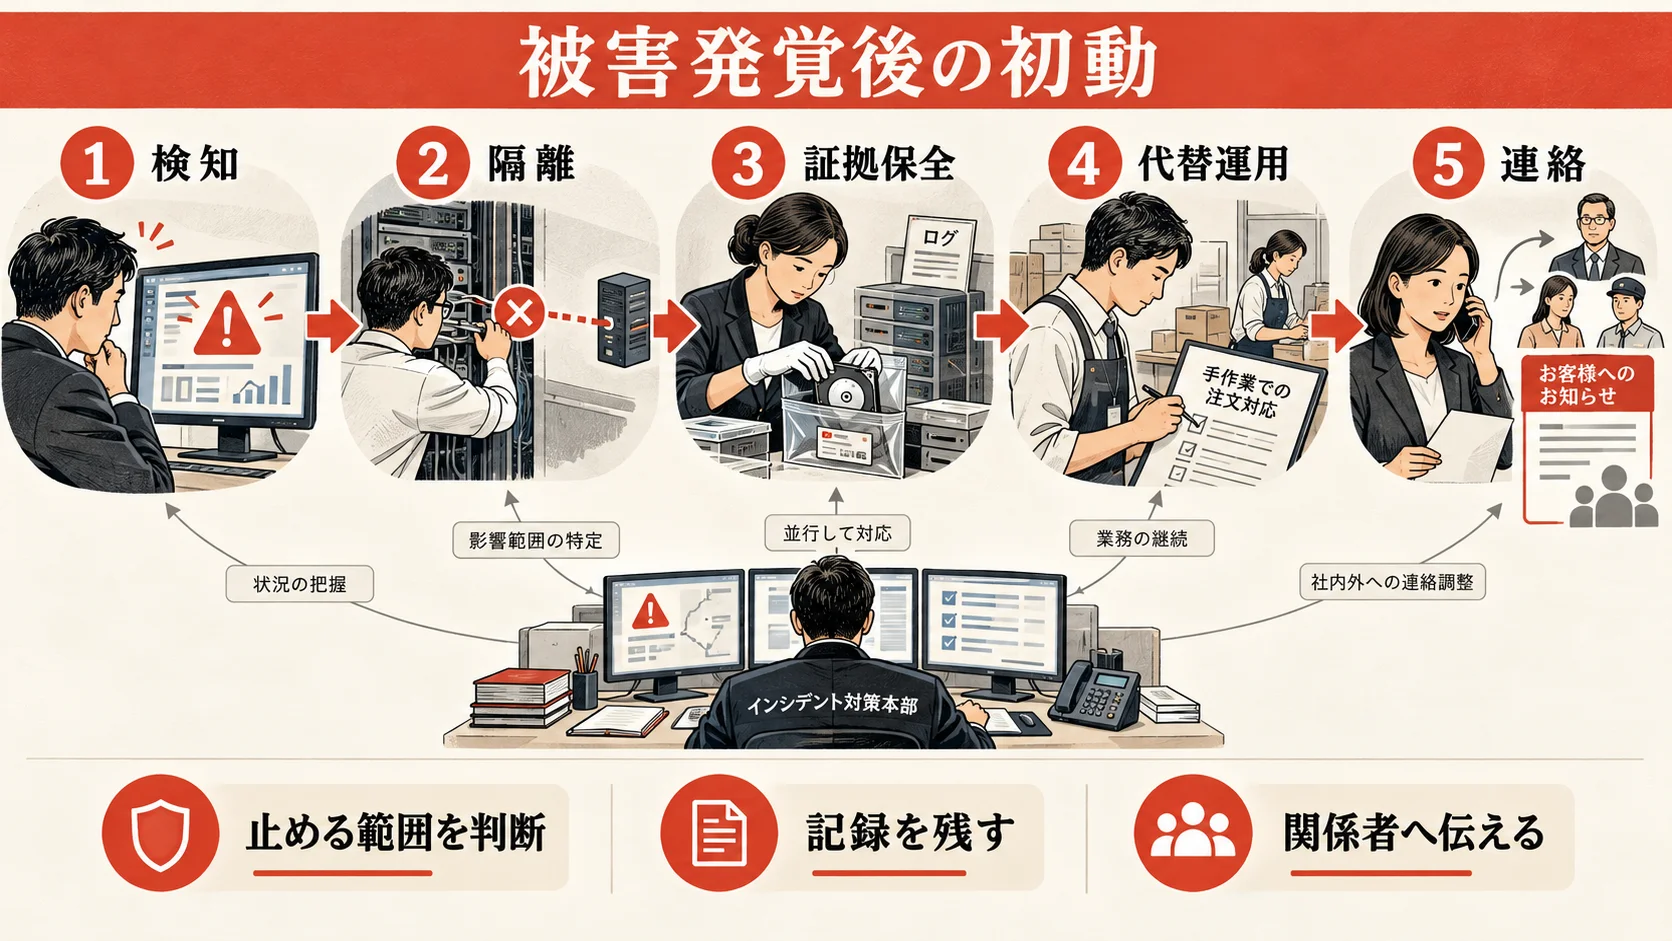
ランサムウェアの疑いがあるとき、最初に必要なのは「誰がどの通信を止められるか」を決めることです。技術担当だけで遮断すると、物流現場は受注データを失った理由が分からず、取引先へ誤った納期を伝えかねません。一方、営業の都合だけでネットワークをつなぎ続けると、被害が広がる可能性があります。経営責任者、IT・セキュリティ責任者、営業、物流、法務・広報が、共通の状況表を見て同時に判断します。初動会議では「侵入を止めるか、供給を続けるか」の二者択一にせず、安全な代替手段へどう切り替えるかを決めます。
最初の30分では、不審な端末や通信の観測、影響したアカウント、暗号化・停止の範囲、ログと証拠の保存先を確保します。同時に、受注・出荷・会計・顧客窓口の状態を「利用可」「確認中」「停止」に分けます。次の数時間では、影響を受けていない連絡網から重要取引先へ第一報を送り、受注方法と納期回答の停止・制限を説明します。事実が不明なら不明と書きます。「すぐ戻ります」と約束するより、次の更新時刻を約束するほうが信頼を守れます。具体的な遮断手順や証拠保全は、社内の専門家または外部のインシデント対応機関と協議してください。
発生直後に使う判断表
| 判断すること | 判断者と入力 | 完了条件 | 失敗した場合の戻し方 |
|---|---|---|---|
| どの通信・設備を隔離するか | セキュリティ責任者がログ、構成図、通信状況を提示し、危機対策本部が承認 | 隔離範囲と業務影響が記録され、再接続を禁止する対象が周知される | 範囲が狭かった場合は再隔離し、追加影響を記録。広すぎた場合も安全性確認前に安易に再接続しない |
| 受注を停止・制限するか | 営業・物流責任者が受付可能量と在庫の確度を提示 | 取引先に受注可否、対象商品、回答予定を統一通知 | 誤って確約した注文を一覧化し、担当者が個別に訂正と代替案を伝える |
| どの商品を優先するか | 経営、品質、営業、物流が社会的必要性と契約を比較 | 優先基準・対象SKU・例外承認者が文書化される | 基準の不公平や供給不足が見つかれば次便から配分を修正し、影響先に説明する |
| 個人情報・取引先への通知を始めるか | 法務・個人情報保護担当が確認済み事実と対象を整理 | 未確定事項と次回更新を明示した通知を承認 | 後から新事実が出たら旧通知を残したまま訂正履歴を付けて更新する |
| 復旧を開始するか | ITがフォレンジック結果、バックアップ健全性、認証再設定を提示 | 検証環境の受入試験を通過し、再接続条件が承認される | 再侵害兆候が出たら接続を停止し、直前の健全な状態へ戻す |
この表は編集部が作成した汎用的な例です。アサヒグループの対策本部における実際の決裁表を示すものではありません。企業ごとの委託範囲や法令、設備構成に合わせて変更してください。特に食品・医薬品など品質と安全に直結する商材では、供給継続より品質の確認が優先される場面があります。早く届けることと、正しい商品を安全な状態で届けることを切り離さず判断する必要があります。
手作業の受注・出荷を、事故を増やさない代替運用にする
紙、電話、表計算による代替運用は、即時に始められる反面、平常時のシステムが担っていた入力チェック、重複排除、在庫引当、承認履歴を失います。したがって「帳票を印刷する」だけではBCPになりません。注文がどの経路から来ても一つの受付番号を発行し、変更と取消の履歴を残し、倉庫に渡す指示と請求に使う記録を同じ番号で結ぶ設計が必要です。非常時の表計算ファイルを誰でも上書きできる共有ドライブに置けば、改ざんや誤更新にも弱くなります。アクセス権、バックアップ、版管理を最小限でも決めてください。
業務を切り替える条件は「基幹システムが使えない場合」だけでは不十分です。出荷指示は使えるが在庫更新が遅い場合、EOSは受けられるが配送連携だけ止まった場合、倉庫は動くが請求データが欠けている場合など、部分停止のほうが判断が難しくなります。業務フローを受注、与信、在庫、配車、納品、請求の単位に分け、各段階で「自動処理可能」「手作業へ切替」「新規受付停止」を決めます。切替前に最後に正常に処理された時刻と注文番号を記録することで、後で重複を確認しやすくなります。
代替受付票には、後で突合できる情報を残します
最低限、取引先コード、担当者、納品先、発注日時、商品コード、数量、希望納期、受付経路、受付者、確認者、版番号、例外理由を残します。商品名だけでは同名・規格違いの取り違えが生じるため、コードと包装単位を必須にします。緊急時にメールと電話で同じ注文が来ることも想定し、元の発注番号と受付番号を紐付けます。変更注文は元の行を書き換えるだけにせず、取消行と再発注行を残します。そうしなければ後で「最初の注文を出したのか、変更後を出したのか」が追跡できません。
受付票の管理者は、毎日、総受付件数、出荷指示件数、未処理件数、納期未確定件数を照合します。件数が合わないときは出荷を急ぐ前に、どの注文が欠けたかを調べます。倉庫への連絡は、一般メールの添付を無制限に使うのではなく、緊急時用の承認済みチャネルに限定します。ファイルを開けない拠点向けの紙運用も、真正性を確認する折り返し先と管理番号を用意します。受注データの一元化と二人目の確認が、手作業の速度より重要です。
出荷優先順位と処理能力を公表可能な形にします
非常時の供給は、実際に人が処理できる量までしか増やせません。通常の出荷指示が1日1万件の企業でも、紙の伝票ではその水準に届かない可能性があります。代替運用の訓練では、1時間に受けられる注文数、確認にかかる時間、倉庫へ渡せる件数、配送会社が引き受けられる便数を測ります。そして対象SKUと取引先を段階的に広げる条件を定めます。感覚だけで「今日から通常受注」と宣言しないことが、納期の誤約束を防ぎます。
優先順位を説明するときには、「売上が大きい順」とだけ言わないほうがよいでしょう。生命・健康、代替供給の有無、在庫の鮮度、契約の条件、取引先の業務継続、配送可能地域を基準として文書化します。顧客には個別の内部優先順位を公開する必要はありませんが、対象商品の範囲、受注上限、目安納期、次の更新時刻は明確に伝えます。社内で例外が多発する場合は、基準が現実に合っていない兆候です。例外件数と理由を日次でレビューし、承認者を一人に集中させすぎない設計も必要です。
平常運用へ戻すときに二重出荷を防ぎます
手作業の台帳を基幹システムへ取り込む際、最も危険なのは同じ注文を二度処理することです。切替時点の最終正常処理番号、手作業期間の採番ルール、取引先が持つ発注番号を照合し、重複候補を別リストに出します。取り込みは一括本番実行ではなく、少数サンプルで注文、出荷、在庫、請求の結果を確認してから段階的に進めます。差異が出た場合の訂正権限、取引先への説明方法、再計算の基準も前もって決めます。
「台帳の件数が一致した」だけでは検収として足りません。金額、商品コード、配送先、消費期限、税区分、返品・取消、請求締め日まで検査します。復旧後の最初の一週間は、通常の自動処理と手作業台帳からの移行が混在します。担当者は通常業務と移行業務を別のキューに分け、二重に承認されないようにします。システムが再稼働した後も、突合が終わるまで「完全復旧」と顧客に伝えないほうが正確です。
経営が見るべき損失は、システム費用より広い
サイバー攻撃の被害額を、復旧業者への支払いだけで捉えると、経営判断を誤ります。アサヒグループの公表資料では、2025年10〜12月の売上金額が前年同期比でアサヒビールは8割台前半、アサヒ飲料は7割程度、アサヒグループ食品は9割程度と説明されています。ただし、この比率をすべてランサムウェア単独の損失として算定できるわけではありません。前年の販売動向、価格、需要、商品構成などの条件が異なり、公式資料も損失額を単純に示すものではありません。読者が比較する際には、数字の定義と対象期間を必ず併記してください。2026年2月18日の公表に基づく説明です(確認日:2026年10月30日)。
また、2026年7月27日には、同社が財務報告に係る内部統制について「開示すべき重要な不備」を認識し、2025年12月期の内部統制は有効ではなかったと公表しました。公表文では、経理関連データへのアクセス障害と代替業務の負担によって、決算に必要なデータの取得・検証が適時にできず、有価証券報告書の提出期限延長が必要になったと説明しています。同時に、同報告では連結財務諸表に必要な修正は反映され、監査人は無限定適正意見を出したと記されています。「内部統制に重要な不備があった」と「決算書が不正だった」は同義ではありません。 この差を正確に書くことが、事例記事の信頼性を守ります。
自社の経営会議では、売上だけでなく、未出荷受注、棚欠けの可能性、取引先の切替、廃棄・品質、臨時物流費、請求差異、決算資料の遅延、法務・通知費用を個別に記録します。すべてを事故直後に金額化する必要はありません。まず件数と期間を残し、後から算定根拠を追えるようにしてください。数値がない段階で想像の「被害総額」を対外発表することは避けます。一方、社内で損失の範囲を見ないまま復旧費用の削減だけを目標にするのも危険です。安全な再開に必要な検証を削れば、再停止が起きかねません。
原因から学ぶ:規程だけでなく運用の証拠が必要です
アサヒグループの2026年2月18日の公表は、ネットワーク機器経由の侵入、管理者権限の奪取、内部探索、ランサムウェア実行という経路を示しています。2026年7月27日の内部統制に関する公表では、情報システム・情報セキュリティに関する規程はあったものの、日本事業の一部情報基盤でアクセス権管理などの運用が十分に実施されていなかったと説明しています。この「規程がある」と「実際に守られ、検証できる」の間の差は、規模に関係なく企業が点検すべき論点です。なお、同社の個別の機器設定や管理者の行動を、公表されていない範囲まで推測しないでください。
自社で点検するなら、特権IDの一覧、利用者ごとの権限、退職・異動後の削除、共有IDの有無、例外承認、パスワード要件、MFA、ネットワーク機器の保守状況、ログ保存、外部接続経路を確認します。監査では「MFAを導入済みです」という回答だけで終わらず、どの管理画面、どのVPN、どの緊急IDに適用され、例外は何件で、最後に誰が確認したかをサンプルで追います。発見した不備は単に一覧に入れるだけでなく、期限と責任者、暫定措置、再検証結果を記録します。運用証拠のないルールは、事故時の頼りになりません。
ネットワーク機器の入口を棚卸しします
外部公開の装置や拠点接続は、誰かが昔導入して維持しているままになりやすい部分です。調査では、機器名だけでなく、設置場所、所有者、保守契約、ファームウェア、管理画面の到達範囲、認証方式、接続先、ログの転送先を台帳に記載します。使っていない回線や古い接続方式が見つかれば、停止の影響を検証して段階的に閉じます。ただし、アサヒグループが実施した「リモートアクセスVPN装置の全面廃止」は同社の構成に基づく判断です。すべての企業にVPNを即時廃止することを推奨するものではありません。自社では代替接続と監視体制を準備したうえで、危険な経路を縮小してください。
装置の更新頻度だけを成果指標にしないことも大切です。新しい機器でも管理者権限が共有されていれば危険は残ります。反対に、更新待ちの装置でも外部からの到達制限、管理権限の分離、ログ監視、保守期限の管理で当面の危険を下げられる場合があります。残余リスクを誰が承認し、いつまで暫定運用するかを明文化します。「全部最新です」という抽象的な説明より、危険な経路が何本あり、いつ閉じるかを経営層へ報告するほうが意思決定に役立ちます。
特権IDとパスワードの運用を検査します
管理者権限を持つアカウントは、平常時には作業を速めますが、攻撃者が奪うと被害範囲を広げます。管理者の私用・業務用IDを分け、必要な作業時間だけ権限を与え、終了後に解除する運用を検討します。緊急時の管理者IDは複数人で開封・承認できるようにし、利用履歴を別環境へ送ります。バックアップ管理アカウントが本番のドメイン管理者と同じ認証に依存していないかも確認してください。侵害された一つのIDで、業務データとバックアップを同時に変更できる構成は特に危険です。
パスワードの長さや複雑さを規程に書くだけでは、使い回し、共有、退職者の残存を見つけられません。四半期ごとに特権IDの実在利用者を照合し、異動・退職の人事データと突合します。古いサービスアカウントは停止の影響を確認したうえで権限を縮小します。認証ログは「後から調査できる」だけでなく、普段と異なる時間帯・場所・操作量を検知するために使います。これは侵入を完全に防ぐ保証ではありませんが、攻撃者が管理者権限を取った後に長く内部探索する時間を減らす狙いがあります。
安全な復旧は、順序と完了条件で決まります
アサヒグループは外部専門機関と協力し、安全性を確認したバックアップデータから復旧しました。影響したサーバーは再構築後に健全性を確認し、フォレンジック調査に応じた追加対策を実施したうえで、健全性が保証されたシステムから段階的に再開したと説明しています。2026年2月18日の公式発表に基づきます(確認日:2026年10月30日)。この順序を「バックアップから戻せば終わり」と省略してはいけません。侵入経路、認証情報、端末、外部連携を点検しないまま業務システムをつなぎ直すと、同じ問題が再発するおそれがあります。
自社の復旧計画では、業務の優先度とシステムの依存関係を重ねます。注文を受けるEOSだけ先に戻しても、在庫引当や倉庫への連携が安全に動かないなら、受付上限を設ける必要があります。顧客窓口を復旧するなら、担当者が正しい在庫と納期の情報を見られるかも確認します。請求機能を戻すなら、手作業期間の出荷データと突合が終わっているかを経理が検収します。IT部門が画面操作を確認しただけで、事業部門の受入試験を省略しないことが重要です。
復旧ゲートを五段階で設けます
| ゲート | 担当と確認内容 | 通過条件 | 通過できない場合 |
|---|---|---|---|
| 1. 証拠保全と侵害範囲 | インシデント対応者がログ、端末、通信、アカウントを調査 | 既知の危険な接続を遮断し、再侵害の監視方法がある | 業務再開を急がず隔離を維持し、追加調査を依頼します |
| 2. バックアップの健全性 | ITと外部専門家が復元点、改ざん、マルウェア、整合性を確認 | 別環境へ復元でき、試験データで整合性を確認 | 別の復元点を検討し、手作業の提供範囲を続けます |
| 3. 基盤と権限の再構築 | ITがOS、ネットワーク、管理者権限、監視を検証 | 接続範囲と認証が承認済みの構成と一致 | 権限・経路を修正し、同じ試験をやり直します |
| 4. 業務の受入試験 | 営業・物流・経理がテスト注文から請求まで追う | 重複・欠落・納期誤りが許容基準内 | 対象商品・取引先を広げず、原因を特定します |
| 5. 段階的な通常化 | 経営が処理量、納期、問い合わせを評価 | 通常に近い処理能力を一定期間維持 | 一部制限へ戻し、取引先に変更を通知します |
上表は編集部の一般的な設計例です。個別の閾値は、業種、商品の安全性、契約、取引量によって決めてください。復旧を急ぐ企業ほど、ゲートを形だけ通す危険があります。たとえばテスト注文一件で「受注は正常」とするのではなく、取消・変更・返品・複数倉庫・締め日を含むシナリオを用意します。設備が再起動したかだけではなく、平常時と同じ品質の注文・出荷データが残るかまで確かめる必要があります。
製造・流通企業で想定する三つの架空ケース
ここからのケースは、アサヒグループの実際の事例ではありません。中小企業や地域の流通企業が、自社のBCPを検討するために編集部が作った架空のシミュレーションです。想定値をそのまま自社の目標や実績へ転用せず、取引量と人員で試算し直してください。ケースごとに、現状、停止範囲、担当者、代替手順、完了条件、失敗時の戻し方を示します。
ケースA:食品メーカーのEOSが止まり、倉庫は稼働している
架空の従業員300人の食品メーカーで、スーパーからの電子発注を受けるEOSが停止し、倉庫管理システムは単独で稼働できるとします。経営者は全商品を電話で受けようとせず、まず供給が途切れると健康に影響する商品と、代替品が少ない商品を抽出します。営業責任者は前日までの取引先別発注実績をオフラインで取得し、取引先へ暫定の注文書式、受付時間、納期回答方法を案内します。IT責任者は障害の影響を受けたネットワークと倉庫を安易に再接続しません。
仮に平常時1日2,000行の注文に対し、手作業で検証済みの処理能力が400行なら、対象SKUと取引先を400行以内へ絞る必要があります。受付担当は注文を採番し、別担当が商品コードと数量を読み合わせ、倉庫責任者が出荷可能数量を承認します。取引先には確約できる数量だけ回答します。完了条件は、受付番号ごとに出荷指示、配送便、納品書、請求の控えが一対一に対応することです。二重注文が見つかったら発送前に止め、取引先の元発注番号で確認します。この数値は架空例であり、アサヒグループの処理量を示しません。
ケースB:飲料卸の配送連携が止まり、受注画面だけ動く
架空の飲料卸では受注サイトが開きますが、配送会社への連携が止まったとします。このとき受注可能画面を放置すれば、顧客は平常時の納期を期待します。営業責任者は新規受注画面に暫定納期と対象地域の制限を表示し、既存顧客へも同じ内容を通知します。物流責任者は配送会社から受けられる便数と地域を確認し、受注上限をシステムまたは手動の受付規則に反映します。ITは配送連携を再開する前に、接続先とファイルの健全性を検査します。
たとえば「通常翌日着」を一時停止し、対象地域のみ三営業日以内とする場合でも、全注文へ同じ約束をしてよいかは在庫・便数次第です。営業は注文を確定する前に配送可能日を照会し、現場で確約できない場合は「受付済み・納期未確定」と区別します。完了条件は、納期を約束した全件に配送枠が紐付くことです。予約が不足したら、優先順位に沿って再調整し、約束した顧客に担当者から連絡します。「画面が生きているから通常営業」と表示しないことが、このケースの要点です。
ケースC:小売チェーンの在庫更新が遅れ、店舗とECの数字がずれる
架空の地域小売チェーンで、店舗POSとECの注文受付は動く一方、共通在庫の更新が遅延したとします。情報システム担当は在庫連携を止めて保全し、店舗運営責任者は安全に販売できる数量を店舗ごとに限定します。EC運営責任者は在庫連動の表示を停止し、納期や在庫確定のタイミングを変更します。顧客対応担当はキャンセルや返金の連絡方法を決めます。経営者は、売上を維持するために全チャネルを開け続けるより、在庫の正確さを回復するまで範囲を絞るかを判断します。
このケースでは、店舗とECの在庫差異を毎日同時刻で計測し、差異が閾値を超えた商品は一時的にオンライン販売を止めます。完了条件は、現物棚卸し、未出荷受注、返品予定が一致することです。差異が残った場合は通常連携を再開せず、担当者が原因別に「二重引当」「未反映の返品」「出荷済み未計上」を洗い出します。これはシステム復旧後の在庫差異も事故の一部として扱う設計です。単にサーバーを再起動するだけで現場の混乱は収まりません。
誰が何を決めるか:非常時のRACIを作る
RACIは、実行する人、最終責任を負う人、相談する人、報告を受ける人を分ける整理方法です。事故のとき全員が「セキュリティ部門が判断するはず」と考えると、物流の制限や取引先への連絡が遅れます。逆に営業が独自に通常納期を約束すれば、現場の処理能力と食い違います。以下は製造・流通企業向けの編集部例です。大企業では地域・子会社単位で詳細化し、中小企業では兼務を許容しつつ最終責任者を一人に決めます。
| 作業・判断 | 経営/危機対策本部 | IT/セキュリティ | 営業 | 物流/品質 | 法務/広報 |
|---|---|---|---|---|---|
| 侵害範囲の調査と証拠保全 | 報告を受ける | 実行・技術判断 | 報告を受ける | 報告を受ける | 相談を受ける |
| ネットワーク遮断の事業判断 | 最終責任 | 実行・提案 | 相談 | 相談 | 相談 |
| 代替受注の対象と上限 | 最終責任 | システム面の相談 | 実行 | 実行・供給能力の確認 | 通知文の相談 |
| 商品優先順位と品質条件 | 最終責任 | 報告を受ける | 相談 | 実行・品質責任 | 契約面の相談 |
| 取引先・顧客への説明 | 最終責任 | 技術事実を提供 | 実行 | 納期情報を提供 | 文面作成・法的確認 |
| システムと物流の再開判定 | 最終責任 | 技術的な検証 | 受注試験 | 出荷・品質試験 | 説明内容の確認 |
表の「最終責任」は経営者が専門家に代わって技術判断をするという意味ではありません。ITは危険な再接続を拒否できる権限を持ち、経営は安全な代替策へ資源を配分します。議事録には決定時刻、前提となる事実、反対意見、再評価時刻を残します。事故後に「なぜその日に全出荷を再開しなかったのか」を説明できるようにするためです。平常時にRACIを紙で作るだけでなく、担当者不在時の代理者を決めて訓練してください。
30・60・90日で進める対策計画
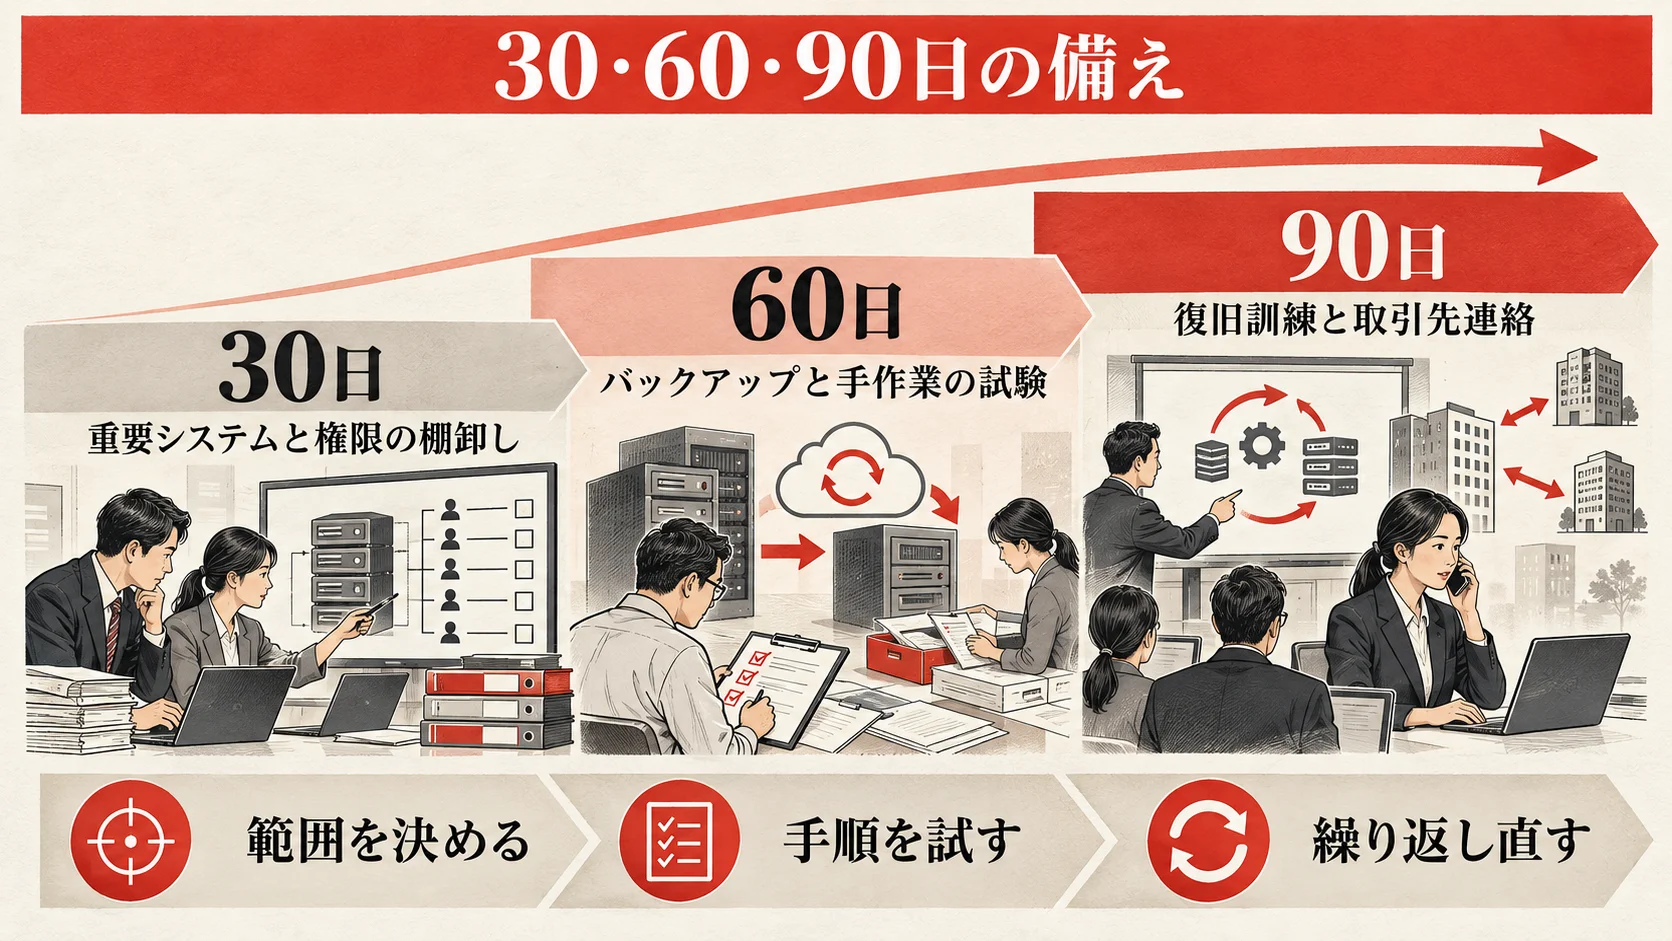
ランサムウェア対策を「ツールを導入する」だけで終えると、受注・出荷の代替運用が抜けます。短期間で全部を作り直すのも現実的ではありません。最初の30日で重要業務と危険な接続を把握し、60日までに代替運用を小規模に試し、90日までに復旧訓練と取引先連絡をつなげます。期間は編集部の目安であり、法定の期限やアサヒグループの実施期間ではありません。既に事故が起きている場合は、この工程表ではなく専門家のインシデント対応を優先してください。
| 期間 | 担当者 | 作業と成果物 | 完了条件 |
|---|---|---|---|
| 0〜30日 | 経営、IT、営業、物流 | 重要商品・取引先、業務依存図、外部接続と特権IDの台帳、緊急連絡先を確定 | 受注から請求までの重要フローと単一障害点が経営会議で承認される |
| 31〜60日 | 営業、物流、品質、IT | 代替注文票、採番ルール、商品優先基準、オフラインの在庫確認方法、取引先への通知文を用意 | 想定停止時に限定商品を誤出荷なく受付・出荷できる小規模試験に通る |
| 61〜90日 | IT、外部専門家、各事業部 | バックアップ復元、認証再設定、部分的なシステム再開、手作業台帳の突合、顧客連絡を合同演習 | 復旧時間だけでなく注文欠落・二重出荷・納期回答の品質を記録し、再演習の課題が決まる |
30日の段階では「サーバー一覧」を作るだけでは足りません。商品供給にどのシステムが必要か、実際の業務担当者が説明できる状態にします。60日の試験では紙の注文票を配るだけでなく、倉庫でのピッキング、配送便への引き渡し、請求データの作成まで通します。90日の演習では侵害を想定したため本番環境への再接続は慎重に扱い、検証環境で正常な復元点と権限を確認します。失敗した項目は「訓練が終わった」として閉じず、責任者と再試験日を決めます。
経営会議で追う五つの指標
第一に、重要システムと外部接続の台帳の更新率を追います。台帳が古ければ隔離範囲を決められません。第二に、特権IDの本人確認と例外是正の完了率を見ます。第三に、バックアップを実際に復元し、業務テストまで通した割合を測ります。第四に、受注から請求までの代替運用で処理できた件数と誤り率を記録します。第五に、取引先への第一報を所定の時間内に出せたかを確認します。いずれも単なる「実施済み」のチェックではなく、実際の結果と未完了の理由を示します。
数値目標は自社の供給責任とリスク許容度から決めます。「90日で全システムを完全復旧できるようにする」といった一律の目標は、構成が異なる企業には意味が薄い場合があります。重要商品を何日以内にどれだけ供給する必要があるのか、最低限の請求・給与・法定報告をどう続けるのかを先に決め、そのために必要な復旧時間を逆算します。達成できない場合は、追加の設備や人員を確保するか、顧客へのサービス水準を見直すかを経営層が選びます。
取引先・顧客への説明を準備する
受注・出荷が止まった企業の情報を待っているのは、システム担当者だけではありません。小売店は棚を埋めるための仕入れ判断が必要で、飲食店はメニューや販売計画を変える場合があります。一般消費者も、商品が店頭にない理由や安全性を知りたがります。こうした相手に対し、事故の技術的詳細を最初から長文で説明するより、現在の受注可否、供給可能な範囲、納品見込み、問い合わせ先、次の更新時刻を先に示します。未確認の復旧日を約束しないことが信頼につながります。
連絡先の台帳も事故の影響を受ける可能性があります。顧客管理システムが停止した状態でも重要取引先の担当者へ連絡できるよう、最小限の連絡網を別の安全な方法で保管します。ただし個人情報を無制限に複製するのは別のリスクです。保管対象、暗号化、アクセス権、更新頻度、廃棄方法を決めてください。事前に取引先との契約で緊急時の連絡経路を確認し、配送制限と受注停止の通知を誰が承認するかを決めます。広報と営業で異なる納期を案内しないよう、唯一の最新版を維持します。
第一報の文面は短く、確度を示します
第一報には「いつから、何が利用できないか」「何は利用できるか」「現時点で分かっていないこと」「注文・配送への影響」「暫定の代替方法」「次回の更新時刻」を入れます。原因が調査中なら「ランサムウェアと確認した」と書かず、原因確定後に更新します。個人情報の扱いも同様で、流出が確認されたものと確認中のものを区別します。複数の取引先に一斉通知する場合も、契約や商品に応じて影響が異なるなら個別の追補を用意します。顧客が判断に使える情報を先に示し、企業の謝罪文だけで紙面を埋めないほうが実務的です。
「次回の更新時刻」は、何も変わらない場合も守ります。たとえば毎日17時に対象商品と配送地域を更新すると伝えたら、進展がなくてもその事実と次回更新を出します。取引先は不明なまま待つより、制限が続くことを知って代替調達を計画できます。訂正が必要になった場合は旧文面を消して痕跡を消すのではなく、いつ、どこが変わったかを明示します。公式発表の時系列が重要なのと同じく、自社の説明履歴も後から検証できる必要があります。
よくある質問
アサヒグループのランサムウェア被害はいつ発生しましたか?
公式発表では、2025年9月29日午前7時頃にシステム障害が発生し、調査中に暗号化されたファイルを確認しました。同日午前11時頃にはネットワーク遮断とデータセンター隔離を行ったと説明しています。後の調査では、攻撃者が障害の約10日前にネットワーク機器を経由して侵入したことが判明しました。ただし、具体的な侵入日時は特定できないと公表されています。発生日を「侵入日」と混同しないでください。アサヒグループの2026年2月18日発表で確認できます(確認日:2026年10月30日)。
受注・出荷のシステムはいつ復旧しましたか?
電子受発注システムによる受注は、アサヒグループ食品が2025年12月2日、アサヒビールとアサヒ飲料が同月3日に再開したと同社は説明しています。配送リードタイムの通常化と物流業務全体の正常化は2026年2月までかかりました。したがって「12月にすべて完全復旧した」とする説明は正確ではありません。商品ごとの出荷可能範囲や販売回復も別の指標です。自社の報告でも、システム受注再開、出荷能力、顧客への納期を分けて伝えてください。
アサヒグループは個人情報の漏えいを確認していますか?
2026年2月18日の公式発表では、一部の従業員用PCからデータが窃取されたと確認し、従業員・退職者5,117件と取引先関係者等110,396件の漏えいを公表しています。一方、データセンター内サーバーに保管された個人情報は漏えいの可能性を否定できないものの、公開された事実は確認されていないという説明です。「初日の時点では確認されていなかった」という発表だけを引用して、現在も漏えいがなかったと書かないことが大切です。数字や対象は新たな発表で変わり得るため、最新の公式情報を確認してください。
製造業ならバックアップを作るだけで十分ですか?
十分ではありません。バックアップのデータが健全でも、侵入経路が残る環境へすぐ戻せば再侵害の危険があります。また、基幹システムが戻るまで商品供給をどう続けるかは別の問題です。重要商品の優先順位、手作業の注文票と採番、在庫確認、配送便、請求との突合、顧客への説明を一緒に訓練してください。復元の成功を「ファイルが開いた」だけで判定せず、テスト注文が正しく出荷・請求まで通るかで検収します。復旧時間と業務の品質を別々に測る必要があります。
受注・出荷が手作業になると、最初に何を決めるべきですか?
最初に、受付可能な商品・取引先・時間帯と、処理できる最大件数を決めます。次に、一件ごとの受付番号、変更・取消の履歴、在庫と配送の確認、二人目の照合を定めます。営業が受けた数だけでなく、倉庫が正しく出せる数を上限にします。供給できない商品を曖昧に受け付けると、後で納期を訂正する負担が増えます。取引先には「何が発注可能か」「いつ納期が分かるか」「次の更新時刻」を同じ文面で伝えることが重要です。
VPNを全部廃止すれば、同じ攻撃を防げますか?
いいえ。アサヒグループは自社の調査結果に基づいてリモートアクセスVPN装置の全面廃止などを再発防止策に挙げていますが、すべての企業に同じ製品構成と代替経路があるわけではありません。自社では外部公開経路の棚卸し、保守状況、認証と権限、ログ監視を確認し、必要に応じて接続方式を変更します。ある一つの機器をなくしても、管理者アカウントの使い回しや別の外部接続が残れば危険は続きます。対策は入口、権限、内部の横展開、復旧を組み合わせて考えてください。
内部統制の「開示すべき重要な不備」とは、この事例で何を意味しますか?
2026年7月27日のアサヒグループの発表では、情報システム・セキュリティ規程に基づく運用管理が一部の日本事業の情報基盤で十分でなかったことや、経理データの取得・検証が適時にできなかったことを踏まえ、財務報告に係る内部統制に開示すべき重要な不備があったと説明しています。同時に、財務諸表に必要な修正は反映済みで、監査人は無限定適正意見を表明したとしています。不備の公表を「財務諸表の不正が確定した」と読み替えないでください。読者の企業では、サイバー対策を決算と監査の継続計画にも含めます。
まとめ:受注の再開ではなく、商品が届くまでを守ります
アサヒグループの事案は、ランサムウェアがシステムだけでなく、受注、出荷、配送、顧客対応、決算まで連鎖することを示しました。同社は被害拡大を防ぐためにネットワークとデータセンターを隔離し、手作業で商品供給を続け、安全性を確認した環境から段階的に復旧しました。電子受発注システムは2025年12月に再開しましたが、物流全体の正常化は2026年2月までかかっています。「復旧した」と言う前に、顧客が必要な商品を約束した品質と納期で受け取れるかを確認することが、この事例からの最も実務的な教訓です。
自社では、重要商品の供給に必要な業務を一覧にし、入口となるネットワーク機器と特権IDを点検し、隔離の権限を決め、限定した商品で手作業の受注から請求までを試してください。そこで見つかった差異を、復旧訓練と経営会議の課題へつなげます。複数事業が共通システムに依存する場合は、KADOKAWA事例に見る事業継続の教訓も参考になります。バックアップの設計は企業のランサムウェア対策と復旧手順、取引先・委託先の点検は委託先セキュリティチェックリストで詳しく確認できます。
関連する実務記事:中小企業のセキュリティ対策と90日計画、企業のランサムウェア対策と復旧演習、委託先・取引先のセキュリティチェック。
セキュリティの達人に相談する

「受注・出荷が止まった場合、何日・何件まで手作業で対応できるか分からない」「バックアップはあるが安全に戻す訓練ができていない」「拠点や委託先の接続経路を把握できていない」という企業は、平常時の点検から始めましょう。セキュリティの達人では、現状の接続・権限・バックアップと業務上の依存関係を整理し、優先度の高い対策と事業継続の手順を一緒に具体化します。診断結果を読むだけで終わらせず、責任者、実施期限、確認方法まで落とし込みたい場合はご相談ください。相談だけで事故防止や復旧時間を保証するものではなく、実際の構成と業務条件を確認して範囲をご案内します。



