
サイバー攻撃への備えを確かめるには、セキュリティ担当者だけで手順書を読むより、経営者、情報システム、営業・現場、広報、法務が同じ仮想事故に向き合い、制限時間内に判断する机上演習が有効です。本記事では、受注システムにランサムウェアの疑いが出た中小企業を想定し、社内でそのまま試せる90分の進行表、状況を途中で変えるカード、役割分担、採点方法を示します。演習で目指すのは「模範解答を当てること」ではありません。誰が、何を根拠に、いつまでに決めるかを確かめ、決められなかった箇所を改善計画へ変えることです。
この記事の90分プログラムは編集部が設計した例であり、IPAの机上演習教材そのものを転載・再現したものではありません。IPAは2025年に中小企業向けのランサムウェア演習教材と実施マニュアルを公開し、事前の体制・手順と実際の発生を想定した演習の重要性を説明しています。NIST SP 800-61 Rev.3も、インシデント対応を平時のリスク管理と組織全体の活動に組み込む考え方を示しています。どちらも2026年10月30日に公式ページで確認しました。
対象は従業員20〜300人程度を中心とする企業の経営者、IT・セキュリティ担当、営業・製造・物流などの業務責任者、広報・総務・法務担当です。規模が小さく一人が複数役を兼ねる会社でも実施できます。その場合は役割の兼務を明記し、判断の承認者と代行者を混同しないでください。実際の事故で必要となる技術的な封じ込め、証拠保全、届出・通知の判断は個別事情で異なります。演習の記録をそのまま本番の操作指示にせず、専門家・委託先・法務担当と事前に確認してください。
机上演習で検証するのは「知識」ではなく意思決定です
机上演習は、想定した事故の状況を順番に示し、参加者が実際の職務に沿って対応を話し合う方法です。社内システムを本当に止めたり、不審なプログラムを実行したりする必要はありません。したがって現場への影響を抑えながら、経営判断、社内連絡、顧客への説明、業務継続をまとめて検証できます。ただし、机上で「できるはず」と言えたことと、実機・委託先・夜間体制で本当にできることは違います。机上演習は手順と判断の検証であり、バックアップ復元試験や通信遮断試験の代わりではありません。
IPAの経営者向けインシデント対応机上演習は、担当者への指示・判断、顧客対応などを扱い、中小企業の経営層に事故時の役割を体験させる構成です。また、IPAの中小企業向けインシデント対応の手引きは「検知・初動対応」「報告・公表」「復旧・再発防止」の段階で検討事項を整理しています。この流れを短時間の会議に落とし込み、各段階で具体的な決定と記録を求めるのが本記事の設計です。IPAの教材は参考資料として直接利用できるため、自社の業種・契約・システムに合わせて選択してください(確認日:2026年10月30日)。
合格の意味を先に決めます
演習を「全員が真剣に議論したので成功」と評価すると、次の事故に備えられません。最初に検証目標を三つに絞ります。たとえば「発見から15分以内に事故対応の責任者と代行者を特定できる」「停止範囲と代替運用を経営・現場で共同決定できる」「未確認情報を断定せず、取引先への第一報の承認ルートを示せる」です。15分は本記事の演習上の目安であり、法令や公的な統一基準ではありません。自社の営業時間、夜間体制、契約上の通知期限を踏まえて設定します。
評価では、正解に見える発言よりも、決定の根拠、未確定事項、次の更新時刻、担当者、記録先を重視します。対策本部が「ネットワークを止める」と言っても、対象設備、判断権限、受注・出荷への影響、代替の連絡手段が示せなければ完了ではありません。逆にすべての事実が判明していなくても、現時点で安全を守る暫定措置と次の確認時刻を示せれば、現実的な初動です。
開催前の準備:90分の会議より、事前の情報整理が重要です
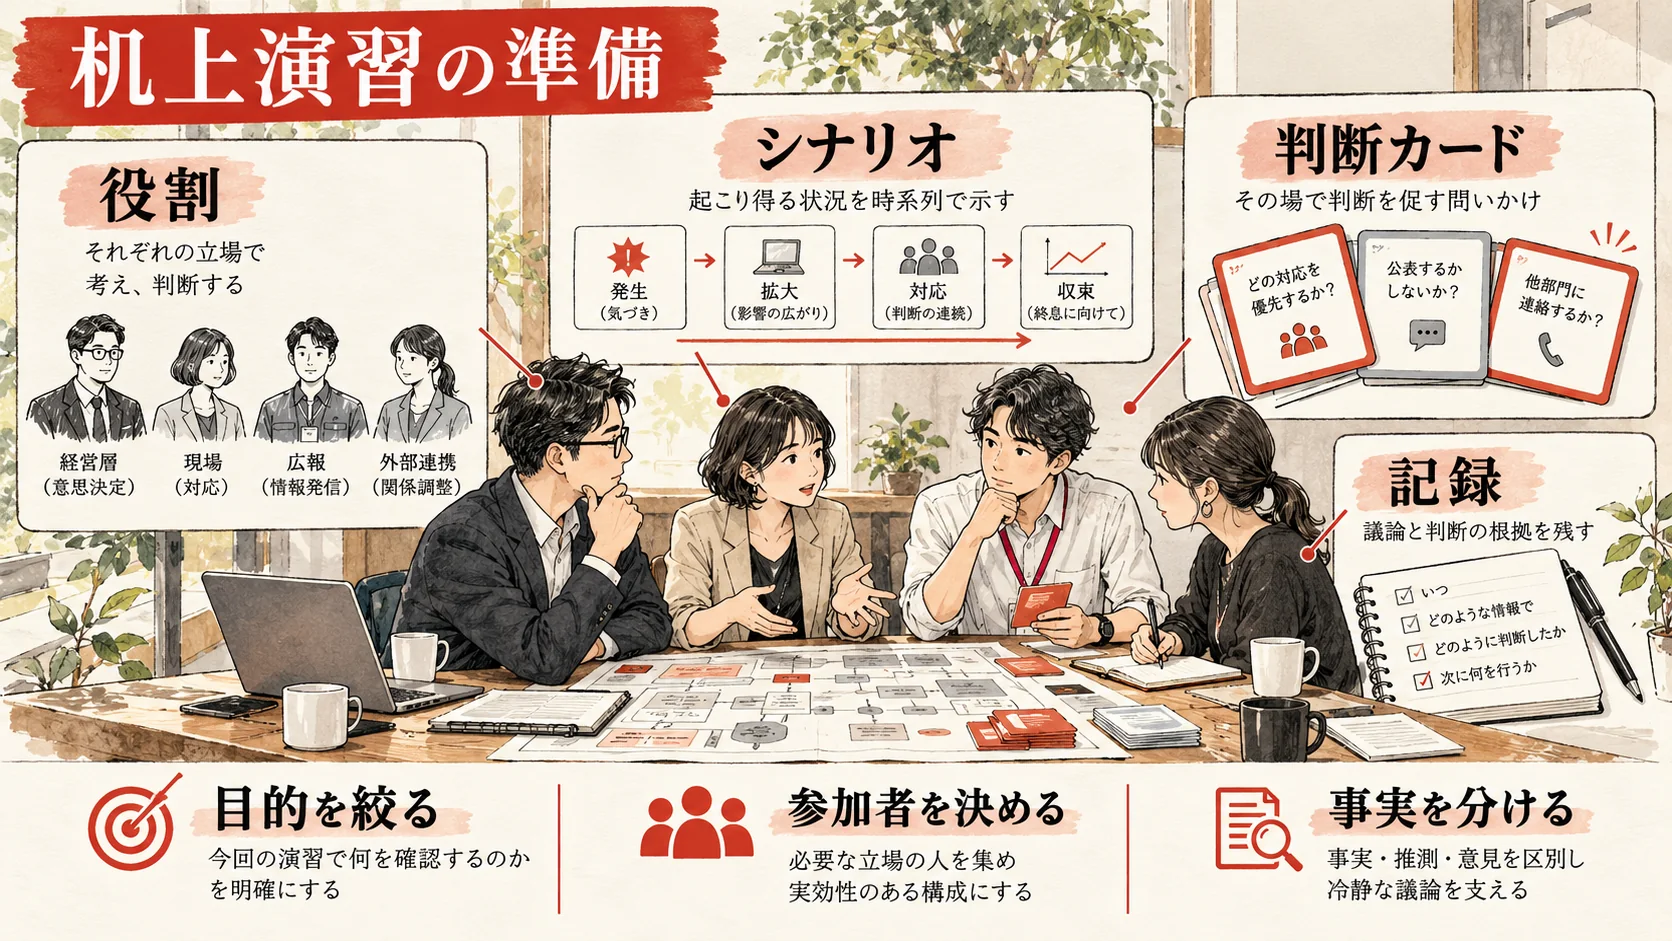
進行役は開催の1〜2週間前に、仮想事故の対象となる業務を一つ選びます。全社のあらゆる障害を同時に扱うと抽象論になります。たとえば受注から請求までを主題にし、「通販受注システムが止まったら何件まで手作業で受けられるか」「配送会社へ何時までに渡すデータが必要か」を確認します。想定するデータは顧客名、連絡先、注文履歴、取引先契約など、実際にその業務で扱う種類だけにします。実データを演習資料に貼らず、架空の情報を使ってください。
準備する資料は、会社全体の分厚い規程ではなく、当日使う最小セットです。①重要業務と停止許容時間、②システム・委託先の連絡図、③緊急連絡先と代行者、④バックアップと復旧の責任分界、⑤顧客・取引先への連絡テンプレート、⑥法務・保険・外部調査会社の連絡経路、⑦現行の権限表を各1ページ程度でそろえます。準備時点で欠けた資料は急いで埋めず、欠落そのものを演習の観察対象にします。実際の緊急連絡網に個人の電話番号が含まれる場合、配布範囲と保管場所を制限します。
参加者は経営判断者、情報システム、現場責任者、営業・顧客窓口、広報・法務、記録係を基本とします。進行役は原則として意思決定に加わらず、追加情報を配る役に徹します。評価役は発言を採点するだけでなく、「誰が発言していないか」「前提が変わったときに判断が更新されたか」を観察します。小規模会社で評価役を置けない場合は進行役が時刻付きの決定ログを残し、終了後に参加者全員で振り返ります。
参加者に渡す資料と、伏せる資料を分けます
参加者には、架空会社の概要、通常業務の処理量、取引先への約束、既存の対応規程、連絡先一覧、前提条件を配ります。一方、途中で起こる「バックアップからの復元に失敗」「取引先から照会」「SNSで未確認情報が拡散」などのカードは事前に見せません。カードを伏せる理由は驚かせるためではなく、前提が変わるたびに安全性と事業継続を再判断できるかを測るためです。参加者を試す演出に偏りすぎると、「正解を知らない」と黙るため、情報が足りなければ質問してよいルールを明示します。
外部委託先に参加してもらえる場合は、契約上の窓口と本番時の連絡可能時間を確認します。参加できない場合、進行役が委託先役を担当し、回答までの想定時間を事前に決めます。「外部ベンダーがすべて解決する」という近道を認めず、自社が持つ判断権限と委託先の作業範囲を分けます。演習で使う時刻、処理件数、復旧可能性は架空の前提とし、実績や保証のように扱わないでください。
90分で回す進行表:報告から改善の着手まで行います
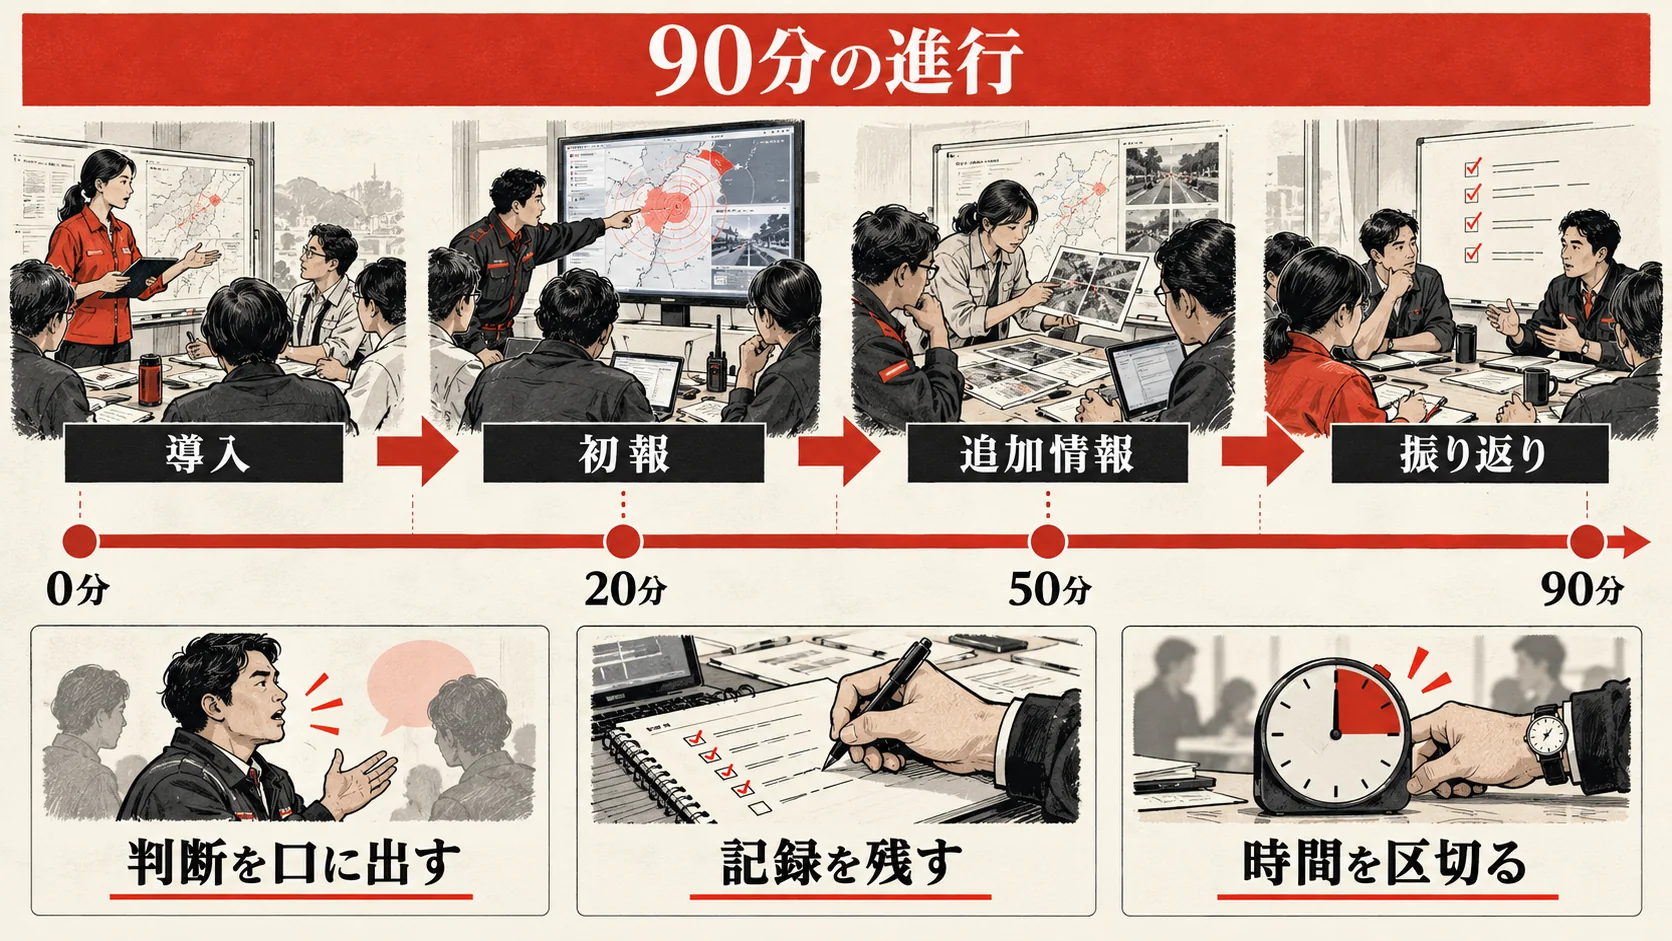
以下は6〜10人程度を想定した編集部作成の進行例です。会社の規模に合わせて人数と時間を変えて構いませんが、最後の改善会議を削らないことが重要です。90分だけで事故対応能力を証明することはできません。目的は、次に実施すべき実機試験と規程改訂を特定することです。IPAの公式教材は座学と討議を組み合わせる構成で、開催時間も別に設定されています。本記事の90分版をIPAの標準時間と誤認しないでください。
| 経過時間 | 進行役が示す状況 | 参加者の決定と成果物 | 評価者が見る点 |
|---|---|---|---|
| 0〜5分 | 目的、演習と実事故の区別、架空会社の前提を説明 | 役割と決裁者・代行者を確認 | 権限の空白や兼務を言語化できるか |
| 5〜15分 | 受注端末に警告、担当者がファイルを開けないという第一報 | 事故窓口の起動、情報の真偽確認、初動ログ | 憶測で「侵害なし」と決めないか |
| 15〜25分 | 複数端末で業務停止、共有フォルダにも異常 | 隔離範囲、委託先連絡、証拠保全の依頼 | 事業影響と技術措置を同時に見るか |
| 25〜40分 | 取引先の注文が入り続け、顧客情報流出の可能性も出る | 受注停止・制限、代替運用、法務確認 | 受けられない納期を約束しないか |
| 40〜55分 | 主要取引先から正式回答の要求、SNSにも投稿 | 第一次説明文、問い合わせ窓口、更新時刻 | 事実・推測・不明を分けるか |
| 55〜70分 | 復元候補のバックアップに不確実性が見つかる | 復旧の品質ゲートと停止継続の判断 | 安全性確認前に再接続を指示しないか |
| 70〜80分 | 追加資料:被害範囲と業務影響が一部判明 | 経営報告と24時間の優先順位を再決定 | 新情報で判断を更新するか |
| 80〜90分 | 演習終了、観察結果を共有 | 改善3件、責任者、期限、再試験日を記録 | 感想ではなく行動計画に変わるか |
各区間の終了時に、記録係は「決定」「理由」「未確認」「次の確認者・時刻」の四列を読み上げます。この読み上げを入れるだけで、口頭の合意と正式な決定の差が見えます。たとえば「注文を絞る」は方向性ですが、「今日17時までは新規注文を受けず、既存注文の出荷可否を営業責任者が16時に再判定する」は運用可能な決定です。議論が長引く場面では進行役が決定期限を告げ、暫定判断と調査依頼に分けさせます。
進行役の台本:答えを与えず、判断を掘り下げます
進行役は「その判断はどの情報で決めましたか」「経営者が連絡不可能なら誰が承認しますか」「現場にはどの方法で伝えますか」「外部へ言える事実は何ですか」と問います。技術の詳細を知らない経営者に設定コマンドを求めたり、広報担当に感染経路の断定を求めたりしてはいけません。それぞれの役割で必要な決定を引き出します。参加者の判断が危険に見えてもすぐ正解を示さず、取引先や業務の追加情報を与え、選択の結果を考えさせます。ただし実際の事故と混同して本番環境を操作しそうになったら、演習を止めて安全を確保してください。
時間が足りなくなった場合、進行役はカード数を減らしても、初動・対外説明・復旧判定・改善着手の四つを残します。すべてのカードを読んだだけで、意思決定の記録が残らない演習は、学習としても経営上の検証としても弱くなります。30分で終わる簡易版なら技術的な初動か顧客対応のどちらか一つに対象を絞り、90分の代替と主張しないでください。
架空シナリオ:受注・出荷が止まる月曜の朝
以下は実在企業の事案ではありません。「株式会社みなとフーズ」は従業員86人の架空の食品卸です。営業所が2か所、倉庫が1か所あり、病院・飲食店・小売店の取引先約240社から平日600件程度の注文を受ける想定です。注文は取引先ポータル、メール、電話の三経路です。出荷締め切りは15時、当日便を逃すと翌日の納品に影響します。受注システムは外部ベンダー保守、社内ファイルサーバーには見積書と顧客連絡先があります。これらの数字は演習を成立させるための仮定であり、統計や実績ではありません。
月曜8時50分、営業担当から「見積ファイルが開けず、画面に支払いを求める表示が出た」と連絡が入ります。別の担当者の共有フォルダにも異常があり、取引先ポータルはログインできません。配送指示端末は見かけ上動いていますが、在庫データの最終更新時刻が分かりません。経営者は出張中、情報システム担当は一人、委託先の通常窓口は9時30分からです。この時点で参加者に分かるのは「複数の異常がある」ことだけです。ランサムウェアによる全社侵害、顧客情報の流出、バックアップの健全性はまだ確定していません。
演習の初動では、情報システム担当がどの端末・アカウント・ネットワークに異常があるかを記録し、適切な専門家と隔離範囲を検討します。営業責任者は受付済み注文と未処理注文を分け、二重受注を避ける手段を提案します。経営責任者または代行者は、どこまで業務を停止するか、何を安全な代替手段として許可するかを承認します。広報・法務は、顧客へ伝えられる確定事実、まだ調査中の事項、次回更新の予定を整理します。「担当者がいる」ことと「その担当者が判断材料を受け取れる」ことは別問題なので、各決定に入力情報も付けてください。
状況カード1:停止範囲が広がります
「9時20分。倉庫の指示画面で注文データの一部が表示されません。配送会社への便予約は本日11時が締め切りです。IT担当から『攻撃の可能性は高いが、感染範囲は調査中』と報告がありました。」このカードを配ったら、参加者に三つ質問します。第一に、何を直ちに停止・隔離し、何を検証が済むまで触らないか。第二に、11時までの出荷判断を誰が行うか。第三に、既に受けた注文とこれから入る注文をどう区別するか。正解は一つではありませんが、未確認の在庫を前提に納品を確約するなら、そのリスクを記録してください。
ここで進行役は、参加者が「システムを止めたら全注文が失われる」と過度に恐れ、被害拡大を見逃していないかを見ます。同時に、隔離を指示した瞬間に現場が使える電話、紙、別ネットワークなどの代替連絡手段があるかも確認します。手作業の受付表を使うなら、採番、重複排除、承認、情報の保管先、後日のシステムへの転記と突合まで考えます。「紙に書く」だけでは業務継続計画ではありません。品質・食品安全に関わる商品では、在庫やロットの確認不能時に出荷しない条件も明確にします。
状況カード2:取引先が公表を求めます
「10時10分。大口取引先が『当社の情報は漏えいしたのか』『今日の配送は届くのか』と書面で照会してきました。SNSでは自社名と攻撃被害を結びつける投稿が増えています。まだ漏えいの有無は分かりません。」経営・広報・法務に、第一報の主語、時刻、対象、窓口、更新予定を決めてもらいます。何も分からないから無回答にするのではなく、障害の発生、調査中の範囲、影響している業務、顧客の取るべき暫定行動、次の更新時刻を分けて説明します。一方、漏えいしていないと断定したり、復旧時刻を保証したりしません。
通知義務や公表要否は、契約、扱う情報、実際の被害、適用法令によって変わります。演習中に特定の期限を全企業共通の法的義務として断言するのは避け、法務・個人情報保護担当が確認するルートを採点します。IPAの2026年版インシデント対応手引きにある報告・公表の段階を参照し、実際の事故では監督官庁・取引先・保険会社への連絡要件を個別に確認します。未確認情報を勝手に隠すことも、推測で断定することも避ける判断が必要です。
状況カード3:復元の近道が使えません
「翌日9時。前日のバックアップは取得済みと表示されますが、復元試験の記録は3か月ありません。外部専門家は『元の環境へ直ちに戻す前に、侵入経路と認証情報、バックアップの健全性を確認したい』と伝えました。現場からは今日中の全面再開を求める声が上がっています。」演習では時間を早送りし、復旧の承認者に四つの品質ゲートを決めてもらいます。侵入・残存の調査、資格情報のリセット、検証環境での復元、業務データの整合性です。どのゲートも通らないのに全面再開する理由があれば、業務上の損失と再侵害の可能性を経営者へ提示して判断を残します。
復旧は技術者がサーバーを起動した時点で終わりません。受注番号に欠落がないか、在庫引当が重複していないか、取引先への発送通知が正しいか、請求記録と一致するかを、営業・倉庫・経理が承認します。すべての業務を一度に戻せない場合は、商品・取引先・業務範囲を絞って段階的に再開します。もし復旧中に再び不審な通信やデータ不整合が見つかれば、再接続を止め、直前に確認した健全な状態へ戻す条件を事前に決めます。
判断を促す12枚の質問カード:配る順番まで決めます
状況カードだけでは参加者の議論が技術に偏るため、進行役は次の質問カードから各場面で2〜3枚を配ります。全12枚を必ず使う必要はありません。業種と責任範囲に合うものを選び、同じ質問を毎回繰り返すのでなく、前回の改善点を再検証します。カードの狙いは、誰かを責めることではなく、手順書の空白と部門間の依存を見つけることです。
| 順番 | 配るカード | 決定として記録したいこと |
|---|---|---|
| 初動1 | 「経営者に30分連絡がつかない」 | 代行者の権限、連絡のエスカレーション時刻 |
| 初動2 | 「委託先の通常窓口はまだ閉まっている」 | 緊急契約先、連絡先、応答がない場合の次手段 |
| 初動3 | 「異常端末の担当者が再起動したいと言う」 | 証拠保全と安全確保の依頼先、現場へ伝える禁止事項 |
| 業務1 | 「在庫の最新値を確かめられない」 | 出荷を止める条件、確認できる範囲の限定 |
| 業務2 | 「病院向け商品を先に出してほしい」 | 優先基準、例外承認、品質確認の責任 |
| 業務3 | 「電話注文が通常の3倍になった」 | 受付上限、顧客への納期説明、重複記録対策 |
| 対外1 | 「取引先が漏えいの有無を断言するよう求める」 | 確認済み事実、不明点、更新時刻 |
| 対外2 | 「社員がSNSで復旧見込みを投稿した」 | 社内の発信統制、訂正方法、唯一の窓口 |
| 対外3 | 「保険会社が初動の記録を求める」 | 契約の確認者、連絡履歴、証拠の保管者 |
| 復旧1 | 「バックアップはあるが復元試験記録がない」 | 検証環境、品質ゲート、再開の承認者 |
| 復旧2 | 「復旧後の受注データに欠番がある」 | 業務側の照合とロールバック条件 |
| 復旧3 | 「同じアカウントに不審なログインが再発した」 | 接続停止の条件、再調査、対外説明の更新 |
参加者がカードに回答したら、進行役は「それを誰が、どの連絡手段で、いつ実施するか」を必ず確認します。たとえば代行者の名前だけ挙がっても、出張中に承認可能な電話・安全なチャネル・決裁記録がなければ実行できません。「外部専門家へ相談」と答えた場合も、契約の有無、連絡可能な時間、必要なログの所在を明らかにします。演習後の改善は、この実行条件が欠けた項目から優先して着手します。
役割分担とRACI:経営、IT、現場、広報を分離します
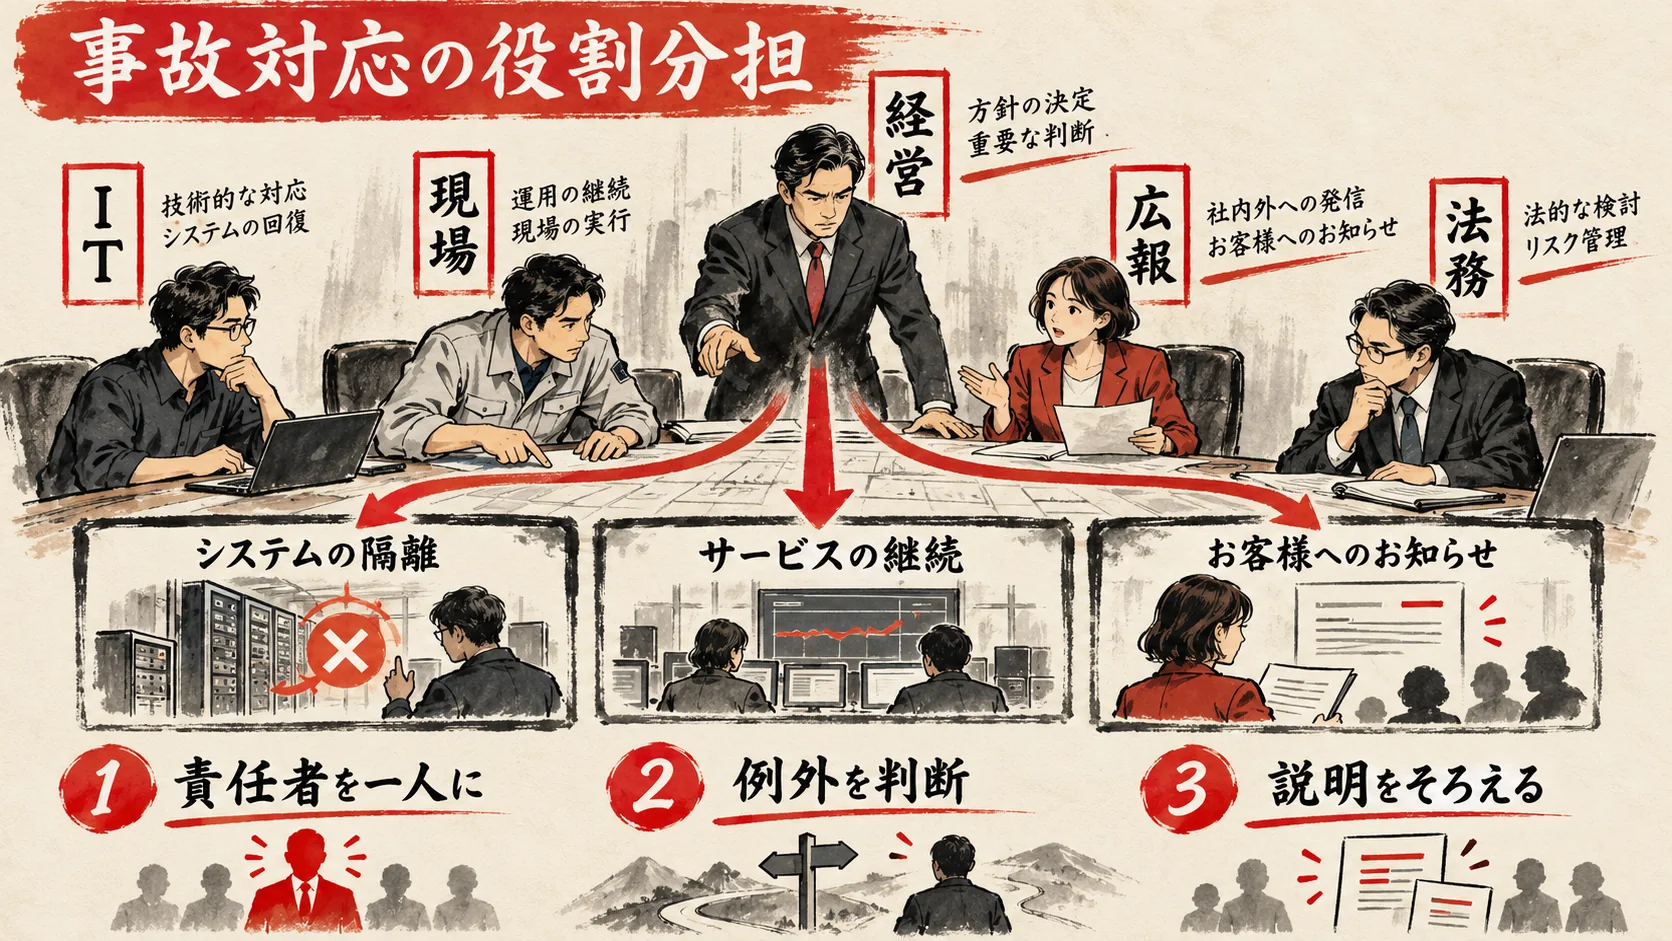
RACIはR=実行責任、A=最終承認責任、C=相談先、I=情報共有先を区別する表です。一般的な役割整理の手段であり、役職名だけで対応できることを保証しません。実際の会社では、代表者不在時の代行、委託先との契約、現場の安全規則を反映してください。一つの判断にAを複数並べないことが特に重要です。連名承認が必要な事項でも、最終的な決定時刻と責任主体を明確にします。
| 判断・作業 | 経営者/代行 | IT・セキュリティ | 営業・現場 | 広報・法務 | 外部委託先 |
|---|---|---|---|---|---|
| 事故対策本部の起動 | A | R | I | I | C |
| 技術的な隔離範囲の提案・実施 | I | A/R | C | I | R/C |
| 受注・出荷の停止や優先順位 | A | C | R | C | I |
| 証拠・ログの確保と保管 | I | A/R | C | C | R/C |
| 取引先への一次通知 | A | C | C | R | I |
| 法的な報告要否の確認 | A | C | C | R | C |
| 復旧環境の技術検証 | I | A/R | C | I | R/C |
| 段階的な業務再開 | A | R | R | C | C |
| 演習後の改善計画 | A | R | R | R | C |
この表では、ITが技術的な隔離の承認を担う例としましたが、全社ネットワーク停止など重大な事業影響を伴う判断は、会社の権限規程に従って経営承認が必要な場合があります。演習前に「ITが緊急に単独で止められる範囲」と「経営へ上申する範囲」を決め、境界で迷うなら暫定措置をどう扱うかを討議します。外部委託先のR/Cも契約次第です。契約にない24時間対応や復旧保証を表へ書き込まないでください。委託先が不在でも自社で影響説明と事業判断ができる状態を目指します。
小規模企業では経営者が広報と法務も兼ね、IT担当が一人だけという構成も珍しくありません。その場合は「一人で三役」という見た目の表を作るだけでなく、同時刻に三つの対応が必要になったとき何を優先するかを決めます。たとえば経営者が取引先への説明に出ている間に、隔離判断の承認を代行者へ委任する、法的な通知判断を顧問へ相談する、広報の文章は事前に定めた雛形で作る、といった具体策です。兼務そのものを失敗とせず、兼務による処理上限と代行ルートを見える化します。
採点表:発言の多さではなく、再現可能な決定を評価します
採点は各項目0〜2点、合計16点とする編集部の例です。0点は決定がない、1点は方向性だけ、2点は担当・期限・根拠・記録先まで具体化した状態です。点数は社内改善の目印であり、外部認証や安全性の保証ではありません。重要な失敗を総合点で隠さないため、「重大ゲート」も別に設定します。たとえば実際の事故で影響範囲を確認せずに全環境を再接続する、確認していない漏えい否定を公表する、品質不明の商品を出荷するといった判断は、合計点が高くても再演習対象です。
| 評価項目 | 2点の状態 | 典型的な改善課題 |
|---|---|---|
| 指揮命令 | 本部、責任者、代行者、更新時刻が明示される | 経営者に連絡がつかず会議が止まる |
| 観測と記録 | 事実・推測・不明、時刻、情報源が分かれる | 「大丈夫そう」が正式記録になる |
| 封じ込め | 専門家と範囲を決め、業務影響を共有する | 端末を再起動・再接続してしまう |
| 事業継続 | 対象業務、受付上限、代替手順を決める | 納品不能な注文まで確約する |
| 顧客説明 | 対象、確定事実、窓口、次の更新を決める | 漏えい・復旧時刻を推測で断定する |
| 外部連携 | 契約先、報告先、必要資料、応答不在時の代替を確認 | ベンダー任せで自社判断がない |
| 復旧判定 | 技術と業務の品質ゲート、戻し条件を示す | サーバー起動だけで完了扱いする |
| 改善管理 | 上位3件の責任者、期限、再試験日が決まる | 反省の感想だけで終わる |
評価役は、その場で参加者に点数を読み上げて競わせる必要はありません。発言・決定・資料の欠落を時刻とともに記録し、終了後に根拠を添えて採点します。特に「自分は伝えた」と「相手は受け取り、同じ理解で動けた」の差を観察します。たとえば経営者が受注制限を決めたのに顧客窓口へ伝わらず、通常どおりの納期を答え続けていたなら、判断自体が妥当でも情報共有に課題があります。実際の事故では、正しい決定が組織全体で実行されて初めて意味を持ちます。
演習を終了してよい品質ゲート
90分を終えた時点で、①時刻付き決定ログ、②連絡不能時の代行ルート、③受注・出荷など重要業務の代替条件、④対外説明の草案と承認者、⑤復旧の安全・業務品質ゲート、⑥改善上位3件の責任者・期限・再試験日が残っていれば、最低限の成果物があります。六つのうち欠けたものがあっても「演習失敗」として隠さず、欠落した状態を明記して改善計画に載せます。演習当日にできなかったことを翌日の手順書だけで「解決済み」とせず、関係者による再確認・短時間の再演習で実行可能性を確かめてください。
CISAのTabletop Exercise Packageの進行・評価ハンドブックは、演習後の報告書で強みと改善点を整理し、改善計画には是正措置、期限、担当者を含める考え方を示しています。本記事の採点表と品質ゲートは同資料を参考にした編集部独自の実務書式であり、CISAの採点制度ではありません。演習後の報告を「参加した」という事実だけで済ませず、誰がいつまでに何を直すかへ落とし込むことが本質です(確認日:2026年10月30日)。
演習後の改善:30・60・90日で「実際に動く」状態へ近づけます
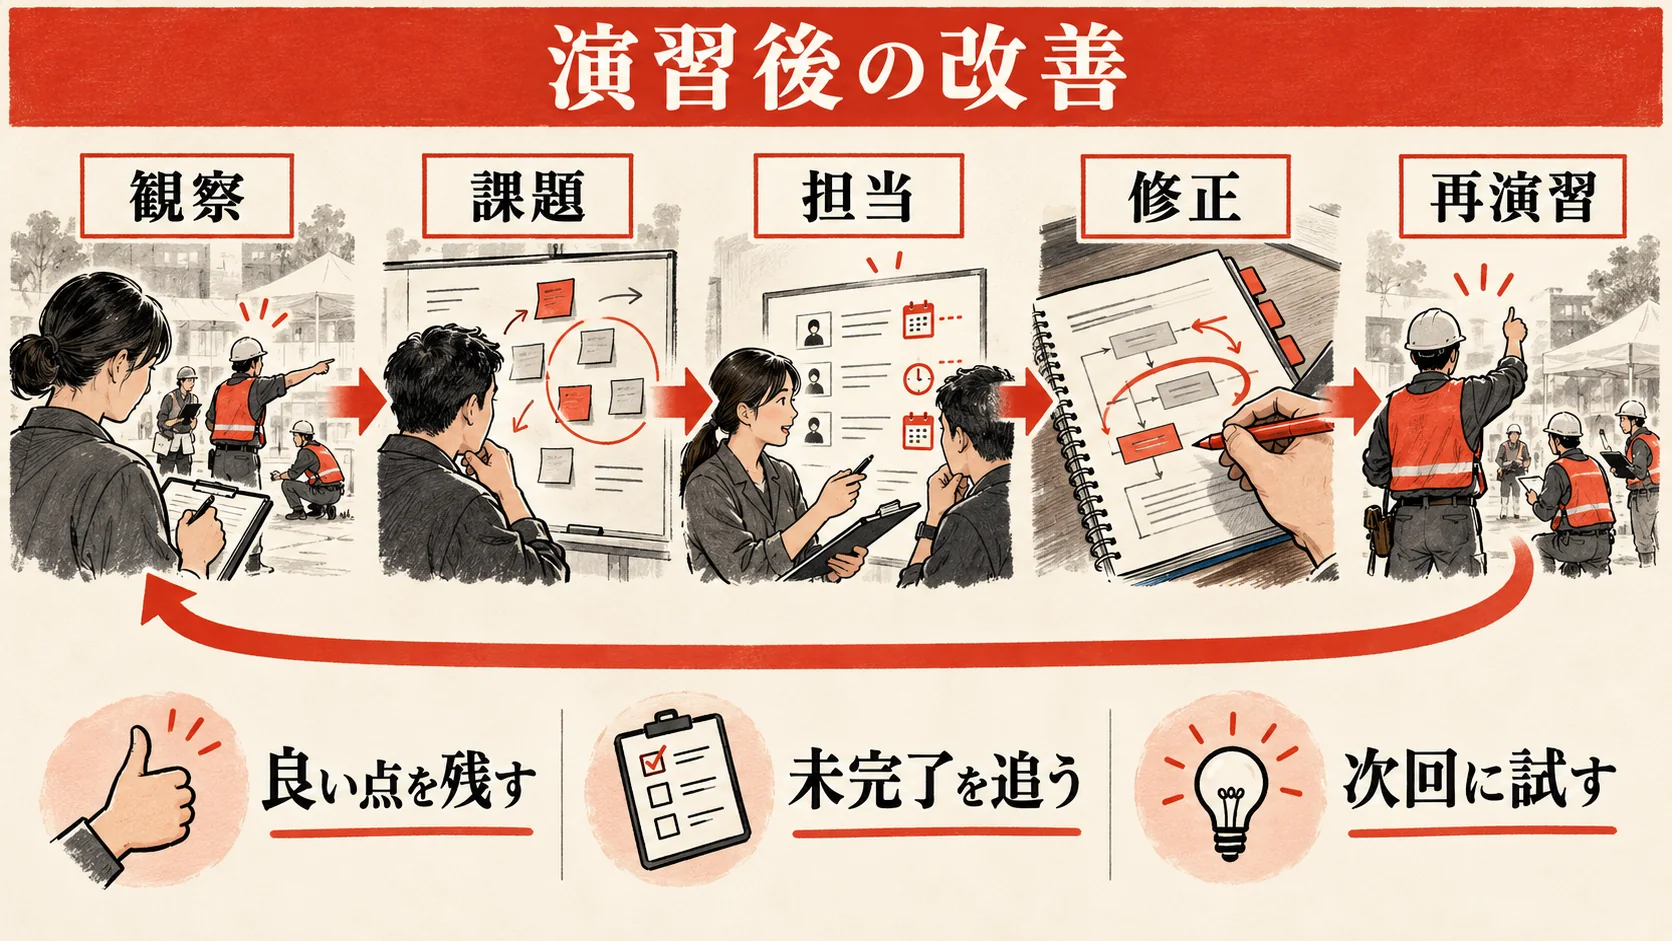
改善項目は数が多いほどよいわけではありません。まず、事故時に事業や人命・安全へ影響するもの、発生時に短時間で決定が必要なもの、現行の契約や資産管理との齟齬が大きいものから上位3件を選びます。各項目は「課題」「原因の仮説」「担当」「期限」「確認方法」「未達時の代替策」の六つで管理します。たとえば「連絡体制を整える」は弱く、「夜間に経営代行者と委託先緊急窓口へ二系統で連絡し、15分以内に応答可否を記録する試験を行う」なら検証できます。
| 期限の目安 | 作業と担当 | 成果物 | 完了の判定 |
|---|---|---|---|
| 30日以内 | 経営・IT・現場が連絡先と代行権限を修正。広報・法務が初報雛形を見直す | 連絡網、権限表、初報テンプレート、重要業務一覧 | 実際に連絡試験を行い、窓口が応答・代行できた記録が残る |
| 60日以内 | ITと委託先がバックアップ復元、アカウント停止、ログ取得を安全な環境で試す。現場が代替受注の突合を試す | 復元記録、切替手順、注文照合表、契約上の役割表 | 模擬注文で欠落・二重処理の有無を確認できる |
| 90日以内 | 経営を含む短い再演習を実施し、改善済み項目と残課題を比較する | 再演習記録、残課題、次の訓練計画 | 前回の重大ゲートを再発せず、未完了策には代替策がある |
30・60・90日は編集部の改善管理用の例で、被害発生時の法的な期限ではありません。事業停止に直結する欠陥が見つかった場合は90日を待たずに暫定措置を講じます。たとえばバックアップが取得されていなかった、外部委託先へ連絡できない、重要設備の遮断権限が不明という状態は、改善計画に載せるだけでなく直ちに経営へ報告します。逆に予算が必要な長期課題は、暫定運用を定めたうえで設備更新計画へ移します。改善の完了日は「資料を改訂した日」ではなく、関係者が実際に試して合格した日としてください。
継続・中止の判断も設けます。たとえば「毎月同じ90分演習を繰り返す」ことが目的化すると、進行役も参加者も回答を覚えます。基本の連絡・権限・復元が安定したら、次は取引先侵害、クラウド停止、工場の制御系停止など、自社の事業上の依存先に合わせてテーマを変えます。一方、前回見つかった重大欠陥が放置されたまま別シナリオへ移るのは避けます。課題が解消しない理由が権限、契約、予算、人員のどこにあるかを経営会議で扱い、対応可能な範囲を決めます。
取引先侵害を想定する場合:自社に攻撃がなくても演習が必要です
サイバー事故は自社の端末で起きるとは限りません。配送会社、決済会社、制作会社、クラウドサービス事業者など、業務に組み込まれた取引先が止まると、自社のシステムに異常がなくても顧客への約束を守れない場合があります。逆に取引先から送られたファイルやアカウントが侵害経路の疑いを持つこともあります。そこで二回目の机上演習では、取引先から「当社の環境で不正アクセスの疑いがある。影響範囲は調査中」と連絡が来た状況を設定します。確認できない相手のシステム内部を推測せず、自社が保持する接続権限と業務依存を調べる練習にします。
最初の10分では、通知した相手の本人確認、使用中の連携アカウント、APIやファイル共有、受渡し済みデータ、契約上の通知・停止権限を整理します。次の20分では、連携を一時停止すると自社の受注や請求へ何が起きるかを現場が説明し、ITが技術的な隔離を提案します。広報・法務は「取引先に事故があった」という事実と「自社顧客の情報に影響があった」という未確定事項を分け、顧客への説明要否と文面を検討します。取引先が「問題ありません」と言っても、必要な証拠や再開条件が契約・業務に照らして足りない場合があります。
再開の品質ゲートは、自社のケースと同様に具体化します。取引先側の影響範囲の説明、侵害された資格情報の無効化、連携経路の確認、検証用のデータ受渡し、発生期間中の差分・重複の突合、再発時の停止条件を確認します。すべてを取引先に一方的に求めるのではなく、自社が持つログ、送受信履歴、代替手段の準備も確認します。業務を続けるか切り替えるかは、取引先名の大きさではなく、確認できる安全性と顧客への影響で判断してください。
架空企業3例:業種で演習の「止めるもの」は変わります
以下の三例は、編集部が作成した架空ケースであり、実在企業の実績、事故、改善効果を示すものではありません。ケースごとに参加者、入力情報、停止範囲、代替運用、KPI、検収条件を変えています。同じ机上演習テンプレートをそのまま当てはめるのではなく、自社が止められない業務と、安全のために止めるべき接続の衝突を設計するための例として使ってください。
ケースA:食品卸、受注が止まる日
従業員86人の架空の食品卸では、営業、倉庫、経理、IT、経営が90分に参加します。入力資料は当日の出荷締め、主要顧客への納品条件、在庫データの更新時刻、手作業の受注上限です。攻撃の疑いが受注システムへ広がったとき、現場は「全件を電話で受ける」と提案します。しかし通常600件を手作業で扱える根拠がないため、経営は受付を重要商品・確認済み在庫に限定し、未確認注文の納期確約を止めます。架空のKPIは、受付済み注文の照合率、出荷指示の重複件数、未回答顧客数とします。
このケースの成果物は、取引先への第一報、商品群別の受付条件、手作業受付票、在庫・配送・請求の突合手順です。完了条件は、模擬注文20件について受付番号、倉庫指示、納品確認、請求が一対一に結ばれることです。もし在庫情報の正確さを担保できなければ、対象商品をさらに減らし、取引先には代替商品または再回答時刻を提示します。「全件出荷を維持できた」という見た目の点数ではなく、品質と約束の正確さを評価します。
ケースB:建設会社、設計情報が取引先へ渡らない日
従業員45人の架空の建設会社では、協力会社との図面共有サービスが停止します。経営、現場監督、設計担当、IT兼総務、営業、顧問弁護士が参加します。入力資料は着工予定、協力会社への当日指示、安全上の確認事項、最新版図面の承認履歴です。取引先侵害の疑いがあるため、共有サービスの連携を止めますが、古い図面をメールで送れば誤施工につながる可能性があります。現場責任者は安全に関わる施工をいったん止め、最新版を確認できる案件だけ、承認済みの別手段で共有する判断を提案します。
架空のKPIは、影響した工事案件の特定率、誤版図面の使用件数、安全上の未確認事項、協力会社への通知到達率です。成果物は案件別の停止・継続判断表、承認済み図面の受渡し記録、再開前の版照合表です。完了条件は、模擬案件10件すべてで「最新版の承認者」「受渡し先」「現場で使う版」を追えることです。照合できない案件は施工を再開しない戻し方を定めます。サイバー事故でも、建設現場では人身・施工品質の安全を優先するという判断を演習で明示します。
ケースC:BtoBサービス会社、顧客から情報流出の照会が来る日
従業員120人の架空のBtoBサービス会社では、顧客サポート委託先が不正アクセスの疑いを通知します。経営、セキュリティ、カスタマーサクセス、営業、広報・法務が参加します。入力資料は委託先が閲覧できる顧客データの範囲、契約上の通知経路、監査ログの保管期間、顧客別の窓口です。自社のサービスは稼働していますが、委託先アカウントの無効化と顧客への説明を急ぐ必要があります。広報は「被害なし」と断定する代わりに、現時点で確認した接続停止と調査範囲、次回の更新予定を文章化します。
架空のKPIは、委託先アカウントの停止完了率、対象顧客の特定率、第一報の承認時間、顧客照会への回答の一貫性です。成果物は権限一覧、委託先との質問表、顧客向け初報、再接続の検証条件です。完了条件は、対象アカウントを漏れなく列挙でき、顧客への文面で確定情報と調査中情報を区別し、法務・経営の承認履歴が残ることです。委託先から十分な説明が得られなければ、再連携せず代替窓口で顧客対応を続けると決めます。
よくある失敗:演習が「参加した記録」で終わるのを防ぎます
第一の失敗は、技術担当だけで演習を行い、経営と現場が判断していないことです。技術担当が隔離の手順を知っていても、売上・品質・契約への影響を一人で決めることはできません。対策本部の最終承認、代行者、業務停止の条件を経営者へ実際に問い、会議に参加できない場合は短い別枠の承認演習を設けます。経営が「専門家に任せる」で終わらず、どの損失とリスクを受容するかを言語化できる状態を目指します。
第二は、用語や手順の暗記を採点してしまうことです。攻撃の名前を知っていても、受注番号の二重計上や顧客への誤説明は防げません。評価では、役割ごとの意思決定と、その決定が他部門へ届いたことを観察します。ITが「隔離した」と言い、営業が「いつもどおり注文を取った」と言うなら、連携の失敗です。参加者の知識不足を責めるのではなく、現行の連絡網や業務フローがその行動を生んだのかを調べます。
第三は、シナリオを現実より便利に作ることです。「バックアップは必ず正常」「経営者は常に応答」「委託先は即時に駆けつける」「顧客は更新を待つ」と仮定すると、危機対応の空白が見えません。ただし、難題を無制限に足すと参加者が疲弊します。最初の演習では停止する重要業務を一つ、追加カードを三枚程度に絞ります。次回は前回直したはずの代行者不在や連絡先不備を再テストし、徐々に複雑さを増やしてください。
第四は、改善事項を「セキュリティ強化」という抽象語で残すことです。「バックアップを強化」では何を試すのか分かりません。「隔離した検証環境で最新のバックアップから受注データを復元し、20件の注文について欠落・重複を営業とITで確認する」なら作業と検収が可能です。課題票を経営会議へ載せ、予算や外部契約が必要なら期限と暫定策を含めて承認を受けます。演習で見つかった問題を現場の善意に預けたままにしないことが重要です。
開催前後に使うチェックリスト
初回開催に必要なものを一枚にまとめます。印刷して使う場合は、取引先名、実連絡先、システム構成などを別の機密資料に分け、演習資料を会議室に置き忘れないでください。チェック欄の空白は隠さず、当日の「不明」として記録します。演習のあとに運用を変えた場合は、古い手順書や部署別の複製も更新しなければ、事故時に違う指示が同時に出ます。
| 時点 | 確認項目 | 未達なら行うこと |
|---|---|---|
| 開催前 | 対象業務、停止許容時間、顧客への約束を一つに絞ったか | 現場責任者に通常業務の流れを確認する |
| 開催前 | 経営・IT・現場・広報/法務の参加または代行を決めたか | 不在の役割を進行役が代役にせず、欠落として記録する |
| 開催前 | 連絡網、委託先、復元責任の現行版を集めたか | 版と所有者を明記し、現行版不明を課題にする |
| 当日 | 事実、推測、不明を分けて記録しているか | 進行役が根拠と更新時刻を質問する |
| 当日 | 技術的な措置と業務影響を同じ会議で検討したか | 両担当に相互確認させ、判断を記録する |
| 当日 | 第一報の対象、窓口、承認者、次の更新を決めたか | 文面を再作成し、法務確認へ回す |
| 当日 | 安全・品質の復旧ゲートと戻し条件があるか | 「再接続不可」の暫定判断を明記する |
| 終了後 | 上位3課題に責任者、期限、試験方法があるか | 感想と課題を分け、完了条件を書き直す |
| 30〜90日 | 机上の判断を実機・連絡・復元の試験で確かめたか | 未検証の能力を「実施可能」と表示しない |
このチェックリストを満たしただけで安全が保証されるわけではありません。サイバー攻撃は業種、技術、取引先、攻撃者の行動によって変わります。演習を通じて、自社の重要業務を理解する人が対応計画へ関わり、実際の技術検証・契約確認・教育訓練へつなぐことが目的です。NIST SP 800-61 Rev.3が示すように、インシデント対応は発生した瞬間だけの作業ではなく、平時のリスク管理と改善の中に置く必要があります。演習はその接続点として活用します。
よくある質問
Q. 中小企業でも机上演習は必要ですか?
必要性は従業員数だけでは決まりません。受注、製造、医療・福祉、顧客情報、取引先との連携など、止まると影響が大きい業務があれば、小さな会社でも判断の練習に価値があります。IPAは中小企業を対象とする教材とマニュアルを公開しています。初回は全社一斉の大規模訓練でなく、経営者、現場、IT兼任者、顧客窓口の数人で一つの業務を扱ってください。欠けている役割と外部委託先への依存を明らかにすることが第一歩です。
Q. 90分だけで対応力を確認できますか?
90分では意思決定と連絡の空白を見つけられますが、実際の復元時間、通信遮断の効果、委託先の応答、法的な通知の妥当性まで証明できません。机上で決めた手順を、後日安全な環境で連絡試験、バックアップ復元試験、模擬注文の照合などに分けて確認します。90分という時間は本記事の編集上の進行例であり、公的な必須基準ではありません。重要業務が多ければ複数回に分けます。
Q. ランサムウェア以外のシナリオにも使えますか?
使えます。ただし、カードだけを置き換えるのではなく、守るべき業務、関係者、停止条件、復旧ゲートを変えてください。たとえば取引先侵害なら自社の連携アカウントと委託先の回答品質、クラウド停止なら代替チャネルとデータの所在、Webサイト改ざんなら公開停止と顧客への影響が中心になります。攻撃名の違いより、会社が失う業務能力と説明責任の違いを設計するほうが実務的です。
Q. 演習で発見した課題は誰に報告しますか?
事業停止や顧客影響に関わる課題は経営層へ報告します。技術的な詳細だけでなく、「どの業務が何時間止まる可能性があるか」「暫定策でどこまで続けられるか」「必要な投資・契約・人員」「未対応時の残余リスク」を示します。担当部門だけで解決できる課題は責任者と期限を決め、経営承認が必要な課題は予算化や委託契約の見直しへつなげます。結果を人事評価のための個人採点に使うと報告が萎縮するため、組織の改善に使ってください。
Q. 机上演習の資料に本物の顧客情報を入れてよいですか?
原則として入れないでください。演習には架空の氏名、注文番号、連絡先を用い、実際の業務フローを再現します。実在の取引先名やシステム構成を使う必要がある場合は、機密区分、配布対象、保存場所、演習後の回収・削除方法を先に決めます。共有画面のスクリーンショットや議事録に認証情報、顧客データ、内部の脆弱性情報が残らないよう注意します。演習そのものが新たな漏えい経路になっては本末転倒です。
Q. 外部の専門会社へ進行を依頼するべきですか?
初回はIPAの公開教材を参考に社内だけで小さく始められます。ただし、複数拠点・委託先・重要インフラ・個人情報など、利害関係者が多い場合は、第三者の進行・評価で思い込みを減らせます。依頼前に「シナリオ作成だけか」「当日の進行と評価を含むか」「改善計画と再試験まで伴走するか」を確認します。委託しても経営判断を外部へ丸投げしないでください。自社の責任者が参加し、結果を次の予算と運用へ反映する必要があります。
まとめ:次の事故で動けるかを、いま90分で確かめます
机上演習の成果は「参加者がサイバー攻撃に詳しくなった」という感想ではなく、事故時の決定を実行できることです。経営は停止と継続の線引きを承認し、ITは安全性と証拠保全を示し、現場は代替運用の上限を伝え、広報・法務は確定事実と未確認情報を分けて説明します。進行役は状況カードで前提を変え、評価役は担当・期限・根拠・記録先が残ったかを確認します。最後に上位3課題を30・60・90日の試験へつなげれば、90分の会議が実際の備えへ変わります。
まずは、最重要業務一つ、参加者6人程度、状況カード3枚から始めてください。会社によって人数や時間は調整できます。判断に迷った箇所は隠さず、次の演習で再試験します。実際の事故が起きてから役割、緊急連絡先、顧客向けの初報、業務を戻す条件を初めて決めることのないよう、平時に部門横断で練習しておくことが重要です。
関連する実務記事:中小企業のセキュリティ対策と90日計画、企業のランサムウェア対策と復旧演習、委託先・取引先のセキュリティチェック。
セキュリティの達人に相談する

「机上演習を開きたいが、何を停止し、どの業務を守るべきか整理できていない」「経営、IT、現場、広報の役割が曖昧」「取引先への初報や復旧判定に自信がない」。そのような場合は、自社の業務と契約に合わせた演習設計と改善計画から始められます。セキュリティの達人では、現状のリスクと重要業務を確認し、演習シナリオ、判断の記録、優先順位付きの改善策を一緒に整理します。相談の時点で、対応を保証したり、事故のゼロ化を約束したりするものではありません。まずは現在の体制と困りごとをお聞かせください。セキュリティの達人に相談するからご連絡いただけます。
関連記事として、実際の被害で受注・出荷がどう影響したかはアサヒグループのランサムウェア被害と事業継続策、大規模な情報システム障害からの教訓はKADOKAWAのランサムウェア被害の解説をご覧ください。これらの実例と自社の演習を混同せず、事例で分かった課題を自社の意思決定へ置き換えることが重要です。
参考・出典(2026年10月30日確認)
- IPA「セキュリティインシデント対応机上演習教材」:中小企業向けランサムウェア演習教材と実施マニュアル。教材の公開日・構成を確認しました。
- IPA「経営者向けインシデント対応机上演習」:経営者の判断・指示・顧客対応を扱う目的を確認しました。
- IPA「中小企業の情報セキュリティ対策ガイドライン」:2026年改訂の第4.0版と付録8「インシデント対応の手引き」を確認しました。
- NIST SP 800-61 Rev.3:インシデント対応をリスク管理へ組み込む方針、2025年の改訂版であることを確認しました。
- CISA Tabletop Exercise Package: Facilitator/Evaluator Handbook:演習後の報告・改善計画に強み、課題、是正措置、担当、期限を残す考え方を確認しました。
※本記事の架空企業、90分進行表、質問カード、RACI、採点表、30・60・90日計画は編集部が作成した実務用の例です。公的機関の統一基準や実在企業の事故記録ではありません。法令上の報告・通知、技術的な封じ込め、フォレンジック、復旧は自社の状況と専門家の助言に基づいて判断してください。



