
Microsoft 365のアカウント乗っ取りが疑われたら、最初にすべきことは「パスワードだけを変更して終える」ことではありません。不正アクセスを止め、証拠を残し、残された転送設定・認証方法・アプリ権限を探し、業務への影響を判定することが必要です。攻撃者がメールボックスを読んだり、取引先へなりすましメールを送ったり、OneDriveやSharePointのファイルにアクセスしたりする可能性があるためです。Microsoftは、侵害されたクラウドメールアカウントへの対応として、アクセス遮断、アクティブセッションの失効、登録済み認証方法やアプリ同意、受信トレイルールの確認を案内しています。Microsoft Learn「Respond to a compromised cloud email account」を2026年10月30日に確認しました。
この記事の対象は、Microsoft 365を利用する中小企業の経営者、情報システム担当者、総務・経理責任者です。管理画面の名称、表示順、必要な権限、使える機能は契約プランとテナント設定によって変わります。以下では機能名と調査目的を中心に示し、画面上の操作は実施時点のMicrosoft公式ガイドで再確認してください。自社の契約、保有ログ、法的義務を確認せずに「漏えいはない」「もう安全だ」と断定しないことも重要です。
先に結論:乗っ取り対策は五つの作業で完了を判定します
初動は①影響アカウントの特定、②サインインの遮断とセッション失効、③証拠の保全、④メール・ファイル・アプリへの不正な変更の除去、⑤安全な再開と対外連絡、の順で組み立てます。ただし実際の事故では、証拠保全と遮断を並行して進めることがあります。ログの取得を待って被害を広げてはいけませんし、何も残さず設定を消すと、誰が何にアクセスしたか後で分からなくなります。作業担当と記録担当を分け、実施時刻、操作者、変更前後の状態、根拠となるログを一つの事故記録へ集約してください。
経営判断で大切なのは、技術的なサインイン停止と事業上の被害確認を分けることです。アカウントを無効にできても、すでに取引先へ送られた偽メール、外部へ転送された受信メール、共有されたファイルは戻りません。逆に、見慣れない地域のサインインが見えたからといって、その一件だけで情報流出を確定できるわけでもありません。アクセスの成功・失敗、使用したアプリ、メール操作、ファイルアクセス、送信・転送の実績を突き合わせて判断します。
| 作業段階 | 誰が何をするか | 完了条件 | 未達時の次の動き |
|---|---|---|---|
| 検知 | IT担当が本人申告、アラート、送信異常を一件にまとめます | 対象ID、発見時刻、疑わしい事象、緊急連絡先が記録済みです | 影響範囲を広めに仮置きし、監視を強めます |
| 封じ込め | 管理者がサインインを止め、セッションを失効させます | 新規サインインを遮断し、権限のある管理者が実施結果を確認します | 連携先アプリの独立セッションも調べます |
| 調査 | 調査担当がログ、転送、受信ルール、認証方法、同意済みアプリを保存・照合します | 不正操作の時系列と未確定事項が分かれています | ログ不足は不足として記録し、推測で埋めません |
| 復旧 | ITと業務部門が資格情報・端末・設定・送受信を検証します | 再侵入の兆候がなく、重要業務を試験できます | 対象IDは停止を維持し、代替窓口を使います |
| 通知・改善 | 法務、経営、顧客窓口が対象者と再発防止を決めます | 公表・連絡の要否、根拠、責任者、期限が決まります | 外部専門家や所管窓口へ相談します |
乗っ取りを疑うべき兆候と、誤検知を減らす確認方法
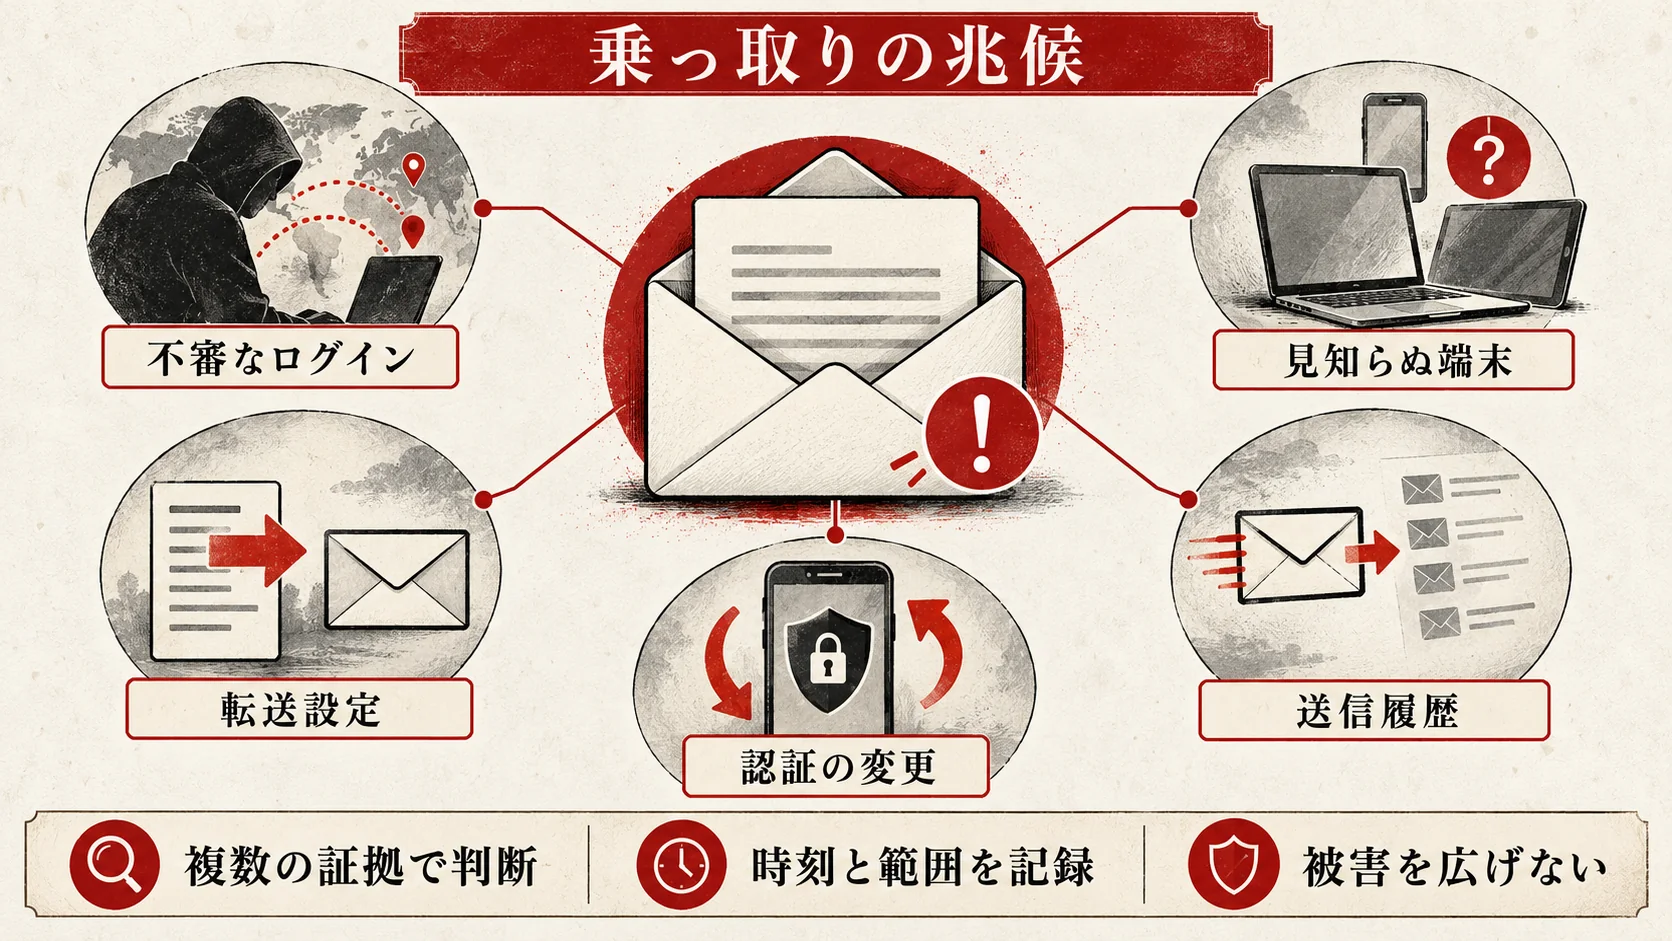
典型的なきっかけは、本人が送っていないメールへの返信、送信制限、削除済みアイテムの不審な増加、見覚えのない転送先、身に覚えのないMFA通知です。Microsoftの侵害メールアカウント対応ガイドも、未知の宛先への自動転送、受信トレイルール、送信済み・削除済みアイテムの異常、連絡先情報の変更を兆候として挙げています(確認日:2026年10月30日)。これらは調査の入口であり、一つ見つかっただけで攻撃者の侵入経路や漏えい範囲まで確定するものではありません。
本人の申告を、具体的な時刻と操作へ変換します
従業員から「Outlookがおかしい」と連絡があったら、受付担当は抽象的な感想で終わらせず、最後に正常に使えた時刻、異常に気付いた時刻、使った端末、開いたリンクや添付、MFAの承認操作、出張・VPN利用の有無を聞き取ります。本人に責任を追及する場にしないでください。叱責が先に立つと、MFA承認やリンククリックが申告されず、封じ込めが遅れます。本人から聞いた内容と管理ログの記録は別欄に残し、食い違いを後で解きます。
「海外のIPアドレス」という表示だけで侵害と断定しないのも重要です。企業のVPN、携帯網、クラウドプロキシ、出張によってIPや位置推定が変わります。サインイン成功の有無、端末、ブラウザー、アプリ、認証詳細、同時刻の業務操作を組み合わせて評価します。逆に国内IPだから安全とも言えません。本人が使わない端末やアプリで成功したサインイン、深夜の大量ダウンロード、直後の転送ルール追加など、連続する行動に注目してください。
メールの不審な変化は三つの設定層で見ます
不正転送の検査は、利用者が作る受信トレイルールだけでは足りません。Exchange Onlineのメールボックス転送設定、外部自動転送を制御する送信スパム対策ポリシー、メールフロールールなども影響します。Microsoftは、外部への自動転送が乗っ取り被害につながり得るため、必要な利用者に限って許可する設計を案内しています。Exchange Onlineの転送設定と外部自動転送の制御を確認しました(2026年10月30日)。
調査時は「転送設定が存在するか」と「実際に外部へ届いたか」を分けます。ポリシーでブロックされていれば設定が残っても転送が成立しない場合があり、反対に別の経路でデータが持ち出された可能性もあります。宛先、作成者、作成時刻、対象メールの範囲、適用条件を保存し、送信・配信記録と照合します。営業や経理の共有メールボックスでは、正当な転送・代理アクセスもあるため、業務責任者に承認済み運用と照らしてもらいます。
「パスワードが通らない」は攻撃だけが原因ではありません
本人が突然ログインできなくなった場合、攻撃者によるパスワード変更、アカウントロック、管理者の正当な停止、認証方法の変更が候補になります。IT担当はヘルプデスク履歴や管理操作ログと照らします。本人確認を省いたパスワード再設定は、攻撃者が「ログインできない」と電話してきた場合に逆効果です。折り返し先は、当該メールアドレスではなく、人事台帳や既知の内線など事故前に登録された手段を使います。これも記録に残すべき作業です。
発見から最初の一時間:遮断と証拠保全を並行します
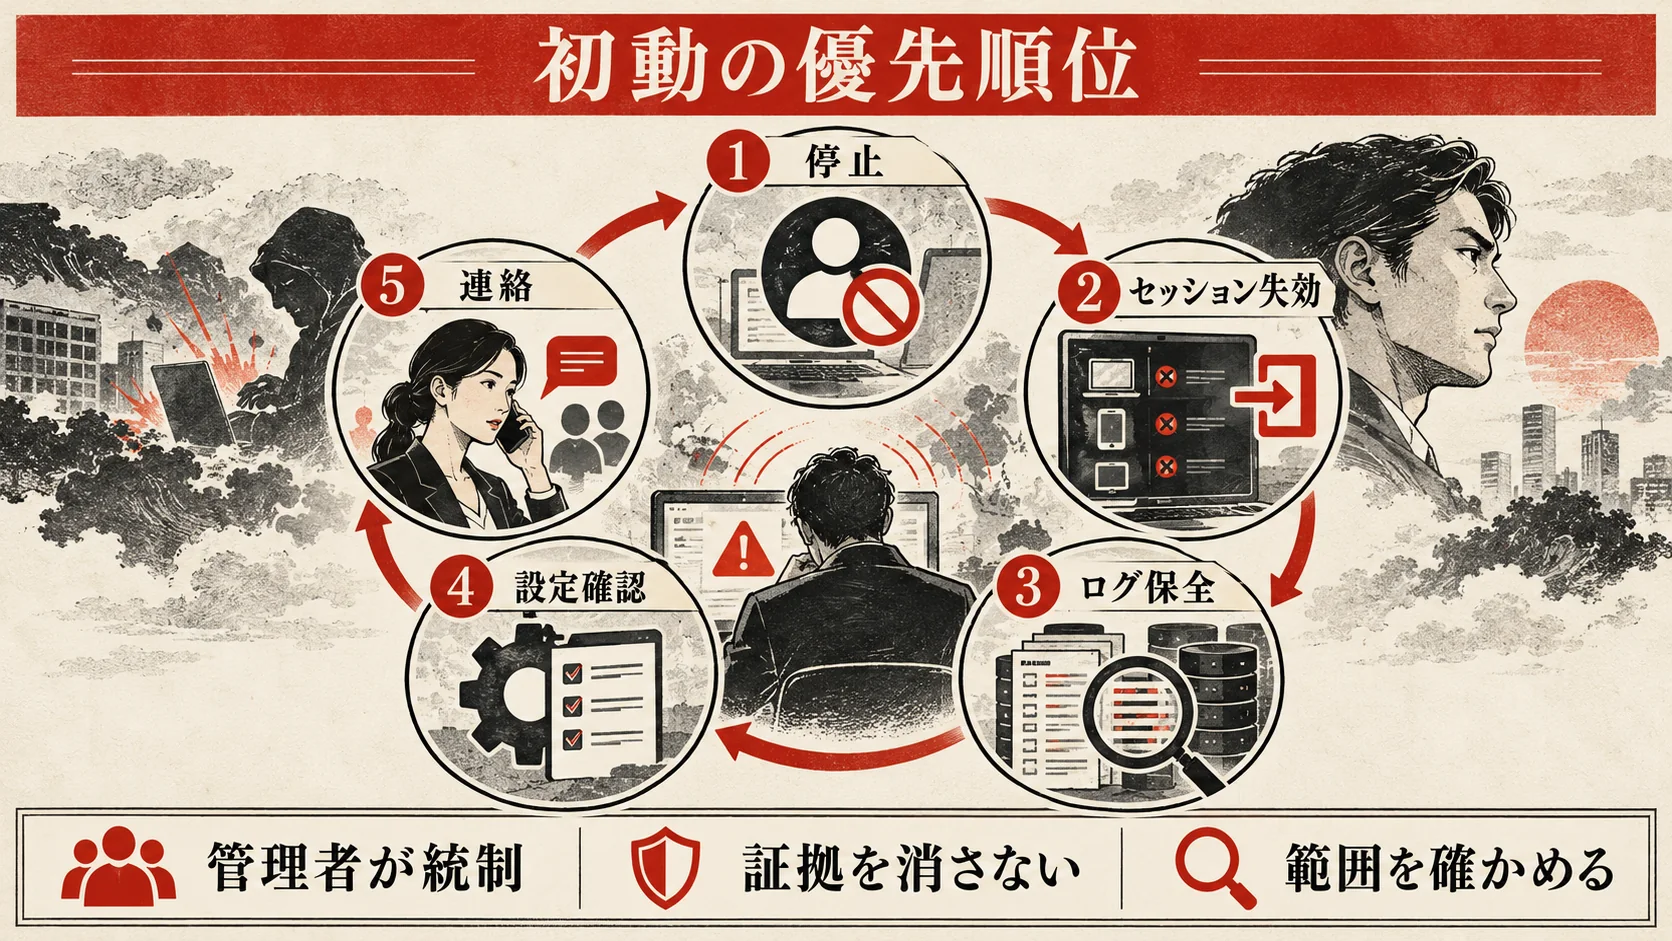
最初の一時間の目的は「全容を解明する」ことではなく、追加の不正操作を止めることです。メールやファイルの利用権を持つアカウントは、他部門・取引先への連鎖が速いため、影響が疑われるIDを優先します。経営者には、業務停止を避けたいという理由で危険なIDを使い続けるより、代替連絡手段を用意して一時停止する判断が必要です。一方、いきなり関連する全社員のIDを停止すれば、顧客対応や調査に支障が出ます。対象範囲と停止理由を事故責任者が承認します。
1. 影響IDと管理者の健全性を確認します
まず、問題のIDが一般利用者か管理者か、共有メールボックスへの委任権限やアプリ管理権限を持つかを確認します。管理者IDなら、組織全体の設定変更が可能だった範囲を優先調査します。対応する管理者自身の端末やアカウントが安全かも確認してください。侵害された端末から管理画面へ入り、パスワードを変えると、新しい資格情報や作業内容を攻撃者に渡す危険があります。安全と確認した端末、別の管理者ID、独立した連絡回線を使う方針を決めます。
2. サインインを遮断し、セッションを失効させます
Microsoftの公式手順では、侵害されたアカウントのアクセスを速やかに遮断し、アクティブセッションを失効させます。侵害メールアカウント対応ガイドと緊急時のアクセス失効ガイドを参照してください(確認日:2026年10月30日)。パスワード変更やセッション失効後も、アプリ側のアクセストークンや独自セッションの失効には時間差や追加の操作が必要な場合があります。「失効ボタンを押した=あらゆる接続が即時に切れた」とは判定しません。 使用中のアプリ、端末、外部サービスを洗い出し、実際の再アクセスを監視します。
利用者IDがオンプレミスのディレクトリと連携している場合、クラウド側だけでなく、資格情報の管理元を確認してから変更します。復旧時に同期によって古い状態が戻らないかを検査してください。また、アプリパスワードなど別の認証手段が存在する環境では、通常のパスワード変更だけで無効にならないものがあります。現行設定と公式手順を見て別途失効させます。企業の構成を知らない段階で、単一のPowerShellコマンドを万能な解決策として実行しないことが安全です。
3. 書き換える前に、調査に必要な状態を保存します
遮断は急ぎますが、受信ルール、転送先、認証方法、アプリ同意、権限変更を削除する前に、名称、ID、設定値、作成日時、スクリーンショットや監査記録を保全します。ログを扱う担当は閲覧権限を限定し、保存場所と取得時刻、取得者、ファイルのハッシュ値を記録します。社内メール自体が侵害されている可能性があるため、事故対応チームの情報共有は別の安全な連絡手段へ切り替えます。保存するログには個人情報や機密メールの件名が含まれ得るため、共有範囲と保管期限を決めます。
証拠保全と封じ込めが衝突した場合は、被害拡大防止を優先し、そのために取れなかった記録を「未取得」と明記します。後からログの空白を想像で補うより、取得できなかった理由と時間帯を残すほうが調査の質は高くなります。IPAの中小企業向けインシデント対応の手引きも、検知・初動、報告・公表、復旧・再発防止と証拠保全の流れを示しています(確認日:2026年10月30日)。
4. 業務連絡を止めない代替経路を作ります
経理や営業のメールが止まると、請求・発注・顧客対応に影響します。IT担当が一時停止するID、代替電話番号、別の担当メール、取引先への連絡文を業務責任者と決めます。本文で偽メールを疑う時刻、対象者へ求める行動、改めて連絡する予定時刻を示し、未確定な漏えい件数を断定しないでください。振込先変更を通知した可能性があるなら、取引先への確認は侵害されたメールへの返信ではなく、契約書にある電話番号等を使います。金銭被害の疑いがあるときは経理・金融機関・法務を早期に巻き込みます。
ログ調査:サインイン、メール、ファイル、管理操作をつなぎます
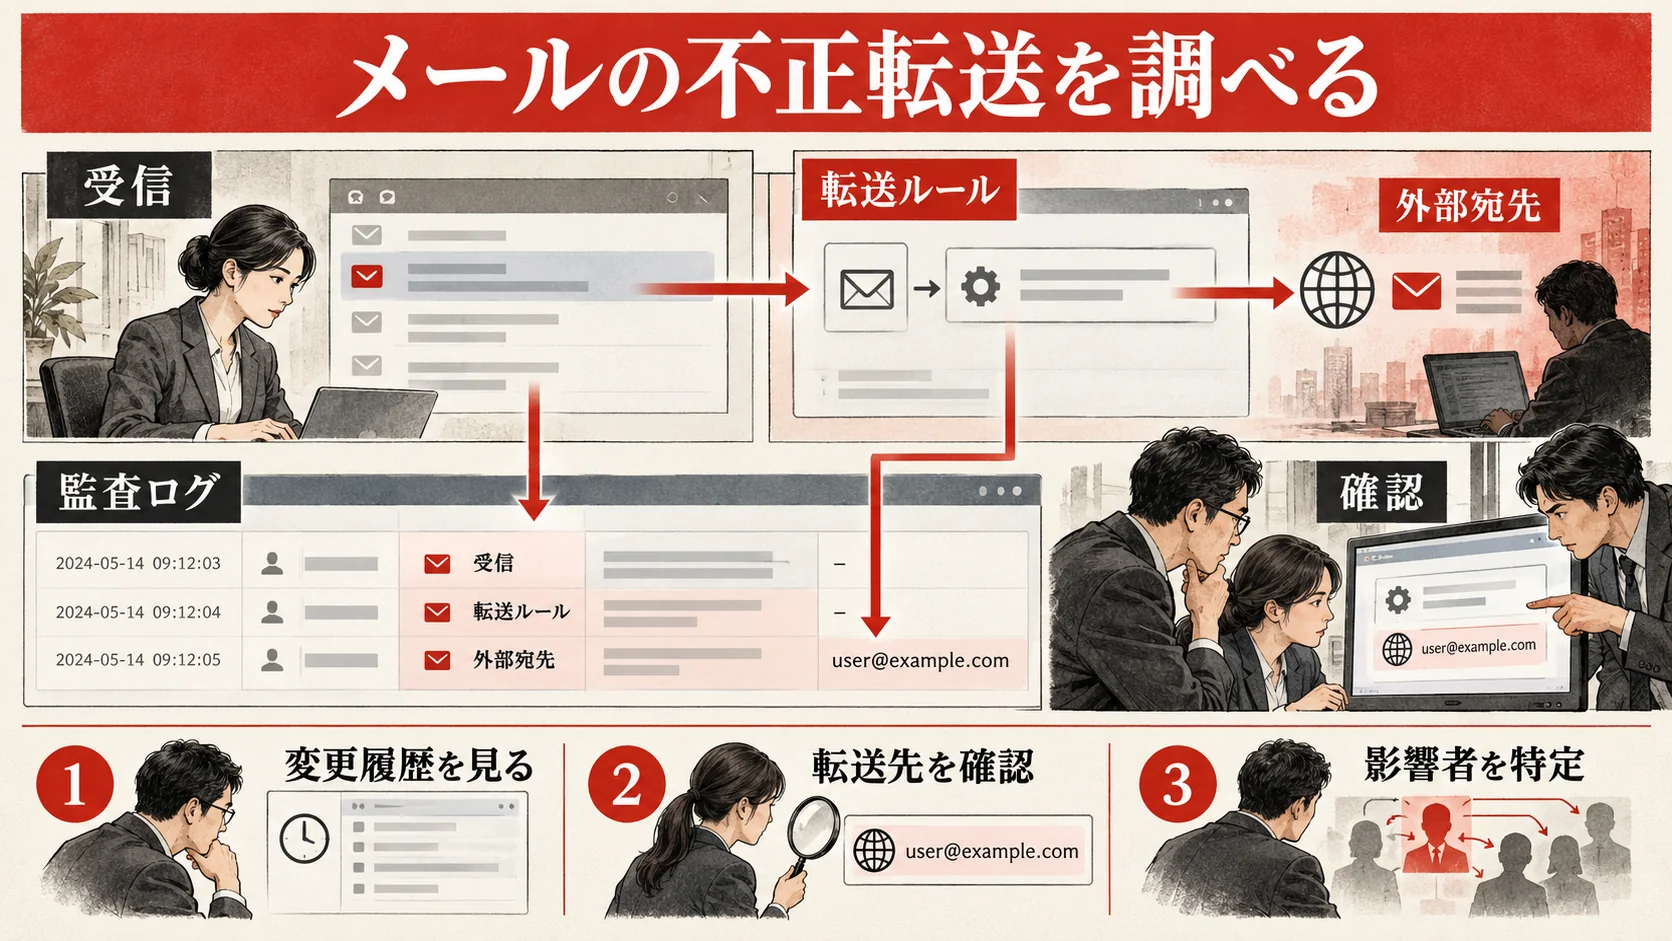
調査では、最初に「いつから」と「何をされたか」を別々に考えます。攻撃者の最初の成功サインインが、本人の最初の違和感より早いことがあります。対象IDの最終正常利用、疑わしいサインイン、転送設定の作成、メール送信、ファイルアクセス、権限変更を一本の時系列にします。時刻はタイムゾーンをそろえ、ログの遅延や保存期間の違いを記録してください。IPアドレスだけで人物を断定せず、複数の記録が同じ操作を支持するかを検証します。
Microsoft Entraのサインインログで成功・失敗と認証詳細を見ます
Microsoft Entraのサインインログは、対象ユーザー、日時、アプリ、結果、IP、端末、認証の詳細などを調べる入口です。対話型サインインだけでなく、アプリの再認証など関連する非対話型の記録も必要に応じて確認します。本人の勤務・出張・VPNの状況と照合し、「成功した不審な接続」「失敗だけの試行」「正当な接続」を仮分類します。MFAが成功していても本人が承認したとは限らないため、登録方法の変更や同時刻の利用者申告も見ます。
ここで急ぐ理由は保存期間です。MicrosoftのEntraログ保存期間の説明では、サインインと監査ログの標準保持はEntra ID Freeで7日、P1/P2で30日とされています。Microsoft 365の統合監査ログとは別物です。上位ライセンスへの切り替えで、既に期限切れになった過去ログが復活するわけではありません(2026年10月30日確認)。自社の契約とエクスポート設定を確認し、発見時に対象期間を保全してください。調査に必要な期間が標準保持より長いなら、平時から適切な保存先へ送る設計が必要です。
Purview監査ログでメール操作の事実を追います
Microsoft Purviewの監査ログでは、メールボックスへのアクセス、受信ルールや転送の変更、削除などを調べます。Microsoftの監査ログを使った調査例は、侵害IDのIP確認、転送を設定した主体、受信ルール作成者、削除されたメールの調査を案内しています(確認日:2026年10月30日)。検索には必要なロールがあり、すべての操作がどのプランでも同じ粒度で得られるとは限りません。検索結果が空欄でも「何も起きなかった」と結論せず、監査が有効だったか、対象期間内か、選んだ活動・ユーザーが正しいかを確認します。
特に中小企業では、監査の初期状態を当然視しないことが必要です。Microsoftの監査の有効化案内は、Business Basic、Business Standard、Business PremiumなどのSMBライセンスでは監査が既定で有効ではない場合があり、組織側で確認・有効化が必要と説明しています。監査データの保持もライセンスとポリシーで異なります(確認日:2026年10月30日)。導入時に「ログが取れているはず」と思い込むと、事故時に調査できない期間が生まれます。
Exchangeの転送と受信ルールは、設定と実績を分けます
受信ルールに、外部転送、削除済みフォルダーへの移動、件名の限定、警告メールだけを隠す処理がないかを見ます。メールボックス自体の転送設定、代理送信権限、共有メールボックスへのアクセスも確認します。怪しい設定を見つけたら作成時刻と作成者を保存し、正当な業務上の設定か責任者に照会します。削除前に証拠を残したうえで、被害拡大を防ぐために停止します。外部転送禁止ポリシーがあっても、「設定されたがブロックされた」のか「実際に転送された」のかは配信・送信の記録で確かめます。
経理メールへの侵入では、攻撃者が請求書や振込先変更のやり取りだけを監視する場合があります。このとき大量のメール送信がなくても被害は深刻です。調査範囲を全受信メールの件数だけで測らず、銀行口座、見積、契約、認証コード、顧客情報など、機密性が高い会話にアクセスされた可能性を優先的に判定してください。顧客や取引先への連絡は、関係する取引と期間が分かってから、法務と営業が文面を検討します。
OneDrive・SharePointとアプリ同意も確認します
Microsoft 365のIDはメール以外のサービスにも使われます。OneDriveやSharePointのファイルを共有・ダウンロードした記録、Teams経由での不審な連絡、同意されたアプリの権限を調べてください。本人が「Outlookだけおかしい」と感じても、攻撃者は同じIDでファイルに触れられる場合があります。特に外部アプリへの同意は、本人のパスワードを変更しても残る権限になり得ます。Microsoftの侵害アカウント対応ガイドも、登録済みMFAデバイスと同意済みアプリのレビューを求めています。
調査表には「利用者の直接操作」「アプリが代理で行った操作」「管理者の変更」を分けて記録します。共有リンクの作成は即座にファイル内容の閲覧を意味しませんし、ダウンロード記録がないことだけで外部流出を否定することもできません。サービスごとのログに残る粒度を調べ、確認済み、可能性あり、確認できない、の三段階で報告します。この不確実性を隠さないことが、後の通知や対外説明の正確さにつながります。
調査表は「事象」「根拠」「判断」を分けます
調査担当が一人でログを眺めるだけでは、対外説明に使える記録になりません。次の表の形式で、すべての重要な事象へ元ログ、画面、取得者、時刻を対応させます。IPの位置情報や画面上の危険度表示は調査のヒントです。実際のアクセスや漏えいを認定する根拠とは別に書きます。管理者の正当操作を攻撃者の操作と取り違えないよう、変更チケットや当番表とも照合してください。
| 時刻と対象 | 観測した事象 | 根拠となる記録 | 現時点の判断 | 未確認事項と担当 |
|---|---|---|---|---|
| 例:10月1日09:10、営業A | 普段と異なるアプリでサインイン成功 | EntraサインインログのイベントIDと保存ファイル | 本人利用か未判定 | 端末とVPN利用を本人確認、IT担当 |
| 例:同日09:18、営業A | 外部宛て転送ルールを追加 | Purview監査記録、ルール設定の保全画像 | 不正操作の疑いが強い | 配信済み件数を調査、メール担当 |
| 例:同日10:02、取引先B | 振込先変更を依頼するメール | 送信記録、取引先からの連絡 | なりすまし送信の可能性 | 電話で受信・振込状況を確認、経理 |
この表の時刻や企業名は説明用の架空例です。実際の調査では現地時刻とUTCの混在、監査ログの記録遅延、メールの配送遅延を考慮します。メール本文や個人情報を表へ無制限に複製せず、証拠ファイルの識別子で参照できるようにするほうが安全です。外部専門家へ引き継ぐ際には、テナントID、対象ID、疑わしい時間帯、実施済みの遮断、保全したログ、未取得のログを一枚にまとめて渡します。
残存経路を除去し、安全なアカウントに戻す手順
乗っ取り対応は、攻撃者の現在の接続を止めた後が重要です。パスワードの再設定だけで、受信ルール、転送先、認証方法、OAuthアプリへの同意、管理者権限が消えるわけではありません。Microsoftの侵害メールアカウント対応ガイドは、パスワードとセッションに加え、MFA登録デバイス、アプリ同意、転送、受信ルールを確認する構成です。復旧の担当者は「どの残存経路を、どの証拠で無害化したか」を一件ずつ記録してください。
認証方法と登録端末を照合します
本人が使っている認証アプリ、電話番号、セキュリティキー、登録端末を、人事・ITが把握する正当な一覧と照らします。見知らぬ方法があれば、登録日時と操作者を保全し、当該方法を除去します。認証手段を全削除してから本人へ再登録を頼む方法は簡単に見えますが、本人確認の弱い再登録窓口があると攻撃者が再び入り込めます。本人確認は既知の電話番号や対面で行い、再登録の承認者を記録します。管理者IDでは、本人確認と操作承認を別人にする設計が有効です。
「MFAが設定済み」という台帳だけで安心しないでください。プッシュ通知の誤承認、偽サイトを介した認証情報の取得、端末の侵害、悪意あるアプリへの同意など、認証後の経路が残る場合があります。原因を一つに断定する前に、サインイン時刻、認証方法、端末、利用されたサービスを突き合わせます。再登録後に本人が新しいパスワードと認証方法で正常に入れること、停止した古い方法で入れないことの両方を試験します。
アプリ権限、共有、管理者設定を検査します
本人や管理者が同意したアプリ一覧を調べ、業務上の所有者が分からないアプリ、過大な読み取り権限、侵害時刻付近に追加された同意を洗い出します。無断で追加された可能性があるものは、内容を保存してから権限を取り消します。アプリが社内業務を支えている場合、削除の影響も確認します。対象IDが管理者であれば、ロール割当、グループ、アプリ登録、サービスプリンシパル、条件付きアクセスの変更も調べます。権限変更の影響範囲が組織全体へ広がる可能性があるため、一般利用者IDとは別の手順が必要です。
OneDriveとSharePointでは、共有リンクをすべて無条件に削除するのではなく、侵害期間に作られた外部共有、機密フォルダー、アクセス権の変化を優先します。業務上必要な共有まで一斉に壊すと取引先の作業を止め、原因の確認も難しくなります。事故責任者が暫定的な停止範囲と復旧条件を決め、IT担当がリンク別に検査します。ファイルの内容に機密情報が含まれると分かったら、法務・顧客窓口へ早めに情報を渡します。
端末が原因なら、アカウントだけ戻しても再発します
フィッシングメールから侵害が始まったと決めつけず、端末への不正ソフト、ブラウザー拡張、盗まれたセッショントークン、共有端末の操作も調査範囲へ入れます。端末侵害が疑われるときは、別の安全な端末で資格情報を変更し、疑わしい端末はネットワークから隔離して専門家に調査を依頼します。本人の作業継続には代替端末を渡し、元の端末を初期化するかどうかは証拠保全と調査結果を踏まえて決めます。パスワード変更後すぐ同じ端末からログインすると、新しい情報も再び失われる可能性があります。
MFAと条件付きアクセスを、過信せず設計します
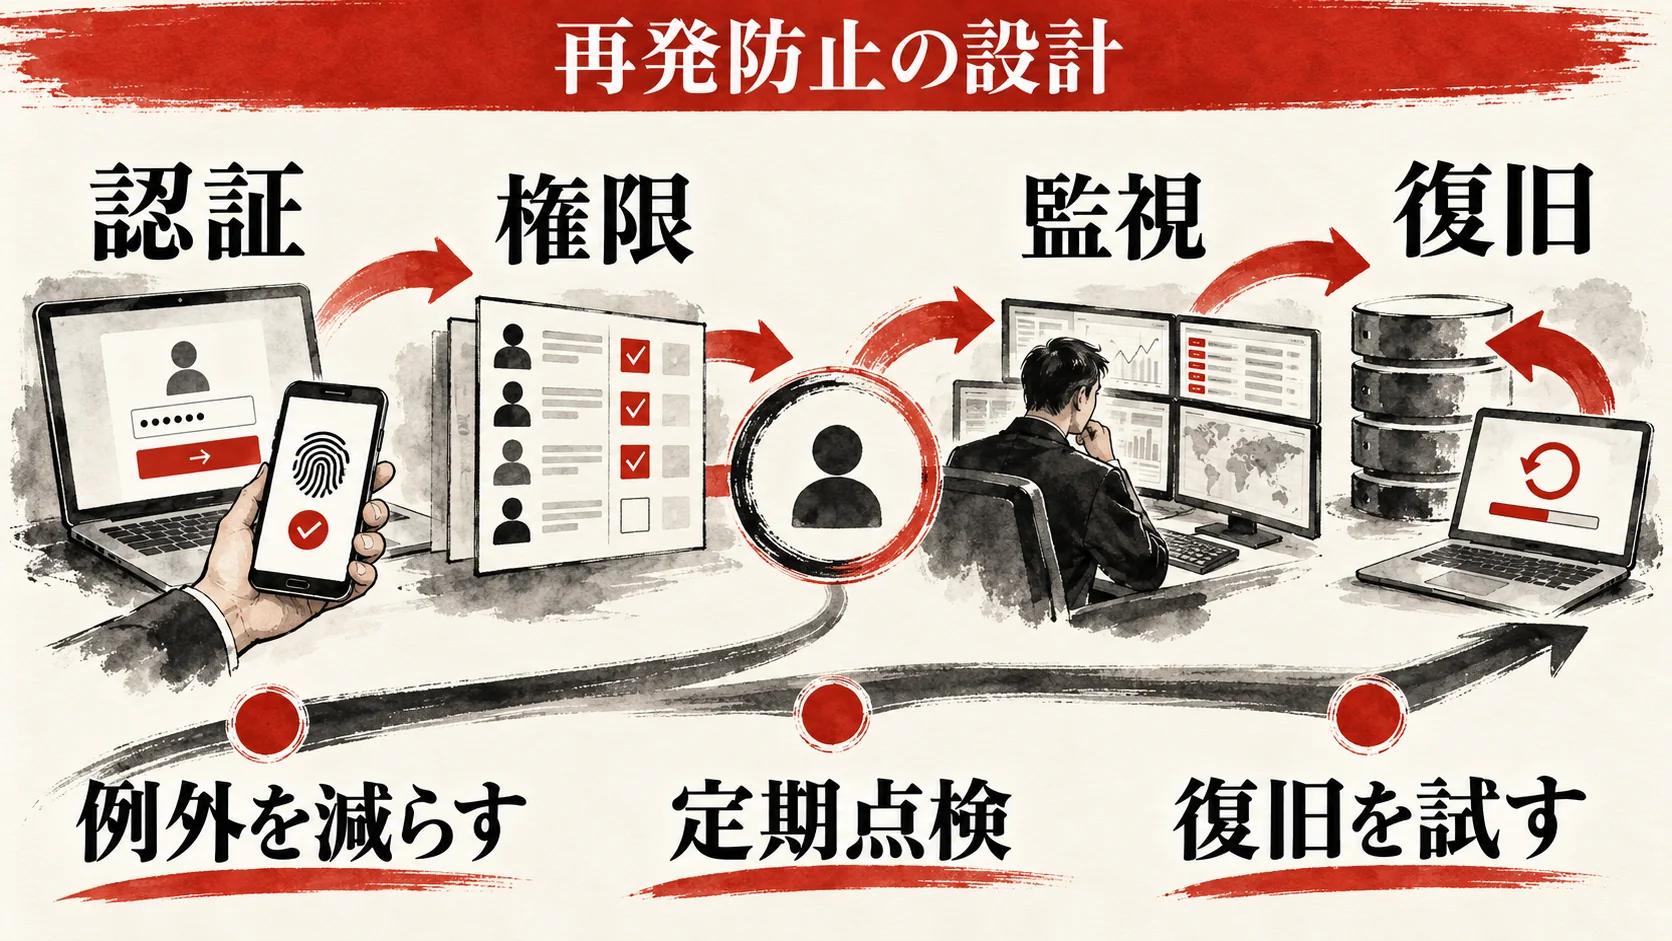
予防策としてのMFAは重要ですが、単に「全員に二段階認証を入れる」と宣言するだけでは運用になりません。管理者、経理、営業、外部委託、共用端末、緊急アクセスなど、アカウントの用途別に設定と例外を決めます。Microsoftは、管理者ロールに対しフィッシング耐性のあるMFAを求める方針を推奨しています。Microsoft Learnの管理者向け推奨を確認しました(2026年10月30日)。認証方法を事前登録せずに制限を一斉適用すると、管理者自身がテナントから締め出される恐れがあるため、テストと緊急アクセスの準備が必要です。
小規模企業はまず現行の保護状態を確かめます
Entraのセキュリティ既定値群は、追加ライセンスなしで使える基礎的な保護です。一方、利用者やアプリ、条件ごとに細かく制御する条件付きアクセスには原則としてEntra ID P1相当が必要で、Microsoft 365 Business Premiumにはその機能が含まれるとライセンス案内に記載されています(2026年10月30日確認)。利用可能な機能は契約や提供条件で変わるため、導入前にテナントの実際のライセンスと公式ページを確認します。セキュリティ既定値群を止めて条件付きアクセスへ移る場合は、保護の空白期間を作らない移行計画が必要です。
少人数の企業なら、まず①全管理者と利用者のMFA状態、②例外ID、③古い認証方式、④外部転送、⑤監査の有効性を一覧にするほうが、複雑なポリシーを増やすより効果的です。MFAの導入率だけでなく、重要アカウントに適用された割合、例外の理由、最後の見直し日を測ります。すでにMFAを設定した利用者がいるかではなく、攻撃者が狙いやすい管理者や経理の経路に穴がないかを見ます。
条件付きアクセスは検証モードから段階的に適用します
条件付きアクセスは、対象ユーザー、アプリ、場所、端末、認証強度などでサインインの条件を設計できます。しかし広い対象へいきなり適用すると、営業の外出先利用、委託先、バックアップ管理者が働けなくなる場合があります。Microsoftは、管理者向けのフィッシング耐性MFAポリシーを報告専用モードで確認し、影響を検証してから有効にする手順を示しています。公式手順を2026年10月30日に確認しました。設定の際は、成功だけでなく失敗したサインインと除外IDを毎日確認する担当を決めます。
緊急アクセス用アカウントの設計は、単純な「MFAからの永久除外」ではありません。通常の管理者とは独立した認証方法、厳格な保管、利用時の高優先度アラート、定期的な試験が必要です。Microsoftは、通常運用の管理者が全員入れなくなる事態に備え、二つのクラウド専用緊急アクセスIDを推奨しています。Microsoft Entraのベストプラクティスを確認しました(2026年10月30日)。適用する条件と例外は最新の公式手順と自社の復旧要件を合わせて決めます。
外部転送は原則制限し、必要な例外を管理します
顧客対応やグループ会社連携で外部転送が必要な企業もあります。ただし許可が広いと、乗っ取られた利用者が取引情報を継続的に外へ流せます。Microsoftの外部自動転送の制御ガイドは、自動転送ポリシーの設定値により動作が変わり、「Automatic」のままでは組織ごとの挙動が分かりにくいため、明確な許可・禁止を設定するよう案内しています。まず現在の許可対象、例外の業務目的、承認者、期限を棚卸しします。必要な例外は対象メールボックスと宛先を限定し、四半期ごとに再承認します。
一律禁止が難しい場合でも、通知と監査を整えます。新しい外部転送、受信ルール、代理送信権限が設定されたときに、利用者本人と管理担当へ独立した経路で知らせます。設定変更だけでなく実際の転送や不達を定期的に確認し、運用上の誤配送を修正します。例外を作った部署へ「許可したから安全」と説明するのではなく、どんな情報がどの宛先へ継続的に流れるかを示して判断してもらうべきです。
復旧の検収:ログインできたことだけでは完了しません
復旧を急ぐと、本人がOutlookへ再ログインできた時点で事故票を閉じがちです。しかし、攻撃者が残した転送やアプリ権限、取引先に届いた偽メール、共有ファイルの公開状態、同じ端末上の問題が残っていれば、被害は続きます。復旧の完了条件は技術面と業務面を分け、事前に書きます。検収には、IT管理者だけでなく、影響を受けた業務部門、経理、必要なら法務と顧客窓口が参加します。
技術的な再開ゲート
技術担当は、対象IDのサインイン遮断と再開の記録、パスワードと認証方法の再設定、セッション失効、受信ルールと転送の確認、アプリ同意、権限、端末の安全確認を一覧で検収します。再開後は、既知の不審なIP・アプリ・端末からのアクセスが再び成功していないか、一定期間監視します。セッションの失効は接続先アプリにより反映時間が異なり得るため、実際のログで確かめます。元の侵入経路が未特定なら、復旧の範囲や監視強度を高く設定し、「完全解決」とは書きません。
業務上の再開ゲート
営業のメールなら、代表的な顧客との送受信、正当な署名、代理送信、共有メールボックスのアクセス、予定していた転送が正常かを試験します。経理なら、直近の請求書、振込先変更の依頼、支払承認、取引先からの返信を突合します。人事なら、応募者・社員情報が含まれる共有ファイルとメールの範囲を確認します。攻撃者が送ったメールの取り消しは、相手の環境に届いていれば保証できません。該当する取引先には、既知の電話番号で確認して偽依頼を無効化してもらいます。
通知・報告の判断ゲート
顧客情報や個人情報の漏えい可能性がある場合、法務担当は情報の種類、本人の数、閲覧・持ち出しを示す記録、契約上の通知義務、適用法令を確認します。日本の個人情報保護法や業種別規制に基づく報告要否・期限は、事実関係と情報の種類で変わります。この記事だけで法的判断を確定せず、必要なら専門家に相談してください。IPAの不正アクセス対策特設サイトには事業者向けの初動相談窓口が案内されています(2026年10月30日確認)。重大な金銭被害や犯罪性がある場合は、警察や金融機関への相談も検討します。
| 検収項目 | 検査する人 | 合格の証拠 | 失敗した場合 |
|---|---|---|---|
| 認証とセッション | IT管理者 | 新しい正当な認証で利用可能、旧セッションの再利用不可をログで確認 | 対象IDの停止を維持し、接続先アプリを追加調査します |
| 残存設定 | メール・ID担当 | 転送、受信ルール、MFA方法、アプリ同意、権限の一覧と承認記録 | 設定を保全して削除し、同じ時刻の関連操作を調べます |
| 端末 | 端末担当 | 調査と対策の記録、安全な代替端末または再構築済み端末 | 元端末を隔離し、再ログインさせません |
| 業務 | 部門責任者 | 正常な送受信、請求と取引先の確認、共有ファイルの権限確認 | 代替窓口を継続し、影響範囲を広げて調査します |
| 通知 | 法務・経営 | 要否判断と根拠、通知先、文面、実施時刻 | 未確定事項を明示し、期限を決めて再判定します |
架空の三ケースで、会社ごとの判断を具体化します
以下は読者が自社の対応を設計するための架空の例です。実際の企業・被害事例ではなく、損失額や侵入経路の統計でもありません。自社の契約、人数、システム構成、担当者によって必要な手順は変わります。各ケースで現状、影響範囲、担当者、期間、成果物、完了条件と失敗時の戻し方を確認してください。
ケースA:営業担当のメールから偽の振込先変更が送られた会社
従業員80人の架空の卸売会社を想定します。営業担当AのMicrosoft 365アカウントから、取引先2社へ振込先変更を知らせるメールが送られました。本人は送信しておらず、取引先からの電話で発覚しました。IT担当はAのサインインを遮断し、セッションを失効させ、問題のメールと送信記録を保全します。経理担当は直近の入金予定と未回収請求書を抽出します。営業責任者は契約書に登録された電話番号へ折り返し、偽メールに従って振り込まないよう伝えます。メールに返信して確認する方法は、攻撃者の監視下にある可能性があるため使いません。
初日中の成果物は、影響した取引先と請求書の一覧、連絡時刻、相手の確認結果です。IT担当はサインインログ、送信記録、受信ルール、外部転送、アプリ同意、端末の状態を調べます。経理は取引先から「振込済み」と言われた場合に、銀行への連絡と法務判断を優先します。復旧の条件は、偽メールの対象取引が特定され、重要な取引先に電話で到達し、Aの認証経路と残存設定が検収されたことです。調査が終わらない間は、Aのメールを再開せず、承認済みの代替担当者から連絡します。
このケースでのKPIは「サインイン停止までの時間」「取引先への一次連絡完了率」「未確認の請求書件数」です。発信者を特定する前に、電話で振込停止をお願いする実務が優先される場面もあります。事故後には、振込先変更をメールだけで承認しない二経路確認を規程にし、取引先との契約書面にもその方法を明記します。単に社員へ注意喚起するだけでは、同じ種類の詐欺を防ぎにくいためです。
ケースB:総務の受信ルールが外部宛てに転送していた会社
従業員150人の架空のサービス会社を想定します。総務の共有業務アカウントに、特定の件名のメールを外部アドレスへ転送するルールが見つかりました。総務は設定した覚えがなく、いつから動いていたか不明です。ITは直ちに当該IDのサインインを遮断し、ルールの設定内容と監査ログを保全します。メール担当は配信記録で実際の外部転送の成否を調べ、法務は対象期間のメールに応募者情報、社員情報、契約書が含まれたかを確認します。受信ルールがあっただけで全件漏えいと断定しません。
業務継続のため、総務責任者は新しい承認済み窓口を従業員へ案内し、採用担当のメール受付を一時分離します。調査担当は「ルール作成時刻」「適用条件」「送信先」「配信の結果」「対象メール」を一つずつ突合します。監査が事故前から無効だったなら、その期間を「未確認」と明記します。復旧の条件は、転送経路の無効化、本人・関係者の再認証、対象メールの評価、通知要否の判断、代替窓口から通常窓口への戻し方が承認されたことです。ログが不足する場合は、外部専門家と不確実性を評価して判断します。
このケースでのKPIは「保全できたログの日数」「転送設定を持つIDの棚卸し率」「機密メールの評価完了率」です。再発防止では、外部自動転送を原則禁止にし、必要な例外には宛先、期間、責任者を付けます。ただし業務上の転送を無言で一斉停止すると受付漏れが生じるので、事前に代替フローを作ってからポリシーを変えます。
ケースC:管理者IDで不審なアプリ同意が発生した会社
従業員400人の架空の製造会社を想定します。Microsoft 365の管理者IDで、見覚えのないアプリへの広い権限の同意が記録されました。管理者本人は休暇中で、通常使わない端末からのサインインもあります。事故責任者は安全な端末と別の管理者IDを使い、対象IDを遮断します。IT担当は管理者ロール、アプリ登録、サービスプリンシパル、条件付きアクセス、共有設定、メール・ファイルの監査を優先します。事業部門は製造・受発注で必要な連携アプリを洗い出し、停止の影響を見積もります。
初日中の成果物は「変更された設定の一覧」「現在も使える危険な権限」「停止で影響する業務」です。正当なアプリと不審なアプリを見分けるために、導入申請、所有者、利用ログを照合します。不明なアプリを見つけた時点で証拠を保全し、権限を取り消します。復旧の条件は、管理者IDだけでなく、当該IDが変更できたテナント設定とアプリ権限がレビューされ、別の管理者が監査結果を承認したことです。侵害範囲が確定しない間は、広い権限を伴う操作を停止し、必要な業務だけ代替管理者で慎重に実行します。
このケースでは、従業員のMFA導入率より「特権IDの棚卸し率」「権限変更の承認率」「緊急アクセスIDの試験結果」が重要です。管理者権限を常時付けず、日常業務用IDと分ける設計も検討します。事故後に全ての連携アプリを削除して終えるのではなく、必要なアプリの権限を最小限で再登録し、所有者と定期点検日を決めます。
誰が判断するか:RACIと一日の連絡体制を決めます
Microsoft 365の乗っ取り対応をIT担当一人の仕事にすると、顧客連絡や法的判断、振込停止が遅れます。次のRACIは編集部の設計例です。Rは実行、Aは最終責任、Cは相談先、Iは報告先を意味します。小規模企業では一人が複数役割を兼ねても構いませんが、「IT担当が勝手に漏えいはないと公表する」「経営者の承認待ちで危険なIDを停止できない」という状態を避けるよう、緊急時の権限委譲を決めます。
| 作業 | 経営・事故責任者 | IT管理者 | 事業部門 | 法務・個人情報 | 外部専門家 |
|---|---|---|---|---|---|
| 影響IDの停止 | A | R | I | I | C |
| ログ保全と技術調査 | I | A/R | C | C | R(必要時) |
| 顧客・取引先の影響評価 | A | C | R | C | I |
| 通知・報告の要否判断 | A | C | C | R | C |
| 再開の最終承認 | A | R | R | C | C |
連絡体制は、平日の昼だけでなく夜間・休日を考慮します。本人、ヘルプデスク、IT管理者、経営、法務、外部保守の順に、電話番号と代理者を記録します。侵害されたメールへ事故情報を流さないため、安全な連絡手段を平時に決めます。毎日の定時報告では、確認した事実、増えた影響、未確認事項、次の判断、次の更新時刻を同じ様式で共有します。「調査中」という一語だけでは、事業部門は顧客へ何を言えばよいか分かりません。
30・60・90日で進める再発防止計画
事故対応が終わった後も、監査の有効化、転送制御、MFA、権限管理を一度に全社へ押し込むと運用が破綻します。優先順位をつけ、完了条件を決めて進めます。以下は編集部の一般的な工程例であり、Microsoft製品の標準導入日数を示すものではありません。自社の人数、端末、ライセンス、委託先、既存の認証方式で計画を調整してください。
| 期間 | 主な作業と担当 | 成果物 | 完了判定と戻し方 |
|---|---|---|---|
| 最初の30日 | ITが特権ID、MFA、転送、監査の現状を棚卸し。経営が高リスクの例外を承認 | ID一覧、未適用・例外一覧、事故手順、ログ保全先 | 管理者IDと経理IDの危険な例外に期限が付き、ログ取得を実試験。業務停止が出た設定は暫定措置へ戻し原因を調査 |
| 31〜60日 | ITが段階的にMFA強化、転送制限、監査通知を適用。部門が代替業務を試験 | 設定変更記録、通知ルール、取引先確認フロー | 報告専用・小集団試験の結果を確認して対象を拡大。誤遮断が出たら承認済みの例外へ一時切替 |
| 61〜90日 | 経営とITが模擬事故を訓練。法務が通知判断を試行し、外部委託先も連絡試験 | 訓練記録、RACI改訂、KPI、次期投資計画 | 停止、保全、顧客連絡、復旧判定まで一巡。未達項目は責任者と期限を再設定 |
30日目に最も重視するのは、製品を購入した数ではなく、現状を把握できたかです。全IDのうち管理者、経理、営業、共有アカウントを識別できるか。監査ログが実際に取れているか。外部転送が誰に許可されているか。過去の例外が期限切れになっていないか。これらが不明なまま、高度な検知だけ導入しても、アラートを受けた担当者が判断できません。
60日目には、MFAやポリシー適用の技術的成功だけでなく、業務への影響も測ります。たとえば営業の外出先で正常なサインインが阻止されたら、例外の範囲と再認証方法を見直します。条件付きアクセスの変更は報告専用モードや小集団の試験を使い、管理者の締め出しに備えます。90日目には、実際に「担当者が休暇中で、取引先から偽メールの電話が来た」状況を演習し、連絡先が機能するか確かめます。訓練の評価は参加者の満足度ではなく、発見から遮断、ログ保全、取引先連絡までにかかった時間と未解決事項で行います。
経営とITが週次で見るべき指標
セキュリティの成果を「事故ゼロ」だけで測ると、見つけられていない事故が見えなくなります。経営には、管理者IDと経理IDのMFA適用率、例外数と期限、監査ログの取得成功、外部転送の許可件数、特権権限の未承認変更、疑わしいサインインへの対応時間をまとめて報告します。事故が起きた際は、検知から遮断までの時間、残存設定の除去までの時間、取引先連絡の完了率、復旧後の再発有無を別々に測ります。
これらの数値は、規模が違う会社との順位づけには使わないほうがよいでしょう。自社内で改善の前後を比較し、対象IDや期間を同じ条件にそろえます。MFA適用率が高くても、唯一の緊急アクセスIDが放置されていれば危険です。転送件数が減っても、正当な業務メールを止めているだけなら改善ではありません。数値の背後にある例外と業務の実態を定例会で確認します。
よくある質問
MFAを導入済みなら、アカウント乗っ取りは防げますか?
MFAは重要な防御ですが、すべての侵害を防ぐ保証にはなりません。攻撃者が本人に承認操作をさせたり、端末やセッションを悪用したり、同意を求める悪意あるアプリを使ったりする場合があります。特に管理者にはフィッシング耐性のある方法を検討し、MFA登録方法の変更とサインインの異常を監視してください。導入率ではなく、重要IDの実際の保護状態と例外の期限を見ます。
パスワードを変更して全員サインアウトすれば、調査は終わりますか?
終わりません。転送先、受信ルール、認証方法、アプリ同意、共有リンク、端末の問題が残る場合があります。接続先アプリの独立したセッションも、Microsoft Entra側の操作だけでは直ちに失効しない場合があります。再ログインできる状態と、安全である状態は別です。Microsoftの緊急時のアクセス失効ガイドを参照し、サービスごとの再アクセスと残存設定を検査します。
サインインログに不審な成功がなければ、漏えいはありませんか?
断定できません。ログの保持期間、監査の有効状態、検索条件、アプリ独自のセッションなどで見える範囲が違います。逆に位置情報が不審でも、それだけで漏えいを確定できません。メール、ファイル、転送、管理操作を突き合わせ、確認済みの事実と未確認事項を分けて説明してください。ログが消えた期間は「異常なし」ではなく「確認できない」と記録します。
Microsoft 365 Business Premiumなら条件付きアクセスを使えますか?
Microsoftのライセンス案内では、Business Premiumに条件付きアクセス機能へのアクセスがあると説明されています。ただし、必要なライセンスが対象利用者へ割り当てられているか、使う検知機能がP1相当で足りるか、現行契約がどうなっているかを確認してください。リスクベースの機能など、別のライセンスを要するものもあります。詳細は公開時点の公式ページで再確認します。
外部転送を一律に禁止すれば十分ですか?
転送を抑えることは有効ですが、メールの不正送信やファイル共有、アプリ経由のアクセスは別に残ります。また、正当な業務フローを止めると顧客対応に支障が出ます。現在の転送先と業務目的を棚卸しし、原則禁止・承認付き例外・通知・実績確認を組み合わせます。ポリシーでブロックされた設定と実際に外へ配信されたメールを混同しないことも重要です。
対応に必要なログが見つからない場合はどうすればよいですか?
まず、監査が有効だったか、対象日時が保持期間内か、検索権限と条件が正しいかを確認します。ログが残っていない期間は、他の記録、本人申告、取引先からの連絡、端末調査で補助的に調べます。ただし推測を事実と書いてはいけません。調査不能な範囲を明示し、法務・外部専門家と通知や追加対策を検討します。平時には、監査状態を定期的に実試験し、必要な保存期間を設計してください。
まとめ:アカウントを戻す前に、業務を守る条件をそろえます
Microsoft 365の乗っ取りでは、メールの送受信だけでなく、ファイル共有、アプリ権限、取引先との信用に影響が及びます。遮断、証拠保全、残存経路の除去、影響評価、業務検収を別々に完了させることが、再発と二次被害を減らす基本です。パスワード変更やMFA導入は重要ですが、それだけで安全を宣言しません。まず管理者と経理のID、外部転送、監査の有効性を確認し、事故時の連絡手段を決めてください。
すでに不審な活動がある場合は、調査が終わるまで危険なIDの利用を控え、社内の安全な管理者や外部の専門家と対応してください。取引先への偽メールや個人情報の可能性があるなら、技術調査と並行して経理・法務・経営が判断します。事故がまだ起きていない企業も、この記事のチェック表を使って一度だけでも模擬訓練を行うと、設定済みと思っていた監査や連絡先の空白を発見できます。
関連する実務記事:中小企業のセキュリティ対策と90日計画、企業のランサムウェア対策と復旧演習、委託先・取引先のセキュリティチェック。
Microsoft 365の設定と事故対応を、専門家と点検したい方へ

「MFAは入れたが、管理者や例外の穴が分からない」「転送やアプリ同意を誰も見ていない」「監査ログが事故時に使えるか不安」という企業は、設定一覧だけでなく、実際に止められるか、調べられるか、業務を戻せるかを一緒に点検することが大切です。セキュリティの達人では、現状のリスク整理、優先順位づけ、初動体制と再発防止の検討についてご相談を受け付けています。実際のインシデントが進行中の場合は、まず緊急の遮断と証拠保全を優先してください。
参考・出典
以下は2026年10月30日に確認した公式一次情報です。製品画面やライセンス、ログ保持の条件は変わることがあるため、設定実施時にも原文を確認してください。
- Microsoft Learn|侵害されたクラウドメールアカウントへの対応
- Microsoft Learn|緊急時にユーザーのアクセスを失効させる方法
- Microsoft Learn|Microsoft Entraログの保持期間
- Microsoft Learn|Purview監査ログを使った調査例
- Microsoft Learn|Microsoft 365の監査の有効化と確認
- Microsoft Learn|Exchange Onlineのメールボックス転送
- Microsoft Learn|外部自動転送の制御
- Microsoft Learn|管理者にフィッシング耐性MFAを要求する設計
- Microsoft Learn|Microsoft Entraのライセンス
- Microsoft Learn|Microsoft Entra IDのセキュリティベストプラクティス
- IPA|中小企業のためのセキュリティインシデント対応の手引き
- IPA|不正アクセス対策特設サイト



