
予約や顧客管理を外部サービスに任せている企業にとって、委託先の事故は「自社のシステムではないから様子を見る」で済みません。顧客は利用企業へ問い合わせます。発注企業には、委託先の技術調査を待ちながらも、顧客への影響、法令対応、二次被害の予防、業務継続を判断する仕事があります。
2026年10月28日、日本航空(JAL)と日本トランスオーシャン航空(JTA)は、旅客サービスシステムを提供するAmadeus IT Groupのシステムに不正アクセスがあり、一部の予約データに外部アクセスの痕跡が見つかったと公表しました。対象は合計約9万2,000人です。公表文ではクレジットカード番号・パスワードへの影響はなく、運航にも影響がないとしています。一方、侵入経路やデータの持ち出し・悪用が確定したとは公表していません。 本記事は確認できる事実と未公表事項を分けたうえで、一般企業が委託先・SaaSの事故にどう備えるかを解説します。JAL・JTAの公表文
結論は、①対象データと不明点を分けて影響表を作る、②委託先に証拠付きで質問する、③報告・本人通知の要否を判断する、④フィッシング対策を含む案内を出す、⑤契約と演習を見直す、の五つです。原因が確定するまで停止するのではなく、確認済みの事実に基づく暫定対策を始めます。以下の事例情報の確認日は2026年10月30日です。後続発表で内容が変わる可能性があります。
公表された事実と、まだ分からないこと
事故の説明で最も重要なのは「外部アクセスの痕跡」と「すべての情報が流出・悪用された」を混同しないことです。JAL・JTAは2026年10月23日、予約・発券・チェックインを統合する旅客サービスシステムの提供会社Amadeusから、一部の予約情報に外部からアクセスされた痕跡があると連絡を受けたと説明しています。痕跡が確認された期間は2023年8月10日から2026年9月23日までです。これは公表された調査上の期間であり、その間ずっと全データへ継続的にアクセスされたことを意味しません。JAL・JTAの公表文
対象者の内訳も一律ではありません。約9万人については予約番号(PNR)、氏名、搭乗日、区間、サービスクラスです。約2,000人については、これらに加え、メールアドレス、電話番号、旅券番号、国籍、マイレージ番号、航空会社名、便名、航空券番号、座席番号などが含まれます。合計は約9万2,000人です。「対象者全員の旅券番号が漏れた」という表現は公表内容と異なります。
JAL・JTAは、クレジットカード番号とパスワードへの影響はなく、現時点で顧客情報が悪用された証拠もなく、運航にも影響がないと説明しています。Amadeusは必要なセキュリティ対策を完了したとされ、JAL・JTAは対象顧客へ個別に連絡し、なりすましメール・電話・偽サイトへの注意を促すこと、専用窓口を設けることも示しています。ただし、この文面だけから、具体的な侵入手口、攻撃者、脆弱性、持ち出しの有無、内部の責任分担は分かりません。
| 論点 | 公表で確認できること | 断定できないこと | 自社事故への教訓 |
|---|---|---|---|
| 発生場所 | Amadeusの旅客サービスシステム | 侵入経路や原因の詳細 | 外部サービス内の自社データを把握する |
| 対象 | 約9万人と約2,000人で項目が異なる | 全員が同じ項目の影響を受けたこと | 項目別・顧客群別の影響表を作る |
| 決済・認証 | カード番号・パスワードへの影響なし | あらゆるリスクがゼロであること | 影響外と判断した根拠を確認する |
| 業務 | 運航に影響なし | 情報管理上の影響もなし | 業務継続と情報保護を別々に見る |
「悪用の証拠がない」は「今後も悪用されない」と同義ではありません。一方で、旅程や予約情報を用いた詐欺がこの事案で実際に発生したと断定する根拠もありません。顧客が本物らしい偽連絡を見分けられるよう案内することは、一般的な予防策として合理的です。記事や社内説明では、事実、可能性、未確認事項の三つを別の欄に書く運用が誤解を減らします。
委託先の事故でも、発注企業が担う仕事
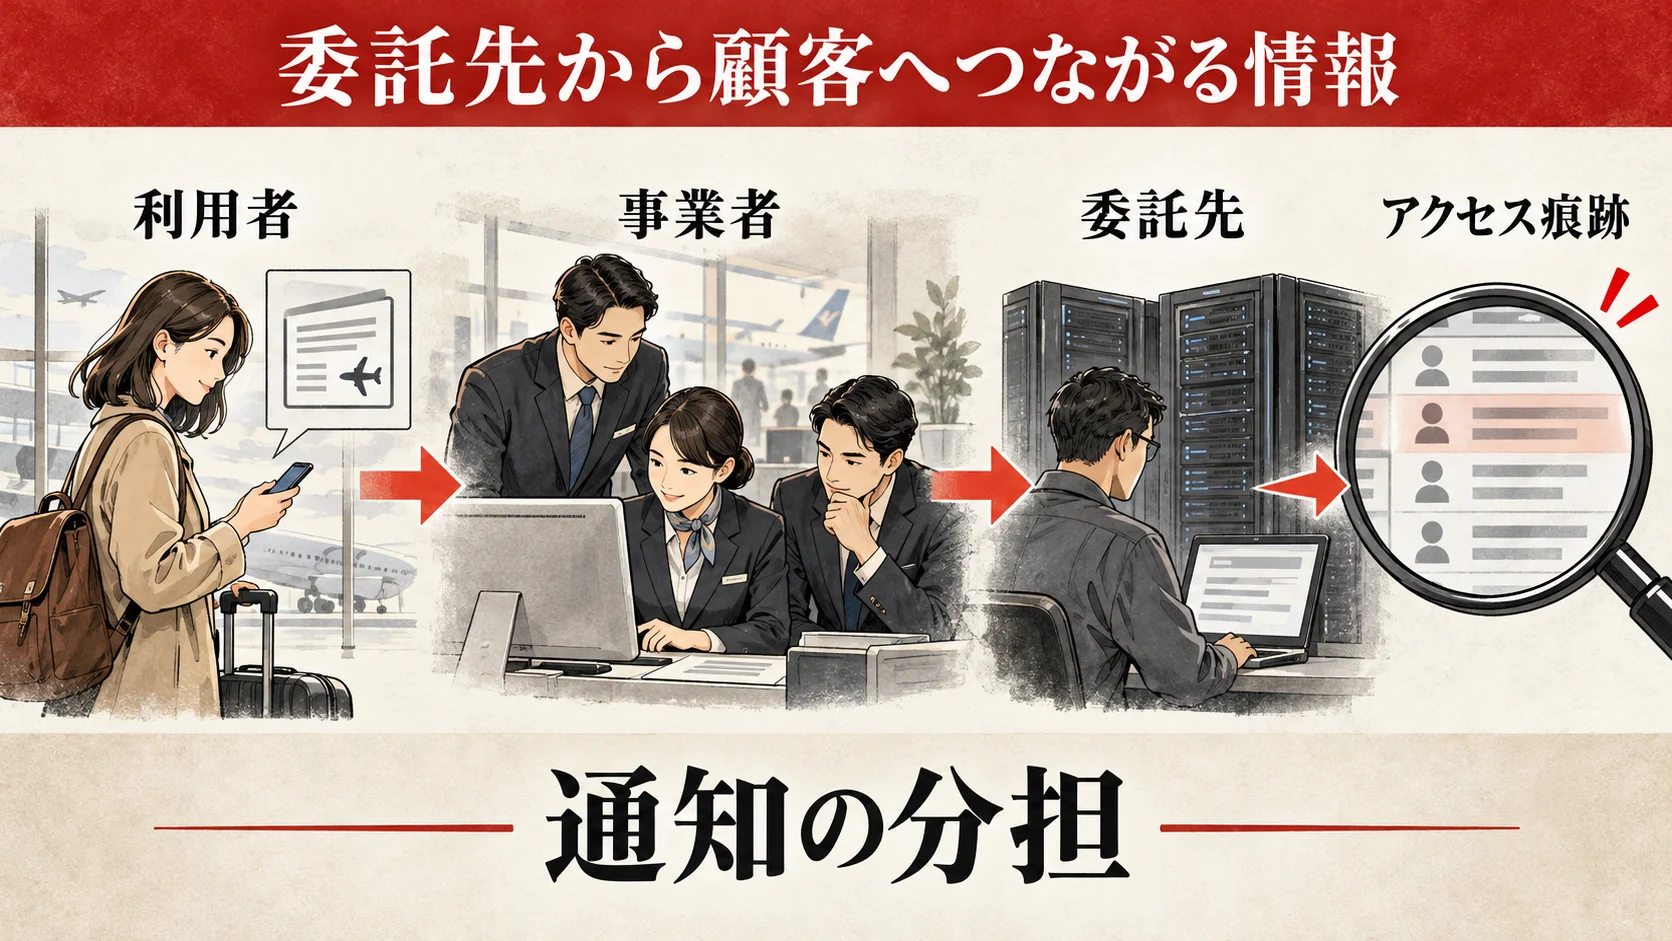
外部の予約基盤、顧客管理SaaS、メール配信、採用管理、配送システムは、顧客から見ると発注企業のサービスの一部です。技術ログを持つのは委託先でも、顧客との契約、連絡先、苦情の履歴、社内の業務判断を持つのは発注企業です。双方の情報を突き合わせなければ、対象者の確定と通知の優先順位は決まりません。IPAの中小企業向けガイドラインも、委託先の対策を考慮する重要性を示しています。これは委託先の事故で発注企業が常に同じ法的責任を負うという単純な意味ではなく、外部に任せたデータについても管理と対応の仕組みが要るという実務上の指針です。IPAガイドライン
最初に事故指揮者を一人決め、委託先の技術情報を集める担当、法務判断をする担当、顧客に伝える担当を分けます。情報システム部門だけで法令判断をしない一方、法務部門だけでアクセスログの意味を決めません。事故管理票には、連絡を受けた時刻、情報源、確定事項、未解明事項、次回報告時刻、決裁者を残します。口頭で聞いた内容には「未検証」と記し、委託先の次回報告で確かめます。
委託先から第一報が来ないケースにも備えます。自社の顧客から不審な連絡の報告が先に来たら、既知の契約窓口へ別経路で照会し、関連するAPIキー、管理画面、連携アカウントのログを保全します。慌ててアカウントを削除すると証拠が失われる場合があるため、危険な連携の停止と保全の順序は事故指揮者が決めます。明らかに悪用されている鍵は回収し、時刻、対象、実施者を記録します。業務停止による顧客への影響も同時に評価してください。
社内の責任分担は、実行担当、最終責任者、相談先、共有先を区別すると明確になります。以下は架空の一般例で、JAL・JTAとAmadeusの実際の分担を示しません。
| 作業 | 実行担当 | 最終責任者 | 相談・共有先 |
|---|---|---|---|
| 委託先システムのログ保全 | 委託先 | 委託先責任者 | 発注企業の情報システム |
| 自社顧客との対象照合 | 発注企業の情報システム | 事故指揮者 | 委託先、事業部 |
| 報告・本人通知の判断 | 法務・個人情報担当 | 経営責任者 | 情報システム、委託先 |
| 顧客向け文面と窓口 | 広報・顧客対応 | 経営責任者 | 法務、事業部 |
| 連携停止と再開 | 情報システム | 事故指揮者 | 事業部、委託先 |
この表を作ったら、休日や夜間に代理者へ連絡が届くか試します。「みんなで対応」では決裁が止まります。顧客への説明に必要な情報だけを関係部門へ渡し、技術報告書や対象者リストを不用意に広く配布しないことも大切です。
第一報から72時間の実務手順
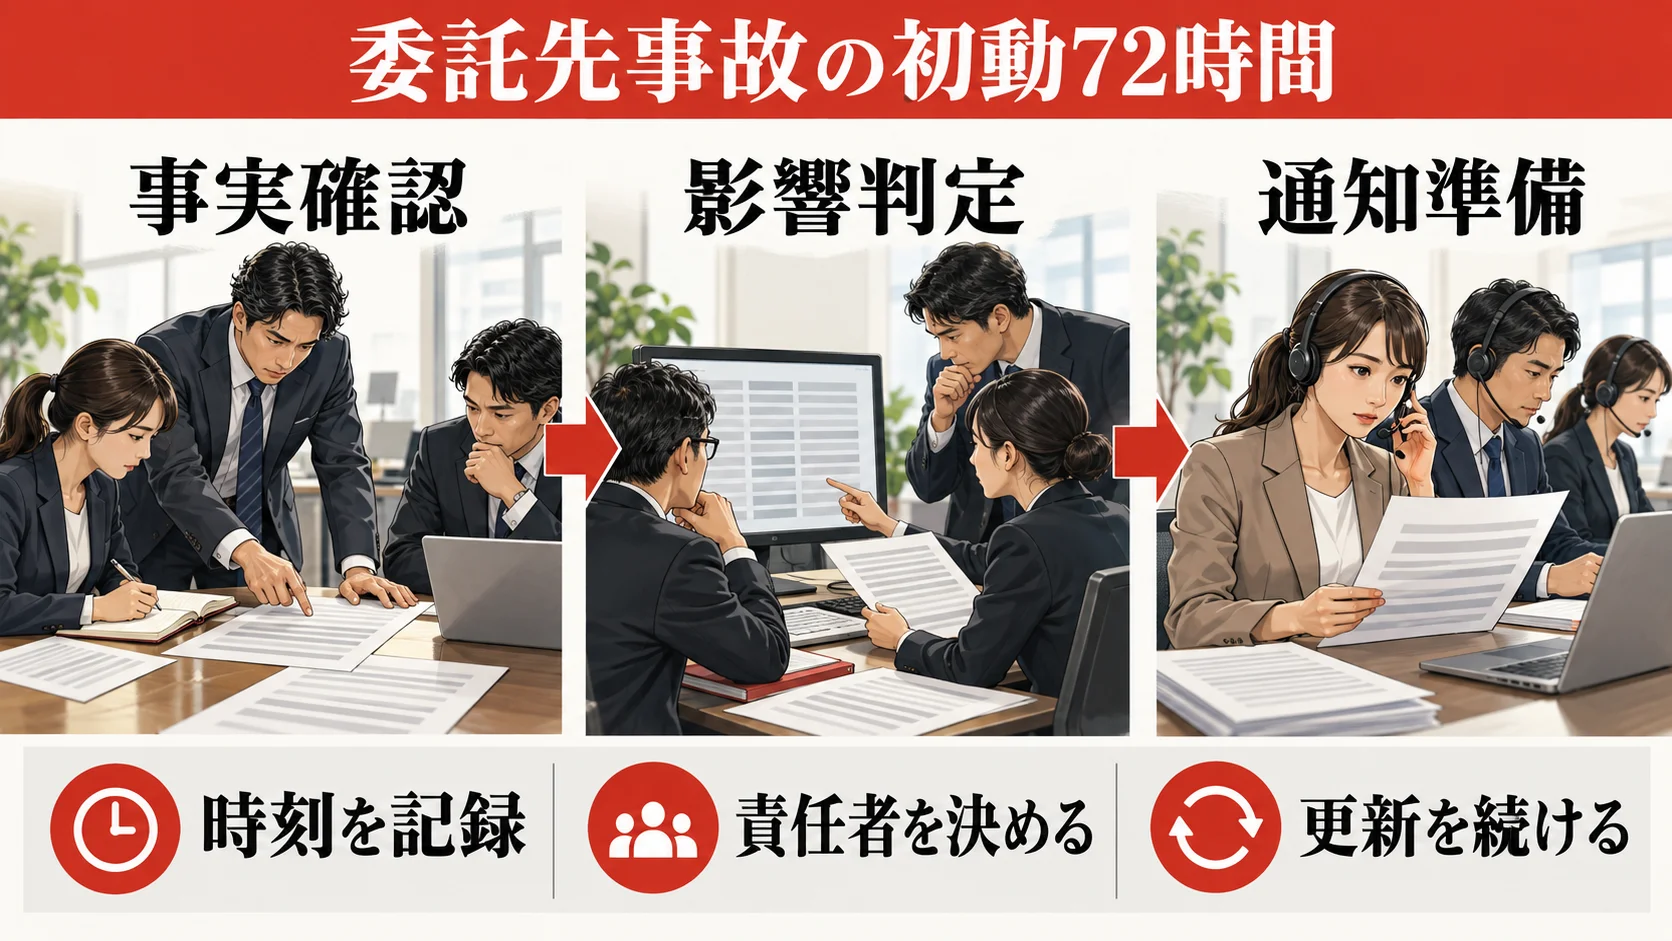
ここからは一般企業がSaaSや委託先から事故連絡を受けたときのモデルです。JAL・JTA固有の対応を推測するものではありません。個人情報保護委員会(PPC)は、報告対象事態の速報を発覚からおおむね3〜5日以内、確報を原則30日以内、不正目的が疑われる場合などは60日以内と案内しています。72時間という区切りは社内の初動設計であり、法定の一律期限ではありません。具体的な義務は事案ごとに最新の公式情報と専門家の判断で確認してください。PPCの案内
0〜4時間は、第一報の真偽確認、証拠保全、事故番号の発行です。メールに書かれた電話番号をそのまま使わず、契約書や既知の管理画面に登録された委託先窓口へ別経路で確認します。原文、添付、電話メモを保存し、調査前にログを上書きしないよう関係者へ伝えます。連携停止が必要なら、業務影響と代替手順も同時に決めます。完了条件は、出所・時刻・責任者が一つの管理票で確認できることです。
4〜24時間は、影響表の作成と委託先への質問です。データ項目を、連絡先、認証・決済、取引・行動、機微性の高い情報に分けます。契約者数、予約件数、レコード数は異なる単位です。一人が複数予約を持つなら予約件数を人数として公表できません。対象期間も「外部アクセスの痕跡がある期間」と「流出確認期間」を区別します。自社の顧客IDと委託先の対象IDを安全に照合し、対象外と判断した条件も残します。
24〜72時間は、報告・通知の要否と顧客保護策を並走させます。PPCが示す報告対象には、要配慮個人情報、財産的被害のおそれ、不正目的の漏えい、1,000人超の漏えい等がありますが、適用は事実関係によります。委託先が報告したから自社は何も判断しなくてよい、と決めつけません。法務は報告主体と本人通知の要否を確認し、広報は確定事項と未確定事項を分けた文面を準備します。PPC「報告・本人通知の義務化」
| 時点 | 必要な入力 | 成果物 | 完了条件 |
|---|---|---|---|
| 0〜4時間 | 第一報、連絡先、連携台帳 | 事故番号、保全記録 | 情報源と責任者が確認できる |
| 4〜24時間 | データフロー、契約、ログ | 対象候補表、質問票 | 分かることと不明点が分かれる |
| 24〜72時間 | 影響表、法令、顧客接点 | 法務判断メモ、通知案、FAQ | 決裁者と次回更新時刻が決まる |
| 以降 | 追加調査、顧客反応 | 訂正文、改善計画 | 未解決事項に担当者と期限がある |
原因が未確定でも、顧客へ先に伝えられる予防情報があります。公式サイトを自分で開く方法、企業がメールや電話で尋ねない情報、不審なメッセージの通報先です。公表時期は、本人通知の義務、被害予防の必要性、封じ込めへの影響を踏まえて決めます。PPCは、公表が常に義務とまではしていませんが、事案に応じて望ましい場合があると説明しています。PPC FAQ
委託先への質問票は、判断に使える粒度にする
「影響はありませんか」とだけ聞くと、一般的な回答しか返ってきません。第一報では暫定値でもよいので、いつ、どのテナントに、どのデータ項目へ、どの権限でアクセスできたかを尋ねます。詳細報告では、その判断の根拠となるログの範囲と、調査できない期間を確認します。回答欄に「確認済み・推定・調査中」と次回更新時刻を設け、資料の版を残してください。
時刻は一つにまとめず、最初の侵入、データへのアクセス痕跡、委託先による検知、発注企業への通知、封じ込め、再侵入できないことの検証を分けます。ログが90日分しかないなら、その前にアクセスがなかったとは証明できません。一方、ログのない期間すべてに被害があったと断定するのも誤りです。調査可能な範囲と根拠の強さを明記してもらいます。
対象項目は、顧客に取ってもらう行動へ直結します。氏名とメールアドレスだけか、注文番号や予約情報、本人確認書類番号まで含むかで、偽連絡の見分け方も変わります。対象者を、A「アクセス痕跡と項目が確認された」、B「同じシステムにデータがあり調査中」、C「接続がない」の三群に分けると、文面を作りやすくなります。B群を勝手に安全扱いせず、C群の判定根拠も残します。
封じ込めについては「必要な対策を完了」という表現だけで終わらせず、何をいつ変え、どのテストで効果を確認したか尋ねます。アカウント停止は暫定策であり、権限管理や脆弱性修正の恒久対策とは別です。再開条件として、同種の異常がログにないこと、必要な業務が動くこと、再度の緊急停止手順があることを決めます。他顧客の秘密を含むログは丸ごと要求せず、自社テナントに関する証跡や第三者による検証結果などの代替資料も検討します。
| 質問 | なぜ必要か | 不十分な回答例 | 受け取るべき結果 |
|---|---|---|---|
| どの時点で何を検知したか | 影響期間と通知の遅れを判断 | 「最近です」 | 検知・通知・封じ込めの各時刻 |
| どの顧客と項目が対象か | 通知文と対象者抽出を決める | 「一部の情報」 | 項目、件数、重複排除の方法 |
| 何を根拠に対象外としたか | 誤った安全宣言を防ぐ | 「問題ありません」 | ログ範囲、構成、調査の制約 |
| 何を修正し再テストしたか | 再開の可否を決める | 「対策済み」 | 変更内容、時刻、検証結果 |
| 次回の報告はいつか | 顧客説明を更新する | 「分かり次第」 | 日時と責任者 |
顧客通知とフィッシング予防の設計
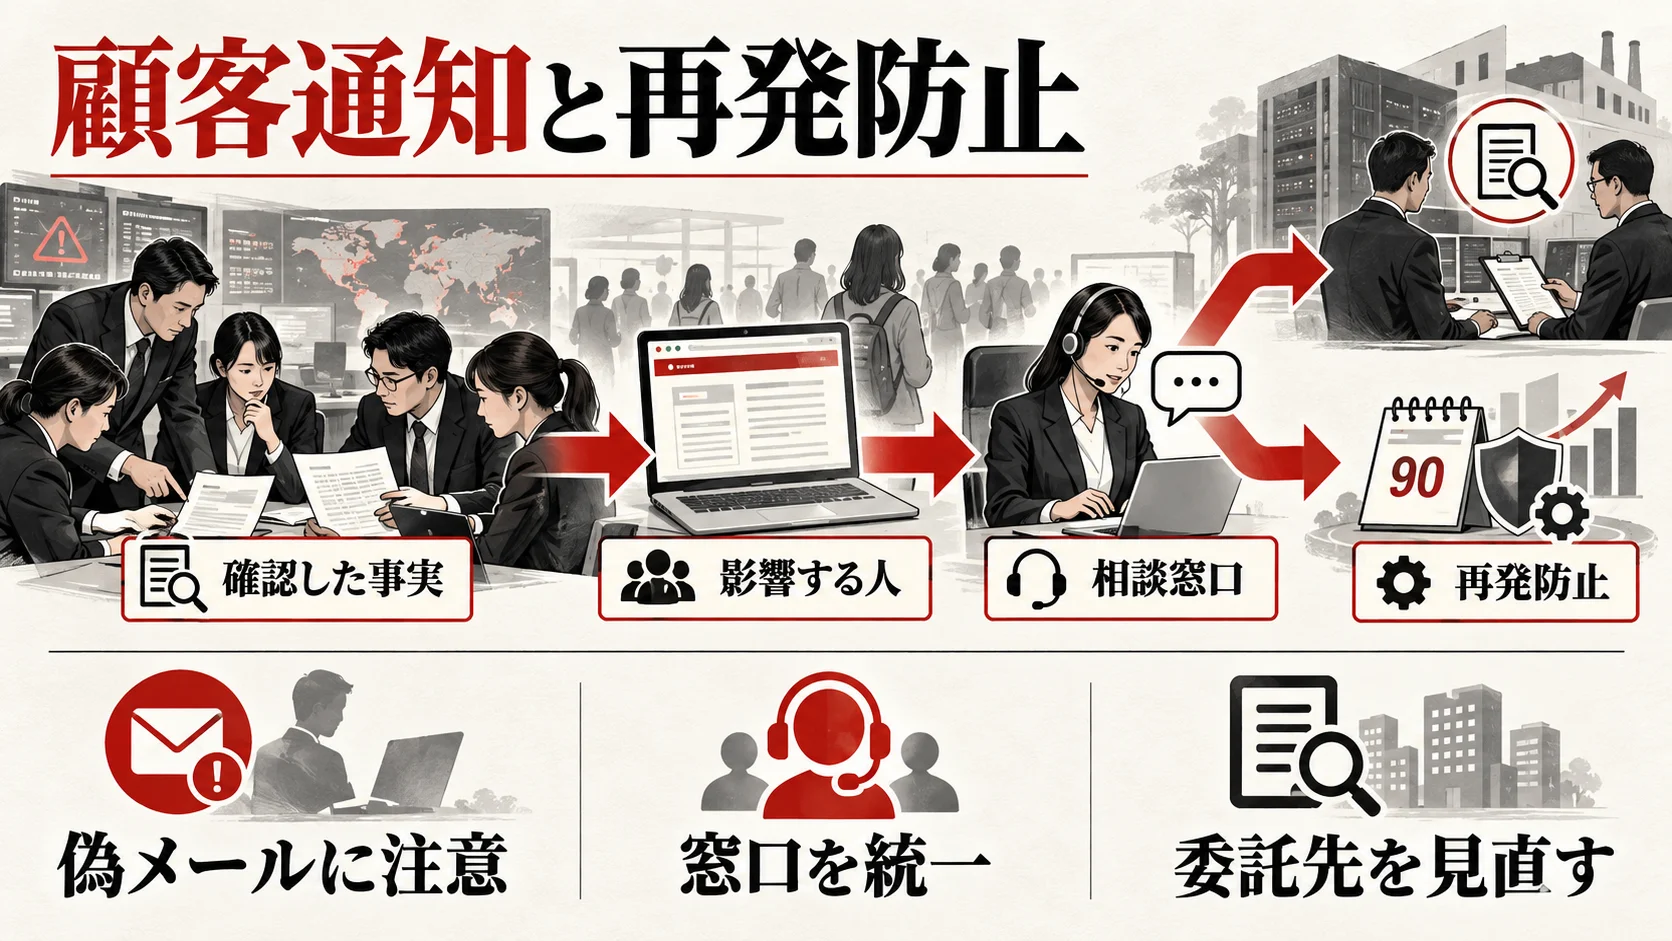
本人通知が必要な場合、PPCのガイドは、事案の状況に応じて速やかに通知すること、概要、対象データ、原因、二次被害のおそれ、本人が取れる対応などを伝える考え方を示しています。すべての原因が確定するまで一度も連絡しない、という運用では予防可能な二次被害への注意が遅れる場合があります。初回は判明した範囲を伝え、追加情報には更新日時を付けます。PPC「通則編」
通知の冒頭には、どのサービスで、どの人の、どの項目に、何が起きた可能性があるかを書きます。続けて「確認済み」「調査中」「対象者がすること」を分けます。「不正利用は確認されていません」は必ず時点付きで述べ、「今後も安全です」とは書きません。パスワードやカード番号が対象外と確認できている事案なら、無条件に変更やカード停止を求めることも避けます。逆に、本人が偽連絡を受けた場合の相談先は具体的に示します。
事故通知メールに長いURLとログインボタンをいくつも並べると、「怪しいリンクを押さないで」と言いながら押させる矛盾が生まれます。公式サイトのトップから告知に辿れる入口を設け、顧客には普段のブックマークや公式アプリから確認する方法を案内します。送信元ドメインの認証、通知番号、発送日時、問い合わせ窓口を決め、窓口が「この通知は本物か」に答えられるようにします。顧客へ電話でパスワードやワンタイムコードを聞かない、といった非実施事項も明記してください。
電話とWebの説明がずれると不信感が増します。FAQには「自分は対象か」「どの項目か」「カード・パスワードに対応は要るか」「偽の通知をどう見分けるか」「次の更新はいつか」を入れます。回答に確度と更新日時を付け、未確認事項を窓口担当者が推測で埋めないようにします。対象者の抽出結果が変わった場合は、以前の説明を黙って上書きせず、変更点と理由を履歴で示します。
不審な連絡を受けた顧客の報告窓口も用意します。スクリーンショットやメール本文を受け付けるときは、余計な個人情報が写り込むため、マスキング方法と保管権限を決めます。偽サイトの報告があれば証拠を保存し、関係事業者への連絡を検討します。問い合わせ件数だけでなく、誤案内、対象確認にかかった時間、偽連絡の通報、FAQで解決できなかった質問を振り返ります。
発注前から整える契約と監督
契約書に「適切に管理する」とだけ書いてあっても、事故時の行動は決まりません。発注前に、データの処理目的、保管場所、再委託、アクセス権限、ログ保存、事故通知、調査協力、顧客連絡、契約終了時の削除を確認します。重要なのは立派な条文より、現場が実行できる時間、担当、提出物です。法務と情報システムが同じ事故管理票を見て判断できる状態にします。
通知条項には、第一報の宛先、夜間・休日の代替窓口、通知目標時間、必要な最低項目、更新頻度を書きます。ログ条項には保持期間、提供形式、保全を求める手順、他顧客情報を含む場合の代替証跡を記します。再委託先がデータを扱うなら、変更時の通知と事故時の調査協力経路を確認します。費用負担は調査費、通知費、窓口費、専門家費、再発防止費を分けて検討します。画一的な「全額委託先負担」を前提にせず、顧客保護に必要な初動を費用協議で止めない手順を決めます。
年1回のチェックシートで「多要素認証あり」「バックアップあり」と回答されても、対象範囲や復旧可能性は分かりません。重要なサービスほど、特権アカウントの管理、ログ監視、退職者アカウントの停止、顧客データのエクスポート制限、第三者報告書の対象範囲を具体的に確認します。すべての小規模委託先に同じ重い審査を課すのではなく、扱う情報と代替可能性で段階を分けます。
審査で不足が見つかっても、直ちに全サービスを停止するとは限りません。改善期限、暫定的な代替策、残るリスク、受容する責任者を記録します。導入後は、機能追加、データ項目の増加、再委託、利用者増加、事故報告を再審査のきっかけにします。契約更新時だけでは変化を見逃すため、事業部から情報システムへの変更申告経路も必要です。
架空の3ケースで考える実際の判断
以下はJAL・JTAの事案と無関係の架空ケースです。実在企業の事故や実績ではありません。担当者、入力情報、成果物、完了条件を具体化するために示します。
ケース1:ECの配送委託先で氏名・住所が閲覧された疑い
年商30億円のEC事業者が、配送ラベル作成サービスへ氏名、住所、電話番号、注文番号を送っています。委託先から管理画面への不正アクセスの第一報を受けました。対象期間は約2週間ですが、対象人数は調査中です。発注企業は、情報システム責任者、個人情報担当、顧客対応責任者を集め、経営者を最終決裁者に指定します。
最初の4時間で連携APIのログを保全し、停止する場合の配送代替手順を準備します。24時間以内に注文IDと顧客IDを照合し、複数注文のある人を重複排除します。委託先には閲覧画面、ダウンロードのログ、対象項目、権限回収の時刻を確認します。偽の配送通知が作られる可能性を踏まえ、顧客には公式サイトの注文履歴から配送を確認する方法を案内します。完了条件は、対象者表の根拠、法務判断、配送継続方法がそろうことです。対象が拡大したら更新日と理由を示して通知を直します。
ケース2:BtoB SaaSで担当者メールが対象か不明
従業員150人のBtoB企業が、問い合わせ管理SaaSに約4万件の担当者情報を保存しています。SaaS提供会社から「一部テナントの検索APIが不正利用された疑い」と連絡がありましたが、自社テナントの対象判定は未確定です。営業は取引先に早く「影響なし」と伝えたがっています。
情報システム部門はAPIトークンの履歴と委託先のテナント識別子を照合し、法務は報告と通知の条件を確認します。営業の対外回答は一本化し、「調査中」「次回更新予定」「当面の注意点」を示します。メールアドレスだけか、問い合わせの本文まで含むかで危険性は変わります。完了条件は、自社テナントの対象判定に根拠があり、法務判断と営業の説明が一致することです。対象外でも、ログの範囲と判定方法を残します。
ケース3:採用管理サービスで応募者情報が影響
複数拠点を持つ企業が、採用管理サービスに履歴書、連絡先、選考メモを保存しています。サービス側で不正アクセスが見つかり、添付ファイルへのアクセス可能性を調査中です。応募者には、転職活動が勤務先に知られることを避けたい人もいます。全員に同じ一斉メールを送る前に、連絡希望や共用アドレスの扱いを確認します。
人事、情報システム、法務が項目と対象者を照合し、通知の必要性と方法を個別事情で判断します。本人確認のために過剰な情報を新たに収集しない手順を用意します。窓口は選考への影響、情報の取扱い、偽の面接案内への注意を説明します。完了条件は、対象ファイルの範囲が分かり、応募者のプライバシーを守る経路で誤送信なく連絡できることです。事故後は選考メモの保存期間と閲覧権限を見直します。
この三つの例で共通するのは、件数だけでは優先順位を決められないことです。住所、取引内容、採用情報では本人が受ける影響が違います。データの性質、対象人数、偽連絡の作りやすさ、顧客への安全な連絡方法を組み合わせて判断します。
委託先事故の費用と優先順位をどう決めるか
事故の初動では、外部専門家への調査依頼、顧客への連絡、問い合わせ窓口、代替サービスの確保など複数の費用が同時に発生します。まず「今すぐ顧客保護のために必要な支出」と「契約に基づく最終的な費用分担」を分けてください。費用負担の協議が終わるまで通知や不正アクセスの遮断を止めると、被害が広がる可能性があります。事故指揮者は、初動予算の承認限度、緊急発注できる調査会社、見積もり前に実行できる範囲を事前に決めます。精算の判断は、契約条項と事実関係を法務が確認します。
調査会社を選ぶ際は「何を納品するか」を合わせて比較します。ログ保全と侵入経路の分析だけなのか、対象データの抽出、封じ込めの検証、監督官庁への報告支援まで含むのかで見積もりは変わります。成果物には、調査対象期間、取得した証拠、調査できなかった範囲、事実と推定の区分、次の判断に必要な追加調査を含めると実用的です。原因を必ず特定する保証を前提にせず、証拠の不足が分かった場合もその理由を残します。
優先順位は「重大そう」という印象ではなく、顧客の受ける影響、二次被害の予防可能性、法令上の判断期限、業務停止の影響で決めます。たとえば対象人数は少なくても、本人確認書類の画像が含まれれば迅速な個別対応が必要かもしれません。逆に大量のメールアドレスが対象候補でも、対象テナントがまだ不明なら、全顧客への断定的な通知より、テナント照合と公式窓口の準備を優先する場面があります。これは人数だけで機械的に決めないという意味であり、報告義務を軽く扱うものではありません。
発注企業側で持つ情報が少ないと、委託先への質問が遠回りになります。契約時にデータ項目一覧、テナントID、管理者権限、連携API、保持期間を保管しておけば、事故後の調査対象を絞れます。データが海外に保管される場合は、契約上の窓口、時差、調査資料の提供方法も確認します。ただし、保管国だけで安全性を判断せず、アクセス制御、監査、再委託、法令上の越境移転条件を総合的に見ます。
事故対応の進捗を経営会議へ報告するときは、件数の大きさだけでなく「今日決めるべきこと」を先頭にします。例として、外部調査の発注、顧客への暫定案内、連携の一時停止、専用窓口の増員、次回公表時刻を並べ、それぞれの判断に必要な証拠と未確認事項を一行で示します。決裁を待つ間も、証拠の保全と顧客からの不審連絡の収集など、後戻りしにくい損失を防ぐ作業は進めます。
30・60・90日で備える実行計画
最初の30日は台帳と連絡経路を作ります。情報システムは上位10サービスについて、契約部署、管理者、扱うデータ、利用者数、再委託、連携API、緊急連絡先、契約終了日を記録します。事業部に実際の利用を確認してもらい、契約書だけで項目を推測しません。顧客データが多い、停止で受注が止まる、代替が難しいサービスを優先します。完成条件は、上位10サービスのデータフローと緊急連絡先が確認済みで、少なくとも一度連絡テストに成功することです。担当者不明のまま完成扱いにしません。
60日までに、上位サービスへ事故通知、ログ、権限、再委託に関する質問票を送り、回答の根拠を確認します。法務は既存契約の不足を見て追加条項を準備し、広報は通知文を「確定事項」「未確定事項」「顧客がすること」「次回更新」に分けたひな型にします。顧客対応チームへ説明して、答えられない質問をFAQへ追加します。完成条件は、上位5サービスについて回答と未解決項目の担当者・期限が決まることです。「対策あり」という一語回答は対象範囲を再確認します。
90日までに机上演習を行います。夜間に重要SaaSから不正アクセスの第一報が来た想定で、保全、委託先への質問、法務判断、通知文決裁、窓口開設まで通します。可能なら委託先も参加させます。対応の速さだけでなく、対象者抽出の誤り、未確認事項の断定、顧客に危険なリンクを押させる文面がないかを評価します。完成条件は、詰まった箇所に担当者、期限、再テスト方法があり、修正後の手順を一度再実行できることです。
優先順位は、データの性質、人数、外部APIや管理者権限、業務停止の影響、代替可能性で付けます。この分類は社内資源配分のための例であり、法令上のリスク分類ではありません。少人数でも採用情報や本人確認書類のように影響が大きいものは上位に置きます。KPIは重要委託先の台帳登録率、連絡テスト成功率、24時間以内に影響項目を説明できた割合、演習の未解決事項の是正率などにします。「事故ゼロ」だけでは検知できていない可能性も見えません。
| 判定軸 | 高リスクの例 | 最初に確認する資料 | 行動 |
|---|---|---|---|
| 情報の性質 | 本人確認書類、詳細な取引履歴 | データフロー、項目一覧 | 必要最小限への削減 |
| 対象規模 | 大量の顧客・従業員情報 | 人数とレコード数の別集計 | 通知・窓口の能力試算 |
| アクセス経路 | 広い管理者権限、外部API | 権限表、監査ログ | 最小権限と鍵の回収手順 |
| 事業依存 | 停止で受注不能 | 業務継続計画 | 停止・再開の条件作成 |
| 契約・監視 | 通知窓口やログ保全が未定 | 契約、連絡テスト | 期限付き是正項目 |
事故対応で残すべき記録と、調査の落とし穴
初動が終わっても、後から「なぜその対象者へ通知したのか」「なぜこの時点でサービスを再開したのか」を説明できなければ、対応の妥当性を検証できません。事故管理票は単なる議事録ではなく、判断の根拠を残す台帳です。受信した第一報、ログの取得時刻、委託先から届いた資料の版、対象者抽出の条件、法務が参照したガイドラインの版、通知文の承認者を一つの案件番号に紐付けます。資料の閲覧権限を絞り、対象者リストを平文メールに添付しない運用も必要です。
とくに注意したいのは、日時の基準です。委託先がUTC、発注企業が日本時間でログを見ると、同じ出来事が9時間ずれて見える場合があります。タイムゾーンを明記せずに時系列を作ると、侵入前に対策したような誤った記録になることがあります。全資料の時刻を元の形式で残したうえで、日本時間に換算した一覧を別に作ります。検知した時刻、担当者が知った時刻、会社として受領した時刻も同一視しません。報告期限の判断に関わるため、法務が確認します。
対象人数の集計でも、予約件数、アカウント数、顧客人数、通知先の件数は違います。一人が二つのアカウントを持ち、同じメールアドレスを家族で共用していれば、数字は一致しません。抽出に使った条件、重複除去の規則、除外したテストデータ、連絡先のない顧客の扱いを記録します。委託先の数字と自社の数字に差が出た場合は、どちらかを無理に正とせず、集計単位の違いと調査中の差分を示します。
調査で陥りやすいのは、委託先の「影響なし」を広く解釈し過ぎることです。たとえば「カード情報は対象外」はカード情報の保存領域に関する判定であり、メールアドレスを使うフィッシングの可能性まで否定しません。「運航や受注に影響なし」も、顧客情報の安全性とは別です。影響外とする範囲、根拠のログ、確認日を項目ごとに書き、別の項目まで結論を拡張しないことが重要です。
また、証拠保全と危険なアクセスの停止を対立させないようにします。攻撃が続いているなら封じ込めを優先しますが、操作前の状態が必要なら可能な範囲でログや設定を記録します。実際の順序は環境とリスクによって変わるため、現場で迷ったら事故指揮者と外部専門家へ早めに相談します。再現性のある判断記録を残すことが、顧客説明、当局対応、再発防止の三つを支えます。
顧客向け第一報の書き方と更新ルール
第一報は、全容の説明ではなく、顧客が今知るべき事実と行動を伝える文書です。たとえば一般的なひな型なら「当社が利用する外部サービスで、当社のお客さま情報へ第三者がアクセスした可能性について連絡を受けました。現在、対象者と情報項目を調査しています。現時点で確認できた事項は以下です。身に覚えのない連絡を受けても、メールやSMSのリンクからログインせず、当社公式サイトを直接開いてください。次回更新は○月○日○時を予定しています」となります。これは架空の文章で、JAL・JTAの通知を再現したものではありません。
ひな型に空欄を残したまま配信しないため、送信前に「対象」「対象項目」「分かっていること」「分からないこと」「顧客の行動」「問い合わせ先」「次回更新時刻」の七点を二人で照合します。対象が未確定なら「全顧客が影響を受けた」と書かず、対象候補の条件を説明します。技術的な用語をそのまま並べるより、顧客が受ける可能性のある連絡や取るべき行動を先に書きます。数字には「人数」「レコード数」など単位を必ず付けます。
通知経路も対象者の状況で選びます。メールは迅速ですが、登録アドレスが古い場合や偽メールと見分けにくい場合があります。アプリ内通知やログイン後画面は、利用中の顧客には見つけやすくても、長期間ログインしていない顧客には届きません。郵送は時間と費用がかかりますが、メールアドレスが使えない場合の選択肢です。特定の情報が第三者へ知られること自体が本人に不利益となるケースでは、家族共用の連絡先や郵送先の扱いにも配慮します。
一度公表した説明を更新する場合は、ページの先頭に更新日時と変更点を示します。最初に「影響範囲を調査中」とした後、対象者が判明したら、どの調査で対象を確定したかを簡潔に書きます。対象人数が増えた場合も、旧数字を黙って消すのではなく「前回の集計との差と理由」を記録します。更新履歴があると、顧客対応窓口が古い画面のスクリーンショットを見せられても説明できます。
フィッシング予防は文面だけで完結しません。公式サイトの検索結果から事故告知へ辿れるか、モバイルで窓口番号が読めるか、窓口で同じ回答が得られるかを公開前に試します。メール配信の直後は窓口が混むため、必要な人がたどり着けるセルフチェックも考えます。ただし、事故対象かどうかを調べるために顧客へ新たな機微情報の入力を求める設計は避け、本人確認に必要な項目だけを用います。
取引先・経営層への説明を分けて設計する
BtoBのサービスでは、直接の契約先と実際の個人データの本人が異なることがあります。発注企業が取引先企業へ説明する際には、契約上の通知義務と個人情報保護上の本人通知を別々に確認します。「取引先へ伝えたから本人通知も終わり」とは限りません。取引先が自社の従業員や顧客へ連絡する役割を担う場合は、どちらが、いつ、何を伝えるかを書面で合意し、連絡漏れがないか確認します。
経営層に対しては、技術用語だけでなく、対象顧客、業務停止の可能性、法令上の判断期限、顧客への案内準備、追加調査に必要な費用を一枚で示します。数字に幅があるなら最小・最大の根拠を添えます。「約1万人」と「最大1万人の可能性」では意味が違います。意思決定のためには、今決めることと次回報告まで保留できることを分け、保留する場合のリスクも明記します。
事故収束後の経営報告では、原因を単純な「担当者の確認不足」で終わらせません。どの情報が見えず判断が遅れたか、契約のどの条項が機能しなかったか、台帳とログの何が不足していたか、顧客の質問に答えられなかった理由は何かを検証します。再発防止策には担当部署、期限、検証方法、未達時の代替策を付けます。完了報告の条件を曖昧にすると、同じ課題が翌年も残ります。
よくある質問
委託先を変更するべきですか?
事故が一度起きたことだけで、必ず変更すべきとは言えません。調査の透明性、封じ込めの確認、再発防止の検収、契約上の協力、代替サービスへの移行リスクを比較します。すぐに移すと、新しい委託先へのデータ移行中に別の事故が起こる可能性もあります。一方、重要なログを提供できず、原因も是正計画も示さない状態が続くなら、代替案を準備する判断材料になります。継続・条件付き継続・段階的移行の三案を並べ、経営責任者が根拠を残して決めます。
委託先で起きた事故なら、発注企業は何もしなくてよいですか?
いいえ。委託先が技術調査をしていても、発注企業は顧客への影響、報告・通知の要否、業務継続、問い合わせ対応を判断します。法的な義務はデータの取扱いと契約関係を含む事実で変わるため、社内の法務担当が個別に確認してください。第一報の受領時点で事故指揮者と次回判断時刻を決めます。
アクセスの痕跡と情報の流出は同じですか?
同じではありません。アクセスの痕跡は外部からの閲覧の可能性を示しますが、持ち出しや悪用まで確認されたとは限りません。逆に、持ち出しを確認できないだけで影響なしとも言えません。ログ、データ項目、調査可能な期間を確認し、確定事項と可能性を分けて説明します。
JAL・JTAの事例でカード番号やパスワードは対象ですか?
2026年10月28日のJAL・JTAの公表文では、クレジットカード番号とパスワードへの影響はないとしています。約9万人と約2,000人で対象項目は異なります。後続の公表があれば最新情報を確認してください。この事実を他社の委託先事故にそのまま当てはめることはできません。
顧客への通知は原因が確定してからでよいですか?
一律には言えません。報告対象事態か、早期の注意喚起で二次被害を防げるか、通知が封じ込めに支障を来すかを検討します。PPCのガイドでは、対象となる事態の本人通知は状況に応じ速やかに行うとしています。未確定の原因を断定せず、分かる範囲と次回更新時刻を示す方法があります。PPC「通則編」
対象人数が分からないとき、何から始めますか?
委託先の抽出結果を待ちながら、自社のデータフローと顧客IDで対象候補を作ります。レコード数と人数を分け、対象者判定の条件を記録します。高リスクな項目から優先して調べ、未確定の人を安全と扱わないことが重要です。結果が変わったら版を付けて更新します。
社外への公表は必ず必要ですか?
公表は本人通知やPPCへの報告と同じではありません。PPCのFAQでは、公表が常に義務というわけではない一方、事案に応じて望ましい場合があると説明しています。多数の顧客が疑わしい連絡を受ける可能性がある場合など、予防効果と誤解のリスクを考慮します。PPC FAQ
契約書で最優先に見直す項目は何ですか?
第一報の連絡先と目標時間、報告に必要な項目、更新頻度、証拠保全と調査協力、再委託先を含む範囲、顧客通知の役割分担です。その後、ログ保持、検収条件、費用負担、契約終了時の削除を整えます。条文だけで終わらず、連絡訓練で実際に機能するか確かめてください。
まとめ|外部サービスの事故を顧客保護につなげる
JAL・JTAの公表は、外部の旅客サービスシステムで不正アクセスの痕跡が確認された際、対象顧客への連絡、なりすましへの注意喚起、問い合わせ窓口を示した事例です。ただし、侵入手口や最終的な被害を公表文以上に推測してはいけません。 自社で同種の事故が起きたときも、確認済みの事実と調査中の事項を分けることが、顧客に根拠のある説明をする第一歩です。
技術調査を委託先に依頼しつつ、発注企業は対象者、法令判断、通知、業務継続を並行して進めます。まず重要なSaaSを10件ほど台帳化し、緊急連絡先を試し、顧客通知文を使った机上演習を実施してください。関連する具体策は中小企業のセキュリティ対策と90日計画、委託先・取引先のセキュリティチェック、企業のランサムウェア対策でも解説しています。
関連する実務記事:中小企業のセキュリティ対策と90日計画、企業のランサムウェア対策と復旧演習、委託先・取引先のセキュリティチェック。
セキュリティの達人に相談する

委託先の事故で「どの顧客データが対象か分からない」「ベンダーへの質問が曖昧」「技術調査と顧客通知が別々に進む」なら、初動の手順と責任者を整理するところから始めましょう。セキュリティの達人では、委託先・SaaSのリスク棚卸し、事故時の初動、通知と問い合わせの導線、再発防止の優先順位づけをご相談いただけます。現状の構成と困っている点をお聞かせください。
参考・出典
- 日本航空・日本トランスオーシャン航空「Regarding Unauthorized Access to Amadeus Passenger Service System」(2026年10月28日公表、2026年10月30日確認)
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」(2026年10月30日確認)
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(2026年10月30日確認)
- 個人情報保護委員会「漏えい等報告・本人への通知の義務化について」(2026年10月30日確認)
- 個人情報保護委員会「漏えい等事案が発生した場合に、公表を行うことは義務付けられていますか」(2026年10月30日確認)
- IPA「中小企業の情報セキュリティ対策ガイドライン」(2026年10月30日確認)



