
KADOKAWAグループの2024年の被害から、企業が最も強く学ぶべきことは、ランサムウェア対策を「暗号化されたデータを戻す方法」だけで設計しないことです。KADOKAWAとドワンゴの公式発表では、データセンター内のサーバーへの攻撃を受け、ニコニコのサービス停止だけでなく、出版の受注・製造・物流、オンラインショップ、経理業務にも影響が及びました。安全を確認するための停止や切り離しも、事業上は大きな決断になります。企業は、侵入を防ぐ認証・権限管理と同時に、システムを止めた場合の代替業務、顧客への説明、復旧する順番まで決めておく必要があります。事実関係はKADOKAWAの発表一覧とドワンゴの6月14日発表を中心に確認しました(確認日:2026年10月30日)。
この記事は「KADOKAWAのランサムウェア攻撃では何が起きたか」「ニコニコはなぜ長く止まったか」「自社は何から備えるべきか」を知りたい経営者、情報システム担当者、Web・動画・出版事業の責任者向けです。事件の説明だけで終わらせず、停止範囲を決める会議、代替サイトの公開、受発注の手作業、復旧判定、顧客補償まで、社内で使える判断表に落とし込みます。本稿の対策・架空ケースは編集部による実務提案であり、KADOKAWAが実施した施策だと混同しないよう、公式発表の事実と分けて記載します。
先に結論:企業が優先すべき五つの備え
事業を守る順番は、①重要業務と依存システムを可視化する、②認証情報の窃取と権限の悪用に備える、③安全に停止・隔離する権限と手順を決める、④別環境から重要業務を再開できるようにする、⑤復旧・説明・補償を演習する、です。どれか一つだけでは十分ではありません。たとえばバックアップがあっても、本人確認や決済が共通基盤に依存し、代替サイトの公開責任者も決まっていなければ、顧客にサービスを提供できません。一方、臨時サイトが開けても、侵害された認証基盤をそのまま接続すれば、被害を広げかねません。
経営者は「全システムを何時間で完全復旧するか」という一つの数字よりも、顧客接点、売上、支払、制作・納品という業務ごとに最低提供水準を決めてください。広報担当者には説明の権限、事業部門には手作業へ切り替える条件、IT担当者には証拠保全と隔離を優先する権限が必要です。IPAのランサムウェア被害から学ぶ教訓集も、経営判断、事業継続、バックアップとログの整合性を重要な論点に挙げています(確認日:2026年10月30日)。
KADOKAWA・ドワンゴの被害で確認できたこと
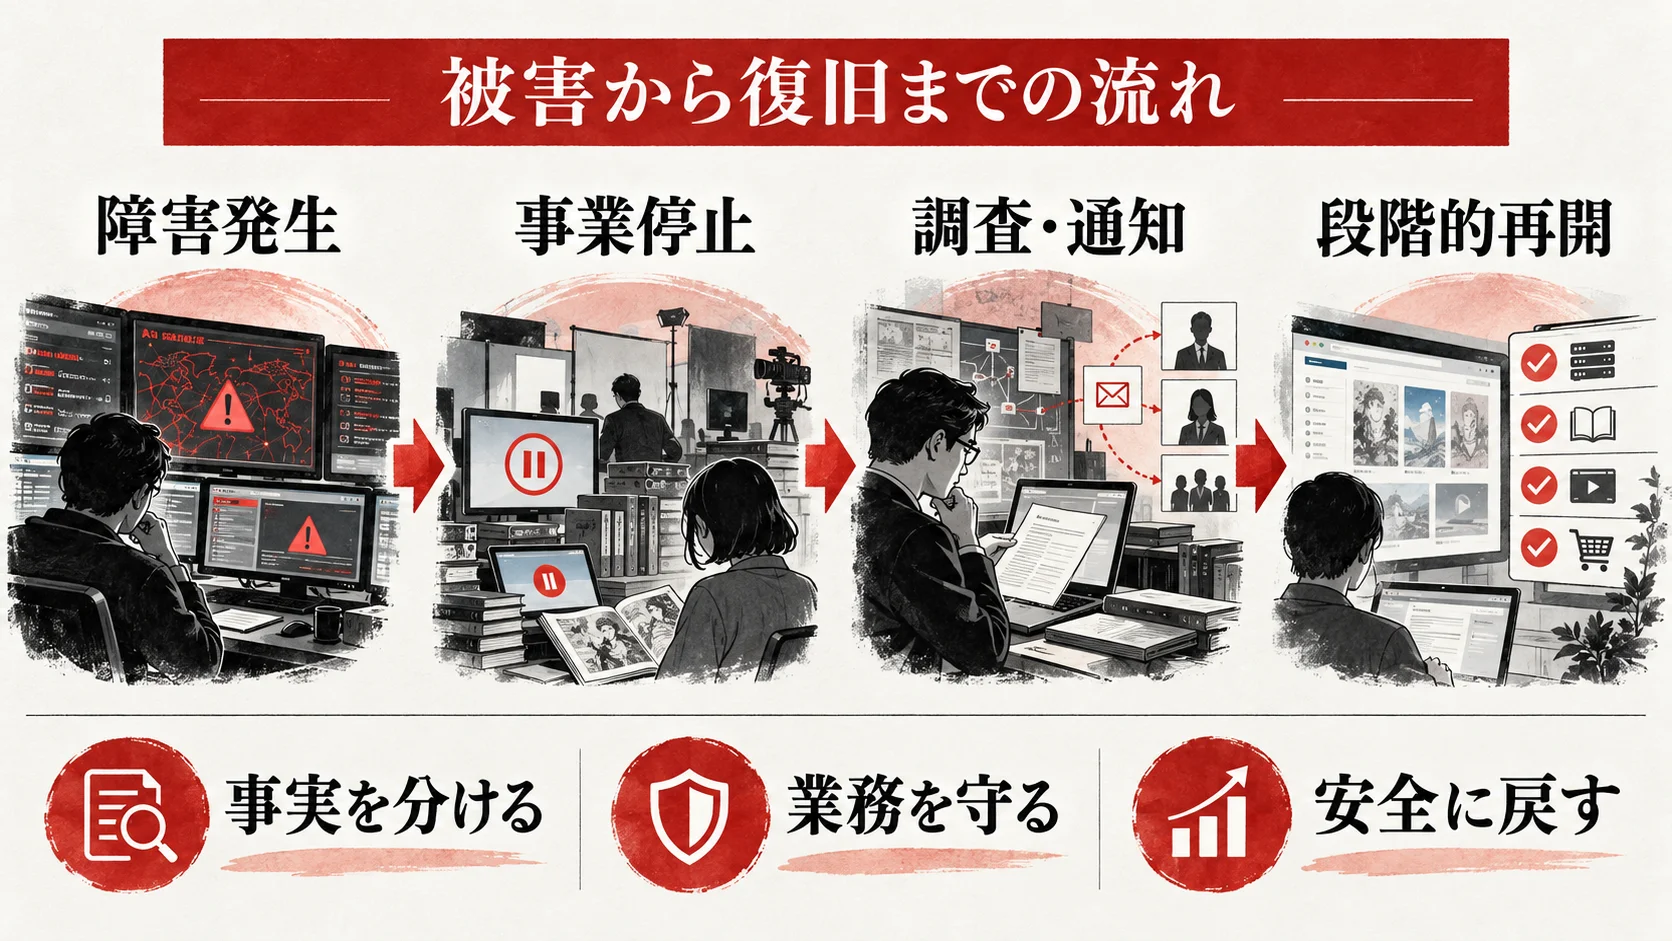
2024年6月8日未明、KADOKAWAグループの複数サーバーへアクセスできない障害が起きました。KADOKAWAの第2報は、ニコニコを中心とするサービス群を標的に、グループのデータセンター内サーバーがランサムウェアを含む大規模な攻撃を受けたと説明しています。同社は対策本部を立ち上げ、データ保全と被害拡大防止のために関連サーバーをシャットダウンしました。したがって「暗号化された設備だけが使えなかった」という理解は不正確です。安全のために止めたシステムも事業への影響に含まれます。
ドワンゴの6月14日発表によると、6月8日3時30分頃からニコニコやN予備校を含むサービスに不具合が出て、同日8時頃にランサムウェアを含む攻撃と確認しました。グループのデータセンター内で相当数の仮想マシンが暗号化され、同社はサーバー間通信を切断し、サーバーを停止しています。発覚後も、攻撃者が遠隔でサーバーを再起動し、感染拡大を図る行動が観測されたため、電源ケーブルや通信ケーブルを物理的に外して封鎖したと説明しています。これは同社の事案で確認された対応です。すべての企業が最初から物理的に抜線すべきだという一般則ではありません。自社では専門家と協議し、証拠保全、危険な通信の遮断、事業影響を勘案して隔離方法を選びます。
同発表では、ニコニコ動画のシステム、投稿された動画データ、動画配信システムはパブリッククラウド上にあり、直接の被害を受けなかったとしています。それでもサービス全体は停止しました。動画データの保存先だけが無事でも、認証や周辺機能、管理・運用の依存関係が断たれれば公開サービスは動きません。ここを「クラウドなら安全だった」「オンプレミスだから止まった」と単純化しないことが重要です。実際の構成ではパブリッククラウドとプライベートクラウドを併用しており、どの機能がどの基盤へ依存していたかで可用性が変わりました。
事件の時系列を公表資料で追う
| 日付 | 公表または確認された動き | 自社へ置き換えた確認点 |
|---|---|---|
| 2024年6月8日 | ニコニコ等の障害とランサムウェアを含む攻撃を確認。対策本部を設置し、サーバー停止・通信切断を実施 | 夜間・休日に誰が停止を決裁し、何分で連絡網を動かせるか |
| 6月9〜14日 | 警察・専門機関への連絡、関係機関への報告、事業影響の公表 | 初報の担当、規制・契約上の報告先、未確認事項の書き方を決めているか |
| 6月14日 | 臨時の「ニコニコ動画(Re:仮)」を公開 | 本番基盤に依存しない最低限の代替サービスを構築できるか |
| 6月27日 | KADOKAWAが出版・物流、経理などの事業影響を第3報で説明 | 顧客接点の裏にある受発注・出荷・支払の停止も追跡できるか |
| 7月26〜29日 | ドワンゴが8月5日の一部サービス再開と補償を発表。KADOKAWAが出版事業などの回復状況を報告 | 再開時期と補償を、機能ごとに分けて案内できるか |
| 8月5日 | ニコニコの一部主要サービスが順次再開。KADOKAWAが漏えい調査の結果を公表 | 再開後も未復旧機能と情報漏えい対応を別々に管理できるか |
この表はKADOKAWAの発表一覧、第4報、ドワンゴの6月14日発表、臨時サービス発表、8月5日の再開発表を基に整理しました(確認日:2026年10月30日)。日付が進むにつれ、判明事項と見通しは変化しています。6月時点の「調査中」を、後日の確定情報より優先して引用しないようにしてください。
確認できた事実と、断定できないこと
本件では「攻撃の全容を知ったつもりになること」が記事の品質も企業の判断も損ないます。2024年8月5日のKADOKAWAの情報漏えいに関する発表は、専門企業の調査に基づき、従業員のアカウント情報がフィッシングなどの攻撃で窃取されたことを根本原因と推測しています。同時に、その経路と方法はその時点で不明と明記しています。つまり、特定のメール文面、VPN製品、脆弱性、クリック操作、初期侵入日を確定事項として語る根拠はありません。犯行声明に記載された主張を、そのまま調査結果として扱うことも避けます。
| 記述できること | 記述してはいけない断定 | 読者が取るべき行動 |
|---|---|---|
| ランサムウェアを含む攻撃で仮想マシンなどが使えなくなり、サービス停止と業務影響が生じました | 「特定の1製品の欠陥だけが原因だった」 | 重要サービスから認証・ネットワーク・運用の依存先を洗い出します |
| 2024年8月5日の公式発表では、認証情報の窃取が根本原因と推測されました | 「フィッシングメールのリンクを押したと確定した」 | MFA、特権ID、異常ログイン監視と訓練を優先します |
| 公式発表で個人情報の外部漏えいを確認した範囲があります | 「すべてのニコニコユーザーのパスワードが漏れた」 | 自社の保有データ、対象者、通知方法を台帳で管理します |
| 8月5日に主要機能の一部が再開しました | 「全機能が同日に完全復旧した」 | 機能別の再開判定と残課題を公表します |
KADOKAWAの同発表は、外部漏えいを確認した個人情報を計254,241人としています。これは同日発表時点の公式な対象人数であり、全会員数や全サービス利用者数を意味しません。また同発表では、ニコニコユーザーのログインメールアドレス・ログインパスワードとクレジットカード情報について、ドワンゴからの漏えいは確認されていないと説明しています。漏えいした情報の種類と、漏えいが確認されていない情報を同じ段落で正確に分ける必要があります。情報が変わり得るため、被害者向け案内を書く際は必ず公式の最新発表を見直します。
影響は動画サイトだけではない:事業の連鎖を読む
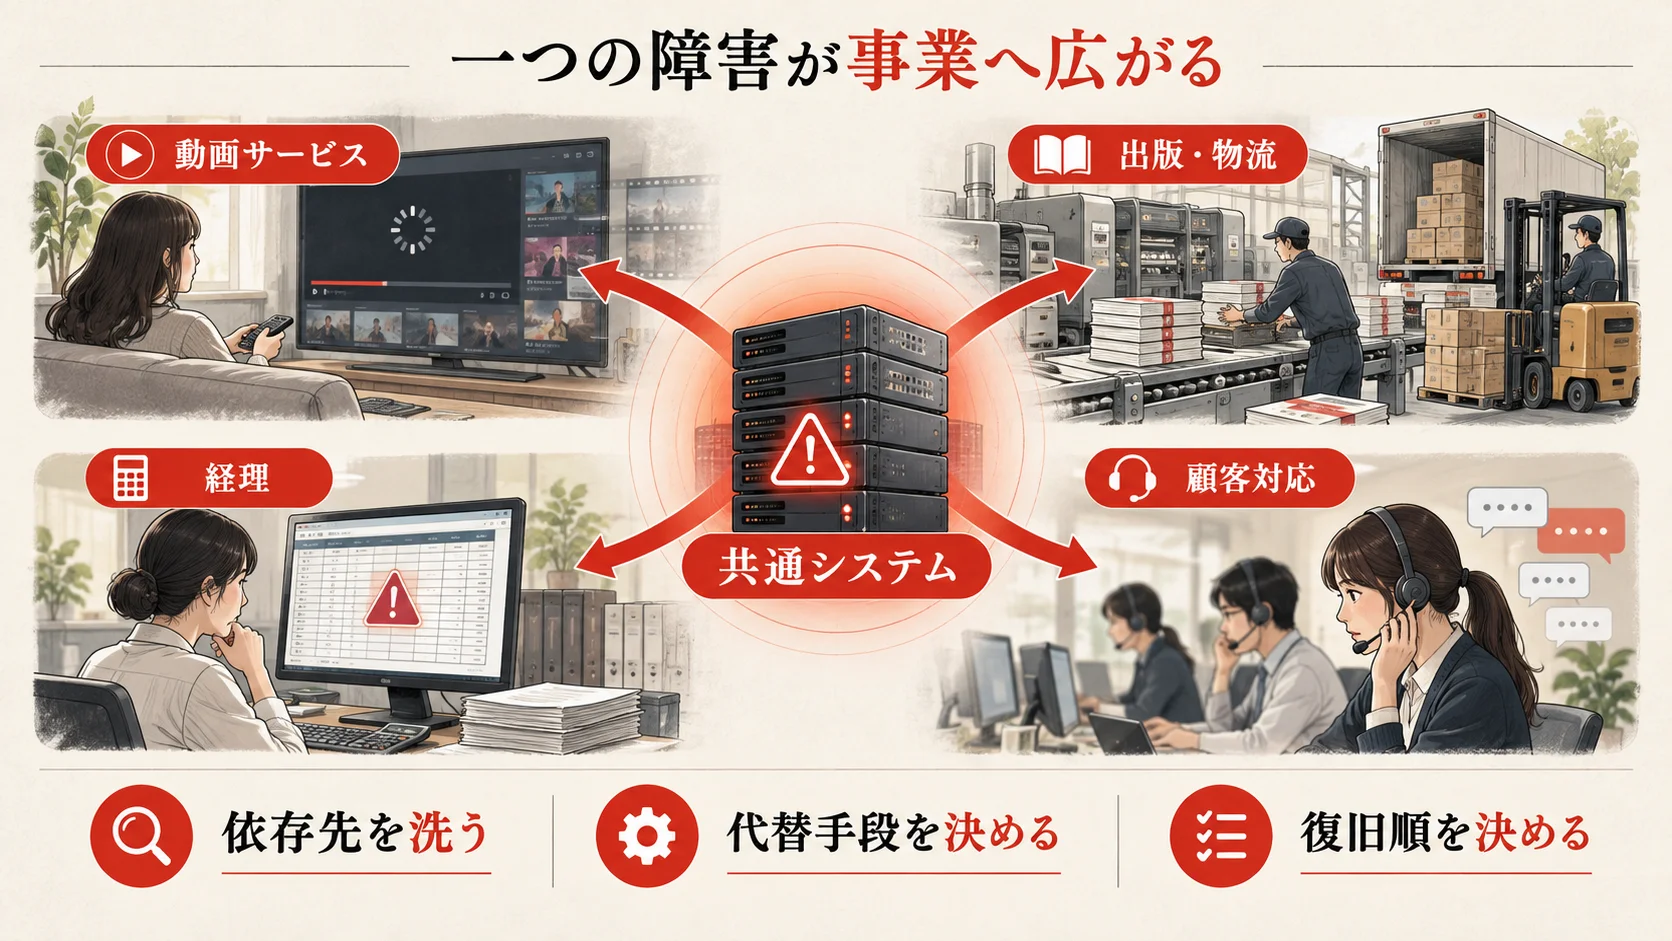
KADOKAWAの事案で特に重要なのは、顧客に見えるニコニコの停止が、内部の制作・受注・物流・支払まで波及した点です。KADOKAWAの第2報では、紙書籍の受注、デジタル製造工場・物流、編集・制作支援の一部機能が止まり、オンラインショップにも受注不能や出荷遅延が生じたと説明しています。経理システムにも影響が及び、一部取引先への支払遅延の可能性が示されました。被害の見積もりを「サーバーの再構築費」だけで行うと、こうした売上、納期、補償、取引先対応を見落とします。
動画・メディア事業で止まりやすい接点
動画配信では、視聴者が見る画面の背後に、アカウント認証、投稿受付、コメント、配信、課金、チャンネル運営、クリエイターへの還元、権利処理、告知、問い合わせ対応があります。どの工程が止まると売上が止まり、どの工程が止まると顧客への約束を守れなくなるかを分解します。ドワンゴの6月14日発表では、ニコニコアカウントでの外部サービスへのログイン、楽曲収益化サービス、ドワンゴチケットなども停止対象として挙げています。一つのID基盤や決済基盤の障害が、多数の画面に現れることを示す例です。
自社に動画配信がない企業も同じ図で考えられます。予約サイトなら「予約画面→会員認証→在庫→決済→通知→店舗受付」、ECなら「商品ページ→カート→決済→受注→倉庫→配送→返金」、制作会社なら「案件管理→素材保管→編集→承認→納品→請求」という一連の流れです。画面が開くかどうかだけでなく、顧客の注文や決済が最後まで成立するかを業務の単位で検査します。この依存関係を「サービス構成図」だけでなく、業務部門が読める表へ変換してください。
出版・物流・経理の停止が示す「裏側」の重要性
KADOKAWAの6月27日の第3報によれば、その時点で既刊の出荷部数は平常時の3分の1程度でした。新刊の出荷は平常時と同等の水準を維持していましたが、商品群で影響が異なりました。7月29日の第4報では、経理機能はアナログ対応も含め平常状態に復旧し、出版事業は8月から段階的に回復する見通しが示されました。企業が学ぶべきなのは「手作業へ切り替えれば大丈夫」ではありません。対象商品を絞り、受付量を抑え、注文番号の二重発行を防ぎ、後で基幹システムへ突合できる記録を残す仕組みが必要だということです。
取引先への支払いは、セキュリティ担当だけでは復旧判断できません。経理責任者、購買担当、法務、取引先窓口が、支払予定日、銀行口座情報の照合、二重振込防止、臨時決裁権限を共有しておく必要があります。緊急時には「口座変更の依頼」が正規の連絡を装う詐欺のリスクもあります。メールだけで振込先を変更せず、事前登録済みの連絡先で折り返す運用を別途決めます。これは本件に詐欺があったと述べるものではなく、同様の業務停止から自社の危険を想定するための対策です。
損失は停止期間だけで決まらない
ドワンゴは7月26日の発表で、プレミアム会員やチャンネル、クリエイター奨励プログラムなどに関する補償を案内しました。さらに、予定されていた「The VOCALOID Collection 2024 Summer」の中止も発表されています。これらは、動画の配信停止が、会員費、企画、投稿者の活動、イベントの運営へ広がることを示します。自社でも「売上が減った期間」だけでなく、未提供サービスの返金、取引先の販促変更、延期したキャンペーン、制作や再発防止の追加工数を別々に記録しなければ、事業影響を過小評価します。
KADOKAWAが2024年8月14日に公表した通期見通しには、当時の見通しとしてサイバー攻撃の影響による売上高84億円、営業利益64億円の減少影響が記載されました。これは2024年8月時点の会社見通しであり、最終確定損失額や一般企業の平均被害額ではありません。自社の損失試算にこの数字を倍率として流用せず、顧客・商品・業務ごとの停止時間と返金条件を使って計算します。
「データが無事」でも公開できない理由を確認する
ドワンゴの説明では、投稿動画データなどがパブリッククラウド上で直接の被害を受けていなくても、ニコニコのサービス全体は停止しました。復旧可能なデータと、安全に顧客へ提供できるサービスは異なります。公開前に、認証の信頼性、管理者アカウント、ネットワーク接続、APIの呼び出し先、決済、個人情報の取扱いを確認する必要があります。侵害された環境とつながったまま「無事なサーバーだけ再起動する」判断は、再侵入の危険を残します。
企業は、まず主要サービスを「データ」「アプリ」「認証」「ネットワーク」「運用端末」「外部連携」「顧客通知」に分解してください。各部品について運用場所、管理者、代替可能性、最後に安全性を検査した日を一覧にします。IT部門が「バックアップ完了」と報告しても、事業部門が「注文を受けられる」と誤解しないよう、言葉を揃えます。RTOは業務を再開する目標時間、RPOは失ってよいデータの時点を表しますが、数字はシステム単体でなく業務の最小提供水準から逆算します。IPAの中小企業の情報セキュリティ対策ガイドラインも、事業継続要件に沿うRTO・RPO、バックアップ、訓練を求めています(確認日:2026年10月30日)。
| 業務の例 | 最低提供水準の例(架空) | 必要な依存先 | 停止時の代替策 | 完了条件 |
|---|---|---|---|---|
| 有料動画の視聴 | 既存の購入者へ視聴停止と再開目安を告知 | 会員ID、視聴権限、配信基盤 | 独立した告知ページとメール配信 | 対象者へ案内し、問い合わせを受けられます |
| 出版物の受注 | 主力商品の注文だけ受ける | 商品マスター、取引先、在庫 | 帳票による受付と二重注文照合 | 出荷指示と請求に突合できます |
| 会員費の請求 | 請求停止または返金範囲を明確にする | 決済代行、契約データ | 決済代行側の管理画面から確認 | 二重請求を防ぎ、対象を説明できます |
| 取引先への支払 | 重要支払いを期限内に処理 | 承認、振込先、金融機関 | 二人承認と既存連絡先への確認 | 支払証憑が後日監査できます |
上の水準と手順は架空の例です。KADOKAWAの具体的な社内手順を示すものではありません。自社の契約、規制、顧客への約束に合わせて書き換えてください。
攻撃を発見した直後:止める・残す・伝える
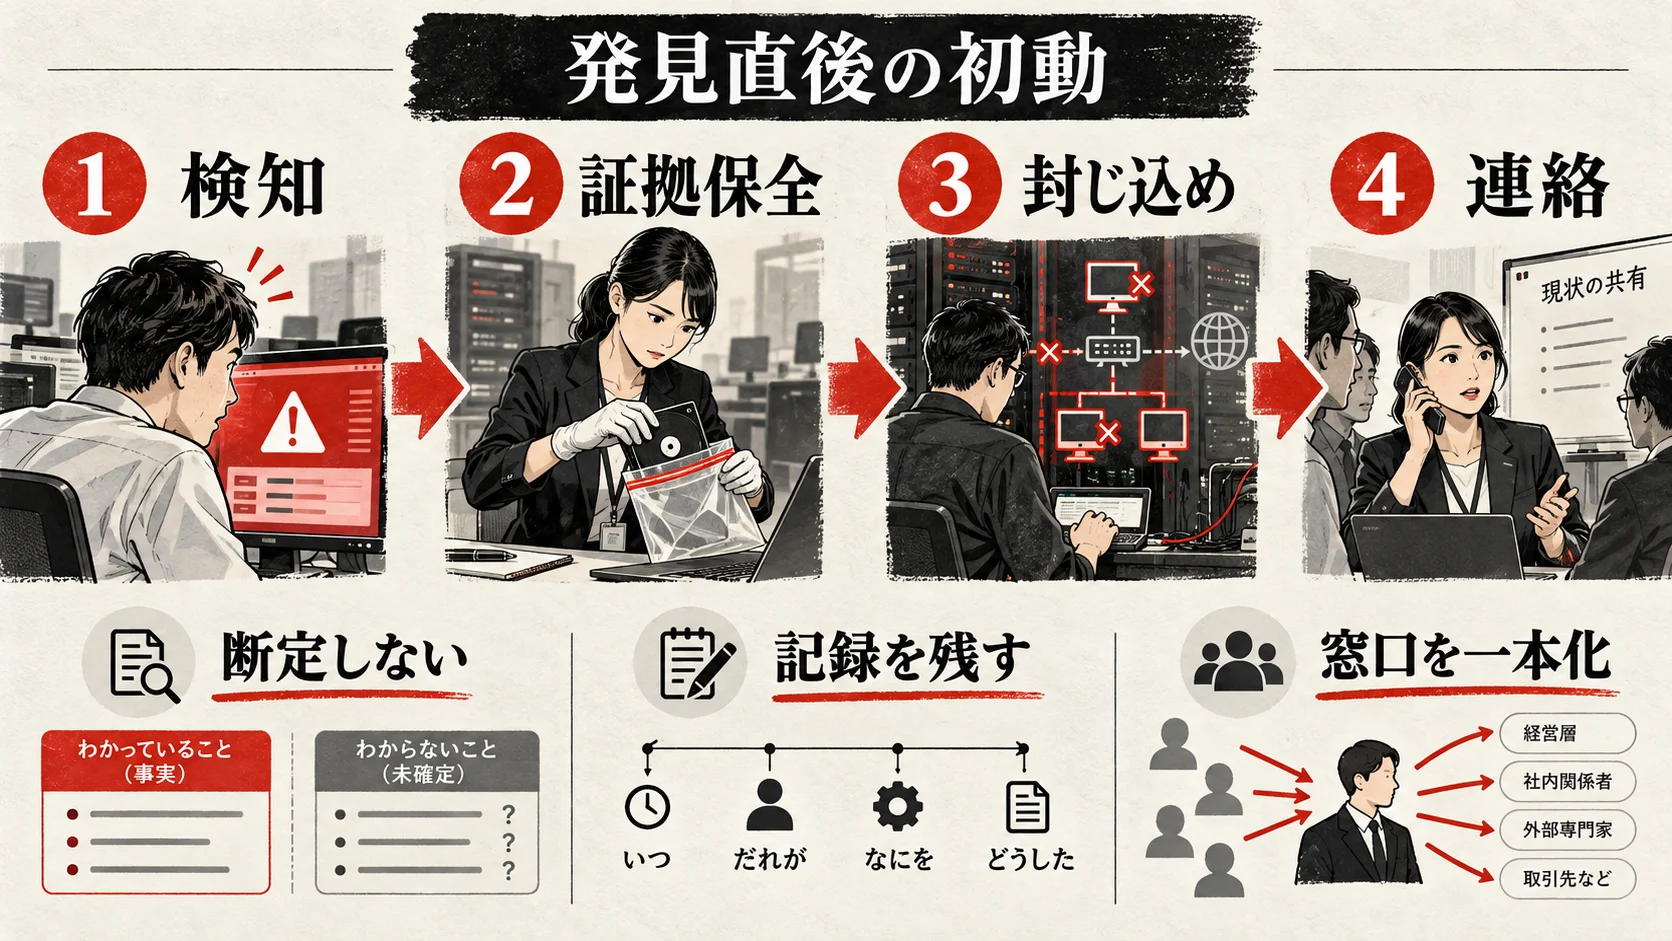
ランサムウェアの疑いを見つけた現場担当者が、まず全社へ「パスワードを変更してください」と一斉送信する運用は危険です。侵害されたメールや認証基盤が使われている可能性があり、攻撃者に対応を知らせたり、証拠を失ったりするおそれがあります。既存のインシデント対応計画に従い、電話や別系統の連絡手段で責任者と外部専門家へ通報します。IPAの中小企業のためのセキュリティインシデント対応の手引きを事前に参照し、通報先と権限を記入しておくと、当日判断を減らせます。
発見から最初の30分は、時刻、発見者、症状、影響した端末・アカウント、直前に行った操作を記録します。IT責任者は、被害拡大を防ぐ隔離とログ保全を並行させます。ネットワークから切り離す方法、電源を落とす方法、クラウドのトークンを失効させる方法は、環境と証拠保全の要件で異なります。どれを選ぶかを現場だけで決めさせず、専門家と責任者へ即時連絡できる仕組みが必要です。ドワンゴの事案でも、発覚後の攻撃者の行動に応じて物理的な封鎖まで行われましたが、その対応を自社へ機械的に移すべきではありません。
次の数時間では、対象となる認証情報を特定し、信頼できる管理端末から影響範囲を調べます。同じ管理者IDが本番、バックアップ、SaaS、決済、ドメインに共用されていれば、被害境界は一気に広がります。管理者は「見つけた端末」ではなく、権限・セッション・アクセス経路を単位に影響を判断します。顧客通知チームは、確認した事実と未確認の点、次回更新時刻を短く示す初報を用意します。漏えいの有無が分からなければ「漏えいなし」と書かず、「調査中」と説明します。早期の断定より、更新の約束を守る方が信頼につながります。
| 役割 | 最初に行う仕事 | 残す成果物 | 進めてよい条件 |
|---|---|---|---|
| 経営責任者 | 停止範囲と最優先業務を承認 | 判断記録、優先順位 | 事業・法務・ITの影響が共有されています |
| IT・セキュリティ責任者 | 隔離、認証情報とログの保全、外部専門家の招集 | 影響範囲表、保全記録 | 侵害環境へ安易に再接続していません |
| 事業責任者 | 顧客への最低提供水準と代替運用を決める | 業務継続表、停止商品の一覧 | 手作業での誤請求・誤出荷を防げます |
| 広報・顧客対応 | 確認済み事項と次回更新時刻を公表 | 初報、FAQ、問い合わせ台帳 | 未確認事項を事実として書いていません |
| 法務・個人情報担当 | 通知・報告義務と契約上の連絡先を確認 | 報告対象表、判断根拠 | 法令・契約の期限を確認しました |
この役割分担は当日の作業表として印刷し、休日の代行者も記入してください。通報時に担当者が不在でも、意思決定を止めないためです。公表や法的報告の期限は事案の内容と適用法令によって変わるため、具体的な期日は法務担当者と確認してください。本稿は個別の法律判断を代替しません。
復旧は「安全な再構築」と「段階的な提供」に分ける
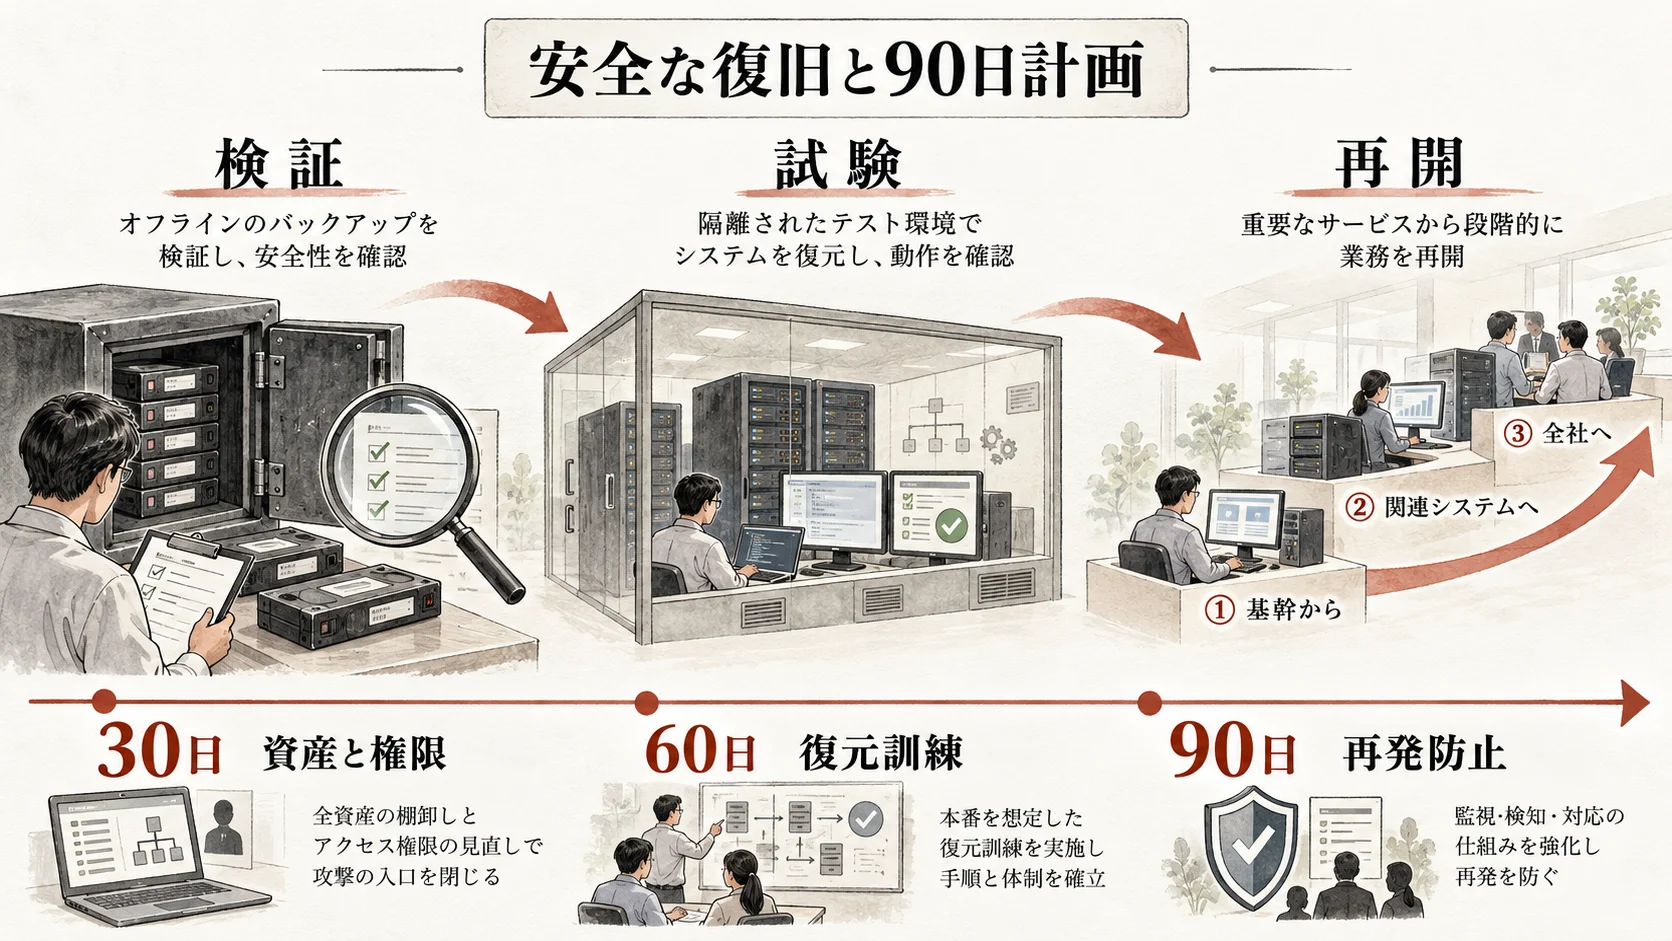
ニコニコの再開は、一斉復旧ではありませんでした。ドワンゴは6月14日に臨時の「ニコニコ動画(Re:仮)」を公開しました。公式発表では、開発チームが3日で制作したと説明しています。これは本番サービス全体の復旧ではなく、機能を限定した臨時サービスです。その後、8月5日に主要サービスを順次再開しています。7月26日の発表では、再開しない機能も示しており、ニコニコミュニティは必要なデータとシステムの消失により再開断念と説明しました。「バックアップがあれば、すべて元どおり」という前提で計画を作らないことが重要です。
自社の復旧計画では、まず保全した証拠を損なわない形で侵害範囲を調査し、信用できる別の管理環境を確保します。その上で、顧客が必要とする最小機能を独立した環境で提供できるか検討します。臨時サービスにも認証や決済を接続するなら、その接続先の安全を確認しなければなりません。必要なら「閲覧のみ」「注文の仮受付のみ」といった制限を付けます。サービス再開と調査終結は別の判断です。復旧を急ぐほど、未確認の基盤を再接続しない品質ゲートが必要になります。
再開前の品質ゲートを定義する
ゲート1は環境の清浄性です。再構築に使うイメージ、設定、管理端末、IDを検証し、侵害済みの認証情報を引き継がないようにします。ゲート2はデータの整合性です。バックアップの取得時点だけでなく、注文、決済、投稿、会員権限の整合を確認します。ゲート3は事業検収です。利用者の登録から利用、取消、問い合わせまで通しで試し、担当部門が受け入れます。ゲート4は監視です。再侵入を見つけるログ、アラート、当番を準備します。ゲート5は告知です。復旧済み機能、制限中の機能、補償方法を一つのページで更新します。
企業がこれらのゲートを飛ばしやすいのは、復旧の担当者を「サーバーを起動する人」だけにしている場合です。最低限、IT責任者が技術的な安全性を確認し、事業責任者が顧客の利用完了を確認し、法務・広報が説明可能性を確認してから公開します。再開を遅らせるための手続きではなく、再停止と誤請求を防ぐための最小限の検収です。判断に使ったログ、テスト結果、承認者を記録すると、後で取引先へ説明できます。
バックアップは「戻せるか」を演習する
バックアップの存在は復旧の必要条件ですが、十分条件ではありません。復旧対象にはファイルだけでなく、会員・商品・取引の関係、シークレットの再発行、DNSや証明書、外部連携の切り替えが含まれます。IPAのランサムウェア教訓集は、バックアップとログの整合性、事業継続計画、専門家との関係構築を取り上げています。自社では、月1回の取得成功ログを眺めるだけでなく、四半期に一度、隔離した検証環境へ重要サービスを復元し、担当者が最後まで操作する演習を行ってください。
演習の合格条件は「ファイルが開けた」ではありません。たとえば会員サービスなら、テスト利用者でログインでき、権限が正しく、過去の支払い履歴を参照でき、返金や問い合わせ記録も結び付くことです。ECなら、商品在庫、注文、出荷、返品が二重登録されないことを確認します。復旧に使った時間をRTOと比較し、実際に戻ったデータの時点をRPOと比較します。未達なら、バックアップの頻度を増やすだけでなく、手順の不足、権限、回線、外部委託先の応答時間も直します。企業のランサムウェア対策と復旧演習も併せて使ってください。
顧客・クリエイター・取引先への説明を設計する
メディアやプラットフォームの障害では、利用者だけでなく、投稿者、権利者、広告主、番組主催者、取引先にも異なる影響が出ます。全員に同じ一文を送ると、「自分の支払いはどうなるか」「予定した番組は配信されるか」「報酬はどうなるか」という具体的な問いに答えられません。ドワンゴは、プレミアム会員、ニコニコチャンネル、クリエイター奨励プログラムなどについて、補償対象の期間や扱いを分けて公表しました。自社も契約の種類ごとに影響と連絡方法を分ける必要があります。
初報の型は「発生時刻と把握した事実」「現在利用できない機能」「利用者がすべきこと・しなくてよいこと」「情報漏えいの確認状況」「次回更新時刻」「問い合わせ先」の六つで十分です。原因が分からない場合は推測を入れません。情報漏えいが確認された後は、対象となる情報、対象者、悪用のおそれ、なりすましに注意する方法、本人への通知、問い合わせ方法を加えます。誤情報を防ぐために、最新版の説明を一つのURLに集約し、SNSやメールはそのページへ誘導します。被害者の個人情報を含む資料や、攻撃者が公開したと主張するデータへリンクしないことも重要です。
契約上の提供義務と補償額は事業によって違います。無料会員、有料会員、企業契約、クリエイターへの報酬、広告主への保証を一括で決めず、契約条項と実際の停止時間を突き合わせます。もし返金データと決済システムが使えないなら、見込み額をすぐ確定値として発表しないでください。代わりに「対象期間を確認中」「申請は不要」「次回案内日」など、確実に守れる範囲を示します。Web記事の更新担当者とコールセンターが異なる場合は、同じFAQの版番号を使い、回答の食い違いを防ぎます。
自社で再発防止を進める七つの実務項目
第一は、認証情報の保護です。全従業員への一律な注意喚起だけでなく、管理者ID、リモートアクセス、バックアップ管理、SaaS管理、ドメイン管理を優先して、フィッシング耐性のある多要素認証の導入を検討します。共有IDは誰が使ったか追跡できる形へ変え、退職者・委託先の権限を期限付きにします。KADOKAWAの公式発表は認証情報窃取を推測として示していますが、特定の認証方式や製品が破られたと公表したわけではありません。自社の対策は一般的な攻撃経路と自社の権限構造に基づいて選びます。
第二は、ネットワークと権限の分離です。Web公開基盤、開発、経理、制作素材、バックアップの管理権限を同じアカウントに集中させないようにします。管理面の接続を限定し、臨時に付与した権限は失効させます。ただし「ゼロトラスト」を導入したと宣言すること自体が目的ではありません。特定の認証情報が盗まれたと仮定し、そこからどの業務へ到達できるかを実際にテストする方が役立ちます。結果は到達可能な資産、実施した遮断、残る例外で記録します。
第三は、重要データの保管場所とバックアップの分離です。素材、契約、会員、決済、受発注、ログの保管場所を棚卸しし、バックアップの管理権限を本番から分けます。保管先が別でも、同じ管理者IDで削除できるなら独立性は不十分です。復元手順は作った担当者以外でも実行できるか確かめ、鍵や証明書が担当者の端末だけに残らないよう管理します。データの保存先だけでなく、復旧に必要な設定を含めて検証します。
第四は、監視と証拠保全です。認証の失敗・成功、特権操作、バックアップの削除、サーバーの再起動、社外への大量転送など、事業の境界に関わるログを選びます。大量のログを保存するだけでは役立ちません。誰が、何分以内に、どの基準でアラートを判断するかを決めます。休日の連絡先が未登録なら監視だけが動いても初動は止まります。演習では、アラートを受けた人が上長不在でも外部専門家へつなげるかを確かめてください。
第五は、代替運用です。動画・会員サービスなら独立した告知ページと限定機能、ECなら注文の仮受付、出版・制作なら主力商品の優先処理、経理なら二人承認の手作業支払などを設計します。代替運用に使う帳票へ個人情報を過剰に記入せず、保存期限と後日の取り込み方法を決めます。「手書きにする」という一言では、在庫や請求の不整合を防げません。切替条件、受け付ける件数、顧客への約束、照合作業の責任者をセットで決めます。
第六は、外部委託先との責任分担です。クラウド、データセンター、開発、決済、メール配信、広報代理店が関わる場合、停止の決裁者と保全ログの所在が分からないと対応が遅れます。事故前に、24時間連絡先、ログ提供の条件、認証情報の失効方法、再構築時の役割、顧客への説明責任を確認します。契約書を保存するだけでなく、半年ごとに連絡テストを行うことが大切です。詳しい質問票は委託先・取引先のセキュリティチェックを参照してください。
第七は、経営判断の演習です。攻撃の可能性があるのに売上が落ちるから停止できない、あるいは証拠が残らないまま再起動したくなる状況を想定します。IT責任者はリスクと選択肢を示し、事業責任者は最低提供水準を示し、経営者は判断理由を記録します。IPAの机上演習教材は、ランサムウェアを題材に役割分担と判断を練習できます。年1回の講義より、四半期ごとの短い判断演習と改善記録の方が、実際の対応へつながります。
30・60・90日で作る実行計画
最初の30日は、予算が大きい製品の購入より、事故が起きた時に誰も答えられない問いを減らします。経営者は最重要業務を三つ選び、各業務の顧客への約束と停止許容時間を決めます。IT担当者は関連システムと管理者IDを列挙し、独立したバックアップの所在を確認します。広報は障害告知の公開場所と代行者を決めます。経理・事業部門は手作業で受け付けられる量と、後日照合する帳票を試します。30日目の成果物は、重要業務一覧、連絡網、停止・隔離の権限表、代替運用の一枚紙です。実際に夜間に電話をかけ、代行者へつながるか確認してください。
31〜60日には、権限の絞り込みと復旧検証を行います。管理者IDの棚卸し、不要な共有ID・長期有効な委託先権限の廃止、多要素認証の優先導入、ログの保管先確認を進めます。復旧テストは、顧客接点を代表する一つのサービスを隔離環境へ戻して、認証から利用完了まで通します。復旧時間が目標を超えたら、担当者や手順の不足を記録して修正します。広報・法務は、未確認事項の書き方と関係先への報告先を確認します。60日目の成果物は、実測した復旧時間、権限の例外一覧、初報とFAQの雛形です。
61〜90日には、経営者を含めた机上演習を実施します。「金曜日の深夜に管理者IDの異常利用を検知。会員認証と受発注が止まり、取引先は翌朝の納品を待っている」というように、売上と安全が対立する状況を用意します。15分ごとに新しい情報を追加し、停止判断、代替サービス、漏えいの調査、取引先説明、再開基準を議論します。演習後は、実行できなかった行動と必要な権限を記録し、担当者と期限を割り当てます。90日目の成果物は、更新済みの手順、次回復旧訓練の日程、経営会議で承認した未解決リスクです。
| 期限 | 主担当 | 主要作業 | 完了判定 | 遅れた場合の戻し方 |
|---|---|---|---|---|
| 30日 | 経営者・各事業責任者 | 重要業務と停止時の最低提供水準を決める | 夜間の連絡テストが通り、代行者も停止判断の権限を理解しています | 業務範囲を最重要の一つに絞り、責任者を指名し直します |
| 60日 | IT・外部専門家 | 権限を絞り、隔離環境で復旧を試す | 実測RTO・RPOと未達理由を記録しています | 失敗した復旧手順を分解し、鍵・回線・担当の不足を是正します |
| 90日 | 経営者・広報・法務・事業部門 | 停止と再開の机上演習、顧客説明 | 承認者、初報、代替運用、再開ゲートの判断記録があります | 演習の不合格項目へ担当と期限を付け、次月に再実施します |
この工程は規模や規制要件によって調整します。すでに基本対策が進んでいる企業なら、初月から複数拠点の復旧演習に進めます。反対に、保有データや管理者が分からない企業は、ツール購入より資産台帳の整備を優先します。比較すべき指標は導入製品数ではなく、「重大な業務が何時間止まるか」「復旧できたデータはいつの時点か」「顧客へ何分で最初の説明ができるか」です。
実務ケース:自社ならどう判断するか
以下の三つは架空の例です。KADOKAWAの社内構成や実績ではありません。自社の業務に置き換えて、担当者、入力情報、作業、成果物、完了条件を決めるために使ってください。
ケースA:有料会員サービスと動画配信を運営する会社
従業員80人の動画プラットフォームが、土曜日午前に管理者アカウントの異常利用を検知したと仮定します。月額会員が視聴できず、翌日の有料配信も予定されています。事業責任者は「すべての機能を復活」ではなく、視聴停止の告知、配信の延期、課金継続の停止または補償の方針を優先して決めます。IT担当は侵害された可能性のある認証基盤を隔離し、別の管理環境からログと会員データの整合を調べます。広報担当は視聴者と配信者向けに異なるFAQを作り、次回更新を約束します。復旧目標を「24時間以内に告知と問い合わせ窓口を提供」「安全性を検証してから限定視聴を再開」のように分けると、無理な一斉公開を避けられます。
このケースの成果物は、停止サービス一覧、延期・返金対象の会員一覧、告知URL、配信者との連絡記録、再開試験の結果です。完了条件は、顧客が自分の契約と利用可能な機能を理解し、問い合わせ窓口が機能し、再開した機能で認証と課金が正しく動くことです。失敗時には限定サービスを再停止し、既に送った案内の訂正を同じURLに掲載します。復旧を急いで誤請求が発生すると、障害そのものより長く信頼を損なう可能性があります。
ケースB:出版社・制作会社で受注と物流が止まる
従業員150人の出版会社で、受発注とデータ共有に使うシステムが停止したと仮定します。新刊の発売日と既刊の補充が重なり、書店から注文が入っています。営業責任者は重点タイトルを選び、取引先ごとに仮注文の様式を統一します。制作責任者は原稿や校正の最終版を確認し、誤った版で印刷しないよう、承認履歴とファイルのハッシュを記録します。物流担当は紙の出荷指示に連番を振り、復旧後のシステム取り込み時に二重出荷がないか照合します。経理担当は請求時点をずらす契約条件を確認し、取引先へ事前に説明します。
このケースでは「既刊の全注文を受け付ける」より「主力商品と緊急注文だけを、誤出荷なく扱う」方が現実的な最低提供水準になる場合があります。成果物は仮注文台帳、版の承認記録、出荷連番表、取引先への通知です。完了条件は、代替運用から本番システムへデータを戻す際に注文・出荷・請求を突合できることです。照合できない注文は推測で処理せず、取引先に確認してから確定します。KADOKAWAの事例で出版と経理を優先して回復させたという事実は、こうした業務単位の優先順位を考える材料になりますが、同社がこの架空の手順を実施したという意味ではありません。
ケースC:Web制作会社が複数顧客のサイトを管理する
従業員25人の制作会社が、共通の管理者IDを使って複数顧客のWordPressやDNSを管理していたと仮定します。自社の管理端末で侵害が疑われた場合、被害を受けていないように見える顧客サイトも、同じ認証情報を利用していれば調査対象です。責任者は顧客ごとの接続先、権限、契約上の連絡期限を一覧にし、信頼できる端末から権限失効を進めます。顧客への初報では「全サイトが侵害された」と決めつけず、調査対象と確認済みの影響を分けます。DNSやメールの管理まで共通権限があるなら、ウェブ表示だけでなくメール配送や問い合わせフォームの受信も検証します。
成果物は顧客別のアクセス権表、権限失効ログ、改ざん確認記録、個別連絡履歴です。完了条件は、顧客ごとに管理権限が分離され、再発時の影響範囲を一社へ限定できることです。顧客が自社サイトを先に再開したいと希望しても、侵害した可能性のあるIDを使うのではなく、安全な別経路と復旧ゲートを提示します。委託元と委託先の責任は契約によって違うため、事前に委託先・取引先のセキュリティチェックで連絡・証拠提供・復旧の分担を確認しておきます。
よくある質問
KADOKAWAの侵入経路は判明しましたか?
2024年8月5日のKADOKAWA公式発表では、経路と方法はその時点で不明とし、フィッシングなどによって従業員のアカウント情報が窃取されたことを根本原因と推測しています。したがって、特定の製品の脆弱性やメール操作を確定的な「侵入手口」として書くことはできません。後日追加の公表があれば、公式資料で更新を確認してください。
ニコニコ動画の投稿データも暗号化されましたか?
ドワンゴの2024年6月14日発表では、ニコニコ動画のシステム、投稿動画データ、動画配信システムはパブリッククラウド上にあり、被害を受けなかったと説明しています。ただしサービス全体は停止しました。保存データが無事でも、認証・周辺サービス・安全な再開の確認が必要だからです。サービスごとに影響の範囲が異なるため、「ニコニコの全データが無事」と一般化しないでください。
個人情報は何人分漏えいしたのですか?
KADOKAWAの2024年8月5日の発表は、外部漏えいを確認した個人情報を合計254,241人としています。この人数を、ニコニコの全会員数や全利用者の漏えいと読み替えないことが重要です。同発表ではニコニコユーザーのログインメールアドレス・ログインパスワード、クレジットカード情報について、ドワンゴからの漏えいは確認されていないと説明しています。
企業はバックアップがあればサービスをすぐ再開できますか?
できるとは限りません。バックアップしたデータが健全でも、認証、管理端末、設定、権限、外部連携の安全性が確認できなければ再開は危険です。KADOKAWAの事例でも、データの保存先とサービス全体の可用性は一致しませんでした。自社では本番から切り離した環境で復元し、顧客の操作を通した試験を行い、IT・事業の両責任者が再開を承認する仕組みを作ってください。
復旧までどのくらいかかりましたか?
障害は2024年6月8日に確認され、ニコニコの一部主要サービスは8月5日に順次再開しました。ただし機能ごとに再開時期が異なり、再開を断念したサービスもあります。したがって、単純な「停止日数」で全サービスの復旧期間を表すことはできません。自社の計画では、告知、限定機能、取引再開、全機能再開を別のマイルストーンにしてください。
中小企業は最初に何をすべきですか?
最初の一週間で、重要業務三つ、管理者ID、バックアップの所在、事故時の連絡先を一枚にまとめてください。その後、夜間の連絡テストと一つの業務の復旧テストを行います。製品の追加購入より先に、停止判断を誰が下すかを明確にすることが重要です。中小企業のセキュリティ対策と90日計画に具体的な順番を整理しています。
KADOKAWAの事例を自社の研修で使う際の注意は?
公式発表の日付と内容を明示し、確認できた事実と、研修用の架空シナリオを分けます。被害者の個人情報、攻撃者が公開したと主張するデータ、憶測に基づく侵入手口は教材へ入れないでください。「自社ならどの機能を最初に止めるか」「顧客に何をいつ伝えるか」「いつ再開を承認するか」という判断を討議する教材にします。
まとめ:守る対象を「システム」から「事業の約束」へ広げる
KADOKAWA・ドワンゴの公表資料を追うと、ランサムウェア被害は一部サーバーの障害にとどまらず、動画サービス、出版・物流、経理、クリエイターへの対応など、複数の事業活動へ広がったことが分かります。同時に、臨時サービスの公開、手作業を含む業務回復、機能別の再開、顧客への補償といった判断が求められました。自社に必要なのは、攻撃者の未公表の手口を推測することではありません。重要業務が止まった時に、誰が何を止め、何を残し、どの水準から安全に再開するかを事前に決め、実際に試すことです。
まず、重要業務の依存先を一枚に描き、管理者IDとバックアップを点検し、夜間の連絡テストをしてください。次に、隔離環境で一つのサービスを復元し、顧客の利用完了まで確認します。最後に経営者、IT、事業、広報、法務で停止と再開の机上演習を行います。30・60・90日の結果を記録すれば、対策が「導入済み」なのか「実際に使える」のかを区別できます。
関連する実務記事:中小企業のセキュリティ対策と90日計画、企業のランサムウェア対策と復旧演習、委託先・取引先のセキュリティチェック。
セキュリティの達人に相談する

自社のWebサービス、会員基盤、受発注、制作、経理のどこが共通のIDやサーバーに依存しているか分からない場合は、事故が起きる前に棚卸しを始めてください。セキュリティの達人では、現状の確認から、優先すべき認証・バックアップ対策、代替運用、初動連絡と復旧演習まで、事業の規模に合わせて整理します。一般的なチェックリストを配るだけでなく、止められない業務と止めるべき基盤を一緒に見極めます。
参考・出典
以下は記事の事実確認に使った一次資料です。確認日:2026年10月30日。事件の経過や対象人数は各資料の発表時点の値として扱っています。
- KADOKAWAグループ「システム障害関連」発表一覧:時系列の入口。
- KADOKAWA「第2報:システム障害について」2024年6月14日:攻撃確認と出版、Web、MD、経理への影響。
- ドワンゴ「当社サービスへのサイバー攻撃に関するご報告とお詫び」2024年6月14日:確認時刻、隔離、クラウド構成、サービスの停止範囲。
- ドワンゴ「ニコニコ動画(Re:仮)」2024年6月14日:臨時サービスの公開。
- KADOKAWA「第3報」2024年6月27日:出版と経理の事業影響。
- KADOKAWA「第4報」2024年7月29日:出版、Web、MDの回復見通し。
- ドワンゴ「ニコニコの復旧状況およびサービス停止に伴う補償」2024年7月26日:機能別再開と補償。
- KADOKAWA「ランサムウェア攻撃による情報漏洩に関するお知らせ」2024年8月5日:確認した漏えい範囲と原因に関する推測。
- ドワンゴ「8月5日15時、ニコニコが再開」2024年8月5日:再開の事実。
- KADOKAWA「2025年3月期通期連結業績見通し」2024年8月14日:公表時点の業績影響見通し。
- IPA「ランサムウェア被害から学ぶ教訓集」:経営、初動、復旧、事業継続の考え方。
- IPA「中小企業の情報セキュリティ対策ガイドライン」:RTO・RPO、バックアップ、対応体制。
- IPA「セキュリティインシデント対応机上演習教材」:判断演習の教材。



