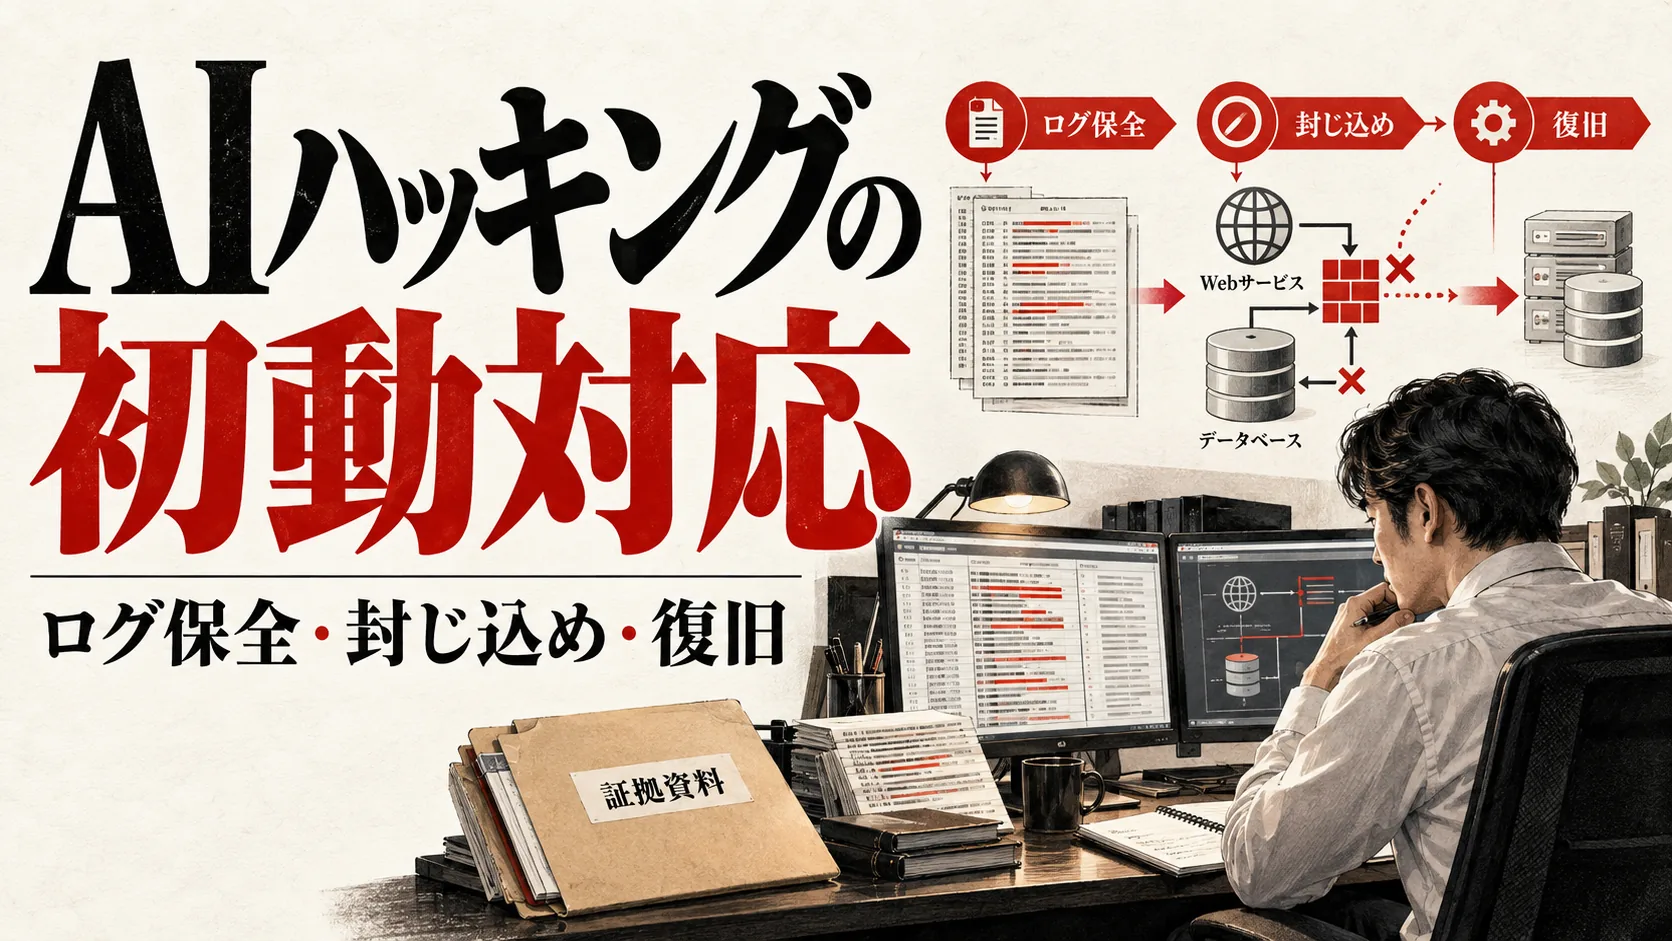
「AIエージェントによる攻撃かもしれない」と連絡を受けたとき、最初に何をすべきでしょうか。結論は、観測した事実、影響範囲、保全すべき証拠を先に整理することです。ログの形やアクセス速度だけで「AIが攻撃した」とは通常断定できません。重要なのはデータが見られた可能性、操作が行われた可能性、現在も続いているかを、残る記録と業務の状態から判断することです。
この記事は、WebサイトやAPIを運営する企業の経営者、サービス責任者、情報システム・開発担当、委託先との窓口向けです。疑いの発覚から最初の15分、1時間、24時間、1週間までの実務を順に整理します。ここでの時間はチームが動くための編集上の目安であり、法律や公的ガイドがその時刻で作業完了を命じるものではありません。進行中の重大な被害は、時間割を待たず保全と封じ込めを並行します。攻撃手順や悪用コードは掲載しません。
本稿は2026年10月23日に確認したNIST SP 800-61 Rev.3、IPA中小企業の情報セキュリティ対策ガイドライン第4.0版、JPCERT/CCの相談案内、CISAの対応プレイブックを参考にしています。公開済みのAIエージェントによるWeb・API攻撃に備える方法は平時の設計と検証が主題です。本稿は異常が見つかった後の判断と復旧に絞ります。Webサイト全般の継続的な保守は保守・運用ガイドを参照してください。
| 時点の目安 | 主な問い | 完了の証拠 |
|---|---|---|
| 最初の15分 | 何が起き、誰が判断するか | 通報記録、対象、連絡先、初期判断 |
| 1時間まで | 消える前に何を残すか | 原本の保管、取得時刻、取扱者 |
| 24時間まで | どこを止め、何を続けるか | 封じ込め範囲、業務代替、影響仮説 |
| 1週間まで | どう安全に復旧し再発を防ぐか | 検収、原因分析、次の改善担当 |
「AIによる攻撃」と決めつけず、事実と仮説を分ける

調査の入口はラベルではなく観測事実です。たとえば特定のAPIに短時間で多くの要求が来た、通常使わない時間に管理者が操作した、予定外の大量出力があった、外部の監視サービスから通知された、顧客から「自分の情報が見えた」と連絡が来た、という事実を分けて記録します。アクセス元のIP、ユーザーエージェント、要求頻度、機能の使い方が自動化を示唆しても、人のスクリプト、正規の連携、故障したアプリ、調査ツールなど他の説明があります。アクセスログ単独で操作の主体がAIだったと証明することは困難です。
最初の一枚に「確認できた」「可能性がある」「未確認」の三列を設けます。確認できた列には、ログに記録された時刻と操作、顧客の申告、監視アラート、システムの応答を入れます。可能性の列には、他人のデータへ到達できる権限不備が疑われる、一括出力が行われたかもしれない、といった仮説を根拠とセットで書きます。未確認には、実際に取得されたデータ件数、攻撃元、用いられた道具、継続性などを置きます。調査が進むたび更新し、初期の仮説を結論へすり替えないようにします。
「診断ツールが脆弱性を指摘した」ことと「侵害が発生した」ことも別です。指摘の再現条件、対象アカウント、対象データ、実際のアクセス記録を照らし合わせます。逆に、原因が未解明だから被害がないと決めるのも危険です。ログの保存期間が短い、外部SaaSの記録にアクセスできない、委託先の操作ログが未回収なら、その範囲では否定できないと記録します。経営判断や対外説明には、「判明していること」と「調査中のこと」を明示します。
判断の優先順位は、AIという言葉の目新しさでは決めません。個人データ、決済情報、営業秘密に到達する可能性、現在の不正操作の継続、顧客への影響、正規業務の停止を基準にします。たとえば一時的に大量の拒否応答が出たが認証を通過していないケースと、少数の要求でも契約をまたぐ帳票が実際に返ったケースでは、後者のほうが重大になり得ます。経営者には件数だけでなく、影響の種類と調査の限界を伝えます。
この段階で「AIハッキング被害」と対外発信する必要はありません。証拠に基づかない帰属表現は顧客や取引先を混乱させ、後から訂正を要する可能性があります。社内では「不審なアクセス」「想定外の出力」「権限判定に関する疑義」など観測に合う件名を使い、広報・法務と文面を整えます。専門家へ相談するときも、流行語より時刻、対象URL、症状、保存済みログ、現在の業務影響を渡す方が調査が進みます。
最初の15分:通報、記録、招集、緊急判断

最初の15分の目標は、結論を出すことではありません。重要な情報を消さず、判断できる人を集めることが先です。明らかな被害拡大も見逃さないようにします。発見者は「見た時刻」「発見した画面・機能」「何が通常と違ったか」「利用したアカウントや契約」「画面の状態」を、可能な範囲で記録して定めた窓口へ連絡します。顧客が通報者なら、追加の秘密情報やパスワードをメールで求めないでください。スクリーンショットに個人情報が含まれる場合は、安全な共有経路を使います。
受付担当は事案ID、発見時刻とタイムゾーン、通報者、対象サービス、今も起きているか、最初に気づいたきっかけを一つの記録へまとめます。似た通報が複数あっても別々に調べ始めず、対象が同じかを確認します。障害管理ツール、専用の連絡チャネル、紙の記録のいずれでも構いませんが、誰でも編集できる共有文書へ秘密情報を貼らないようにします。変更履歴が残る場所を使い、後で時系列を再構成できる状態にします。
招集先は技術だけではありません。セキュリティ担当または情報システム担当を一次調整役とし、サービス責任者、実装担当、インフラ・ホスティング担当、必要に応じて法務・広報・委託先を呼びます。夜間や休日に不在となる担当は代理を決めます。どの窓口に何を頼めるかが分からない場合は、サービス責任者と契約管理者を先に特定します。委託先だけが本番サーバーへ入れる構成なら、その窓口を見つけること自体が初動の重要作業です。
緊急判断では、現在も個人データが公開されている、権限がない操作が継続している、危険な機能が外部へ開いているといった可能性を確認します。差し迫った拡大の恐れがあれば、証拠保全と並行してアカウント停止、該当APIの限定、ネットワーク分離など必要最小限の封じ込めを検討します。IPAの手引きも、被害拡大が見込まれる場合の隔離や停止と証拠保全を挙げています。「証拠が全部そろうまで何も変えない」も「調べずに全システムを止める」も一律の正解ではありません。変更者、時刻、理由、戻し方を残して選びます。
| 初期連絡で確認する項目 | 記録例(架空) | 未確認ならどうするか |
|---|---|---|
| いつ、どこで | 14時台、顧客ポータルの帳票画面 | 時刻と環境を通報者へ再確認 |
| どんな異常か | 契約外の帳票名が見えた可能性 | 断定せず画面・ログを保全 |
| 今も続くか | 再表示を試していない | 再現操作を無断で続けず担当へ相談 |
| 影響するデータ | 宛名、金額などの可能性 | データ分類と所有者を台帳で確認 |
| 判断者 | サービス責任者とセキュリティ担当 | 代理者・委託先連絡先を探す |
15分で全項目が埋まらなくてもかまいません。空欄は「未確認」と記し、次に誰がいつ確認するかを決めます。会議で口頭だけの決定をしないよう、決定ログに「何を止める/続ける」「根拠」「承認者」「再判断時刻」を残します。作業中の担当者が二重に設定を変える事故も減らせます。これが1時間後の証拠保全へつながります。
1時間まで:ログと揮発する証拠を保全する

ログは上書き、短期保存、ローテーション、管理者の操作で失われる可能性があります。まず何が存在するかを把握し、対象と時刻を定めて保全します。Webアクセス、APIゲートウェイ、認証基盤、アプリケーション、データベース、クラウド監査、WAF、外部SaaS、委託先監視の記録を一覧にします。すべてを無秩序に大量コピーするのではなく、保存場所と権限を確保します。必要なら専門家へ早期に連絡し、メモリなど揮発性の高い情報の扱いを相談します。現場の慣れない操作が証拠を変えてしまう場合もあるためです。
保全記録には、原本がどこにあったか、取得した時刻とタイムゾーン、対象期間、取得者、保管先、内容の同一性を確認する方法、コピー後の取扱者を残します。原本を調査用に直接編集せず、アクセス権を絞った作業用コピーを利用します。時計のずれがあるシステムでは、各ログの時刻基準と差を記録します。そうしないと、ログイン、データ出力、遮断が何分差で起きたかを誤認します。IPAの初動規定は証拠保全を前提とした手順を事前に定める必要性を示しています。
保全と分析は分けます。最初の担当者が分かる範囲で、対象アカウント、成功・失敗、要求した機能、データ出力の有無、管理者操作、連携先を時系列へ並べます。ただし一つのログに記録がないことだけで「行われなかった」とは言えません。その機能がそもそも記録対象だったか、保存期間を過ぎていないか、他の経路がないかを確認します。ログへ個人データやトークン全文が含まれる場合は二次漏えいを防ぐため、共有資料では必要な部分だけマスクします。
保全の際に本番環境の設定を急いで変えると、今の挙動や時刻の関係が分からなくなることがあります。一方、攻撃が続いているなら封じ込めを遅らせるべきではありません。判断者が、保全可能なものを先に取得するか、直ちに分離したうえで後から残る証拠を使うかを、被害拡大の危険に合わせて決めます。システム停止、トークン無効化、バックアップ復元など、状態を大きく変える操作は時刻と理由、操作した人を必ず残します。JPCERT/CCの相談窓口や専門の調査会社への相談も選択肢です。
| 記録の種類 | 確かめる内容 | 保全時の注意 |
|---|---|---|
| Web・APIログ | 対象経路、時刻、応答、通信量 | 代理装置とアプリの時刻を照合 |
| 認証ログ | 成功、失敗、失効、権限変更 | トークンや秘密情報を再配布しない |
| アプリ・DBログ | データ照会、更新、出力 | 「記録なし」の意味を仕様と照合 |
| クラウド監査ログ | 設定、権限、保存先への操作 | 保持期限と取得権限を確認 |
| 顧客・委託先の通報 | 見えた画面、発見時刻 | 個人情報の安全な受領方法を使う |
完了条件は「必要な全ログが取れた」ではなく、どの証拠を取得し、何が欠け、誰が次に調べるかを説明できることです。アクセス記録だけで情報が実際に閲覧・持ち出されたか分からない場合は、データベース、出力ファイル、外部連携の記録を追加で確認します。調査範囲の限界も顧客対応と法務判断に渡します。
24時間まで:影響を封じ、事業を続ける

封じ込めは「全停止か放置か」の二択ではありません。問題が疑われるアカウントの停止、特定の管理機能だけの一時停止、出力の権限を限定する、連携キーを失効させる、該当環境を分離するなど、影響の範囲に合わせて選びます。顧客の予約や問い合わせを維持できるなら、危険な一括出力だけ止める方がよい場合があります。反対に境界が分からず情報が外へ出続けるなら、広い停止が必要な可能性があります。どの対策も、実施時刻、担当、承認、対象、戻し方を残します。
事業継続の判断は、サービス責任者が主導し技術担当が可能性を説明します。問い合わせが止まる、決済ができない、会員がログインできないなど、顧客影響を事前に並べます。代替手段として電話、別の受付フォーム、手作業の確認を使う場合は、個人データの保護、二重処理、受付漏れを確認します。代替方法を急いで導入し、通常より弱い管理で秘密情報を渡してしまうことは避けます。復旧後に代替期間のデータをどう本番へ反映するかも決めます。
技術調査では最初の兆候からさかのぼる期間を定め、同種のアカウント、別API、外部連携、共有認証基盤に広がっていないかを確認します。「異常な大量アクセスは止まった」だけでは侵害の終了条件になりません。認証情報が漏れているなら再利用され得ますし、権限不備が残れば別経路から繰り返され得ます。封じ込め後の監視を続け、再発の兆候を確認します。調査不能な部分を残す場合は、暫定措置の期限を設け、経営者に残余リスクを承認してもらいます。
24時間までには影響評価の初稿を作ります。対象サービス、利用者・取引先、データの種類と件数の概算、開始・終了の可能な時刻、現在の状態、調査の不足、次の報告時刻を記します。「件数ゼロ」と「未確認」を混同しないでください。最初に記録した事実と、後から分かった事実が違った場合は、訂正理由と時刻を残します。セキュリティ担当者は証拠の精度、サービス責任者は業務への影響、法務は通知の要否、経営は対外方針をそれぞれ確認します。
以下は、架空の「顧客ポータルで一括ダウンロードが想定外の時刻に発生した」場合の判断表です。実際の措置はデータの機密度と継続中かどうかで変わります。
| 可能な状態 | 暫定措置の候補 | 続ける業務 | 再判断条件 |
|---|---|---|---|
| 一つのアカウントが疑わしい | 当該アカウントを停止しセッションを失効 | 他アカウントの通常利用 | 同一権限の別アカウントにも兆候があるか |
| 出力機能の権限に欠陥 | 出力機能を限定・停止 | 閲覧や問い合わせ | 権限修正と再試験が終わったか |
| 共有認証の侵害が疑われる | 広い資格情報の失効・連携制限 | 安全な代替窓口 | 影響範囲と復旧経路が見えたか |
| 正規の月次業務と判明 | 無用な遮断を戻す | 通常業務を維持 | 根拠を記録しアラートを調整 |
経営・情シス・委託先・法務の役割と通知判断

事故対応では連絡先が多いほど、誰も最終判断をしない状態になりがちです。責任分界を簡単なRACIで決めます。Rは実行者、Aは最終責任者、Cは相談先、Iは情報を受ける人です。ただし組織や契約で役割は変わるため、下表はそのまま適用する規則ではなく、事前に自社用へ直す例です。ひとつの判断について最終責任者を曖昧にしないことが要点です。委託先が技術作業を担っていても、顧客への説明や業務停止の責任をすべて移せるわけではありません。
| 判断・作業 | 経営/サービス責任者 | 情シス・セキュリティ | 開発・運用委託先 | 法務・広報 |
|---|---|---|---|---|
| 初動体制の招集 | A | R | C | I |
| ログの保全と調査 | I | A | R | C |
| 顧客業務に影響する停止 | A | C | R | C |
| 当局・本人・取引先への連絡判断 | A | C | I | R |
| 復旧の業務検収 | A | C | R | C |
この表を使うには連絡手段も必要です。平時の社内チャットが侵害対象だったり、委託先のアカウントが使えなくなったりした場合の代替経路を持ちます。一次会議では「次の会議時刻」「誰がどのログを取るか」「誰が機能停止を承認するか」「顧客からの問い合わせ窓口」を決め、議事録に残します。個人の端末や私用メールへログを転送しないよう、安全な共有先を用意します。契約先の緊急連絡時間、対応範囲、追加費用、証拠保管の責任も確認します。
個人データの漏えい等が疑われる場合は、個人情報保護委員会の現行案内を参照し、法務・専門家が報告対象と本人通知の要否を個別に判断します。「漏えいが完全に確定していないから報告不要」と自動的に決めないでください。法令は一定の「おそれ」も扱います。一方、すべての不審アクセスが報告義務に当たるわけでもありません。対象となる個人データ、事案の性質、契約と業法、所管する行政機関を確認します。この記事は一般的な実務整理であり、個別の法的結論ではありません。
対外文面では判明した事実、調査中の点、顧客が取るべき行動、次の案内予定、連絡先を分けます。原因を「AIによる高度な攻撃」と名付けて説明を簡単にすることは避けます。ログでは利用者の行動やAPI要求を見られても、操作者がAIを使ったかまでは分からないからです。最初の告知で断定を避けることと、顧客に重要な情報を知らせないことは違います。通知のタイミングは法務、サービス責任者、経営者が公式情報と事実を照合して決めます。
IPAの相談・届出窓口一覧、JPCERT/CCの相談窓口は、社内だけでは判断が難しいときの参考になります。ただし個別の調査や法的判断をすべて肩代わりする窓口ではありません。外部へ相談する前に、通報時刻、対象、観測事実、保全済みの記録、現在の封じ込め、相談したい判断をまとめると、支援を受けやすくなります。
原因を直し、業務を検収してから復旧する

「画面が開いた」ことは復旧の一部にすぎません。侵入経路や権限不備が残れば、再開後に同じ問題が起きます。まず判明した原因と未確認の部分を分け、悪用された可能性のある資格情報、公開設定、認可ロジック、外部連携、データの整合性を確認します。原因が未確定でも、事業上の必要から段階的に復旧する場合は、監視と利用制限を強化し、残余リスクと再停止条件を経営者が承認します。完璧な安全を証明したと言わず、検証した範囲を明らかにします。
復旧手順は環境によって違いますが、一般には影響を受けた構成の修正、必要な資格情報の失効・再発行、信頼できる状態の確認、検証環境での機能試験、本番への段階的な適用、監視の強化、サービス責任者の承認へ進みます。バックアップを戻す場合、バックアップが不正な状態を含んでいないか、取得後の正規の注文や問い合わせを失わないかを確認します。全面復元を急いで顧客データを巻き戻すことを避けます。システムの証拠を残す必要があるなら、復元作業の前に調査担当と保全方法を相談します。
技術的な検収には、同じ権限境界が守られること、以前の不審なセッションや鍵が使えないこと、出力や変更のログが残ること、アラートが担当者へ届くことを含めます。業務の検収には、顧客ログイン、注文・予約、問い合わせ、決済、帳票、メール通知、管理者操作を含めます。どの項目が重要かはサービス責任者が決めます。正常に見えるトップページだけで再開を承認しないでください。各試験の結果と実施者、時刻、失敗時の切り戻しを記録します。
| 復旧ゲート | 確認するもの | 責任者 | 不合格なら |
|---|---|---|---|
| 原因と暫定対策 | 判明した欠陥、残る仮説 | セキュリティ責任者 | 対象機能を限定し調査継続 |
| 資格情報 | 失効・更新、委託先のアクセス | 情シス・開発 | 再開前に権限を整理 |
| 技術試験 | 認証、認可、ログ、アラート | 開発・検証担当 | 修正し再試験 |
| 業務試験 | 予約、問い合わせ、決済等 | サービス責任者 | 安全な代替を継続 |
| 再開承認 | リスクと再停止条件 | 経営・サービス責任者 | 承認まで限定運用 |
再開後も一定期間、対象アカウント、同じ機能、関連する外部連携のログを重点的に見ます。アラートがなくなっただけでは、監視自体が止まっている可能性があります。ログが流れていることと通知が届くことを別に確認します。顧客からの問い合わせが増えていないか、代替運用で重複処理が起きていないかも確認します。復旧の報告には、再開した範囲、未再開の機能、未解明の事項、次の報告日を含めます。
1週間で調査の限界と再発防止を整理する

最初の1週間は、事故の原因を一語で確定する期限ではありません。事案が複雑なら調査は長引きます。ここで必要なのは、事実の時系列、顧客・業務への影響、実施した封じ込めと復旧、まだ分からないこと、追加調査の担当と期限を整理することです。NIST SP 800-61 Rev.3が示すように、対応は単発の消火活動ではなく、組織のリスク管理へ戻す必要があります。記録が足りなかった理由まで分析し、次の検知・対応を改善します。
原因分析では、直接の欠陥だけでなく、なぜ公開まで見つからなかったか、権限表やテストに何が欠けたか、なぜ通知が遅れたか、委託先との責任がどこで曖昧だったかを確認します。「担当者の注意不足」で終わらせると改善が進みません。APIのオーナーを台帳に付ける、認可テストをリリース前に実施する、ログの保持を変更する、夜間連絡の代理者を決める、といった再発防止を成果物にします。対策ごとに担当、期限、予算、検収者を付けます。
業務と顧客の視点も必要です。停止期間の注文・問い合わせを突き合わせ、代替受付からの登録漏れを調べます。誤った通知で顧客に不要な操作を求めていなかったか、正しい情報を伝えられたかを検討します。契約先が複数なら、どの事業者がどのログを持ち、保全依頼に何時間かかったかを確認します。事後の契約見直しには、技術調査の範囲、緊急連絡、証拠保管、再試験、顧客通知支援を含めます。
一週間後の会議で「AI攻撃対策の製品を追加する」という結論だけを出さないでください。今回の証拠が示す問題と、それを減らす制御を対応付けます。権限不備ならサーバー側の認可とテスト、資格情報の流出なら保管と失効、監視漏れならログと当番体制です。AIの利用が確認されていなくても、同種の不正利用に強くする価値はあります。流行語より再現できる検収条件を残します。
| ふり返り項目 | 問うこと | 次の成果物 |
|---|---|---|
| 検知 | 誰が最初に見つけ、何分後に伝わったか | アラートと連絡手順の更新 |
| 証拠 | どのログが不足したか、なぜか | 保存・取得と権限の見直し |
| 封じ込め | 顧客影響を抑えて止められたか | 機能別の停止・代替手順 |
| 復旧 | 原因と正常業務をどこまで検収したか | 試験と承認のテンプレート |
| 説明 | 事実と推測を分けられたか | 文面・報告経路の改善 |
再発防止の完了条件は研修を実施したことだけではありません。関係者が机上演習で通報、保全依頼、停止判断、顧客説明、復旧承認を実際に辿れるかを確認します。IPAの机上演習教材も利用できます。演習で見つかった連絡先の欠落や権限不足を手順へ戻し、半年後に再点検します。
三つの架空ケースで判断と検収を確認する

以下の三例はすべて架空です。実在する被害、当社の対応実績、AI攻撃の成功率を示すものではありません。読者が自社の担当者、証拠、封じ込め、復旧の条件を検討するための練習用です。同じ兆候でも環境により判断は変わります。共通の目標は、原因を推測で埋めず、確認した事実と業務影響の両方で次の行動を決めることです。
ケースAは、従業員40人のBtoB受発注サイトです。月末に顧客の請求書出力が増え、監視で通常より多いダウンロードが検知されました。サービス責任者は月末の正規業務かを確認し、情シスは対象アカウントと時刻を記録します。開発担当は出力機能の権限、出力ファイル、ログの範囲を調べます。別契約の情報が返る可能性があるなら、請求書出力だけを一時限定し、注文受付は可能なら続けます。法務はデータの種類と「漏えいのおそれ」を評価します。正常な月次業務だと判明した場合は不要な停止を戻し、アラート条件を改善します。完了条件は顧客をまたぐ出力ができず、請求書の通常業務が復旧し、判断の根拠が残ることです。
ケースBは、従業員120人の会員サイトです。退職者のアカウントから管理操作が行われた可能性が見つかりました。人事は退職日と権限停止申請を確認し、情シスは認証・セッションの記録を保全します。必要なら当該アカウントを停止し関連するセッションを失効させます。委託先は設定変更と記事公開の記録を照合し、広報は誤掲載があれば告知範囲を検討します。見かけのログイン元だけで退職者本人が操作したとは断定しません。共有端末や他の認証情報の利用も調べます。復旧の条件は、アカウント停止がAPIにも反映され、重要な管理操作の履歴が追跡でき、正規の編集作業を継続できることです。
ケースCは、従業員200人の予約サービスです。外部から「顧客情報の一部が見える」と通報がありました。受付担当は通報時刻、対象画面、見えたとされるデータを安全な経路で受領し、通報者へ追加のアクセス試行を依頼しません。開発担当は合成アカウントを持つ検証環境で権限境界を確認し、本番では必要なログを保全します。サービス責任者は予約そのものを止めずに済むか、詳細表示や出力だけを限定できるか決めます。法務は個人データの報告・通知要否を公式案内に基づき判断します。原因修正後には他社情報が返らず、正規の予約が完了し、アラートが担当者へ届くことを検収します。
自社用の最終チェック表を作ります。これに空欄があっても事案を放置する理由にせず、空欄を埋める担当と期限を決めてください。
| 確認項目 | 現場で書き込む内容 | 完了条件 |
|---|---|---|
| 観測事実 | 発見者、時刻、対象、証拠 | 仮説と区別できる |
| 対象・データ | 影響する顧客、機能、情報 | 未確認の範囲も見える |
| 連絡 | 経営、情シス、委託先、法務 | 判断者と代理が明確 |
| 保全 | ログの原本、取扱者、保存場所 | 後で時系列を追える |
| 封じ込め | 止める機能、継続する業務 | 理由と切り戻しがある |
| 通知判断 | 公式情報、契約、専門家確認 | 法務判断と次回見直しを記録 |
| 復旧 | 原因、試験、承認、監視 | 正常業務と防御の双方を確認 |
よくある質問にも答えます。「AIが使われたと分からなければ対応不要ですか?」 いいえ。主体の道具が不明でも、不正な操作や情報流出の疑いがあれば事実に基づき対応します。「まずサーバーを再起動すべきですか?」 一律には勧められません。揮発する証拠が失われる可能性と、被害拡大を止める必要を、専門家とともに判断します。「ログがない場合、漏えいなしと発表できますか?」 ログがないことは否定の証拠ではありません。調査の限界を明示し、他の記録を探します。「顧客へいつ連絡しますか?」 データと事案の性質、契約、法令、判明している事実により異なります。法務と公式案内を確認し、未確認の点を隠さず検討します。
参考・出典(2026年10月23日確認):NIST SP 800-61 Rev.3、IPA中小企業ガイドライン第4.0版・付録8、JPCERT/CC相談窓口、CISA対応プレイブック、個人情報保護委員会の漏えい等対応。公式資料は更新されるため、実際の事案では最新版を確認してください。
まずはセキュリティの達人に相談する

不審なアクセスを発見した場合は、対象サービス、発見時刻、業務への影響を整理するところから始めます。セキュリティの達人では、現状と事業への影響を伺い、確認する範囲、対策の優先順位、次に取る行動を一緒に整理します。診断や改修などの具体的な支援内容は、対象と状況を確認したうえでご案内します。
ご相談時は対象サイトやシステム、困っている症状を分かる範囲でお知らせください。パスワード、秘密鍵、顧客の個人情報はフォームへ記載しないでください。緊急の被害が疑われる場合は、社内の事故対応窓口とサーバー事業者への連絡を優先してください。