AIを使ったペネトレーションテストの報告書を受け取ったとき、「重大」と表示された項目をそのまま全件修正すればよいのでしょうか。結論は違います。診断結果は、対象・条件・観測した事実・未確認の範囲を分けて確かめ、事業への影響を評価してから対応を決めます。 AIが自律的に探索したという説明も、ツールが出力した重大度も、それだけで自社の本番環境に同じ影響があることの証明にはなりません。
一方で、再現できないという理由だけで危険を否定するのも誤りです。権限、時刻、データ、設定、通信経路が違えば結果は変わります。「確認済み」「未確定」「誤検知」を分け、不足している証拠を補うことが発注側の仕事です。この記事では、診断レポートの受領から証拠の確認、誤検知の判断、安全な再現、修正順位、再検査、検収までを実務の順番で説明します。
本記事は防御側のための手順です。許可のない対象への試験方法、攻撃用の入力文字列、侵入手順は載せません。参照したHumanHacker社の検証記事は、学習用アプリと合成データを使うローカル実験について、保存記録で確認できたことと未確認のことを明確に分けています。これは同社の実験であり、達人ラボの検証実績でも、一般の企業システムにおける成功率でもありません。その慎重な線引きを、発注側の検収方法に落とし込みます。
AIペンテストの診断結果をどう読むか

最初に見るべきものは「危険」「高リスク」という色ではありません。報告された事象が、どのシステムの、どの権限で、どんな操作をしたときに、何として観測されたかです。AIペンテストには、従来の自動スキャンをAIで補助するもの、AIエージェントが探索順序を決めるもの、人の診断員がAIを使いながら確認するものがあります。同じ呼び名でも人の関与、実行権限、検証の深さは異なります。報告書の冒頭で方式と対象を確かめます。
NIST SP 800-115は、情報セキュリティ試験を計画し、実施し、結果を分析して緩和策を考えるためのガイドです。AI専用の成功率を示す文書ではありませんが、「何を試験し、何が分かったか」を範囲付きで扱う原則は同じです。OWASP WSTGの報告ガイドも、経営層向けの影響と技術担当者向けの再現可能な記録を分けて示すことを重視します。発注側は、報告書に両方があるか確認します。
報告書の冒頭で照合する4点
一つ目は対象一覧です。ドメイン、アプリ、API、管理画面、環境、実施日、テスト用アカウントの権限が合意書と一致しているか確認します。「サイト全体」と書かれていても、実際には公開ページしか触っていない場合があります。対象外を明記してもらい、未試験部分を「安全」と読み替えないことが重要です。
二つ目は方式です。自動検出だけなのか、人が重要項目を確認したのか、実際に権限境界を越えることまで安全に検証したのかを分けます。「発見候補」「手動で確認済み」「影響を実証」の3段階を一つの一覧で混ぜると、経営会議で過大にも過小にも伝わります。特にAIが作った自然な説明文は説得力がありますが、文章の流暢さは証拠の強さと別です。
三つ目は観測結果です。期待する正常動作と、実際に得られた応答を対比します。画面が開いただけなのか、権限外の情報が表示されたのか、保存したログで誰の操作か追えるのかによって判断は違います。機密データそのものを報告書に大量に添付させず、必要最小限を伏せ字にして、詳細は安全な保管先で管理します。
四つ目は推奨対策です。「WAFを導入する」「AIフィルターを入れる」などの一般論だけなら、どの欠陥を塞ぐのか分かりません。原因、修正担当、確認できる完了条件まで具体化してもらいます。Web・APIの認可不備なら、AIの回答を制御するだけでは直りません。逆にAIエージェントのツール権限が広すぎる問題なら、一般的なWebスキャン結果だけでは足りません。
| 受領時に見る欄 | 必要な記載 | 欠けていると起きる問題 | 発注側の次の行動 |
|---|---|---|---|
| 対象・除外 | 環境、機能、権限、日時、未試験範囲 | 試していない部分を安全と誤解 | 合意書と突き合わせる |
| 検証の深さ | 候補、自動判定、人の確認、影響実証の区別 | 重大度だけで優先順位を決定 | 確認済みの根拠を質問する |
| 観測事実 | 条件、期待結果、実際の結果、記録 | 再現も修正もできない | 安全な証跡の提出を求める |
| 対策・再検査 | 原因、担当、期限、完了条件 | 表面的な回避策で閉じる | 修正チケットと再検査範囲を作る |
「指摘ゼロ」は安全性の証明ではありません。特定の期間と範囲で指摘がなかったという意味です。システム変更、権限変更、診断対象外の機能、新しい攻撃経路は別に残ります。発注側は、結果の数だけでなく試験範囲の広さと条件を議事録に残します。
証拠の最低条件を決める

指摘を修正できる状態にするには、受領時の証拠に最低限の形が必要です。画面のスクリーンショット1枚だけでは、対象、権限、操作、前後関係が分からないことがあります。一方、実データの全件コピーや秘密鍵の提出を求めるのは危険です。証拠は「第三者が安全な環境で同じ条件を理解できる」程度に十分であり、機密情報を余計に持ち出さない形が適切です。
最低限、指摘ごとに識別番号、対象システムと機能、検証環境、実施日時、利用した権限、前提条件、期待した正常動作、観測した異常、影響の説明、証跡の保管先、未確認事項を対応づけます。診断会社へ実行用の詳細を公開記事に載せるよう求めるのではなく、契約とアクセス管理のある納品先へ安全に渡してもらいます。証跡には取得者と取得日時を付け、後から改変されないようアクセス履歴やハッシュ等の管理方法を合意します。
「発見」と「影響確認」を分ける
たとえばツールが、管理APIの応答に他利用者の識別子らしい文字列を見つけたとします。これは調査すべき兆候です。ただし、実際に他利用者の情報が取得できたか、ダミーデータか、キャッシュか、誤認かはこの時点では未確定です。「別権限の検証アカウントで表示を確認」「ログに対象操作が残る」「対象の所有者と照合」といった非破壊の確認が必要になります。逆に、画面の見た目に出ないから問題がないとも言えません。API応答、ログ、データの参照権限を開発者が確認します。
AI固有の指摘でも同じです。AIの出力が一度だけ意図しない文になった場合、出力の不適切さは確認できても、機密情報流出や外部操作の成立まで証明したことにはなりません。使ったモデル、システム設定、接続ツール、検索対象、承認画面の有無、実行ログをそろえます。OWASP GenAI LLM Top 10 2026やOWASPのGenAI Red Teaming Manualは、AI固有リスクの分類と再現性のある評価の参考になりますが、分類名を付けただけで個別システムへの影響が確定するわけではありません。
受領する証拠を最小化する
顧客情報や認証情報を検証する場合、合成データまたは専用の試験用アカウントを使います。本番データが偶発的に表示された場合は追加取得を止め、対象、件数の概数、観測時刻、管理者への連絡を記録します。報告書へ実名や生データを貼るのではなく、必要最小限のマスク済み記録にします。診断者に証拠の保存期限、暗号化、閲覧者、削除方法を確認し、契約と社内規程を守ります。
| 証拠の要素 | 合格の例 | 差し戻す例 |
|---|---|---|
| 対象の同定 | 承認済み環境・機能・版を識別できる | スクリーンショットだけで場所不明 |
| 権限と前提 | 専用アカウントのロールと設定を記録 | 管理者権限で試したのに一般利用者の問題と記載 |
| 期待と観測 | 正常時と異常時の違いを説明 | 「危険」というツール文言だけ |
| 安全な証跡 | 伏せ字の画面、ログの参照先、日時 | 顧客データの無制限な複製 |
| 限界 | 未試験の条件や再現回数を明記 | 一度の成功を全環境の成功率へ拡大 |
検収担当は情報システム部門またはプロダクト責任者を一人決め、各指摘の証拠不足を一覧にします。診断会社へ回答期限を設け、追加で何を渡すか合意します。証拠不足のまま「解決済み」「誤検知」と処理しないことを完了条件にします。
誤検知・未確定・確認済みを分ける

自動化された診断には誤検知があり得ます。しかし「自社で再現しなかった」だけで誤検知と断定すると、時間帯、認証状態、データ、ネットワーク制御の違いを見落とします。分類を三つに分けます。確認済みは、条件をそろえた安全な検証で意図しない動作を確認できたものです。未確定は、兆候があるものの証拠や条件が不足するものです。誤検知は、元の判定が安全な正常動作を脆弱性と誤って認識したことを、根拠を持って説明できるものです。
未確定を誤検知に押し込めないため、一次判定者と最終承認者を分けます。開発担当は実装と設定を確認し、セキュリティ担当は影響の仮説を確認し、システム責任者は残余リスクを受け入れるか判断します。重大度が高く、顧客データや管理権限に関わる指摘は、追加検証が終わるまで暫定的な監視やアクセス制限を検討します。業務停止など副作用のある対策は責任者の承認を経ます。
架空ケース1:権限の違いで再現しない顧客ポータル
以下は説明のための架空例であり、達人ラボの実績ではありません。従業員50人のB2B企業が顧客ポータルを運営し、診断で「別会社の請求書が閲覧できる可能性」を指摘されました。開発担当が管理者アカウントで試すと、すべての請求書が見えます。これは管理者には正常な仕様かもしれません。診断者は一般利用者用の専用アカウントで観測したと説明していますが、報告書にはその権限情報がありません。
発注側は、試験用の組織Aと組織Bを準備し、両者の所有関係を確認します。診断会社には利用したロール、前提条件、観測ログの提示を依頼します。開発担当は一般利用者として権限境界を安全に確認し、監査ログを照合します。一般利用者が他組織の請求書を表示できれば確認済みです。条件をそろえても再現せず、報告時の権限が管理者だったと判明すれば誤検知の可能性が高まります。ログや権限情報が残っていなければ未確定として追加試験を依頼します。
このケースの担当は、環境準備が開発責任者、証拠の補完が診断会社、最終判定がセキュリティ責任者です。完了条件は、どのロールで何が見えたかを証跡付きで説明し、他社の実データを追加取得しないことです。OWASP API Security Top 10のAPI1:2023はオブジェクトレベルの認可不備を扱いますが、分類を付けるだけでこの事例の成立を証明したことにはなりません。
架空ケース2:AIの回答が一度だけ機密らしい文を出した
説明用の別の架空例です。社内の文書検索AIで、診断員が「非公開メモらしい文章が表示された」と報告しました。対象は試験用の検索文書で、本番の機密文書ではありません。生成された文章の一部が試験文書に似ていても、AIが文書から実際に引用したのか、入力に含まれていた文を繰り返したのか、類似の一般文を生成したのかは区別が必要です。
AI担当は入力と参照文書の版、検索結果、モデル設定、出力ログ、利用者権限を記録します。診断者は観測した一回の出力を示し、同条件での試行数と再現性を説明します。発注側は、試験用文書へのアクセス権を変えた安全な比較試験で、権限のない利用者が保護文書の内容を得られるか確認します。出力だけを見て「本番機密が漏れた」と書くのは避けます。一方、一回きりだから安全とも決めません。完了条件は、意図しない参照経路の有無と、未確認範囲を別々に記録することです。
架空ケース3:公開設定の兆候はあるが影響未確認
説明用の三つ目の架空例です。自治体向けの予約サービスを運営する企業が、診断レポートに「古い試験環境の管理画面が検索に見える」と記載されました。見えているのはログイン画面だけで、認証回避は確認されていません。しかし、古い環境に実データの複製が残っている可能性は否定できません。これを「侵入成功」と表現すれば過大評価です。「ログイン画面だけだから誤検知」と処理すれば過小評価です。
運用担当は公開範囲、環境の所有者、データの種類、更新・監視状況を確認します。不要な環境なら責任者の承認を得て閉じ、業務に必要なら認証・IP制限・監視を見直します。診断者には何を閲覧できたかと、何を試していないかを明記してもらいます。完了条件はアクセス経路の棚卸しとデータ有無の確認です。画面の露出と情報流出は別の事象として記録します。
この三例の共通点は、ツール出力を無視も盲信もしないことです。「診断員が言ったから」「開発者が見つからなかったから」で閉じず、対象・条件・観測記録をそろえて判定します。
安全に再現確認する手順

再現確認の目的は、派手な成果をもう一度見せることではありません。報告された弱点の成立条件を特定し、修正後に同じ境界が守られるか判断できるようにすることです。実験中に顧客情報へアクセスしたり、サービスを停止させたりする必要はありません。十分な権限とルールを持つ担当者が、専用環境と合成データで非破壊の確認を計画します。
実施前に作るのは「再現条件票」です。対象環境、アプリの版、設定、利用者ロール、テストデータ、許可時間、観測するログ、停止条件、連絡先を一枚にまとめます。診断会社の報告書と差があるなら、どちらが正しいかを決めつけず、差のある項目を列挙します。データがない、古い版を再現できない、第三者サービスへ触れる可能性があるといった場合は、無理に本番へ進めず、診断会社と代替の確認方法を協議します。
四段階の作業と戻し方
第一段階は準備です。開発担当が検証用環境の状態を保存し、データ担当が合成のテストレコードを用意します。運用担当は監視と連絡先を整え、診断の実施時間と停止条件を承認します。成果物は再現条件票とバックアップの確認記録です。環境が本番と大きく違う場合は後述の環境差表にも記入します。
第二段階は観測です。診断会社が許可された範囲で、報告書の条件を安全に再現します。開発担当は対象機能の応答、監査ログ、認可判定を確認します。作業中に予想外の大量アクセス、実データの露出、サービスの遅延を見つけたら停止条件に従って中断します。許可外の範囲へ自動的に進めてはいけません。実施ログを残し、何を観測したかを推測と分けて書きます。
第三段階は比較です。正常条件と指摘条件の違いを突き合わせます。たとえば通常利用者と管理者、所有者と非所有者、接続済みと未接続、承認前と承認後などです。ただし、具体的な攻撃入力を社内共有資料に無制限に転載しないようにします。共有すべきものは、制御が期待通り働いたか、どの条件で働かなかったかという判断材料です。
第四段階は判定です。再現できれば確認済みとして修正に進みます。再現できなければ、条件の違い、証拠の欠落、実施制限を確認し、未確定か誤検知かを決めます。結果が曖昧なままの場合は、追加試験または設計レビューへ戻します。戻し方は「同じ手順を何度も繰り返す」ではありません。差のあった設定、権限、入力データを一つずつ確認することです。サービス影響があれば検証を止め、運用手順に従って元の状態へ戻します。
再現できなかったという結果は「その条件では観測できなかった」を意味し、「存在しない」を自動的に意味しません。反対に、一度の再現があっても、すべての利用者・環境・日時で成立するとは限りません。結果の表現を観測範囲に合わせることが、正確な優先順位付けにつながります。
| 工程 | 担当 | 必要な入力 | 成果物 | 完了条件 | 失敗時の戻し方 |
|---|---|---|---|---|---|
| 準備 | 開発・運用 | 対象と許可範囲、試験用データ | 再現条件票 | 停止条件と責任者が明確 | 開始しない |
| 観測 | 診断者・開発 | 承認済みの試験条件 | 伏せ字の記録、ログ | 期待と実際の差が分かる | 中断し環境を復旧 |
| 比較 | 開発・セキュリティ | 正常時の条件 | 差分表 | 権限・版・設定の差を説明 | 不足条件を整理 |
| 判定 | システム責任者 | 証拠と差分 | 判定記録 | 確認済み・未確定・誤検知を明記 | 追加検証を依頼 |
試験環境と本番の差を読む

学習用アプリや合成データによる実験は、仕組みを理解するうえで有益です。ただし、本番システムの複雑さ、監視、認証、通信制御、データ保護をすべて再現するわけではありません。参考記事のローカル試験で観測された事象は、その試験環境での結果です。自社のシステムが同じ時間で侵害される、同じ経路で情報を取られる、同じモデルなら同じ結果になる、といった結論にはつながりません。逆に、自社の本番環境で何も起こらないことも保証しません。
差を見る軸は、少なくとも五つあります。第一に権限です。実験では単一の試験アカウントでも、本番には顧客、従業員、委託先、管理者の複数ロールがあります。第二にデータです。合成データと本番データでは、機密度、件数、検索性、誤操作時の影響が違います。第三に設定と版です。試験用環境では意図的に弱い設定を入れることがあり、本番ではWAFや追加認証、逆に古いレガシー機能が存在することもあります。第四に監視と承認です。本番ではログ監視、人の承認、レート制限が働く場合があります。第五に接続先です。AIエージェントなら、メール、CRM、ファイル、決済などの接続権限が業務影響を左右します。
ギャップ表を使って断定を避ける
発注側は診断会社に「試験環境で成立した事実」と「本番へ推論した影響」を分けた表を求めます。たとえば、試験用APIで認可不備が見つかったことは事実でも、本番APIに同じ欠陥があるかは別に確かめなければなりません。AIの不適切な出力が試験で出た場合も、実運用でデータへのアクセスや外部操作が可能かはツールの権限と承認の有無で変わります。推論を書くこと自体は有益ですが、「推論」と明示することが大切です。
| 比較軸 | 試験環境で確かめたこと | 本番で追加確認すること |
|---|---|---|
| 利用者と権限 | 専用アカウントでの挙動 | 実際のロール、組織境界、例外権限 |
| データ | 合成レコードでの表示 | 実データの保管場所とアクセス制御 |
| 防御設定 | 試験時の認証・制限 | 本番の追加認証、監視、例外設定 |
| AIの構成 | 試験時のモデルとツール | 本番のモデル版、検索データ、接続権限 |
| 運用 | 限定時間の観測 | 常時監視、承認フロー、復旧体制 |
この表は本番で攻撃を再現するための許可証ではありません。差が大きい項目は、構成資料や監査ログ、設計レビューで安全に確認します。実際の本番試験が必要なら、別途、対象、許可者、影響評価、停止条件、復旧手順を合意します。第三者が管理する環境やサービスを、発注者の判断だけで試験対象へ加えないようにします。
AI固有試験とWeb・API試験を混同しない
AIを使ってWeb APIを診断した場合、見つかったのが通常の認可不備なら修正対象はWeb APIの実装です。「AIによるハッキング」と書かれていても、脆弱性自体が新しいAI固有問題とは限りません。逆に、AIアプリのツールが過剰な権限を持つ、検索文書に含まれる不正な指示を過信する、外部出力を安全に検査しないといった問題は、モデル・アプリ・ツール・人の承認を横断して評価します。NIST AI 100-2e2025とOWASP GenAI LLM Top 10 2026は用語とリスクの分類の参考になります。自社の修正チケットには、分類名だけでなく実際の制御境界を書きます。
修正の優先順位を決める

指摘の件数が多い場合、全件を同じ順で修正すると、重大なものが後回しになる可能性があります。まず、確認済みか未確定かを分けたうえで、影響、到達可能性、露出、検知・封じ込めの容易さ、修正の副作用を評価します。ツールの「Critical」表示は参考にできますが、実際の顧客データや業務停止への影響を自社の責任者が判断します。重大度を下げる場合も、理由と承認者を残します。
高優先度の典型は、外部から到達できる重要機能で、確認済みの認可不備や機密情報の露出があり、追加の防御が働かない場合です。次に、顧客への影響は大きいが成立条件が未確定なものを、追加検証と暫定対策の対象にします。低優先度の例として、内部の試験環境だけに存在し、ネットワークと認証で厳しく隔離され、実データもない指摘が考えられます。ただし、試験環境が外部公開されていないか、実データが残っていないかを確認する前に低と決めないようにします。
発注側が使う優先度マトリクス
「影響」を高・中・低、「到達可能性」を高・中・低に置き、確認状態を色ではなく文字で添えます。影響が高く到達可能性も高い確認済み案件は、システム責任者へ即日共有し、封じ込めと修正計画を決めます。影響が高い未確定案件は、検証期限を短くし、必要に応じて監視を強化します。影響が低く到達が難しい案件は、リリース計画へ組み込みます。いずれも顧客契約、法令上の連絡義務、監査要求がある場合は別に検討します。法的判断をこの表だけで済ませません。
| 判断の組合せ | 初動 | 主な担当 | 期限の決め方 |
|---|---|---|---|
| 高影響・高到達・確認済み | 必要な封じ込めを検討し、修正に着手 | システム責任者と開発責任者 | 事業影響と復旧可能性を見て個別設定 |
| 高影響・未確定 | 証拠補完、追加検証、監視 | セキュリティ責任者 | 追加検証の日を先に決める |
| 中影響・確認済み | 修正チケットと回帰試験を作る | 開発責任者 | 次の安全なリリースを基準に設定 |
| 低影響・条件限定 | 対象と露出の変化を監視 | 運用担当 | 定期点検で再評価 |
修正方法は原因と一致させます。認可不備ならサーバー側の権限確認、過剰なAIエージェント権限ならツール権限の縮小と承認、公開設定ならアクセス制御と資産台帳の修正などです。入力や出力を表面的に隠すだけでは、別経路から同じ弱点が残ることがあります。対策案には「何を塞ぐか」「その変更で業務にどんな副作用があるか」「元へ戻す条件」を併記します。
確認済みの弱点があっても、修正に時間がかかることはあります。その場合は、期限までの暫定策を明文化します。たとえば影響機能の一時停止、アクセス元の制限、追加監視などです。暫定策は恒久修正ではなく、運用コストや回避可能性があります。責任者が残余リスクを記録し、恒久修正の期限と再評価日を決めます。
修正後の再検査と検収を設計する

修正を本番へ反映しただけでは完了ではありません。指摘された条件で意図しない動作が止まったか、通常の業務が壊れていないか、関連する経路に同じ原因が残っていないかを確かめます。再検査の対象が元の一画面だけなのか、隣接するAPIや別ロールまで含むのかを、修正前に合意します。再検査費用と期間が初回契約に含まれるかも確認します。費用の一般的な相場を断定するより、今回の契約書の成果物と除外項目を見ることが重要です。
再検査には二つの層があります。一つは元の指摘の再現が止まったかです。診断時と同等の条件で、期待する権限管理やデータ保護が働くかを確認します。もう一つは回帰試験です。正規の利用者が以前どおり必要な操作をできるか、周辺機能に新しい不具合がないかを確認します。過度なアクセス制限は、セキュリティ上の問題を隠しても業務を止めることがあります。再検査は「攻撃が失敗した」だけでなく「正規業務が継続できる」を合わせて見る必要があります。
検収表で「閉じた」の意味を統一する
検収表には、指摘ID、修正内容、反映版、反映環境、再検査日、担当者、元の条件での結果、隣接機能の結果、残った制限、受け入れ承認者を入れます。判定は「修正確認済み」「一部残存」「未確認」「リスク受容」などから選びます。「対応済み」の一語にまとめると、暫定策だけの項目や再検査できなかった項目が混ざります。検収の合格条件は、元の指摘が再現しないこと、正規の利用が成立すること、残余リスクと対象外が記録されることです。
| 指摘ID | 修正・暫定策 | 元の条件での結果 | 正規業務の回帰 | 残余リスク | 判定と承認 |
|---|---|---|---|---|---|
| 例A-01 | サーバー側の権限確認を追加 | 試験用の別組織情報を表示しない | 本人の請求書閲覧は成功 | 旧APIは別途点検 | 修正確認済み/責任者承認 |
| 例B-02 | AIツール権限を縮小 | 権限外の文書取得が停止 | 許可文書の検索は成功 | 連携先更新時に再点検 | 修正確認済み/責任者承認 |
| 例C-03 | 監視を増やし暫定運用 | 元の条件で再検査できず | 通常操作は成功 | 弱点の成立は未確定 | 未確認/追加検証予定 |
上表は記入方法を示す架空例です。個別製品や達人ラボの検証結果ではありません。実際の検収では、自社の権限設計、環境、証拠に置き換えます。技術担当が「修正確認済み」と書き、業務責任者が影響を受け入れるかを別に確認すると、承認の意味が明確になります。
再検査で見つかった問題の戻し方
修正後にも元の問題が残る場合は、開発担当が適用版と設定を確認します。修正コードが本番へ反映されていない、キャッシュや旧APIが残る、別のロールでは同じ問題が残る、といった原因を分けます。サービス障害や誤停止が出た場合は事前に決めたリリースのロールバック手順を使い、ログと変更履歴を保全します。元の弱点を再び開くことになるため、ロールバック後の暫定防御を責任者が承認します。
再検査の結果は報告書の別版として残します。初回指摘を消してしまうと、いつどの条件で見つかり、何を直し、何が残ったか追えません。監査や引き継ぎを考え、指摘IDを変えずに状態を更新します。新たな弱点が見つかった場合は別の指摘として起票し、元の検収と混同しないようにします。
依頼前の合意と30・60・90日の進め方
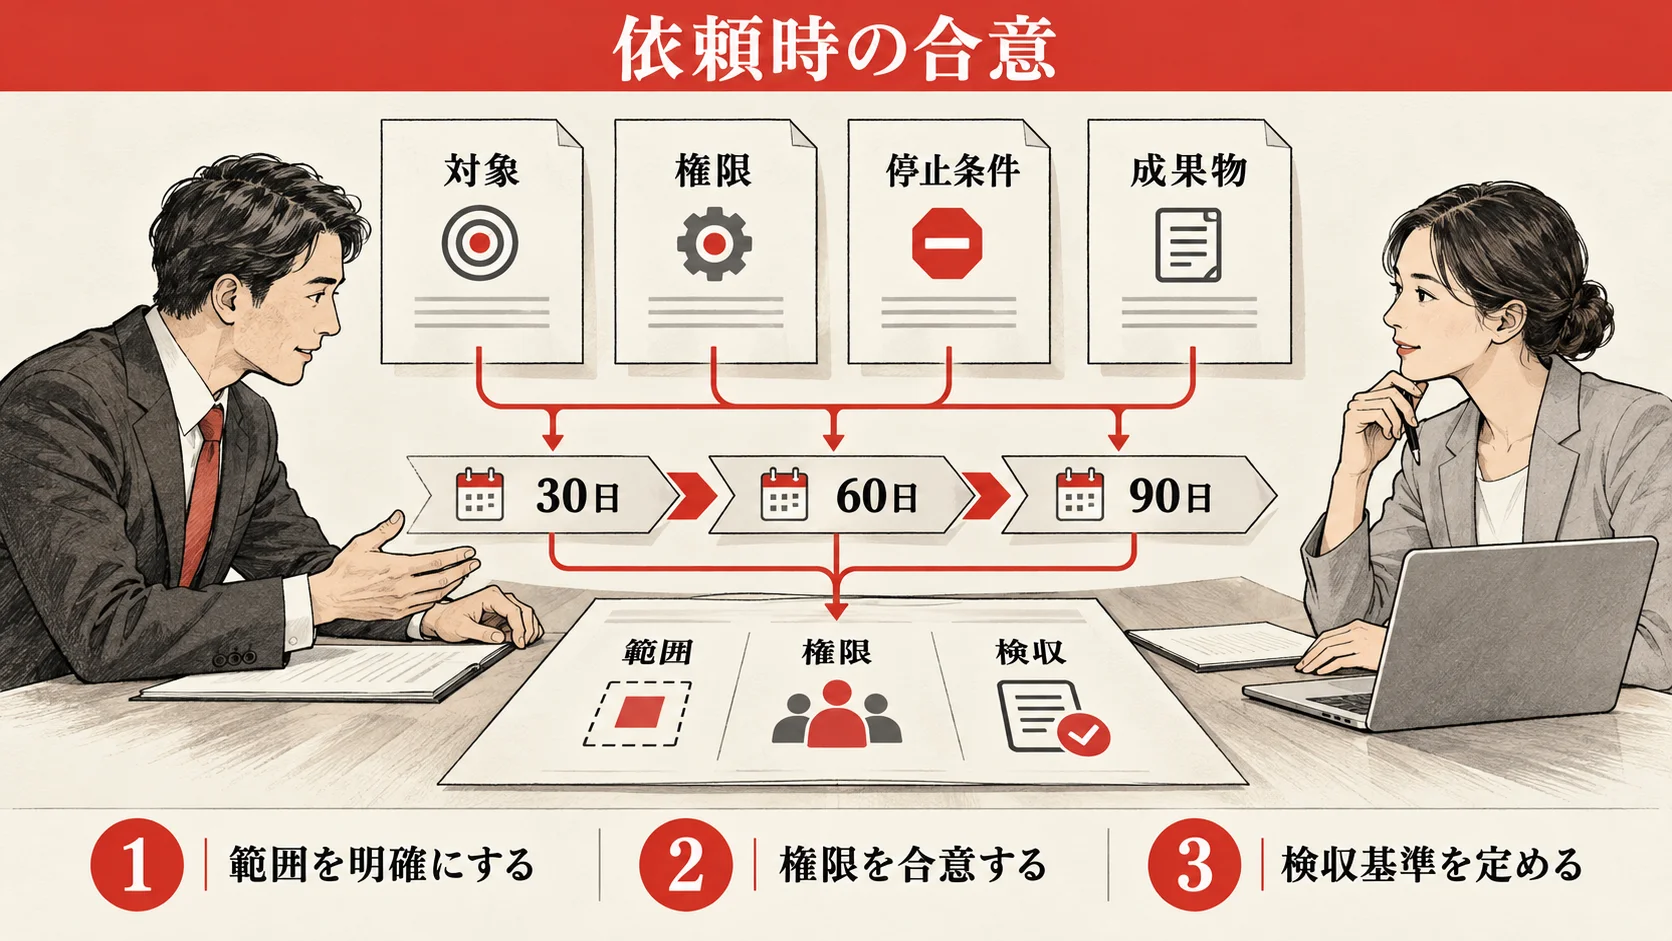
良い診断結果は、実施後の文章の上手さだけでは生まれません。依頼時の範囲と検収条件で決まります。AIペンテストの発注前に、対象資産、使用できるアカウント、試験環境、試験時間、第三者サービスの扱い、実データの禁止・制限、停止条件、緊急連絡、証跡の保存と削除、報告書の形式、再検査の範囲を合意します。未許可の対象へ広がる自動探索はさせません。自社が管理しないシステムや顧客環境を含める場合は、その管理者から適切な許可を得る必要があります。
診断会社へ「AIを使うか」だけを聞くより、「人がどこを確認するか」「AIが判断した候補をどう検証するか」「重大度をどう修正するか」「再現不能時にどう扱うか」を聞きます。OWASP WSTGの報告構成を参考に、技術者向けの再現・修正情報と、事業責任者向けの影響・残余リスクを両方求めます。生成AIアプリ自体も対象なら、OWASP GenAI 2026版に沿った対象項目、モデル・接続ツール・データの範囲を別紙で決めます。
見積もり前に渡す質問表
以下の質問を複数の候補へ同じ条件で渡すと、診断方式と成果物の違いを比較しやすくなります。金額だけの比較では、人の検証、再検査、データ管理の範囲が揃わないことがあります。料金の詳しい考え方は生成AIセキュリティ診断・レッドチームの費用記事で確認できます。本記事では結果の品質と検収へ焦点を絞ります。
| 質問 | 回答で確認すること | 契約に残す事項 |
|---|---|---|
| AIは何を自動化しますか | 候補発見、探索、報告文作成と人の確認の境界 | 人による確認項目と責任者 |
| 対象外は何ですか | API、管理画面、外部接続、認証済み機能の扱い | 対象・除外リスト |
| 証拠は何を納品しますか | 条件、時刻、権限、観測ログ、限界 | 指摘ごとの最低証拠 |
| 再現できない場合はどうしますか | 未確定・誤検知の分類方法 | 追加検証と判定の手順 |
| 本番への影響をどう防ぎますか | 停止条件、試験時間、負荷制限、緊急連絡 | 作業計画と連絡経路 |
| データはどう扱いますか | 合成データ、マスク、保存先、削除期限 | 秘密保持と証跡管理 |
| 再検査は含みますか | 対象、回数、期間、追加費用 | 再検査と検収条件 |
自社の情報システム部門が小さい場合は、全対象を一度に広げるより、顧客情報を扱う主要機能から始めます。ただし重要なAPIだけを調べて、管理画面、バックアップ、外部連携を「診断済み」と表示しないことが大切です。発注者の社内説明にも、対象外一覧を添えます。
30・60・90日の工程表
30日目までに、情報システム責任者が資産と権限を整理し、診断会社と許可範囲を確定します。開発担当は検証用データ、専用アカウント、ログ、バックアップの確認を用意します。成果物は対象一覧、合意書、停止条件、検収表の雛形です。合意できない第三者資産や実データの扱いが残れば、試験開始を延期します。発見数を目標にせず、予定した範囲を安全に試せることを最初の品質ゲートにします。
60日目までに、診断を実施し、速報が必要な指摘と通常報告を分けます。セキュリティ担当は証拠の最低条件を確認し、開発担当は架空ケースで示したように権限や環境差を整理します。成果物は指摘一覧、確認済み・未確定・誤検知の判定、優先度表、修正チケットです。重大な確認済み問題は報告会を待たずに連絡できる経路を用意します。報告書に証拠が不足している場合は、納品完了とみなさず補完を依頼します。
90日目までに、優先度に従って修正し、再検査と回帰試験を行います。技術担当は元の条件での結果を記録し、事業責任者は残余リスクを承認します。成果物は検収表、未完了項目の期限、再発防止策、次回点検の計画です。未確定のまま残る案件は「解決済み」に移さず、追加検証日を確定します。組織のリリース周期が長い場合は90日で全修正を約束せず、暫定策と恒久修正の両方の期限を示します。
この工程表は一般的な計画例であり、法定期限や全社共通の基準ではありません。実際の期間は対象の規模、影響、契約、障害対応状況に応じて短縮・延長します。急ぐ案件でも、範囲の合意と証拠の保存を省くと、後で「何を確認したか」が分からなくなります。
よくある質問
AIペンテストで重大と出たら、すぐ全サービスを停止すべきですか。
重大度の表示だけでは判断しません。対象、再現、実データへの影響、外部からの到達可能性、既存の防御を確認します。確認済みで広い影響がある場合は、責任者と封じ込めを急ぎます。停止は業務影響も大きいため、代替策と復旧手順を併せて決めます。
AIツールの結果を人が確認していれば、誤検知はなくなりますか。
なくなりません。人も前提条件を誤る可能性があります。人の確認がどの指摘に行われ、何を証拠として採用したかを見る必要があります。診断会社に「手動確認済み」という一括表示ではなく、指摘ごとの確認方法を書いてもらいます。
再現できない指摘は削除してよいですか。
まず環境、版、権限、データ、時間帯を照合します。条件不足なら未確定として追加検証します。正常な仕様を誤って検出したと証拠で説明できれば誤検知として閉じられます。単に社内で再現しなかっただけでは削除しません。
AIが自律的に発見したという報告は、何が重要ですか。
AIがどこまで判断し、人がどこで介入したか、実行記録が残っているかを確認します。自律性そのものは発見された弱点の修正優先度を決めません。対象システムで成立した事実と事業への影響を重視します。
本番環境で再検査する必要がありますか。
試験環境が本番と十分に一致していれば、まず安全な試験環境で再検査します。本番固有の設定差がある場合は、設定・ログ・設計の確認を組み合わせます。本番での試験が不可欠なら、許可範囲、停止条件、復旧方法を別途合意して非破壊で行います。
報告書を受け取った後に最初にすることは何ですか。
対象と除外を合意書と照合し、顧客情報や管理権限に関わる指摘について証拠と連絡先を確認します。その後、確認済み・未確定・誤検知へ分類し、修正担当と追加検証の期限を割り当てます。指摘数だけを経営層へ共有しないようにします。
まとめ
AIペンテストの価値は、報告書の派手な文言や発見件数では決まりません。許可された範囲で何を試し、どの条件で何を観測し、どこから先は未確認かが分かり、修正と再検査につながることが大切です。自動化によって候補の発見が速くなっても、受領する側が証拠、環境差、事業影響、残余リスクを判断する仕事はなくなりません。受領前に検収条件を決め、未確定を放置せず、修正後の正規業務まで確認しましょう。
参考・出典(確認日:2026年10月23日):NIST SP 800-115、OWASP WSTG Reporting Structure、OWASP API Security Top 10 2023、OWASP GenAI LLM Top 10 2026、OWASP GenAI Red Teaming Manual v1.0、NIST AI 100-2e2025。HumanHacker社の検証記事は、他社によるローカル実験の説明としてのみ参照しました。
まずはセキュリティの達人に相談する

診断結果の誤検知や修正後の再検査で迷う場合は、対象範囲、証拠、検収条件を整理します。セキュリティの達人では、現状と事業への影響を伺い、確認する範囲、対策の優先順位、次に取る行動を一緒に整理します。診断や改修などの具体的な支援内容は、対象と状況を確認したうえでご案内します。
ご相談時は対象サイトやシステム、困っている症状を分かる範囲でお知らせください。パスワード、秘密鍵、顧客の個人情報はフォームへ記載しないでください。緊急の被害が疑われる場合は、社内の事故対応窓口とサーバー事業者への連絡を優先してください。