AIエージェントがWebアプリやAPIに対する試行を組み立て、応答を見ながら次の操作を選ぶ事例が話題です。では、企業は何から手を付けるべきでしょうか。結論は、「AI対策」という新しい製品を先に買うより、公開APIの棚卸し、本人確認、データごとの権限判定、利用制限、証跡をつなげて検証することです。これらは従来から必要な対策ですが、試行を自動化しやすい環境では放置の余地が小さくなります。
この記事はWebサービスの責任者、開発・運用担当者、情報システム担当者向けです。攻撃方法の再現ではなく、自社が許可する検証範囲、確認項目、修正の優先順位、30・60・90日の進め方を示します。Human Hackerの個別検証記事は、学習用アプリと合成データを使うローカルの自作アプリでの報告です。堅牢な実運用システムに対する成功率を示すものではなく、当社の実績でもありません。本稿では結果を一般化せず、「従来の弱点が自動的に探索され得る」ことを点検の契機とします。攻撃文字列、悪用コード、実行手順は掲載しません。
根拠には2026年10月23日に確認したOWASP API Security Top 10 2023、OWASP ASVS 5.0.0、NIST CSF 2.0を使います。API Top 10は2026年10月23日時点で公開されている2023版です。Web向けOWASP Top 10の2025版とは対象と版が異なります。どちらも「列挙した項目だけを満たせば安全」という保証ではありません。自社のデータ、業務、契約上の要件と照らして使います。
生成AIへ入力する社内データの扱いは生成AIの情報漏えい対策で、Webサイト全体の保守体制はホームページ保守・運用ガイドで扱います。診断・WAF・保守にかかる費用の整理はWebサイトのセキュリティ対策費用を参照してください。本稿はそれらと重なる一般論を増やさず、Web・APIの認証、認可、監視、業務検収に焦点を当てます。
| 最初に知りたいこと | 本稿で確認する場所 | 作業後に残すもの |
|---|---|---|
| 何が公開されているか | 資産・API・外部連携の棚卸し | オーナー付き資産台帳 |
| 誰が何をできるか | 認証、セッション、オブジェクト認可 | 権限表と検証記録 |
| 自動化された利用を見分けられるか | 利用制限とログ | 正常・異常の基準、アラート |
| 問題が出たら誰が止めるか | 初動対応と90日計画 | 連絡経路、切り戻し、検収表 |
AIエージェント時代でも、まず従来の弱点を直す

AIエージェントが応答に応じて手順を変えられるとしても、情報漏えいの入口は魔法のように新しく生まれるわけではありません。認証の欠陥、別利用者の記録を読める権限不備、管理機能の公開、機密設定の露出、過剰なリソース消費など、OWASP API Security Top 10 2023が整理する弱点と重なります。AI特有といえるのは、試行の選択や繰り返しを支える能力と、人的な実施コストを下げ得る点です。ただし環境、目標、許可された操作、設計の堅牢性によって結果は異なります。「AIなら必ず突破できる」とは言えません。
参考記事が示したのは、意図的に弱点を残したローカル環境で、エージェントが情報取得まで進んだ個別例です。そこから自社サイトの侵害可能性や実際の攻撃速度を計算してはいけません。自社で知るべきなのは、同じ種類の制御不足があるか、その制御を担当者が確かめられるか、異常が起きたときに気づけるかです。「ツールが脆弱性を一件見つけた」と「機密情報へ到達できる」と「実際に侵害が起きた」は別の段階として記録します。診断報告を受け取ったら影響範囲と再現条件を、運用ログを見たら実際の利用状況を分けて判断してください。
同じAPIでも、公開サイトの検索機能と管理者の一括ダウンロードでは、守るべきデータと許容される呼び出し方が違います。まず機能、データ、利用者、権限、外部公開の有無を組にした業務フローを描きます。たとえば「見積書を見る」操作であれば、利用者が本人または担当者か、対象企業の契約と紐付くか、PDF作成機能が過去の削除済みデータに到達しないか、URLだけで判断しないかを確認します。画面側でボタンを隠す対策では、APIへの要求そのものを制御できません。サーバー側で判断し、異常時の証跡を残す必要があります。
防御の進め方は「入口を知る → 正常利用を定義する → 制御を検証する → ログで観測する → 見つかった問題を直す」の循環です。新しい対策を入れる前に、現在の仕様と責任者を明らかにします。担当者が不明なAPIは、更新時の検収から漏れます。廃止済みだと思われているAPIが外から応答する場合、現行製品にだけ対策を入れても穴が残ります。最初の成果物は高価な診断報告より、版と責任者のある台帳です。
AIを使う正当な顧客や社内の業務自動化も増えます。自動化された要求を一律に攻撃とみなすと、正規の予約、在庫照会、外部連携まで止めかねません。対策は通信量だけでなく、本人性、権限、業務上の正常な利用パターン、データの機密性を組み合わせて決めます。例外を設ける場合は「誰の承認で、どの範囲を、いつまで許すか」を記録し、期限切れ後に戻します。
公開APIとデータの所有者を棚卸しする

棚卸しの対象はAPI仕様書に載っている経路だけではありません。Webの管理画面が呼ぶ非公開想定のAPI、モバイルアプリ用、取引先連携、テスト用サブドメイン、古いバージョン、ファイル書き出し、Webhook、管理者向け機能も含めます。APIのURLを列挙するだけでは「誰のデータが、どの条件で見えるか」が分かりません。各機能に事業上のオーナーと技術担当を付け、扱う情報の種類、利用者の役割、認証方式、外部から到達可能かを記録します。API9:2023 Improper Inventory Managementは、管理されていないAPIの問題を挙げています。
台帳作成は開発担当だけに任せません。サービス責任者が「会員が見る情報」と「営業が見る情報」の違いを定義し、インフラ担当が公開先とゲートウェイ設定を調べ、開発担当が実際の経路とコードの権限判定を照合します。出力はスプレッドシートでも管理システムでもかまいません。重要なのは変更があるたび更新され、公開前に承認されることです。台帳にない公開経路を見つけたら、勝手に本番を止める前に業務影響を確認します。使われていないことと、利用者がいないことは同じではありません。
| 台帳の列 | 記入例(架空) | 判定に使う理由 |
|---|---|---|
| APIまたは機能 | 顧客ポータルの請求書表示 | 画面名とAPIの対応を追う |
| データ分類 | 請求金額、宛名、契約番号 | 漏えい時の影響を見積もる |
| 読める人・操作できる人 | 契約企業の担当者、社内経理 | 権限テストの期待値を決める |
| 公開面 | 認証後のWebと外部連携 | 外部から到達する経路を見つける |
| 技術担当と業務オーナー | 開発担当、経理責任者 | 修正と検収の責任を分ける |
| ログと保存期間 | アクセス判定の記録、保存先 | 事後調査の可否を確認する |
機能の優先順位は公開範囲とデータの機密度だけでは決まりません。誰でも登録できるサービスであれば一般アカウントでも試せる機能が多く、権限の組合せが複雑です。一方、社内管理画面でも外部委託先や退職者のアカウントが残っていれば境界が曖昧になります。台帳には契約企業、担当者、権限の継承元、例外承認、停止時の影響を補足してください。利用者IDや契約IDといった識別子が推測しにくいだけでは認可の代わりになりません。
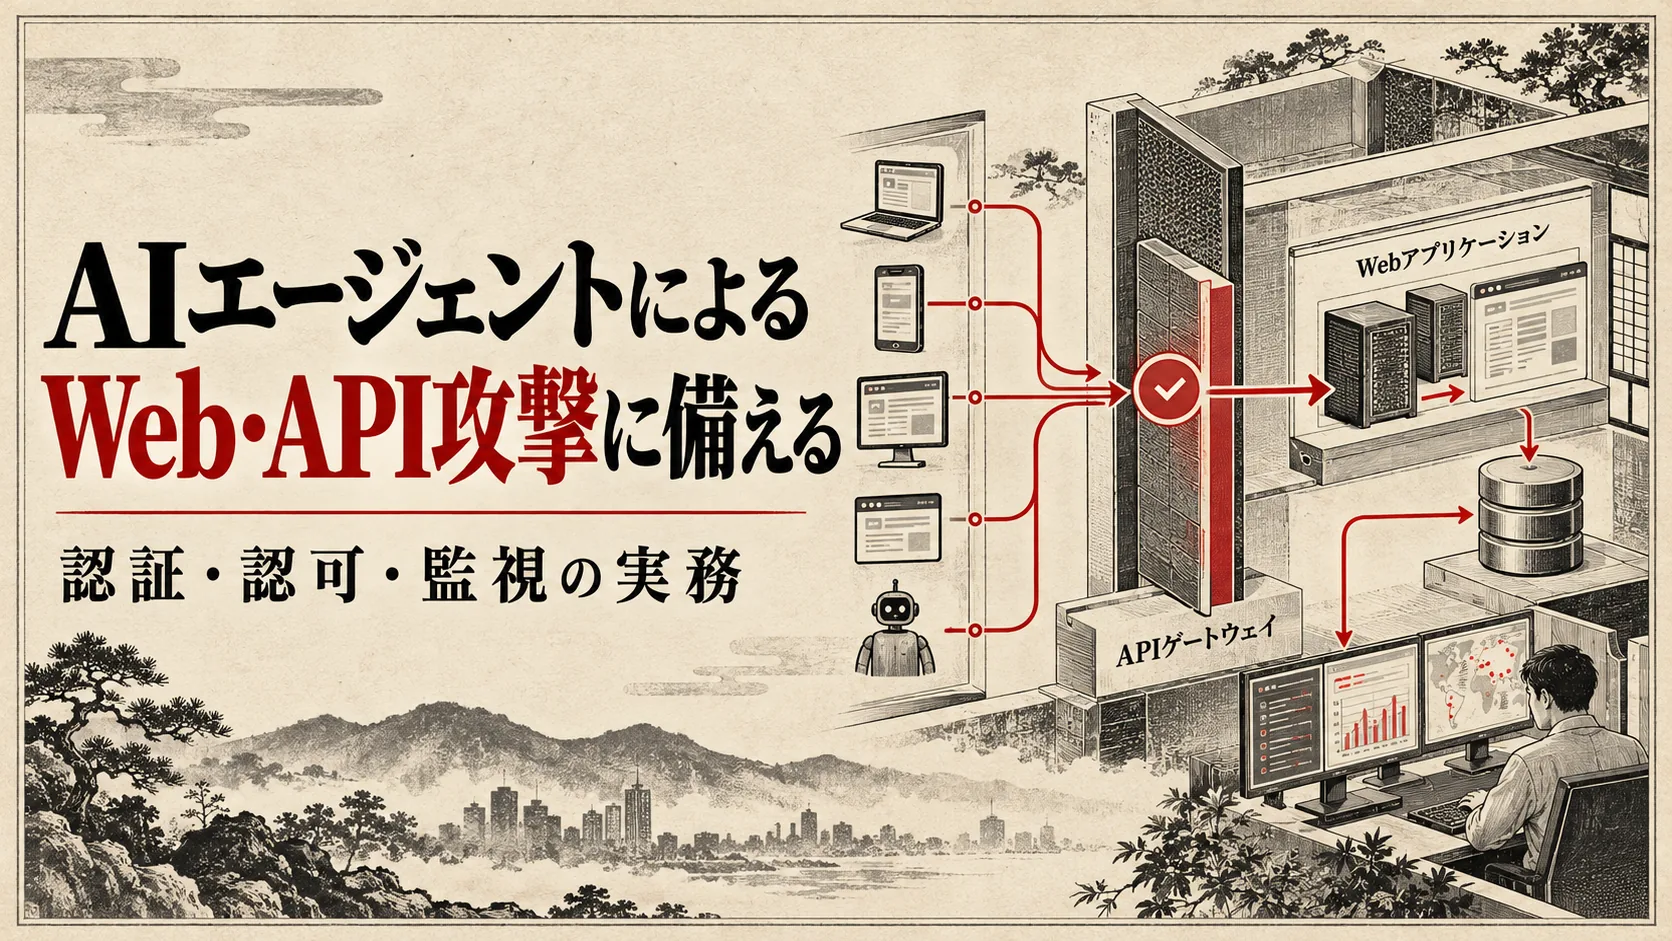
設計図には信頼境界を引きます。ブラウザ、アプリ、APIゲートウェイ、認証基盤、業務サービス、データベース、外部SaaSのどこで本人性や権限が確定するかを示します。複数サービスへ「認証済み」という印だけを転送する場合、下流サービスがデータの所有者や操作権限まで確認しているかを点検します。APIゲートウェイに認証を置いても、業務オブジェクトの権限はアプリ側で判定すべき場合があります。境界をまたぐ場所ごとに責任を割り振ると、設計レビューが具体的になります。
完了条件は、重要な公開機能にオーナーが付き、データ分類と権限期待値が表にあり、公開されている経路と台帳が一致することです。未知の経路が残るなら「棚卸し完了」とは書かず、期限と担当者を設けます。技術的に調べにくい古いシステムは、アクセスログ、ホスティング設定、アプリのルーティング、外部連携契約を付き合わせて段階的に補完します。変更申請に台帳更新を組み込まなければ、数か月で古くなります。
認証とセッションを業務リスクに合わせて検証する

認証は「利用者が誰か」を確認する仕組みで、認可は「その人が対象データや機能へアクセスできるか」を決める仕組みです。ログインが強くても、別会社の請求書が見えるなら守りは成立しません。まずログイン、パスワード再設定、多要素認証、管理者の昇格、APIトークン発行、ログアウト、退職者の停止まで一連のライフサイクルを図にします。SSOや外部ID基盤を使っている場合は、アプリ側が受け取る権限情報の出所と更新のタイミングも確認します。
管理者、個人情報を一括表示できる担当者、外部連携の運用者など、影響が大きい権限から多要素認証や追加の承認を適用します。ただし多要素認証を有効にするだけで、紛失端末、復旧コード、認証要素の再設定、緊急アカウントが安全になるわけではありません。運用担当は「誰が復旧操作を承認するか」「どの記録を残すか」「本人へどの経路で通知するか」を決めます。開発担当は失敗時の表示と正常ログイン後の遷移を検収します。
セッションには発行、期限、更新、無効化があります。ユーザーがログアウトした後に古いトークンが有効なまま残ると、利用者は終了したと思っても利用が続けられる可能性があります。管理者権限を外したとき、共有端末からログアウトしたとき、認証情報を変更したときに既存セッションをどう扱うかを仕様に書きます。短すぎる期限は正当な顧客の操作を妨げるため、機密性と業務の継続性を両立させます。画面上のセッション終了と、バックエンド側での受け付け停止を別々に確認してください。
検収では試験用の正規アカウントを利用し、「一般利用者」「契約企業の担当者」「社内管理者」「失効済み利用者」を分けます。管理者しかできない操作を一般利用者に対して許さないか、退職や契約終了の変更がAPIにも反映されるか、認証エラー時に秘密情報を表示しないかを見ます。認証なしで使える機能は、公開する理由、返すデータ、悪用時の業務影響を記録します。テストの対象は自社が所有または正式な許可を得た環境に限定します。
| 試験対象 | 業務上の期待値 | 記録する証拠 | 失敗時の優先処置 |
|---|---|---|---|
| 管理者ログイン | 追加認証と承認された端末・経路 | 設定、正常・拒否の記録 | 管理権限の使用を限定し原因を調査 |
| 権限の剥奪 | 失効後の操作は拒否 | 変更時刻、セッション失効結果 | 既存トークンを無効化する設計へ修正 |
| 再設定フロー | 本人の回復手段と通知がある | 承認手順、通知テスト | 運用フローを停止・再設計 |
| 外部API利用者 | 連携単位で資格情報を管理 | 発行台帳、失効テスト | 共有資格情報を分離しローテーション |
認証テストだけを行って完了にしないでください。認証が成功した状態でこそ、データ単位の権限不備が見えることがあります。次章のオブジェクト認可と組み合わせ、仕様、実装、ログの三つを突き合わせて検収します。OWASP ASVS 5.0.0は検証項目を整理する助けになりますが、自社の役割と契約関係を標準が代わりに定義するわけではありません。
BOLAを含む認可不備をオブジェクト単位で潰す

OWASP API1:2023のBOLAは、APIが対象の識別子を受け取り、ログイン済みであることは確認しても、その利用者が当該オブジェクトにアクセスしてよいかを十分に確認しない状態です。たとえば請求書を表示する機能で「ログインしている」だけを条件にすると、別の契約企業の請求書まで返してしまう設計になり得ます。識別子を推測しにくくすることや、画面でボタンを隠すことでは直りません。サーバーが毎回、対象の所有者、契約、役割、操作の種類を照合する必要があります。
最初に権限表を作ります。行は利用者の役割、列はデータと操作です。「自社の請求書を閲覧」「自社の担当者だけ更新」「他社の請求書は拒否」「管理者は承認を経て一括出力」といった期待値を明文化します。読み取りと更新は別の権限です。オブジェクトの中の属性でも、公開してよい項目と内部用の項目が分かれます。API3のオブジェクト・プロパティ単位の認可とAPI5の機能単位の認可も同時に確認すると、一覧だけ安全で詳細や一括出力が漏れる問題を減らせます。
テストは許可された試験環境に合成データと二つ以上の異なる契約アカウントを用意します。A社担当者がA社の記録を見られ、B社の同種の記録を見られないことを確認します。閲覧だけでなく、更新、エクスポート、添付ファイル、検索、通知の配信先にも期待値を適用します。拒否応答の本文が存在の有無や内部識別子を過剰に漏らさないかも確認します。ここでは悪用を助ける具体的な要求形式や操作手順は記載しません。契約外の実システムを試すこともしません。
実装では画面ごとに別の条件を書くと漏れやすいため、業務上の権限判断を共通の方針として扱い、各APIで必ず呼ぶ仕組みを検討します。ただし共通化した関数が誤った契約IDを参照すれば全体に影響するため、単体試験と業務フロー試験の両方が必要です。管理者の例外は無期限の万能権限にせず、承認者、対象、時刻、理由、操作ログを残します。正当なサポート業務で他社データを扱う場合も、閲覧可能範囲を狭めます。
レート制限やWAFは大量試行を抑える助けになりますが、BOLAの根本修正にはなりません。一回の不正な閲覧でも情報が返るなら権限判定が必要です。優先順位は、個人情報や契約情報の大量取得、管理操作、決済や注文の変更、顧客間の境界の順に考えます。脆弱性の点数だけでなく、到達可能性、必要な権限、対象データ量、監視可能性、業務影響を合わせて判断します。修正後は同じ条件で再試験し、境界が守られた証拠を保存します。
| 対象機能(架空) | 許される人 | 拒否すべき組合せ | 検収の証拠 |
|---|---|---|---|
| 請求書の表示 | 当該契約の担当者 | 別契約の担当者 | A/B両アカウントでの結果 |
| 送付先の変更 | 変更権限を持つ担当者 | 閲覧専用、失効済み | 権限表と変更ログ |
| 一括エクスポート | 承認された管理者 | 一般担当者 | 承認と出力対象の記録 |
| 添付ファイル | 所有先と操作が合う利用者 | URLだけを知る第三者 | ファイル取得時の判定結果 |
入力・外部連携・秘密情報を一つの境界として扱う

フォーム入力、アップロード、外部APIの応答、社内で使う生成AIへの入力は、出所と信頼度がそれぞれ違います。アプリが外部から受け取った値を、検証せず内部の命令や画面へ渡す設計を避けます。入力の形式と長さ、業務上の許容値、文字コード、ファイル種別、返却項目を仕様化し、サーバー側で確認します。画面で入力制限を付けても、APIへ直接届く要求を検証する役割は残ります。出力する文脈に合わせた適切な処理と、データベースへの安全な問い合わせ方式も点検します。
外部連携は「相手が公式のサービスだから安全」と扱いません。認証済みの外部APIから想定外の形式や項目が返ることもあります。連携先、用途、送るデータ、取得するデータ、失敗時の動作、再試行条件、契約上の責任範囲を台帳化します。外部から届くWebhookは署名検証や発行元の確認、重複処理、期限を検討します。障害時に再試行を無制限に続けると、コストや業務データの整合性に影響します。受け取る側と送る側で、失敗の見せ方を一致させてください。
秘密情報にはAPIキー、セッショントークン、管理用の資格情報、接続文字列、署名鍵などがあります。これらをクライアント側へ埋め込む、ログへ全文出す、共有の文書に貼る運用は見直します。保存場所と権限、更新手順、失効手順、漏えいを疑ったときの連絡先を決めます。開発環境と本番で同じ鍵を使わず、委託先へ渡す情報も作業に必要な範囲へ絞ります。失効すると連携が止まる場合は、切替順序と復旧方法を事前に試します。
生成AIを業務で使う場合は、入力する資料に顧客の秘密情報が含まれないか、AIの回答をそのままシステム操作へつなぐ設計になっていないかも確認します。ただし本記事の中心はWeb・APIの境界です。プロンプトの扱いだけに関心を寄せると、認証・認可・設定の不備を見逃します。生成AI向けのセキュリティ論点と、公開Webサービスへの通常の制御を別のチェック項目として管理します。
実務上は「入力元 → 検証点 → 利用先 → 保存先 → ログ」の五列で重要なデータフローを記述するとよいでしょう。例として、問い合わせフォームの本文なら、画面だけでなくAPIの入力確認、メール送信先、CRM保存先、管理画面での表示、ログへの記録範囲まで追います。PDFアップロードなら、保存前のファイル形式確認、公開URLの制御、閲覧権限、削除期限を加えます。業務担当が許容値と保存期間を決め、開発担当が実装し、セキュリティ担当が検収します。
利用制限は回数だけでなくコストと業務影響で設計する

自動化された要求に備えるには、回数制限だけでは不十分です。OWASP API4:2023は帯域、CPU、メモリ、ストレージだけでなく、メールやSMS、外部サービス利用料などの消費を挙げています。検索一回と帳票生成一回では負担が違います。上限は全利用者で一律の数字を決めるより、機能の重さ、顧客の契約、ピーク時の正常な利用、業務上の許容遅延に沿って設計します。経路単位の上限、利用者・契約単位の上限、外部課金額の予算、同時実行数を組み合わせます。
たとえば月末に請求書を一括取得する正規業務は、普段より要求が増えます。単純な固定の制限だけでは、正規の経理担当を止めるか、緩すぎて異常を抑えられないかのどちらかになります。業務責任者と協議して、月末の通常範囲、待ち時間、代替のバッチ処理、緊急例外の承認を決めます。上限に達したときの応答を顧客が理解できるようにし、担当者がなぜ止まったかを調べられるログを残します。システムを守るための制御が、顧客の重要業務を突然失敗させないことも検収条件です。
ログイン失敗の回数だけを見ていると、認証後の検索やエクスポートの連続利用、外部連携によるコスト増、単一の重い処理の繰り返しが見落とされます。反対に、IPアドレスだけで上限を設けると、企業の共有回線やモバイル回線の利用者をまとめて制限することがあります。端末や通信の特徴は補助情報として使い、本人、契約、機能、データ量、時間帯を合わせて判断します。プライバシーへの配慮も必要です。
仕様に必要なのは「正常な顧客が何を何回するか」「上限超過時にどう戻るか」「緊急解除を誰が承認するか」です。最初は測定だけ行い、偽陽性が多い箇所を調整してから段階的に制御を有効化する方法もあります。制御を有効にした後は、拒否率、業務エラー、外部課金、顧客からの問い合わせを確認します。攻撃的な行動を減らせた数字だけで成功とせず、正規利用を維持できているかを見てください。
| 制御対象 | 見るべき指標 | 担当者の判断 | 失敗時の戻し方 |
|---|---|---|---|
| 検索API | 契約ごとの回数、応答時間 | ピーク利用を阻害しないか | 上限を段階的に調整 |
| 帳票生成 | 同時実行、CPU、待機時間 | 重い処理を順番待ちにできるか | バッチへ移し正常分を処理 |
| メール送信 | 宛先数、費用、失敗率 | 誤送信や大量送信を検知できるか | 一時停止し送信履歴を調査 |
| 外部AI・API連携 | トークン費用、利用者、用途 | 予算超過を事前に検知できるか | 必要機能だけ制限し通知 |
観測・初動・復旧をログと担当者でつなぐ

防御を実装しても、期待どおり動いているかを見られなければ保守できません。ログには、いつ、どの利用者や連携元が、どの機能やデータ分類に対し、どの認証・認可判断を受け、結果がどうなったかを、追跡できる識別子とともに記録します。一方でパスワード、トークン全文、個人情報本文を記録しないようにします。ログの取り過ぎも漏えい面を増やします。収集先、アクセス権、保存期間、時刻の同期、削除方法を運用要件として定めます。
アラートは「大量の拒否」「普段と違う一括出力」「権限変更の直後の大量利用」「外部課金の急増」など、業務上の意味を持つ事象に対応させます。単一の失敗ログですぐ侵害と断定せず、関連イベントを見て切り分けます。重要な機能は、正常利用の基準を先に取得します。実際にアラートが担当者へ届くか、夜間と休日は誰が見られるか、誤検知だったときにどの記録で説明できるかを訓練します。月次レポートに件数を並べるだけでは初動は速くなりません。
NIST SP 800-61 Rev.3は、インシデント対応を日常のサイバーリスク管理に組み込むことを重視します。自社の手順では、検知、事実の切り分け、影響範囲の仮説、封じ込め、復旧、再発防止をつなぎます。疑わしい利用があってもログが欠落している場合は、無理に「漏えいなし」と言わず、調査できる範囲と限界を報告します。初動でログや対象システムの証拠を消さないため、停止や復元の前にセキュリティ担当と相談する流れを決めます。
実例ではなく、架空の対応を考えます。顧客ポータルの大量エクスポートが深夜に検知されたとします。一次対応者はアラート時刻と対象機能、利用者、実行件数を確認し、単発の業務処理かをサービス責任者へ照会します。影響が疑われれば、該当アカウントや機能の利用を限定し、ログと設定を保全します。開発担当が権限判定と出力経路を調べ、法務・広報・経営の窓口が通知要否を判断します。障害を直した後は、顧客の正規操作を回復できたか、同じ条件で再発しないかを検収します。誰が判断するかを先に決めておくことが、機器設定以上に重要です。
| 段階 | 主担当 | 入力情報 | 成果物と完了条件 |
|---|---|---|---|
| 検知 | 運用監視 | API・認証・業務ログ | 時刻、対象、根拠の記録 |
| 切り分け | 開発とサービス責任者 | 正常業務、権限、変更履歴 | 誤検知か要調査かの判断 |
| 封じ込め | 運用責任者 | 影響、停止可能範囲 | 顧客影響を考えた限定措置 |
| 復旧 | 開発と業務検収者 | 修正、保全した証拠 | 正常機能と防御を再確認 |
| 再発防止 | セキュリティ責任者 | 原因と調査の限界 | 台帳・試験・監視の更新 |
90日で改修・検収する計画を立てる

「AIによるハッキングが心配」という理由だけで全サイトに同じ製品を導入しても、守るべき機能と修正の優先度は定まりません。最初の90日は、30日で重要資産と期待する権限を明確にし、60日までに高リスクの制御を改修し、90日までに自社で再現できる検収と監視を定着させます。これは架空の標準計画であり、侵害が疑われる場合の対応期限ではありません。現在進行の事故はこの工程を待たず、初動手順へ移ります。
最初の30日では、サービス責任者が重要業務とデータを選び、開発担当が公開APIと連携を棚卸し、セキュリティ担当が認証・認可・ログの現状を確認します。成果物はオーナー付き資産台帳、役割とデータの権限表、改修候補一覧、暫定の連絡経路です。台帳の空白や旧APIを隠さず、未確認の範囲として残します。稼働システムを無断で試験することは避け、社内の承認と検証環境を用意します。
次の30日では、最も影響の大きいデータへの権限不備、管理機能の露出、失効しないセッション、秘匿情報のログ出力、過剰な帳票生成を優先します。修正前に期待値と戻し方を決め、開発担当が変更し、業務担当が問い合わせ・会員・決済などの正常導線を確認します。完全修正に時間がかかる場合は、一時的な利用限定や監視強化を検討しますが、暫定対策の期限と残余リスクを責任者が承認します。WAFの追加だけでコード上の認可不備を「修正済み」にしません。
最後の30日では、試験用アカウントを使う許可済みの検証、アラート到達試験、復旧訓練を行います。検収者は開発者本人だけにせず、サービス責任者が業務期待値を確認します。外部の診断やAI支援ツールを使うなら、検証対象、時間帯、禁止操作、個人情報の扱い、責任分界、報告書の受け取り方を契約前に決めます。結果を受けたら「検出件数」ではなく、修正の証拠、再試験の結果、残るリスク、次回点検日で締めます。
| 時期 | 作業と担当 | 成果物 | 品質ゲート |
|---|---|---|---|
| 0〜30日 | 業務責任者が重要データ、開発が公開面、運用がログを確認 | 台帳・権限表・優先順位 | 重要機能の所有者が明確 |
| 31〜60日 | 開発が制御を修正、業務担当が正常導線を確認 | 修正記録・切り戻し手順 | 高リスクの境界と業務機能を検収 |
| 61〜90日 | 許可済みの検証、監視と復旧の訓練 | 再試験結果・運用手順 | 担当者が異常を見て動ける |
優先順位の例を三つ示します。以下はすべて架空であり、当社の顧客事例や統計ではありません。ケースAは従業員30人のBtoB受発注サイトです。契約企業ごとの注文履歴を持ち、一般利用者が照会できるAPIにデータ所有者の判定が欠けています。開発担当は契約IDと注文の所有関係をサーバーで照合し、業務担当は二社の合成アカウントで正しい閲覧と拒否を検収します。修正までの間はエクスポートを限定し、拒否ログを監視します。完了条件は契約をまたぐ閲覧・変更が拒否され、正常な発注が続けられることです。
ケースBは従業員80人の会員制メディアです。管理者の共有アカウントが残り、退職者のアクセス停止が遅れています。人事と業務責任者が権限発行・停止を申請し、ID管理担当が個人ごとのアカウントと多要素認証を設定します。開発担当はセッション失効を検収し、編集者は記事の公開フローが止まらないか試します。完了条件は個人単位で操作を追え、停止した人が既存セッションで編集できず、正規編集者の公開作業が継続することです。
ケースCは従業員200人の予約サービスです。正規の繁忙期にも検索と通知が増え、外部メール費用が膨らむ可能性があります。サービス責任者が通常ピークと通知の優先順位を決め、運用担当が費用とエラーの監視を設定し、開発担当が機能別の同時実行数を調整します。カスタマーサポートは正規利用者への待機表示を確認します。完了条件は異常な消費を検知・抑制でき、予約確定の通常業務が途切れず、上限が誤作動した場合に戻せることです。どのケースも「AI専用対策」より、業務の境界を明確にすることが中心です。
外部へ依頼する際は、対象資産、許可された検証内容、成果物、修正支援の有無、再試験、証拠の保管・削除、緊急連絡、料金に含まれない作業を確認してください。第三者のシステムや本番顧客データを使った無断検証はしません。特定のツール名や「AI診断」という名称より、どの問題をどこまで確認でき、どの制御を実装・再検証する契約かで選びます。報告書の受領後、修正を誰がいつ実施するかまで合意できなければ、診断は成果につながりません。
発注時には「対象APIが何本か」よりも、対象アプリと利用者の役割、データ分類、検証環境、実施してよい時間帯を先に渡します。見積書の「診断一式」だけでは、認証後の機能、契約をまたぐ権限、ファイル出力、管理者機能が含まれるか判断できません。報告書には発見事項ごとに対象、前提条件、業務への影響、再確認できる証拠、推奨する修正、優先度の理由を求めます。実装担当への説明会と修正後の再試験が別料金なら、その範囲も比較します。攻撃の成功を保証すると称する宣伝より、検証の限界と未確認の箇所を正直に示す提供者を選びます。
検収では、提出物が届いたことだけで完了にしません。業務責任者が「本来見えてはいけないデータ」を定義し、開発者が改修内容と正常業務への影響を説明し、独立した担当者が許可済み環境で再試験します。残るリスクを受け入れる場合は、判断者、理由、暫定制御、次の見直し日を記録します。高リスクの問題が修正不能なら、該当機能の停止や利用者の限定を事業側と協議します。スケジュールだけを守ってデータの境界を放置しないためです。
よくある質問
AIエージェントを使う攻撃は、従来の自動スキャンと同じですか? 必ずしも同じではありません。応答を見て次の操作を選ぶ能力を持つ構成があります。ただし能力や結果は実装、対象、与えられた権限に左右されます。防御側はツールの名称より、実際の認証・認可・監視を検証します。
WAFとレート制限があれば十分ですか? 十分とは言えません。大量の要求を抑える補助にはなりますが、一回の要求で他人のデータが返る権限不備はアプリ側で直す必要があります。業務影響と誤検知も確認します。
自社で検証するとき、本番を直接試してもよいですか? 自社が管理するシステムでも、停止やデータ露出の危険があります。承認、範囲、時間帯、禁止操作、合成データ、切り戻しを決め、まず検証環境で確認します。委託先や取引先の資産は所有者の明示的な許可が必要です。
診断ツールの報告書を受け取ったら何を見ますか? 対象、検証条件、見つかった問題の根拠、影響を受けるデータ、誤検知の可能性、修正案、再試験条件を見ます。「重大」のラベルだけで順位を決めず、業務オーナーと開発担当が実際の優先度を決めます。
AIセキュリティ製品を導入すべきですか? 有用な場合はあります。ただし公開APIの台帳と権限期待値がなければ、診断結果を業務に結び付けられません。まず重要データの境界と現状の観測を整え、必要な機能と費用を評価してください。
参考・出典(2026年10月23日確認):OWASP API Security Top 10 2023、OWASP Web Top 10 2025、OWASP ASVS 5.0.0、NIST CSF 2.0、NIST SP 800-61 Rev.3。個別検証の参照:Human Hacker のローカル検証記事。公開情報と版は更新されるため、実施時には原文を再確認してください。
まずはセキュリティの達人に相談する

AIエージェントとWeb・APIの連携では、アクセス権限、データの持ち出し、ログの確認範囲を明確にします。セキュリティの達人では、現状と事業への影響を伺い、確認する範囲、対策の優先順位、次に取る行動を一緒に整理します。診断や改修などの具体的な支援内容は、対象と状況を確認したうえでご案内します。
ご相談時は対象サイトやシステム、困っている症状を分かる範囲でお知らせください。パスワード、秘密鍵、顧客の個人情報はフォームへ記載しないでください。緊急の被害が疑われる場合は、社内の事故対応窓口とサーバー事業者への連絡を優先してください。