
WordPressサイトの管理画面に更新通知が出ていても、どのプラグインを先に直すべきか判断できないことがあります。2026年10月には、ファイルアップロード、認証、権限管理、学習管理、フォーム、ECのプラグインについて、影響の大きい脆弱性が相次いで公表されました。攻撃の観測が報告されたものもあります。ただし、脆弱性が公開されたことと、自社サイトが侵害されたことは別です。まず導入の有無と実際のバージョンを調べ、危険度と事業影響を分けて対応する必要があります。
この記事では、PatchstackのBricksforge分析と各脆弱性データ、WordPress公式のプラグイン管理手順などを2026年10月26日に確認し、管理者がそのまま使える更新・検証・初動の手順に整理しました。攻撃に使える操作やペイロードは掲載しません。修正版への更新は必要ですが、更新の成功表示だけを「侵害なし」の証明にしないことが重要です。
対象プラグインを使っていないサイトは、この記事の一覧に名前があるだけで危険になるわけではありません。また本記事は2026年10月26日時点の主要な公表例を選んだものであり、すべてのWordPress脆弱性を網羅するものではありません。公開後にも修正版、影響範囲、攻撃状況が更新される可能性があります。最終判断では各リンクの最新情報と自社の実測結果を照合してください。
まず確認したい脆弱性一覧と対応の優先順位
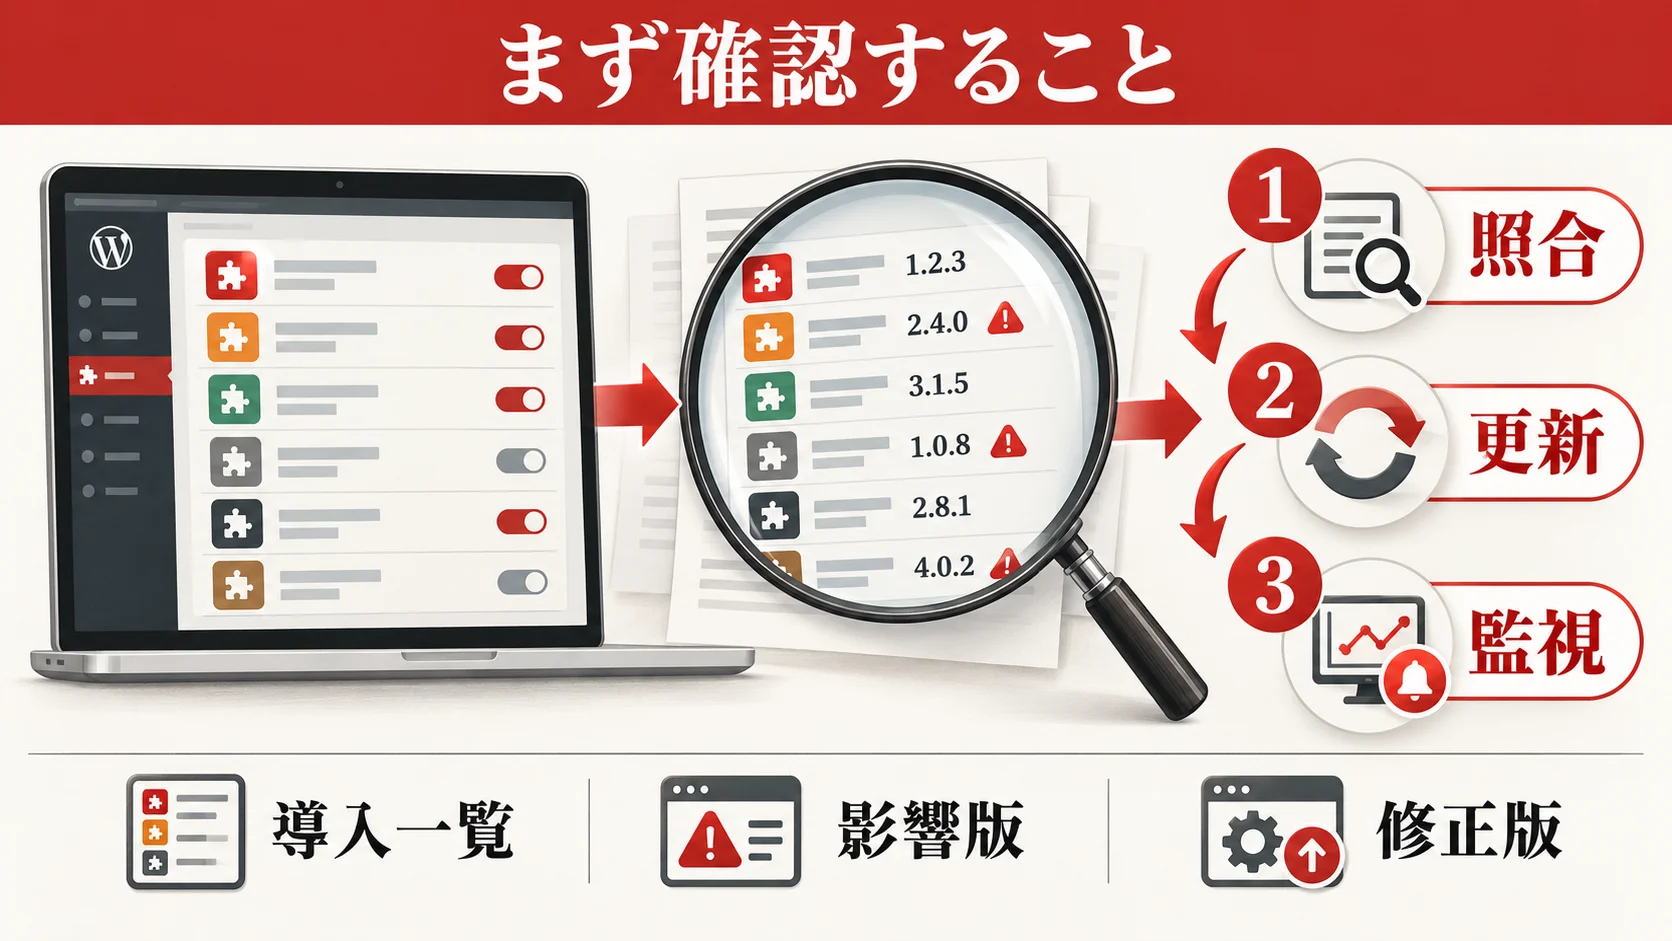
最初に管理画面の「プラグイン」から導入済みの名前とバージョンを確認します。使っているプラグインだけを抽出し、影響を受けるバージョンと照合してください。プラグインの自動更新を有効にしていても、更新が成功したかを確認する必要があります。WordPress公式文書では自動更新の実行タイミングや結果通知を説明していますが、個々のサイトで直ちに更新が完了したことまでは保証しません。管理画面に入れない場合は、保守会社またはホスティング事業者に現在のバージョン一覧と更新履歴の取得を依頼します。
| プラグインと識別番号 | 影響を受ける版 | 確認時の修正版 | 主な影響 | 管理者の最初の行動 |
|---|---|---|---|---|
| Bricksforge / CVE-2026-85097 | 3.1.8.9以前 | 3.1.8.10以降 | 認証不要の任意ファイルアップロードからサーバー上のコード実行につながる可能性 | 最優先で更新し、ファイルと管理者アカウントを点検 |
| Theme My Login / CVE-2026-89079 | 7.2.1以前 | 7.2.2以降 | 権限昇格 | 更新し、管理者・ユーザーの変更履歴を確認 |
| miniOrange OTP / CVE-2026-103895 | 5.5.8以前 | 5.6.0以降 | 認証回避 | 更新し、ログイン履歴と認証設定を確認 |
| OttoKit / Patchstack掲載の権限昇格 | 1.1.40以前 | 1.1.42以降を推奨 | 権限昇格 | 更新し、連携先・自動化設定も点検 |
| LearnPress / CVE-2026-104736 | 4.4.10以前 | 4.4.11以降 | 認証不要のオブジェクト注入 | 更新し、会員・講座・決済導線を確認 |
| Ninja Forms / CVE-2026-110899 | 3.15.5以前 | 3.15.6以降 | XSS。成功には権限者の操作が必要と説明 | 更新し、フォームと通知先を確認 |
| WPC Product Bundles / CVE-2026-93836 | 8.6.6以前 | 8.6.7以降 | 保存型XSS。攻撃の観測報告あり | 更新し、注文・管理者操作の記録を点検 |
この一覧の「修正版」は2026年10月26日に参照元が示した最低バージョンを基本としています。OttoKitだけは情報源間に差があるため、ベンダーの変更履歴にセキュリティ修正が明記された1.1.42以降を推奨します。Patchstack側は影響版を1.1.40以前と示していますが、WordPress.orgのOttoKit変更履歴は1.1.42を「security bug」の修正版として案内しています。どの修正がどの問題に対応するかを本記事で断定せず、運用上は両方の条件を満たす版を選びます。
優先順位はCVSSの数字だけで決めないでください。未認証でサーバーのコード実行や権限昇格につながる問題、実際の攻撃が観測された問題、外部公開フォームや購入画面で使っている問題を上位にします。その上で、通販の決済・会員ログインなど事業停止時の影響、バックアップと検証環境の有無を加味します。目安としてBricksforge利用サイトは直ちに修正と侵害確認を開始し、認証系は同日中、フォーム・EC・LMSも先延ばしにせず安全な更新計画を組みます。これは一律の公式期限ではなく、本記事の運用上の優先順位です。
たとえば制作会社が10サイトを保守する場合、「WordPressを使うサイト」だけでは絞れません。サイトごとにプラグイン名、現在版、公開機能、対象データ、更新担当者、作業予定、動作確認結果、侵害調査の要否を一行ずつ記録します。共通テーマや同じサーバーを使っていても、プラグイン版はサイトごとに違うため、代表サイト一つの検査では不足します。後から顧客へ説明できるよう、点検日時と証跡を残してください。
Bricksforgeの任意ファイルアップロード:攻撃観測と直ちに取る対策
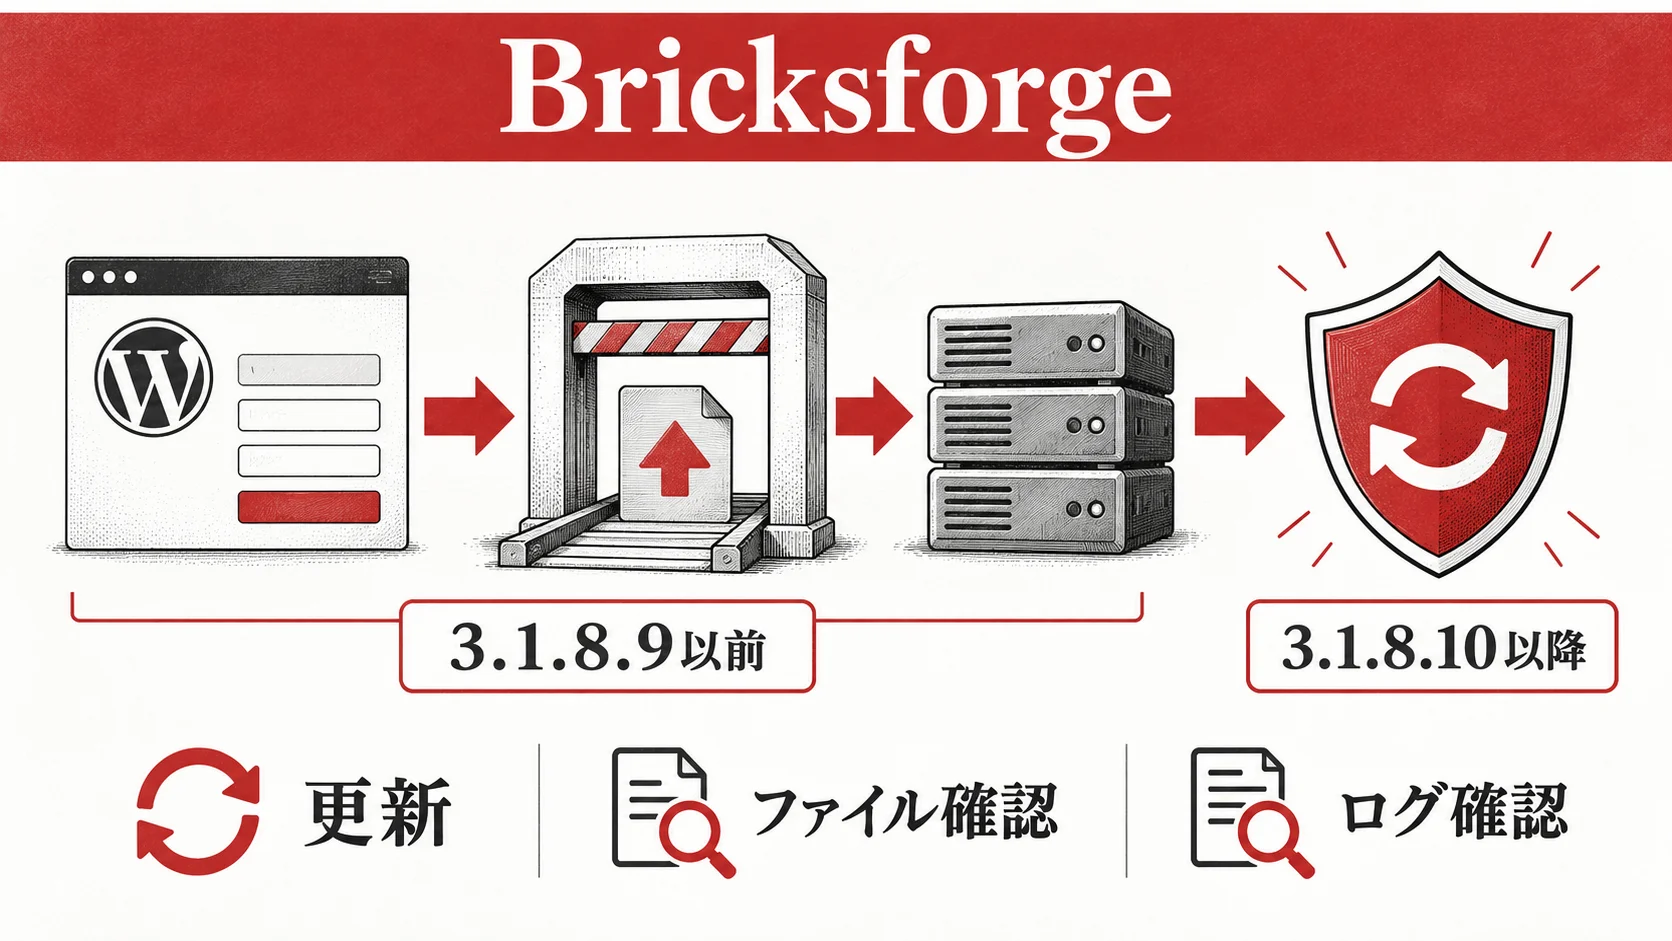
BricksforgeはBricks Builderの機能を拡張するプラグインです。Patchstackの2026年10月8日の分析によると、CVE-2026-85097は3.1.8.9以前に影響し、3.1.8.10で修正されました。認証していない攻撃者が任意のファイルをアップロードし、条件が合えばサーバーでPHPコードを実行できる問題です。Patchstackは2026年10月7日から悪用を狙う通信を観測したと報告しています。これは「すべてのBricksforge利用サイトが侵害された」という意味ではありませんが、放置する理由にもなりません。
担当者はまず使用の有無と版を特定し、対象版なら更新可能な状態を作ります。制作会社から購入したライセンスや独自配布経路のプラグインは、標準の更新通知だけに依存できない場合があります。正規の配布元と契約担当者を確認し、検証済みの最新版を取得してください。更新まで時間がかかる場合は、該当機能や外部アクセスの一時制限をホスティング事業者・開発担当者と検討します。WAFは暫定的な軽減策にはなり得ますが、修正版への移行や侵害調査の代わりではありません。
更新前にWordPressのファイルとデータベースのバックアップを取り、復元手順を確認します。ただし、不審な変更が既にある可能性を考慮し、「更新直前のコピー」だけを安全な復元点と決めつけないでください。正常時点と考えられる過去のバックアップも保全し、管理者アカウント、プラグイン一覧、最近変更されたPHPファイル、アップロード領域、Webサーバーのアクセス記録を調べます。調査の前に不審ファイルを無造作に削除すると証拠を失い、再侵入経路も分からなくなります。
アップデート後はバージョンが3.1.8.10以上になったことを確認し、対象のフォーム送信、添付ファイル、通知メール、Bricksの表示が動くかテストします。失敗時は単に旧版へ戻さず、まず公開フォームを制限してから原因を調べ、修正版のまま設定や他プラグインとの競合を直す道を優先します。脆弱な旧版へのロールバックが必要な状況では、外部公開を止めるなどの代替制御と責任者の承認が必要です。これが「更新の可用性」と「セキュリティ」の両立です。
侵害が疑われる場合は、管理者の見覚えのないアカウント、未知のプラグイン、意図しないリダイレクト、サイト改ざん、見覚えのない送信先への通信、ログの欠落を確認します。どれか一つが見つからなかっただけで安全と判断しないでください。特にサーバー上のコード実行が可能な問題では、WordPressの管理画面だけで見える範囲に調査を限定できません。ホスティング事業者や専門家に、ファイル差分、サーバー設定、認証情報、他サイトへの横展開の確認を依頼します。
認証・権限管理の問題:Theme My Login、miniOrange OTP、OttoKit
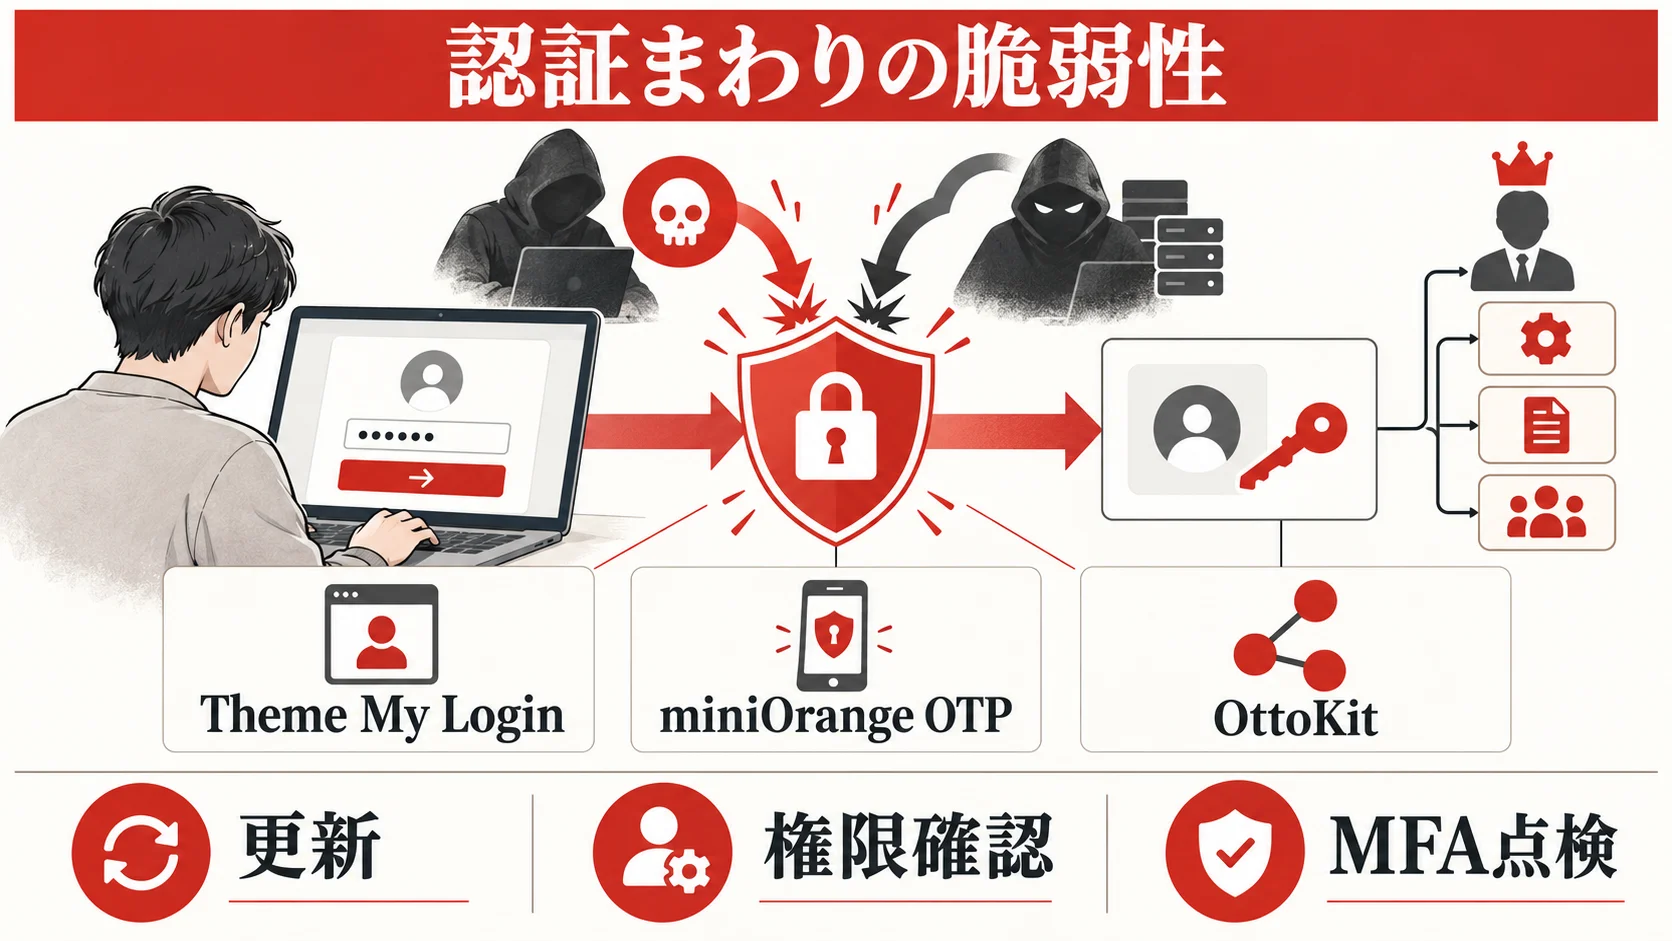
ログインや権限に関わるプラグインは、更新後の機能試験とアカウント監査をセットで行います。ログインできるかだけを試して終わると、既に作られた不審な管理者や外部連携が残る可能性があります。一方で、脆弱性情報を見ただけでパスワードが漏えいしたと断言することもできません。何が可能な欠陥か、実際に何が起きた証拠があるかを分けて記録します。
Theme My LoginのPatchstack掲載情報では、CVE-2026-89079は7.2.1以前に影響する権限昇格で、7.2.2が修正版とされています。管理画面で版を確認し、対象なら優先して更新してください。公開ログイン、パスワード再設定、会員登録、ログアウト、アクセス制御まで動作試験を行います。更新後にはユーザー一覧を権限順と作成日順に見直し、承認していない管理者や権限変更がないか、記録と突き合わせます。「管理者ユーザーが増えていない」だけでは、既存アカウントの権限変更を見逃すため、変更履歴が取得できる環境では合わせて確認します。
miniOrange OTPのPatchstack掲載情報は、CVE-2026-103895について5.5.8以前が対象、5.6.0が修正版と示しています。認証を回避される可能性がある問題のため、ログインの成功・失敗記録、認証設定、管理者のログイン履歴を確認します。実際のOTP送信と入力、端末変更、パスワード再設定、障害時の復旧経路も試してください。認証系の更新によって正規ユーザーが締め出されると、緊急時の調査が止まります。管理者一人だけで作業せず、別の管理用経路と連絡手段を準備してから反映します。
OttoKitは外部サービスとの自動化を担います。PatchstackのOttoKit脆弱性一覧は1.1.40以前の権限昇格を掲載する一方、WordPress.orgの開発元変更履歴は1.1.42にセキュリティ修正を明記しています。1.1.41で十分と断定せず、2026年10月26日時点では1.1.42以上へ更新してください。サイト内の権限だけでなく、接続したCRM、メール配信、表計算、会員管理などの連携先、Webhook、API接続、実行履歴、意図しない自動化も確認します。権限昇格により必ず連携先へ被害が及んだという意味ではありませんが、被害範囲を確認する対象には含めるべきです。
三つを一括更新する前に、ログインと自動化の依存関係を整理してください。たとえば会員登録後にOttoKitが顧客情報を送る構成なら、Theme My Login更新で登録フローが変化し、OttoKitのトリガーにも影響するかもしれません。検証環境で「新規会員登録→OTP→権限付与→外部連携」の一連の流れを試し、正常結果と異常結果を記録します。運用担当と制作担当が別なら、誰が各機能の合否を判定するかを先に決めてください。
LearnPressのオブジェクト注入:講座運営サイトで確認すること
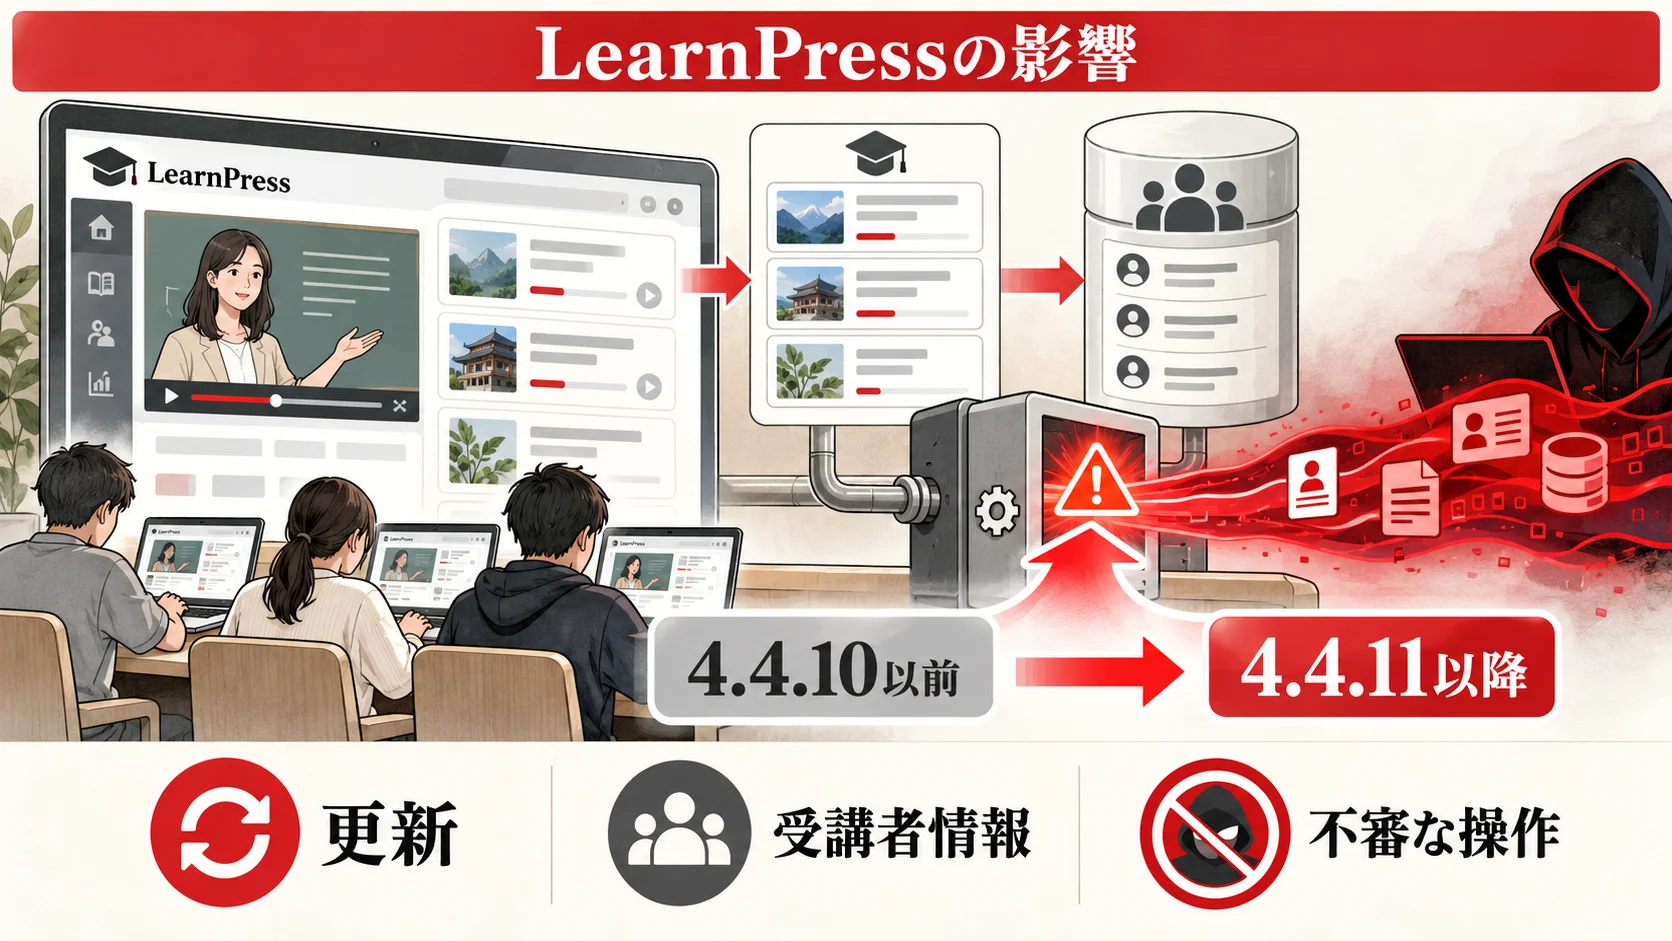
LearnPressのPatchstack掲載情報では、CVE-2026-104736が4.4.10以前に影響し、4.4.11で修正されたと示されています。分類は、信頼できないデータを扱う際のオブジェクト注入です。未認証から到達できるとされ、Patchstackは高い優先度での対応を推奨しています。ただし、個々のサイトでどこまで実行されるかは構成や利用状況に依存するため、一覧表の危険度だけで「このサイトの情報が漏れた」とは言えません。
LMSサイトの管理者は、一般的なWordPressログインだけでなく、講座一覧、受講申込、進捗、会員向けページ、講師権限、決済・メール通知などの業務機能を確認します。LearnPress本体を更新した結果、アドオンやテーマ側との互換性が崩れる可能性があります。サイトが稼働している時間帯に無計画な一括更新を行うと、脆弱性は直っても受講や購入が止まるかもしれません。授業中の講座やキャンペーンを把握し、作業窓口と利用者への案内文を用意した上で安全に反映します。
まず現在版と有効なアドオン、決済方法、カスタマイズ箇所を台帳に残します。次にデータベースとファイルをバックアップし、検証環境で本体と関連アドオンを更新します。講師・受講生・未ログインの三種類の立場で、少なくとも講座閲覧、購入または申込、学習進捗、修了、通知、権限に問題がないことを確認してください。本番更新後も新規登録と既存受講者の両方で試し、申込数・決済完了数・エラー件数の変化を監視します。完了条件は「4.4.11以上の確認」と「主要な学習・決済導線が正常」の両方です。
既に不正な変更が疑われる場合は、受講生データや注文データを消さないよう証拠保全を優先します。知らない講師・管理者アカウント、講座本文の改ざん、通知先の変更、決済先の変更、異常なダウンロードを確認し、必要なら専門家に相談します。影響範囲が確定する前に「情報漏えいなし」と公表しないでください。調査中であること、判明した範囲、次回の更新予定を区別して案内する方が、利用者の判断に役立ちます。
Ninja FormsとWPC Product Bundles:XSSを「画面の小さな不具合」と見ない
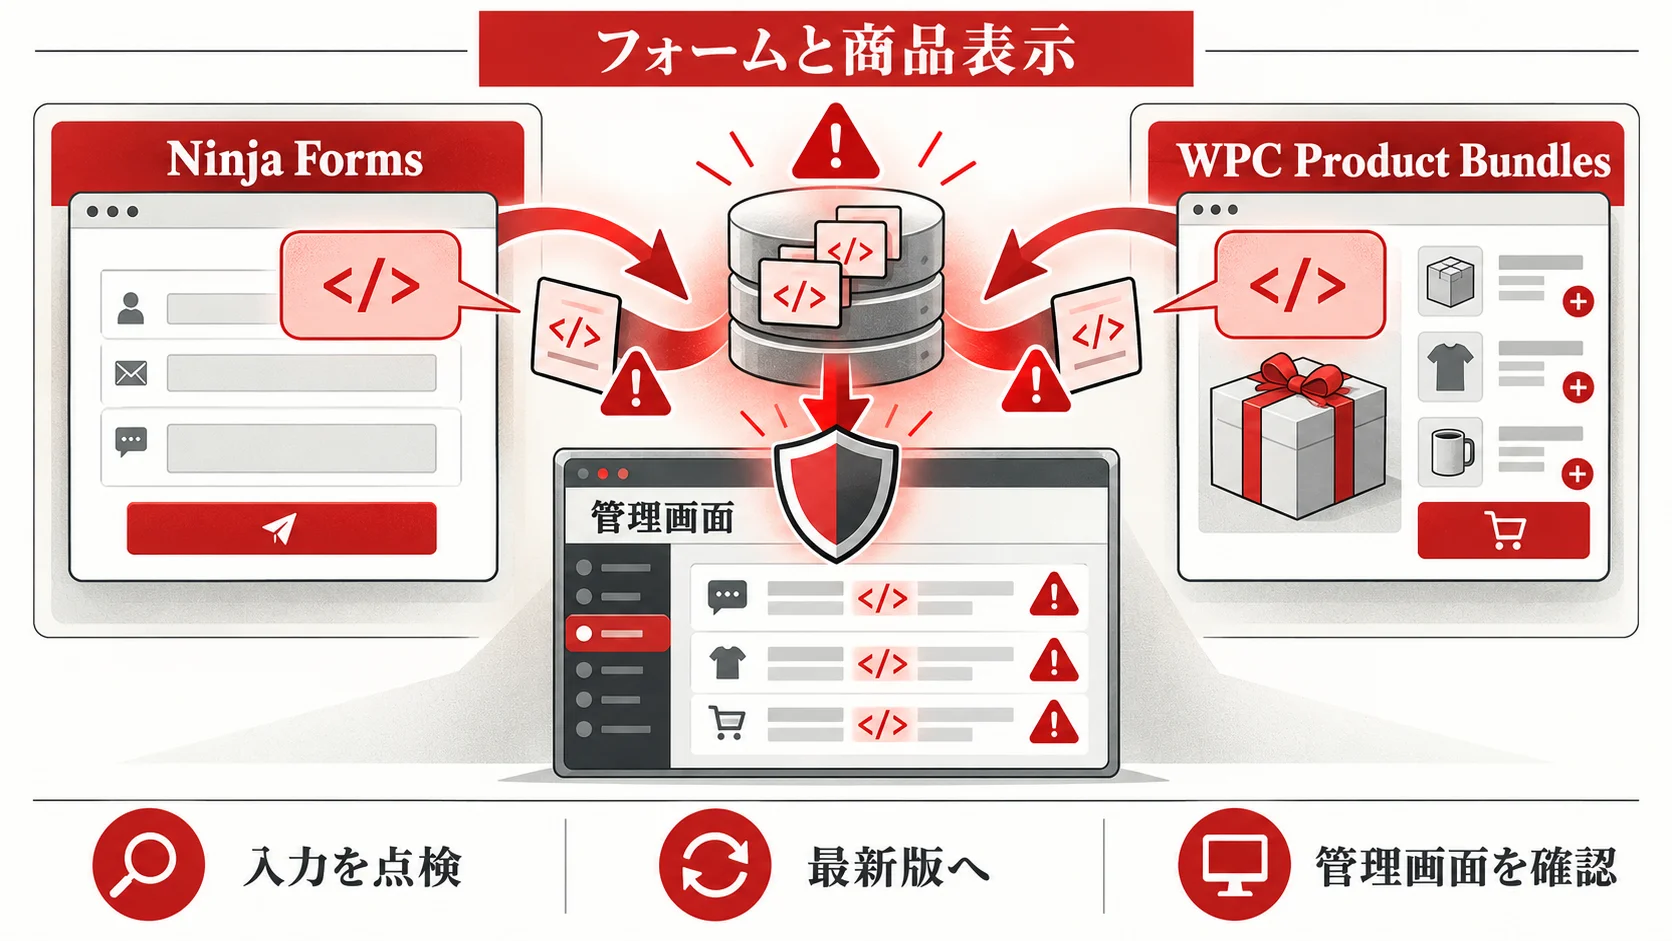
XSSは、画面に不正なスクリプトが混入し、閲覧者のブラウザー上で実行され得る問題です。フォームや注文データを管理者が閲覧する運用では、入力者と管理者の権限差がリスクを高めます。ただしXSSという名前だけで、必ず全サイトの管理者が乗っ取られたと判断するのは誤りです。どの版、どの画面、どの操作が条件かを区別し、実際のアクセス記録や変更記録を確認します。
Ninja FormsのCVE-2026-110899は、Patchstackによると3.15.5以前が対象で、3.15.6が修正版です。2026年10月19日に掲載され、成功には権限を持つ利用者の操作が必要と説明されています。サイト管理者は更新に加え、フォームの送信、通知メール、保存された回答の閲覧、権限者が開く管理画面を点検してください。フォームは業務担当が頻繁に開くため、更新作業の合否を技術担当だけで判断せず、実際に回答を処理する担当者が確認します。
ここで別件との混同に注意が必要です。Patchstackの2026年10月6日の攻撃分析は、Ninja FormsのCVE-2026-94504が3.15.3以前に影響し、3.15.4で修正されたと記しています。これは先ほどのCVE-2026-110899とは識別番号も対象版も異なります。10月の攻撃観測を、後から公表された3.15.5以前の問題へ無条件に結び付けてはいけません。3.15.6以上に更新すれば、ここに挙げた二件の版条件は超えますが、過去に攻撃を受けていない証明にはなりません。フォーム運用の担当者は、古い回答を管理者が閲覧した期間と、管理者・プラグインの変更履歴を合わせて確認します。
WPC Product Bundles for WooCommerceのCVE-2026-93836は、8.6.6以前に影響する保存型XSSで、8.6.7が修正版とされています。Patchstackは10月4日からこの脆弱性を狙う攻撃を観測し、別のNinja Formsの欠陥と同じ不正スクリプトが使われたと説明しています。これは実際の攻撃が報告された根拠になりますが、自社サイトに不正な注文があったと決める根拠にはなりません。購入画面、注文内容、注文管理画面、メール通知、管理者操作の記録を照合してください。
特にECでは、販売を止めたくないという理由で更新を後回しにしがちです。しかし、注文管理画面を見に来た担当者のセッションが悪用される形の攻撃は、画面表示の見た目に異常がないまま進む可能性があります。更新計画では、購入できることだけでなく、カート内のセット商品、数量、価格、送料、在庫、注文完了メール、返金・キャンセルの管理画面まで試します。セキュリティと売上の両方を守るには、検証環境で短時間に合否を判定し、問題があれば業務に影響する範囲だけを一時停止する選択肢を準備してください。
もし未知の管理者アカウントやプラグインを見つけたら、二件のXSSが原因だと即断しないでください。メールアカウント、他のプラグイン、漏れた認証情報など別の侵入経路も調べる必要があります。Patchstackの攻撃分析は隠れた管理者や悪意あるプラグインなど複数の残存手段を報告しています。単に画面上の「ユーザー」一覧で不審者が見えないことを安全性の証拠とせず、専門家やホストが取得できるログ・ファイル差分と照合します。
自社サイトが対象か調べる:プラグイン棚卸しと判断表
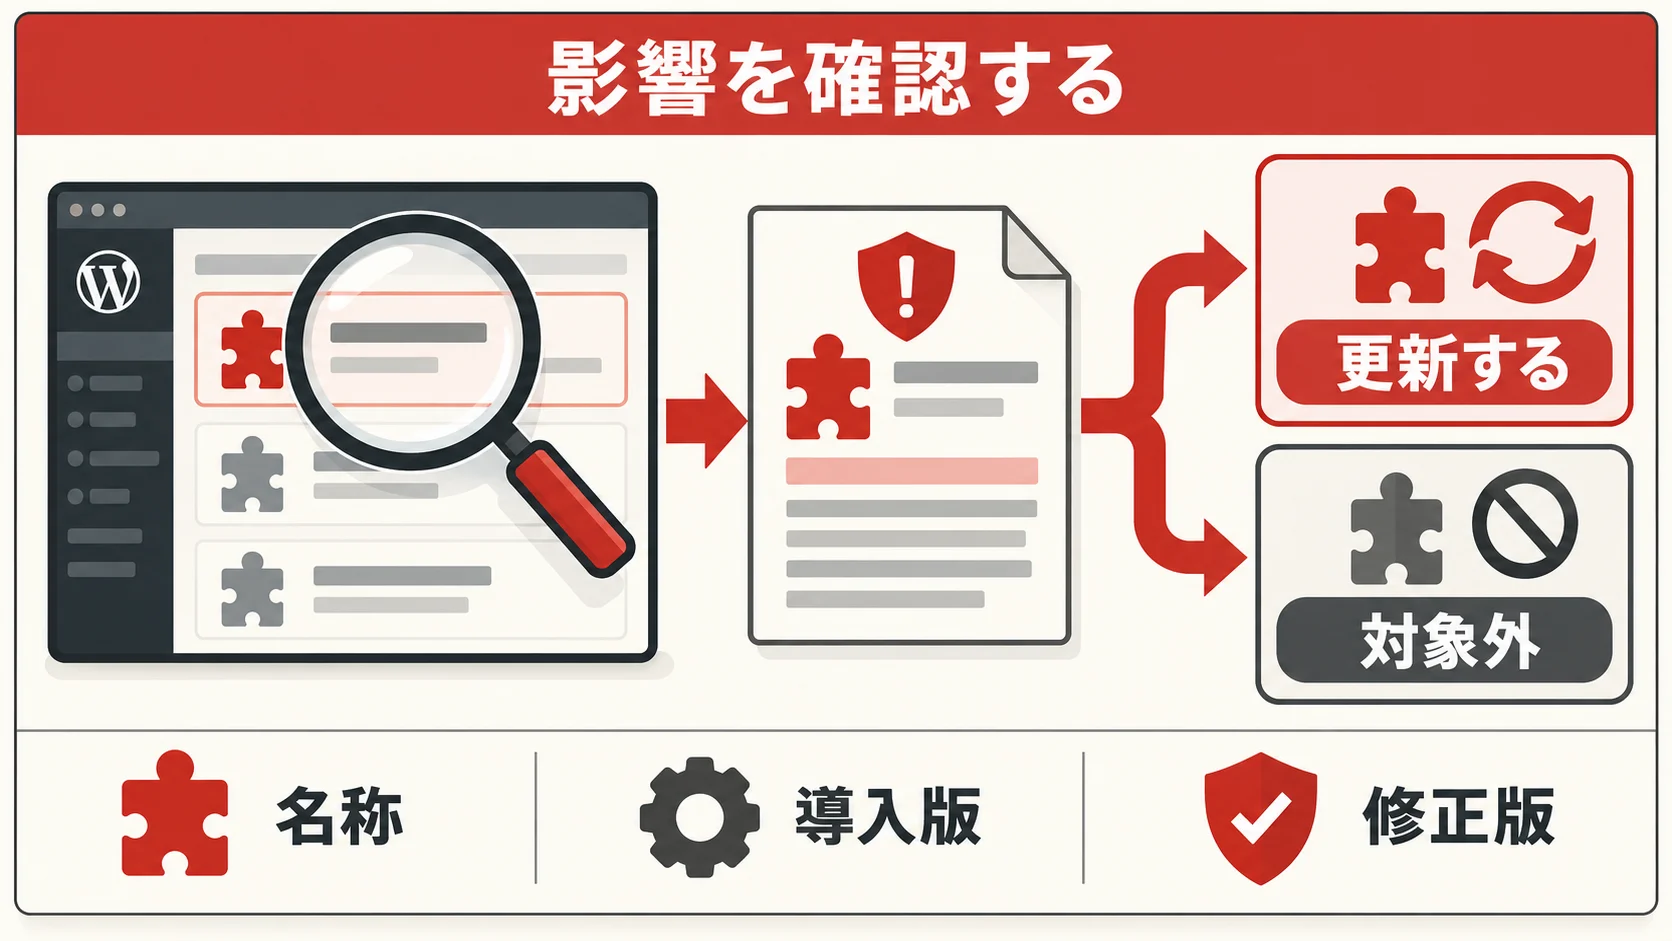
「WordPressを使っているか」ではなく、「対象プラグインを対象バージョンで使っているか」が最初の判断条件です。管理画面にアクセスできる場合、WordPress公式の管理手順に沿って「プラグイン」→「インストール済みプラグイン」を開きます。有効・無効を問わず一覧にあるものを確認し、製品名、バージョン、更新の可否、購入先、担当者を記録します。無効化されていてもファイルがサーバーに残っている可能性があるため、設置実態を確認せず「無効だから無関係」と片付けません。一方、無効版がすべて同じ経路で攻撃可能と断定もしません。
複数サイトを運用する制作会社や社内IT担当者は、サイト単位の棚卸し表を作ります。ファイルの名前だけが似ている別製品や、同一製品の有料版・無料版を混同しないよう、プラグインの詳細ページ、配布元、インストール先を合わせて確認します。版の数字は桁を省略しないでください。たとえば「3.15.5以前」と「3.15.6以降」は小さな差に見えても、本記事で扱う問題の判断を左右します。管理画面のキャッシュや自動更新待ち表示だけでなく、更新完了後の現在版を確かめます。
| 確認項目 | 記入例・確認方法 | 判定と次の行動 |
|---|---|---|
| サイトの識別 | ドメイン、環境名、本番・検証の区別 | 本番だけでなく検証サイトも棚卸し |
| プラグインの識別 | 正式名称、配布元、インストール済み版 | 本記事の対象版と照合し、別製品なら除外理由を記録 |
| 公開機能 | フォーム、ログイン、講座、EC、外部連携 | 外部入力や管理者操作がある機能を優先 |
| データと業務 | 会員情報、問い合わせ、注文、決済連携 | 漏えい・停止した場合の連絡先と影響を見積もる |
| 更新の準備 | バックアップ時刻、復元担当、検証環境 | 準備不足なら保守会社・ホストへ緊急支援を依頼 |
| 状態の証跡 | 作業前後の版、作業時刻、テスト結果、ログ | 「未対応」「更新済み」「侵害調査中」を混ぜない |
管理画面に入れず、サーバーへの運用権限がある場合は、WP-CLI公式のプラグインコマンドなどで一覧を取得できます。ただし、コマンド操作が可能な環境でも誤ったディレクトリや別サイトを点検すると結果が無意味になります。ホスト名、WordPressのルート、データベース、対象環境を確認し、権限のある担当者だけが実行してください。本記事は攻撃手順を示すものではないため、具体的な検査用リクエストや脆弱性を突く操作は案内しません。
「対象プラグインなし」と判定しても、一般の更新管理は続けます。この記事はすべての脆弱性を網羅していません。定期的にプラグインの更新通知、開発元の変更履歴、脆弱性情報、ホスティング事業者の警告を確認し、導入の目的がないプラグインは整理します。削除前には、ショートコード、フォーム、連携、テーマ依存がないか調べ、無効化テストを行います。目的は単にプラグイン数を減らすことではなく、使う機能の責任者と更新方法を明確にすることです。
安全に更新する手順:バックアップ、検証、ロールバック
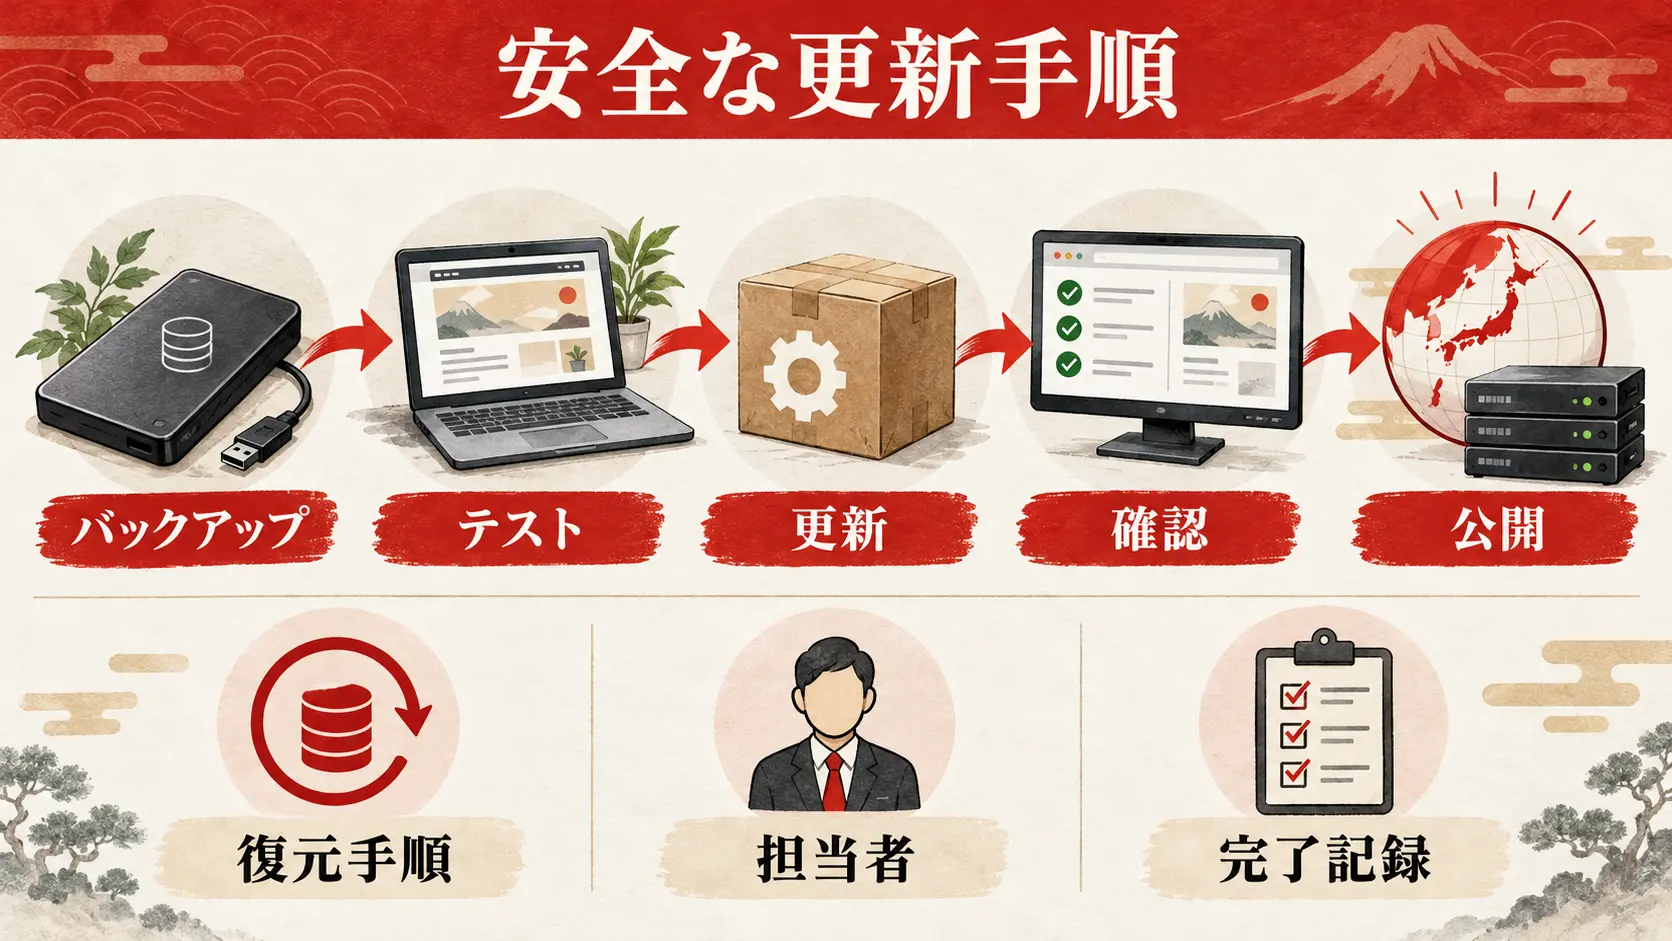
緊急のセキュリティ更新でも、サイトを壊してしまえば問い合わせや注文を受けられません。だからといって「検証に時間がかかるから放置」も危険です。更新前の最小限の準備、優先度に合わせた短い検証、本番反映後の監視を一つの作業として設計します。WordPress公式のバックアップ解説は、ファイルとデータベースを両方保存する重要性を示しています。復元点がいつの状態か、復元に何分かかるか、担当者が実行できるかも事前に確認します。
手順1:影響を決めます。 本記事の対象に該当する版か確認し、脆弱性の性質と公開機能、サイトの役割を見ます。注文・会員・決済・予約を止められないなら、関係者へ短時間の作業窓口を伝え、障害時の連絡先を決めます。対象外なら調査結果を記録し、別の更新課題と混ぜません。実際の攻撃が疑われる場合は通常更新作業へ進む前に、次章の証拠保全と封じ込めを優先してください。
手順2:保存と復元を準備します。 データベース、WordPressファイル、設定、アップロードファイル、対象プラグインの現在版、外部連携設定を取ります。バックアップが作成されたという表示だけでなく、容量、保存先、取得時刻を確かめます。可能なら隔離した検証環境で復元を一度試します。取得したバックアップには個人情報や認証設定が含まれ得るため、権限を限定し、安全な保存先で管理します。作業のためにメールやチャットへデータベースのダンプを貼り付けないでください。
手順3:検証環境で更新します。 本番に近いPHP・WordPress・テーマ・他プラグインの組み合わせで、対象プラグインを正規の配布元から更新します。購入版は有効なライセンスとダウンロード元を確認してください。WordPressの公式管理画面では「更新可能」なプラグインを個別または一括で更新できますが、セキュリティ案件では対象を一つずつ更新した方が、障害時に原因を追いやすい場合があります。変更履歴が曖昧なら、開発元に修正版と互換性を確認します。
手順4:業務シナリオで試します。 トップページが開くだけでは合格ではありません。Bricksforgeならフォームとファイル送信、認証系ならログイン・権限変更・OTP、LearnPressなら申込と受講、Ninja Formsなら回答と通知、WPC Product Bundlesならセット購入と注文管理、OttoKitなら連携の発火・失敗時の再試行を確認します。現場担当が実際の操作で試し、想定される結果、スクリーンショットまたは監査ログ、判定者を残します。テストに実在顧客の情報を使う必要がある場合は、最小限の範囲にし、可能ならダミーを用います。
手順5:本番へ反映して監視します。 更新時刻、実施者、旧版と新版、作業したプラグイン、検証結果を記録します。更新後に本番のインストール済み版を確認し、公開画面と管理画面、メール、決済、外部連携の重要導線を再試験します。アクセスエラー、フォーム完了数、決済失敗数、ログイン失敗数、サーバーエラーを監視します。異常の前後比較に使うため、更新前の通常値を把握しておくとよいでしょう。
手順6:失敗時の分岐を決めます。 画面崩れならキャッシュや互換性を確認し、重大なエラーなら関係する機能を一時停止します。バックアップからの復元が必要でも、脆弱な版へ戻して公開を続けるのは危険です。旧版を使うしかない場合は公開を制限して代替フォームや受付窓口へ切り替え、修正版で再開する期限と責任者を定めます。もし侵害が疑われるなら、更新直前のバックアップを「安全な状態」とみなさず、調査結果に基づくクリーンな復旧点を選びます。
自動更新については、WordPress公式の自動更新説明を踏まえ、便利さと確認責任を分けて考えてください。自動更新を設定しても、更新が失敗した通知、互換性エラー、購入版の配布制限、作業直前の未反映は起こり得ます。担当者が週次の更新結果と月次の復元テストを確認し、重大な脆弱性は通常の点検日を待たず個別対応する体制を作ります。
侵害が疑われる場合の初動とよくある質問
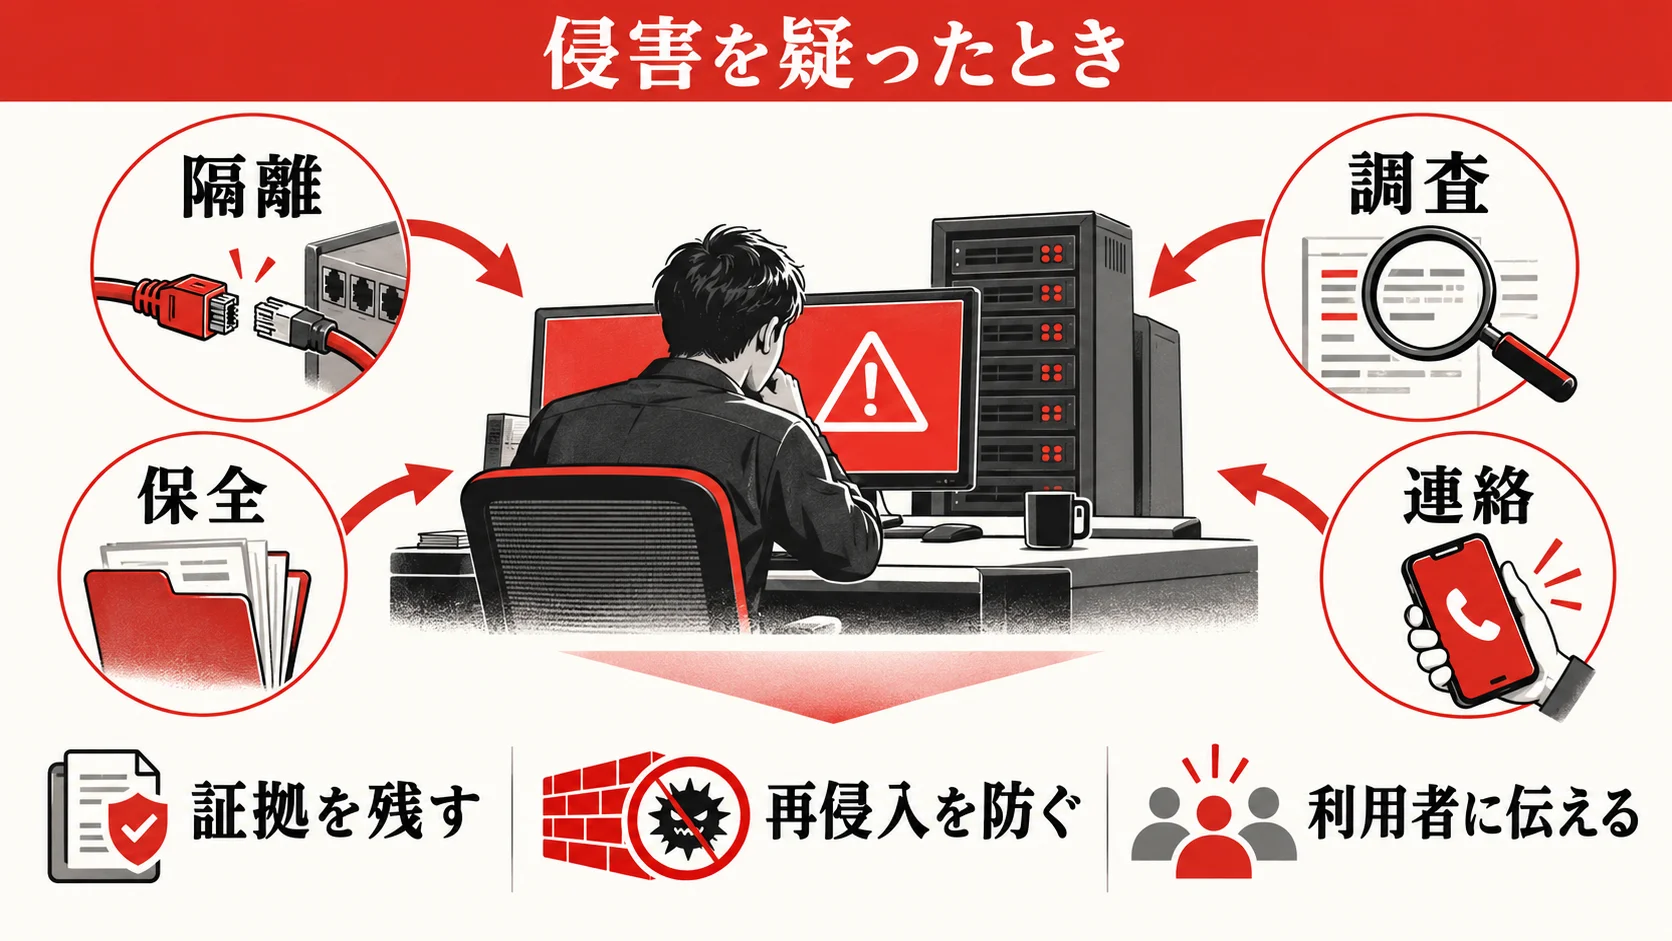
「更新すれば終わり」ではない状況があります。知らない管理者が増えた、サイトが別ページへ飛ぶ、勝手なメールが届く、ホストからマルウェア通知が来た、問い合わせ先が変わっているなどの兆候があれば、侵害調査を始めます。WordPress公式の侵害時FAQは、まず症状と時刻を記録し、ホスティング事業者とも連携することを勧めています。調査前に証拠を消すような一括削除を行わず、サイトの公開制限と記録保全を並行してください。
初動では、発見日時、発見者、見えた現象、対象URL、利用者からの連絡、行った操作を時系列で残します。必要に応じて公開フォームやログインを止め、ホスト側でアクセス制限や隔離を行います。これらは売上や利用者に影響するため、事業責任者と連絡を取りながら実施します。サイトの現在のファイル、データベース、アクセスログ、管理画面のユーザーとプラグイン一覧を保全し、ログが上書きされる前に保存期間をホストへ確認します。証拠保存時も個人情報の取り扱いに注意します。
次に侵入経路と変更範囲を調べます。どのプラグインがどの版だったか、どのアカウントが使われたか、未知のファイルやプラグインがないか、サイト内のリンク・決済先・通知先が変わっていないかを確認します。攻撃が疑われるプラグイン以外にも問題がある場合があるため、調査対象を一製品に固定しません。ホスト、制作会社、外部のセキュリティ専門家で役割を分け、対応記録を一つの台帳に集めてください。調査結果が出る前に「このCVEが原因」と断定すると、ほかの侵入経路を見落とす恐れがあります。
認証情報の変更は重要ですが、攻撃者がまだサーバー内にいる状態では再び盗まれる可能性があります。クリーンな端末と別の管理経路を使い、状況に応じてホストのパネル、WordPress管理者、データベース、SFTP、API連携などの認証情報を優先順位付きで変更します。セッション無効化、管理者の見直し、不要な連携の停止、修正版への更新、改ざん箇所の修復を組み合わせます。通知の要否は、取得された情報や関係する法令・契約を調べ、法務や個人情報の担当者と判断してください。
よくある質問
対象のプラグインを使っていなければ対応不要ですか? 今回挙げたCVEへの個別更新は不要です。ただし、別のプラグインやWordPress本体にも問題がないことまでは証明できません。現在の導入一覧を保存し、通常の更新管理とバックアップを続けてください。
無効化すれば安全ですか? 無効化で攻撃経路を減らせる場合はありますが、ファイルが残った状態で安全かは問題ごとに異なります。代替手段があるなら、依存する画面やデータを確認して正規の手順で削除・更新を検討します。サイトを止めずに済むかだけで判断せず、対象版がサーバーに残る状態を管理してください。
WAFがあれば更新を後回しにできますか? WAFや仮想パッチは暫定防御として役立つ場合があります。しかし設定や適用範囲に漏れがあり得るため、正規の修正版への更新計画、侵害有無の確認、ログ監視を省略できません。ホストが提供する防御機能が何をカバーするかを確認してください。
更新済みなら、過去の攻撃を受けていないと言えますか? 言えません。修正版は将来の同じ経路を塞ぐための対策です。脆弱な版を公開していた期間に、実際の不審アクセスや管理者操作があったかは別途調べます。特に攻撃観測があるBricksforgeやWPC Product Bundlesでは、版と監査結果を分けて記録してください。
全部のプラグインを一度に更新した方が早いですか? 更新対象が多い場合、公式管理画面の一括更新機能は便利です。ただし本記事のように業務の中心を担うプラグインが複数あると、障害時に原因特定が難しくなることがあります。重大度、依存関係、テスト範囲を見て、短い作業単位に分ける方法を選んでください。
個人情報が漏えいしたか、すぐ判断できますか? 公開された脆弱性情報だけでは判断できません。対象サイトのログ、データベースやファイルの変更、外部への通信、顧客情報へのアクセスなどを調査し、確認できた事実と未確認事項を分けます。利用者への説明では、確定していない影響を過小評価も過大評価もしないことが大切です。
この記事の要点は、対象版の特定、修正版への更新、業務機能の検証、侵害有無の確認を別々の完了条件として管理することです。経営者には「更新ボタンを押したか」だけでなく、「どのサイトが対象で、どの業務をテストし、どの証拠で安全を評価したか」が分かる報告を残してください。WordPressの安全な運用は、緊急時に慌てない資産台帳、検証環境、バックアップ、責任分担を平時に用意するところから始まります。
WordPressの脆弱性対応をセキュリティの達人に相談する

対象プラグインがあるのか分からない、更新でサイトが止まるのが不安、すでに不審な挙動がある。こうした場合は、版の確認だけでなく、バックアップ、影響調査、更新後の動作確認まで一体で進めることが必要です。セキュリティの達人は、WordPressサイトの現状と運用体制を確認し、優先順位、実施範囲、必要な専門調査や復旧の進め方を整理します。侵害の有無を調査前に保証するものではありません。
相談時には、サイトURL、対象プラグインと現在版、ホスティング会社、管理者権限の有無、バックアップの状況、発見した異常、希望する期限を伝えてください。パスワードやAPIキーを問い合わせフォームへ書き込む必要はありません。「更新できたか」だけでなく、「顧客や事業への影響をどう確かめるか」まで一緒に決めます。



