
PHPを更新した後、WordPressの公開ページと管理画面は表示できるのに、画像だけメディアライブラリへ追加できないことがあります。「HTTPエラー」とだけ表示される場合もあれば、アップロードは完了したように見えるのに、サムネイルが空白になる場合もあります。記事公開を急いで何度も同じ画像を送ると、メディアライブラリに重複が増え、どれが正しい原本か分からなくなります。
最初の結論は、失敗を「送信前」「原本の保存」「添付情報の作成」「縮小画像の生成」「公開側への配信」に分けることです。原本が保存されたのに縮小画像だけ失敗した場合と、ファイル自体がサーバーへ到達していない場合では、見る設定が違います。PHP更新が直前にあっても、その事実だけでPHPを原因と断定してはいけません。WAFの誤検知、保存先の容量、権限、画像ファイルの形式、CDNなども同じ時期に問題を起こせます。
この記事は「WordPressへログインでき、公開サイトも概ね見えるが、画像追加または画像処理が失敗する」場合に絞ります。サイト自体が500や白画面になるならWordPressのPHP更新トラブル対処を、管理画面へ入れないならPHP更新後の管理画面ログイン復旧を先に見てください。以下はWordPress、PHP、CDNの公式資料を2026年10月26日に確認したうえで整理した実務手順です。実際の設定名と画面は使用中の版・契約・構成で異なります。
| 見える症状 | 最初に確かめる事実 | 優先して調べる層 | 先に避ける操作 |
|---|---|---|---|
| 小さなJPEGもすべて失敗する | HTTP応答、アップロード経路、原本の有無 | 認証・WAF・一時領域・保存先 | PHP版の反復切替 |
| 大きな画像だけ失敗する | 容量、寸法、413の有無 | Web/PHPの上限、画像処理資源 | 上限値を無制限に上げる |
| 特定の形式だけ失敗する | 拡張子と実際のファイル形式 | MIME判定、対応エディター | 危険な形式を無条件に許可 |
| メディアにはあるが縮小版がない | 原本URL、添付ID、サイズ情報 | 画像処理、プラグイン、ブラウザ側経路 | 重複アップロードと一括再生成 |
| 管理画面では見えるが公開側で消える | 原本URLと公開URLの応答 | CDN、オフロード、権限、キャッシュ | メディアを一括削除 |
失敗地点を特定する
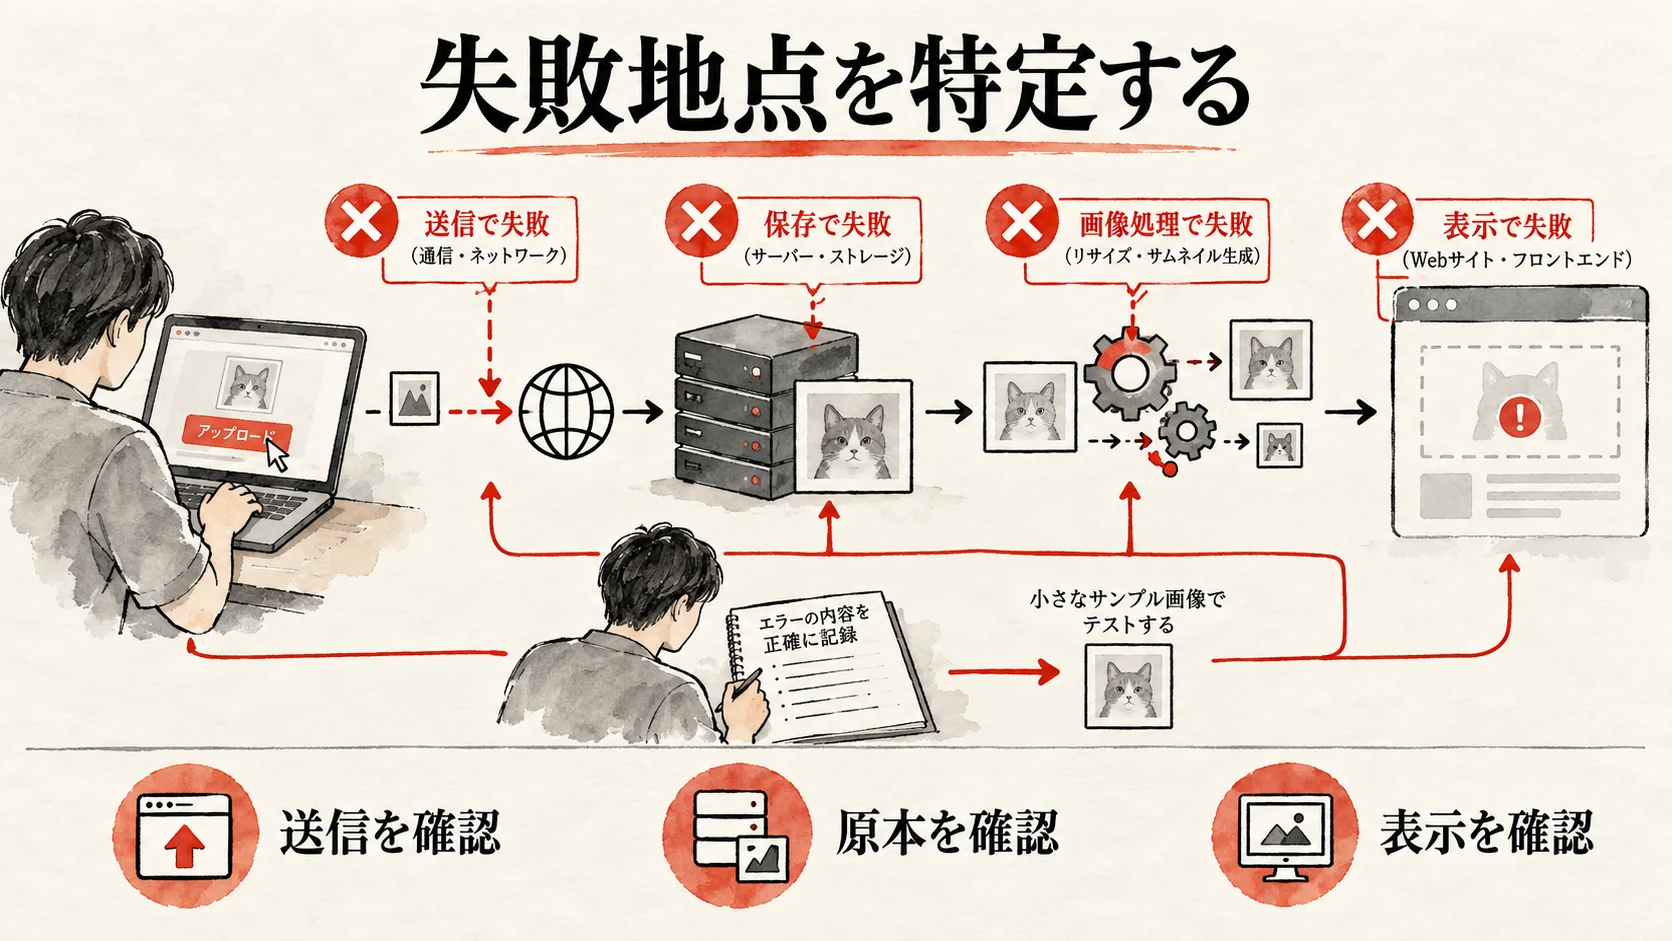
最初の10分は設定を変えず、再現テストを一つだけ行います。権限を持つ担当者が、機密情報を含まないテスト用の小さなJPEGと、失敗した実画像のコピーを用意します。テスト画像には社内資料、人物写真、顧客情報を使わないでください。ファイル名は短い英数字にし、容量とピクセル寸法、作成した日時を控えます。失敗した画像の原本は保存したまま、まず小さいテスト画像をメディアライブラリから追加します。
WordPress公式は、メディアを専用画面や編集画面から追加できると案内しています。メディア追加画面と添付ファイルの扱いを踏まえ、同じ権限の利用者で、専用画面と記事編集画面のどちらで失敗するか分けます。一方だけが失敗するなら、画面固有のスクリプト、REST通信、ブロックエディター、セキュリティ製品との相互作用が候補になります。両方なら保存先、PHPの受信条件、共通の認証やサーバー設定を先に見ます。
原本、添付、縮小版を三つに分けて観測する
画面にエラーが出ても、再試行前にメディアライブラリで同じファイル名を探します。見つかれば、添付詳細でファイルURL、形式、容量、寸法を確認します。WordPressのメディアライブラリ公式案内には、これらの確認項目が示されています。原本URLを開いて正常に表示されるか、記事に置いた縮小版だけが欠けるかを分けてください。ここで原本があるのにもう一度送ると、失敗を再現したつもりで別の添付IDを増やすことになります。
WordPressのmedia_handle_upload()資料では、ファイル保存と添付投稿の作成の後に画像メタデータ・サブサイズの処理が続きます。つまり表示上の失敗が、保存工程の前か後かで状況は大きく違います。ただし実際の処理経路はWordPressの版、編集画面、ブラウザ条件、拡張機能によって異なります。WordPressのクライアント側画像処理資料には、対応する環境でブラウザ側に画像処理を移し、条件を満たさない場合はサーバー側へ戻す経路も示されています。「サムネイルがない=PHPのImagickが必ず壊れた」と短絡しないでください。
| 観測結果 | 保存工程の推定 | 次に確認すること |
|---|---|---|
| アップロード要求が403で終わる | サーバー到達前または防御層で拒否の可能性 | WAF・CDN・権限の同時刻イベント |
| 要求が413で終わる | Webサーバー等の容量制限の可能性 | ファイル容量と各層の上限 |
| メディア項目がなく原本URLもない | ファイル受信・保存以前の可能性 | PHPの一時領域、uploadsの書込、ログ |
| 項目と原本があり縮小版だけ欠ける | 後段の画像処理に失敗の可能性 | メタデータ、画像エディター、ブラウザ側処理 |
| 原本URLが正常、公開側だけ404 | 配信先・キャッシュの問題の可能性 | CDN・オフロード・URL書換え |
「HTTPエラー」は原因名ではありません。担当者はテスト開始時刻を秒単位で残し、ブラウザの開発者ツールでは要求先、HTTPステータス、レスポンスの概要を確認します。本文や認証ヘッダーに一時トークンがある場合、調査票やスクリーンショットへそのまま貼らないでください。サーバー担当には時刻、画面、ファイル種類・容量、HTTPステータス、マスク済みエラー文だけ渡します。
安全な作業準備を整える
画像の問題は「メディアだけ」では済まないことがあります。アイキャッチが追加できなければ記事公開が遅れ、既存画像を誤って上書きすれば公開ページの表示も崩れます。コンテンツ責任者は、当日公開予定の記事、フォーム・ECで画像が必要な箇所、障害発生前に追加された画像の範囲を整理します。緊急度は、画像がまったく追加できないか、特定ファイルだけか、既存画像まで消えているかで変わります。
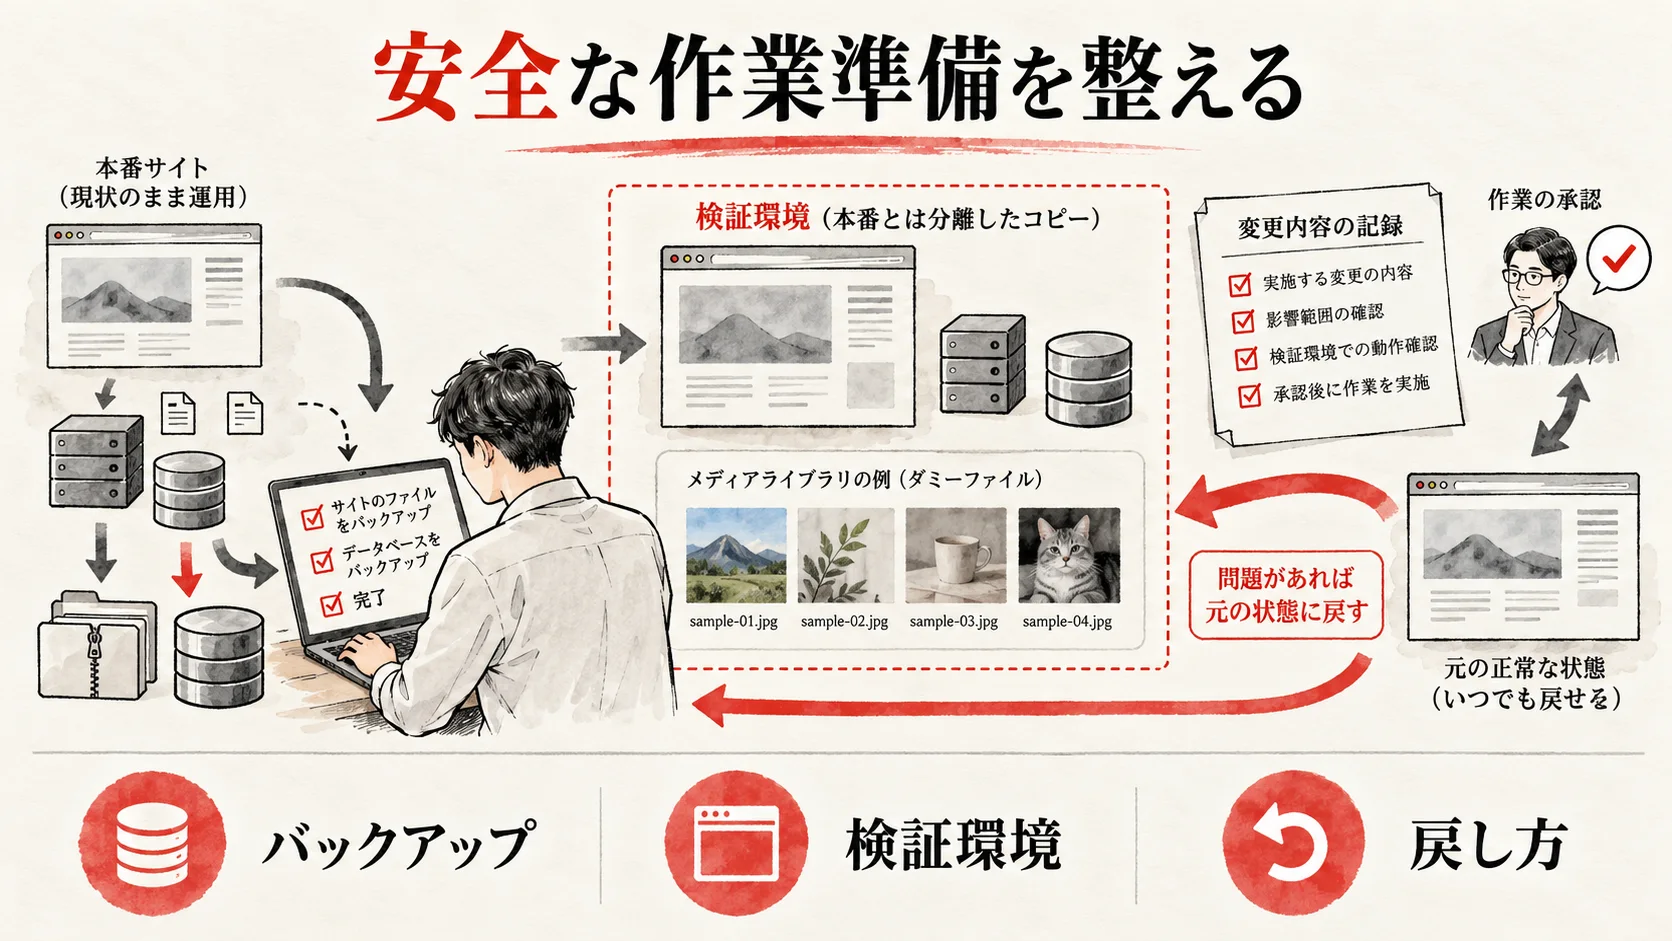
WordPress公式のデバッグ手順は変更前のバックアップまたは検証環境を求めています。ファイルだけでなくデータベースも対象です。メディアファイルはwp-content/uploads等にあり、添付情報や本文参照はデータベースにあるため、片方だけ戻すと不整合になります。CDNや外部ストレージへ画像を移している構成では、外部側の保存先と戻し方も台帳へ加えます。「バックアップ済み」とだけ書かず、取得日時、対象、保存先、復元担当、試験結果を記録してください。
一度に変えるのは一項目だけにする
保守担当は変更票を作り、「現在値」「変更する項目」「期待する結果」「試験する画像」「開始・終了時刻」「失敗時の戻し方」を一行ずつ書きます。例えばPHPの上限値、WAFルール、画像最適化プラグイン、保存先の権限を一度に変えると、復旧してもどれが効いたか分かりません。特に本番でuploadsの権限を一括変更したり、すべてのプラグインを止めたりすると、脆弱性や別の障害を生みます。
ステージング環境があれば、同じPHP実行方式、WordPress本体、主要プラグイン、画像処理拡張、アップロード先、WAFの有無を確認してから再現します。ステージングに本番の顧客画像を無断複製せず、テスト用素材だけを使います。ステージングで再現しない場合は「問題なし」と決めず、本番固有の防御、ディスク、外部保存先、CDN、ブラウザ条件の差を記録します。本番しか使えない場合は、低トラフィックの時間帯と限定した試験を選び、業務責任者の承認を取ります。
| 事前準備 | 主担当 | 必要な入力 | 作業前の完了条件 | 戻し方 |
|---|---|---|---|---|
| メディア・DBのバックアップ | 保守担当 | 保存先、取得日時、対象範囲 | 原本と添付情報を戻せる | 復元手順と責任者を指定 |
| 失敗画像の証拠保全 | 編集担当 | 元ファイル、容量、寸法、時刻 | 再現に使う複製を一つ作成 | 原本へ変更を加えない |
| 現行設定の控え | インフラ担当 | PHP、WAF、CDN、保存先 | 変更前の値と権限を記録 | 旧設定へ個別に戻す |
| 公開影響の判断 | コンテンツ責任者 | 公開予定、既存画像の状態 | 作業窓と優先機能を決定 | 変更を中断し公開を保留 |
変更前に、更新したのがPHP版だけなのか、WordPress本体やプラグイン、セキュリティルールも同日に変わったのかを時系列にしてください。更新直後に気づいただけで、前から容量が残り少なかった可能性もあります。ブラウザの拡張機能やネットワークの変更が一人だけに影響する場合もあります。時系列は原因を確定する資料ではなく、調査の優先順位を決める資料です。
アップロード経路を切り分ける
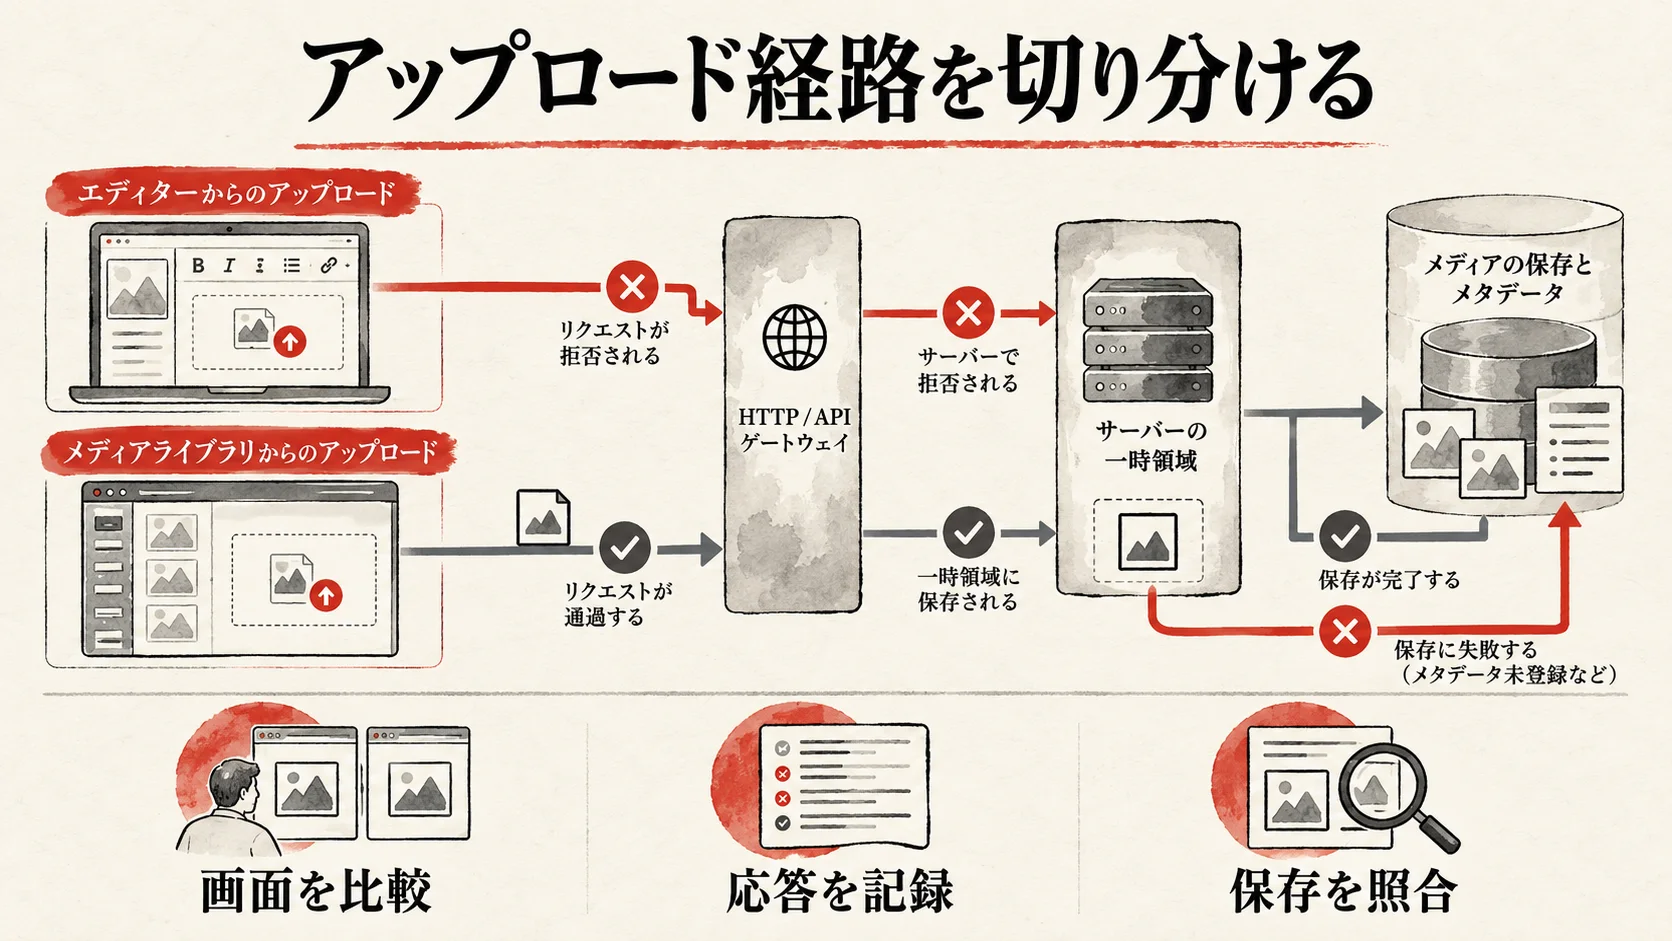
ファイルを送る経路は、ブラウザ、認証、CDNやWAF、Webサーバー、PHP、一時領域、WordPress、保存先、画像処理、配信先へ続きます。実際の構成で使っていない層は飛ばし、どこまで到達したかを同じテストIDと時刻で照合します。サーバー上のファイルだけを見ると、手前の403を見逃します。ブラウザのエラーだけを見ると、原本が保存された後段の失敗を見逃します。
最小のテストは、小さなJPEG一枚、同程度のPNG一枚、失敗した画像のコピー一枚です。画像の内容を同じにできるなら、形式だけ変えたものを使うと比較しやすくなります。ただし拡張子だけを.jpgへ書き換えてJPEGに見せることはしません。WordPressのファイル種別検査は拡張子と実際の画像種別を照合します。ファイル名、形式、容量、寸法のどれを変えたかを明示し、一度に複数条件を変えないでください。
HTTPステータスとエラー本文を同じ表に残す
403ならWAF、認証、権限の記録を優先しますが、403だけで防御サービスを原因と断定しません。413なら要求本文の容量制限、500なら同時刻のPHP・Webサーバーログを確認します。タイムアウトの場合は転送前、中、画像処理中のどこで止まったかを見る必要があります。レスポンスが成功に見えても、メディアライブラリの項目と原本、縮小版が揃っているか確認します。HTTP 200だけで成功としないでください。
WordPressの管理画面から追加するときは、対象利用者にメディア追加権限があるかも確認します。WordPressのREST添付コントローラー資料には権限や扱える画像形式の判定があります。管理者だけ成功し編集者だけ失敗するなら、PHPの共通設定よりも権限、ロールの変更、セキュリティプラグインを先に調べます。別ブラウザだけ成功するなら、拡張機能、キャッシュ、編集画面と画像処理経路の差を調べます。
| 比較テスト | Aの結果 | Bの結果 | 次の判断 |
|---|---|---|---|
| 小JPEGと大JPEG | 小は成功 | 大は失敗 | 容量上限、寸法、処理メモリを確認 |
| JPEGとWebP | JPEGは成功 | WebPは失敗 | 形式判定と画像エディターを確認 |
| 管理者と編集者 | 管理者は成功 | 編集者は失敗 | ロール、REST権限、保護設定を確認 |
| 専用画面とブロックエディター | 専用画面は成功 | 編集画面は失敗 | 編集画面固有の処理と通信を確認 |
| 管理画面と公開URL | 原本は見える | 記事では見えない | CDN、URL変換、キャッシュを確認 |
検証画像を変えるときは「形式」「容量」「寸法」「アップロード画面」「利用者」のうち一つだけを変えると、原因の候補が絞れます。試験で増えた添付は、記事から参照されていないこととID・ファイル名を確認した後、担当者が後で整理します。障害中に大量のテスト画像を一括削除しないでください。
容量・権限・一時領域を確認する
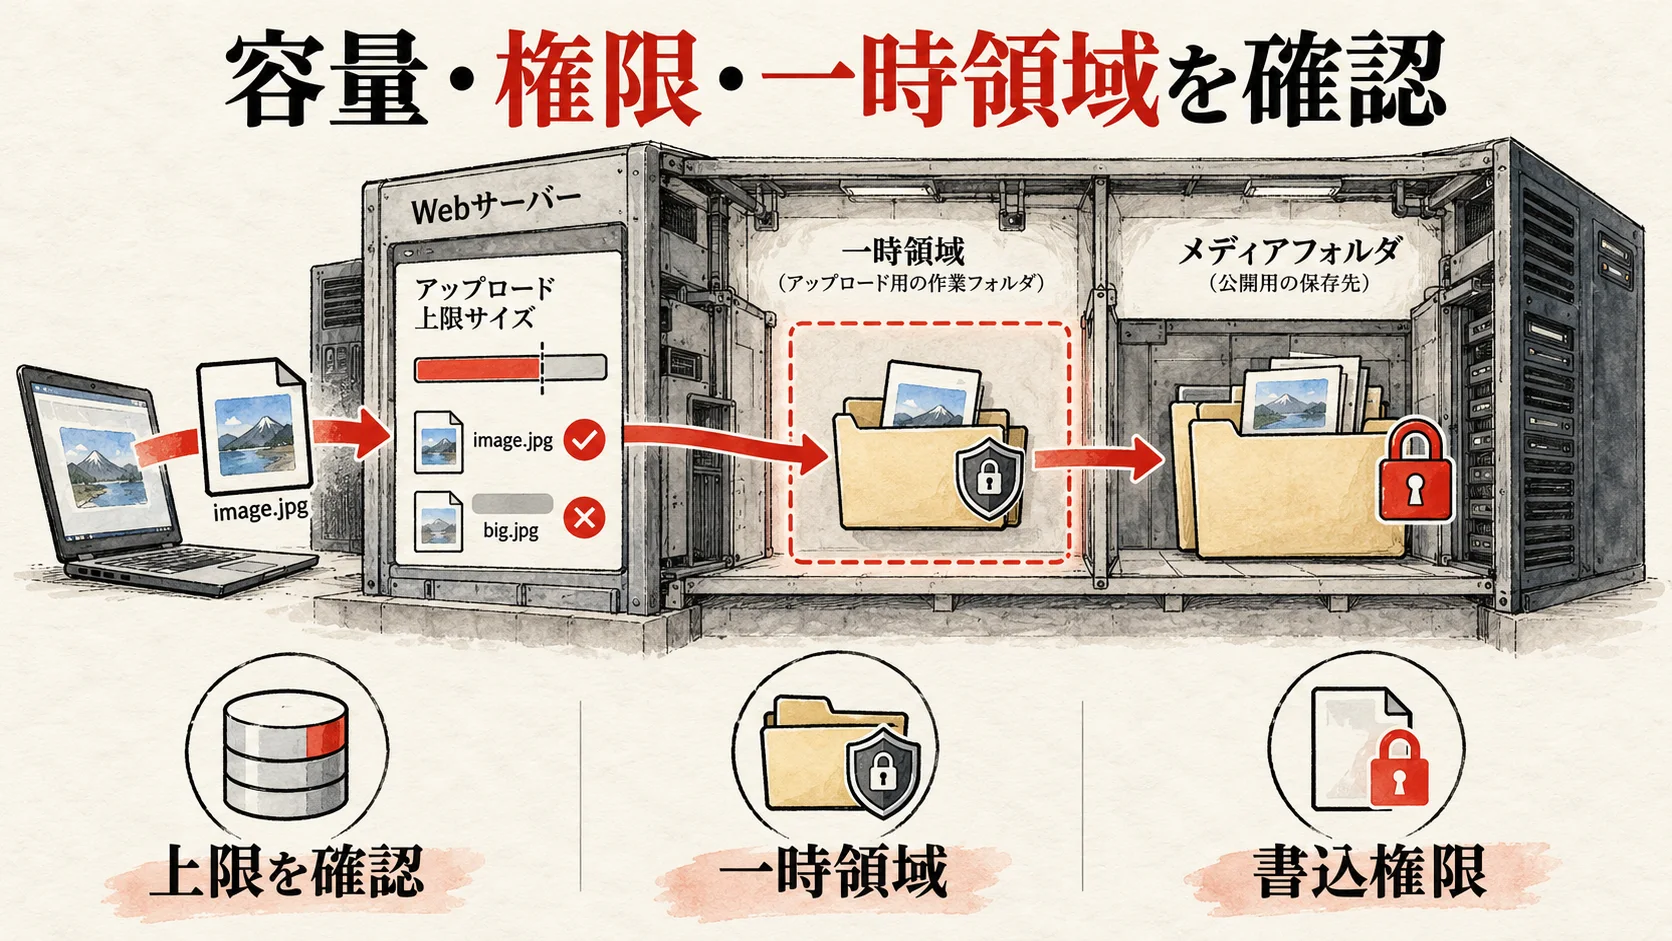
小さい画像は通るのに大きい画像だけ失敗する場合、まず各層の上限を比較します。PHP公式のphp.ini設定資料ではupload_max_filesizeが単一アップロードの上限で、post_max_sizeはそれより大きくする必要があります。memory_limitは画像処理時にも関係し得ますが、WebサーバーやCDNの制限を越えるものではありません。WordPressの「最大アップロードサイズ」表示だけを変えようとしても、上流の413や契約上の上限は解消しません。
ここでは「5MBのJPEGが失敗し、300KBのJPEGは通る」のように、成功と失敗の境界を観測します。ただし容量だけが違う画像では寸法や圧縮形式も変わり得ます。同じ元画像を適切に縮小した比較で仮説を作り、ログと設定値で確かめます。上限を際限なく増やすより、記事に必要な画像サイズを設計し、原本を商用利用に耐える画質でWebP等へ圧縮する方が表示速度と編集運用に有利な場合があります。画質は原寸と記事幅の両方で見てください。
一時領域とuploadsを別々に確認する
ブラウザから送られたファイルは保存先へ直行するとは限りません。PHP公式のアップロード資料とphp.ini設定資料は、一時領域upload_tmp_dir、Webサーバーが書き込む権限、open_basedirとの関係を説明しています。PHP実行方式や契約を変更した後、一時領域が書けなくなるケースを想定します。PHPのアップロードエラーコードでは、一時フォルダ欠落とディスク書き込み失敗が別に定義されています。画面の「アップロードできません」だけで保存先の権限が悪いと決めないでください。
一時領域が正常で原本保存時に失敗するなら、wp-content/uploads等の所有者、ディレクトリ権限、残容量、割当量を確認します。WordPress公式のファイル権限資料は、実行ユーザーと契約方式で適切な権限が変わり、777のような全ユーザー書込を危険と説明しています。「書けないから全部777にする」は復旧策ではありません。サーバー管理者に現在の所有者とPHP実行ユーザーを確認し、対象ディレクトリだけを最小権限で直します。
| 症状・証拠 | 担当 | 確認する値 | 対応候補 | やらないこと |
|---|---|---|---|---|
| 413が出る | インフラ担当 | Web/CDN/PHP各上限 | 必要範囲で設定調整、画像最適化 | 無制限設定 |
| 一時フォルダ関連のエラー | サーバー担当 | upload_tmp_dir、書込、空き容量 |
正規の一時領域へ修正 | 公開ディレクトリに一時ファイル放置 |
| 原本保存時の権限エラー | サーバー担当 | uploads所有者、実行ユーザー |
対象だけ所有者・権限調整 | 再帰的777 |
| サイト全体の容量逼迫 | 契約管理者 | ディスク・inode・割当量 | 不要データ精査と増設 | 不明ファイルの一括削除 |
| 処理中のメモリエラー | 保守担当 | ピクセル寸法、ログ、制限値 | 画像縮小、処理方式の検証 | 数値だけ巨大化 |
設定変更の適用範囲も確認します。同じサーバー内に複数サイトがある場合、PHP設定を変えると他サイトのアップロードやメモリ使用にも影響する可能性があります。php.iniのファイルを編集しても、実際にWeb側で使う設定に反映されていないこともあります。管理者は「編集したファイル」ではなく、対象サイトの実行環境で有効な値を契約サーバーの正式手段で確認してください。一般公開のphpinfo()ページを置きっぱなしにして内部設定を漏らしてはいけません。
画像処理と拡張機能を調べる
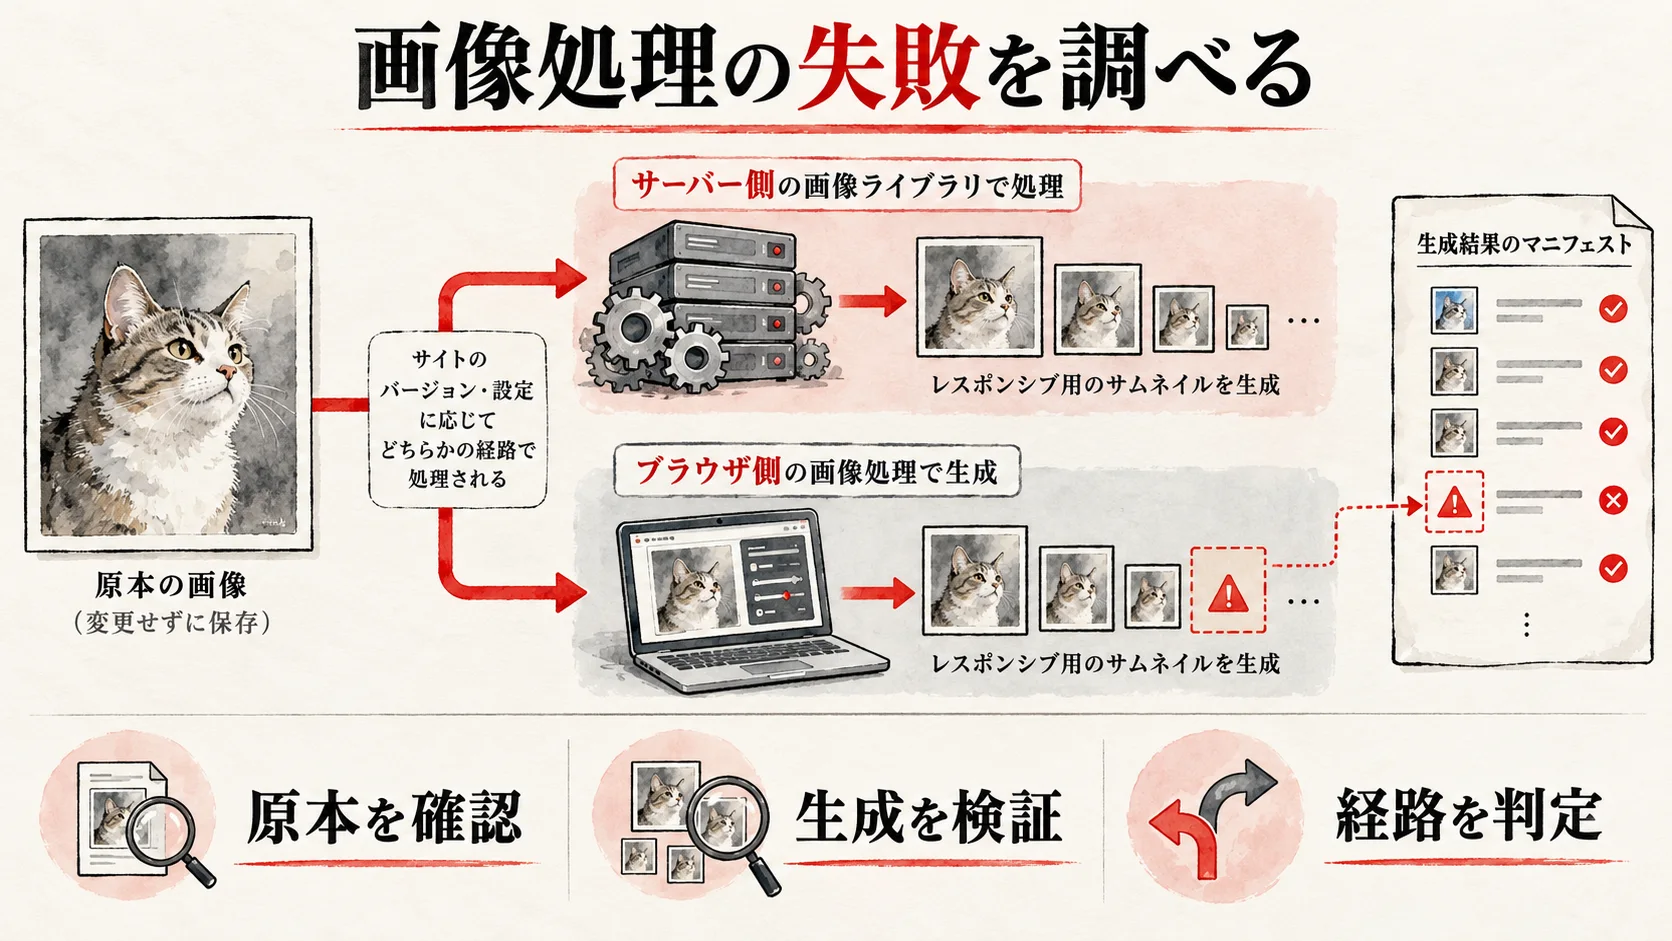
原本URLは表示されるがサムネイルがない場合、画像処理の後段を調べます。WordPressの添付メタデータ資料は、画像の中間サイズを作る処理を説明しています。PHPの変更によってサーバー側のImagickやGDの利用可否、読み込まれる拡張、画像形式の対応、処理のメモリ条件が変わった可能性はあります。しかし、同日に更新した画像圧縮、WebP変換、透かし、メディアの外部保存プラグインが後段で失敗している可能性もあります。ログに特定の関数やファイル名があれば、発生時刻とテスト画像に一致するか確認します。
すべての画像で失敗するか、WebPやHEICのような特定形式だけかを分けます。拡張子の書き換えで形式を偽ると診断も安全性も損ないます。WordPressのREST添付コントローラーは、画像形式を扱えるか確認する経路を持ちます。対応の有無はサーバー側のライブラリ、WordPress版、ブラウザ側の処理経路で変わり得るため、「WordPressならこの形式は必ず使える」と決めつけず、実際の環境で小さなサンプルを試してください。
ブラウザ側画像処理の有無を先に見極める
WordPressの新しい構成には、条件が揃うと画像の縮小やサムネイル生成をブラウザ側で行い、条件を満たさない場合はサーバー側にフォールバックする経路があります。公式のクライアント側画像処理ガイドを参照し、実際のサイトがどの版・編集画面・ブラウザ・機能設定で動いているかを確認してください。この経路が有効なら、端末やブラウザだけ失敗する、サブサイズの追加要求で失敗する、プラグインのフックが従来と異なる、といった見え方があります。逆にサーバー側経路ならImagick/GDやPHPメモリの確認が重要です。どちらも推測だけで切り替えず、ネットワーク要求とログで判定します。
画像最適化プラグインを疑うときは、提供元がそのPHP・WordPress環境をサポートするか公式案内で確認します。ステージングで問題のプラグインだけ停止または修正版へ更新し、同じテスト画像を追加します。本番で一時停止するなら、既存画像の配信、生成済みWebP、CDN連携、記事の見た目への影響を先に調べ、再有効化の時刻と担当を決めます。画像プラグインを全停止したまま「アップロードが通った」として終えてはいけません。暫定停止がセキュリティ機能を含む場合は、代替防御を検討します。
| 原本 | 縮小画像 | 利用環境 | 優先確認 | 完了条件 |
|---|---|---|---|---|
| 保存されない | なし | 共通 | 受信・権限・一時領域 | 原本の添付IDとURLが得られる |
| 保存される | 一部欠落 | サーバー処理 | Imagick/GD・メモリ・最適化 | 必要サイズが生成される |
| 保存される | 一部欠落 | ブラウザ処理 | サブサイズ要求・端末条件・CSP | 対応端末と代替経路で表示一致 |
| 保存される | 作成済み | 共通 | 配信URL・CDN・外部保存 | 記事と一覧で画像が表示される |
画像の再生成は、原因が解消し、対象の添付IDと欠けたサイズを特定してから行います。大量の既存メディアを一括再生成すると、ディスクやCPUを圧迫し、まだ正常な画像まで上書きすることがあります。まずテスト添付一枚で原本、メタデータ、必要なサムネイル、記事での表示を確認し、その後に影響範囲のみに広げます。
WAF・CDN・保存先を調べる
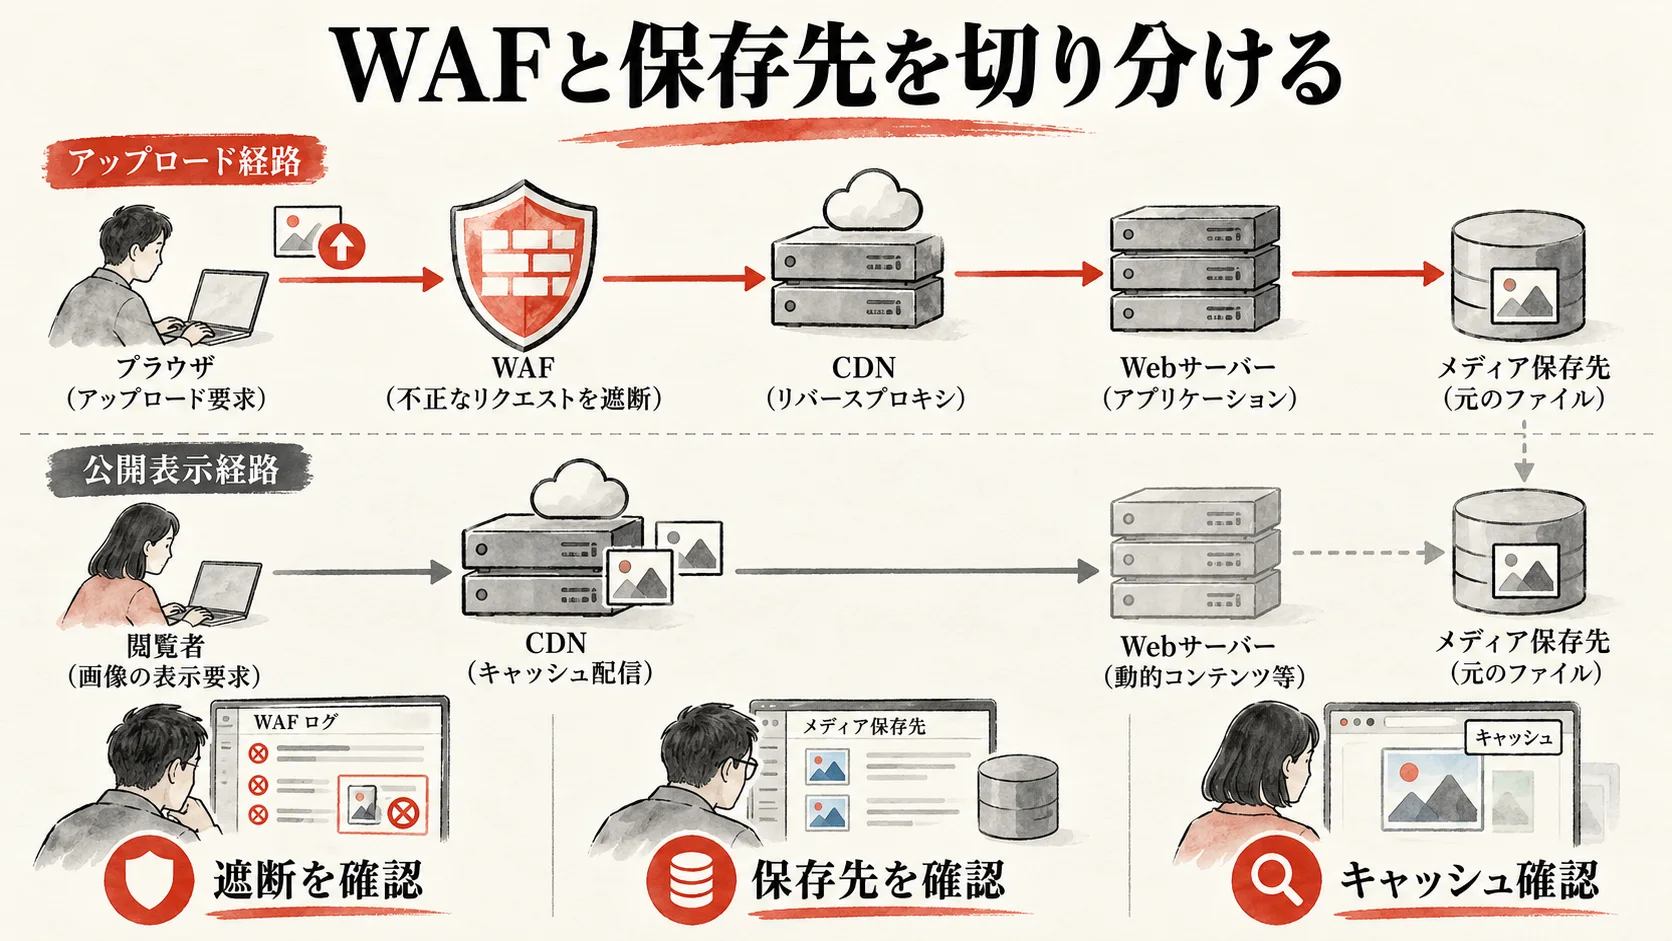
403やチャレンジ画面が出る場合、WAFやCDNのイベントを確認します。導入しているサービスがCloudflareなら公式のSecurity Eventsで対象時刻とパス、適用されたアクションを調べられます。契約プランやログの保持範囲で見える情報は異なります。イベントが見えないだけでブロックがなかったとは言えません。WordPress側の保護プラグインやホストのWAFもあるため、どの層が応答したかをHTTPヘッダーと各ログで突き合わせます。
「画像だけ失敗するからWAFを全部オフ」は危険です。誤検知の証拠があるときに限り、特定のルール、アップロード経路、認証済みの編集者、期間に絞った例外を検討します。設定前に変更を承認した担当、再試験の時刻、解除期限を記録します。例外を入れて成功したら、後日も例外を残す必要があるか正式なルール調整を検討し、管理画面以外の保護まで抜けていないか確認します。脆弱性対応中のサイトほど、障害対応で防御を広く止めないことが大切です。
メディア一覧と公開URLの不一致を調べる
メディアライブラリでは原本が見えるのに公開ページで404や古い画像になる場合は、PHP処理だけでは説明できません。画像をオブジェクトストレージへ移すプラグイン、CDNのキャッシュ、URL書換え、配信先の権限、ホットリンク防止設定を確認します。担当者は「添付詳細の原本URL」「記事HTMLが参照するURL」「ブラウザが最後に要求したURL」の三つを比べます。どのURLで403/404になるかが分かれば、WordPressの保存工程と配信工程を分けられます。
外部保存先を使うサイトでは、アップロード時にローカルには原本があり、外部転送が失敗していることがあります。逆に外部に保存されても、WordPressの添付情報が古いURLを指していることもあります。外部ストレージの認証情報や署名付きURLは調査票に貼らず、権限のある担当が接続ログとオブジェクトの存在を確認します。プラグインを止める前に、既存画像がローカルに残っているかを見てください。ローカルに実体がない構成で転送プラグインを止めると公開側の画像まで消える場合があります。
| 画面・応答 | 疑う層 | 必要な証拠 | 最小の調整 |
|---|---|---|---|
| 送信時に403 | WAF・認証・保護プラグイン | 同時刻イベントと要求先 | 誤検知したルールだけ検証 |
| 送信は成功、原本URLが403 | 保存先・配信権限 | 添付URLと保存先ログ | 配信先の必要権限だけ修正 |
| 原本URLは200、記事内URLが404 | URL書換え・CDN | HTML内URLと最終URL | 誤った書換え・キャッシュを修正 |
| 新画像だけ古く見える | CDN・ブラウザキャッシュ | 原本ハッシュとキャッシュ状態 | 対象URLだけ無効化して再確認 |
CDNのキャッシュを全件削除すると、閲覧者への転送量や表示速度へ影響します。対象URLを限定できるなら限定し、元データが正しいことを先に確認します。キャッシュ削除で一時的に見えたとしても、保存・同期の不具合が残るなら次の画像で再発します。公開側の再現確認は、ログイン済みの編集画面だけでなく、ログアウトした閲覧者の状態でも行います。
変更を一つずつ戻して復旧する
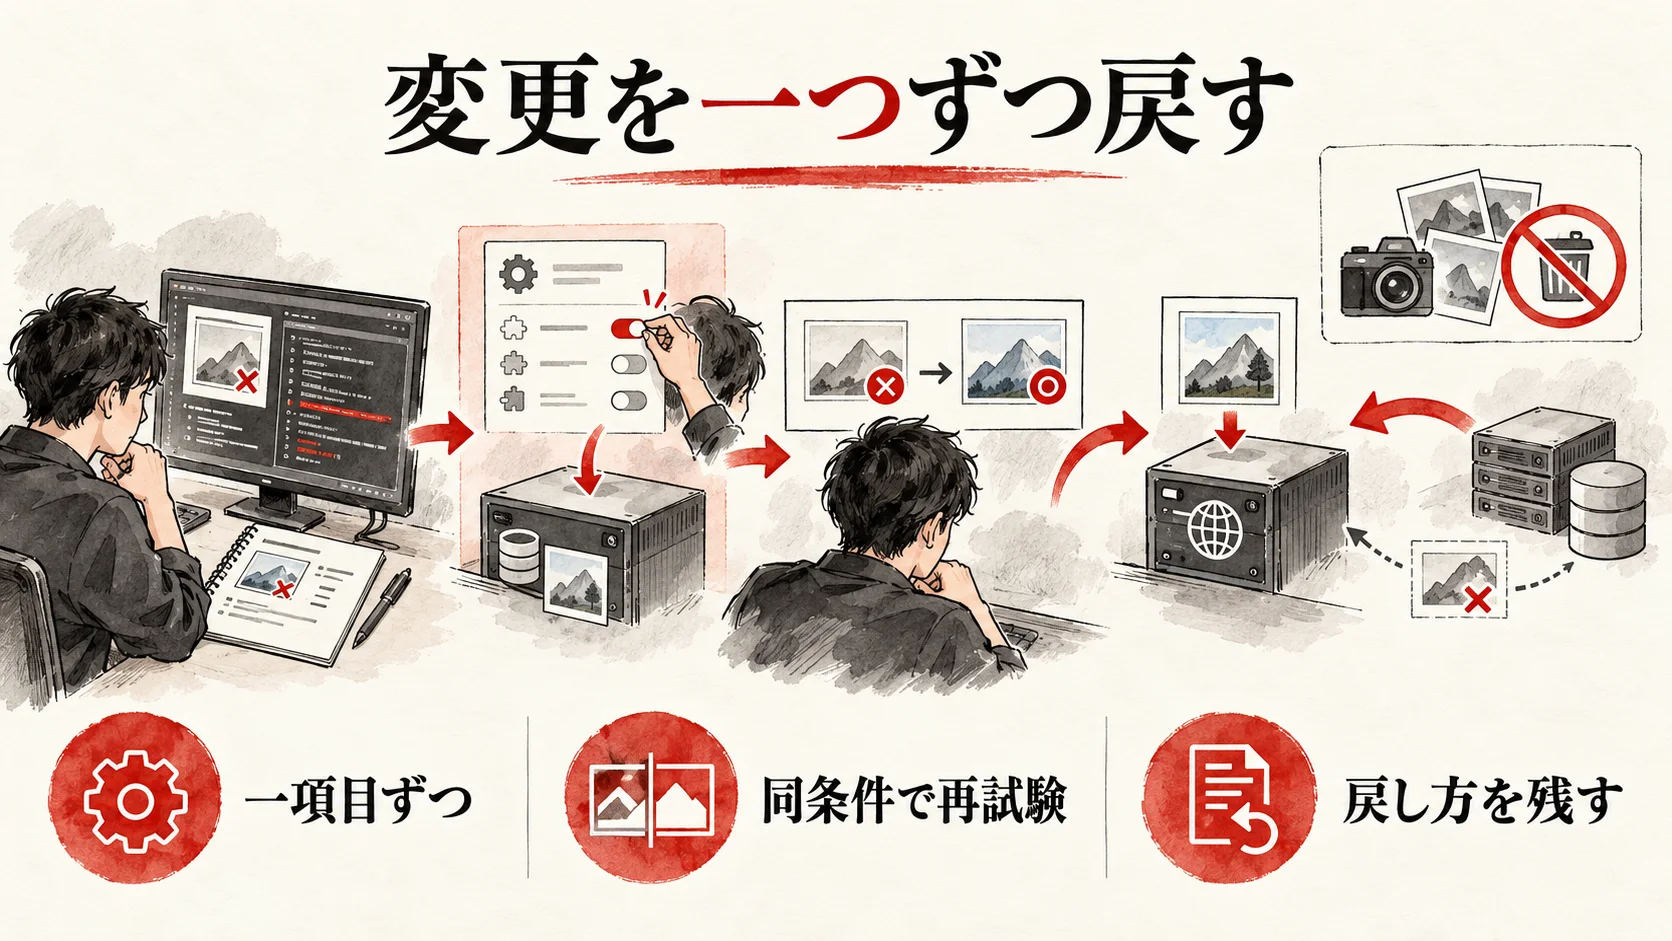
原因候補を絞ったら、影響の小さい変更から一つずつ試します。ファイル名や形式が不適切なら、原本を保管してから適切な画像へ書き出し、テストします。容量超過なら画像の最適化、必要最小限の上限調整を検討します。一時領域や保存先が書けないなら、契約サーバーの正式手順に従って対象だけ修正します。画像処理拡張やプラグインの互換性なら、公式の修正版やサポート情報を確認し、ステージングで試してから本番へ反映します。
PHPの旧版へ一時的に戻して症状が消えることは重要な証拠ですが、それだけで「PHPが根本原因」とは決まりません。旧版では別の拡張や設定が有効だった、プラグインが旧版にしか対応していない、再起動に伴ってキャッシュが消えたなど複数の説明があります。戻す前に契約サーバーが許す版、同居サイトへの影響、サポート期限、安全性を確認してください。古いPHPを恒久運用することはセキュリティ上のリスクになり得ます。緊急回避に使うなら期限を定め、原因の修正後に安全な版へ再更新し、同じ画像テストで検収します。
三つの架空ケースで判断を練習する
架空例①は、採用サイトでPHP更新翌日に8MBの写真だけ失敗し、300KBのJPEGは通るケースです。編集担当は両方の容量と寸法を残し、インフラ担当がHTTP 413とWeb/PHPの上限を照合します。まず掲載に必要な解像度へ書き出した画像で確認し、必要な場合だけ上限を調整します。完了条件はアイキャッチに指定した画像が記事、一覧、スマートフォンで表示されることです。失敗したら変更した上限値を元へ戻し、別の画像条件を調べます。これは実在の障害事例ではありません。
架空例②は、小売サイトで原本URLが開くのに一覧のサムネイルだけ欠けるケースです。保守担当は添付ID、メタデータ、縮小画像の生成記録、使用中の画像最適化プラグインを確認します。対象環境がブラウザ側処理を使うかサーバー側処理を使うかを先に判定し、ステージングでプラグインの修正版を試します。完了条件は既存の代表画像と新しいテスト画像で必要なサイズが生成・配信されることです。一括再生成はこの確認後に対象範囲を絞って行います。これも架空例です。
架空例③は、制作会社の編集者だけが403で新しい画像を送れず、管理者は成功するケースです。セキュリティ担当は利用者のロール、送信先、WAFイベントを同時刻で照合します。誤検知したルールが特定できれば、対象経路と編集者権限に限定した調整を試します。完了条件は正規編集者が追加でき、未認証のアップロードは引き続き拒否されることです。調整が効かなければ例外を解除し、権限やプラグインを再調査します。架空例であり自社実績ではありません。
| 候補と操作 | 承認・実行者 | 変更前に必要なもの | 成功時の証拠 | 失敗時の戻し方 |
|---|---|---|---|---|
| 画像を書き出し直す | 編集責任者 | 元ファイル、用途別寸法 | 対象画像が追加・表示 | 元ファイルを保持、テスト添付を整理 |
| PHP容量設定の調整 | インフラ担当 | 現在値、契約上限 | 同じ条件の画像が通る | 設定値を旧値に戻す |
| 保存先の権限修正 | サーバー管理者 | 所有者・実行ユーザー | 原本が正規場所へ保存 | 対象権限を旧値へ戻す |
| 画像プラグインの更新 | 保守担当 | 互換性、バックアップ | 原本・縮小版・配信が正常 | 版と設定を復元 |
| WAF例外の限定試験 | セキュリティ担当 | ブロックイベント | 正規送信のみ成功 | 例外を解除し保護を復帰 |
「一つの変更で一枚の画像が通った」段階では暫定復旧です。業務上使うJPEG、PNG、WebPなどのうち必要な形式、大きさ、担当者のロールを検収します。検証条件を増やすたびに別の不具合が出たら、先の変更を積み重ねず、直前の状態へ戻して原因を再分類します。
公開表示まで検収し再発を防ぐ
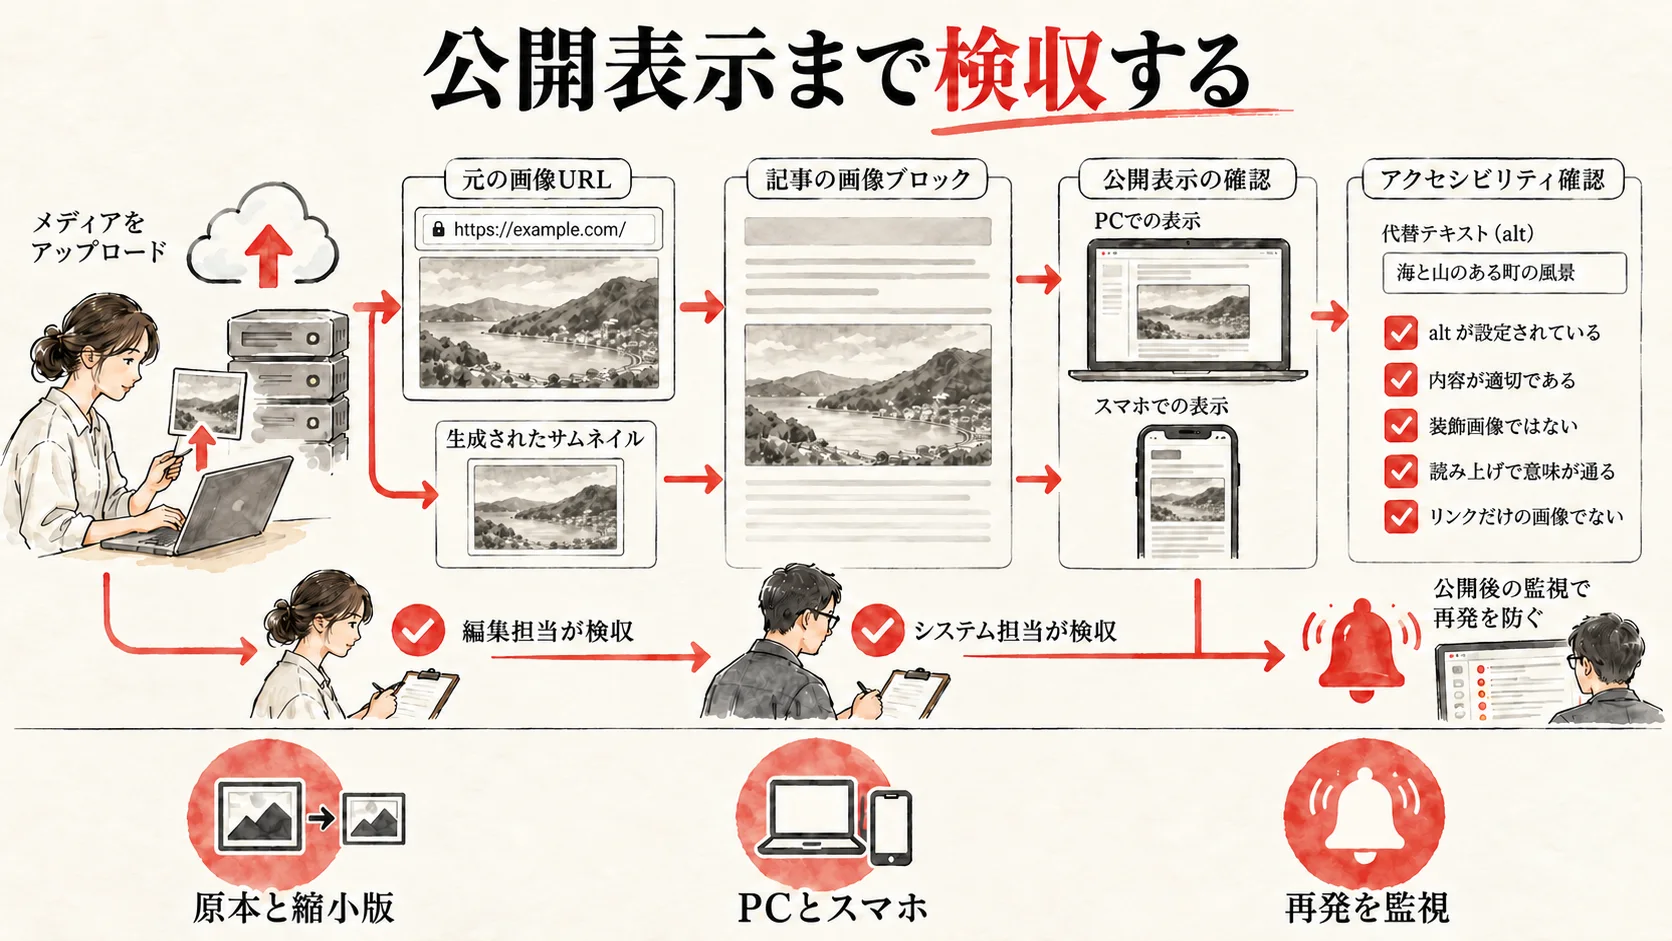
復旧完了は、メディアライブラリにサムネイルが一つ現れた時ではありません。原本と必要な縮小画像が保存され、編集画面へ挿入でき、記事本文と一覧のアイキャッチ、スマートフォンで表示されることまで確認します。画像がCDNから配信されるなら、ログアウト状態で公開URLを開き、HTTP応答と実際の画像を確認します。代替テキストは画像の内容を簡潔に説明し、ファイル名やキーワードだけを詰め込みません。画像内にだけ重要な判断情報を置かず、本文にも説明を書きます。
編集者、管理者、運用担当で検収範囲を分けます。編集者は新しいテスト画像を追加し、適切な記事へ挿入して下書きプレビューを見ます。保守担当は原本、添付ID、生成サイズ、処理ログを照合します。運用担当は公開側の代表ページ、一覧、モバイルで表示と読み込みを確認します。セキュリティ担当は、一時停止したWAF、保護プラグイン、デバッグ設定が戻っているか確認します。どれか未検証なら「全面復旧」ではなく「未検証項目あり」と報告します。
翌営業日まで見る項目を決める
直後の一枚だけ正常でも、翌日の別担当・別形式で再発することがあります。次の更新前にはWordPress本体、PHP、画像処理拡張、画像関連プラグイン、CDNと保存先を構成表にします。更新時はステージングで小画像・大画像、原本と縮小版、管理者と編集者、管理画面と公開URLを検収します。本番反映後はその場と翌営業日にテストし、ディスク残量とエラーログも見ます。監視の担当とアラート先が曖昧なら、画像が欠けても次の記事公開まで気づかないおそれがあります。
| 検収対象 | 担当 | 合格条件 | 不合格なら調べ直す層 |
|---|---|---|---|
| アップロード | 編集担当 | 権限のある担当が小・通常画像を追加 | 認証、上限、一時領域 |
| 原本と添付情報 | 保守担当 | 添付ID、URL、寸法、形式が一致 | 保存先、DB、MIME |
| 縮小版 | 保守担当 | 記事に必要なサイズが生成 | ブラウザ/サーバー画像処理 |
| 公開表示 | 運用担当 | 一覧・記事・モバイルで画像表示 | CDN、URL、キャッシュ |
| 防御復帰 | セキュリティ担当 | WAF、権限、ログ設定が適正 | 一時例外と変更票 |
よくある質問にも答えます。PHPを戻せば必ず直りますか。直るとは限りません。WAF、ディスク容量、権限、画像形式が原因ならPHP版を戻しても同じ問題が残ります。戻して直った場合も、どの設定や拡張が変わったか調べ、安全な版へ再更新する計画を作ります。メディアに画像が見えたら成功ですか。原本だけある場合があり、記事の縮小版やCDN配信が欠けることがあります。公開側まで確認してください。画像サイズの上限を大きくすれば安全ですか。必要以上に大きくするとメモリや転送量が増えます。用途に合う書き出し条件と各層の制限を合わせます。
自社で絞り込めない場合は、症状を一文だけで外部へ送らないでください。「PHP更新日、WordPress版とプラグイン変更、テスト画像の形式・容量・寸法、失敗画面とHTTP応答、原本の有無、縮小版の有無、マスク済みログ、実施した一手と結果」をまとめます。403はWAFやサーバー運営者、画像エディターのエラーはプラグイン保守先、外部保存先の転送失敗はその連携事業者など、証拠に応じて窓口を決めます。パスワード、APIキー、署名付きURL、顧客画像そのものは送らないでください。
一枚を追加できたことではなく、原本・縮小版・公開表示・防御の復帰まで揃ったことを完了条件にすると、再発や画像欠落の見落としを減らせます。
画像アップロード障害の復旧はセキュリティの達人へ相談する

PHP更新後に画像だけ追加できない場合、サーバーの設定を無差別に変えると既存画像や防御機能にも影響します。セキュリティの達人では、HTTP応答、PHP・WordPressの処理経路、保存先、WAFやCDNの記録を切り分け、安全な復旧範囲と再発防止の手順を整理します。公開予定の記事が止まっている、原本はあるのにサムネイルがない、既存画像の表示も崩れた場合は、症状と発生時刻をお知らせください。パスワードやAPIキーは送らないでください。



