
企業へのサイバー攻撃を「大手だから狙われた」と片付けると、自社に必要な対策を見失います。2026年のソースネクスト、ファンケル・アテニアの不正アクセスと、2025年に発生したアサヒグループ、アスクルのランサムウェア被害を比べると、情報漏えいだけでなく、認証情報の悪用、業務停止、復旧の長期化、顧客への連絡という異なる課題が見えます。
本記事は各社の公式発表を2026年10月26日に確認したものです。攻撃者の侵入経路が公表された事例ではその範囲だけを説明し、未公表の事例では断定しません。「不正アクセスがあった」ことと「どの脆弱性が使われたか判明した」ことは別です。報道やSNS上の推測を原因として採用せず、読者が自社で何を点検し、被害時に何から動くかまで整理します。件数は対象データの件数と被害者の人数を混同しないよう表記します。
企業の被害を比較する前に:発生日、確定事実、未公表事項を分ける
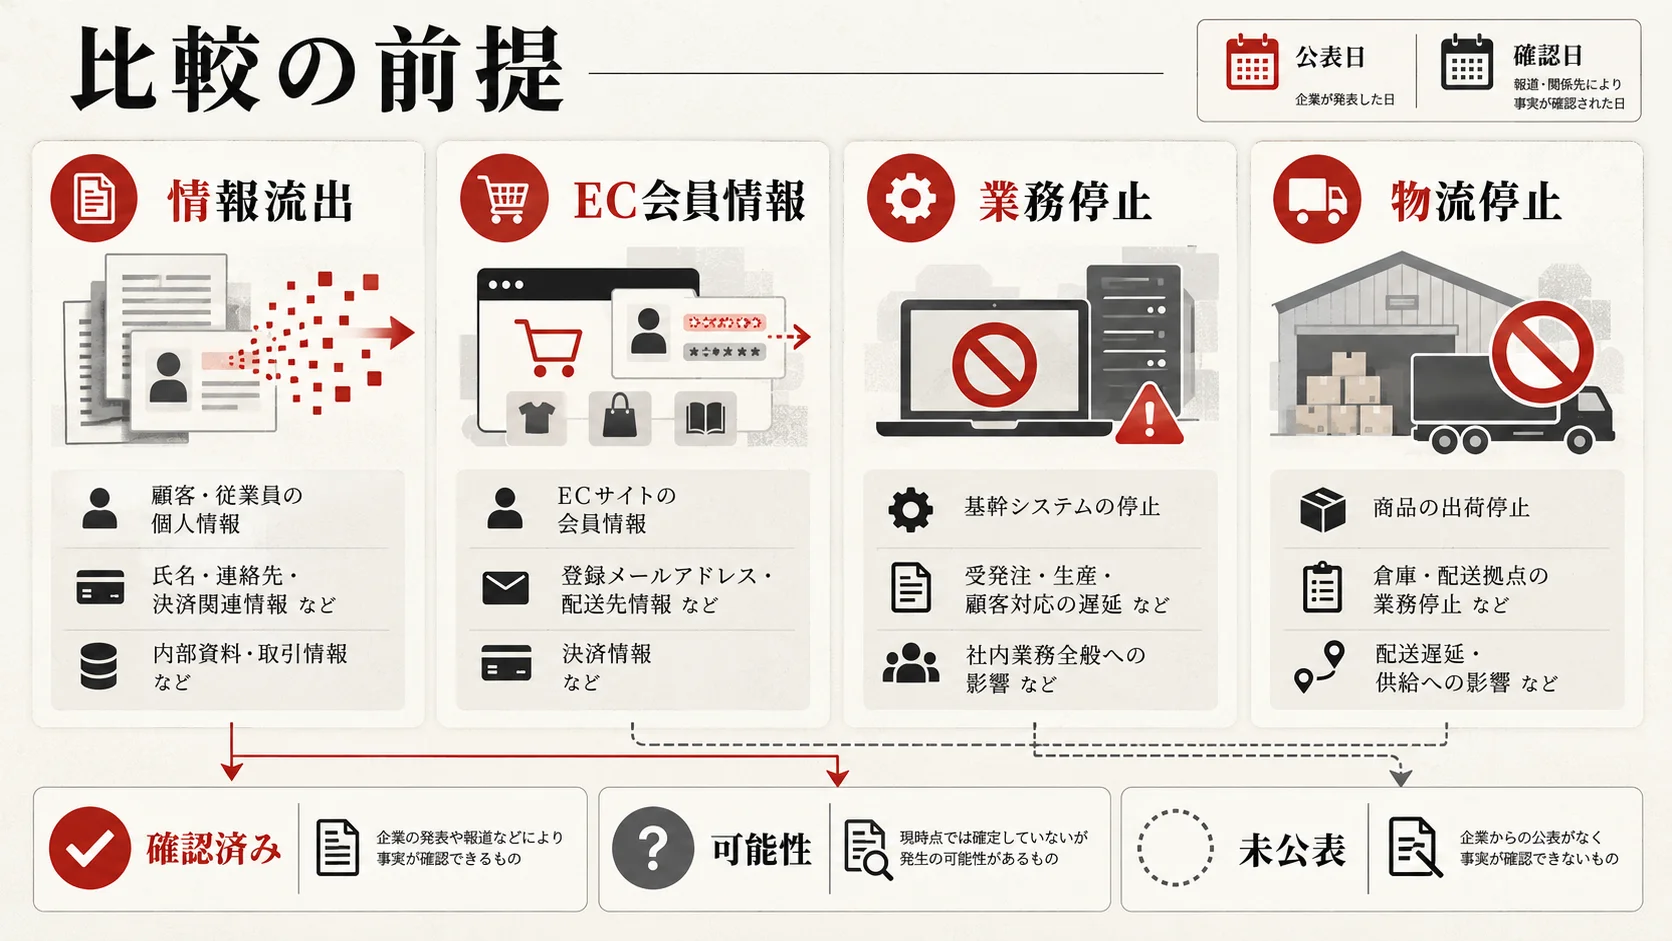
この4事例は同じ「ハッキング」でも、対象システムと被害の性質が違います。ソースネクストは会員情報を管理するサーバーへの不正アクセス、ファンケル・アテニアはECサイトへの不正アクセスが公表されました。一方、アサヒグループとアスクルではランサムウェアによる暗号化が業務システムや物流にも及びました。同じ対策を一律に当てるのではなく、まず何が侵害され、何が止まったかを切り分ける必要があります。
時系列も重要です。ソースネクストは2026年10月13日に不正アクセスを把握しました。ファンケル・アテニアは2026年10月15日の内部調査で、同月3日から10日までの攻撃を確認しています。アサヒグループは2025年9月29日にシステム障害が発生し、翌2026年2月の総括発表で侵入経路や再発防止策を説明しました。アスクルの攻撃検知は2025年10月19日であり、2026年に新たに発生した事件として扱ってはいけません。事案発生年と資料の公表・更新年が異なる場合、見出しだけで判断せず両方を確認します。
| 事例 | 発生・発覚の時期 | 公表された主な影響 | 侵入経路の開示状況 |
|---|---|---|---|
| ソースネクスト | 2026年10月13日に発覚 | 会員情報の流出可能性。対象件数は22,519,960件 | 原因となったシステムの脆弱性を修正したと説明。具体的な脆弱性名・侵入手順は未公表 |
| ファンケル・アテニア | 2026年10月3〜10日にECサイトが攻撃を受け、15日に判明 | 両社会員情報の一部が漏えい | 原因となった機能を停止。攻撃の詳細は開示を控えると発表 |
| アサヒグループ | 2025年9月29日に障害発生 | サーバー・一部端末の暗号化、情報流出、受注・出荷への影響 | 拠点のネットワーク機器経由の侵入、管理者権限奪取などを公表 |
| アスクル | 2025年10月19日に攻撃検知 | ランサムウェアによるサービス停止、情報流出 | 管理者アカウントの不正利用は確認。認証情報の入手方法は完全には特定されていない |
ここでいう「対象件数」は常に「人数」ではありません。同一人物の複数レコード、取引や登録単位のデータなどが含まれ得ます。また「流出の可能性がある」と「流出を確認した」も異なります。発表の更新によって範囲が増減するため、数字を引用する際には発表日と確認日を添えてください。比較は規模の大小を競うためではなく、どの防御層が破られたか、発見までの時間、封じ込めと復旧に何が必要だったかを見極めるために行います。
企業の公表は、法的判断、顧客への通知、再侵入防止、捜査や調査の進捗と並行して更新されます。初報には侵入経路が書かれていなくても、後日の調査報告で判明することがあります。逆に初期の推定が修正されることもあります。そのため本記事では、確認日までに各社の公式資料に書かれた内容だけを「判明した手口」とし、一般的な攻撃パターンは自社点検の観点として区別します。
情報漏えいの被害に遭った利用者は、企業名入りのメールを受け取っただけで正規の連絡と決めつけないでください。攻撃後は通知を装ったフィッシングが起こり得ます。メール内リンクからログインせず、いつも使うブックマークや公式サイトを自分で開いて案内を確認することが基本です。企業側は正規の案内ページと問い合わせ窓口を一箇所にまとめ、利用者が真偽を照合できるようにします。
ソースネクスト:会員情報の流出可能性と判明した原因
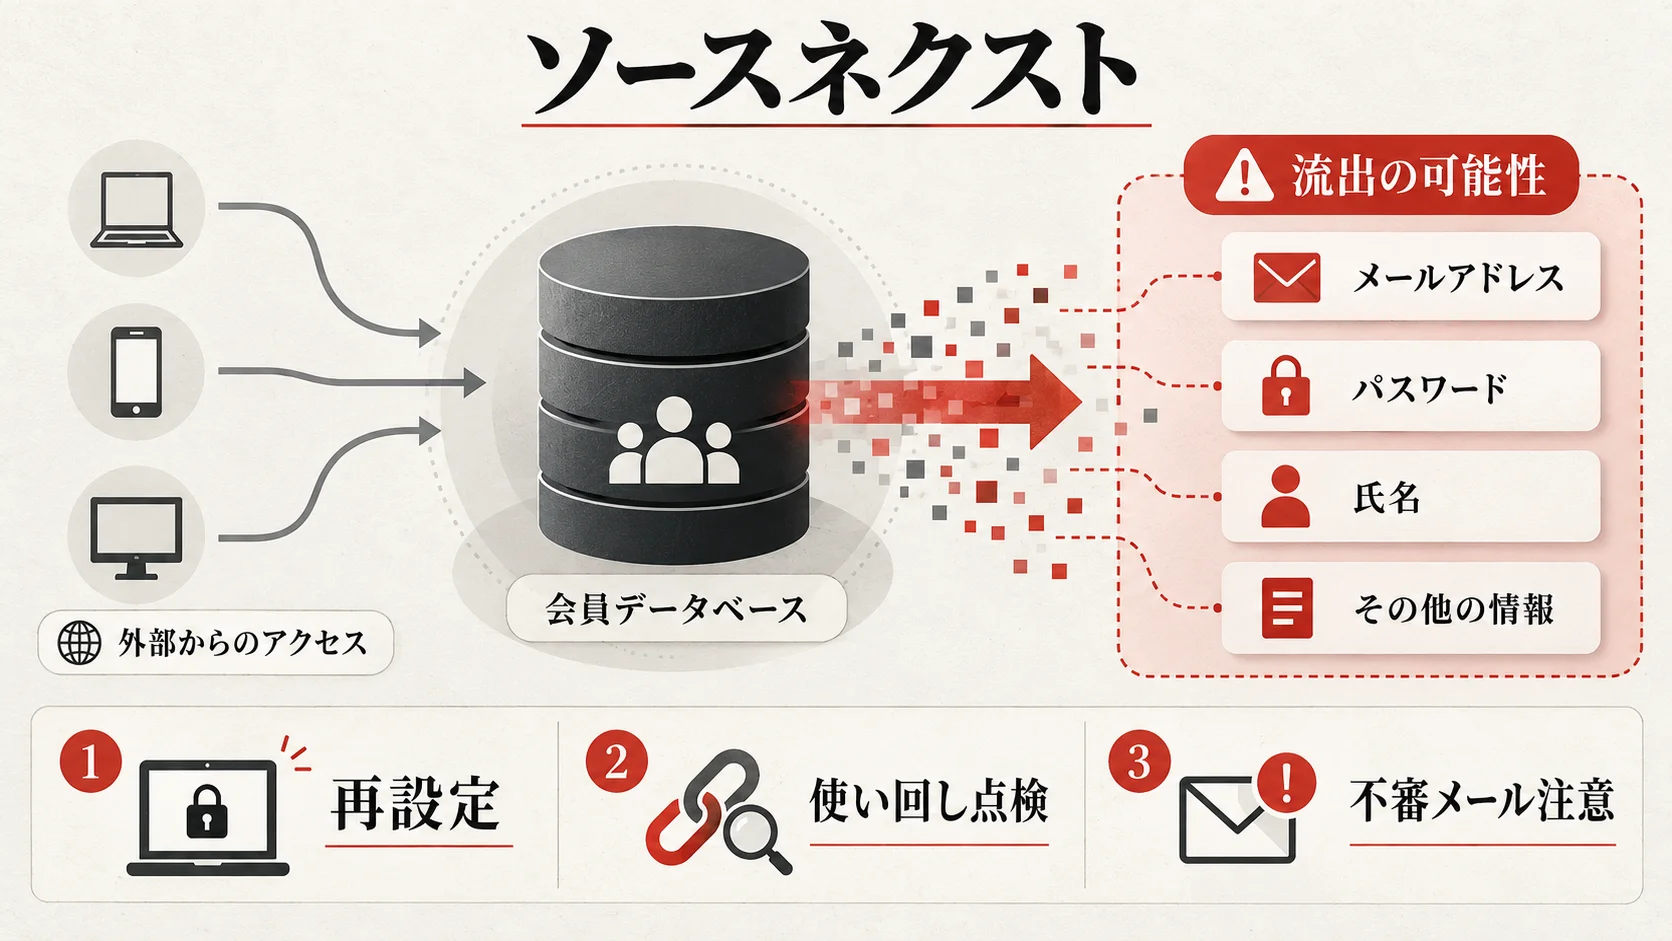
ソースネクストの公式FAQによると、同社が管理するサーバーへの外部の第三者による不正アクセスが2026年10月13日に発覚しました。会員登録した利用者の個人情報の一部が外部へ流出した可能性が高く、流出した可能性のある対象件数は22,519,960件です。これは対象データの件数であり、「2,251万9,960人の流出が確定した」という意味ではありません。会員ごとに登録状況が違い、列挙された全項目が全員から流出したわけでもありません。
対象となり得る項目として、メールアドレス、パスワード、氏名、住所、電話番号、生年月日、会社名、役職名、部署名などが挙げられています。2026年10月13日13時36分までに登録のある顧客が対象範囲です。一方、公式FAQでは、今回不正アクセスを受けた対象システムにクレジットカード情報は保有しておらず、対象に含まれないと明記しています。個別にどの項目が該当するかは通知と公式窓口で確認する必要があります。
手口について言えること、言えないこと
同社は発覚後、原因となったシステムの脆弱性を修正したと説明しています。ただし、確認したFAQには脆弱性の製品名、識別番号、侵入に使われた具体的な操作、攻撃者がいつから内部にいたかは示されていません。したがって「特定の製品の欠陥を突かれた」「総当たり攻撃だった」などと断定する根拠はありません。公式発表にない侵入経路を、一般的なサイバー攻撃の知識から逆算して事実のように書かないことが大切です。
防御側の学びは、会員データを置くサーバーや外部公開サービスの資産台帳、脆弱性修正の期限、アクセスログの保存、認証情報の保護をつなげて管理することです。単に修正パッチを当てるだけでは、既に利用者情報が持ち出されていた場合の二次被害を止められません。データの範囲、利用者の権限、実際に取得された可能性、再アクセスの有無を並行して調べる必要があります。
企業と利用者の対応
同社は対象となるパスワードを順次無効化し、再設定を求めています。対象者には2026年10月15日以降、順次メールで連絡し、メールアドレスの登録がない利用者には書面で連絡する予定としています。また個人情報保護委員会への報告、警察への相談、外部専門機関による第三者調査を公表しました。これらは初動と調査の説明であり、すべての個別被害が確定したという意味ではありません。
利用者は公式サイトを直接開き、同サービスのパスワードを再設定してください。同じパスワードを別のサービスでも使っていた場合は、そちらも別々の新しいパスワードに変更します。共通パスワードを一括で使い回していると、別サイトへの不正ログインが起こり得るからです。多要素認証が利用できるサービスでは有効化し、しばらくは見覚えのないログイン通知、注文、本人確認メールがないか確認します。今回の対象システムにはカード情報が含まれないという同社説明を尊重しつつ、カード再発行などの対応を根拠なく一律に勧めることは避けます。
自社が同じように会員情報を保有する場合、流出した可能性のあるレコード数だけを発表して終わりにしないでください。何を保持していたか、各項目にどの目的があったか、古いデータを消去できていたか、利用者が取るべき手順は何かまで確認します。緊急連絡を送る前に、公式ページのURLとメール送信元の案内を統一し、問い合わせが殺到しても顧客が正規情報へたどり着ける導線を作ります。
ファンケル・アテニア:ECサイトへの不正アクセスで何が漏えいしたか
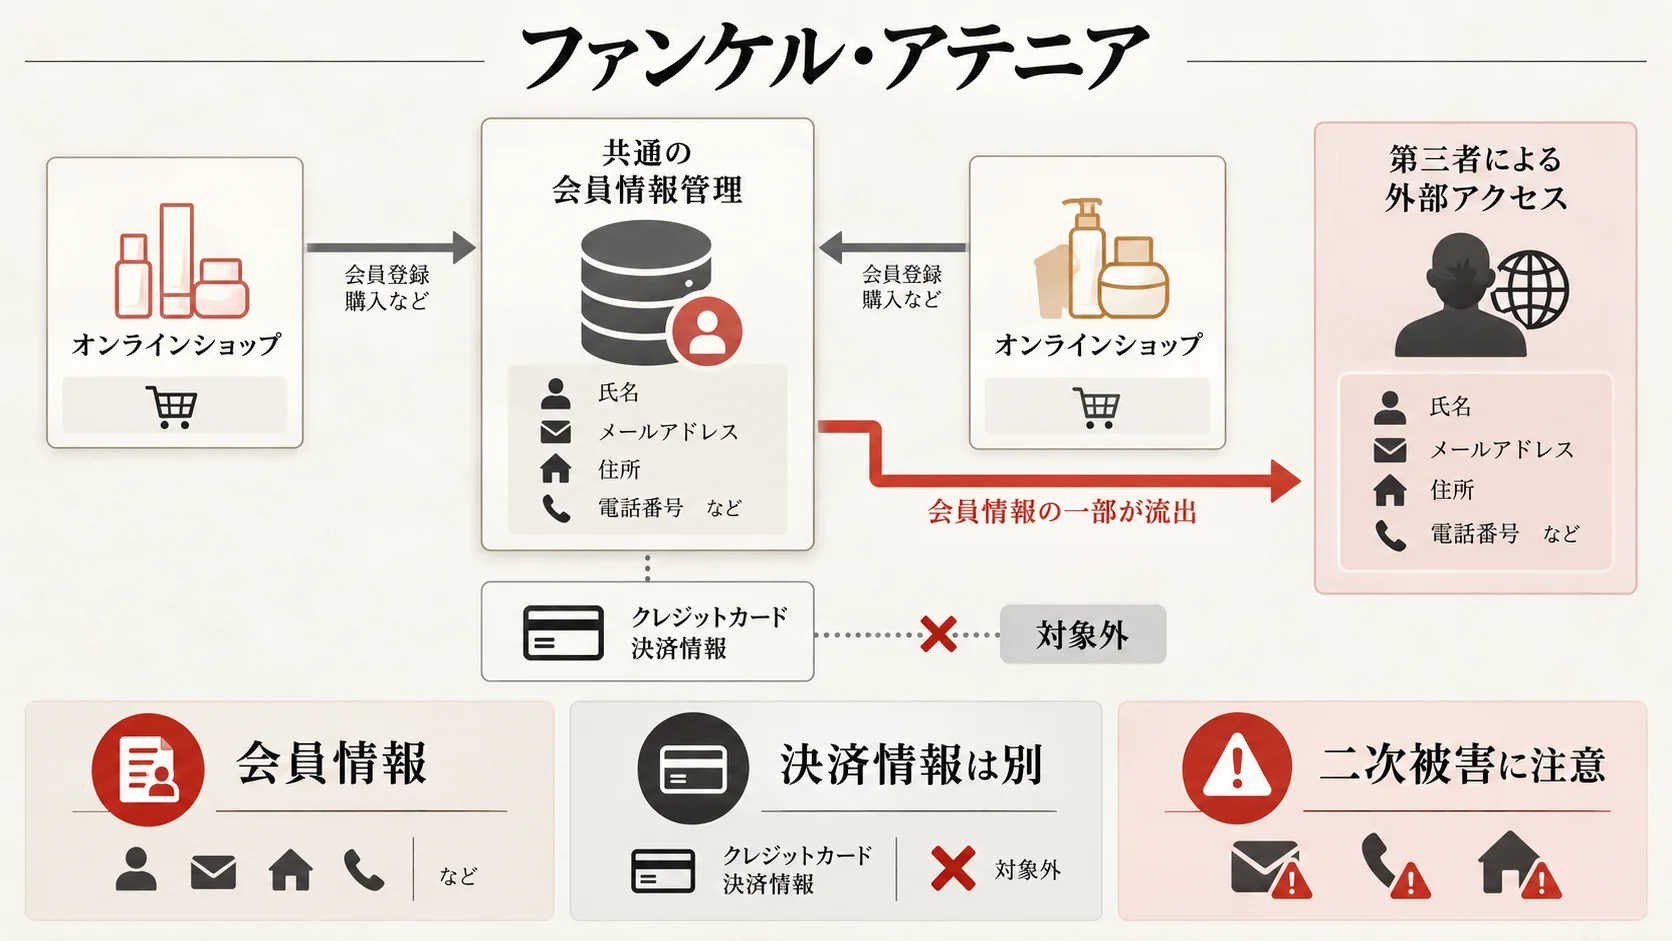
ファンケルとアテニアの共同発表は、2026年10月15日の内部調査により、両社のECサイトが10月3日から10日までの間に不正アクセスを受けていたと説明しています。会員情報の一部が外部へ漏えいしたことを確認し、原因となった機能を特定して停止しました。発表時点で本件以外の不正アクセスとマルウェア感染は確認されず、事業活動やサービスへの影響もないとしています。ただし、これは「今後の調査で新事実が出ない」ことを保証するものではありません。
件数は会社別に読み分けてください。ファンケル会員情報は393,785件・368,184名、アテニア会員情報は441,162件・417,312名です。前者がレコードなどの対象件数、後者が人数であり、同じ数ではありません。両社を単純に足して一人も重複しない「被害者総数」とすることも避けます。発表された情報項目にはメールアドレス、氏名、住所、電話番号、生年月日、性別、顧客番号、サブメールアドレス、ハッシュ化された一部の二次パスワードなどがあります。メインのパスワードとクレジットカードなどの決済情報は対象外とされています。
「原因となった機能」と侵入手口は同義ではない
両社は原因となった機能を止めた一方、被害拡大防止のためサイバー攻撃の詳細を開示しないと明言しています。したがって、公開情報だけで特定のECプラグイン、サーバー、決済処理、認証画面に問題があったとは言えません。脆弱性や機能の種類を推測で書くと、正確性だけでなく、利用者の必要な対応も誤らせます。確認できるのは、ECサイトが不正アクセスを受け、会員情報の一部が漏えいし、両社が該当機能を停止したことまでです。
ECサイトを運営する企業にとって重要なのは、会員基盤が複数ブランドにまたがっている場合の影響把握です。ブランドごとの対象件数・人数、保有項目、実際に使っているアカウント、外部システムとの接続を分けて調べないと、対象者への通知が不足または重複し得ます。受注・決済の可用性が維持されても、会員情報が漏えいしたなら、メール配信や顧客サポートの担当者まで含めた対応が必要です。
利用者が確認すること
両社は、なりすましメールやフィッシング詐欺への注意を呼び掛けています。また、両社からパスワードやカード情報を尋ねることはないと明記し、対象者へ順次個別連絡する方針です。個別通知が来たら、メール内のリンクにすぐ触れず、公式の案内ページや窓口を別経路で確かめてください。登録した個人情報が該当するかは本人の通知で確認し、迷う場合は公式サイトに掲載された連絡先へ問い合わせます。
同社発表時点では、本件に起因する不正利用や二次被害は確認されていません。これは警戒が不要という意味ではなく、実際の不正利用と将来の悪用可能性を区別するための表現です。特に氏名、住所、購入に関係する会員情報が組み合わされば、正規連絡を装った具体的な文面が作られる可能性があります。日常的な販促メールの延長に見える連絡ほど、送信元表示だけで信じず、公式サイトから確認する習慣を保ちます。
アサヒグループ:ネットワーク機器から侵入し業務停止へ至った経緯
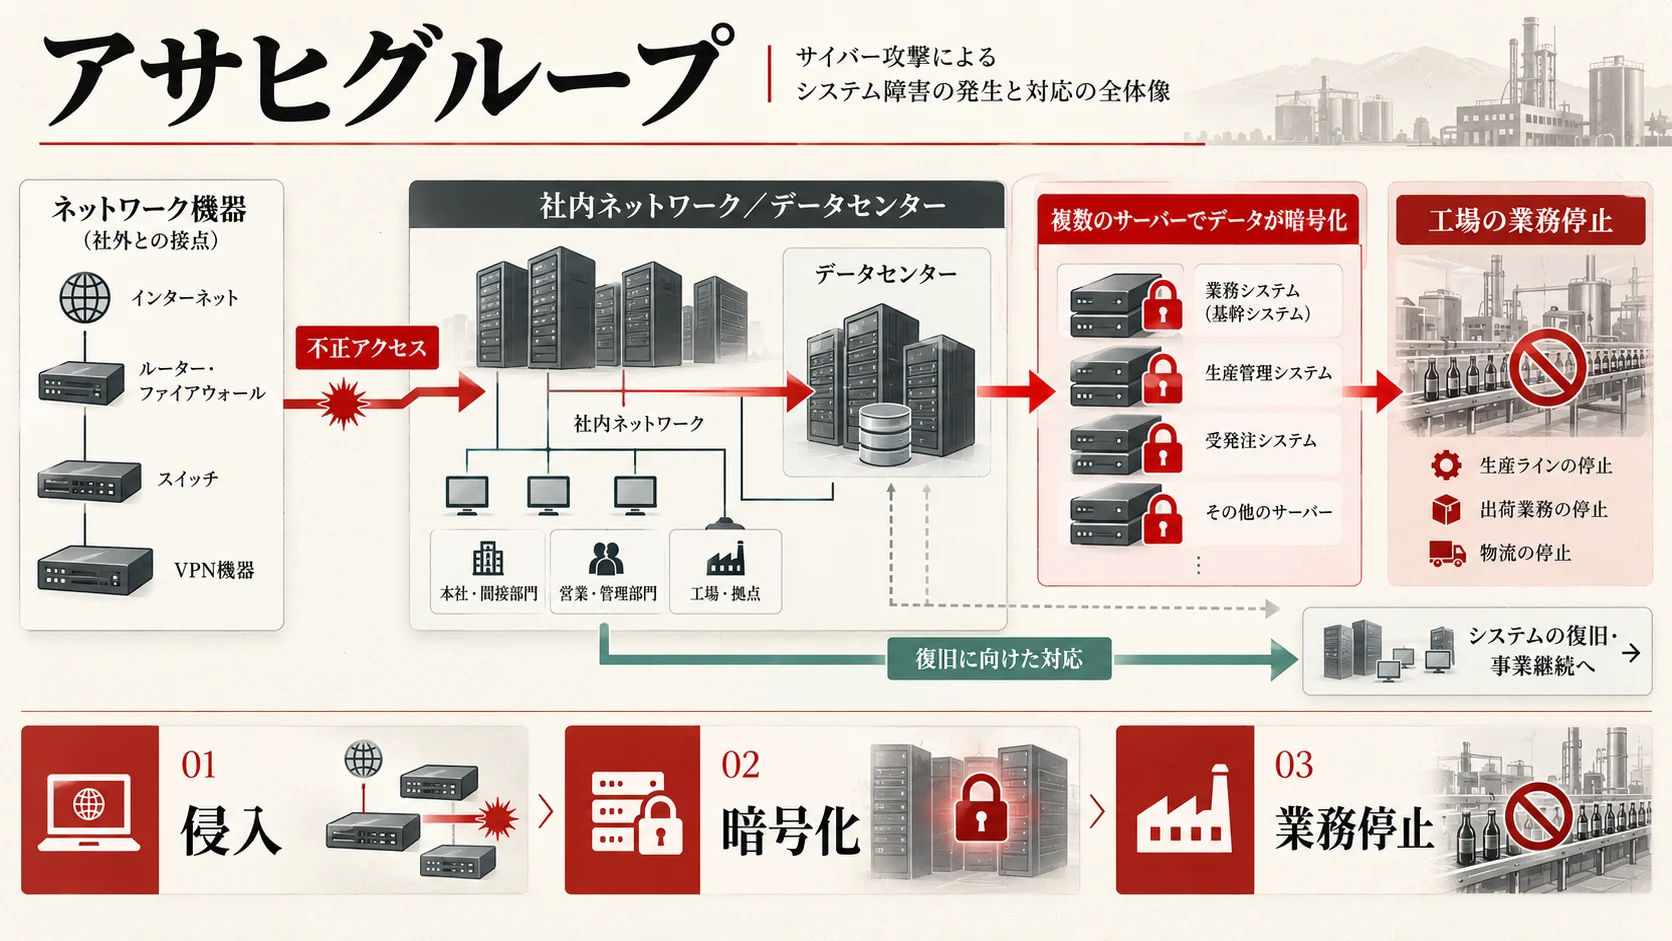
アサヒグループの事案は2025年9月29日に発生しました。同社の2026年2月18日の調査・再発防止策の公表は、初報より具体的な攻撃の流れを示しています。2026年の新しい攻撃ではなく、2025年の被害を後日検証した資料です。この時差を見落とすと、発生時期や当時の対策状況を誤って伝えてしまいます。
同社の調査によれば、障害発生の約10日前、外部の攻撃者がグループ拠点のネットワーク機器を経由してネットワークへ侵入しました。主要なデータセンターに入り、パスワードの脆弱性を突いて管理者権限を奪取し、奪ったアカウントで内部を探索しました。その後、主に業務時間外に複数サーバーへ侵入と偵察を繰り返したとみられます。9月29日にはランサムウェアが一斉に実行され、複数サーバーと一部端末のデータが暗号化されました。これは同社が調査で公表した事実・評価であり、他の企業の事故にも同じ侵入経路が使われたことを示すものではありません。
なぜ影響が生産・物流に広がったのか
データセンターの隔離は拡大防止に必要でしたが、業務システムへアクセスできなくなる影響も生みました。アサヒビール、アサヒ飲料、アサヒグループ食品の受注・出荷システムは停止し、手作業での対応が続きました。同社は安全が確認されたバックアップからの再構築、影響を受けたサーバーの再構築と健全性確認を経て、機能を段階的に再開しています。物流業務全体の正常化は2026年2月までかかりました。攻撃の影響を考えるとき、情報漏えいだけでなく、注文を受け、商品を届け、取引先と情報をやりとりする力がどれだけ落ちるかを数える必要があります。
個人情報の記述も慎重に扱います。同社は、従業員貸与端末の一部データが流出したと確認しています。一方、データセンターに保管された個人情報は流出の可能性があるものの、インターネット上で公開された事実は確認されていないとしています。2026年2月18日時点で確認された個人情報の漏えいは、従業員等5,117件、取引先関係者等110,396件と記載されています。他方、2025年11月26日時点で示した「漏えいのおそれ」の件数は別区分です。数字を足して単一の確定人数にすることはできず、確認済み・可能性ありを分けて読む必要があります。
初動と再発防止の要点
同社は障害を確認した当日、リモートアクセスVPN、拠点間ネットワーク、クラウド間接続の専用回線を遮断し、データセンターを完全に隔離しました。その結果、業務は止まりましたが、攻撃の横展開を抑えることが優先されたと読み取れます。フォレンジック調査では外部専門機関が関与し、システムごとの健全性を確認しました。復旧は旧環境を無条件に戻すのではなく、安全性が確認されたデータと構成から段階的に進められました。
再発防止策として同社が挙げるのは、リモートアクセスVPN装置の全面廃止、古い通信経路や外部侵入リスクのある機器の廃止、ネットワーク分離、端末のEDR強化、ログ分析、認証・権限管理、バックアップと復旧訓練などです。自社にそのまま同じ製品構成を導入するのではなく、外部公開機器は誰が更新するか、管理者権限が奪われたらどこまで移動できるか、業務停止を伴う隔離に誰が決裁するかを問い直すことが大切です。最初の侵入を完全に防げると仮定せず、侵入後の移動・権限取得・暗号化の各段階で止める設計にします。
アスクル:委託先管理者アカウントの不正利用と復旧の教訓
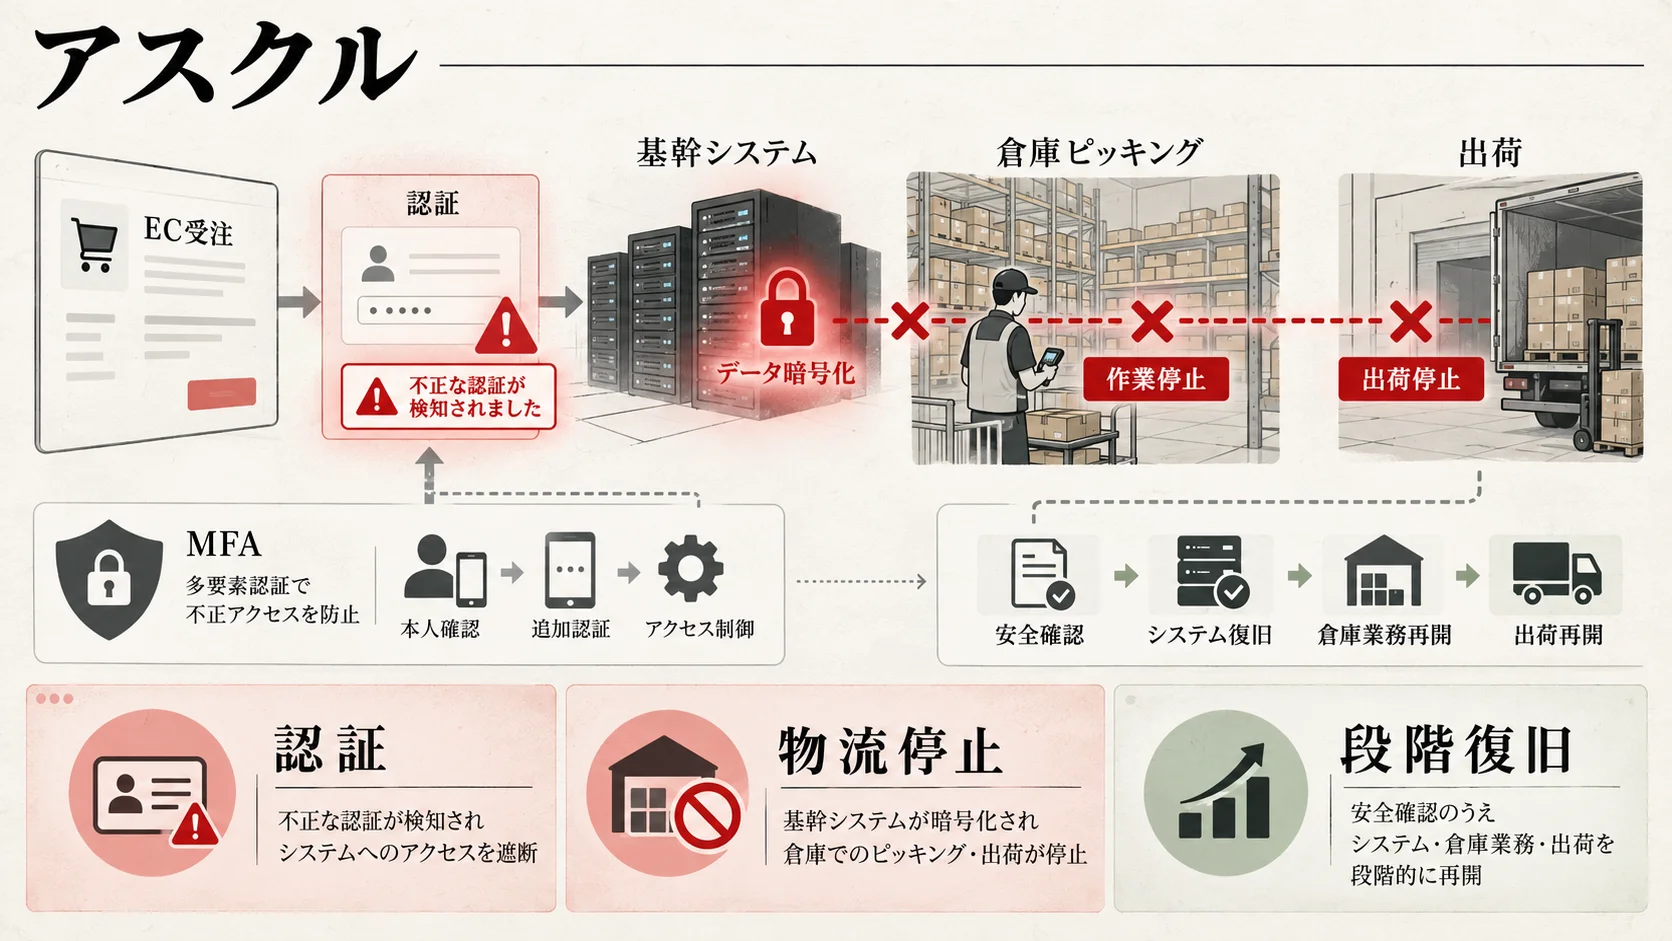
アスクルの被害は2025年10月19日に検知されたものです。同社のセキュリティ情報ページと2025年12月12日の調査結果によると、ランサムウェアが物流・社内システムのデータを暗号化し、一部情報が窃取・公開されました。「ASKUL」「ソロエルアリーナ」「LOHACO」の受注・出荷業務は停止し、顧客、取引先、物流受託サービスを利用する企業にも影響が及びました。2026年に更新された説明ページを読んでも、事案自体の発生年は2025年です。
どこまで侵入経路が分かっているか
同社の調査は、業務委託先に付与されていた管理者アカウントが例外的に多要素認証の対象外で、そのIDとパスワードが何らかの方法で漏れ、不正利用されたとしています。ただし、委託先管理のノートPCではOS更新の過程で侵入時のログが消去されており、認証情報がどの経路で漏れたかを完全には特定できていません。公表されたVPN機器の脆弱性が使われたと断定する情報もなく、同社はその悪用痕跡を確認していないと明記しています。
初期侵入後、攻撃者は内部を偵察し、複数サーバーにアクセスするための認証情報を集め、EDRなどの防御ソフトを無効化したうえでサーバー間を移動したと説明されています。複数種のランサムウェアを使い、暗号化と同時にバックアップファイルも削除しました。これは防御側が「感染端末を一台取り除けば終わる」と考えてはいけない理由を示します。権限、監視、ネットワーク分離、バックアップのどれか一つだけでは被害の広がりを十分抑えられません。
復旧が長引いた理由を自社のBCPに置き換える
同社の報告では、侵害されたデータセンターのサーバーにはEDRが未導入で、24時間監視もなかったため即時検知ができませんでした。またオンラインバックアップの一部も暗号化され、迅速な復旧が難しくなりました。バックアップが「ある」ことと、「本番環境が侵害された状態でも別経路から安全に戻せる」ことは違います。バックアップの隔離、改変防止、復元テスト、復旧順序、復旧に使う認証情報の保全まで設計して初めて、BCPに役立ちます。
アスクルは攻撃検知後にネットワークを遮断し、感染が疑われる機器を隔離しました。全パスワードの変更、主要アカウントのリセット、管理アカウントの多要素認証、EDR更新、外部専門機関による調査を進めています。汚染の可能性がある既存環境の部分修復に頼らず、安全を確認した新しい環境へ再構築したと説明します。再開は段階的であり、発表資料の時点とサービス別の状態を分けて確認する必要があります。
情報流出については、2025年12月12日時点で事業所向けサービスの顧客情報の一部約59万件、個人向け約13万2,000件、取引先関連約1万5,000件、役員・社員等約2,700件を確認したと公表しました。これは各情報区分の件数であって、重複のない総人数ではありません。また一部ログが失われていたため、攻撃者が閲覧した可能性のある情報の全範囲を完全に特定することは困難としています。対象者への個別通知、専用窓口、長期監視が必要になった背景には、この不確実性もあります。
委託先管理者アカウントは、委託先の事業形態にかかわらず自社の基幹環境へ到達し得る入口です。契約書に「セキュリティ対策を行う」と書くだけでは不足します。発行中のアカウント一覧、管理者権限の期限、MFA例外の有無、端末の管理責任、退職・契約終了時の停止、ログの保管先を、自社と委託先で実際に突き合わせてください。
4事例を比較:共通する失敗点と異なる被害の連鎖
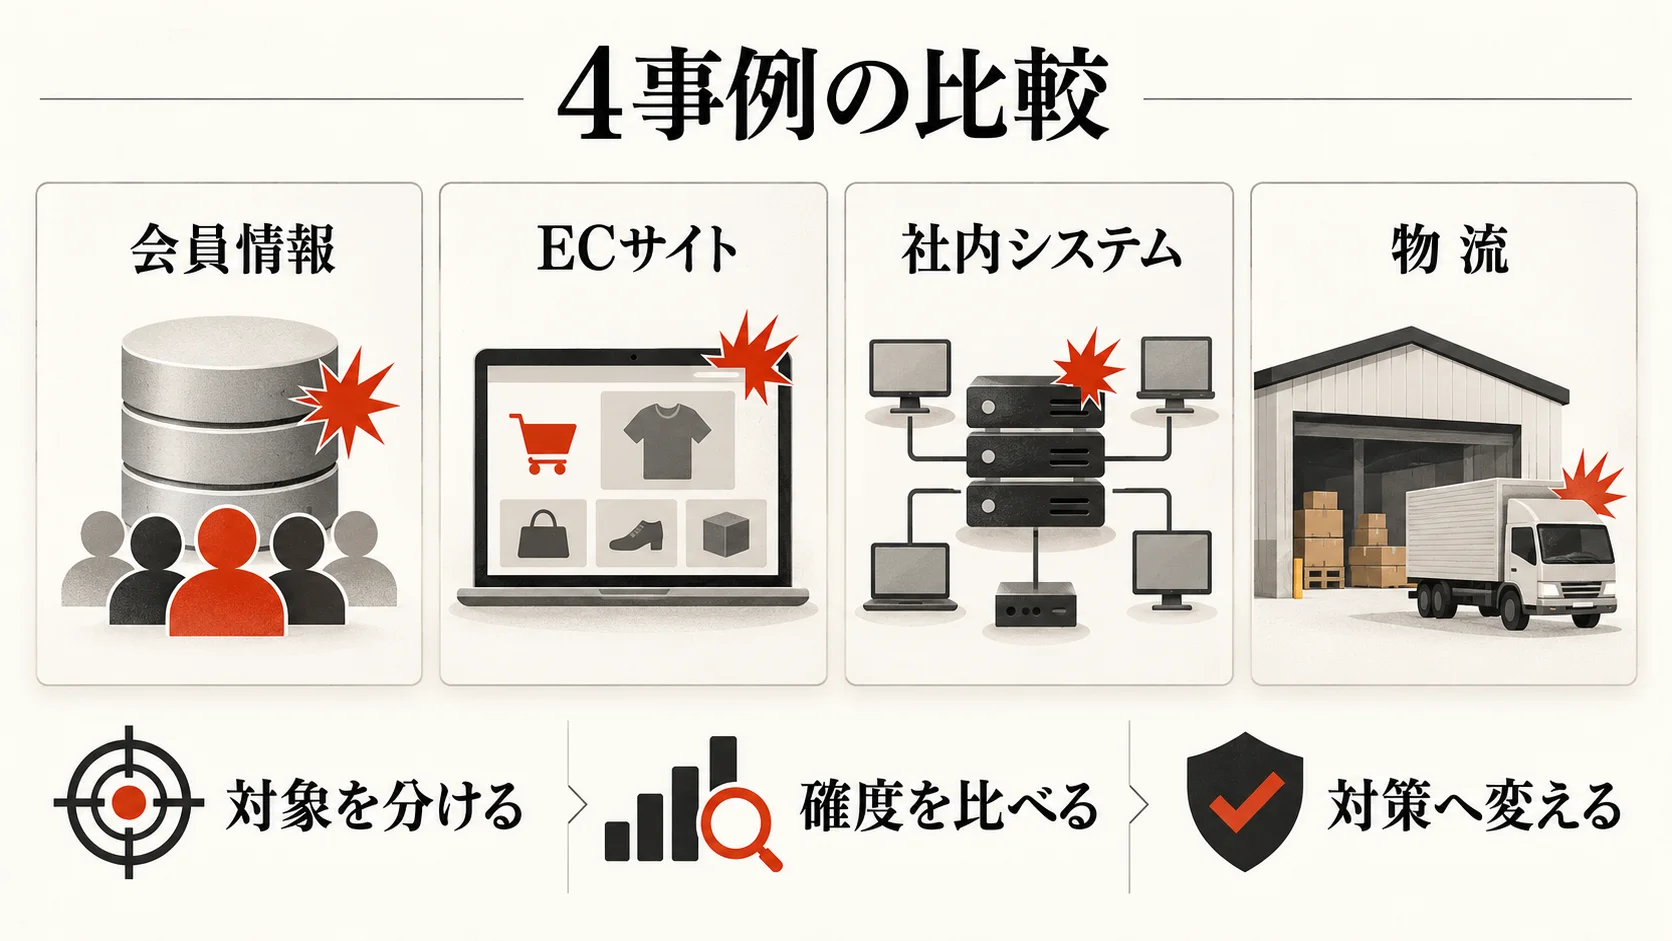
4事例を一つの原因にまとめることはできません。ソースネクストとファンケル・アテニアでは、利用者情報の保護と正確な通知が中心課題です。アサヒグループとアスクルでは、侵入後の横展開、権限の悪用、暗号化、業務停止、バックアップの健全性まで問題が連鎖しました。一方で共通するのは、外部から到達できる入口、権限のあるアカウント、保持するデータ、監視、停止時の代替業務を、別々に管理すると対応が遅れることです。
| 点検する軸 | ソースネクスト | ファンケル・アテニア | アサヒグループ | アスクル |
|---|---|---|---|---|
| 主な入口として公表された情報 | 管理サーバーへの不正アクセス。具体経路は非開示 | ECサイトへの不正アクセス。詳細は非開示 | 拠点ネットワーク機器経由で侵入 | 委託先管理者アカウントの不正利用を確認。認証情報の入手方法は未特定 |
| 主な影響 | 会員情報の流出可能性 | 会員情報の一部漏えい | 複数システムの暗号化、情報流出、受注・出荷への影響 | 物流・社内システムの暗号化、情報流出、受注・出荷停止 |
| 公表された封じ込め | 脆弱性修正、対象パスワード無効化 | 原因となった機能の停止 | ネットワーク・データセンターの隔離 | ネットワーク遮断、アカウントリセット、MFA適用 |
| 自社で問うべきこと | 会員情報をどこに何年保持するか | ブランド横断の顧客情報を分けて把握できるか | 拠点機器から管理領域まで横移動できるか | 委託先の特権アカウントにMFA例外がないか |
「大企業なら対策済みのはず」という判断は役に立ちません。規模が大きいほど、長年使う拠点機器、買収・統合されたシステム、多数の委託先、異なる運用ルールが併存します。小規模企業も例外ではありません。人数が少なければ、一人の管理者へ権限が集中し、担当者不在の日に停止判断や顧客連絡が遅れる可能性があります。会社の規模よりも、重要資産の可視化と、侵害時の役割分担を評価すべきです。
また、ランサムウェア被害では「暗号化したデータをバックアップから戻せる」だけでは十分ではありません。アサヒグループは安全性を検証しながらシステムを再構築し、アスクルはバックアップの一部まで暗号化されたと公表しました。復元先のネットワークに攻撃者が残っていれば、再開直後に再侵害され得ます。ログ、認証情報、管理権限、外部接続を清浄化してから、復旧優先順位に沿って業務を戻す必要があります。
公表の質にも学びがあります。最初の発表で「調査中」と書かれていても、対象者は今取るべき行動を知りたいはずです。企業は確認済み事実、未確認事項、更新予定、問い合わせ方法を分けて示し、数字が変わる場合は以前の数値との関係を説明するべきです。特に「件」「名」「確認」「可能性」を混ぜないことが、正確な案内と信頼回復につながります。
自社で備える予防策:公開資産、認証、監視、復旧をつなぐ
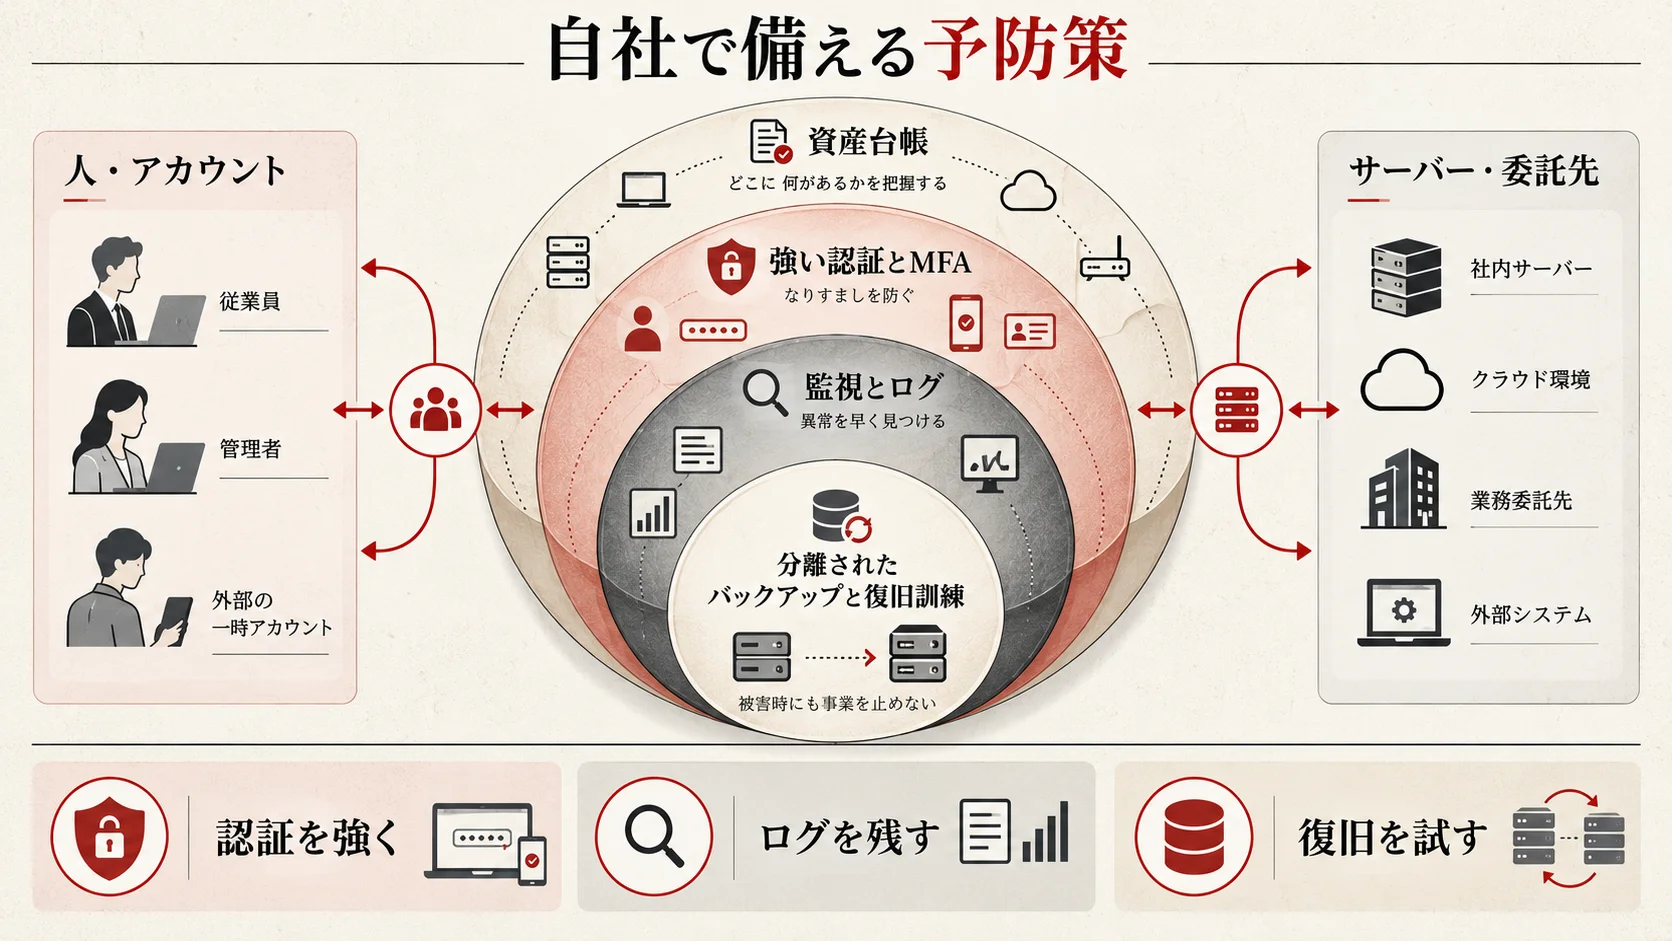
事例から対策を決めるときは、製品名から始めず、自社にとって止められない業務と守るべき情報から始めます。顧客情報を扱うECなら、会員データベース、注文・決済連携、メール配信、外部制作会社の管理アカウントが対象です。製造・物流なら、受注、在庫、出荷、配送連携、現場設備の制御や委託先との接続が対象になります。システム管理者が資産を洗い出し、事業責任者が「何時間止まると何が起きるか」を評価して、経営者が投資の順番を決めます。
1.外から見える入口を棚卸しし、修正期限を決める
VPN、ファイアウォール、ネットワーク機器、公開Webアプリケーション、管理画面、クラウド管理コンソールを一覧化します。各資産に製品名、バージョン、設置場所、管理者、保守期限、外部公開の有無、ログの保存先を付けます。脆弱性が公表された場合は、重要度だけでなく、その機器が外部から到達できるか、悪用が観測されているか、代替のアクセス制限が可能かも見ます。修正を翌営業日にするのか、停止やアクセス制限を先にするのかは、事業影響を含めて決裁する仕組みにします。
資産台帳があっても、委託先が保守する機器、古い予備回線、テスト環境が抜ければ入口が残ります。年一回の棚卸しだけに頼らず、構成変更・新規公開・契約終了のたびに更新します。第三者の診断を受けるなら、診断範囲に公開資産の探索、管理画面、認証設定、委託先経由の接続が含まれるかを確認してください。診断書の件数よりも、発見した問題に担当者と修正期限が付いているかが重要です。
2.管理者アカウントと委託先の例外をなくす
特権アカウントには原則として多要素認証を適用し、個人ごとに発行します。共通IDは誰が操作したか追跡しにくく、退職時の停止も難しくなります。業務委託先にも同じ基準を適用し、MFAの例外、恒久的な管理者権限、使用していないアカウントを定期的に点検します。保守作業に必要な期間だけ権限を付与し、終了後は失効させます。認証情報が漏れる前提で、特権操作には別承認や記録を設けることも有効です。
アスクルの公表から学べるのは、委託先の管理者アカウントに適用しない「例外」が組織の弱点になり得ることです。ただし、それだけを原因とするのではなく、ログ欠損、監視の不足、バックアップの構造まで含めて対策を考えます。委託契約ではセキュリティ認証の有無を聞くだけでなく、実際にどのアカウントへMFAが適用され、端末の更新とログ保全を誰が担うかまで確認します。
3.侵入後に移動できる範囲を狭める
管理者が一つのネットワークから全サーバーへ入れる構成は、攻撃者に権限を奪われた際の影響を大きくします。顧客データ、社内業務、物流、バックアップ、開発環境を機能ごとに分離し、必要な通信だけを許可します。管理用接続は一般の業務端末から分け、アクセスごとに認証と記録を残します。分離ができているかは図面ではなく、定期的な接続テストとログで確かめます。
監視も端末だけでは足りません。サーバー、ネットワーク機器、クラウド、認証基盤のログを同じ時間軸で見られるようにし、管理者権限の付与、夜間の大量アクセス、異常な外部送信、バックアップ設定変更などを検知対象にします。アラートを増やすだけでは担当者が疲弊します。誰が何分以内に確認し、どの条件でネットワーク遮断やアカウント停止を承認するかまで決めて訓練します。
4.バックアップを「復旧できる状態」で検証する
本番と同じ権限で書き換えられるオンラインバックアップは、攻撃者にも消去・暗号化され得ます。別アカウント、別保管先、変更や削除を抑止する設定、オフラインに近いコピーなどを組み合わせ、復元手順を実際に試します。月次で取得成功率だけを見るのではなく、重要システムを隔離環境で復元できるか、必要な鍵と管理者が残っているか、データの整合性が取れるかを確認してください。
復旧目標は、すべてのサーバーを一斉に戻すことではありません。まず受注と顧客対応、次に在庫・出荷と会計など、顧客への影響が大きい業務から順に戻す工程表を用意します。復旧前に侵入経路を遮断し、認証情報を再発行し、再構築環境に残存脅威がないか点検します。アサヒグループとアスクルの事例は、封じ込めと安全確認のために、業務を止める判断が必要になることを示しています。
次の表は、経営者と情報システム担当者が30日以内に使える点検表です。全項目を一度に「完了」とするより、未完了の責任者と期限を明らかにしてください。
| 点検項目 | 担当と証拠 | 完了条件の例 |
|---|---|---|
| 公開資産と委託先接続の台帳 | 情シスが構成図・契約・実機を照合 | 所有者不明の外部公開機器がなく、保守期限が記録されている |
| 管理者MFAと権限 | 情シスと委託先がアカウント一覧を照合 | 例外が承認・期限付きで、不要権限と休眠IDを停止した |
| ログと監視 | 運用担当が保存先・保持期間・アラートを確認 | 夜間・休日を含む通報先と停止判断者が決まっている |
| バックアップと復元 | 運用担当と業務責任者が隔離復元を実施 | 優先業務の復旧時間とデータ欠損を計測し、許容範囲内 |
| 顧客連絡・法令対応 | 広報・法務・個人情報担当が訓練 | 確認済み事実と未確定事項を分けた通知文を作れる |
対策の有無ではなく、侵害された日でも動くかを訓練で確認してください。一つでも未検証の領域が残れば、被害の程度と復旧時間は想定より大きくなり得ます。経営者には「ゼロリスク」と報告せず、残余リスクと次回の検証日を示します。
被害を疑ったときの初動、利用者対応、よくある質問
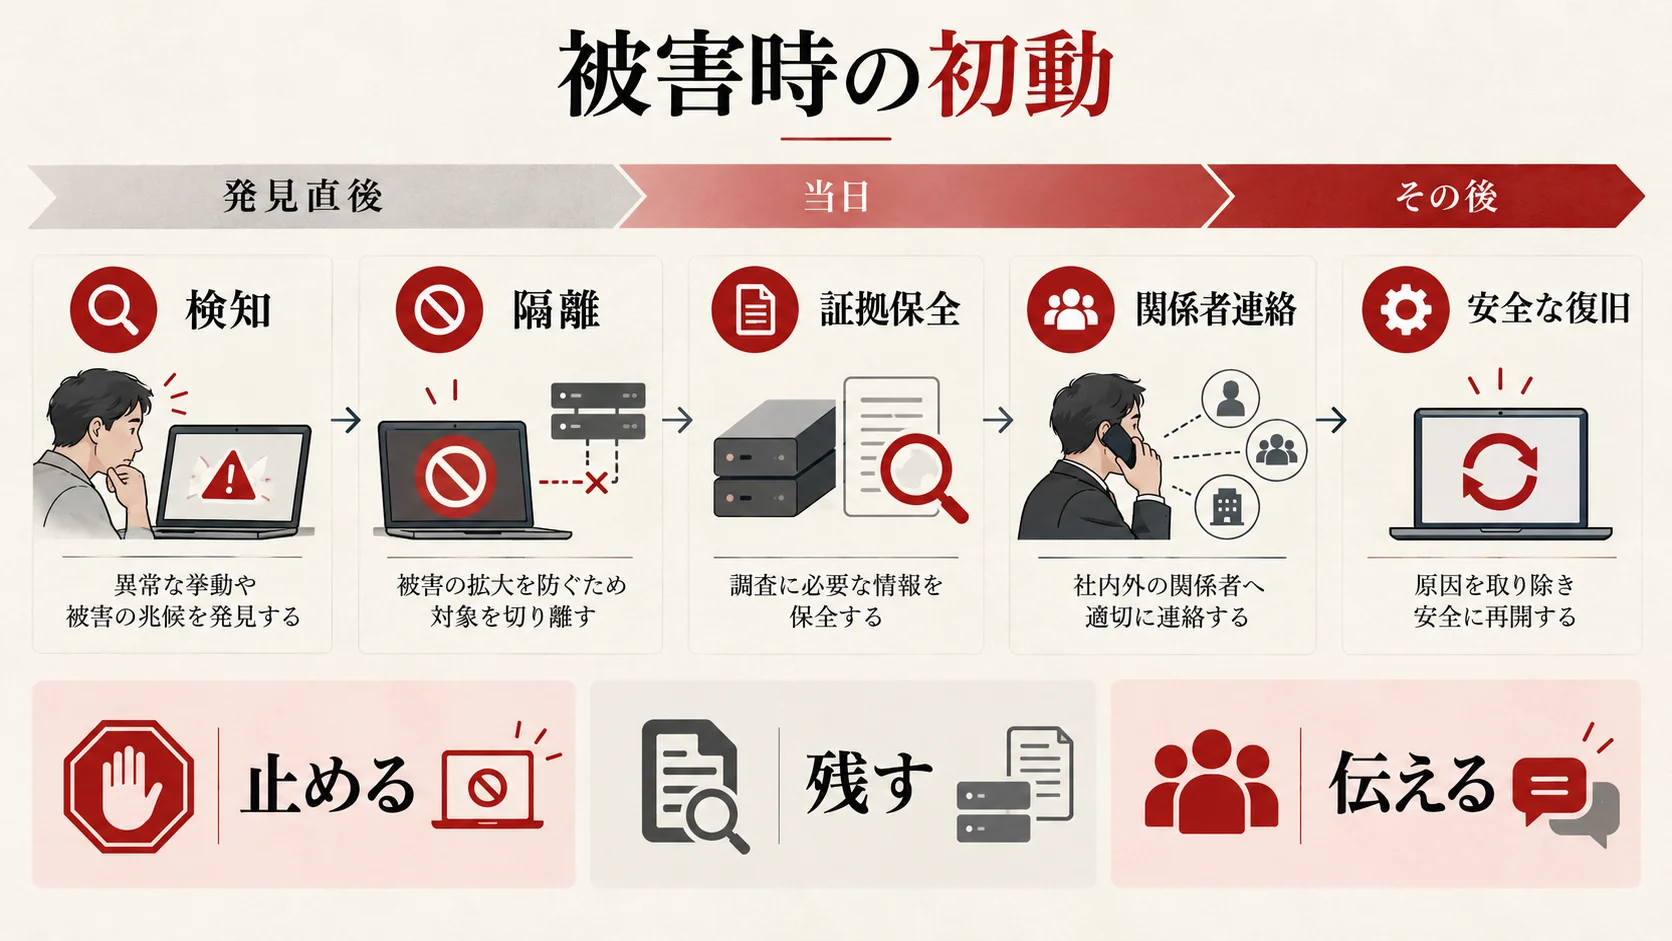
不審なログインやサーバーの暗号化を見つけたら、まず対応記録を開始し、被害拡大を止めます。感染端末や侵害の疑いがあるネットワークを隔離し、攻撃者が再利用できるアカウントを止めます。ただし電源の強制断やログ削除、無計画な再起動は調査の証拠を失わせることがあります。社内の緊急手順と専門家の指示に従って、証拠保全と封じ込めを並行させてください。重要なのは、現場だけで「全停止」も「継続」も決めず、事前に定めた責任者が事業影響を踏まえて判断することです。
初動を六つの判断に分けると、混乱を抑えられます。第一に発見時刻、検知した端末、通報者、観測した症状を記録します。第二に侵害の可能性があるアカウント・端末・接続を隔離します。第三にログ、メモリ、通信履歴、管理操作履歴など、後で必要な証拠の保全を専門家と調整します。第四に顧客データ、業務システム、委託先、クラウドへ影響が及ぶ範囲を暫定的に評価します。第五に規制当局、警察、保険会社、委託先、顧客への連絡要否を法務と決めます。第六に、安全が確認された環境から優先業務を段階的に戻します。
個人データの漏えい等が疑われる場合、報告要否と期限は法令上の条件で決まります。個人情報保護委員会の案内では、報告対象事態に該当するとき、速報を概ね発覚から3〜5日以内、確報を原則30日以内、不正目的の行為が疑われる場合は60日以内と説明しています。期限を待ってすべてを確定させるのではなく、未判明の箇所を明示して速報し、調査に応じて更新します。対象事態や通知の要件は個別事情で変わるため、法務・個人情報保護担当が現行の公式ガイドと事実関係を照合してください。
被害を受けた可能性のある利用者への説明では、「流出したことを確認した情報」「流出の可能性がある情報」「現時点では対象外と確認した情報」を分けます。取り得る行動も、パスワード変更が必要なのか、不審な連絡への警戒が中心なのか、サービスの利用停止が必要なのかを明示します。問い合わせ窓口と更新日を固定し、誤ったメールや偽サイトを見分ける方法を案内します。発表後の二次被害を防ぐには、セキュリティ部門だけでなく、顧客対応、広報、法務、事業責任者が同じ事実表を使うことが欠かせません。
よくある質問:会社名がニュースに出たら、すぐ全員のパスワードを変更すべきですか?
対象サービスと漏えいした可能性のある情報を公式案内で確認してください。パスワードが対象であれば、そのサービスに加え、使い回している別サービスのパスワードも変更することが重要です。対象外と明示されたアカウントまで無差別に変更するより、同一パスワードを使っている場所を洗い出す方が効果的です。変更はメール内リンクではなく、正規サイトやアプリを直接開いて行います。
よくある質問:ハッキング被害の件数が多い会社ほど対策が悪かったのでしょうか?
件数だけでは判断できません。データの保存期間、レコードの数え方、サービスの利用者規模、調査時点、確認と可能性の違いが影響します。ソースネクストの22,519,960件は流出可能性のある対象件数、ファンケル・アテニアは件数と人数を別に公表しています。アサヒグループやアスクルでも「確認済み」と「おそれ」を分けています。評価すべきなのは数字の大きさだけでなく、必要以上の情報を保持していなかったか、発見と封じ込めは速かったか、利用者への説明が具体的かです。
よくある質問:原因を発表しない会社は何も分かっていないのでしょうか?
そうとは限りません。調査中で未確定の場合も、再攻撃を防ぐため詳細を伏せる場合もあります。ファンケル・アテニアは原因となった機能を停止したうえで、攻撃の詳細を開示しないと明記しています。一方で利用者として必要なのは、どの情報が対象で、何をすべきかという説明です。企業には、未公表を理由に利用者の行動情報まで欠かさない姿勢が求められます。
よくある質問:ランサムウェア被害ならバックアップから戻せば終わりますか?
終わりません。アスクルではバックアップファイルも暗号化・削除され、アサヒグループでは健全性を確認した環境から段階的に復旧しました。残った攻撃者のアクセスや悪用された認証情報を放置したまま戻せば再侵害の危険があります。復旧前に侵入経路、権限、ログ、バックアップの健全性、再開後の監視を確認します。業務継続計画では、システム復旧の所要時間だけでなく、その間の受注・出荷・顧客対応の代替手段を用意します。
まとめ:ニュースを自社の点検に変える
企業被害の記事は、攻撃者の名前や件数だけを追っても自社の安全につながりません。今回の4事例は、会員データの保護、ECの機能管理、拠点ネットワーク機器、委託先の特権アカウント、バックアップと物流の継続という異なる弱点を示しました。まずは自社の外部公開資産、MFA例外、委託先権限、ログ、隔離復元の五つを確認してください。結果を一枚の台帳にまとめ、未対応項目の担当と期限を決めることが次の一歩です。
本記事は2026年10月26日に確認した一次資料に基づきます。被害範囲は調査の進行で更新され得ます。最新情報は各社のソースネクスト公式FAQ、ファンケル・アテニア共同発表、アサヒグループの調査公表、アスクルの公式情報で確認してください。あわせて、GMOの不正アクセス事案も読むと、クラウド・会員情報・業務システムで異なる初動を比較できます。
セキュリティの達人に相談する

「公開資産の台帳が古い」「委託先の管理者権限を把握できない」「バックアップから本当に復旧できるか試していない」場合は、被害が起きる前に点検することが重要です。セキュリティの達人では、現状のリスクを整理し、優先順位と実行手順を一緒に検討します。まずは自社で気になっているシステムと、止まると困る業務を共有してください。



