
2026年10月21日に公表されたPHPの重大な脆弱性について、さくらのレンタルサーバでWordPressを運営している方は何をすべきでしょうか。結論は、さくらの公式発表では、コントロールパネルから選べるすべてのPHPバージョンへの今回の脆弱性対応が完了し、利用者による緊急の操作は不要です。ただし、契約サービスと実際の利用環境を確かめ、サイトの業務機能を点検する作業は残ります。古いPHPを使っている場合は、今回だけの修正と長期的な安全性を分け、互換性を検証したうえでサポート中の系統へ移行します。
この記事は2026年10月23日時点のさくらの公式対応状況とPHP公式の勧告を基にしています。さくらのレンタルサーバ固有の「緊急切替は必要か」「管理画面ではどこを確認するか」「旧版からいつ移行するか」に絞ります。PHPの脆弱性の一般的な仕組みと他社サービスを含む初動はWordPress利用者向けの総合解説に、Web側PHPの調べ方はバージョン確認手順に分けました。提供者の告知は変わるため、実作業の直前に公式ページを再確認してください。
対応記録を残すための無料チェック表PDFも利用できます。メール登録は不要です。対象サイト、公式告知、バックアップ、フォーム送受信、切り戻し条件を記入できる一般用のテンプレートであり、さくら固有の操作や最新の適用状況は必ず公式案内を優先してください。管理パスワードや秘密鍵をPDFへ書き込まないでください。
さくらのレンタルサーバは今回のPHP脆弱性へ対応済みか
PHP公式は2026年10月21日、CVE-2026-109618とCVE-2026-109619を修正したPHP 8.5.12、8.4.27、8.3.36、8.2.35を公開しました。公式は、Webリクエストを処理するPHP環境で未認証の遠隔コード実行が可能になり得る重大な問題だと説明しています。WordPress本体の更新だけでPHP側の脆弱性は解消しません。反対に、脆弱性が公表されたからといって、個々のサイトが侵害されたと直ちに断定する根拠もありません。
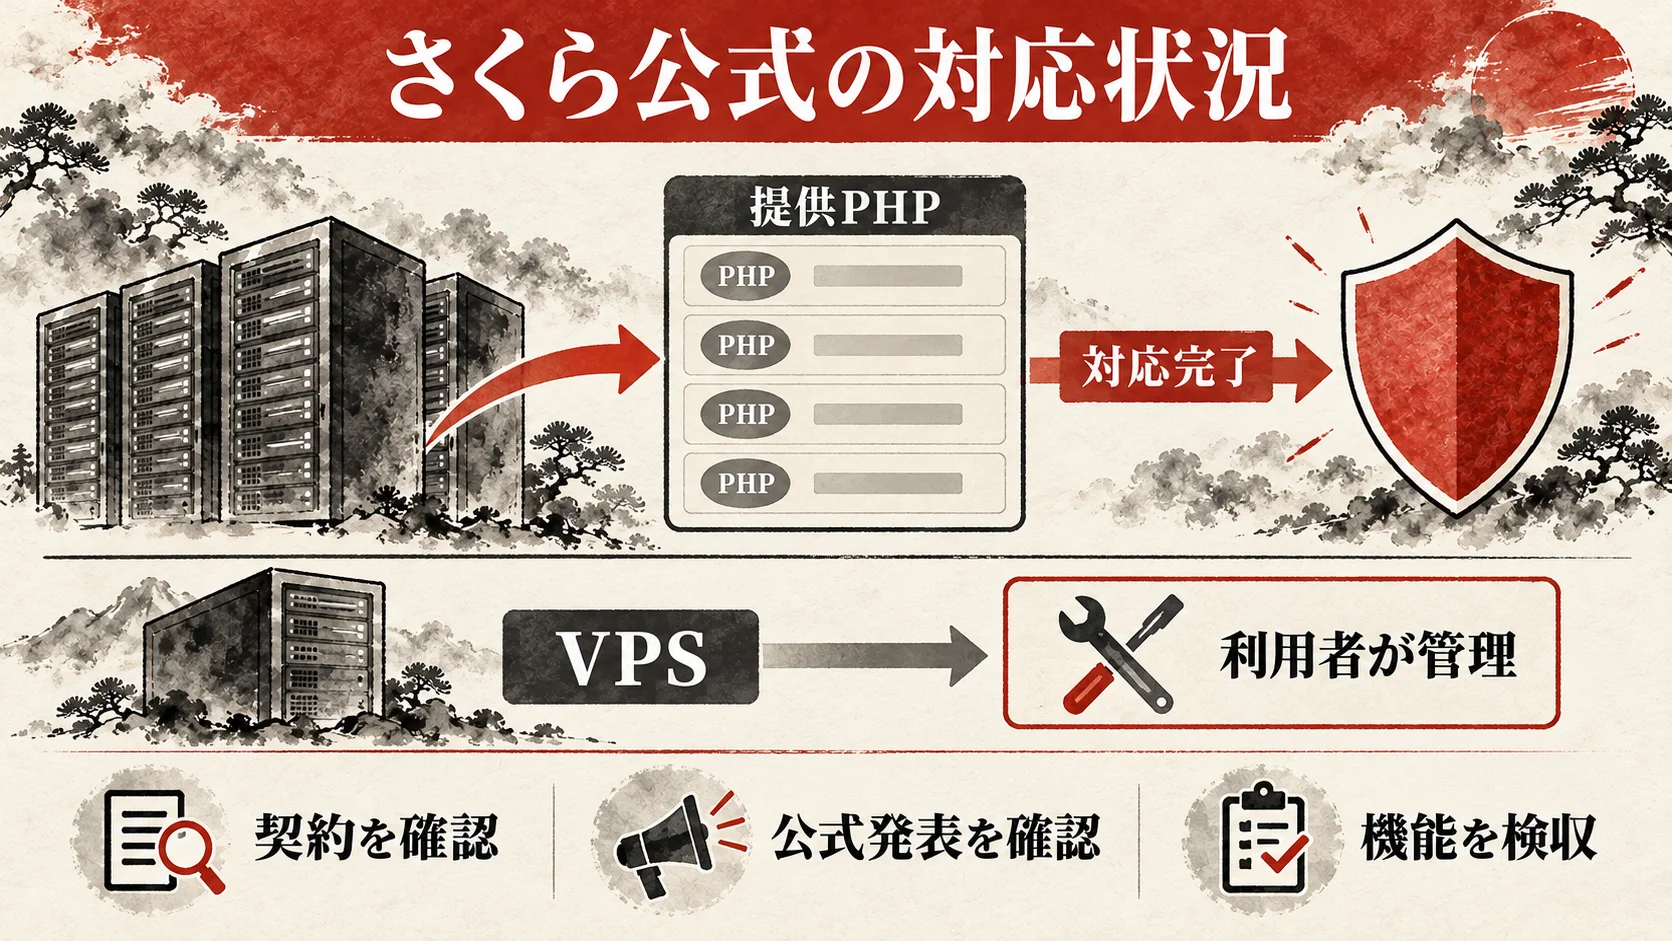
さくらのサポート情報は2026年10月22日、「さくらのレンタルサーバ」「さくらのマネージドサーバ」「さくらのレンタルサーバ・リセール向けサービス」について、コントロールパネルから選択できる全PHPバージョンへの今回の脆弱性対応を完了したと案内しています。そのため利用者が実施する緊急対応はない、という説明です。PHPの表示番号が上流修正版と違うだけで、さくらの提供環境を未修正と決めつけてはいけません。公式発表は提供対象の古い系統にも必要な修正を施したと説明しています。
一方、同社の全社向け発表は、さくらのVPSについて「サービス提供に関わる部分」でPHPを使わないためその部分は影響しないとしつつ、利用者がVPS内で動かすPHPの更新は利用者側の管理だと示しています。レンタルサーバとVPSを同じ「さくら」の名でひとまとめにしないことが最初の判断です。クラウドや専用構成にも別の責任分界があります。契約画面で正式なサービス名を確かめてください。
2026年10月22日14時時点で、さくらは自社の調査において本脆弱性を悪用した不正アクセスや情報漏えいの被害報告はないと記載しています。これはさくらの調査対象とその時点についての発表であり、利用者の各WordPressサイトに侵害がないことを証明するものではありません。管理者アカウント、ファイル変更、フォームやメールの異常は自サイトで別途確認します。告知に続報が出れば、この判断表も更新します。
| 確認対象 | 2026年10月23日時点の判断 | 利用者が確かめること |
|---|---|---|
| さくらのレンタルサーバの提供PHP | 公式は管理画面で選べる全系統に今回の対応完了と発表 | 契約サービスと利用PHPが告知範囲に入るか |
| サポート終了系統 | 今回の修正は適用されたが、以後の脆弱性対策を保証しない | サポート中のPHPへの計画移行が必要か |
| さくらのVPSで自分が入れたPHP | サービス側の告知だけで更新完了とはならない | OS・PHPの保守担当と更新記録 |
| WordPress本体・テーマ・プラグイン | PHPホスト側の修正とは別物 | 更新と互換性、機能検収 |
速報記事の古い見出しを見て「まだ対応中だ」と判断することも避けます。さくらの10月22日の告知はメンテナンスの経過と完了情報を含み、時刻によって状態が違います。まず最終更新のある対応状況ページを開き、対象サービスと全PHP系統への対応完了の記載を確認します。社内報告にはURL、確認日時、対象サービス、WordPressのPHP値をセットで記録すると、後から再判定できます。
まず契約・サイト・実行PHPを取り違えず確認する
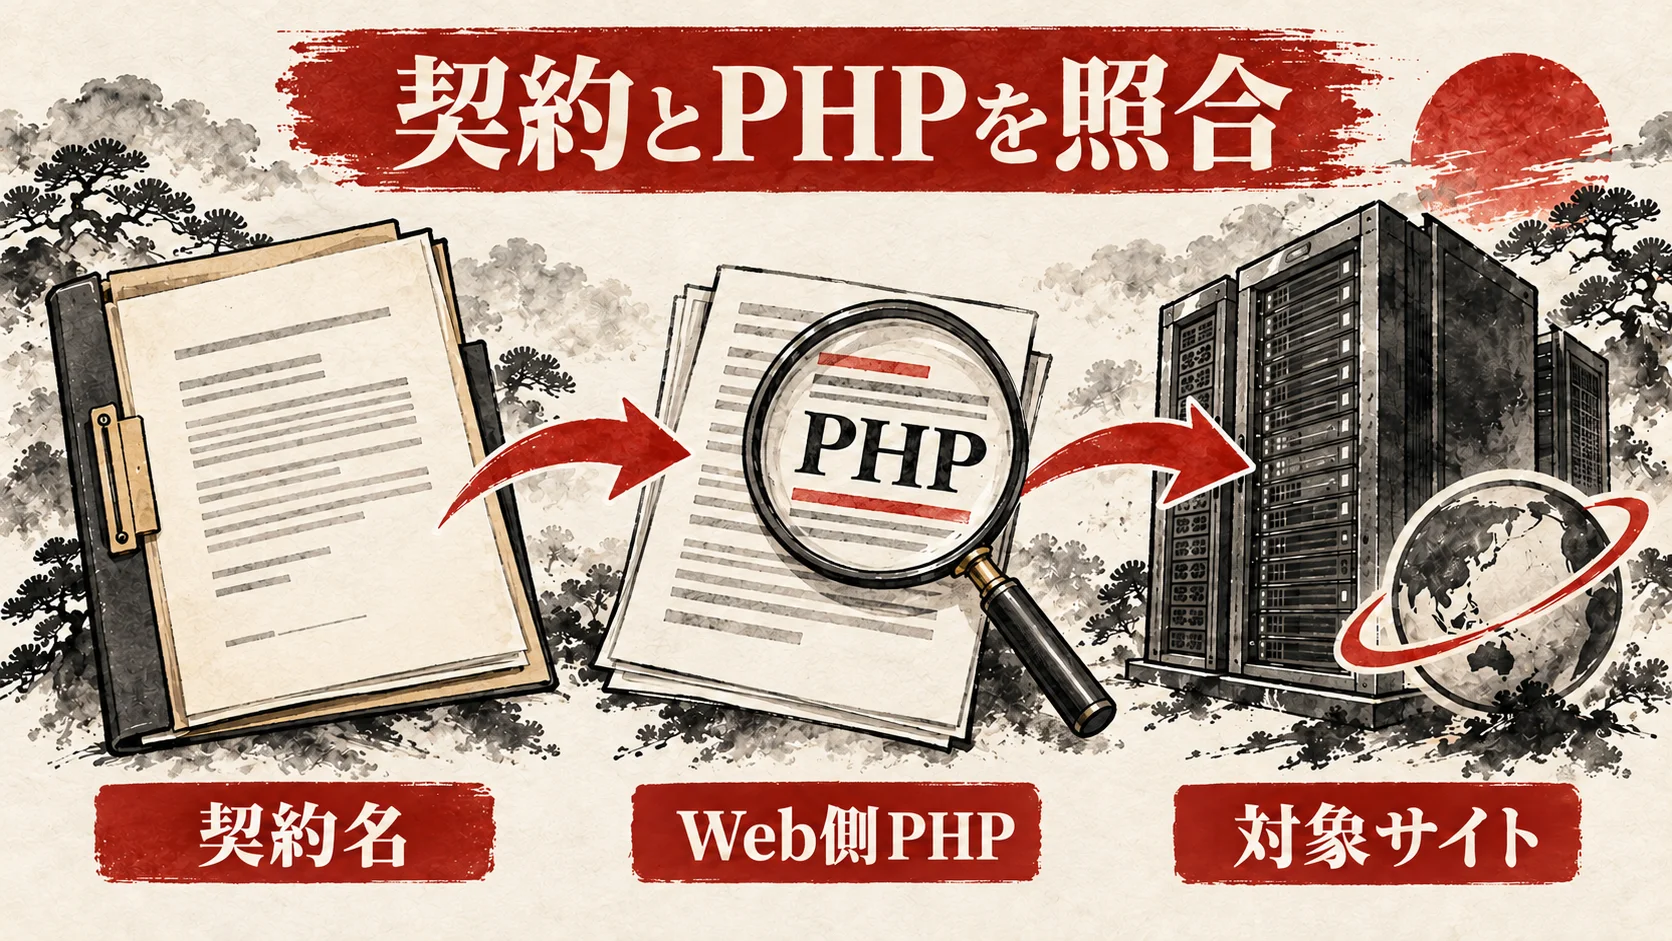
作業の入口は「さくらのレンタルサーバを使っているはず」という記憶ではなく、契約情報です。さくらの会員メニュー、請求書、サーバーコントロールパネルで正式なサービス名と対象サーバーを確認します。制作会社が運用を代行している場合、ドメインの契約先とWebのホスティング先が違うこともあります。DNSや請求の窓口だけを見て、PHPの実行場所を決めないでください。対象URLと管理責任者を一覧にし、別の契約や開発環境を含めるかを明示します。
WordPress管理画面に入れるなら、「ツール」→「サイトヘルス」→「情報」→「サーバー」でWeb側のPHPバージョンを確認します。WordPress公式のサイトヘルス説明は、サーバー構成とPHPに関する情報を表示する機能を案内しています。管理権限やWordPressの版によって表記が違う場合があります。管理画面に入れなければ、まず公開サイトの表示状態とコントロールパネルの設定を確認し、障害中に安易な変更を重ねないようにします。
さくらのPHPバージョン変更マニュアルでは、サーバーコントロールパネルの「スクリプト設定」→「言語バージョン設定」から選択PHPを確認・変更する手順が示されています。2026年10月23日に参照した同マニュアル自体の最終更新日は2023年12月18日です。画面が改修されていれば、現在表示されるメニューと公式ヘルプを照合してください。メールアドレスでログインするとメール設定だけが見え、ドメイン関連の項目が表示されない場合があると公式は注意しています。設定項目がない場合は権限とログイン方法を先に確認し、存在しないメニューを探し続けないでください。
ここで混同しやすいのは、Webが使うPHP、SSHでphp -vを実行したときのCLI用PHP、WordPressの管理画面に表示される警告の三者です。CLIはバッチや保守作業に役立ちますが、公開サイトのPHPと同じとは限りません。サイトヘルス値とコントロールパネルの選択値が異なる、または複数のWordPressを管理している場合は、どのドメイン・どのWordPress・どの時刻の確認かを記録して切り分けます。公開用phpinfo()を無防備に置いて確認する方法は、設定情報の露出や削除忘れにつながるため勧めません。
確認台帳には、少なくとも契約名、対象ドメイン、公開/ステージング、WordPressのURL、サイトヘルスのPHP値、パネルの選択値、確認担当と時刻を入れます。会員サイトや決済サイトなら機密性と停止許容時間も加えます。ドメイン名そのものは社内台帳では必要ですが、公開記事のコメントやSNSへ管理画面の画像ごと載せないでください。問い合わせ先へ送る際もパスワードと秘密鍵は渡しません。
| 台帳項目 | 記入例(架空) | 確認を誤ると起こること |
|---|---|---|
| 契約サービス | さくらのレンタルサーバ スタンダード | VPS向けの責任範囲と混同します |
| 対象 | example.jp の本番WordPress | ステージングだけ更新して完了と誤認します |
| Web側PHP | サイトヘルスで確認した値 | CLIの値だけで判断します |
| コントロールパネル | 言語バージョン設定の選択値 | 別契約や別サーバーの画面を見ます |
| 業務上の重要機能 | 問い合わせ・会員ログイン | トップページだけで正常と判定します |
| 担当・時刻 | 管理者/2026年10月23日 | 告知更新後の再判定ができません |
さくらのレンタルサーバではプランや契約時期、搭載OSにより利用可能な機能やPHP系統が異なる場合があります。マニュアルはライトプランではモジュールモードを選べず、ほかのプランでは条件付きで利用できると説明しています。ただし、今回の「全選択可能版への修正済み」と「どのPHPへ将来切り替えられるか」は別の話です。移行先が画面に出ないときは、契約と搭載OSの条件をサポートに確認します。
今すぐ切り替えるか、計画的に移行するかを決める

今回のCVEへの緊急対応がホスト側で完了しているなら、利用者が焦ってPHPのメジャー系統を変える必要はありません。さくら自身が「緊急の対応はない」と案内しています。今回のパッチ適用を確認する作業と、サポート終了PHPから移行する作業は別の期限・別の検収で扱うのが安全です。旧版のまま放置してよいという意味ではなく、互換性とバックアップを整えた計画的な移行が必要です。
PHP公式によると8.1以前はPHPプロジェクトから更新を受けません。さくらは、同社サービスで提供しているサポート終了版にも今回の脆弱性について必要な修正を適用したと発表しました。しかし、将来の全脆弱性まで同様に修正される保証ではありません。さくらのPHP提供ポリシーも、終了版の提供継続にはリスクがあり、重大な問題時に提供終了となる可能性を示しています。今回の事象を、旧版から脱却する社内の予算・担当者・検証時間を決める契機と考えます。
判断は四つに分けられます。第一に、さくらのレンタルサーバで管理画面から選べるPHPを使用し、サイトが正常な場合は、公式完了情報を記録し、トップ以外の主要機能と不審な変更を確認します。第二に、同じ共有サービスで8.1以前を使う場合は、今回の緊急切替は不要でも、終了版の継続リスクがあるため移行計画を立てます。第三に、VPS、自前ビルド、コンテナー、独自構成のPHPなら、さくらの共有サーバー向け告知だけで完了とは判定せず、実行環境の保守担当が修正版・パッケージを確認します。第四に、サービスや実行方式が分からない場合は「対応済み」と書かず、対象を特定してから判断します。
| 自サイトの状態 | 今回の緊急判断 | 次に行うこと | 終了条件 |
|---|---|---|---|
| 共用のレンタルサーバで提供PHPを利用 | 公式発表では利用者の緊急操作不要 | 契約・PHP系統・主要機能を記録 | 対象と動作を確認し、異常を切り分けた状態 |
| 同上でPHP 8.1以前を利用 | 今回の対応完了と長期リスクを分ける | サポート中の系統への移行日程を設定 | 互換性試験・切替・業務検収を完了 |
| さくらのVPS等で自前PHPを運用 | 共有サーバーの発表を代用しない | 管理者がOS・PHP更新経路を確認 | Web用PHPの修正と再起動・検収を確認 |
| 契約種別またはPHPが不明 | 安全・危険を断定しない | 契約とサイトの実行先を特定 | 公式告知との照合記録がある状態 |
部門が複数ある企業では、技術担当だけで移行日を決めるとフォーム停止や予約処理の損失を見落とします。サイト責任者が重要な業務フローと停止許容時間を示し、サーバー担当がPHP設定とバックアップを確認し、制作・開発担当がテーマやプラグインの適合性を調べます。広報・営業担当は問い合わせ着信を確認します。判断者、実行者、検収者を表に分け、作業当日に誰が不具合の切り戻しを決めるか明示してください。
「WordPressにPHPの更新が必要と出た」ことも今回のCVEに未対応である証拠ではありません。さくらの案内は、WordPressが古いPHPの利用を警告する仕組みを説明しています。この警告は将来に向けた保守上のシグナルとして扱い、まず契約側の今回の修正状況と現在のPHP系統を確認し、そのうえで計画移行を進めます。警告を消すためだけにバックアップなしで切り替えると、かえってサイトを止めるおそれがあります。
旧PHPから移行する前にバックアップと検証環境を用意する

移行前の第一条件は、戻せる状態を作ることです。WordPressはテーマ・プラグイン・画像などのファイルと、投稿・設定・会員情報などのデータベースで構成されています。さくらのWordPressバックアップ案内も、FTPでファイルを保存しただけでは不完全で、MySQLデータベースのバックアップが必要だと説明しています。バックアップを「実行した」記録だけでなく、対象、取得時刻、保存先、復元手順、復旧に必要な権限を確認します。
さくらの「バックアップ&ステージング」は、対象プランではSnapupによるスナップショットと検証用ステージングを提供します。公式によるとスタンダード、プレミアム、ビジネス、ビジネスプロ、マネージドが対象です。ただし、WordPressの構成によっては正常に利用できない可能性があり、公式のWordPressスナップショット手順は対応しない構成やプラグインの注意点を挙げています。スナップショット作成画面に「完了」と出ても、復旧可能性を未検証のまま本番変更しないでください。
実務では、まず現在のサイトとデータベースの容量、取得対象、直近バックアップの時刻を確認します。次に、実際に復元できるかをステージングまたは別の安全な環境で試します。投稿件数、メディア画像、主要プラグインの設定を照合し、ログインできることを確かめます。会員情報や決済データを複製する場合は、検証環境のアクセス制限、テストメールの誤送信防止、個人情報の扱いを決めてください。ステージングURLが外部に見える状態で本番の会員データを放置しないようにします。
さくらのWordPress用ステージング手順では、ステージングは作成から90日で自動削除され、本番とは環境が異なるためPHPなどの動作に差が出る可能性を明記しています。したがってステージングでの成功は必要な予備試験ですが、本番切替後の検収を省略する理由にはなりません。検証環境のPHPを本番と同じ値にして現状を再現し、それから移行候補のPHPへ変更して差分を見ると、不具合の原因を見つけやすくなります。ステージングのMySQL版やSSL設定も本番と照合します。
| 準備項目 | 作業者が記録すること | 完了条件 | 失敗時の処置 |
|---|---|---|---|
| ファイル・DB保全 | 取得時刻、対象、保存場所 | 両方の存在と取り出し方法を確認 | 取り直すまで本番変更を止める |
| スナップショット | 対象WordPress、構成上の制約 | テスト環境で内容を照合 | 手動保全など別手段を用意 |
| 検証環境 | PHP、MySQL、認証、メール設定 | 必須導線が試せる | 環境差を記録し本番検収へ反映 |
| 切り戻し | 旧PHP設定、担当、判断時刻 | 戻す条件を合意 | 連絡不能なら変更を延期 |
| 更新窓口 | サーバー、WordPress、業務担当 | 作業と検収の時間を確保 | 体制が整う日へ再設定 |
アクセスや売上が発生するサイトで古いDBへ全面復元すると、バックアップ取得後の注文や問い合わせを失うおそれがあります。単にPHPの選択値を元へ戻せば復旧する問題なのか、プラグイン更新やDB変更を巻き戻す必要があるのかを分けます。今回のCVEは共有サービス側で修正済みなので、緊急性を理由に無理な本番切替をする必要はありません。技術上の安全と業務継続の双方を満たせる日程にします。
サーバーコントロールパネルでPHPを変更する具体的手順

ここからは、今回の緊急対処ではなく、旧系統からサポート中のPHPへ計画移行する場合の手順です。作業日当日に必ずさくら公式の変更マニュアルを開き、コントロールパネルの現行画面と照合します。まず対象サイトが動く契約へ、初期ドメインまたは追加ドメインを用いた適切な権限でログインします。メール設定しか表示されない場合、公式マニュアルはログイン方法の違いを確認するよう案内しています。誤った契約の設定画面を編集しないよう、サーバー名とドメインを台帳と突き合わせます。
次に「スクリプト設定」から「言語バージョン設定」を開き、現在のPHPを記録します。設定画面に選べるPHP候補を確認し、WordPress本体、テーマ、主要プラグイン、決済・会員連携の対応条件に合う移行先を選びます。PHPのバージョン欄で候補を選択し、「保存する」を押します。公式の手順では、変更後に現在のバージョン表示が選択した値になったことを確認するよう案内しています。モジュールモードを利用する契約では選択欄に別のチェックがありますが、利用可能プランや速度だけで選ばず、変更前の実行モードとアプリの前提条件も確認します。
保存直後に終わりとせず、WordPressのサイトヘルスでWeb側PHPを確認します。公開サイトのトップ、主要記事、問い合わせ、管理画面の下書き保存を試し、PHPエラーの発生と業務通知を見ます。キャッシュが残る構成では、管理画面の見かけの切替値と実際のアプリの動作を別に検収します。複数ドメイン、サブドメイン、別契約があるなら対象ごとに行い、一つの表示確認で全サイトを完了扱いにしないでください。
公式マニュアルは不具合がある場合、古いバージョンを選び直すことで元の環境へ戻せると説明しています。ただし、WordPress本体・プラグイン・DBの構造まで同時に変えたなら、PHP設定だけ戻してもすべて復旧するとは限りません。旧設定の記録、データ保全、フォームの一時停止の要否、切り戻し判断者を事前に決めます。作業後に新しい注文や問い合わせが入った場合は、DB復元前に必ずそのデータを保全します。
| 段階 | 具体操作 | 記録する証拠 | その場で止める条件 |
|---|---|---|---|
| 変更前 | 契約・ドメイン・現行PHPを照合 | 設定画面と作業票 | 対象が特定できない |
| 保存 | 互換性を確認したPHPを選んで保存 | 選択値と時刻 | 候補が想定と違う |
| 初動確認 | 画面・ログイン・投稿保存を試す | URLと結果 | 500、白画面、保存不能 |
| 業務確認 | テストフォーム・メール等を最後まで実行 | 完了画面、受信、通知 | 問い合わせ・決済が失敗 |
| 継続監視 | エラーログと着信を一定期間追う | 時刻別の記録 | 新しい致命的エラーが継続 |
画面名や提供PHP候補は変わる可能性があるため、記事に書いた操作を絶対視しないでください。移行先が一覧に出ない場合、サーバーの搭載OSや契約条件が関係している可能性があります。提供ポリシーは新しいPHPに対応しないOSではOS更新後の提供となる場合を示しています。自己判断で非公式バイナリを設置して埋め合わせる前に、さくらへ提供時期と移行方法を問い合わせるほうが安全です。
表示だけで終わらせないWordPressの検収と切り戻し

PHP変更後にトップページが表示されても、営業上重要な機能が壊れていれば完了ではありません。まず変更前に正常だった代表的なページを同じ端末条件で開き、ステータス、画像、CSS、モバイル表示を確認します。次に、問い合わせフォームへテスト値を入力して送信し、完了画面だけでなく受信メール、必要な自動返信、管理画面の記録まで照合します。予約・購入・会員登録がある場合は、テスト環境やテスト決済を使い、実顧客へ誤通知しない方式で最終イベントまで検査します。
管理画面では、管理者ログイン、既存投稿の閲覧、新規下書きの保存、プレビュー、メディアのアップロードを試します。予約投稿、検索、サイト内の絞り込み、外部API連携、メール送信、バックグラウンド処理も、利用しているなら対象に含めます。PHP 8系への移行で特定の古いプラグインだけエラーになることがあるため、機能の所有者と対応するプラグインを台帳に並べると切り分けが早くなります。プラグインを無計画に停止して本番機能を欠落させないでください。
検収の合否を、単なる「開く・開かない」ではなく業務の完了条件で決めます。例えばフォームなら、送信ボタンが押せるだけでは不合格で、管理者宛メールが届き、必要なデータが欠けず、重複送信もないことまで見ます。ECならテスト注文の登録、通知、在庫・会員状態の整合を見ます。コンテンツサイトなら新規投稿と既存URLの表示、サイト内検索を確認します。サイトヘルスのPHP表示と作業票の移行先が一致し、PHPエラーログに新しい致命的エラーが増えていないことも確認します。
異常が出たときは、変更時刻、対象URL、画面またはHTTPエラー、エラーログの時刻、再現手順を保存します。設定を元へ戻す場合は、さくらの公式手順で旧版を再選択します。ただし旧版が将来提供終了した場合に戻せるとは限らず、また今回のCVEへのパッチが適用済みであっても長期のサポート終了リスクは残ります。切り戻した後は原因プラグインやテーマを特定し、更新・交換・改修してから再移行する計画を作ります。元へ戻しただけで改善を中止しません。
| 検収対象 | 実施方法 | 合格の証拠 | 異常時の優先措置 |
|---|---|---|---|
| 主要ページ | トップ・記事・検索・スマホ表示 | HTTPと見た目に致命的な欠落なし | 影響範囲を記録 |
| 問い合わせ | テスト値で送信・受信 | 完了、管理者受信、自動返信 | 着信確認まで代替連絡先を用意 |
| 管理操作 | 下書き保存・プレビュー | 保存内容と公開前表示が一致 | 編集を止め原因を切り分け |
| 会員・決済 | テストアカウント・サンドボックス | 登録、通知、決済結果が整合 | 実取引に影響するなら即判断 |
| エラーログ | 変更前後の時刻で比較 | 新しい致命的エラーが継続しない | 証拠を残して切り戻し |
| Web側PHP | サイトヘルスで確認 | 選んだ移行先と一致 | 環境の取り違えを確認 |
公開直後だけでなく24〜72時間は、フォームの実着信、エラー、会員ログイン、予約処理を追ってください。夜間バッチや週次処理は初回検収では発見できません。受信経路の担当者に「いつから」「どのテストを」「誰が確認したか」を共有し、問い合わせが突然減ったときにも異常を疑えるようにします。脆弱性対策とサイト侵害の有無の判断も分け、知らない管理者、心当たりのないPHPファイル、意図しないリダイレクトがあれば証拠保全と専門的な調査を優先します。
つまずきやすいケース別の判断とサポートへの質問

ケース1:WordPressに「PHPの更新が必要」と出る。 さくらの今回のCVE対応完了と、この警告は矛盾しません。警告は古いPHPを長期間使う運用リスクを知らせるものです。サイトヘルスのWeb側PHP値を確認し、テーマとプラグインの対応条件を調べ、バックアップと検証環境を用意してからサポート中の系統へ移行します。警告を即日消すことを完了条件にせず、フォームや編集機能が使えることを合格条件にします。
ケース2:パネルにPHP変更項目がない。 さくらの変更マニュアルは、メールアドレスでログインするとメール設定しか見えない場合があると説明しています。まず初期ドメインまたは追加ドメインで適切にログインしているか、契約サービスがレンタルサーバかを確かめます。権限や契約が違うときは、別の設定を編集せず、契約管理者へ確認します。スクリーンショットを共有する際は会員IDなどを隠してください。
ケース3:新しいPHPが候補にない。 搭載OSやプラン条件で利用できる候補が異なる可能性があります。提供ポリシーと公式障害・メンテナンス情報を見て、現在のサーバーでいつ利用できるか問い合わせます。特定の新系統だけが表示されないことを、今回のCVEが未修正である証拠にはできません。現在選べるPHPに対しては、公式は今回の修正完了と発表しています。
ケース4:ステージングで動いたのに本番でエラー。 さくらはステージングが別環境でPHPなどの動作差があり得ると明記しています。PHP・MySQL・拡張機能・SSL・メール送信先を比較し、エラー発生時刻を合わせます。本番で設定したキャッシュや個別のプラグイン設定も調べます。取引や問い合わせに影響するなら、一時的な代替受付を用意して切り戻しを判断します。
ケース5:php -vは新しいのにWordPressの警告が残る。 CLIとWebのPHPは異なり得ます。サイトヘルスとパネルの値を優先し、対象ドメインと時間を記録します。ホスティング側が修正をバックポートした場合、番号だけでは今回のCVEの適用有無を判断できません。公式の適用告知に対象が含まれるかを照合します。
自社の契約が公式発表の範囲に含まれるか不明なら、問い合わせ文には「契約サービス正式名」「対象サーバー」「Web用PHPの設定」「CVE-2026-109618とCVE-2026-109619」「確認日時」を記載します。「レンタルサーバのコントロールパネルで選択したPHPは今回の修正対象に含まれますか。VPSや独自のPHPの場合、管理責任者は誰ですか。旧系統から移行する際、現在のOSで利用できる候補と必要な準備は何ですか」と質問すると、回答を運用判断に使えます。公開の問い合わせ欄へパスワード、秘密鍵、DB接続情報を書かないでください。
架空の例として、スタンダードプランでPHP 8.1系を利用し、問い合わせフォームと会員ログインを持つ企業サイトを考えます。10月23日時点の公式情報では今回の修正は提供PHPへ適用済みです。サイト担当は告知URLとWeb側PHPを記録し、フォーム受信とログインを確認します。その後、制作担当はステージングでPHP 8.3系への移行を試し、互換性を確認します。サーバー担当はファイルとDBのバックアップ、業務責任者は問い合わせ受付の代替手段を準備します。作業日は3者で検収し、不具合時は設定を戻して改修課題を残します。これは実在の導入実績ではなく、役割分担を示す架空ケースです。
よくある質問と、今日決めるべき次の行動
さくらのレンタルサーバなら、PHPの切り替えは不要ですか。
今回の2件のCVEに関しては、さくらはコントロールパネルから選べる全PHP系統へ修正を適用し、利用者の緊急操作は不要と発表しています。一方、古い系統を将来も使ってよいという意味ではありません。PHP公式のサポートが終わった系統には今回以外のリスクが残り、さくらもサポート中の最新版への移行を勧めています。契約と利用PHPを確認し、移行日と検証担当を決めてください。
PHPの数字が8.3.36より古ければ危険ですか。
上流PHPの修正版として8.3.36が示されていますが、ホストが独自に修正を適用した環境では表示番号だけでは判定できません。さくらの公式発表は管理画面で選べる全系統への今回の対応完了を案内しています。自分がその対象サービスと提供PHPを利用しているかが重要です。自前で入れたPHP、VPS、別のホストの数字にはこの告知を当てはめないでください。
WordPress本体だけ更新すればPHPの問題も直りますか。
直りません。今回公表されたのはPHP実行環境側の脆弱性です。WordPress本体・テーマ・プラグインを更新することは別の重要な保守ですが、ホストが提供するPHPへの修正を代替しません。社内のチェック表も「ホスト側の修正確認」「WordPress更新」「プラグインの保守」を別行にしてください。
管理画面やphpMyAdminが一時的に開かなかったのは、侵害の証拠ですか。
さくらは2026年10月21日から予防的な緊急メンテナンスを実施し、一部サービス・機能の利用停止を案内しました。表示できない時間帯は公式のメンテナンス情報と照合します。ただし公式停止中だったことは、自サイトに侵害がないという保証でもありません。不審な管理者、意図しないファイル更新、メール送信の異常があれば別に調査します。復旧時刻だけでなく、自分のサイトの動作確認結果も残してください。
バックアップ&ステージングだけあれば、手元への保全は不要ですか。
構成によってはスナップショットを正常に利用できず、また契約終了などで取得できなくなる場合があります。さくらの公式案内も、必要に応じてファイルとDBを別途保存することを勧めています。少なくとも復元対象と方法を確かめ、重要サイトでは契約外で取り出せる保全も検討してください。バックアップを取ったあと、新しい注文や問い合わせの扱いも決めます。
サーバー事業者が「対応済み」と言えば、サイト検査は省けますか。
省けません。提供PHPへの修正と、WordPressのフォーム・予約・決済が正常であることは別の検査です。今回PHP系統を変えなかった場合でも、公開ページ、管理者アカウント、不審なファイル変更、問い合わせ着信などの通常の保守確認を行います。系統変更した場合は送信・受信や下書き保存など、業務の最後まで検収します。
今日やることを三つに絞ると何ですか。
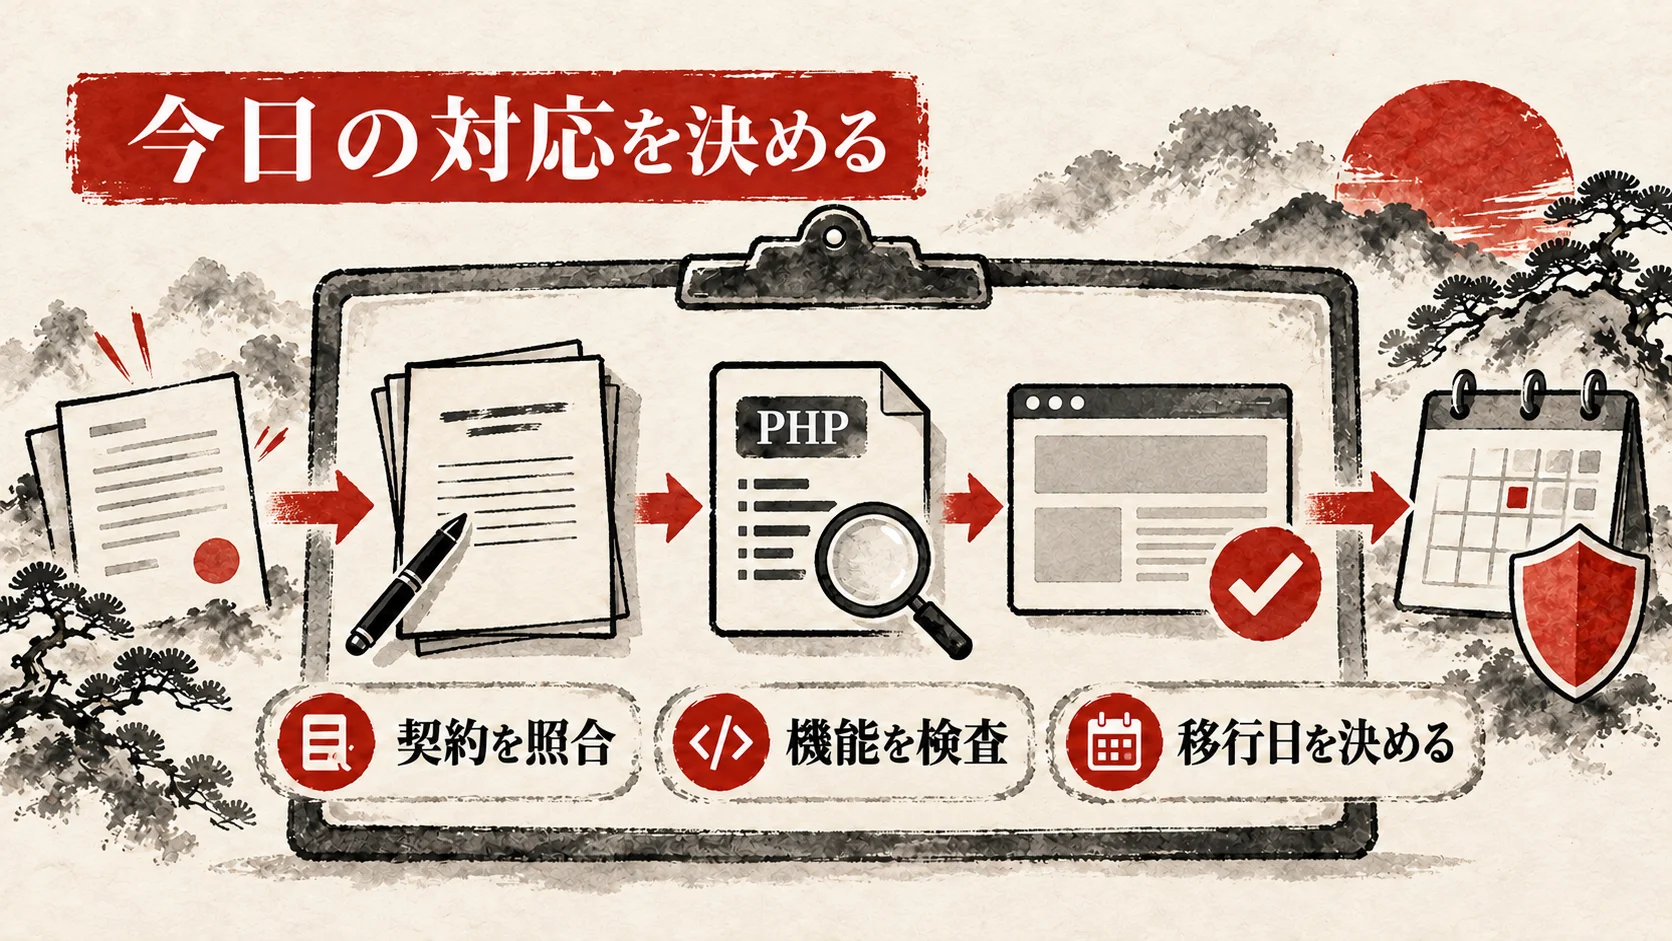
第一に契約サービスを確定し、さくらの最新対応状況の対象と照合します。第二にWordPressサイトヘルスとサーバーパネルでPHPを確認し、サイトごとに記録します。第三に問い合わせなど重要機能を試し、古いPHPならバックアップ、ステージング、移行日を決めます。未確認項目を「対応済み」に含めず、担当と期限を付けて残してください。手元で記録を始めたい方は無料の対応チェック表PDFを使えます。メール登録は不要です。
結論として、さくらのレンタルサーバでは、公式が今回の脆弱性修正を提供PHPに適用済みと発表しています。だからこそ緊急の無計画な切り替えではなく、対象を特定して公式情報を記録し、業務機能を確認し、旧版からの移行を計画する順序が合理的です。公式発表の対象外である自前のPHPやVPSを使う場合は、管理担当による別の更新が必要です。
まずはセキュリティの達人に相談する

さくらのレンタルサーバで運営するサイトは、公式案内と契約環境を照合し、更新後の重要機能を点検します。セキュリティの達人では、現状と事業への影響を伺い、確認する範囲、対策の優先順位、次に取る行動を一緒に整理します。診断や改修などの具体的な支援内容は、対象と状況を確認したうえでご案内します。
ご相談時は対象サイトやシステム、困っている症状を分かる範囲でお知らせください。パスワード、秘密鍵、顧客の個人情報はフォームへ記載しないでください。緊急の被害が疑われる場合は、社内の事故対応窓口とサーバー事業者への連絡を優先してください。
参考・確認日
- PHP公式:2026年10月21日のセキュリティ勧告(2026年10月23日確認)
- さくら公式:CVE-2026-109618、CVE-2026-109619への対応状況(2026年10月23日確認)
- さくら公式:PHP脆弱性への全社対応発表(2026年10月23日確認)
- さくら公式:PHPバージョン変更、提供ポリシー(2026年10月23日確認。操作時は現行画面を優先)
- さくら公式:WordPressバックアップ、スナップショット、ステージング(2026年10月23日確認)
- WordPress公式:Site Health Screen(2026年10月23日確認)



