
2026年10月21日にPHPの重大な脆弱性が公表されました。しかし、脆弱性の公表だけで、あなたのWordPressサイトが改ざんされたとは判断できません。必要なのは、稼働するPHPに修正が適用されたか確認すると同時に、画面の異変、ログ、ファイル、アカウント、設定、業務データを保全し、時系列で突き合わせることです。反対に「見た目が変わらないから侵害されていない」とも言い切れません。
異変があった場合は、最初にURL、発見時刻、画面、確認者、直近の作業を記録してください。ログやファイルを消す前に、現状を読み取り専用の複製として保全します。被害拡大の可能性がある場合は、ホスティング事業者とセキュリティ担当者へ連絡し、隔離と業務継続を協議します。その後に影響範囲を調べ、信頼できる原本と検証済みのバックアップから再構築します。侵害が疑われる状態で単にページを上書きして終わらせないでください。
PHP公式の2026年10月21日のセキュリティ勧告は、CVE-2026-109618とCVE-2026-109619について、認証なしの遠隔コード実行につながり得ると説明しています。修正版はPHP 8.5.12、8.4.27、8.3.36、8.2.35です。これらはPHP側の問題で、WordPress本体だけを更新してもPHPの修正にはなりません。バージョン確認と更新はPHPの重大な脆弱性とWordPressの対応策およびWordPressのPHPバージョン確認方法で扱います。本記事は、改ざんの有無をどう調査し、疑いが濃い場合に何を保全・復旧するかに絞ります。
| 観測した事実 | それだけで分かること | まだ分からないこと | 次の確認 |
|---|---|---|---|
| PHPが修正前の版だった | 脆弱な環境だった可能性 | 実際の侵入・改ざんの有無 | ベンダー修正状況、ログと変更履歴 |
| 見覚えのない管理者がある | 不正な権限付与の疑い | 誰がいつ作ったか、利用されたか | アカウント監査、ログ、ホスト記録 |
| ファイルに差分がある | 比較元と現在が異なる | 正規更新か不正変更か | 更新履歴、配布元、変更時刻 |
| サイトが別URLへ飛ぶ | 転送設定の異常の可能性 | アプリ、CDN、DNS、ブラウザのどこで起きたか | レイヤー別の設定・ログ |
| スキャナーで警告された | 調査対象が見つかった | 誤検知か、どの範囲へ波及したか | 原本との比較、別手段で再確認 |
個人情報や決済情報が関わるサイトでは、調査と並行して社内の責任者・契約先・専門家との連絡体制を整えます。法的な報告義務や期限は扱うデータ、契約、地域、事実関係によって変わります。この記事だけで適用可否を決めず、担当部門と専門家に確認してください。以下では、WordPress管理者が実務で使える判断順を示します。攻撃を再現する手順や侵入方法は扱いません。
公表された脆弱性と自サイトの侵害を分けて判断する
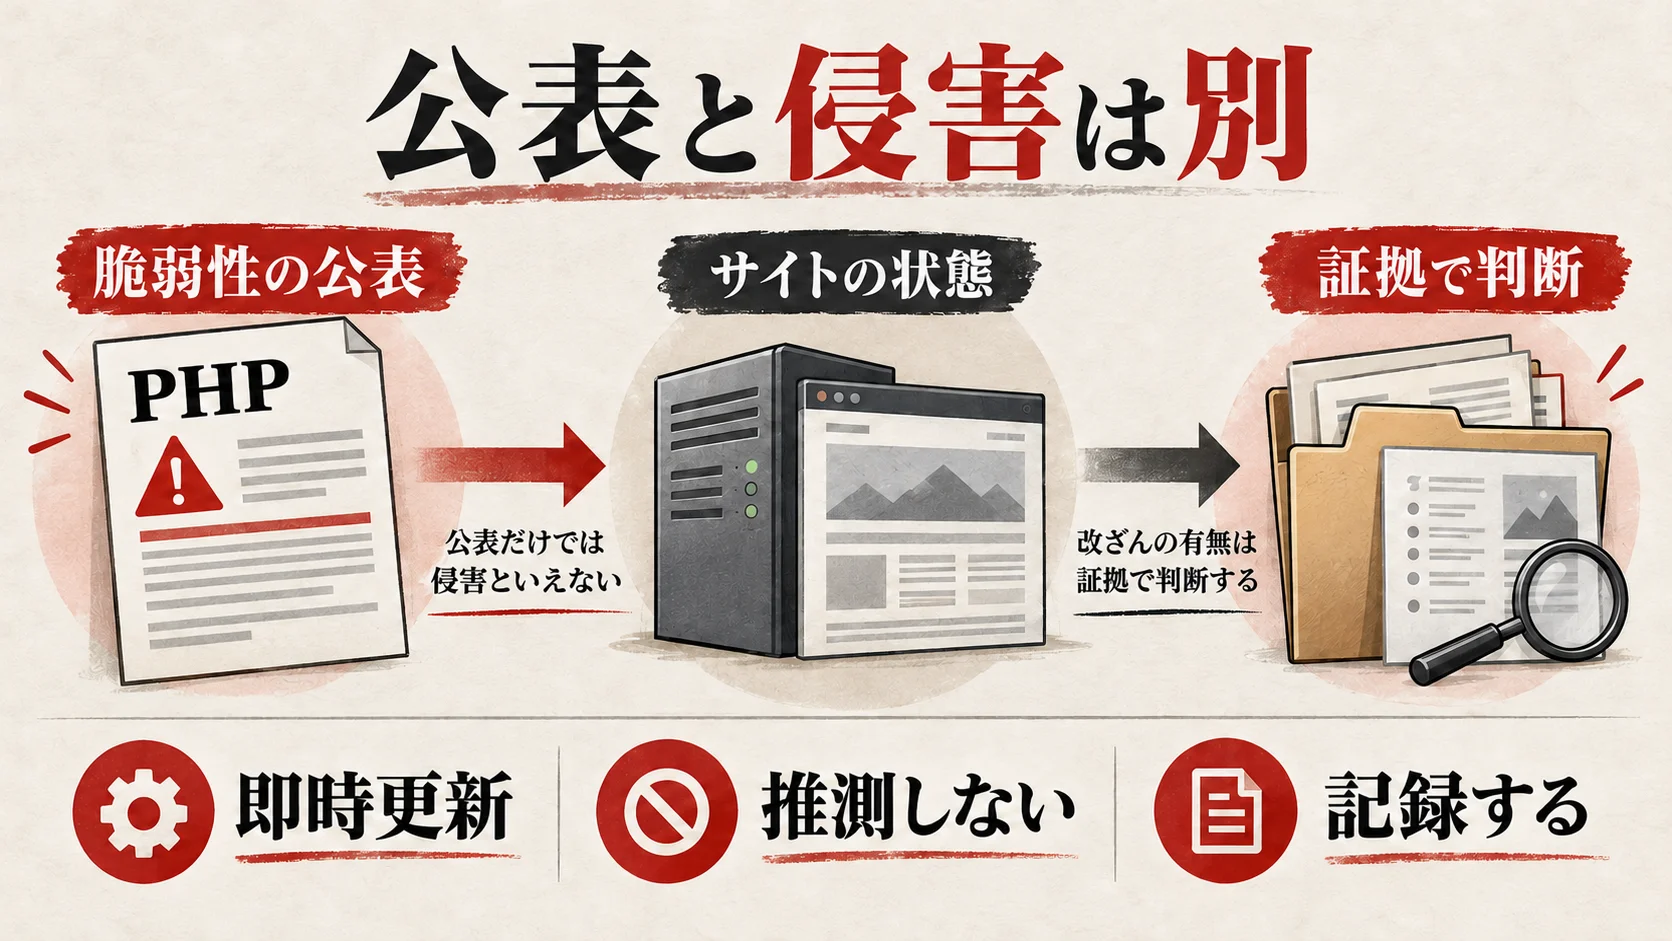
脆弱性とは、一定の条件で悪用される可能性がある欠陥です。改ざんは、そのサイトのファイル、投稿、設定、アカウントなどに許可されていない変更が生じた状態です。両者は関連し得ますが同じ事実ではありません。PHPが脆弱だったという情報だけでは、特定サイトで実際に不正操作が行われたことは証明できません。逆にPHPを更新済みでも、更新前の期間に不正な変更があれば調査が必要です。
今回のPHP公式勧告は、PHP-FPM、Apacheのmod_php、php-cgi、FrankenPHP、LiteSpeedなど、Webリクエストを処理するPHP環境を対象としています。特定の運用方式ではリスクが高いとされていますが、サイトごとの「侵害済み」「安全」の判定を公表文から直接導くことはできません。実際のサイトでどのPHPが稼働し、いつ修正が反映されたかはホスティング事業者へ確認します。Linuxディストリビューションや長期サポート製品のバックポート版は、表示番号が上流の修正版と一致しないこともあります。判定は該当する二つのCVEの修正適用状況で行ってください。
「異変なし」と「調査済み」は異なる
訪問者向けページが正常でも、管理者アカウントの追加、公開されていない転送設定、将来の不正処理を狙ったファイル変更が残る可能性があります。その一方で、WordPressのプラグイン更新、テーマ編集、キャッシュやCDN設定変更もファイルや見た目の差分を作ります。差分だけで不正と断定しないため、運用上の正規作業履歴と照らします。管理画面の「更新履歴」だけで完結させず、ホストのファイル操作やデプロイ記録も含めることが重要です。
調査の深さは、資産の重要性と証拠の質で変えます。広報用の小規模サイトでも、問い合わせフォームから顧客情報が入るなら影響範囲を確認します。ECサイトや会員制サイトでは、決済と個人情報の記録も見る必要があります。ニュース記事で大きな被害を見たから自社も同じ状態だと決めつけるのは危険です。反対に、攻撃の痕跡が見えないことを「絶対に侵害なし」の保証として発表するのも避けてください。
初動の問いは三つです。第一に、修正前PHPで公開されていた期間と、修正適用済みの証跡は何か。第二に、正規作業では説明できない変更やアクセスがあるか。第三に、利用者・取引・個人情報への実際の影響を示す記録があるか。この順に確認すれば、一般的なPHP更新記事と混同せず、調査の目的を明確にできます。WordPress公式の「サイトがハッキングされた場合」の文書も、発見時の状況と時刻を記録することを最初の行動として挙げています。
最初の30分:証拠を残し、影響拡大を防ぐ
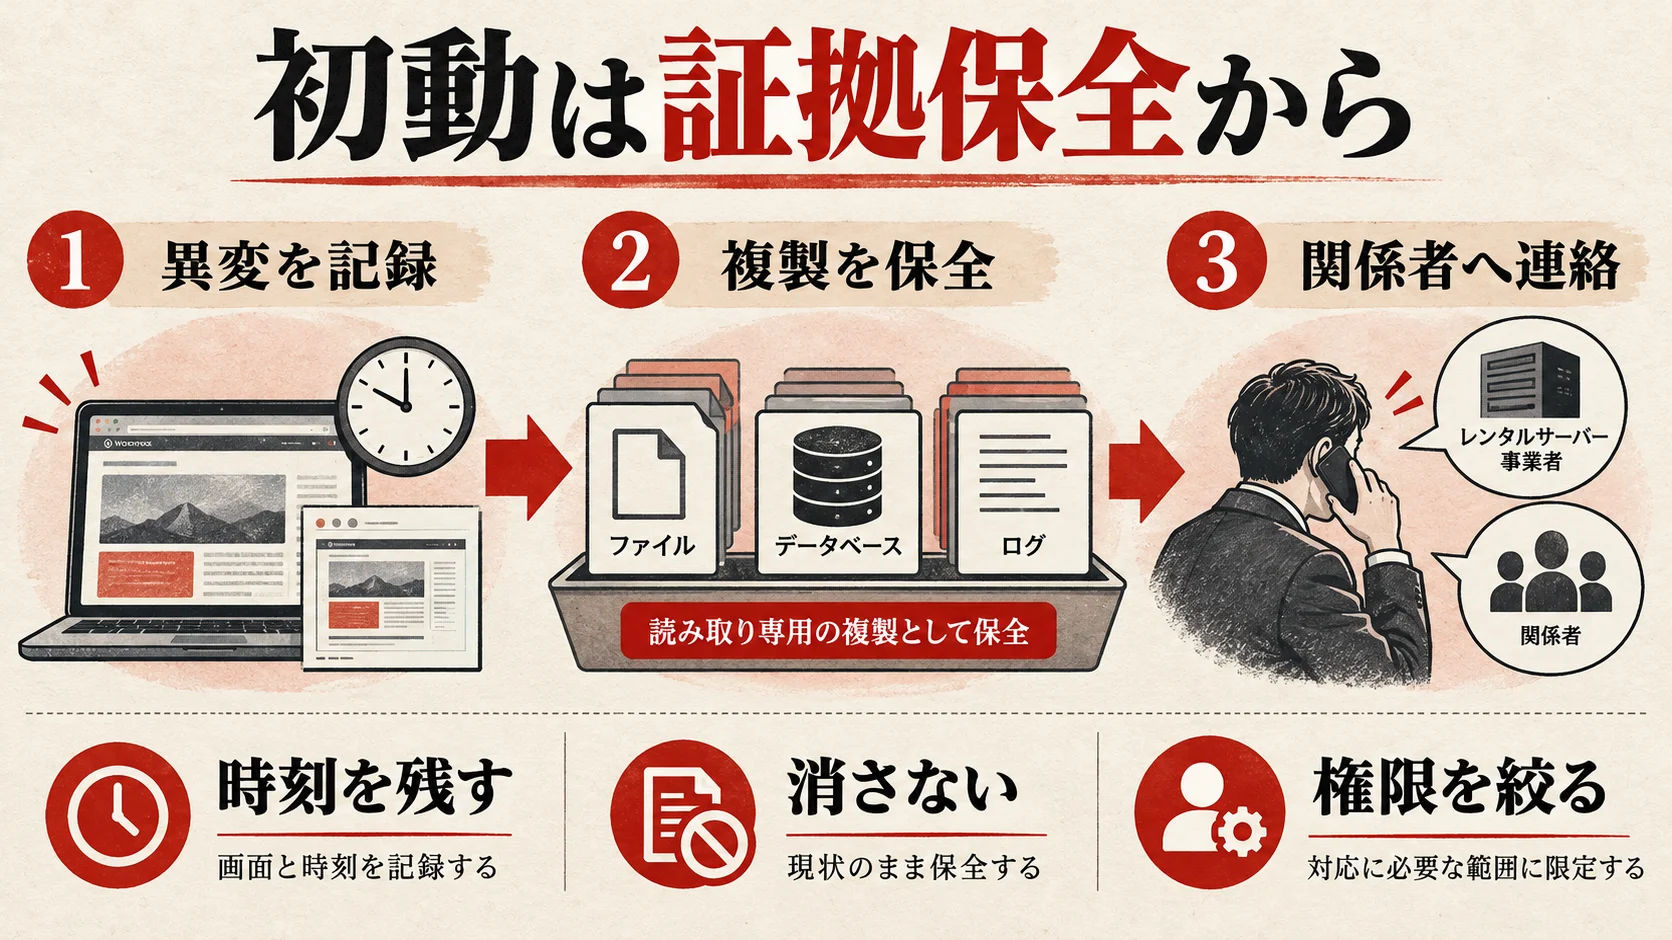
異変に気付いてすぐ行うべきことは、慌てて削除することではありません。管理者ページの見覚えのないユーザー、別サイトへの転送、不審な投稿などを見つけたら、URL、表示内容、発見時刻、確認した端末、操作したアカウントを記録します。スクリーンショットは原本として保存し、加工した画像は別ファイルにします。Webページは表示内容が利用者やCookieによって変わるため、ログイン済み・未ログインでの差も残してください。表示できない場合はHTTP応答やホストの障害画面も記録します。
次に、ホストへ利用可能なスナップショット、アクセスログ、エラーログ、操作履歴の保存期間を確認します。サイトのファイル、データベース、ログ、ホスティング設定、CDN設定を、可能な範囲で現状のまま複製し、後から調査できる状態にします。疑わしいファイルも、消す前に隔離されたコピーとして保管します。証拠の保存場所、取得者、取得時刻、元のパスを記録してください。読み取り専用の保管領域を使い、不要な閲覧権限を与えません。バックアップに個人情報や認証情報が含まれる場合は、共有先と暗号化の扱いを先に決めます。
隔離は証拠保全と業務継続を一緒に判断する
不審な外部通信や進行中の不正操作が疑われるとき、公開停止や管理画面のアクセス制限、対象アカウントの無効化などが候補になります。ただし、何を止めるかはサイトの役割によって違います。通販サイトを即時停止すると注文が中断し、問い合わせサイトを止めると連絡手段がなくなる可能性があります。代替窓口と関係者への連絡を設け、ホスト・セキュリティ担当と一緒に範囲を決めます。証拠を取る前に何度も再起動、再インストール、全ファイル削除を行うと、時系列の再構成が難しくなります。
権限の強いアカウントが第三者に使用されている疑いがある場合は、必要な事実を保全したうえで、信頼できる別経路から資格情報の無効化やパスワード変更を行います。同じ端末やメールアカウントが侵害されている可能性も考え、端末の安全性を確認します。WordPress公式文書も、ローカル端末の感染や認証情報の窃取に注意を促しています。WordPress管理者だけを変更しても、ホスト、SFTP、データベース、CDN、メールの権限が残れば再発する可能性があります。
誰が何をするかを決める初動票
| 役割 | 最初の担当 | 作業 | 完了条件 |
|---|---|---|---|
| サイト責任者 | 事業・広報担当 | 業務影響、公開停止、対外連絡の判断 | 決定時刻と理由を記録 |
| サーバー担当 | ホスト・インフラ担当 | PHP修正状況、ログ・スナップショット確保 | 対象環境、保全先、保持期間を記録 |
| 制作担当 | WordPress保守担当 | ファイル、管理者、設定、投稿を点検 | 正規作業との差分一覧 |
| セキュリティ担当 | 社内または外部専門家 | 侵害可能性、証拠、封じ込め範囲を評価 | 仮説と根拠、次の調査を提示 |
| 顧客対応担当 | 営業・CS | 問い合わせ・注文の欠損や顧客影響を見る | 影響候補と対応窓口を整理 |
担当者が少ない組織では同じ人が複数の役割を持っても構いません。ただし「誰が最終判断をするか」を空欄にしないでください。最初の30分で侵害の有無まで確定する必要はありません。観測事実、保全できたもの、まだ取れていないもの、次に連絡する相手が分かれば前進です。
ログを同じ時系列に並べ、分からない範囲も残す
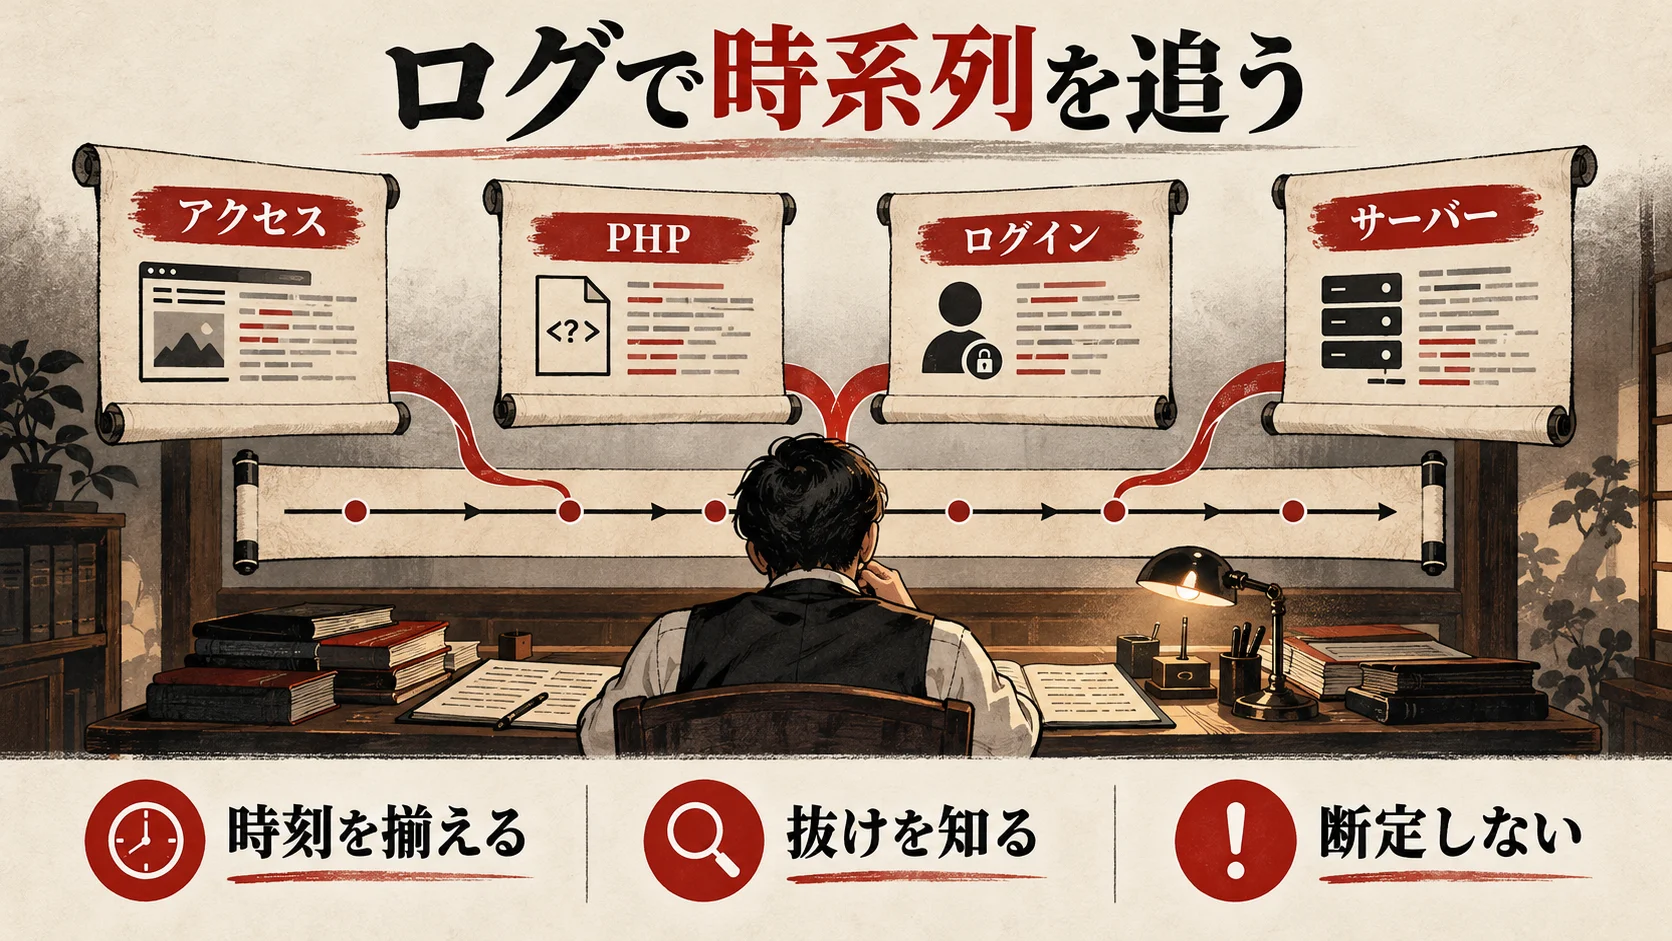
ログは一種類だけでは足りません。Webサーバーのアクセスログは訪問やリクエストの手掛かり、PHPのエラーログは実行時の異常、WordPressのログイン履歴やプラグインの監査ログは管理操作、ホストの操作履歴はサーバー設定やファイル変更の手掛かりになります。CDN、WAF、メール、決済サービスの記録が役立つ場合もあります。どのログが取得できるかは契約と設定によって違います。存在しないログを「異常なし」と扱わず、取得できなかった事実を記録します。
最初にログのタイムゾーンを揃えます。PHP更新、異変発見、管理者追加、ファイル変更、顧客の報告、ホストへの連絡を同じ時刻表へ並べます。時刻がUTCと日本時間で混在すると、関係のないリクエストを原因と誤認します。ホストのログローテーションやCDNの保存期間によって、過去データがすでに消えている場合があります。保存期間を確認し、短いものから複製を依頼してください。ログにIPアドレスが記録されていても、共有回線やプロキシを経由するため、IPだけで人物や侵入経路を特定できません。
ログで答えたい問いを先に決める
「最初の異常はいつか」「不審な操作の前後に管理者ログインやファイル操作があったか」「WordPressが表示する転送とホスト側の転送のどちらか」「不審なアカウントが実際に使用された形跡はあるか」を調べます。特定の文字列だけを見つけて「攻撃成功」と判定しないでください。リクエストがブロックされた可能性も、正常な監視や検査が似た形で残る可能性もあります。検索エンジンのクローラーや正規のプラグイン処理との区別も必要です。
たとえば10時にPHP更新、10時15分にファイル更新、10時20分にサイト転送を確認した場合、時間の近さだけでPHPの脆弱性が原因とは言えません。10時15分のファイル変更が正規のデプロイだったか、転送がCDN設定だったか、別の管理者が操作したかを確認します。逆に、数日前に不審な管理者が追加されていたなら、今回のPHP公表より前から問題があった可能性も考えます。調査票では「観測事実」と「推測」を別欄に書いてください。
| 記録源 | 期待できる手掛かり | 限界・注意 |
|---|---|---|
| Webアクセス/CDN | 対象URL、応答、時刻、急な偏り | キャッシュやプロキシで元の動きが見えにくい |
| PHP/サーバーエラー | 致命的エラー、設定、処理失敗 | エラーがない侵害もあり得る |
| WordPressの監査記録 | 管理者の作成・設定変更・投稿編集 | 事前に記録機能がなければ過去を復元できない |
| ホスト/SFTP | サーバーの操作、ファイル変更 | 取得・保存期間は契約による |
| 決済・メール | 注文/通知とサイト側記録の差 | 個人情報を含むため共有に制限が必要 |
ログを取得した後は原本を変更せず、分析用のコピーで検索します。共有時に認証トークンや個人情報が含まれていないか確認します。調査のために本番へ新しいログ出力を追加する場合も、設定変更時刻と影響を記録し、利用者へエラーを表示しないようにします。WordPress公式はサイトがハッキングされた場合のFAQで記録を勧め、セキュリティ強化文書でログとファイル変更監視の重要性を説明しています。
本体・プラグイン・テーマ・アップロードの差分を調べる
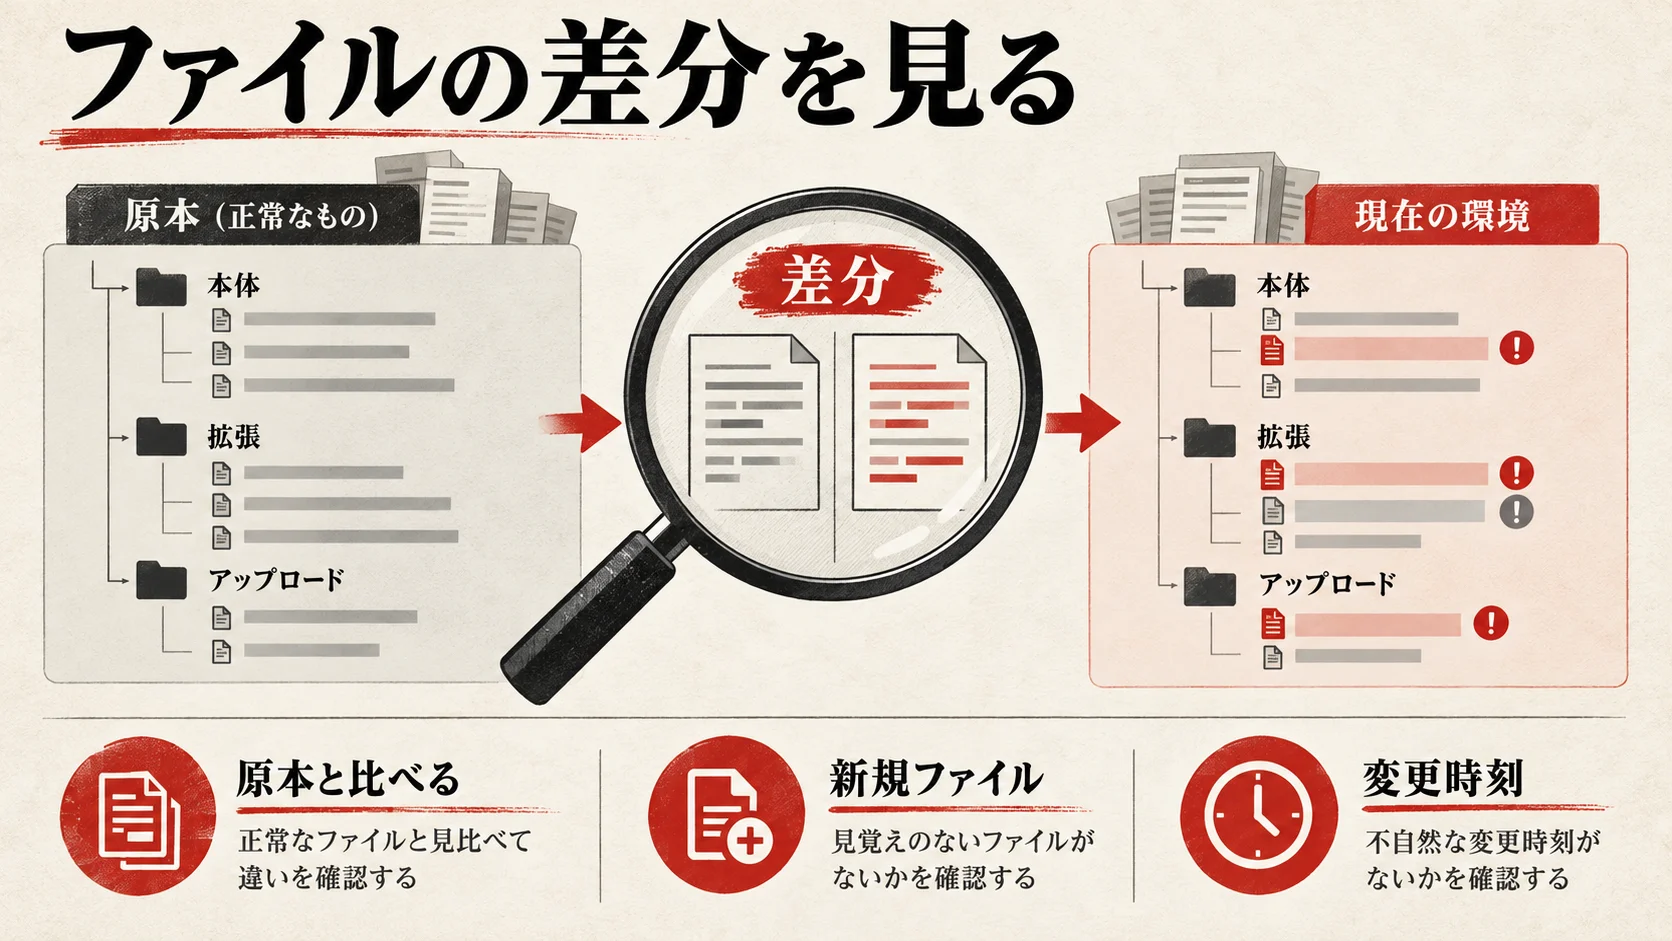
ファイル調査では、現在のファイルを「正常なはずの原本」と比較します。WordPress本体は公式の配布物、公式ディレクトリから導入したプラグインは該当版の配布物、独自テーマや有料プラグインは制作会社や提供元が管理する原本が比較候補です。出所が不明なファイルとサイト上のファイルを比べても、信頼できる検証にはなりません。差分を見つけたら、正規の更新、開発、キャッシュ生成、バックアップ生成で説明できるか確認してください。
サーバーへ入れる技術担当には、WP-CLIの本体チェックサム検証が役立つ場合があります。これはWordPress本体のファイルをWordPress.orgのチェックサムと比較する読み取り中心の確認です。言語設定やバージョンが違うと差分になるため、公式文書に従って該当する版とロケールを選びます。プラグインのチェックサム検証もありますが、対象のプラグインがWordPress.orgの照合対象か確認が必要です。独自開発のプラグインや有料製品のすべてをこの方法だけで調べられるわけではありません。
新規ファイルと変更時刻を組み合わせる
通常は実行コードを置かないアップロード領域に見慣れない実行ファイルが増えていないか、公式本体のディレクトリに未知のファイルがないか、設定ファイルや転送設定がいつ変わったかを調べます。タイムスタンプはコピーや復元でも変わるので、それだけで改ざんと決められません。更新履歴、バージョン管理、ホストのスナップショット、ログの時刻と組み合わせます。疑わしいファイルを見つけたら、元のパスと内容を証拠として保全してから、専門家と隔離方法を決めます。ライブ環境でファイルを開いたり実行したりして動作を確かめることはしません。
テーマのfunctions.php、.htaccess、ルートのindex.phpなどはサイトの動きに強く影響します。ただしこれらに正規のカスタマイズが入ることも珍しくありません。WordPress公式FAQは、こうしたファイルやwp-content配下を慎重に見るよう示しています。単に「コードらしいものがある」という理由で削除しないでください。疑わしい行が有料テーマの正規機能なのか、不正な転送なのかは、配布元の原本や変更記録との照合が必要です。
ファイル比較で一致しても、その範囲では差分が見つからなかったという意味にとどまります。DB内の投稿やオプション、管理者アカウント、外部のCDN設定、ホスト側の仕組みは別に調べます。チェックサムの結果だけをもって「サイト全体が安全」と報告しないでください。逆に差分が出ても、正規のカスタマイズやマイナーなファイルが原因の場合があります。調査結果には「比較できた範囲」「比較できなかった範囲」「差分の正当性を確認した根拠」を残します。
管理者アカウントとサイト設定を点検する
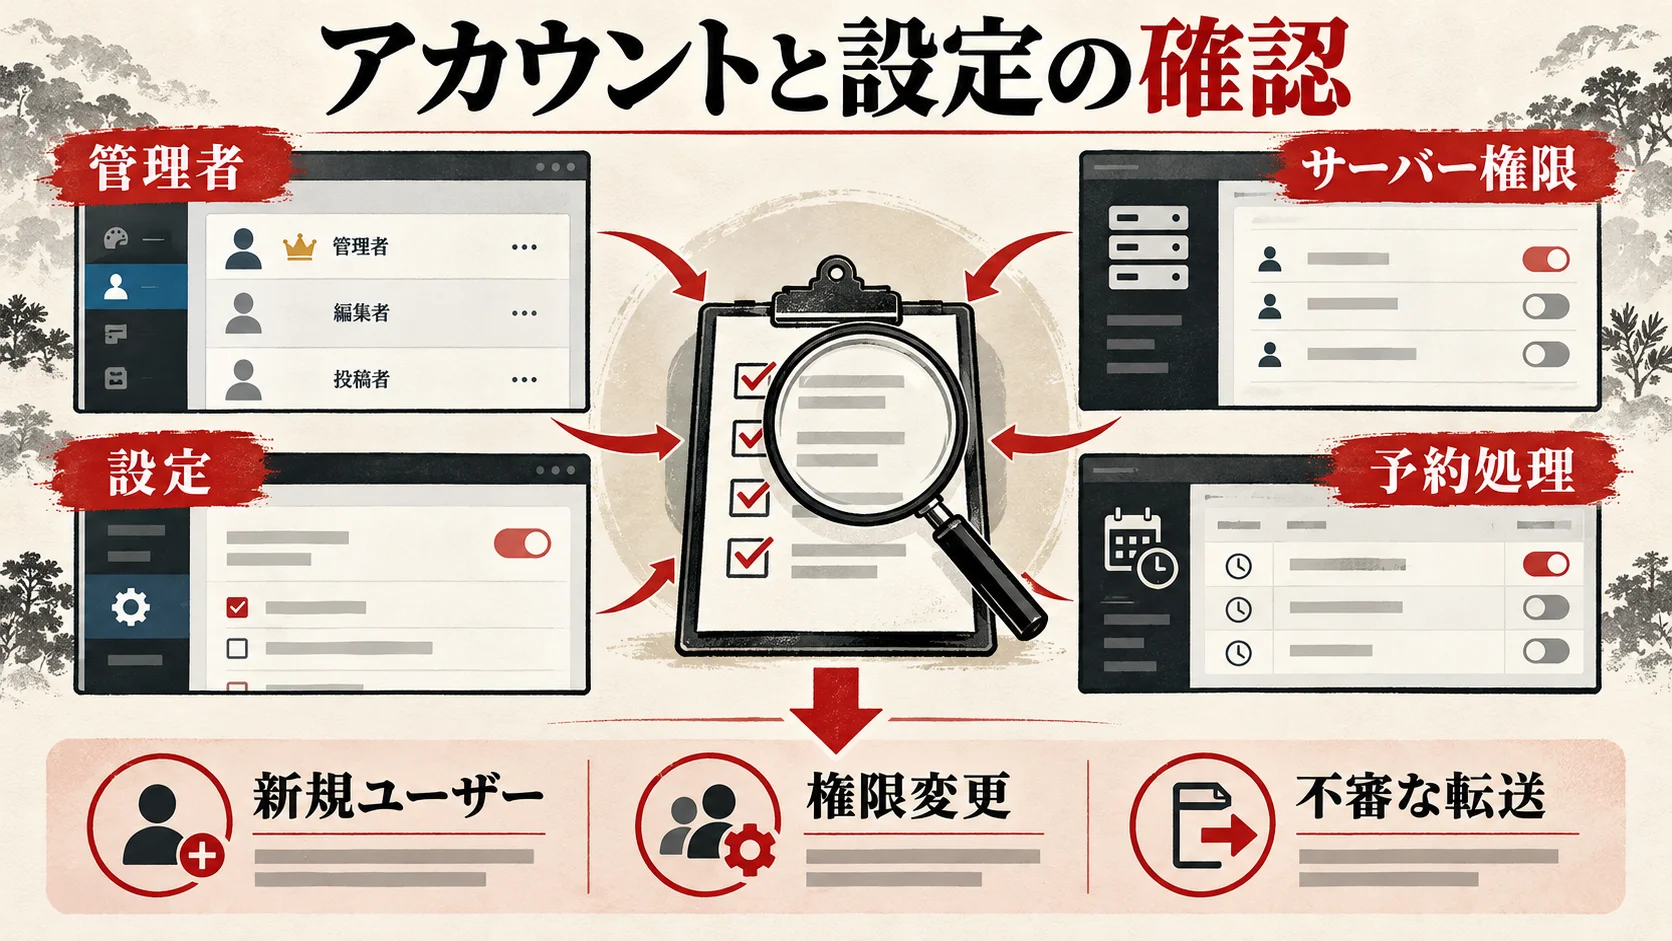
改ざんはファイルだけに現れるとは限りません。見覚えのない管理者アカウント、既存ユーザーの権限上昇、突然変わった通知先、投稿の公開状態、サイトURL、転送設定、予約処理、外部連携の接続先を確認します。WordPress公式のハッキングされたサイトのFAQも、許可していないユーザーの作成を兆候に挙げています。ただし、管理者名を知らないことだけで不正とは決められません。保守会社、移行作業、緊急サポートのための正規アカウントかもしれません。アカウントの作成者、作成時刻、権限、最終利用、契約上の担当者を確認します。
WordPress管理画面のユーザー一覧では、管理者と編集者の人数、最近追加されたユーザー、連絡先メールアドレス、役割変更を記録します。メールアドレスや氏名をこの記事用の調査票に平文で載せる必要はありません。本人確認は社内の安全なチャネルで行い、外部支援先には必要な範囲だけ共有します。疑わしい管理者を見つけて即座に削除すると、最終操作や権限の証拠を失う可能性があります。証拠を保存したうえで、現在進行の利用を防ぐ必要があるならアカウントの無効化・権限停止を責任者と決めます。
WordPress外側の権限も漏らさない
ホストの管理画面、SFTP/SSH、データベース、CDN、DNS、メール送信サービス、決済サービスの権限を一覧にします。WordPress管理者を削除しても、ホスト側の資格情報が第三者に残れば再び変更され得ます。別の共有サイトを同じサーバーで運用している場合、影響範囲を一サイトだけに限定しないでください。WordPress公式のセキュリティ強化文書も、サーバー環境とアプリケーションの両方の管理を強調しています。権限の棚卸しは、誰にどの範囲の操作が可能か、必要な理由、最終利用日を確認する形にします。
設定では、公開URLと管理者メール、記事本文やウィジェット内の外部リンク、フォーム送信先、検索エンジン向けの表示、転送ルール、サイトマップ、解析タグ、決済通知先を点検します。攻撃だけでなく、保守担当者の設定ミスやプラグイン更新でも変わり得るため、正規作業のチケットと突き合わせます。例として、トップページは正常でも検索結果から来た訪問者だけ別URLへ飛ぶ症状があれば、WordPressの設定だけでなくCDNや広告タグを調べる必要があります。画面の一回の確認で分からない場合は、匿名ブラウザ、スマートフォン、異なるページ経路で再現を試みます。
投稿とデータベースの差分を見る
投稿タイトル、本文、リンク、公開日時、投稿者、ページの編集履歴を確認します。大量の記事を持つサイトでは全件を手作業で読むのは現実的ではありません。重要ページ、検索流入が多いページ、問い合わせに直結するページ、直近に編集されたページから優先します。管理画面上の変更履歴だけでは、データベースへ直接行われた変更が分からないこともあります。バックアップとの差分を取る技術担当と、公開内容の意味を判断する編集担当が協力してください。
データベースのオプション、予約投稿、cron、Webフォームの保存先、外部APIの連携は、変更内容がサイト表示にすぐ現れないことがあります。ここでも「見慣れない値」を即不正とせず、プラグインの正規設定かどうか確認します。技術担当がDBの調査をする場合、まず読み取り専用の複製で実施し、本番DBで探索的な更新をしないでください。個人情報が含まれるため、抽出範囲と保存期限を記録します。調査の目的は悪用可能な設定を探すことではなく、未承認の変更があったかを確認することです。
利用者・取引・個人情報への影響範囲を分ける
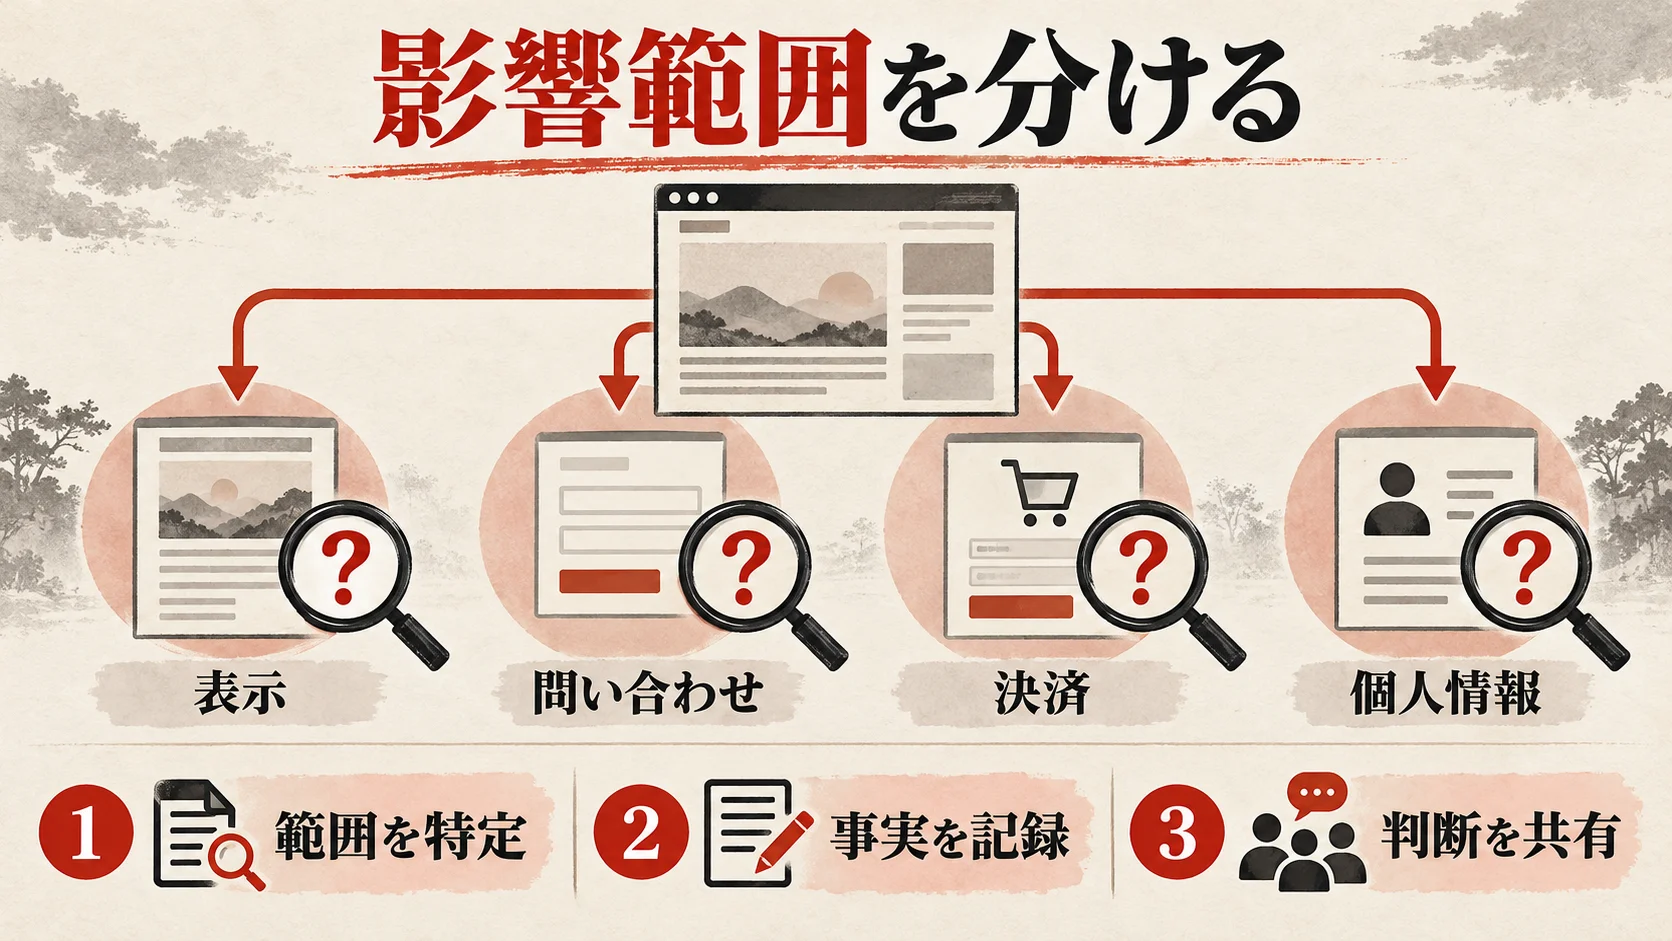
改ざんの可能性を調べるときは、技術的な痕跡と、利用者へ起きた影響を分けて見ます。投稿に不審なリンクが入った場合、該当ページの閲覧者への影響が候補です。フォームの宛先が変わった場合、問い合わせ内容の送信先が候補です。決済や会員情報に関係する変更なら、外部の決済事業者や顧客管理システムの記録も必要です。ただし、不審な設定があることと情報が実際に流出したことは同義ではありません。確認済みの事実、強い疑い、調査できていない範囲を分けて報告します。
最初に影響した可能性のある期間を定めます。根拠となる最古の不審な変更時刻、最後の正常なバックアップ、修正適用時刻、閲覧ログの保存期間を比較します。範囲が確定しない場合は、「この時刻以前は確認できない」と書きます。期間を短く見積もるために都合のよいログだけを選ばないでください。次に影響を受けた機能を列挙します。公開ページ、問い合わせ、予約、購入、ログイン、メール配信、管理画面を分けます。各機能で顧客データがどこへ保存・送信されるかを図にすると、確認する記録を決めやすくなります。
経路ごとに必要な証拠を変える
ページ改ざんなら、改ざん前後のHTML、保存された投稿、キャッシュ、検索エンジンに見えた状態が手掛かりです。問い合わせなら、フォームの保存記録、送信先設定、メールサーバーの記録、担当者の受信履歴を照合します。ECなら、サイトの注文IDと決済事業者の取引記録を突き合わせます。会員サイトなら、ログイン、プロフィール変更、ダウンロードなどの記録が必要です。外部サービス側の保持期間と取得権限を先に確認してください。利用者の情報を不要に複製するほど、調査中の二次的な漏えいリスクが増えます。
| 影響候補 | 具体的に調べる対象 | 現時点で言えることの例 | 言ってはいけないことの例 |
|---|---|---|---|
| ページ転送 | 設定、対象URL、CDN、閲覧時刻 | 特定の経路で転送を確認 | 全訪問者が同じ被害を受けた |
| 問い合わせ | 保存記録、メール送信、受信先 | 宛先設定の変更を確認 | 全件が外部へ送られた |
| 決済 | 注文ID、決済側記録、通知 | 一部注文の状態差を確認 | カード情報が流出した |
| 管理者権限 | 追加・変更・使用記録 | 未承認アカウントを確認 | PHP脆弱性で作られたと確定 |
| 個人情報 | 保存先、アクセス権、転送記録 | 調査対象の範囲を特定 | ログがないから流出なし |
対外連絡が必要かは、事実、適用される法令、契約、影響範囲で判断します。担当者が「侵害の可能性」と「流出の確認」を混同したまま告知しないよう、法務・個人情報保護・顧客対応の責任者を早めに巻き込みます。期限がある契約や法制度に該当する可能性があるなら、確定を待ちすぎない相談が必要な場合もあります。ただし本記事は法的助言ではありません。具体的な届出義務や通知文面は、事実関係と専門家の判断に基づいて決めてください。
もし不審な変更が見つからなかった場合も、検査の範囲を示します。「WordPress本体のチェックサムに差分なし。プラグインAとテーマBは原本未取得。アクセスログは過去7日分のみ。ユーザー一覧は確認済み」など、何をどこまで見たかが残る報告を作ります。これは「侵害なし」と断定するよりも正確で、後から新しい証拠が出たときに調査を再開しやすくなります。
疑いが濃い場合は証拠を保全してから安全な復旧へ進む
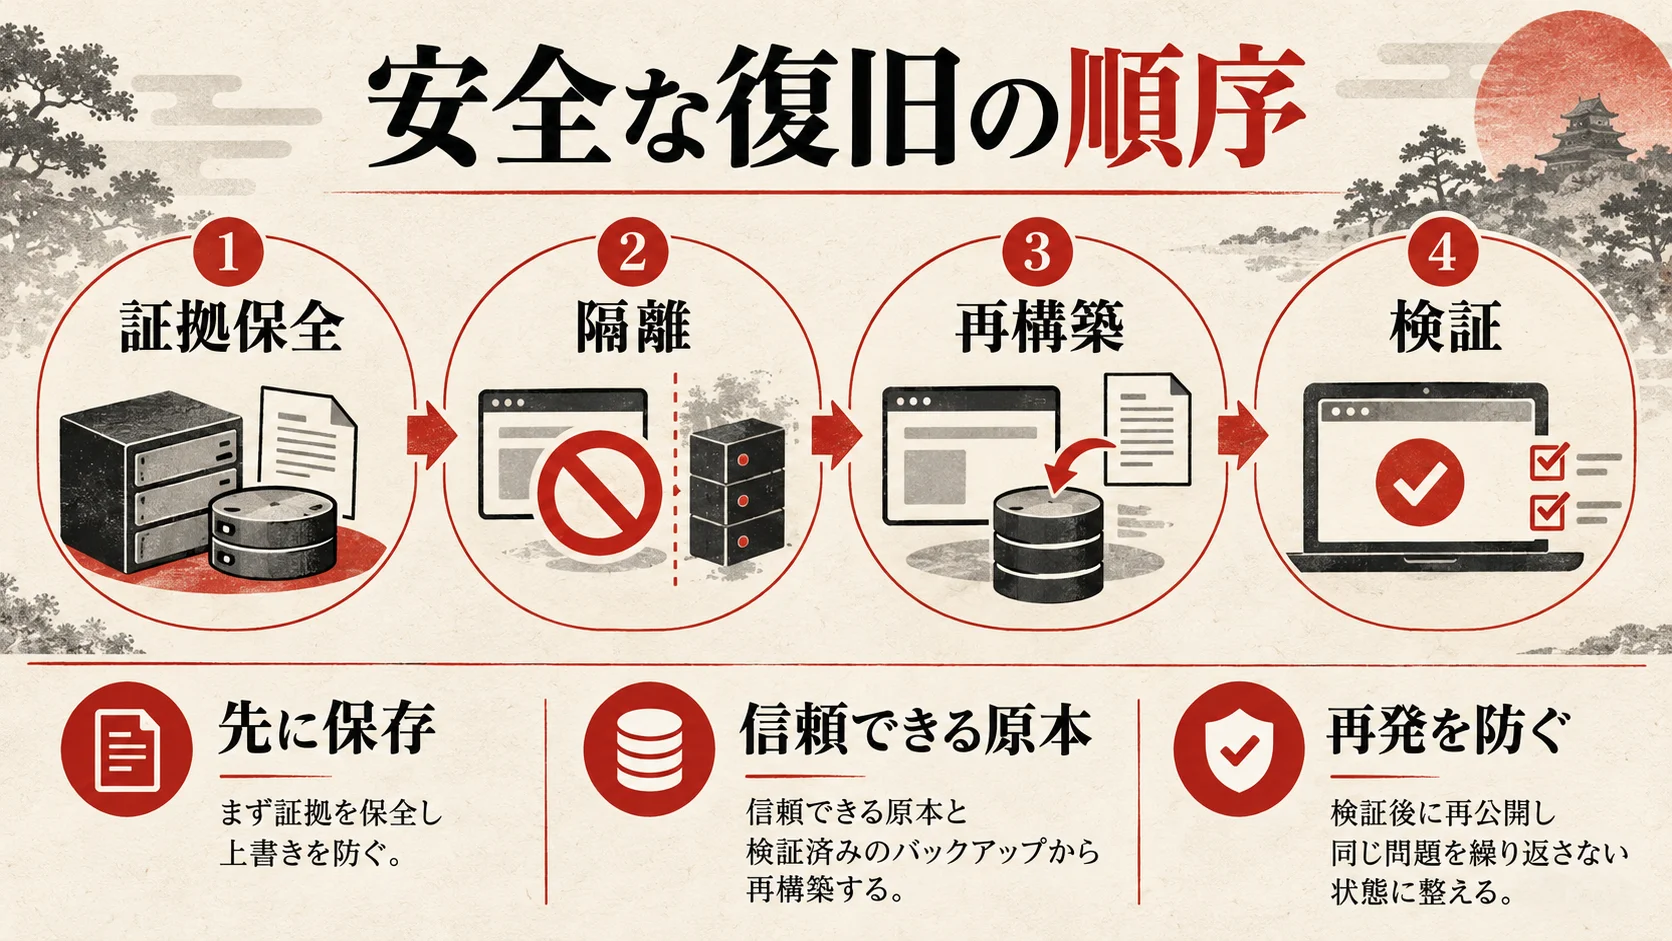
未承認の管理者、説明できないファイル変更、外部への不審な転送などが複数の記録で確認された場合は、単なる不具合として扱わず、インシデント対応へ移ります。最初に保全済みの複製とログを確保し、追加の変更を防ぐ範囲をホストと決めます。可能なら疑わしい環境の調査と、利用者へ提供するクリーンな環境の構築を分離します。同じ環境で上書きだけして公開すると、未確認の変更や認証情報が残り、再び問題が起こる可能性があります。
「古いバックアップに戻す」と「安全に再構築する」は違う
WordPress公式のハッキングされたサイトのFAQは、クリーンアップ前に環境のスナップショットを取り、信頼できる配布元のファイルで置き換えることや、クリーン化後の更新・パスワード変更を案内しています。バックアップが古ければ、そこにも未発見の不正変更が含まれる可能性があります。信頼できる日時のバックアップを選び、公式本体・正規のプラグインやテーマ・独自開発ソースを照合します。DBの復元は、バックアップ時点以降の投稿、問い合わせ、注文を失わせるおそれがあるため、顧客データの差分を先に計算します。見た目を戻すためだけに本番DBを一括上書きしないでください。
復旧の実務フローは「証拠保全→影響の封じ込め→信頼できる原本の確認→クリーンな環境で再構築→重要機能の検証→公開→監視」です。PHPの修正版も適用します。上流の8.5.12、8.4.27、8.3.36、8.2.35、または該当する二つのCVEへ修正済みのベンダーパッケージを確認します。WordPress本体やプラグインだけを更新してもPHPの欠陥は解消しません。逆にPHPを更新しただけで、すでに存在する未承認ファイルやアカウントが消えるわけでもありません。両方の作業が必要です。
資格情報と外部連携を一通り見直す
調査中に管理者権限が疑われた場合、WordPressの管理者、ホスト、SFTP/SSH、データベース、CDN、DNS、メール、決済、外部APIの資格情報を対象ごとに整理します。無条件に一斉変更するとシステム連携が止まる場合があります。所有者、更新手順、依存先、切替順を決めてから実行します。安全な端末・別経路から新しい認証情報へ変え、権限を必要最小限に戻します。古い認証情報がプログラムやバックアップに残っていないかも確認します。秘密情報を障害票や記事へ貼り付けないでください。
サイトの再公開前に、公開ページ、問い合わせ、会員ログイン、注文・決済、通知、予約、検索エンジン向けの表示を検収します。セキュリティの確認だけでなく業務データの整合性も必要です。サイト責任者は、何を復元したか、どの記録に基づいて安全性を判断したか、未確認項目は何かを承認します。顧客影響が未確定の場合は「復旧したが調査継続中」と分けて報告します。「サイトが表示された=調査完了」ではありません。PHP更新後に機能が動かない場合の切り分けは、WordPressのPHP更新で不具合が出たときの復旧手順にまとめています。
再発防止はPHP更新・権限・監視・復元訓練を一組で行う
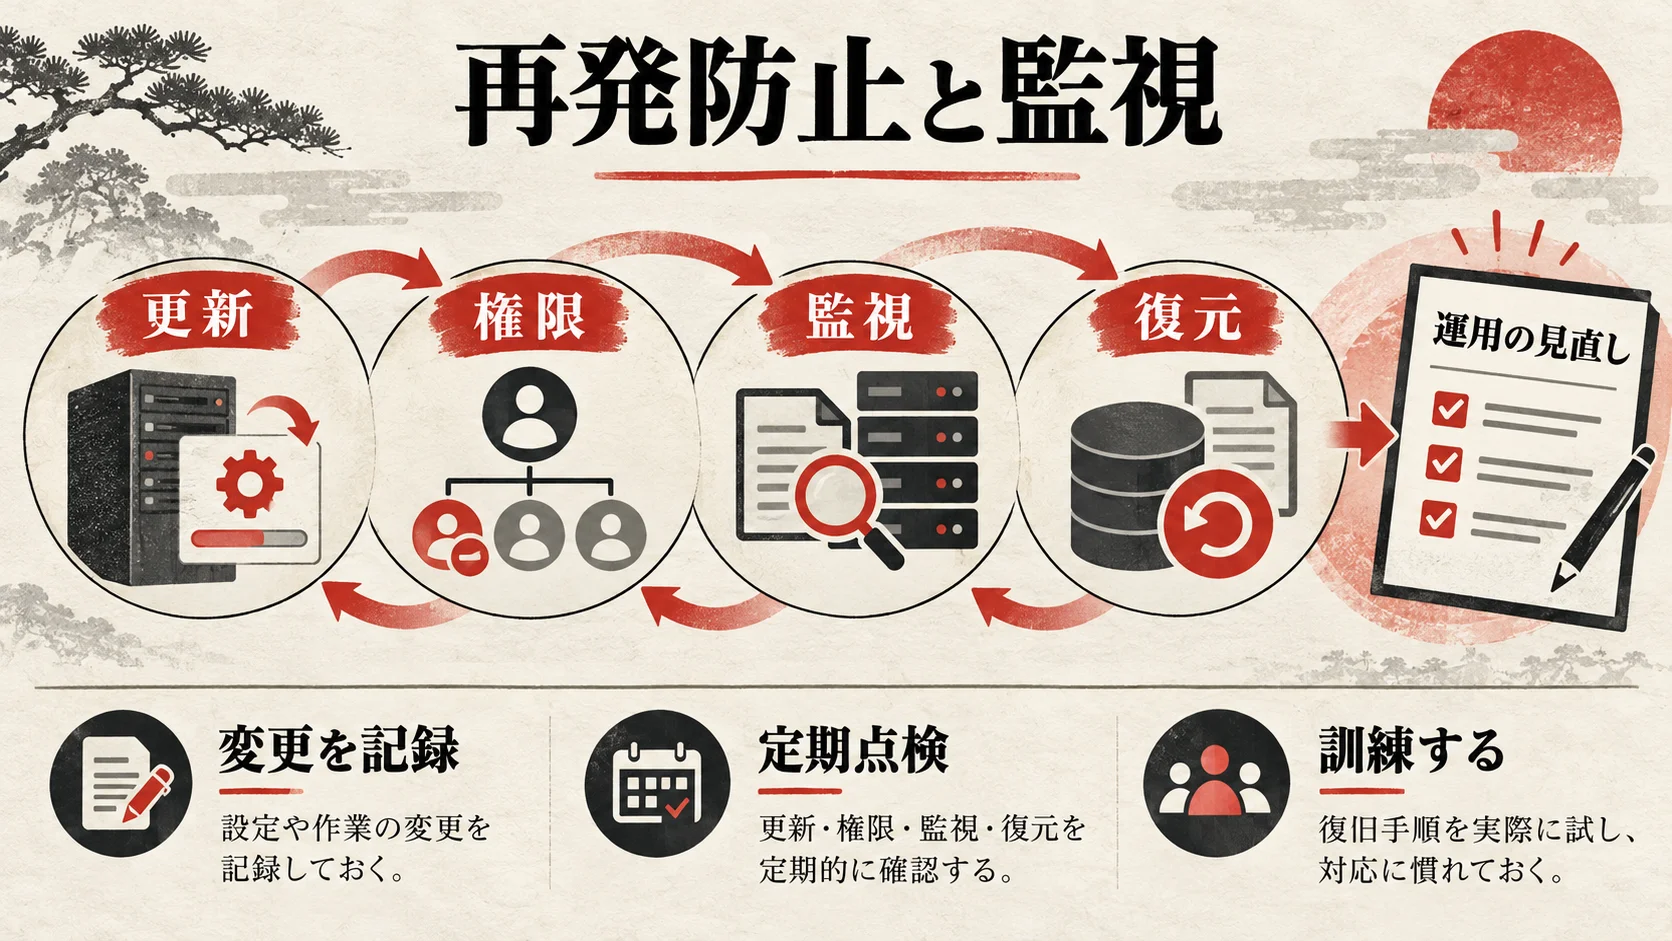
調査と復旧が終わったら、同じことを繰り返さないための運用を残します。第一にPHP、WordPress本体、プラグイン、テーマの更新担当と確認頻度を決めます。PHPの修正はホスト側の責任範囲に含まれることが多いため、契約と通知経路を確認します。第二に管理者権限を棚卸しし、不要な共有アカウントを減らします。第三にファイル、管理者、重要設定、ログの変更を監視します。第四にバックアップが本当に復元できるか定期的に試します。ツールを導入しただけでは、異常の見落としや復旧不能を防げません。
確認頻度と完了条件を決める
「毎週点検する」だけでは曖昧です。誰が何を見るか、異常なら誰へ連絡するか、未対応が続いたら誰が判断するかを決めます。たとえば運用担当は更新通知と重要機能の稼働、保守担当はファイル差分とエラーログ、サイト責任者は問い合わせ・注文の件数を確認します。点検表に対象サイト、期間、確認者、結果、未確認項目、次回の期限を記入します。管理画面で異常が見つかった場合の一時停止・保全手順も演習します。普段から練習していれば緊急時に証拠を消しにくくなります。
WordPress公式のセキュリティ強化文書は、バックアップ、更新、最小限の権限、ログやファイル変更の監視を重視しています。ただし、これらを実施すれば侵害が必ず防げるという意味ではありません。PHP側の脆弱性のように、WordPressより下の層もあります。ホストとサイト運用者の責任分界を文書化し、どの層の問題でも連絡先が分かるようにします。
| 頻度の例 | 担当 | 確認内容 | 異常時の動き |
|---|---|---|---|
| 毎日 | 運用担当 | 重要ページ、問い合わせ、注文の実績 | 影響範囲を記録し責任者へ連絡 |
| 毎週 | 保守担当 | 更新通知、PHP修正、エラーログ | 修正・検証・本番適用の計画 |
| 毎月 | サイト責任者 | 管理者権限、外部連携、復元可能性 | 不要権限を整理し不足を補う |
| 四半期など | チーム全体 | インシデント初動と復元の演習 | 手順と連絡網を更新 |
上の頻度は一律の安全基準ではありません。個人情報や決済を扱うサイト、変更が多いサイトではもっと短い確認間隔が必要かもしれません。監視がないサイトでは、まず重要機能の稼働とバックアップの成否を見えるようにするところから始めます。外部サービスを使う場合は、通知が実際に担当者へ届くかテストしてください。自動メールが迷惑メールへ入ったり退職者のアドレスへ届いたりすると、監視を設定していても気付けません。
よくある質問
Q. PHPの脆弱性が公表された時点で改ざんされたと考えるべきですか? いいえ。公表と特定サイトでの侵害は別の事実です。ただし修正前のPHPをWeb公開していたなら、修正適用と必要な痕跡確認を速やかに進めます。
Q. スキャナーが「問題なし」と示しました。侵害なしと言えますか? 言い切れません。スキャナーには調べられる範囲と限界があります。ログ、ファイル、アカウント、設定、外部サービスの記録を合わせて判断し、確認できなかった範囲を残します。
Q. ファイルに差分が出れば不正な改ざんですか? そうとは限りません。正規更新、独自開発、翻訳ファイル、キャッシュ生成でも差分が生じます。信頼できる原本、変更履歴、作業記録との照合が必要です。
Q. WordPress本体のチェックサム検証だけで十分ですか? 不十分です。これは主に公式本体のファイルを照合する方法です。プラグイン、テーマ、アップロード、DB、管理者、ホスト設定までカバーするものではありません。
Q. 見覚えのない管理者をすぐ削除してよいですか? 進行中の不正利用を止める判断は必要ですが、削除前に作成時刻、権限、利用記録などを保全してください。安全な別経路で権限を停止し、ホスト・セキュリティ担当と調査します。
Q. バックアップへ戻せば終わりですか? いいえ。バックアップにも不正変更が含まれる場合があります。復元後の差分、資格情報、修正版PHP、業務データの整合性、監視まで確認します。
Q. ログが残っていなければ「侵害なし」ですか? いいえ。調査可能な範囲が狭いだけです。取得できた他の証拠から評価し、ログ欠落を未確認事項として報告してください。
Q. 顧客へいつ知らせるべきですか? 影響したデータ、契約、適用法令、調査状況によります。事実を区別して法務・個人情報保護・顧客対応の責任者へ早めに相談し、通知の要否と期限を決めてください。
初動から復旧までのチェックリスト
- [ ] PHP公式の二つのCVEとWeb側の修正適用状況を確認した
- [ ] 異変のURL、画面、時刻、発見者、直近の正規変更を記録した
- [ ] ファイル、DB、ログ、ホスト設定の現状を必要な権限で保全した
- [ ] 影響拡大の防止と業務継続を責任者・ホストと判断した
- [ ] ログのタイムゾーンと保存期間を揃えて確認した
- [ ] 公式本体・拡張機能・独自コードの原本との違いを調べた
- [ ] 管理者、ホスト、SFTP、外部サービスの権限を棚卸しした
- [ ] 公開ページ、問い合わせ、決済、個人情報の影響を分けた
- [ ] 確認済みの事実、強い疑い、未確認の範囲を別に報告した
- [ ] クリーンな原本と検証済みバックアップから復旧を判断した
- [ ] 修正版PHPと資格情報の見直し、重要機能の検収を終えた
- [ ] 更新、監視、復元訓練の担当と次回期限を決めた
今回の調査で最も避けたいのは「脆弱性があるから侵害済み」と決めつけることと、「異常が見えないから完全に安全」と断定することの両方です。観測した事実を保全し、足りない記録を明示し、必要なら専門家の支援を受けてください。PHPの修正適用は調査結果を待って先延ばしにせず、サイトの重要機能を検証しながら速やかに進めます。
まずはセキュリティの達人に相談する

改ざんや不正アクセスが疑われる場合は、証拠を残しながら影響範囲と初動対応を整理します。セキュリティの達人では、現状と事業への影響を伺い、確認する範囲、対策の優先順位、次に取る行動を一緒に整理します。診断や改修などの具体的な支援内容は、対象と状況を確認したうえでご案内します。
ご相談時は対象サイトやシステム、困っている症状を分かる範囲でお知らせください。パスワード、秘密鍵、顧客の個人情報はフォームへ記載しないでください。緊急の被害が疑われる場合は、社内の事故対応窓口とサーバー事業者への連絡を優先してください。



